Autorius: George Curta ·
Enterprise integravimo vadovas
anonym.legal integravimas su Claude Enterprise
Žingsnis po žingsnio vadovas Claude Enterprise darbo srities administratoriams ir naudotojams — su ekrano nuotraukomis, leidimų modeliu ir patikrinimu.
https://anonym.legal/mcpAutentifikavimas: DCR + OAuthApžvalga
A dalis — administratoriaus konfigūracija
B dalis — galutinio naudotojo sąranka
Patikrinimas ir nuoroda
1. Apžvalga ir išankstinės sąlygos
anonym.legal pateikia MCP (Model Context Protocol) serverį, kuris aptinka, tokenizuoja ir detokenizuoja asmens duomenis (PII) tekste. Prijungtas prie Claude Enterprise, jis leidžia Claude užtušuoti PII prieš siunčiant tretiesiems asmenims, atkurti pradines reikšmes pagal poreikį ir sekti sąnaudas / kvotas.
Kas ką daro
- AdminRegistruoja jungiklį visai darbo sričiai, nustato visai organizacijai galiojančią leidimų viršutinę ribą ir valdo Cowork valdymą. Nieko čia nepakenkia konkretaus naudotojo prisijungimo duomenims.
- UserAutorizuoja jungiklį savo Claude paskyrai per OAuth ir pasirenka kiekvieno įrankio nustatymus (Always allow / Klausti / Blokuoti) neviršydamas administratoriaus ribos.
Ko reikia
- Claude Enterprise darbo sritis (šis vadovas taikomas bet kuriam Enterprise nuomininkui).
- Administratoriaus vaidmuo Claude aplinkoje A daliai atlikti.
- anonym.legal paskyra OAuth apsikeitimui (naudotojai jungimosi metu mato prisijungimo langą).
- MCP serverio URL: https://anonym.legal/mcp.
A dalis
Administratoriaus konfigūracija
Viskas A dalyje vyksta po /admin-settings/* ir reikalauja administratoriaus vaidmens. Šie žingsniai paveikia kiekvieną jūsų organizacijos narį.
2. Administratorius — pridėti pasirinktinį jungiklį
Claude pateikia pirmųjų šalių ir partnerių jungiklių katalogą, tačiau anonym.legal pridedamas kaip pasirinktinis Web jungiklis. Pradėkite nuo https://claude.ai/admin-settings/connectors.
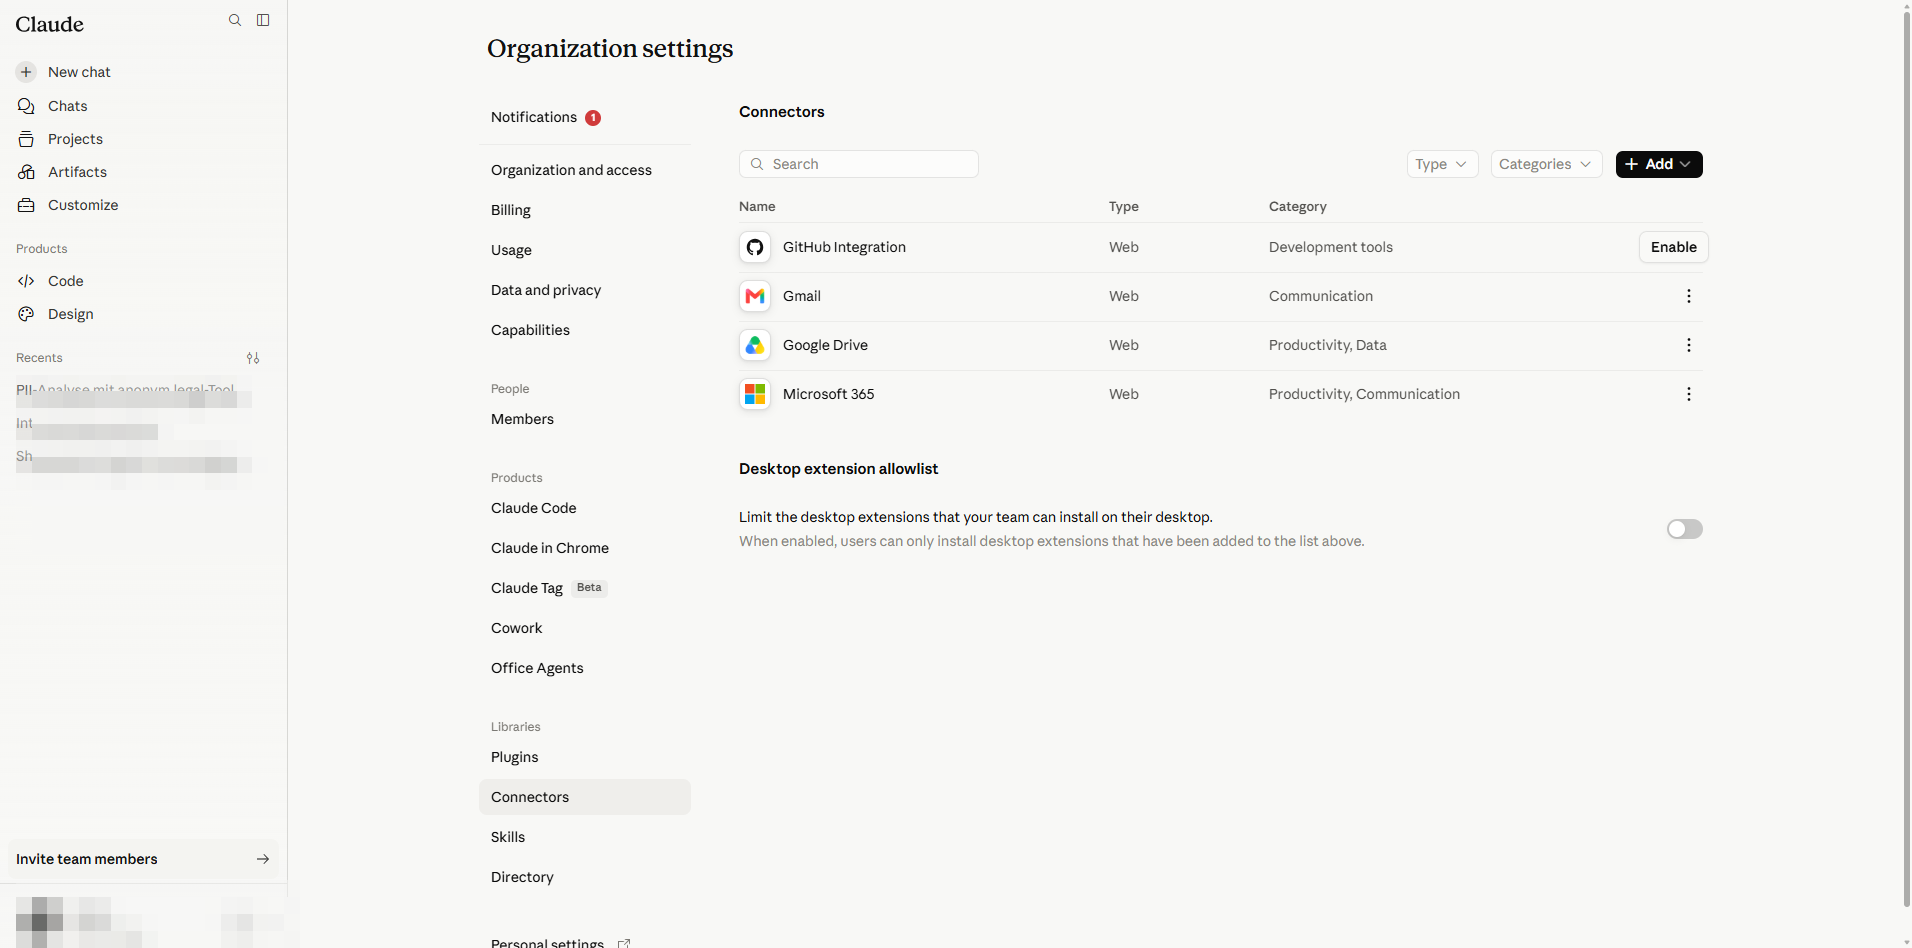
- 1
Spustelėkite Add connector. Meniu rodo du pasirinkimus: All available (kuruotas katalogas) ir Custom.
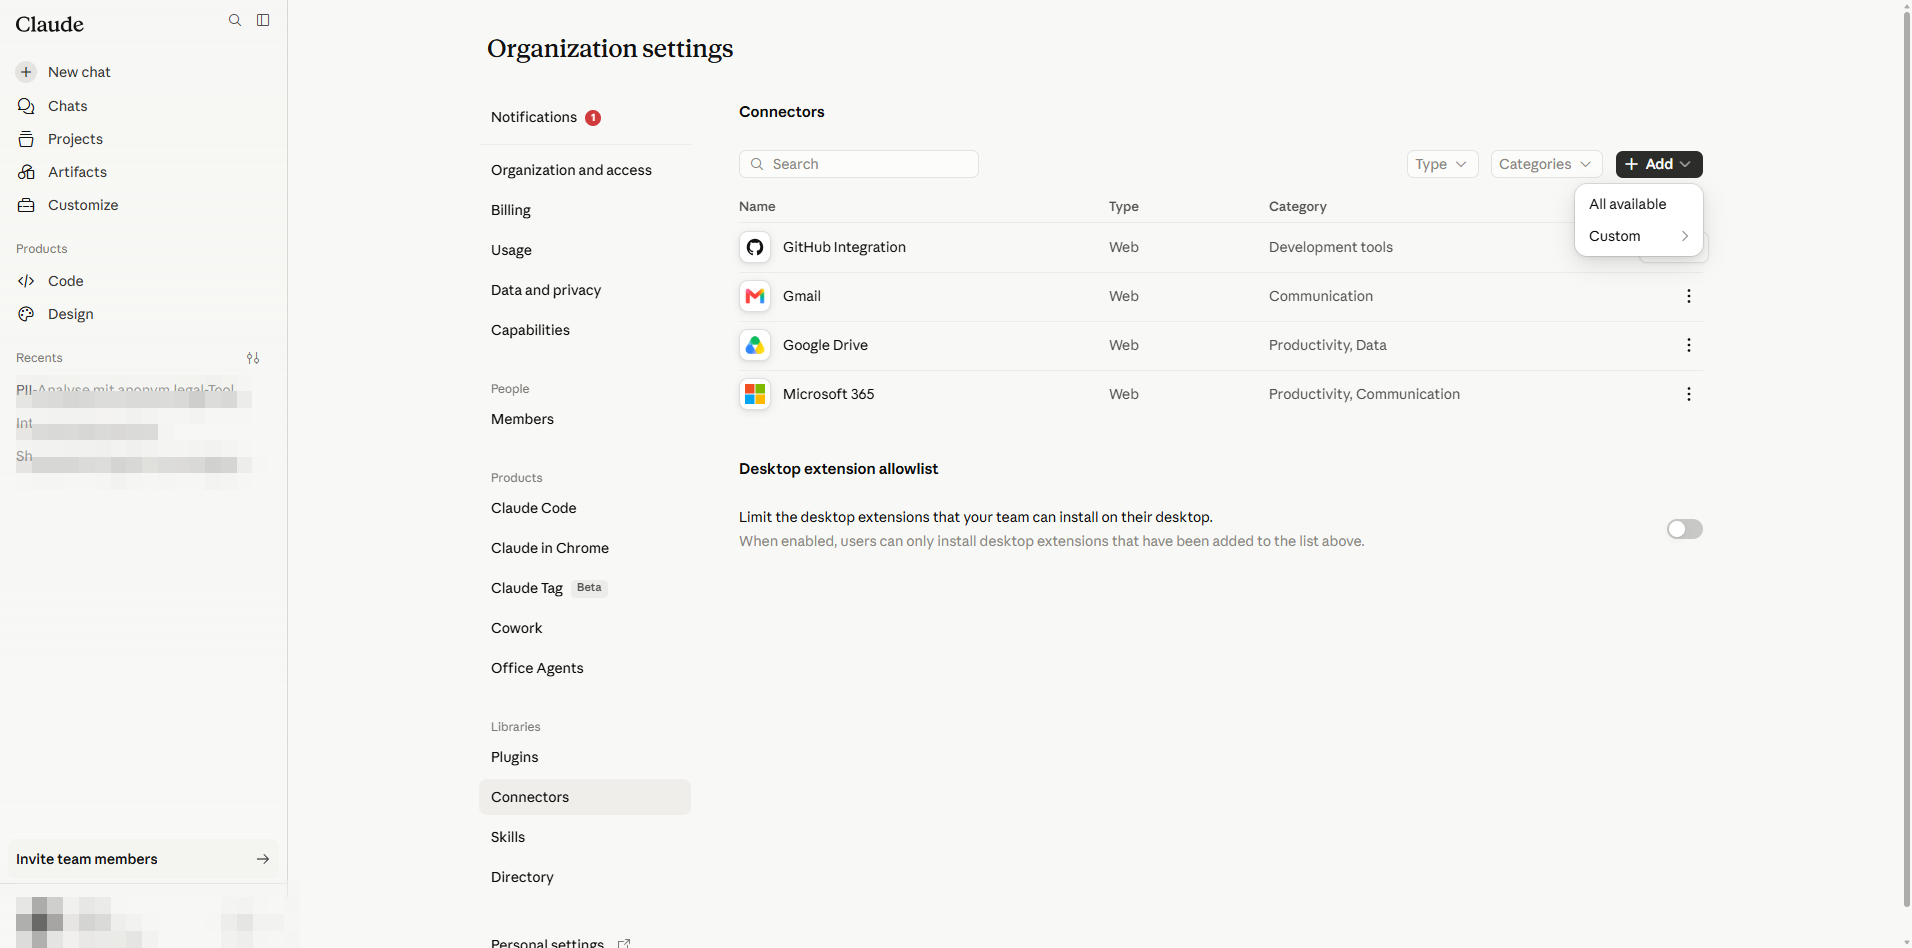
Add connector meniu: pasirinkite Custom, kad pridėtumėte bet kokį MCP serverį. - 2
Užveskite pelę ant Custom; submeniu siūlo Web arba Desktop. anonym.legal yra pateiktas MCP galinis taškas, todėl pasirinkite Web.
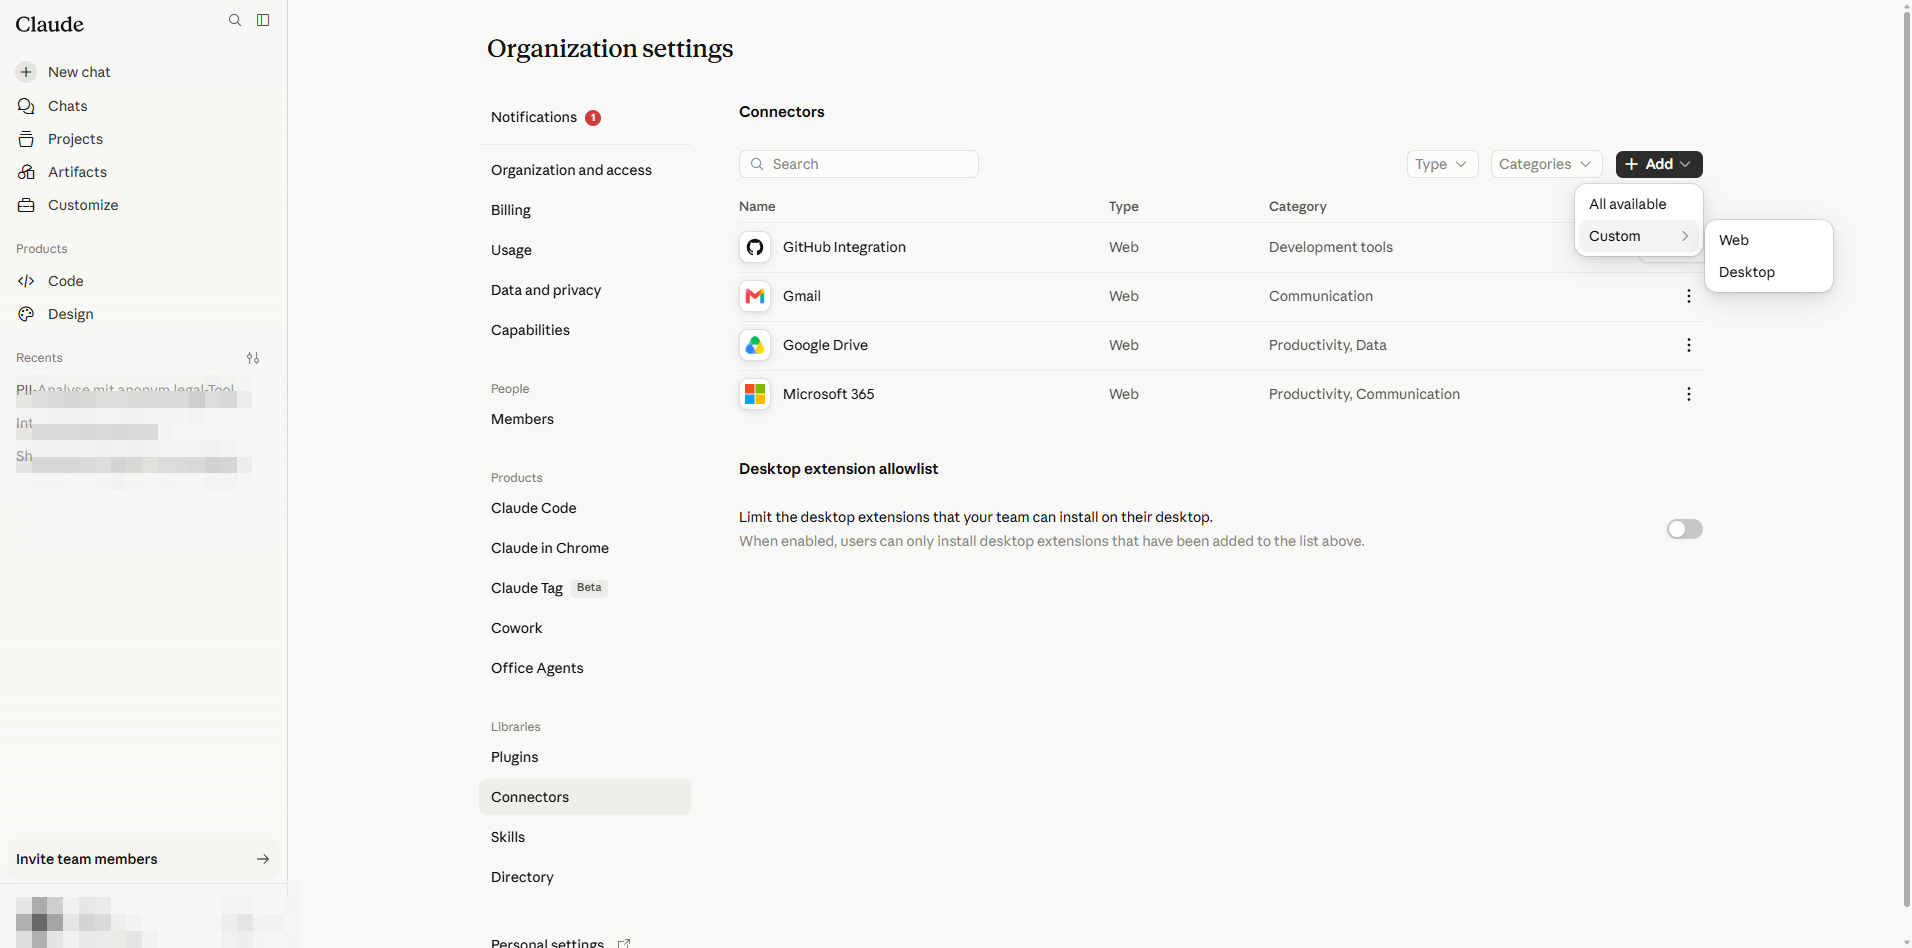
Pasirinkite Web nuotoliniam MCP serveriui; Desktop skirtas lokaliai talpinamiems serveriams. - 3
Atsidaro Add custom connector dialogas (šiuo metu BETA).
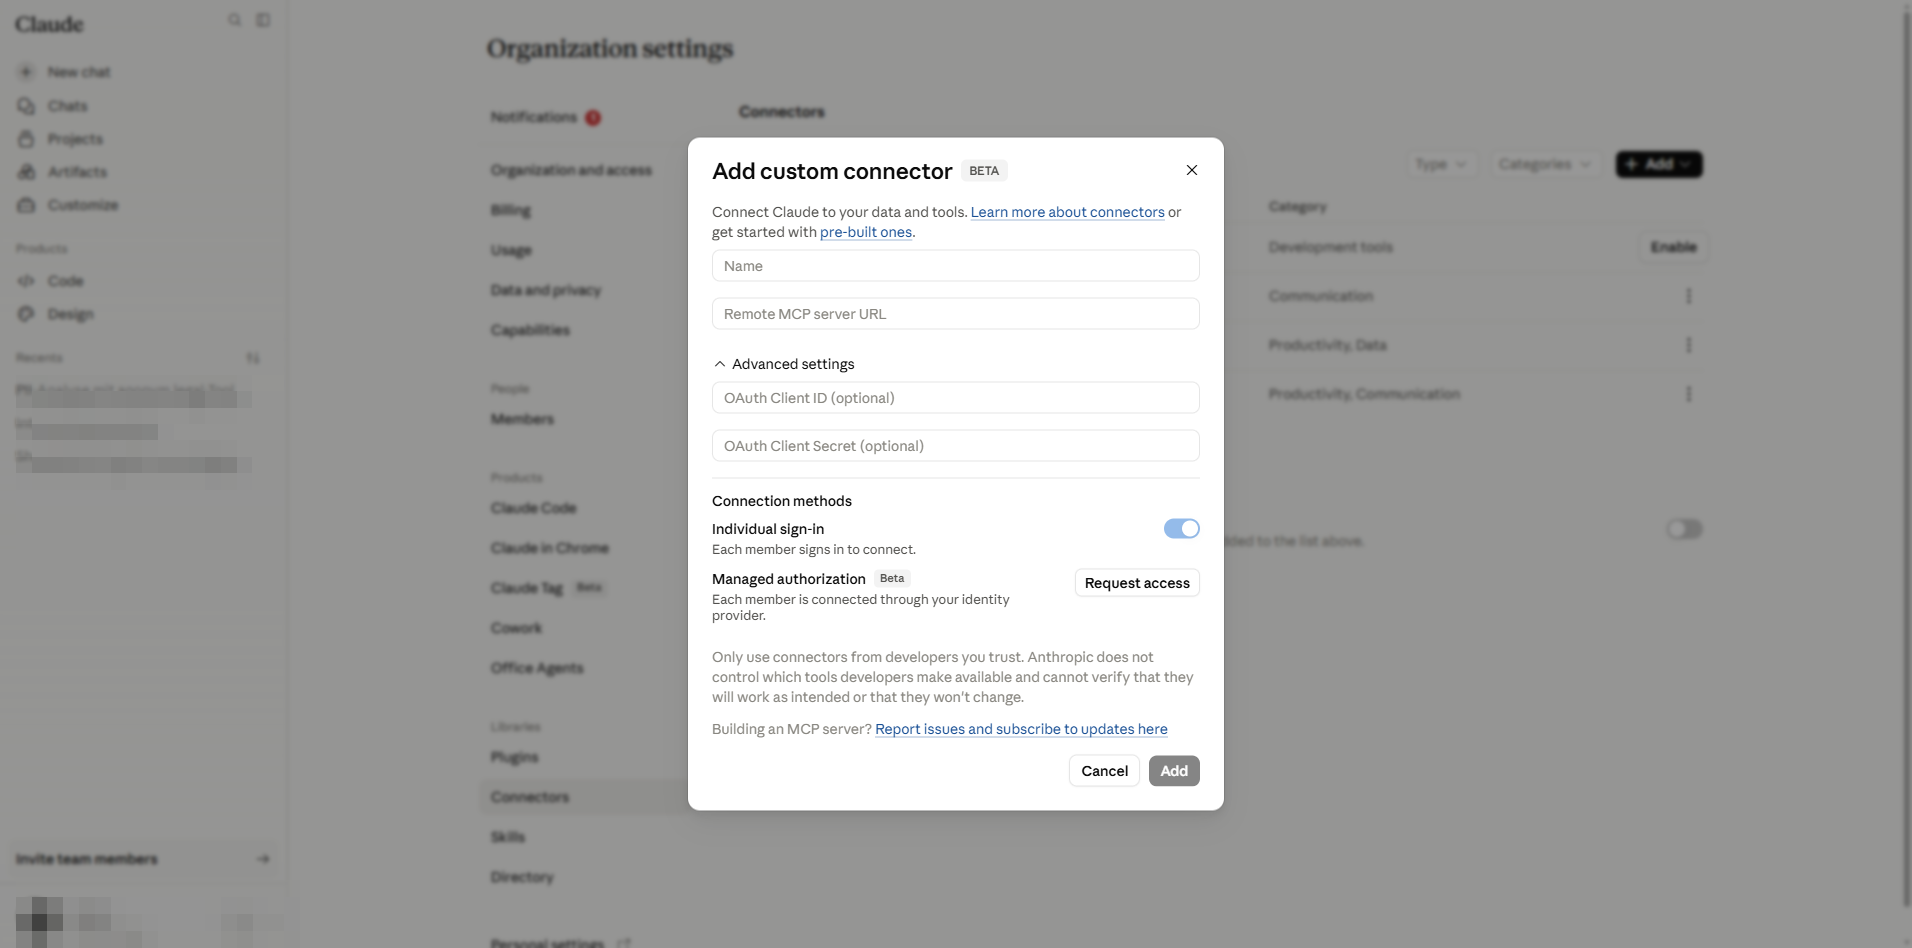
Tuščias dialogas. Laukai: pavadinimas, nuotolinio MCP serverio URL, neprivalomas OAuth Client ID/Secret, autorizacijos metodas. - 4
Užpildykite laukus:
- Pavadinimas: anonym.legal (rodomas naudotojams pokalbiuose ir nustatymuose).
- Nuotolinio MCP serverio URL: https://anonym.legal/mcp.
- Palikite OAuth Client ID ir Client Secret tuščius. anonym.legal palaiko Dynamic Client Registration (DCR), taigi Claude automatiškai suderina kliento kredencialus. Šiuos laukus reikia užpildyti tik tada, kai MCP tiekėjas nepalaiko DCR.
- Palikite pažymėtą Individual sign-in (numatytoji parinktis). Kiekvienas naudotojas autorizuojasi su savo anonym.legal paskyra.
- Parinktis Managed authorization (Beta) išjungta, nebent jūsų nuomininkas yra enterprise-managed-auth laukiančiųjų sąraše; valdomas režimas leistų jūsų organizacijai centralizuotai valdyti žetonus, o ne kiekvienam naudotojui atskirai.
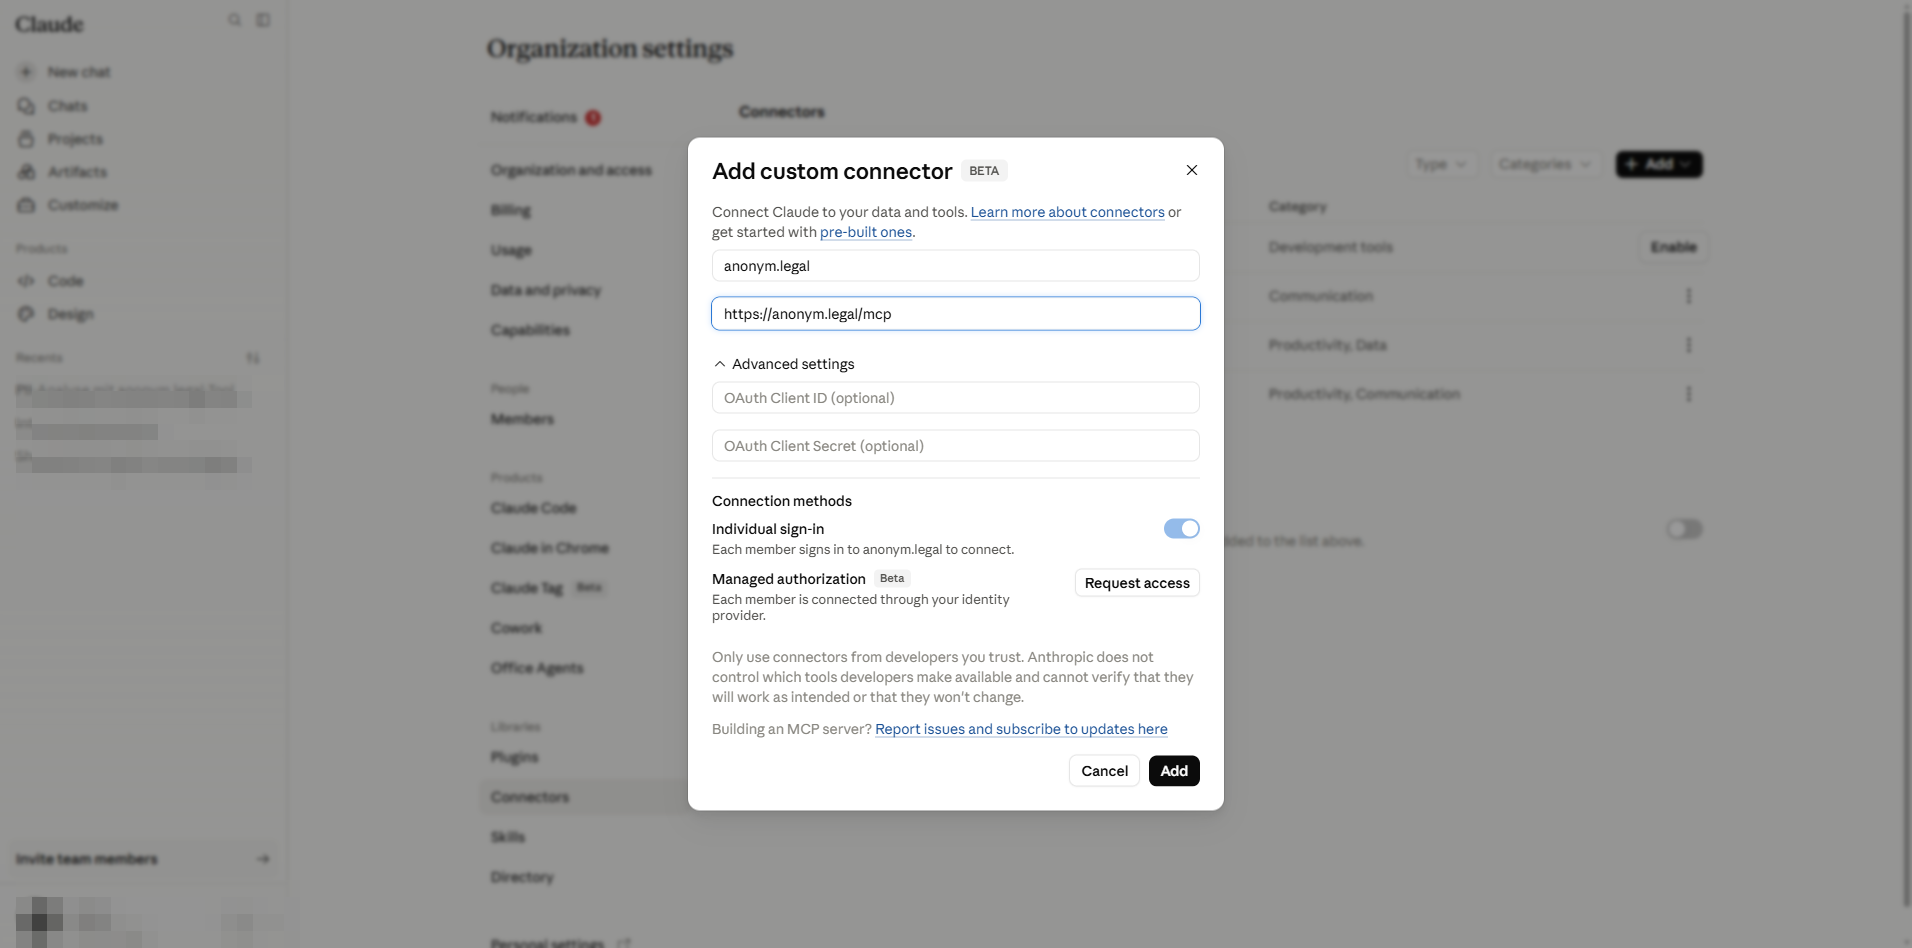
Užpildytas dialogas. Įspėjimas: įjunkite tik tuos jungiklius, kurių kūrėjais pasitikite — kenkėjiškas serveris gali įterpti instrukcijas („prompt injection") per įrankių atsakymus. - 5
Spustelėkite Add. Jungiklis dabar atsiranda Connectors sąraše. Naudotojai dar negali jo naudoti — kiekvienas turi atlikti B dalį.
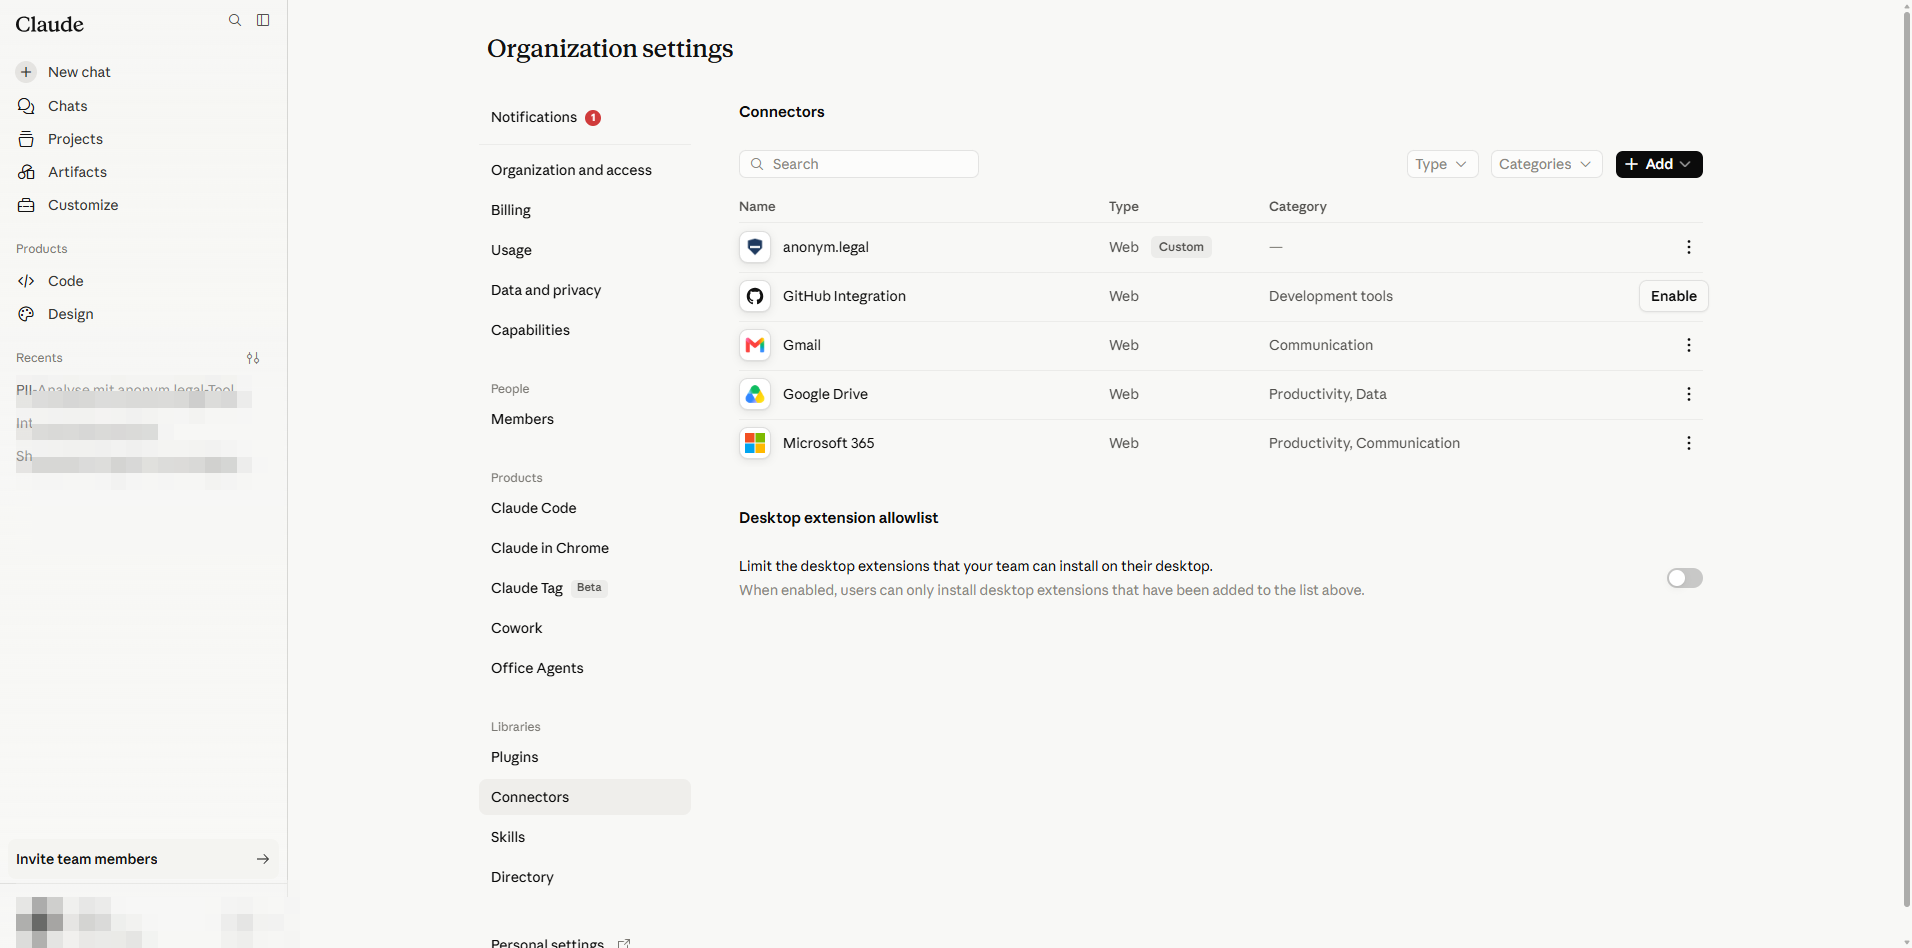
Užregistruota. Bet kas jūsų organizacijoje gali jį įjungti savo Customize puslapyje.
3. Administratorius — konfigūruoti įrankių leidimų viršutinę ribą
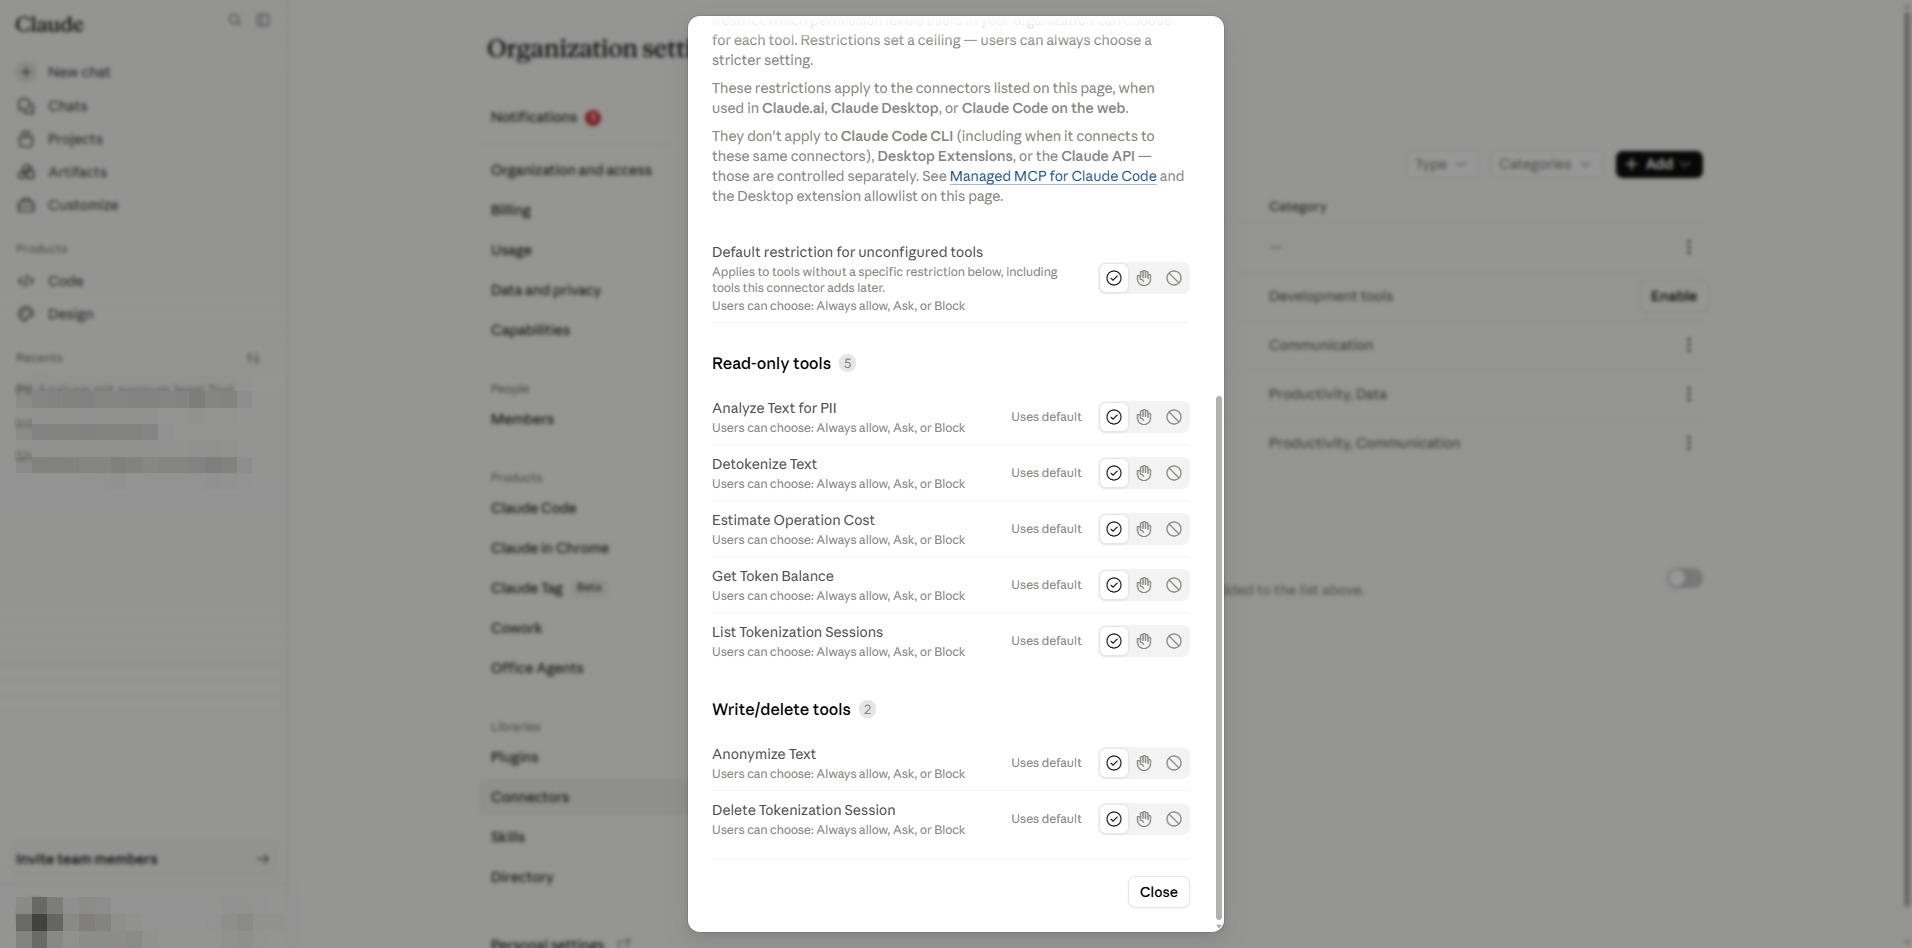
Spustelėkite anonym.legal eilutę, kad atidarytumėte jos detales. Administratoriaus leidimų pasirinkimai sudaro viršutinę ribą: individualūs naudotojai gali būti lygūs arba griežtesni, bet niekada leidžiantys daugiau.
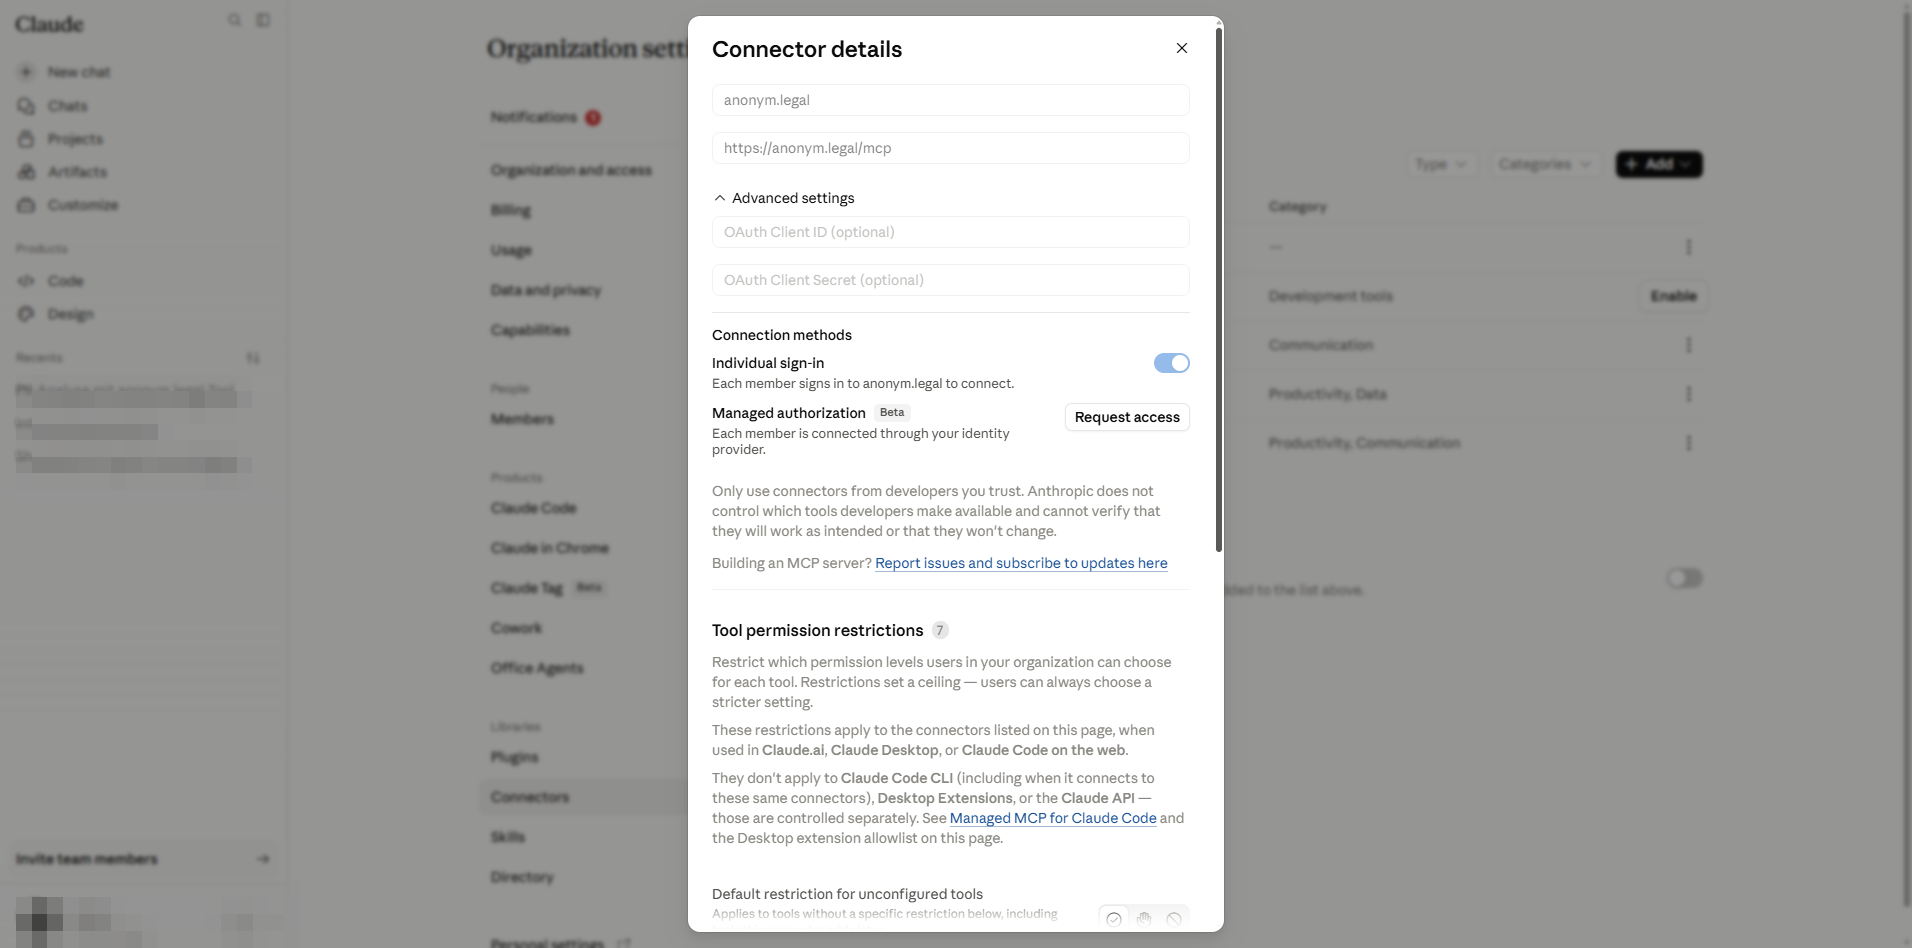
Numatytasis apribojimas nesukonfigūruotiems įrankiams
Pirmasis valdiklis nusprendžia, kas nutinka, kai anonym.legal pristato naują įrankį, kurio čia dar nėra sąraše. Pasirinkite Blocked saugiausiam nustatymui; jau sukonfigūruoti įrankiai nepakeičiami.
Tik skaitymo įrankiai
Šie iškviečia anonym.legal nekeisdami būsenos tiekėjo pusėje. Šiame diegime visi šeši nustatyti į Always allow, kad galutiniai naudotojai galėtų juos iškviesti be trikdžių.
- Analyze Text for PII — aptikti PII objektus tekste.
- Detokenize Text — atkurti anoniminimą naudojant sesijos žetoną.
- Estimate Operation Cost — kainos apskaičiavimas prieš tikruosius iškvietimus.
- Get Token Balance — likusi paskyros kvota.
- List Tokenization Sessions — šio naudotojo sukurtos sesijos.
- List Presets — integruoti, asmeniniai ir vieši anonimizavimo išankstiniai nustatymai, prieinami perduoti kitiems įrankiams.
Rašymo / trynimo įrankiai
Šie įrankiai kuria ar naikina būseną anonym.legal (tokenizavimo sesiją ar jos įrašus). Jūsų organizacija leidžia juos, tačiau jautrūs nuomininkai gali priverstinai nustatyti Approval required, kad Claude turėtų klausti naudotojo prieš kiekvieną iškvietimą.
- Anonymize Text — pakeisti PII grąžinamais žetonais (sukuria tokenizavimo sesiją).
- Delete Tokenization Session — negrįžtamai pašalinti sesiją ir jos žetonus.
- Redact PII in Image — OCR pagrįstas aptikimas, kuris užtamsina arba analizuoja PII PNG/JPEG vaizde (naudoja žetonus; reikalauja įjungto vaizdų užtamsinimo).
4. Administratorius — Cowork valdymas „Always allow" režimui
Nepriklausomai nuo kiekvieno įrankio lentelės, Claude Cowork/agento nustatymai nusprendžia, ar „Always allow" lygis apskritai prieinamas jungiklio įrankiams. Eikite į https://claude.ai/admin-settings/cowork.
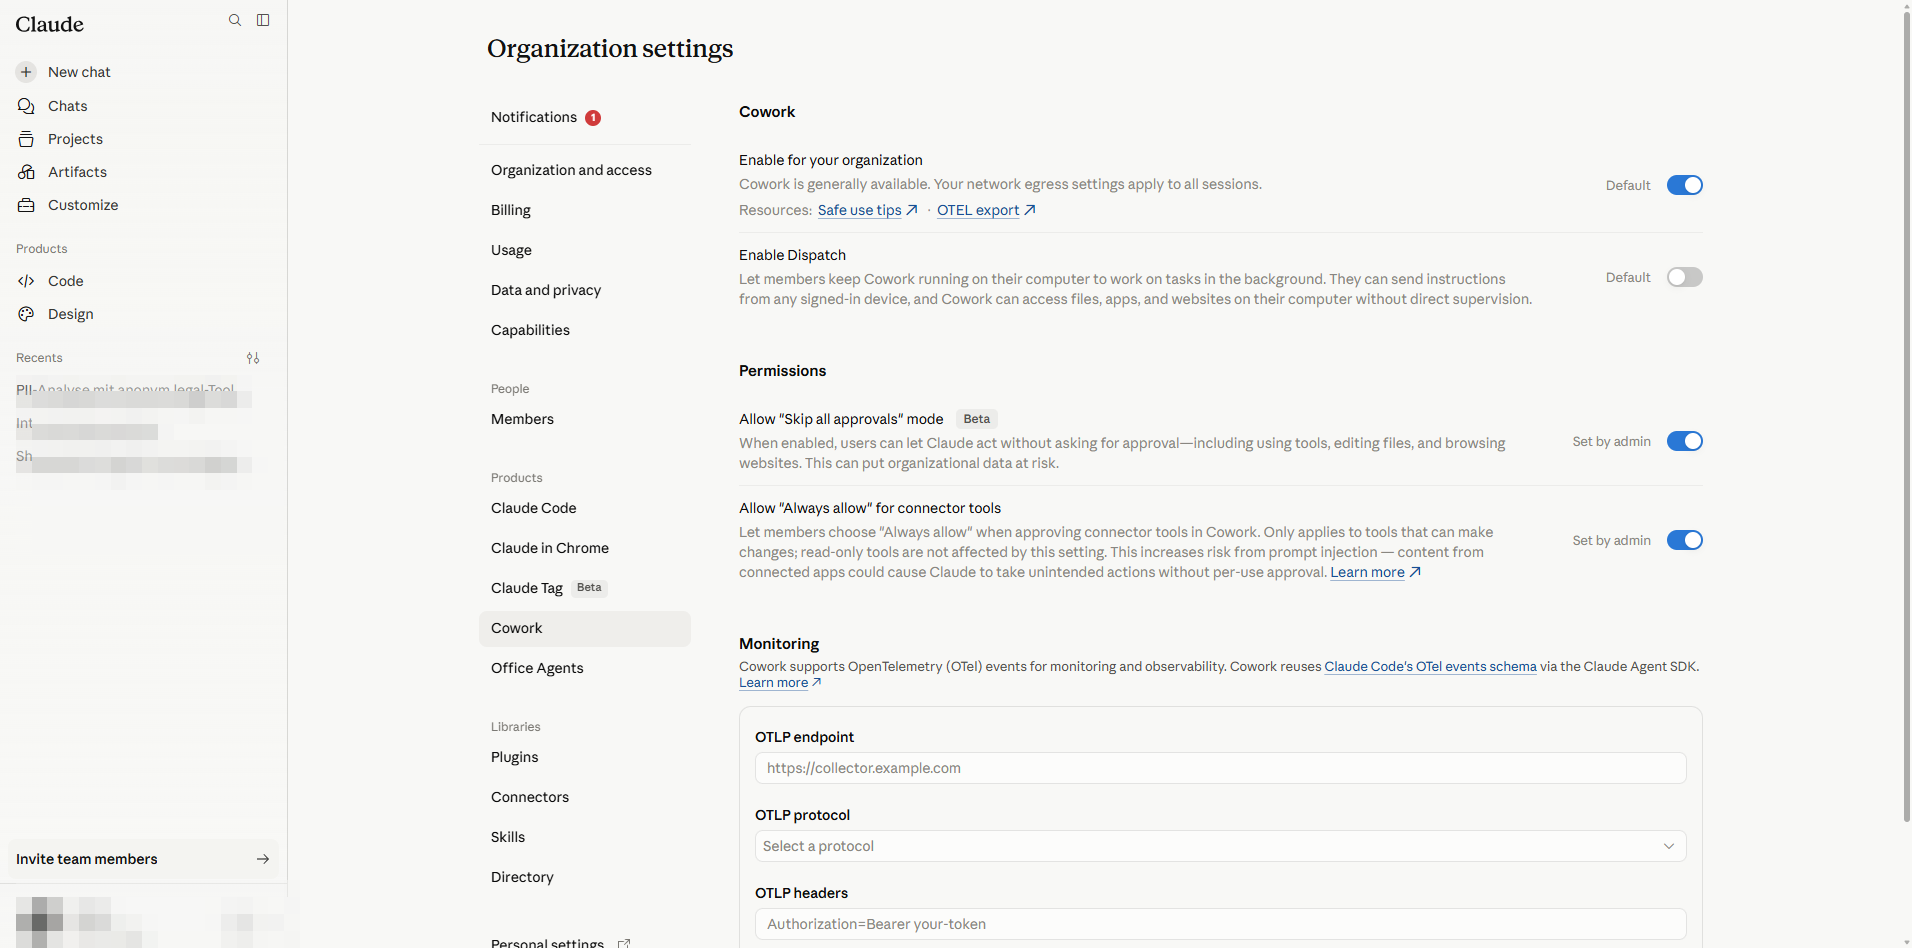
- Enable for your organization — turi būti įjungtas, kad jungikliai apskritai veiktų agentiškai.
- Enable Dispatch — valdo Dispatch funkciją; nesusijęs su jungiklių leidimais.
- Allow „Skip all approvals" mode (Beta) — pavojinga: naudotojai gauna vienkartinį perjungiklį, apeidami visus patvirtinimus. Reguliuojamiems darbo krūviams palikite išjungtą.
- Allow „Always allow" for connector tools — kai išjungtas, naudotojai negali išsaugoti „Always allow" pasirinkimo; jie gauna „Ask each time" patirtį net tik skaitymo įrankiams. Kai įjungtas, naudotojai vis tiek ribojami kiekvieno įrankio administratoriaus viršutine riba.
5. Administratorius — atstatyti / pašalinti jungiklį
Naudokite šiuos žingsnius, kai jungikliui reikia švaraus perdiegimo (pavyzdžiui, pakeitus transporto URL, atnaujinus kliento kredencialus arba nutraukiant integraciją). Pašalinimas yra visos organizacijos mastu ir panaikina kiekvieno naudotojo OAuth suteikimą.
- 1
Atidarykite administratoriaus Connectors lentelę adresu https://claude.ai/admin-settings/connectors. Raskite anonym.legal eilutę.
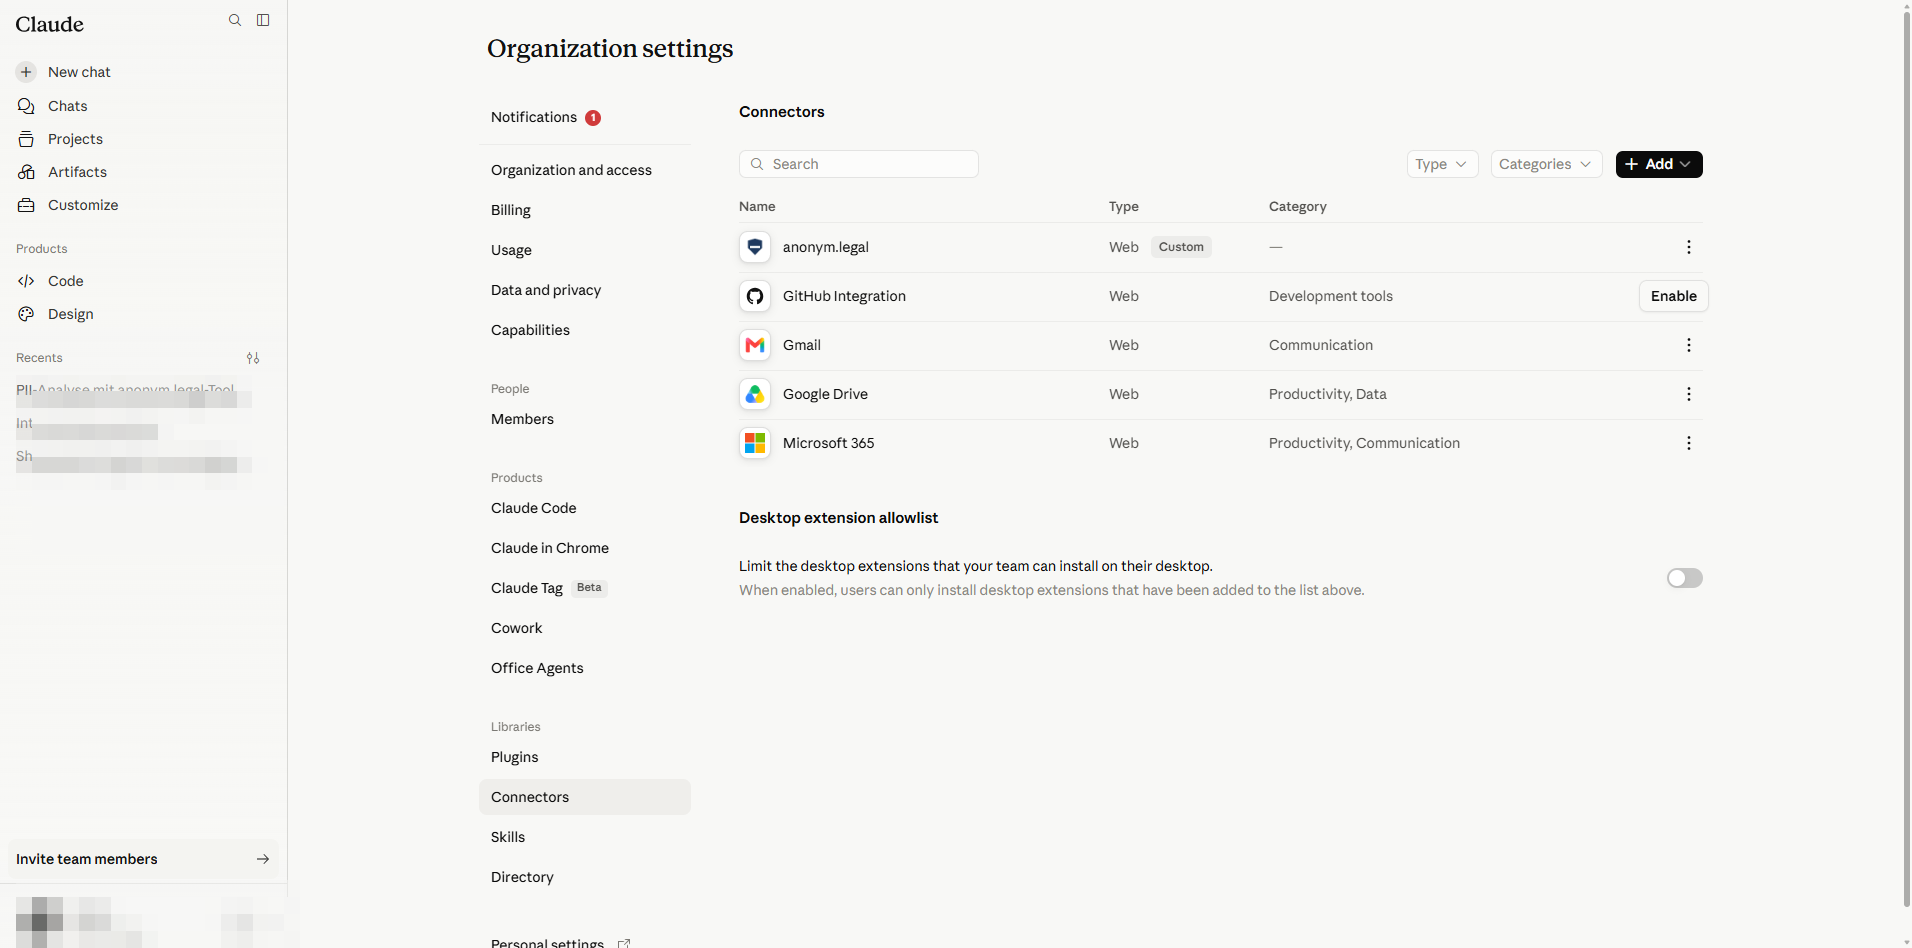
Admin → Connectors. - 2
Spustelėkite More options (⋯) piktogramą eilutėje ir pasirinkite Delete.
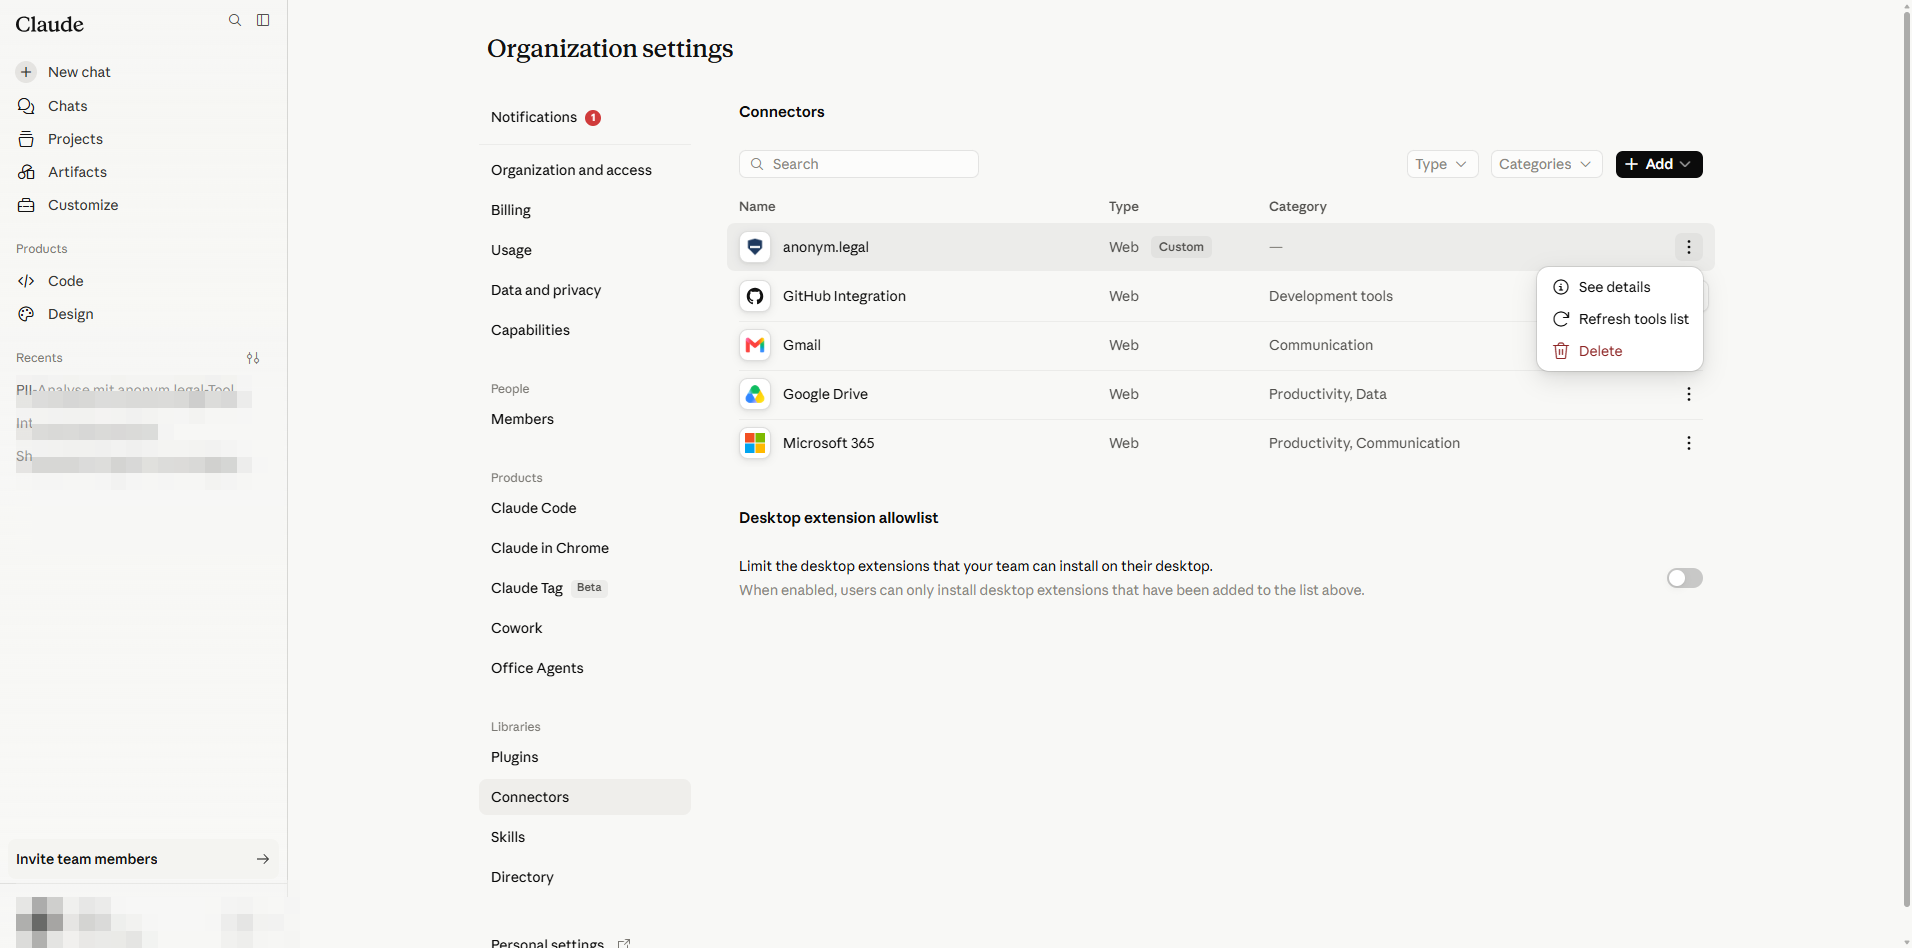
Eilutės kontekstinis meniu: Delete pašalina jungiklį visoje organizacijoje. - 3
Patvirtinkite dialogo lange Remove anonym.legal for your team?.
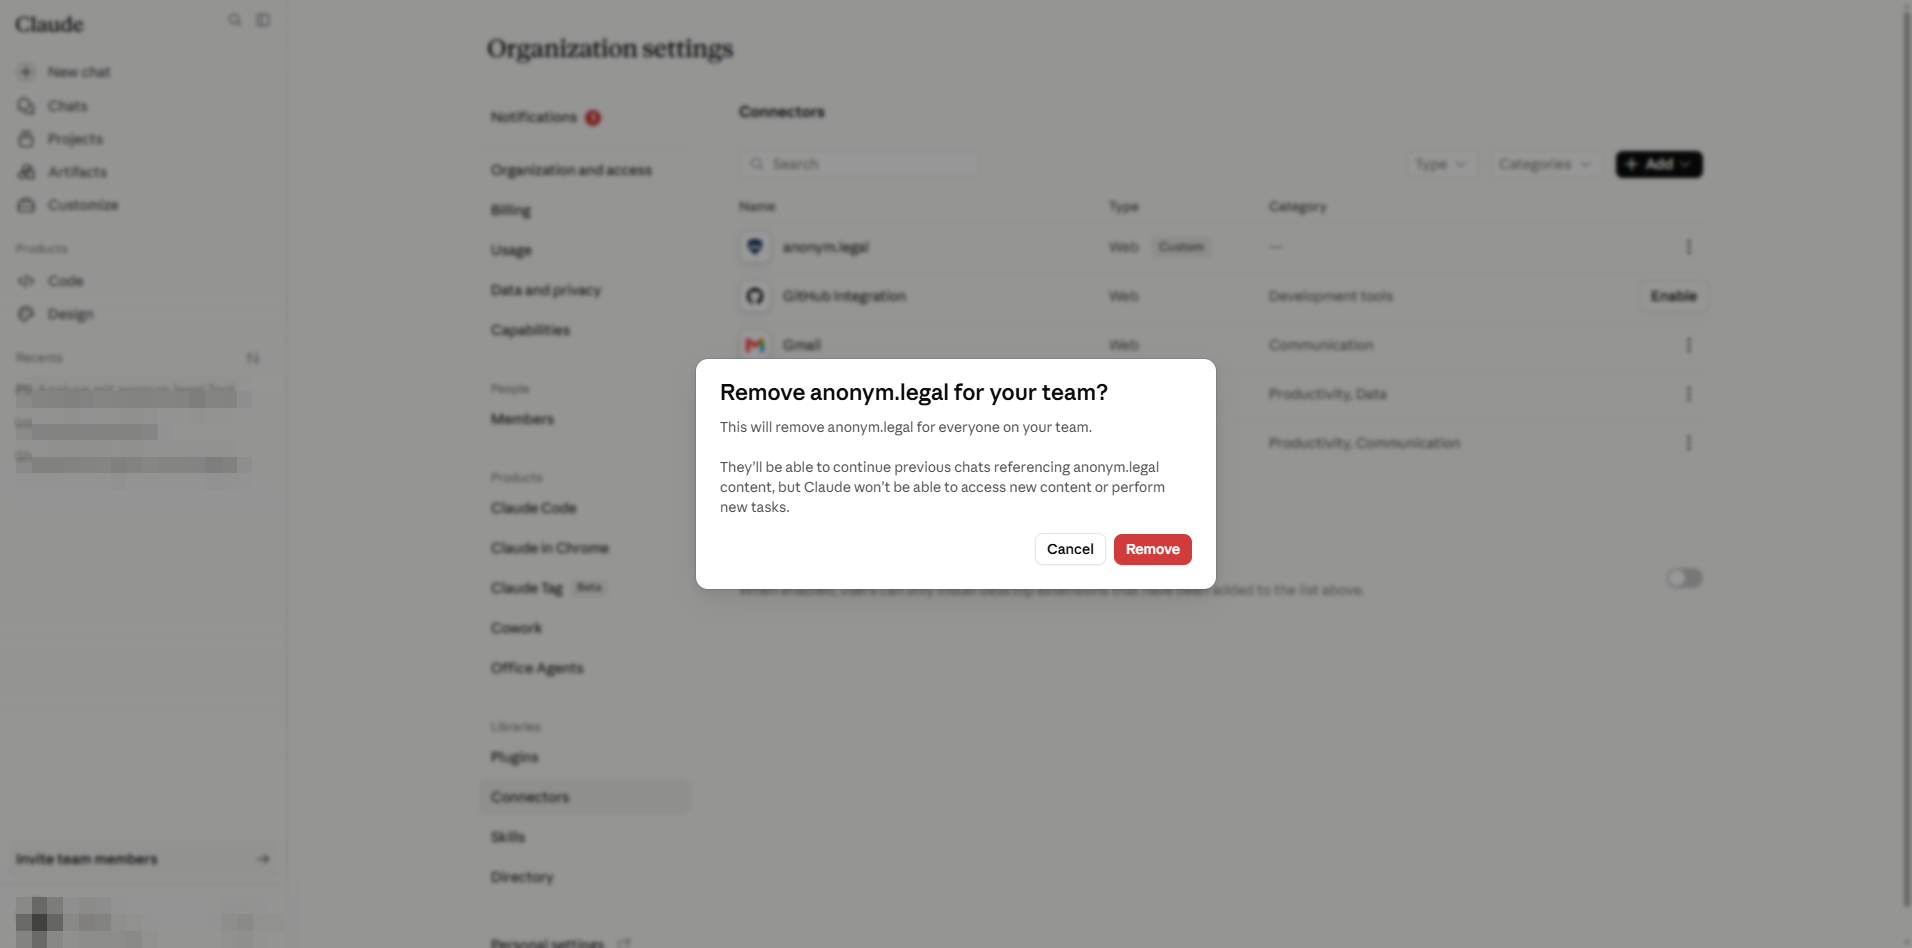
Pašalinimo patvirtinimas. Tai panaikina serverio registraciją kiekvienam darbo srities naudotojui. - 4
Lentelė atsinaujina be jungiklio. Naudotojai, kurie buvo jį prijungę, matys, kad jis dingsta iš jų Customize puslapio.
Švari būsena — saugu pridėti iš naujo per §2 su naujais nustatymais.
B dalis
Galutinio naudotojo sąranka
Viskas B dalyje vyksta po /customize/* ir taikoma tik dabartinio naudotojo savajai paskyrai. Administratoriams nereikia atlikti šių žingsnių už kitus naudotojus.
6. Naudotojas — prisijungti per OAuth
Kai administratorius paskelbė jungiklį (A dalis), kiekvienas naudotojas jį aktyvuoja savo paskyroje vieną kartą.
- 1
Atidarykite šoninę juostą → Customize, arba eikite į https://claude.ai/customize/connectors. Naudotojo lygio Connectors skydelis rodo viską, ką organizacija paskelbė.
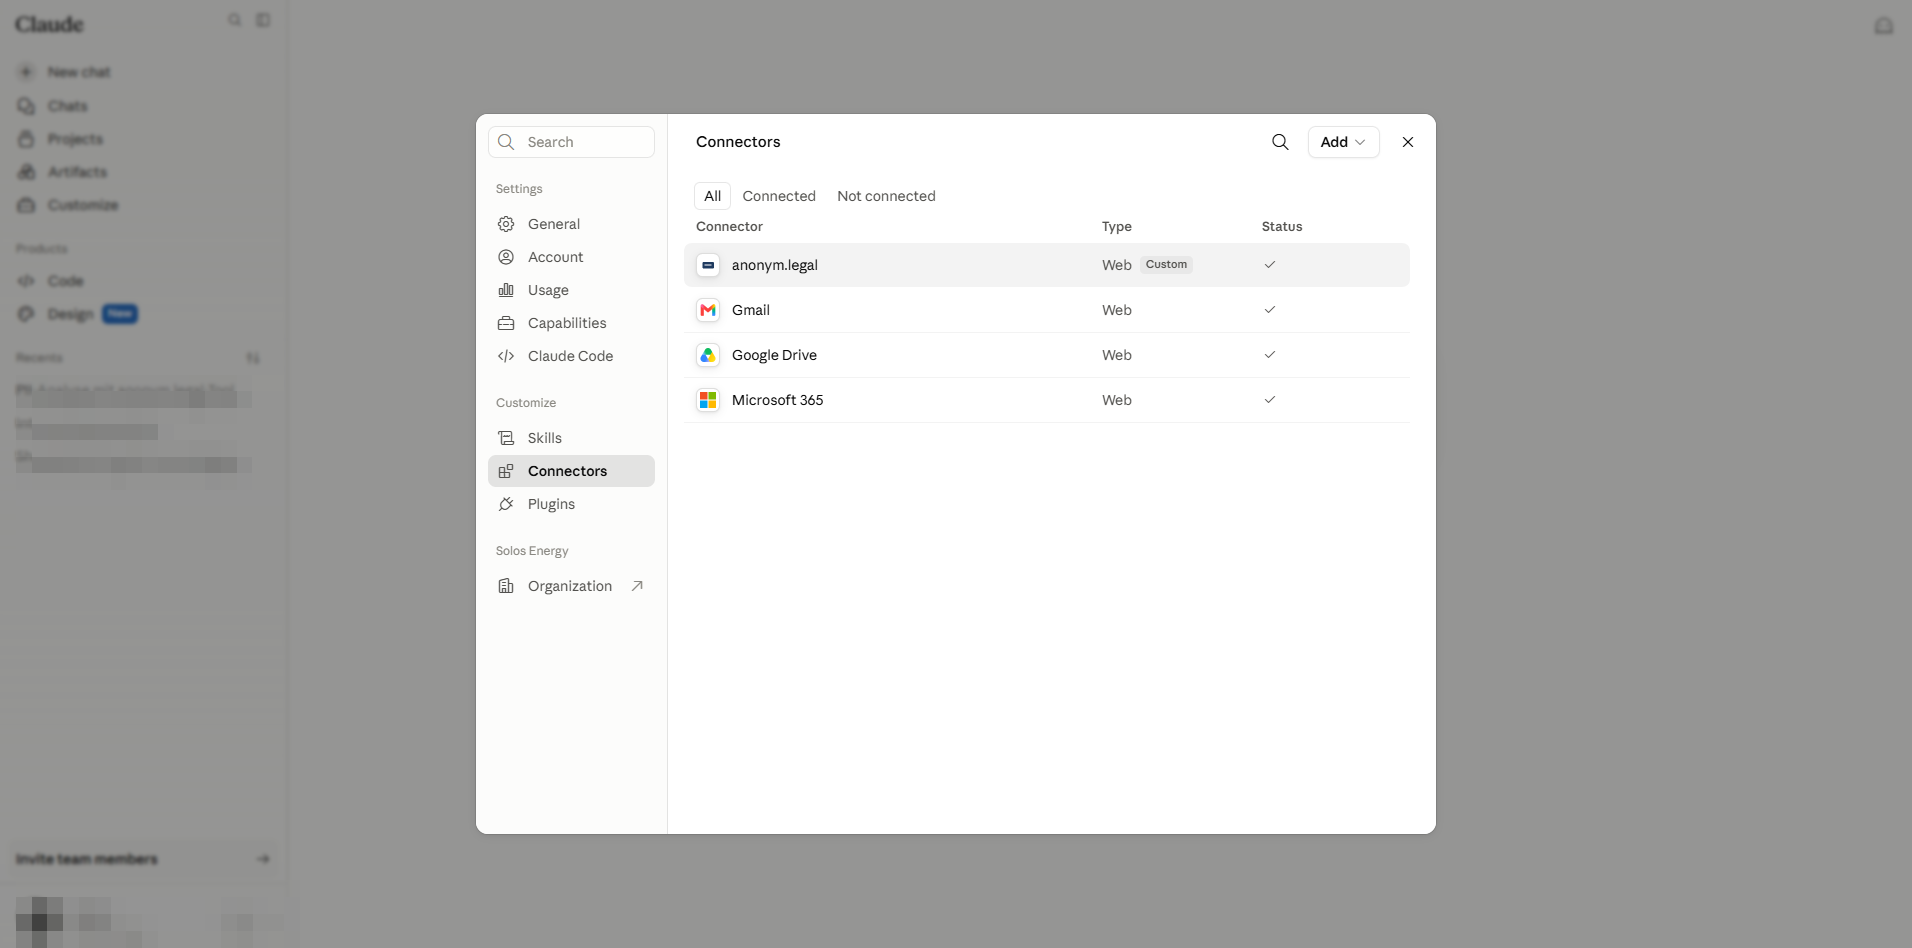
Naudotojo vaizdas. anonym.legal pažymėtas Custom ir šioje paskyroje jau Connected. - 2
Jei eilutė rodo Get started, spustelėkite. Iššokantis langas atidaro anonym.legal OAuth autorizacijos puslapį. Prisijunkite savo anonym.legal kredencialais, suteikite prieigą → iššokantis langas užsidaro, ir eilutė pasikeičia į Connected. Žetonai saugomi kiekvienam naudotojui; administratorius niekada nemato jūsų kredencialų.
- 3
Spustelėkite eilutę (arba jos View veiksmą), kad atidarytumėte jungiklio detalių skydelį. Čia galite nukopijuoti MCP serverio URL, atlikti Disconnect arba pasiekti eilutės veiksmų meniu.
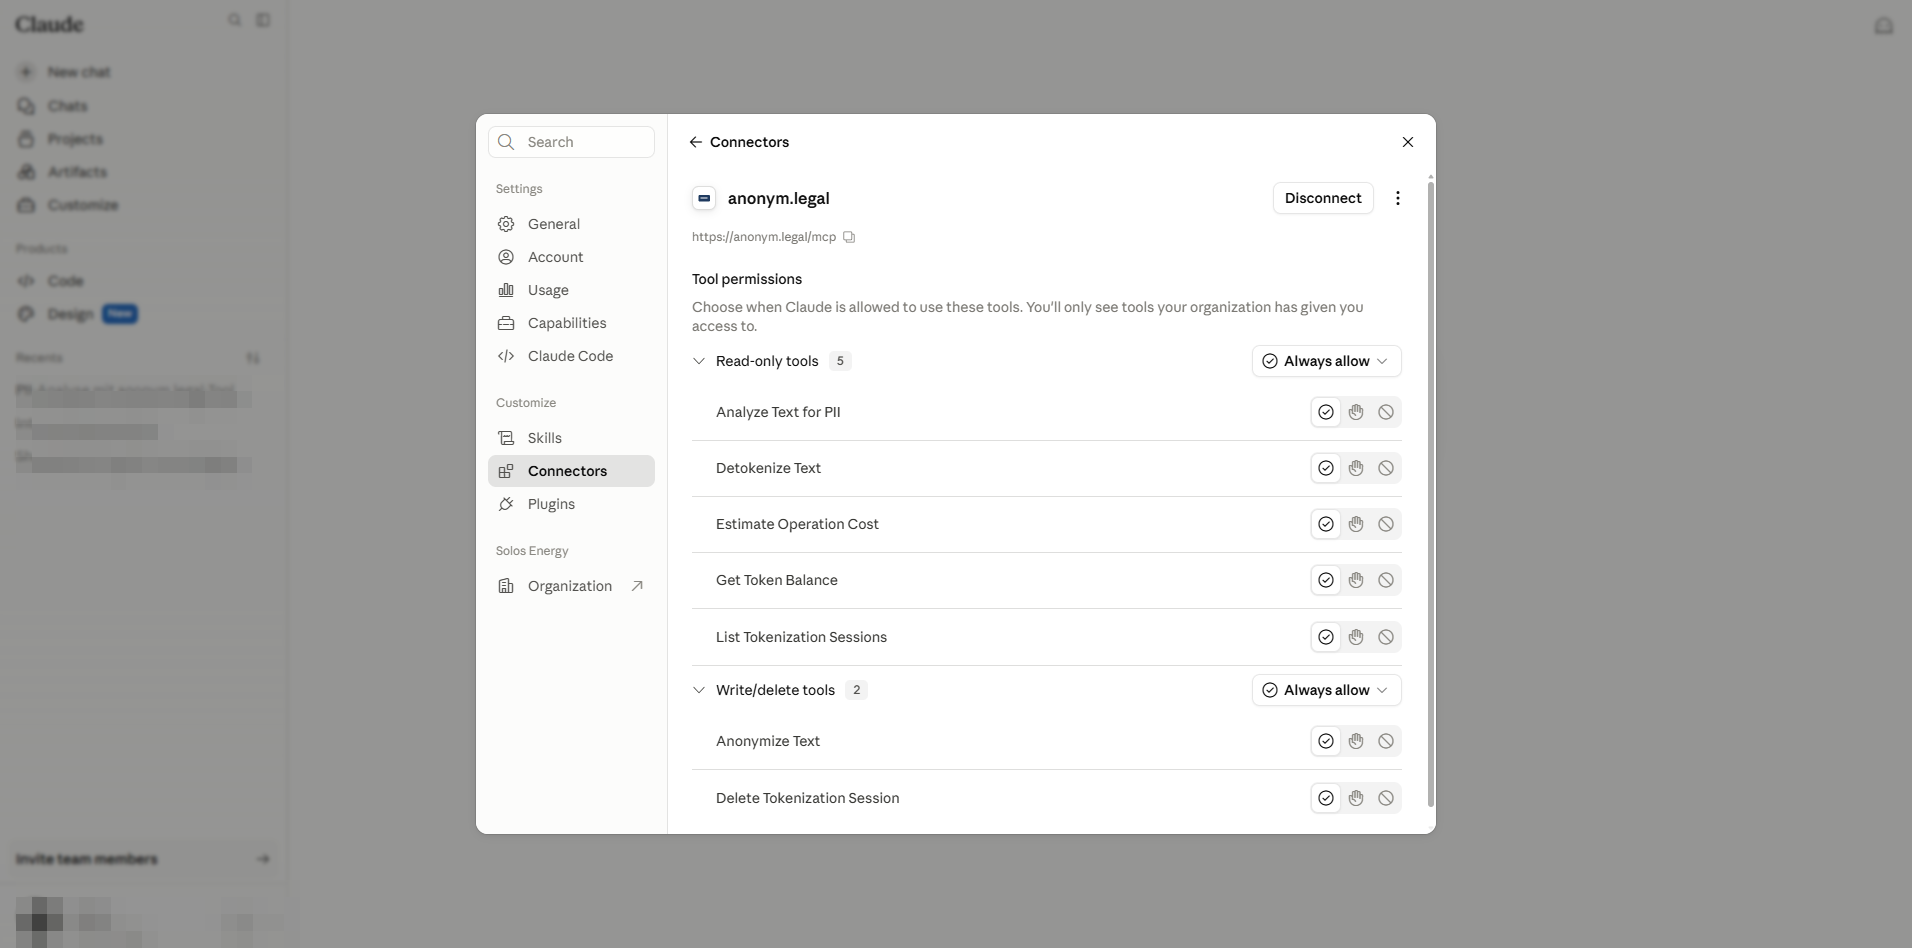
Naudotojo jungiklio detalės: serverio URL kopijuojamas; toliau esantis leidimų skyrius taikomas tik šiam naudotojui. - 4
Meniu More options siūlo Refresh tools list (iš naujo gauti įrankių katalogą iš serverio) ir Remove (panaikinti tik šio naudotojo suteikimą — tai nepašalina jungiklio darbo srityje).
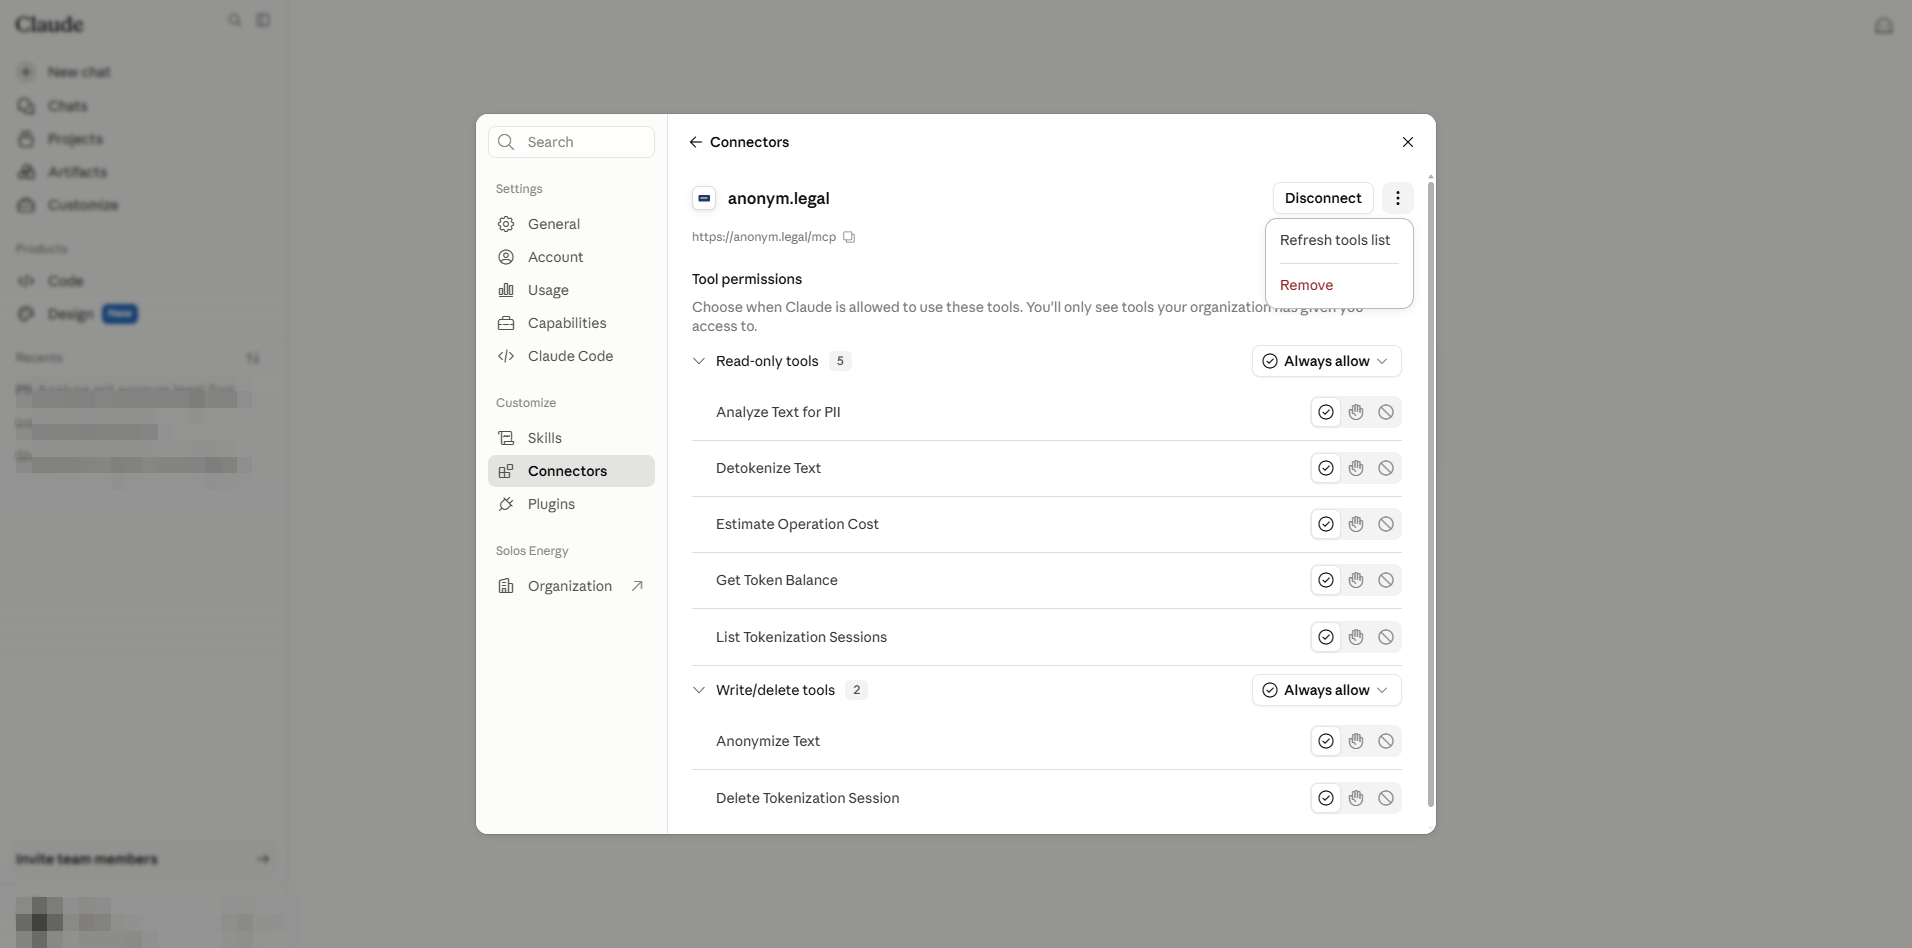
Refresh vs Remove. Tik administratoriai gali visiškai ištrinti jungiklį (A dalis §5).
7. Naudotojas — kiekvieno įrankio nustatymai
Kiekviena eilutė skiltyje Tool permissions rodo trišalį radijo mygtuką: Always allow / Needs approval / Blocked. Šie trys yra paties naudotojo pasirinkimai, ribojami administratoriaus viršutinės ribos iš §3.
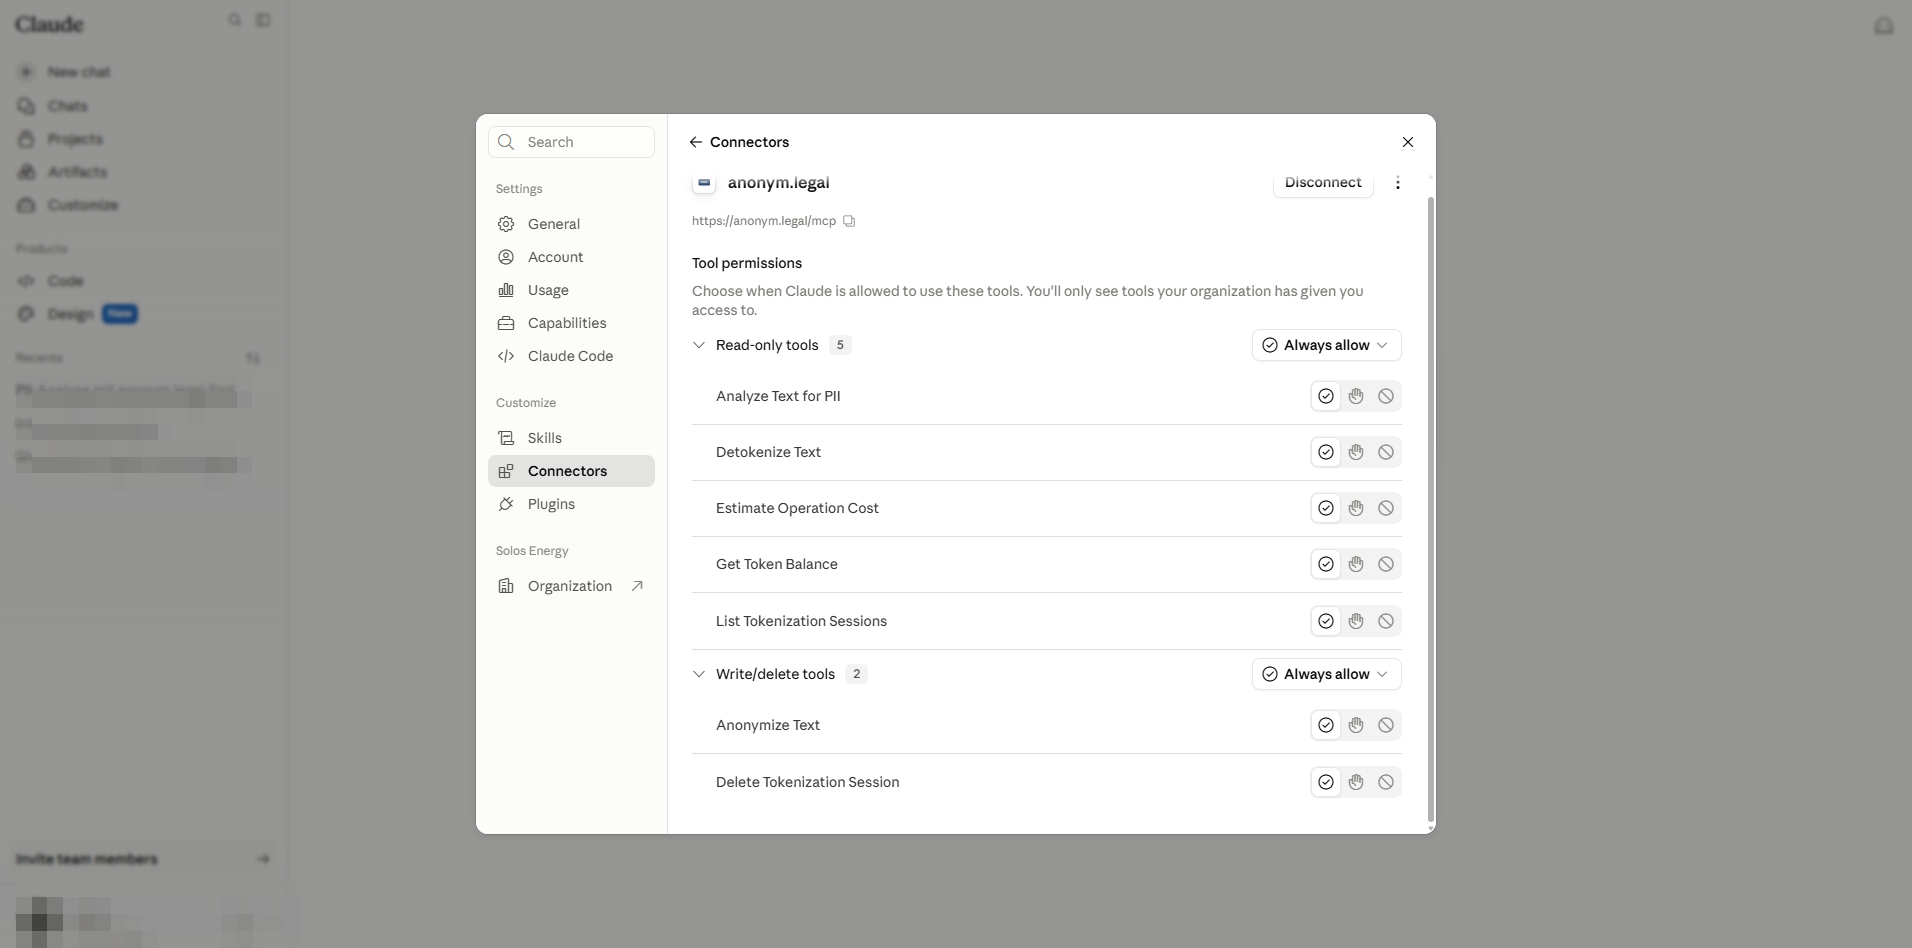
| Naudotojo pasirinkimas | Efektas pokalbio metu | Geriausiai tinka |
|---|---|---|
| Always allow | Claude iškviečia įrankį be raginimo. | Tik skaitymo įrankiams, kuriuos naudojate nuolat. |
| Needs approval (dar vadinama „Ask") | Claude prašo vieno paspaudimo patvirtinimo kiekvieną kartą. | Rašymo/trynimo įrankiams; jautriems darbo krūviams. |
| Blocked | Įrankis slepiamas nuo Claude šioje paskyroje. | Asmeninis atsisakymas nuo įrankio, kurį kita komandos dalis naudoja. |
8. Patikrinti tikru įrankio iškvietimu
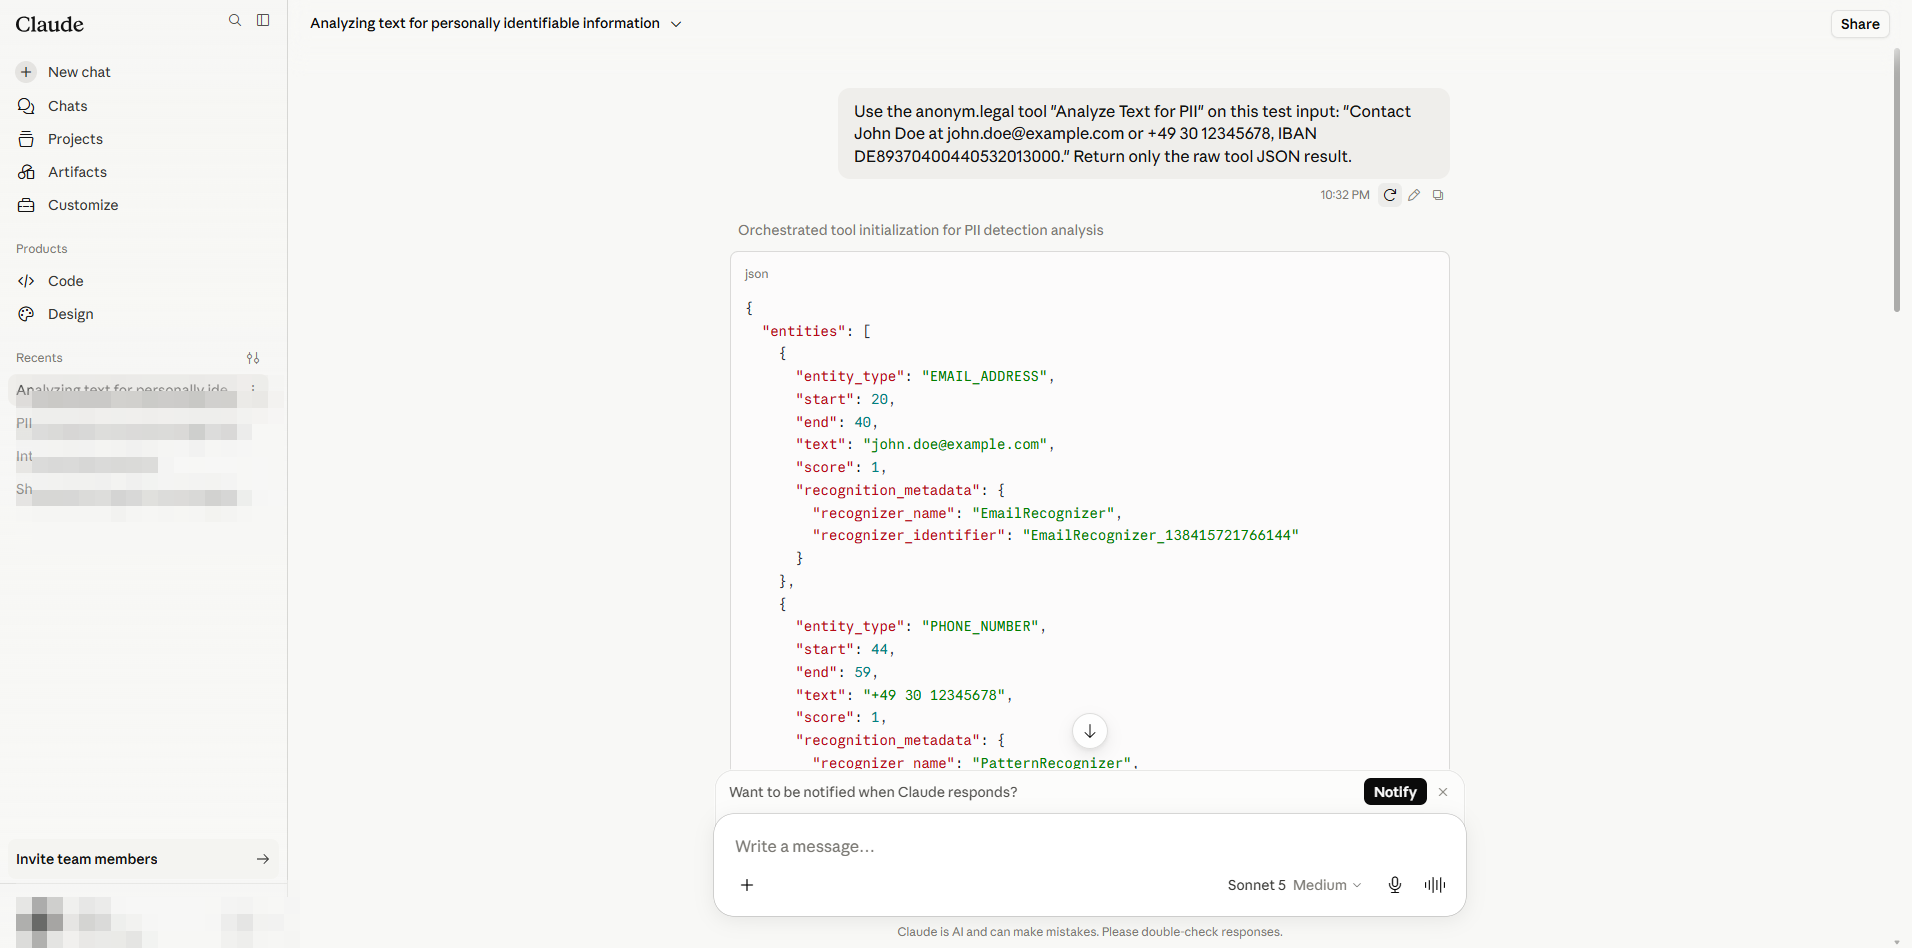
Atidarykite naują pokalbį ir nurodykite Claude iškviesti konkretų anonym.legal įrankį. Šiame vadove naudoto raginimo pavyzdys:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude iškviečia įrankį ir siunčia JSON atsakymą srautu. Ekrano nuotrauka rodo devynis aptiktus objektus, įskaitant PERSON, EMAIL_ADDRESS, PHONE_NUMBER ir IBAN_CODE.
9. Nuoroda: leidimų modelis ir rizikos
Administratorius ir naudotojas — ką kiekviena pusė valdo
| Rūpestis | Administratorius (A dalis) | Naudotojas (B dalis) |
|---|---|---|
| Registruoti / pašalinti jungiklį darbo srityje | Taip, /admin-settings/connectors. | Ne. |
| Nustatyti kiekvieno įrankio viršutinę ribą (aukščiausią lygį, kurį naudotojas gali pasirinkti) | Taip. | Ne. |
| Įjungti „Always allow" lygį apskritai (Cowork valdymas) | Taip, /admin-settings/cowork. | Ne. |
| Užbaigti OAuth prisijungimą su anonym.legal paskyra | Ne (nebent tai daroma ir kaip galutinio naudotojo). | Taip, vieną kartą kiekvienai paskyrai. |
| Pasirinkti kiekvieno įrankio nustatymus neviršijant ribos | Ne. | Taip, /customize/connectors. |
| Panaikinti savo prisijungimą nepaveikiant kitų | N/A. | Taip — „Remove" eilutėje. |
Viršutinių ribų matrica
| Administratoriaus nustatymas | Naudotojas gali pasirinkti… | Rezultatas pokalbio metu |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | Visiškas naudotojo pasirinkimas, iki nekontroliuojamo naudojimo. |
| Approval required | Needs approval / Blocked (be „Always allow") | Claude visada patvirtina. |
| Blocked | — | Įrankis niekada nepasirodo. |
Individual sign-in ir Managed authorization
Saugumo pastabos
- Pridėkite tik tuos jungiklius iš kūrėjų, kuriais pasitikite. Kenkėjiškas MCP serveris gali įterpti raginimus per įrankių atsakymus, kad apgautų Claude atlikti kenksmingus veiksmus („indirect prompt injection").
- Nustatymas Default restriction for unconfigured tools yra jūsų saugos tinklas, jei tiekėjas pristato naujas galimybes be įspėjimo — nustatykite jį į Blocked, kad reikėtų administratoriaus peržiūros kiekvieną kartą.
- Cowork „Skip all approvals" išjungia kiekvieną patvirtinimo raginimą agentiniuose paleidimuose. Neįjunkite jo nuomininkams, apdorojantiems reguliuojamus duomenis.
- Pakeiskite kredencialus, kurie buvo naudojami jungikliams testuoti, prieš perkeliant juos į produkcinius naudotojus.
Kur yra kiekvienas nustatymas
| Nustatymas | Vaidmuo | Vieta |
|---|---|---|
| Pridėti / ištrinti organizacijos jungiklį | Admin | /admin-settings/connectors |
| Kiekvieno įrankio viršutinė riba | Admin | /admin-settings/connectors → jungiklio detalės |
| Numatytasis apribojimas nesukonfigūruotiems įrankiams | Admin | Tas pats skydelis, Tool permissions viršus |
| „Always allow" valdymas ir Skip approvals | Admin | /admin-settings/cowork |
| Prisijungti / atsijungti (sava paskyra) | User | /customize/connectors |
| Kiekvieno įrankio nustatymai (sava paskyra) | User | /customize/connectors → jungiklio detalės |
| Kalba / lokalė | User | Šoninės juostos profilio meniu → Language |
Šaltiniai: praktinis fiksavimas prieš claude.ai ir anonym.legal MCP serverio dokumentacija. Piktogramos ir sąsaja priklauso atitinkamai Anthropic ir anonym.legal.
Pasiruošę apsaugoti savo komandą?
Pradėkite anoniminti prieš tai pasiekiant Claude
Sukurkite anonym.legal paskyrą, prijunkite ją prie savo Claude Enterprise darbo srities, ir kiekviena žinutė lieka be PII pagal numatytuosius nustatymus.
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.