著者: George Curta ·
エンタープライズ統合ガイド
anonym.legal を Claude Enterprise と統合する
Claude Enterprise ワークスペースの管理者およびユーザー向けステップバイステップガイド — スクリーンショット、権限モデル、検証方法付き。
https://anonym.legal/mcp認証: DCR + OAuth概要
パート B — エンドユーザーのセットアップ
検証とリファレンス
1. 概要と前提条件
anonym.legal は、テキスト中の個人データ (PII) を検出、トークン化、および復号する MCP (Model Context Protocol) サーバーを提供します。Claude Enterprise に接続することで、Claude は第三者に送信する前に PII をマスキングし、必要に応じて元の値を復元し、コストとクォータを追跡できます。
役割分担
- 管理者ワークスペース全体でコネクタを登録し、組織全体の権限上限を設定し、Cowork ゲートを制御します。ここでの操作は特定ユーザーの資格情報には影響しません。
- ユーザー自分の Claude アカウントに対して OAuth 経由でコネクタを承認し、管理者の上限内でツールごとの設定 (Always allow / Ask / Blocked) を選択します。
必要なもの
- Claude Enterprise ワークスペース (本ガイドはあらゆる Enterprise テナントに適用されます)。
- パート A では Claude の管理者ロール。
- OAuth ハンドシェイク用の anonym.legal アカウント (ユーザーは接続時にログインウィンドウを見ます)。
- MCP サーバー URL: https://anonym.legal/mcp。
パート A
管理者による設定
パート A のすべての操作は /admin-settings/* 配下で行われ、管理者ロールが必要です。これらの手順は組織のすべてのメンバーに影響します。
2. 管理者 — カスタムコネクタを追加する
Claude にはファーストパーティおよびパートナーコネクタのディレクトリが同梱されていますが、anonym.legal はカスタム Web コネクタとして追加します。https://claude.ai/admin-settings/connectors から始めます。
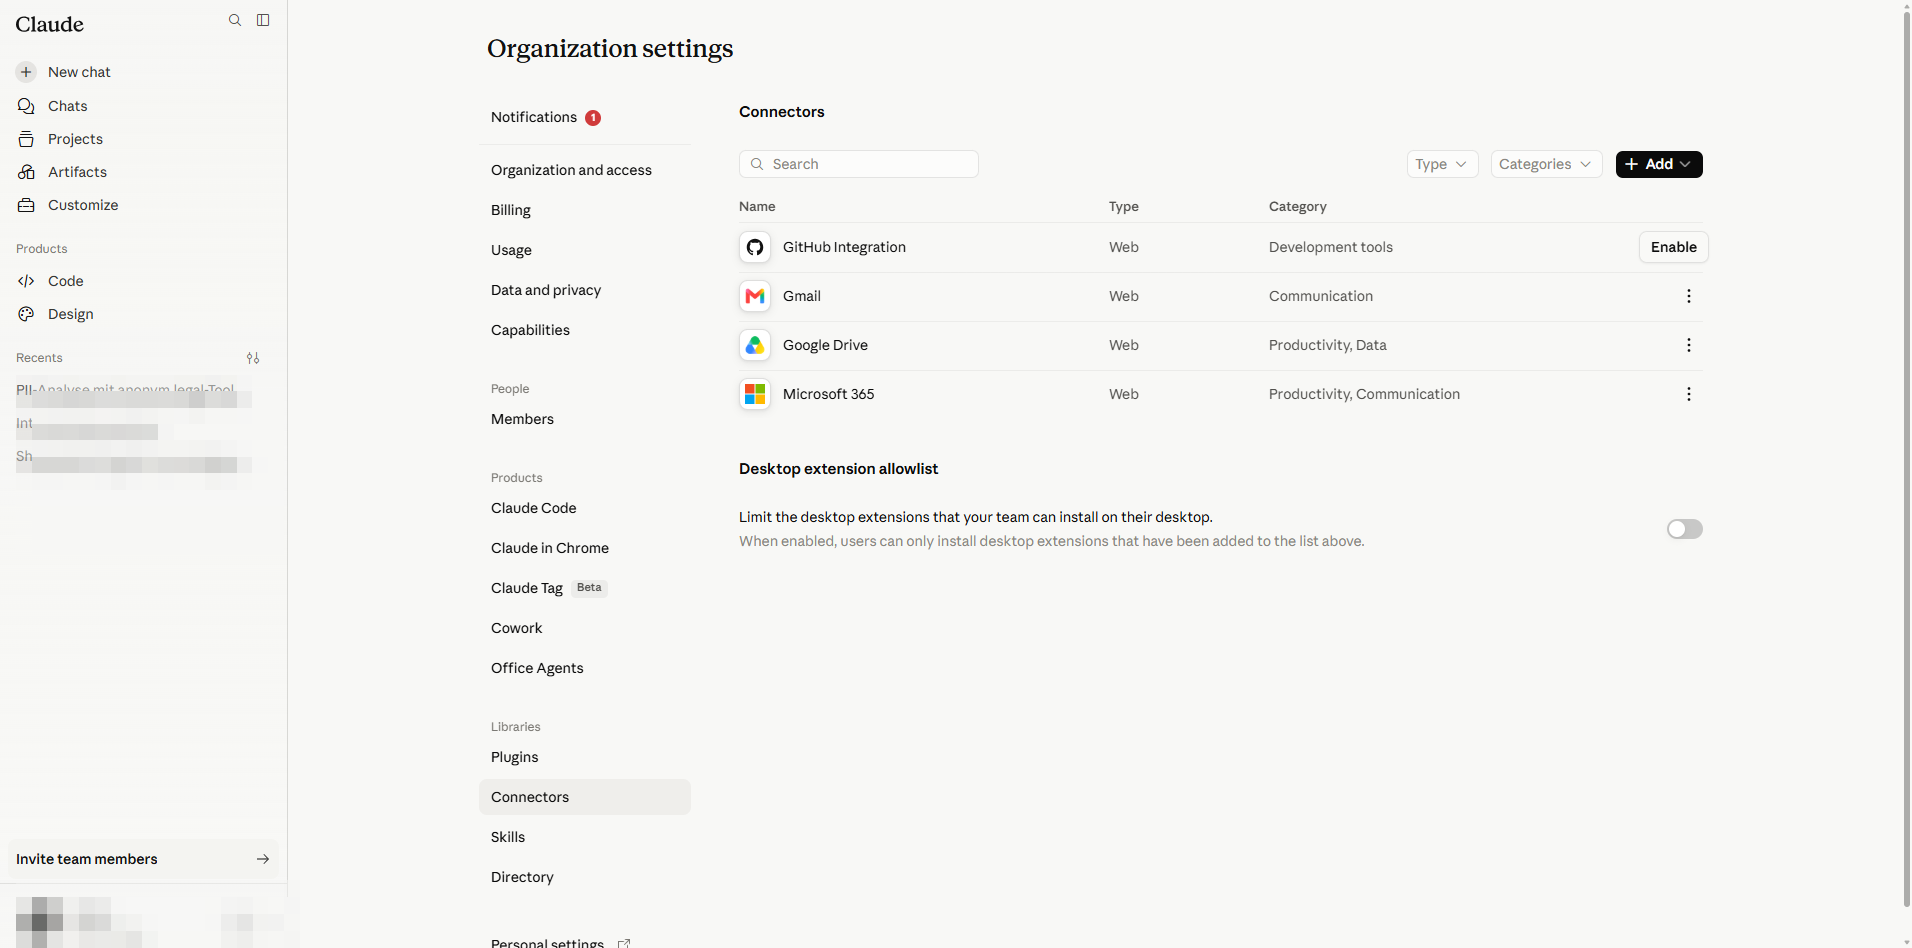
- 1
Add connector をクリックします。メニューには 2 つの選択肢が表示されます: All available (キュレーション済みディレクトリ) と Custom。
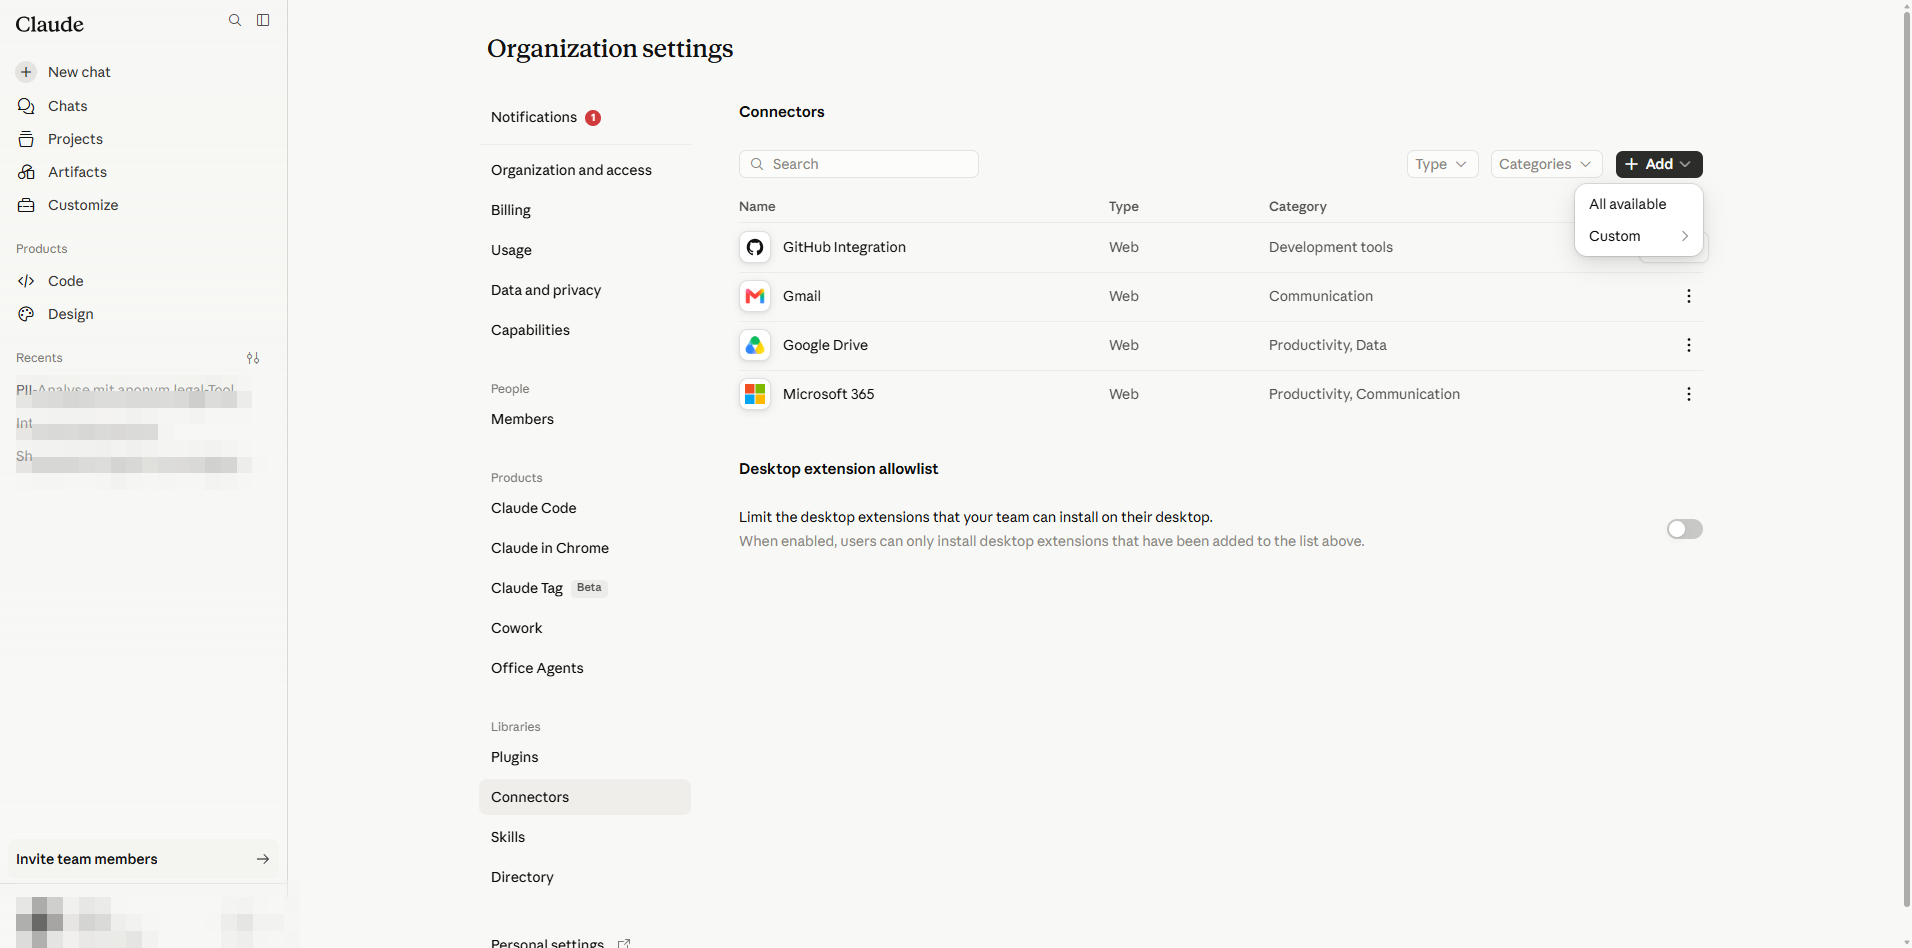
コネクタ追加メニュー: 任意の MCP サーバーには Custom を選択します。 - 2
Custom にホバーします。サブメニューに Web または Desktop が表示されます。anonym.legal はホスト型 MCP エンドポイントなので Web を選択します。
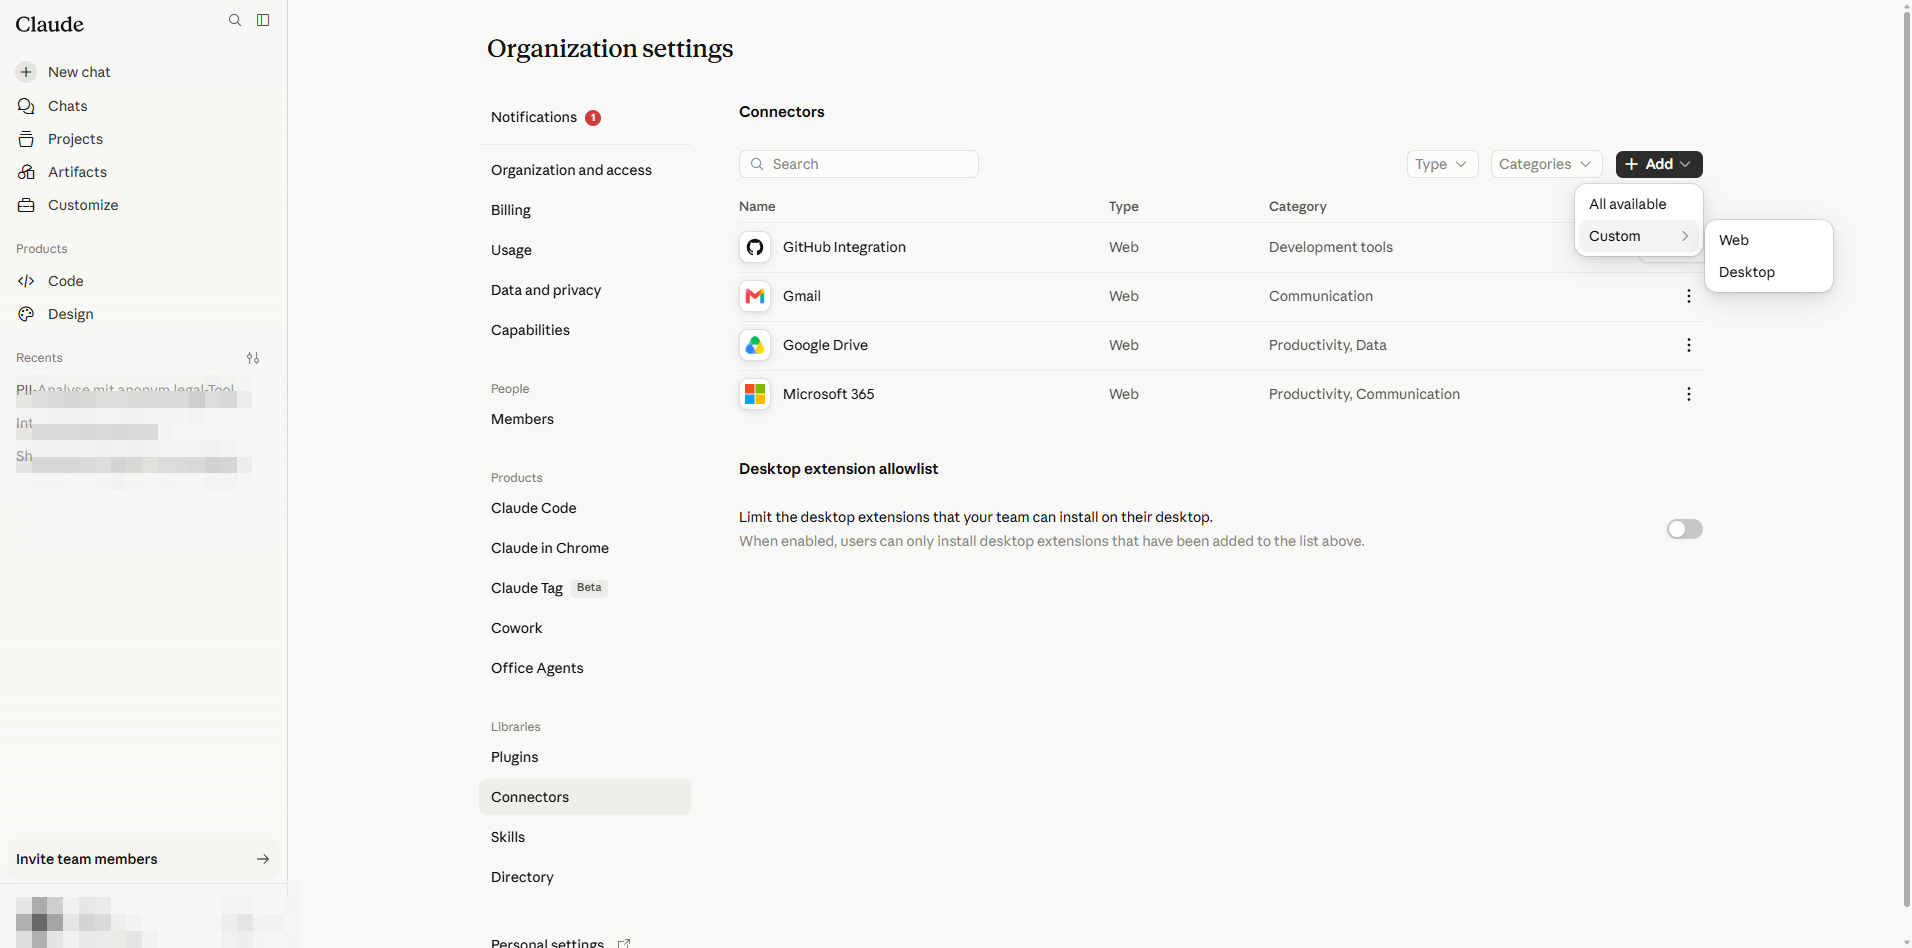
リモート MCP サーバーには Web を選択します。Desktop はローカルホスト型サーバー用です。 - 3
Add custom connector ダイアログが開きます (現在 BETA)。
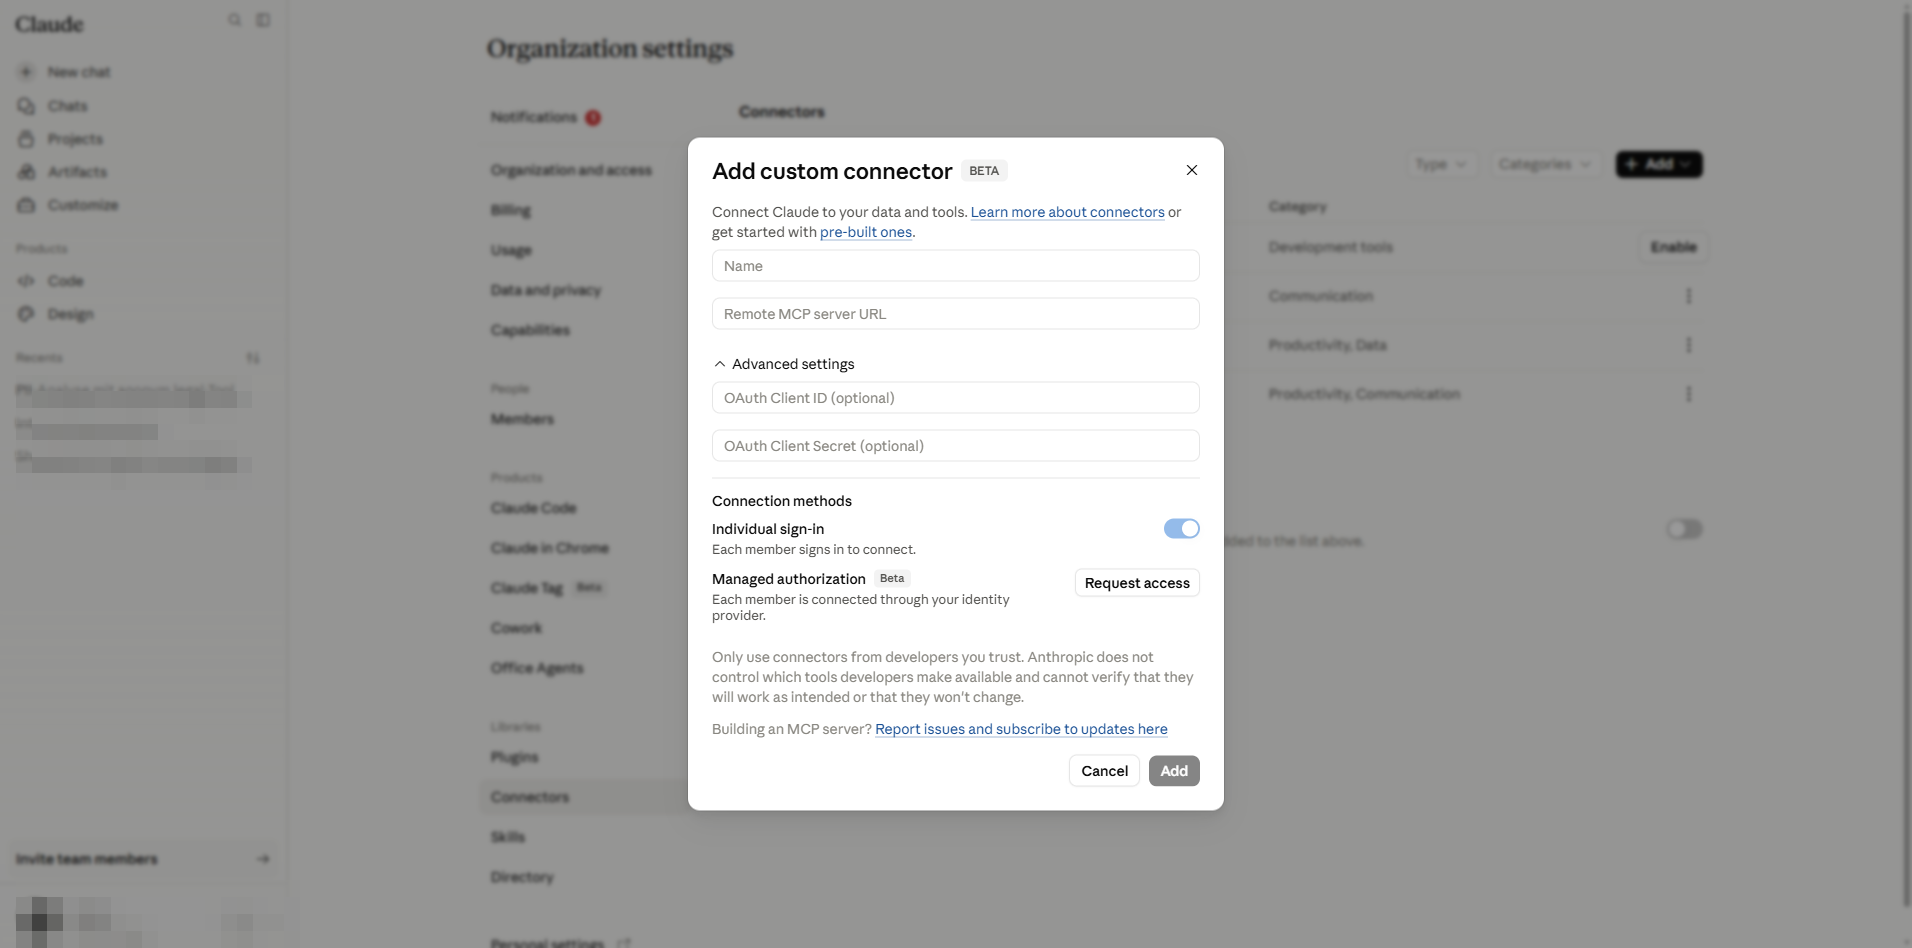
空のダイアログ。項目: 名前、リモート MCP サーバー URL、任意の OAuth Client ID/Secret、認可方式。 - 4
各項目を入力します:
- Name: anonym.legal (チャットや設定画面でユーザーに表示されます)。
- Remote MCP server URL: https://anonym.legal/mcp。
- OAuth Client ID と Client Secret は空欄のままにします。anonym.legal は Dynamic Client Registration (DCR) をサポートしているため、Claude がクライアント資格情報を自動的にネゴシエートします。これらの項目の入力は、MCP プロバイダーが DCR をサポートしない場合にのみ必要です。
- Individual sign-in を選択したままにします (デフォルト)。各ユーザーは自分の anonym.legal アカウントで認可を行います。
- Managed authorization (Beta) オプションは、テナントが enterprise-managed-auth ウェイトリストに登録されていない限り無効です。managed モードでは、各ユーザーではなく組織がトークンを一元管理できます。
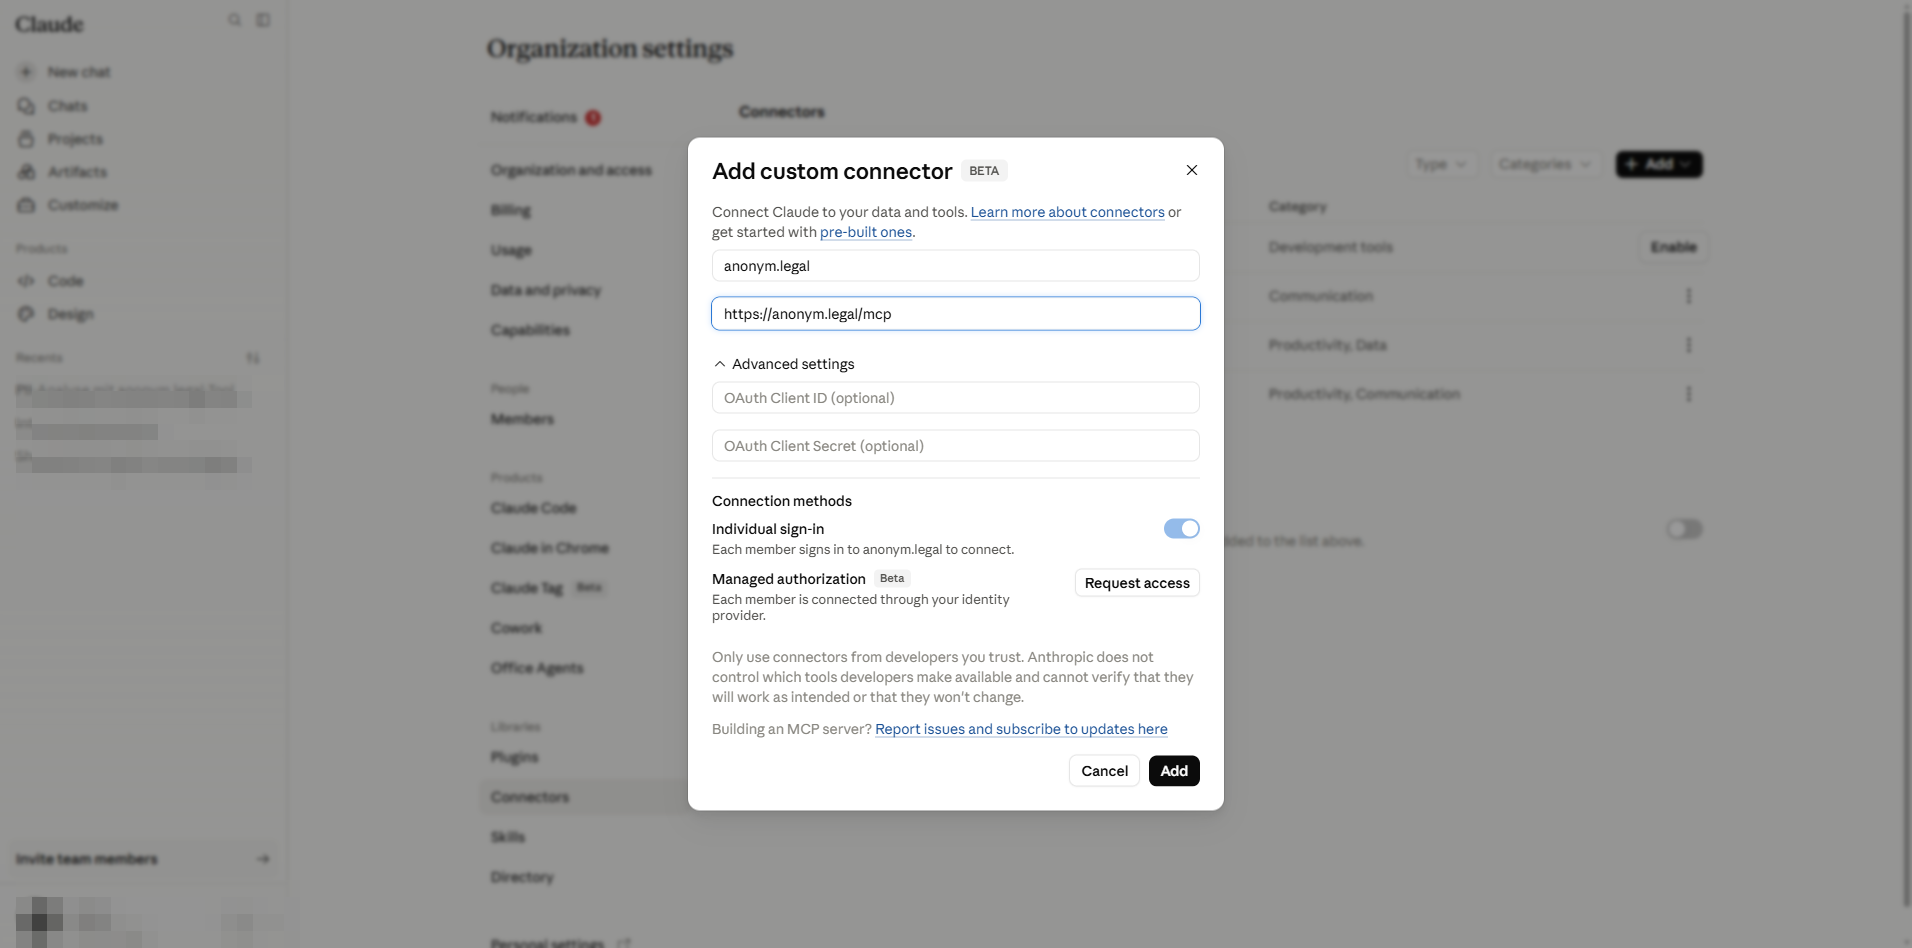
入力済みダイアログ。警告: 信頼できる開発者のコネクタのみを有効化してください。悪意のあるサーバーはツール応答を通じて命令を注入する可能性があります (「プロンプトインジェクション」)。 - 5
Add をクリックします。コネクタが Connectors 一覧に表示されます。ユーザーはまだ使用できません — 各自パート B の手順を実行する必要があります。
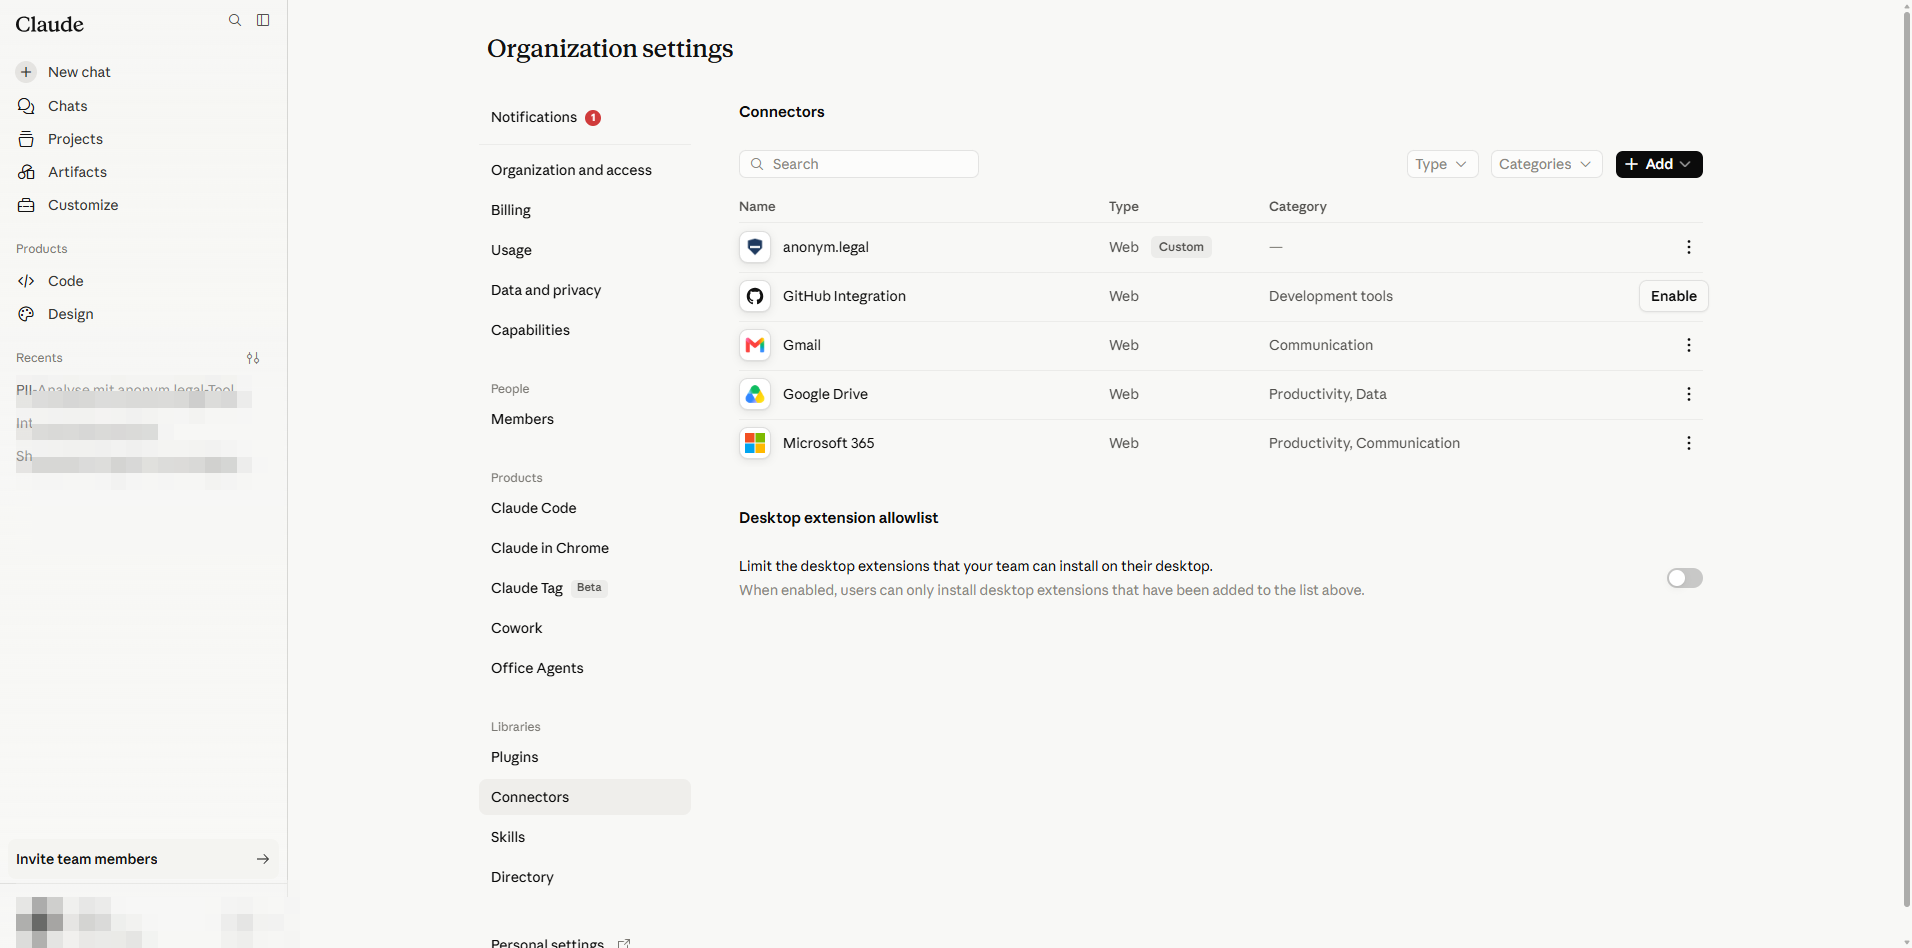
登録済み。組織内の全員が自分の Customize ページから有効化できるようになりました。
3. 管理者 — ツール権限の上限を設定する
anonym.legal の行をクリックして詳細を開きます。管理者の権限選択は上限を形成します: 個別ユーザーは同等または、より厳格な設定にできますが、より緩い設定にはできません。
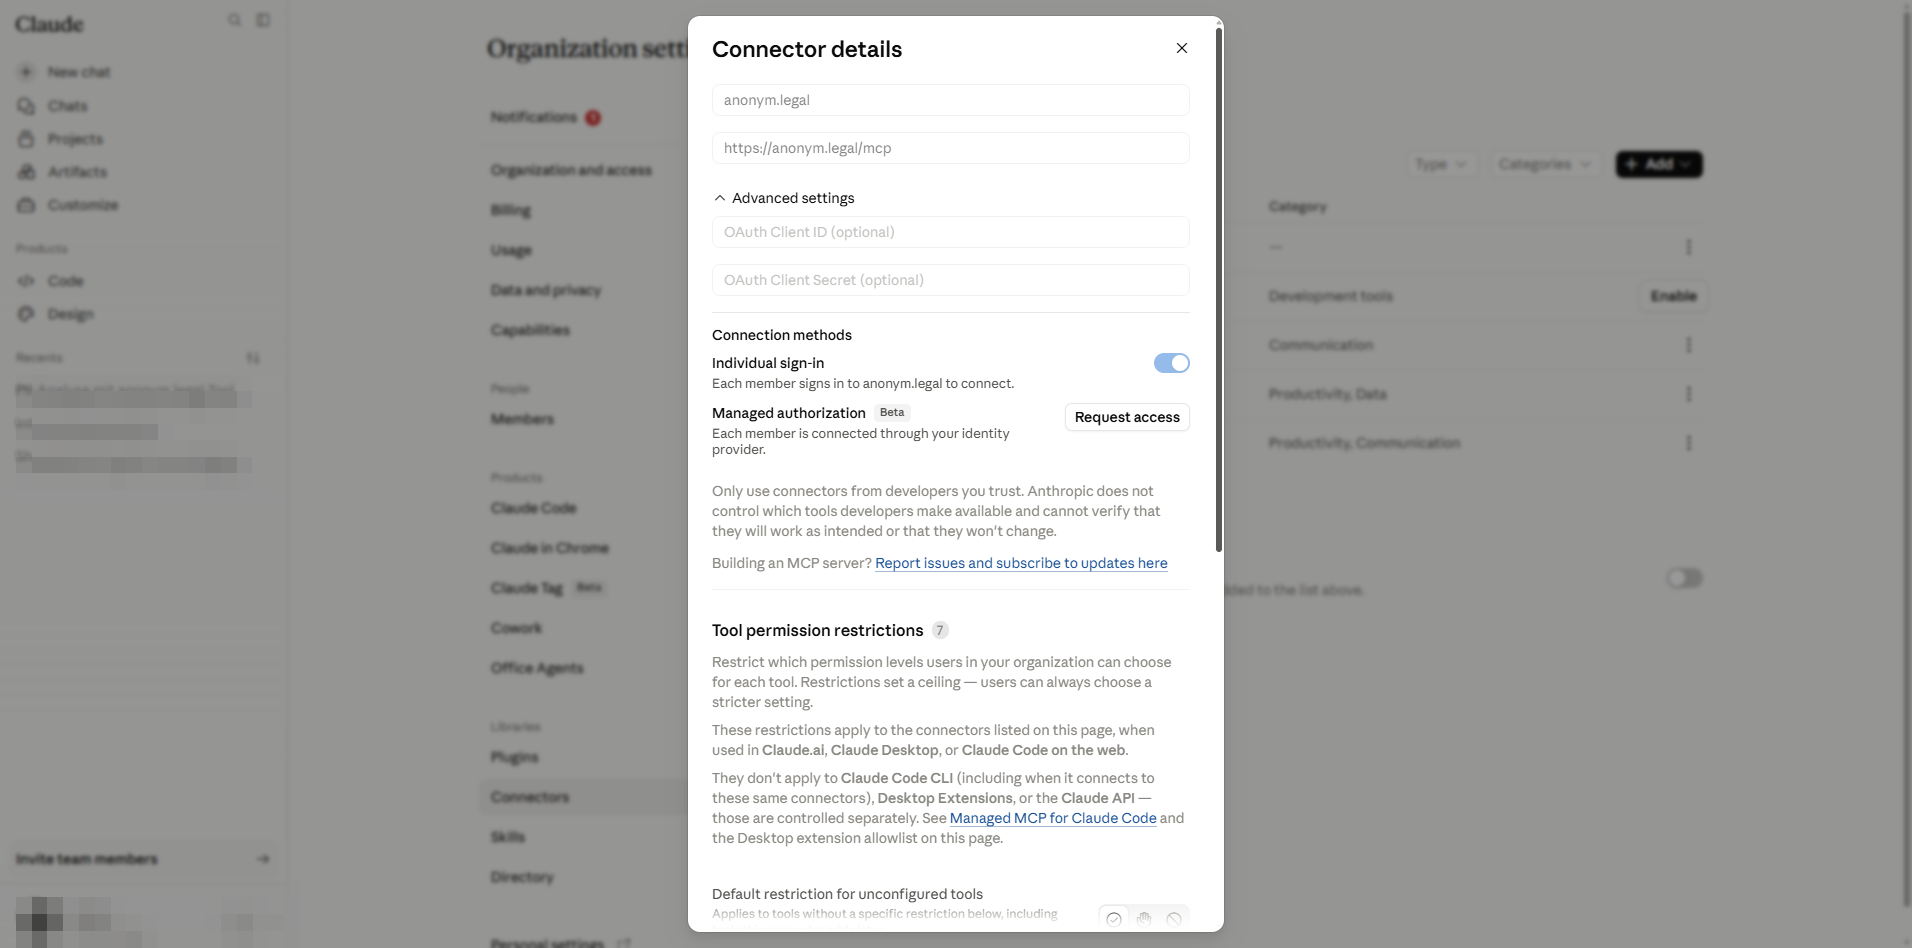
未設定ツールに対するデフォルト制限
最初のコントロールは、anonym.legal がまだここに登録されていない新しいツールを追加した場合の挙動を決定します。最も安全な体制のためには Blocked を選択してください。既に設定済みのツールには影響しません。
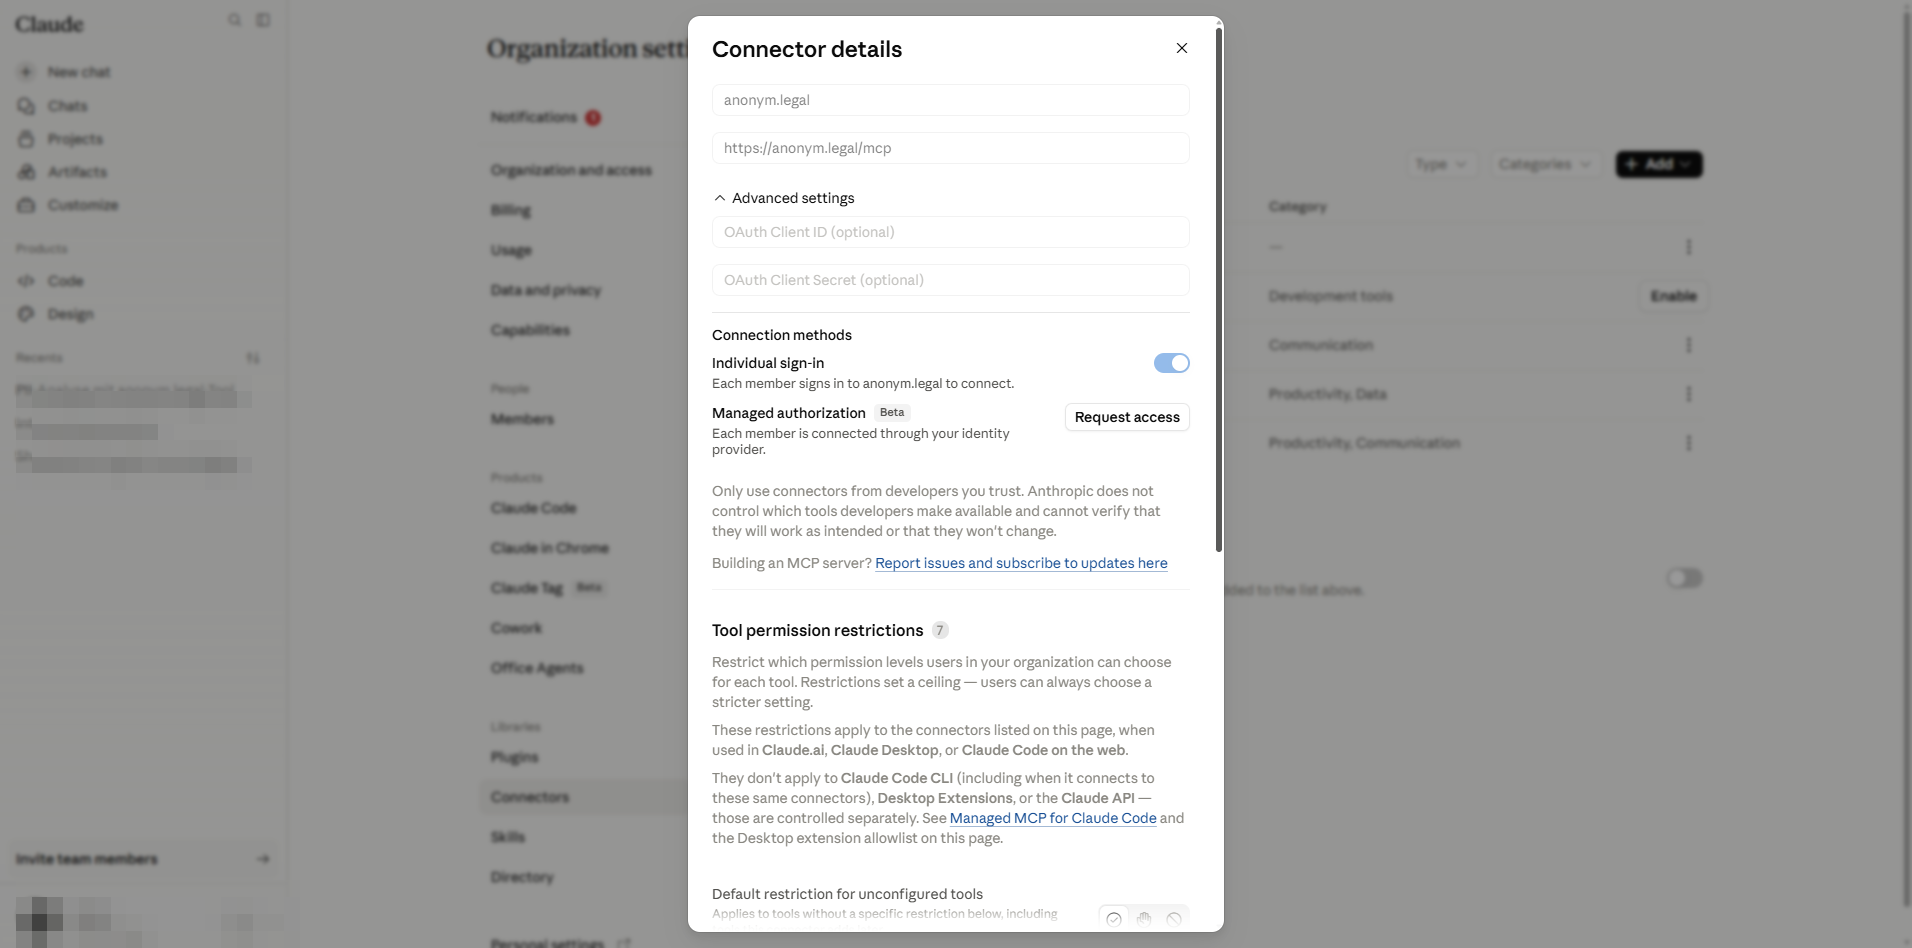
読み取り専用ツール
これらは anonym.legal を呼び出しますが、プロバイダー側の状態を変更しません。この展開では、エンドユーザーが摩擦なく呼び出せるように6つすべてを Always allow に設定しています。
- Analyze Text for PII — テキストサンプル内の PII エンティティを検出します。
- Detokenize Text — セッショントークンを使用して匿名化を逆変換します。
- Estimate Operation Cost — 実際の呼び出し前のドライラン価格計算。
- Get Token Balance — アカウントの残りクォータ。
- List Tokenization Sessions — このユーザーが作成したセッション。
- List Presets — 他のツールに渡せる、ビルトイン、個人用、公開の匿名化プリセットの一覧。
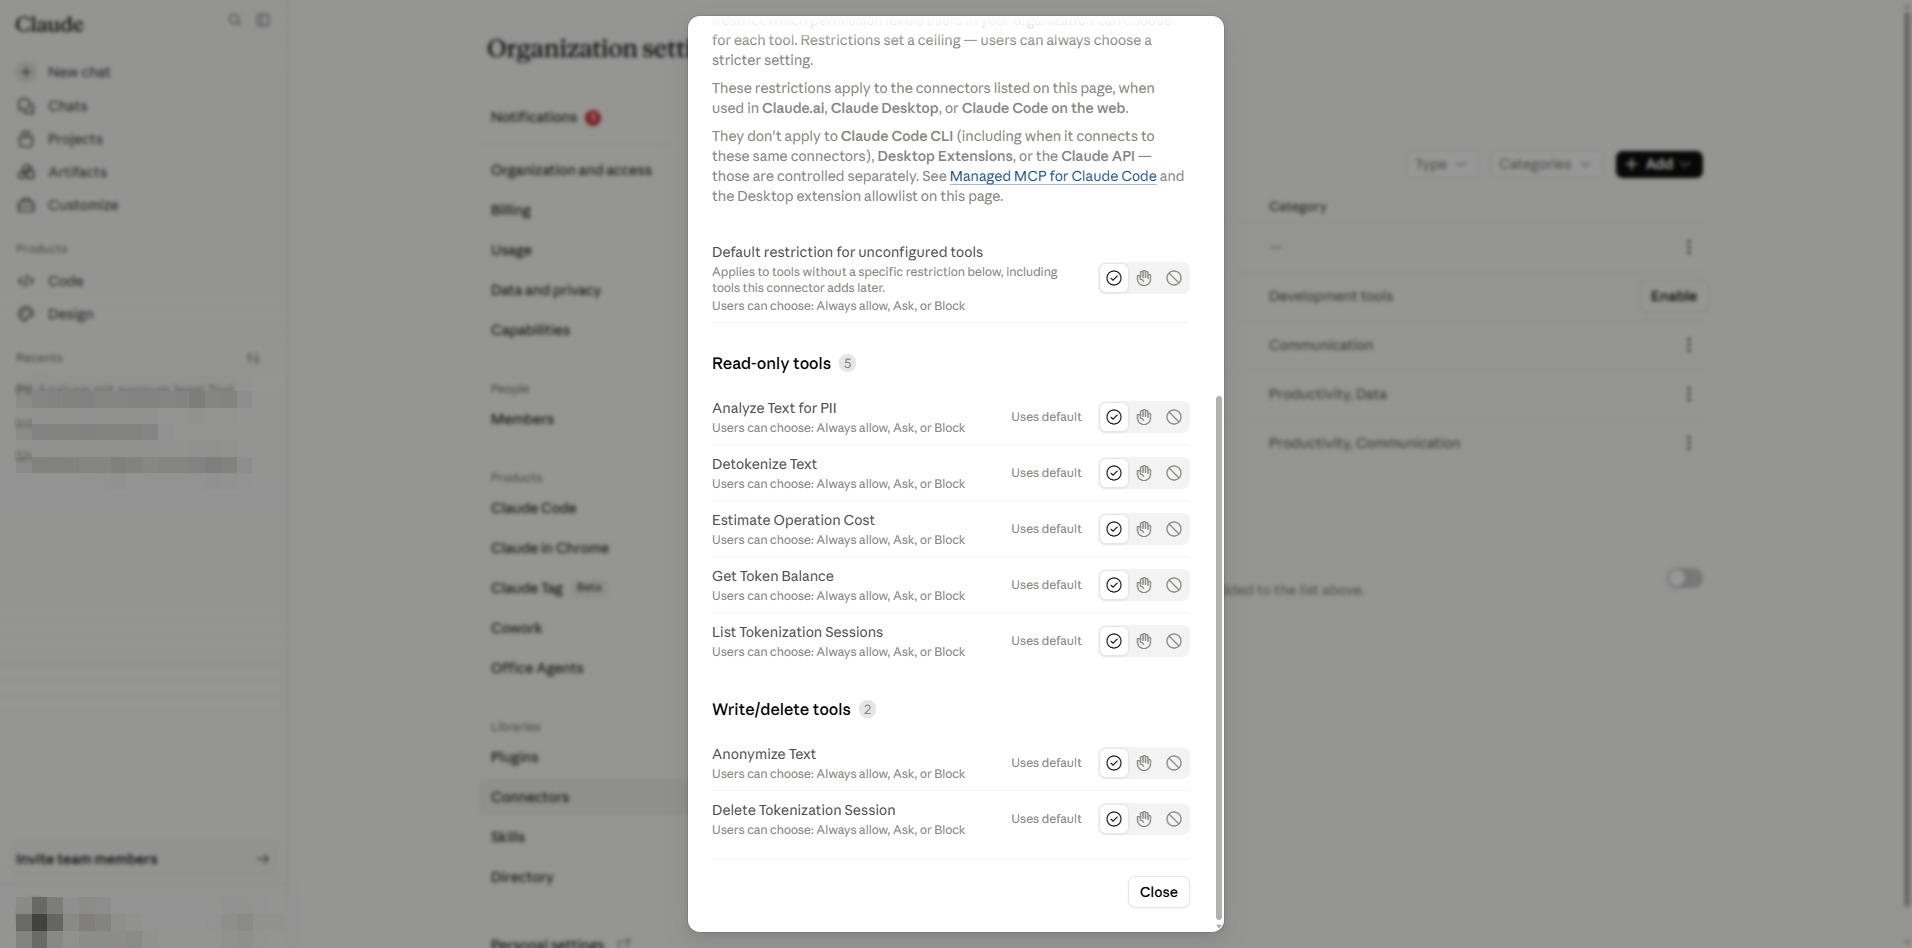
書き込み / 削除ツール
これらのツールは anonym.legal 上で状態を作成または破棄します (トークン化セッションまたはそのレコード)。組織はこれらを許可しますが、機密性の高いテナントは Approval required を強制することで、Claude が各呼び出し前にユーザーに確認を求めるようにできます。
- Anonymize Text — PII を可逆的なトークンに置き換えます (トークン化セッションを作成)。
- Delete Tokenization Session — セッションとそのトークンを不可逆的に破棄します。
- Redact PII in Image — OCRベースの検出により、PNG/JPEG画像内のPIIを墨消しまたは分析します(トークンを消費;画像墨消し機能の有効化が必要)。
4. 管理者 — "Always allow" のための Cowork ゲート
ツールごとの表とは独立に、Claude の Cowork / エージェント設定は、コネクタツールで「Always allow」層が利用可能かどうかを決定します。https://claude.ai/admin-settings/cowork に移動します。
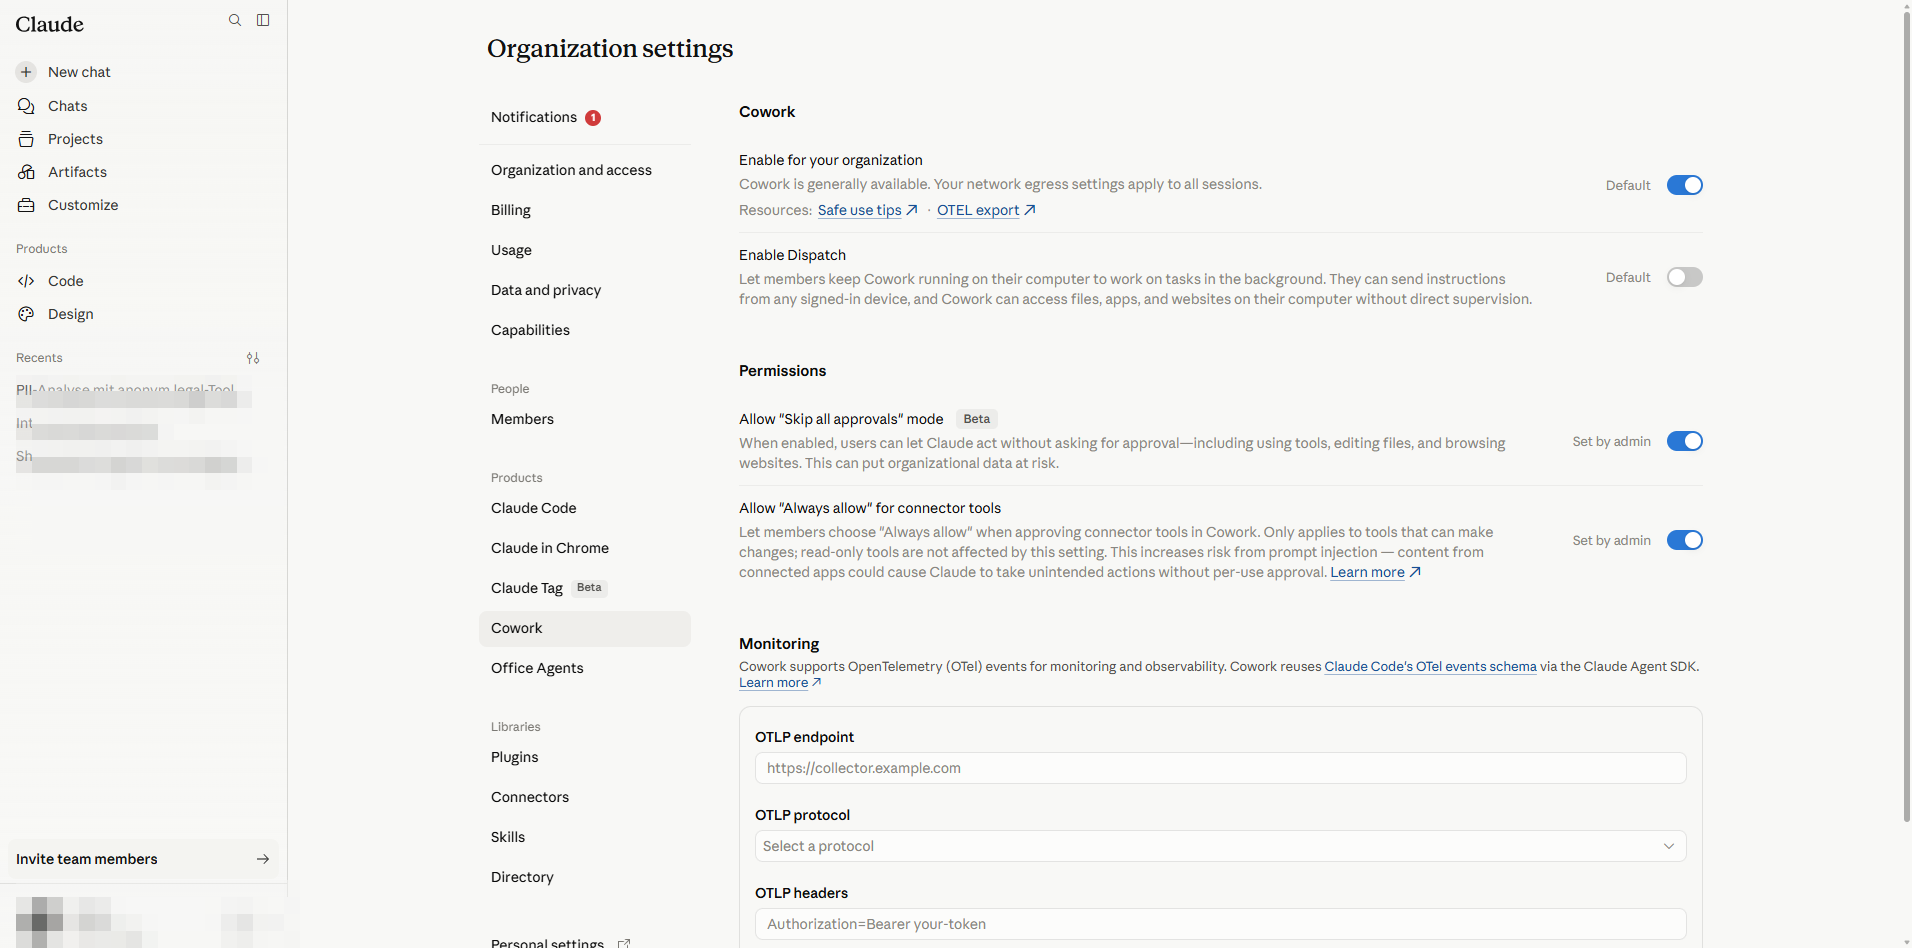
- Enable for your organization — コネクタをエージェント的に実行するにはオンにする必要があります。
- Enable Dispatch — Dispatch 機能を制御します。コネクタ権限とは無関係です。
- Allow "Skip all approvals" mode (Beta) — 危険: ユーザーが全確認プロンプトをバイパスするワンショットトグルを取得します。規制対象のワークロードではオフのままにしてください。
- Allow "Always allow" for connector tools — オフの場合、ユーザーは「Always allow」設定を保持できず、読み取り専用ツールでも「Ask each time」の体験になります。オンの場合でも、ユーザーはツールごとの管理者上限によって制限されます。
5. 管理者 — コネクタのリセット / 削除
これらの手順は、コネクタをクリーンに再インストールする必要がある場合 (例えばトランスポート URL の変更、クライアント資格情報のローテーション、統合の廃止) に使用します。削除は組織全体に及び、すべてのユーザーの OAuth 認可を無効化します。
- 1
https://claude.ai/admin-settings/connectors で管理者コネクタ表を開きます。anonym.legal の行を見つけます。
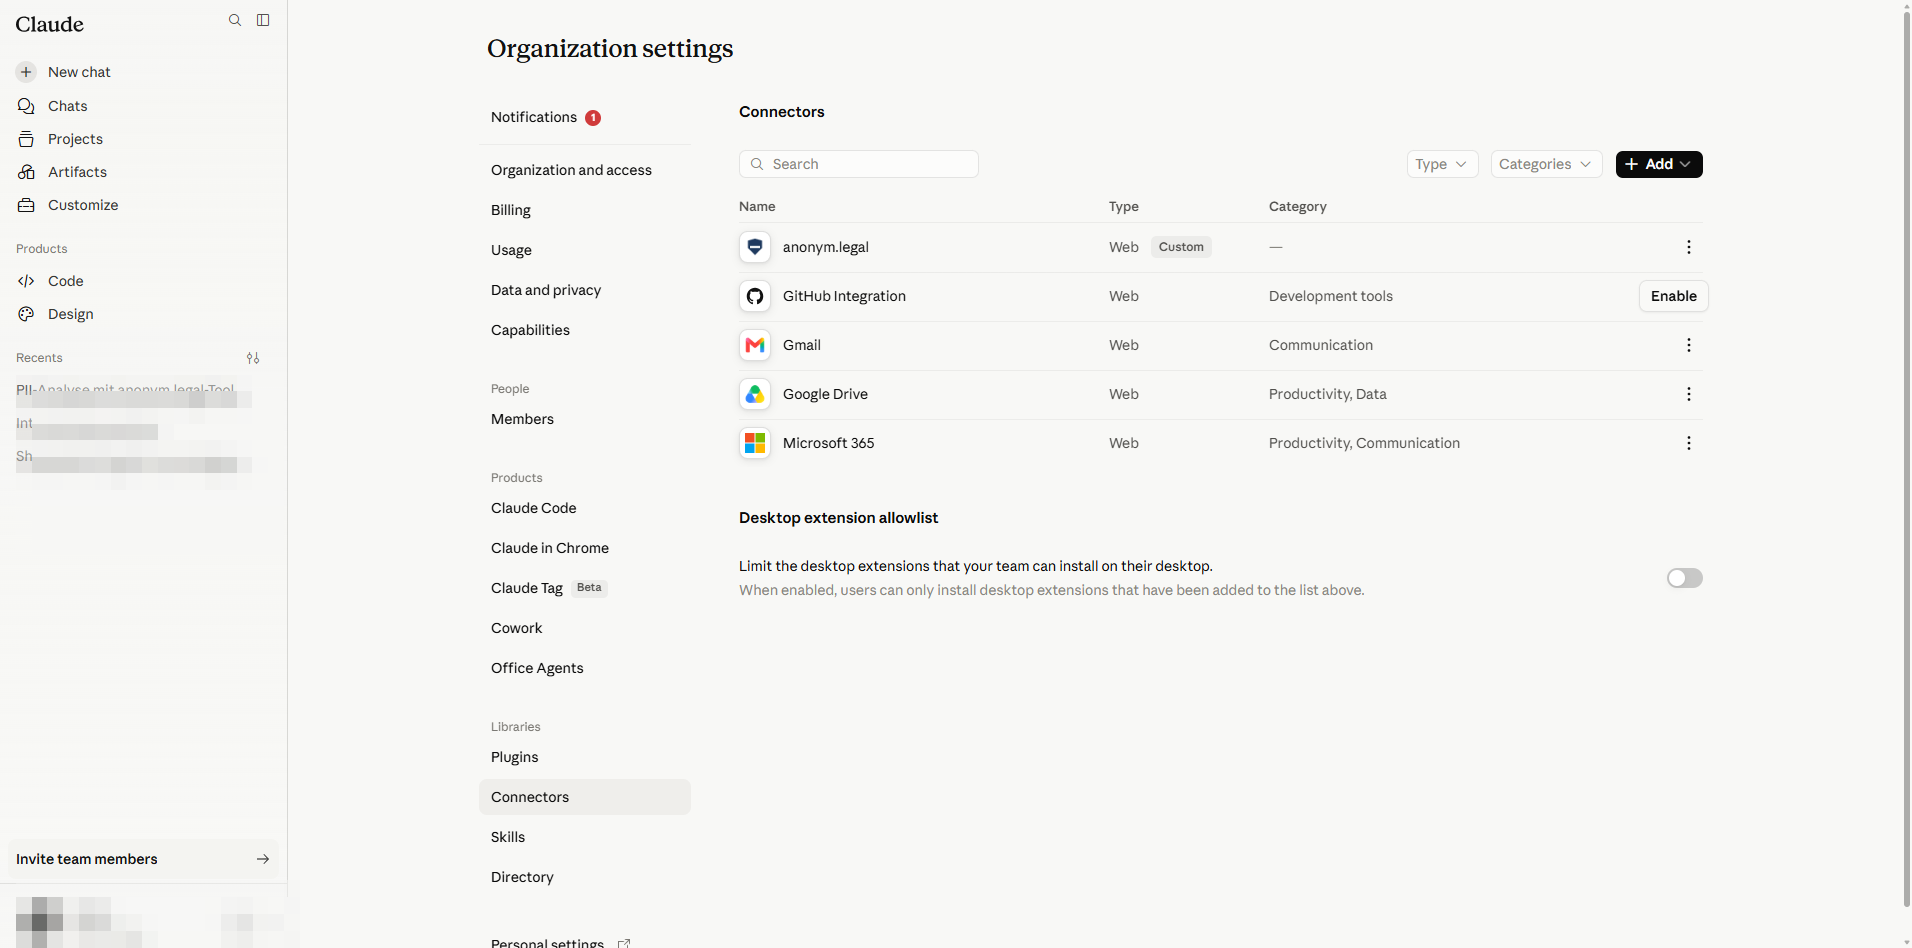
Admin → Connectors。 - 2
行の More options (⋯) アイコンをクリックし、Delete を選択します。
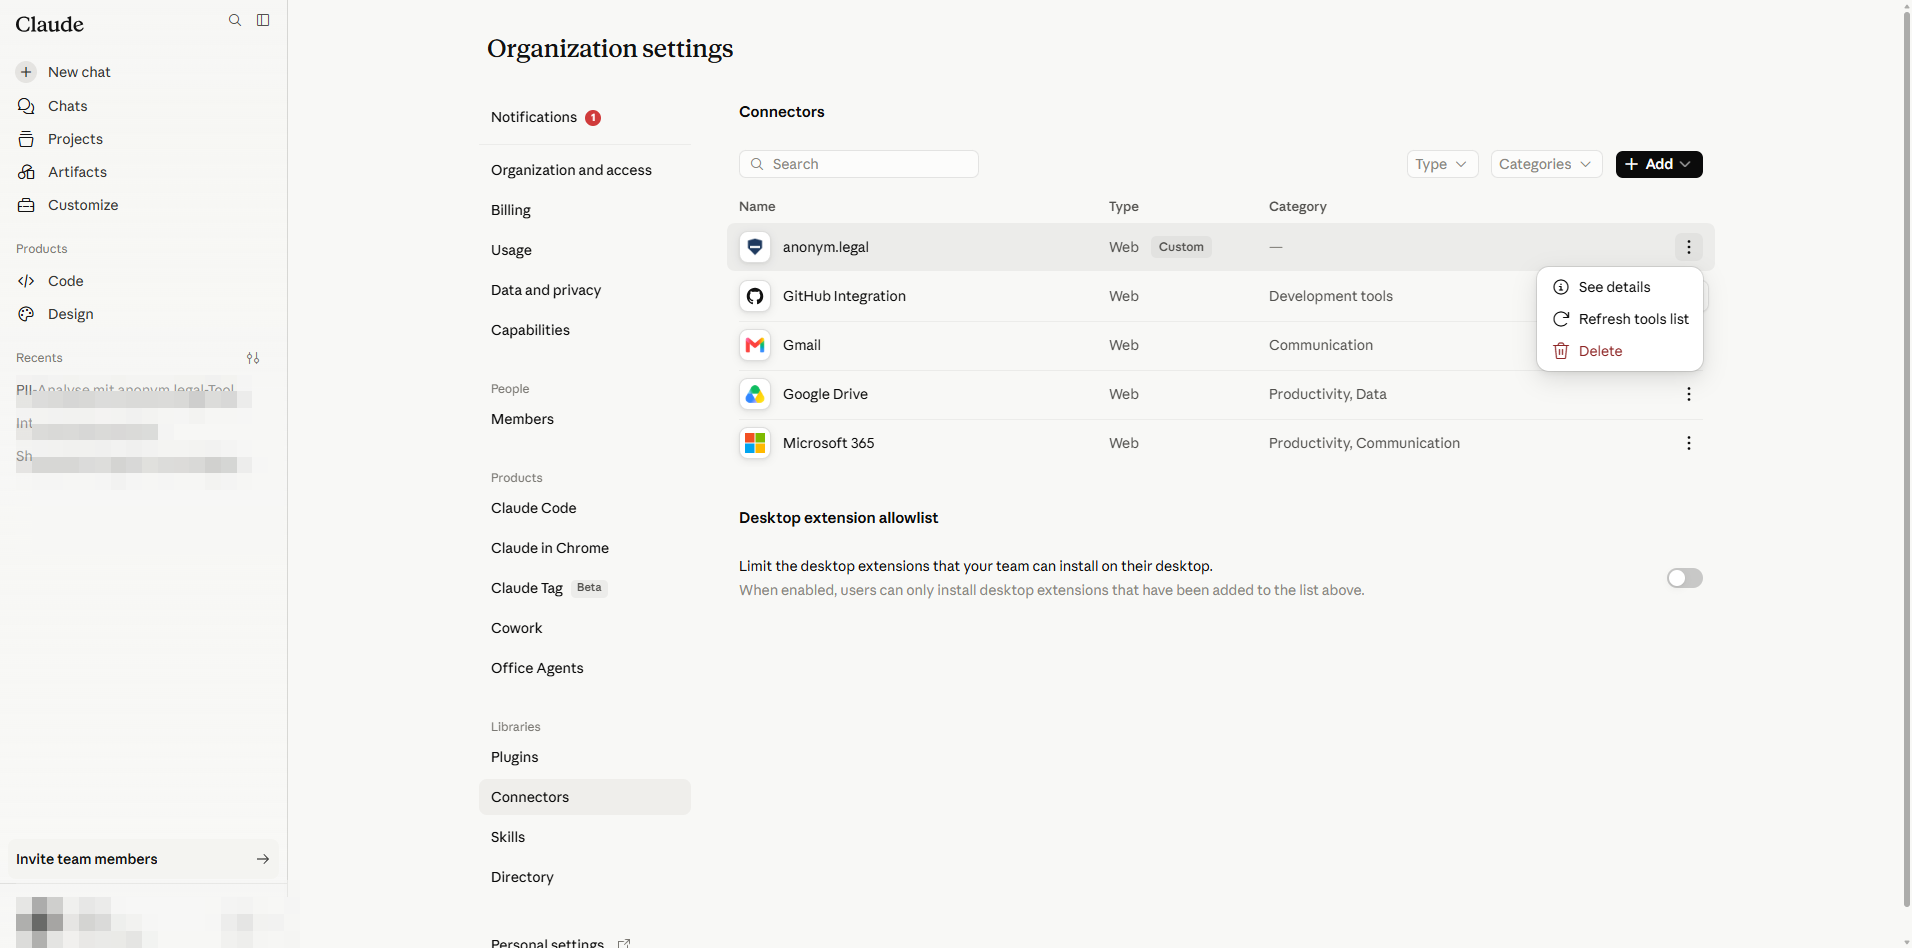
行のコンテキストメニュー: Delete は組織全体からコネクタを削除します。 - 3
Remove anonym.legal for your team? ダイアログで確認します。
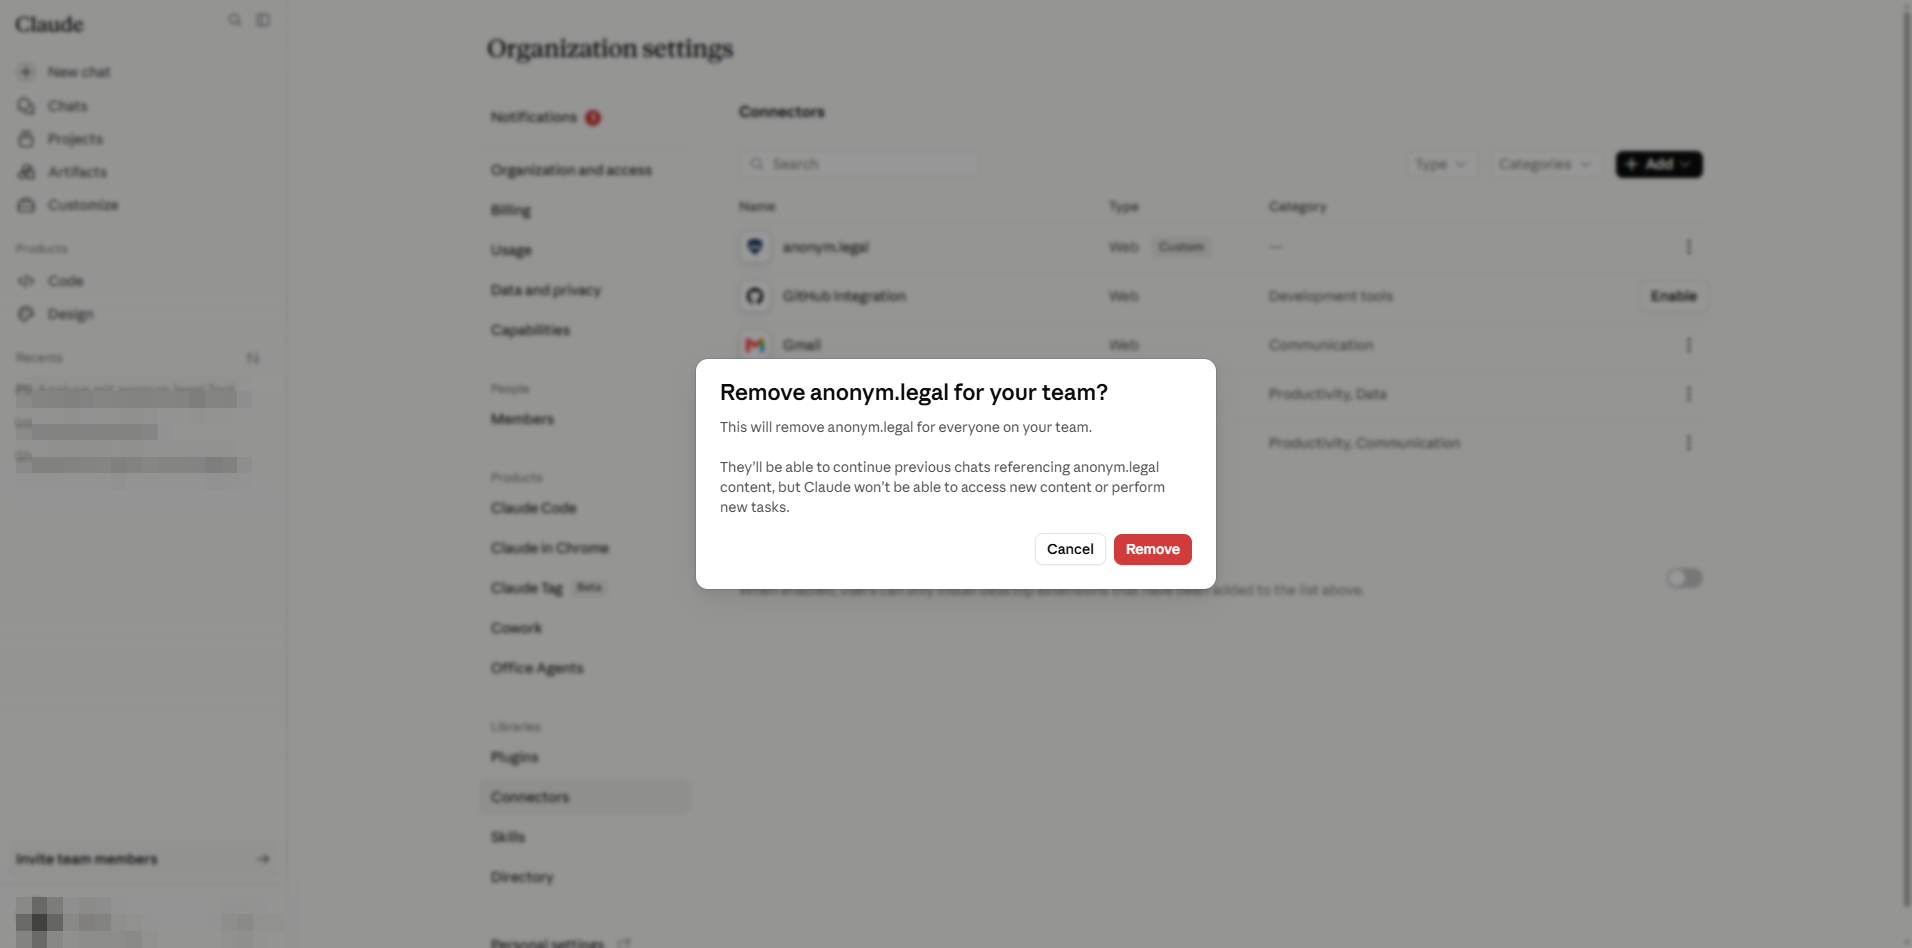
削除確認。これによりワークスペース内のすべてのユーザーに対してサーバー登録が解除されます。 - 4
表はコネクタなしで更新されます。接続していたユーザーは Customize ページからコネクタが消えることに気付きます。
クリーンな状態 — §2 経由で新しい設定で再追加できます。
パート B
エンドユーザーのセットアップ
パート B のすべての操作は /customize/* 配下で行われ、現在のユーザー自身のアカウントに限定されます。管理者は他のユーザーのためにこれらの手順を実行する必要はありません。
6. ユーザー — OAuth 経由での接続とサインイン
管理者がコネクタを公開したら (パート A)、各ユーザーは自分のアカウントで一度だけ有効化します。
- 1
サイドバー → Customize を開くか、https://claude.ai/customize/connectors にアクセスします。ユーザーレベルの Connectors パネルには、組織が公開したものがすべて表示されます。
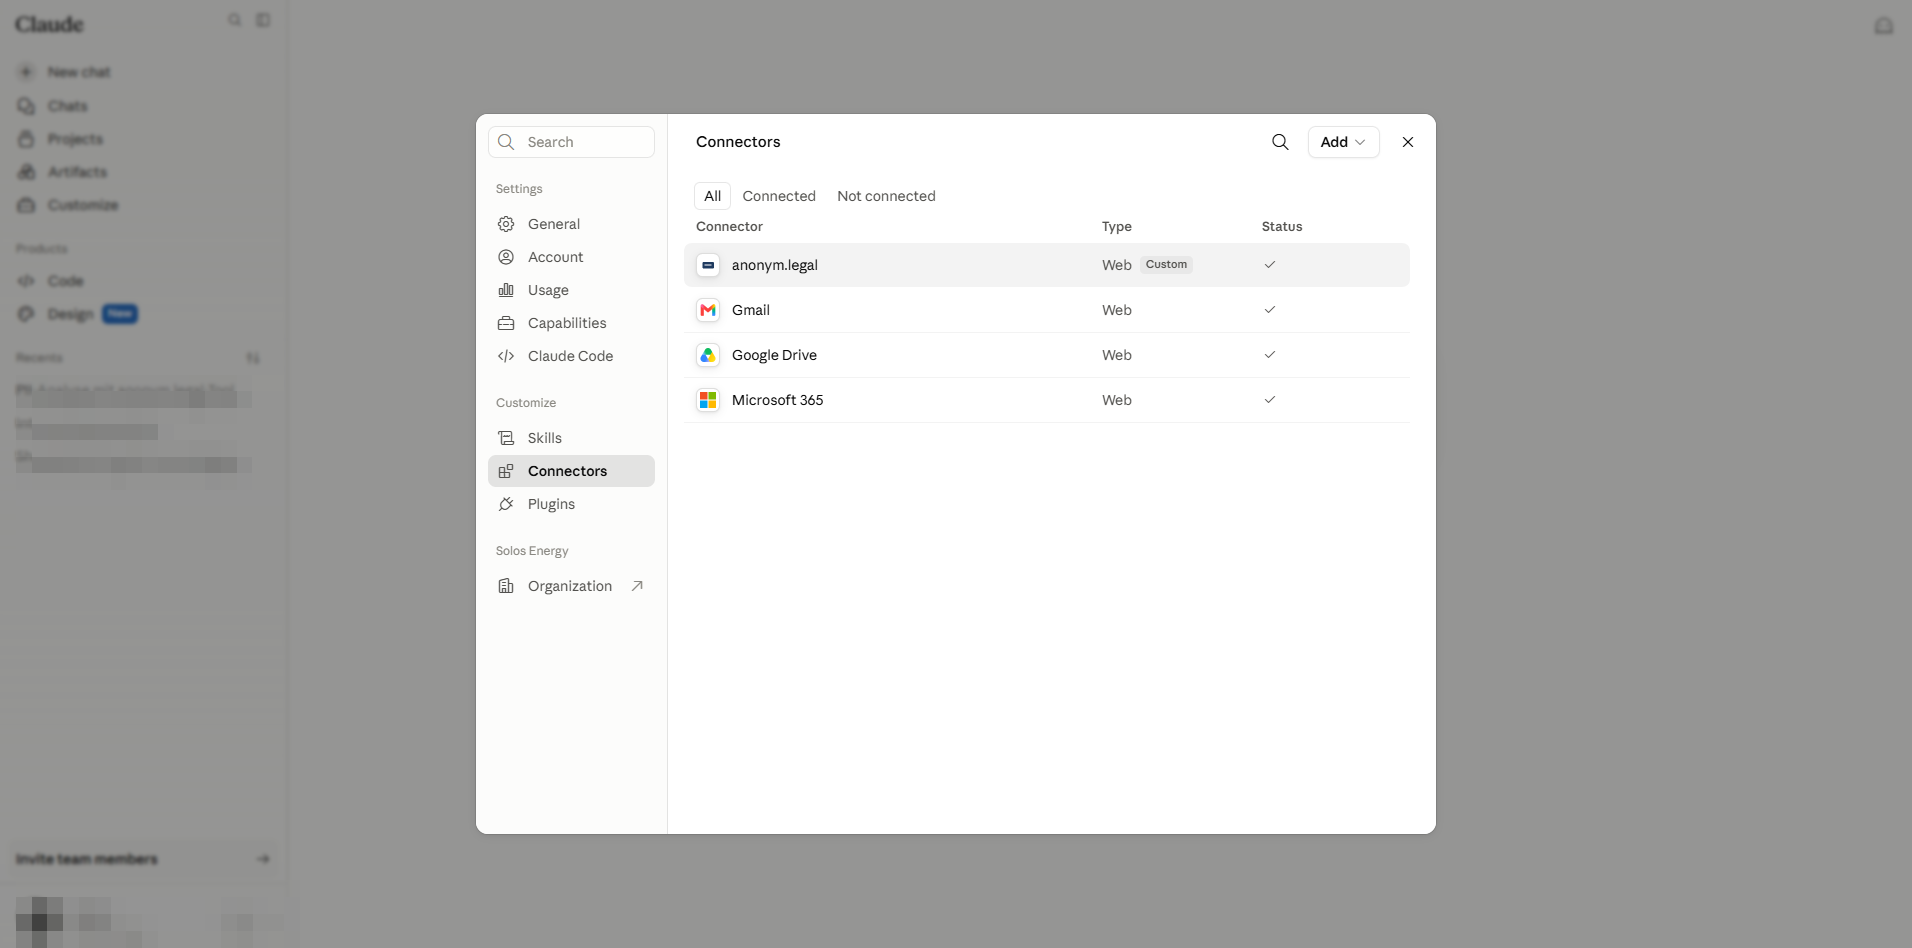
ユーザービュー。anonym.legal は Custom とマークされ、このアカウントでは既に Connected です。 - 2
行に Get started が表示されている場合はクリックします。ポップアップが anonym.legal の OAuth 認可ページを開きます。anonym.legal の資格情報でサインインし、アクセスを許可 → ポップアップが閉じ、行が Connected に変わります。トークンはユーザーごとに保存されます。管理者はあなたの資格情報を見ることはありません。
- 3
行 (またはその View アクション) をクリックしてコネクタ詳細パネルを開きます。ここで MCP サーバー URL をコピー、Disconnect、または行アクションメニューにアクセスできます。
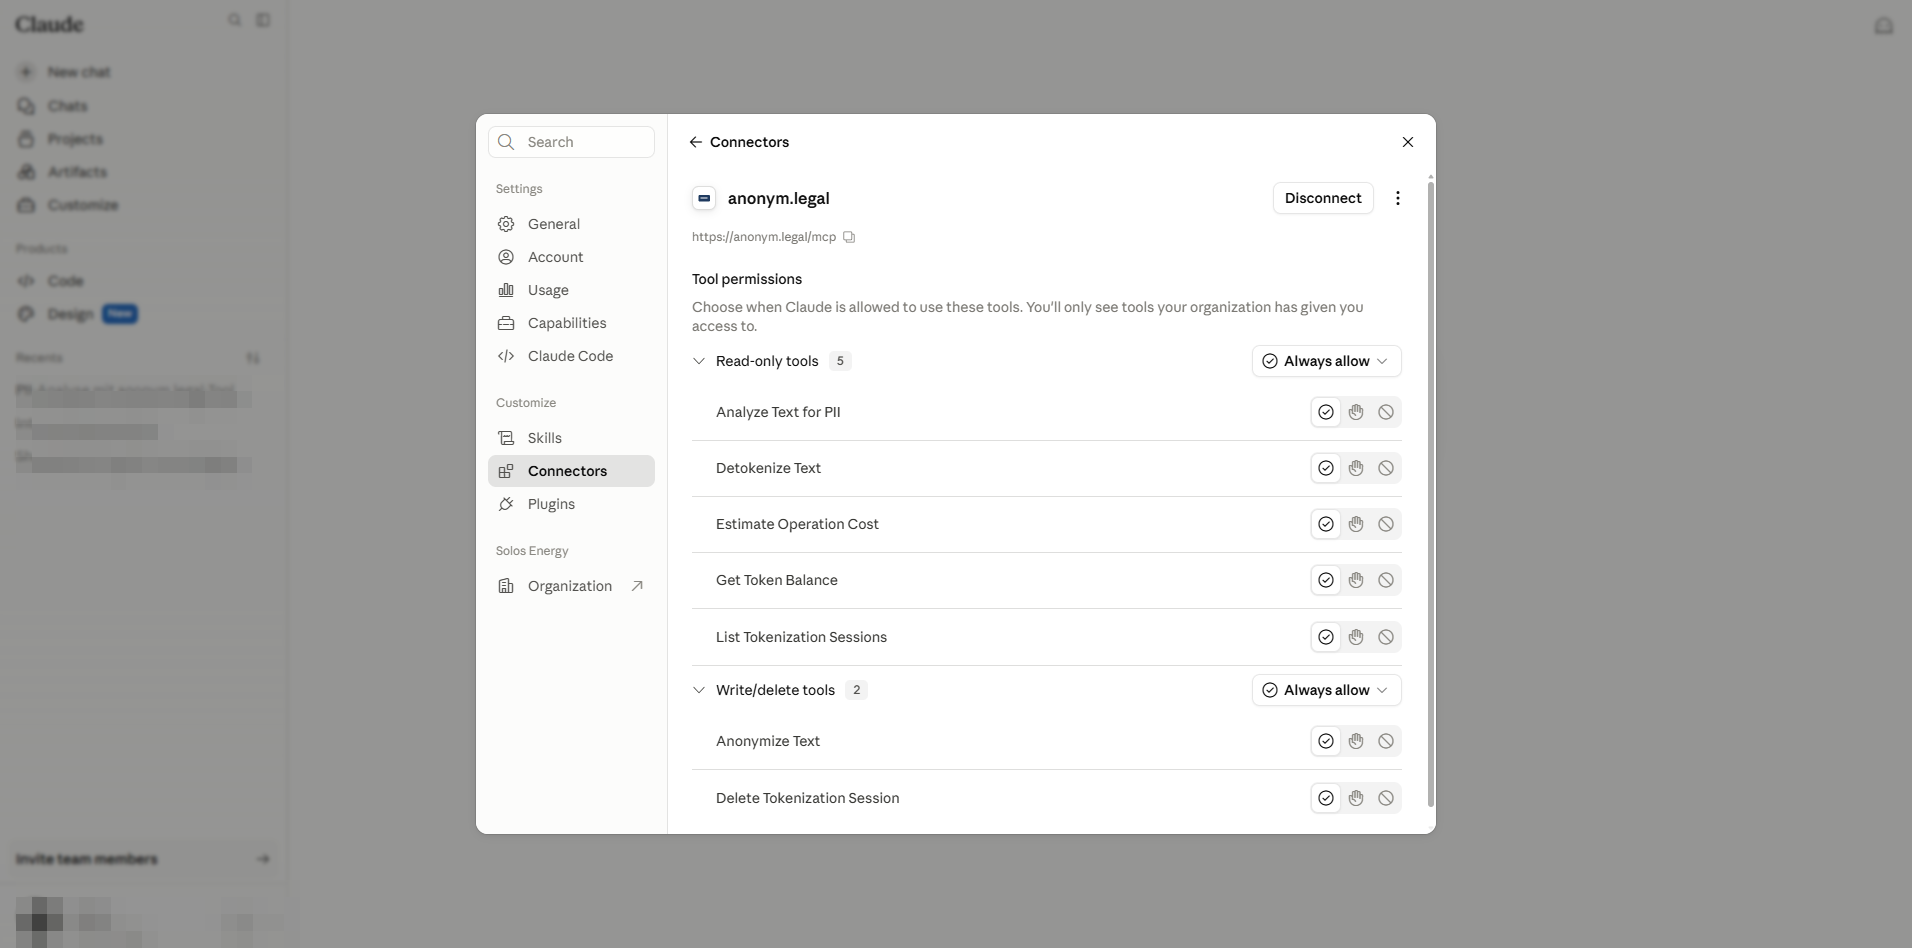
ユーザーコネクタ詳細: サーバー URL はコピー可能。以下の権限セクションはこのユーザーのみに限定されます。 - 4
More options メニューでは Refresh tools list (サーバーからツールカタログを再取得) と Remove (このユーザーの認可のみを取り消し — ワークスペースからコネクタを削除するものではありません) が提供されます。
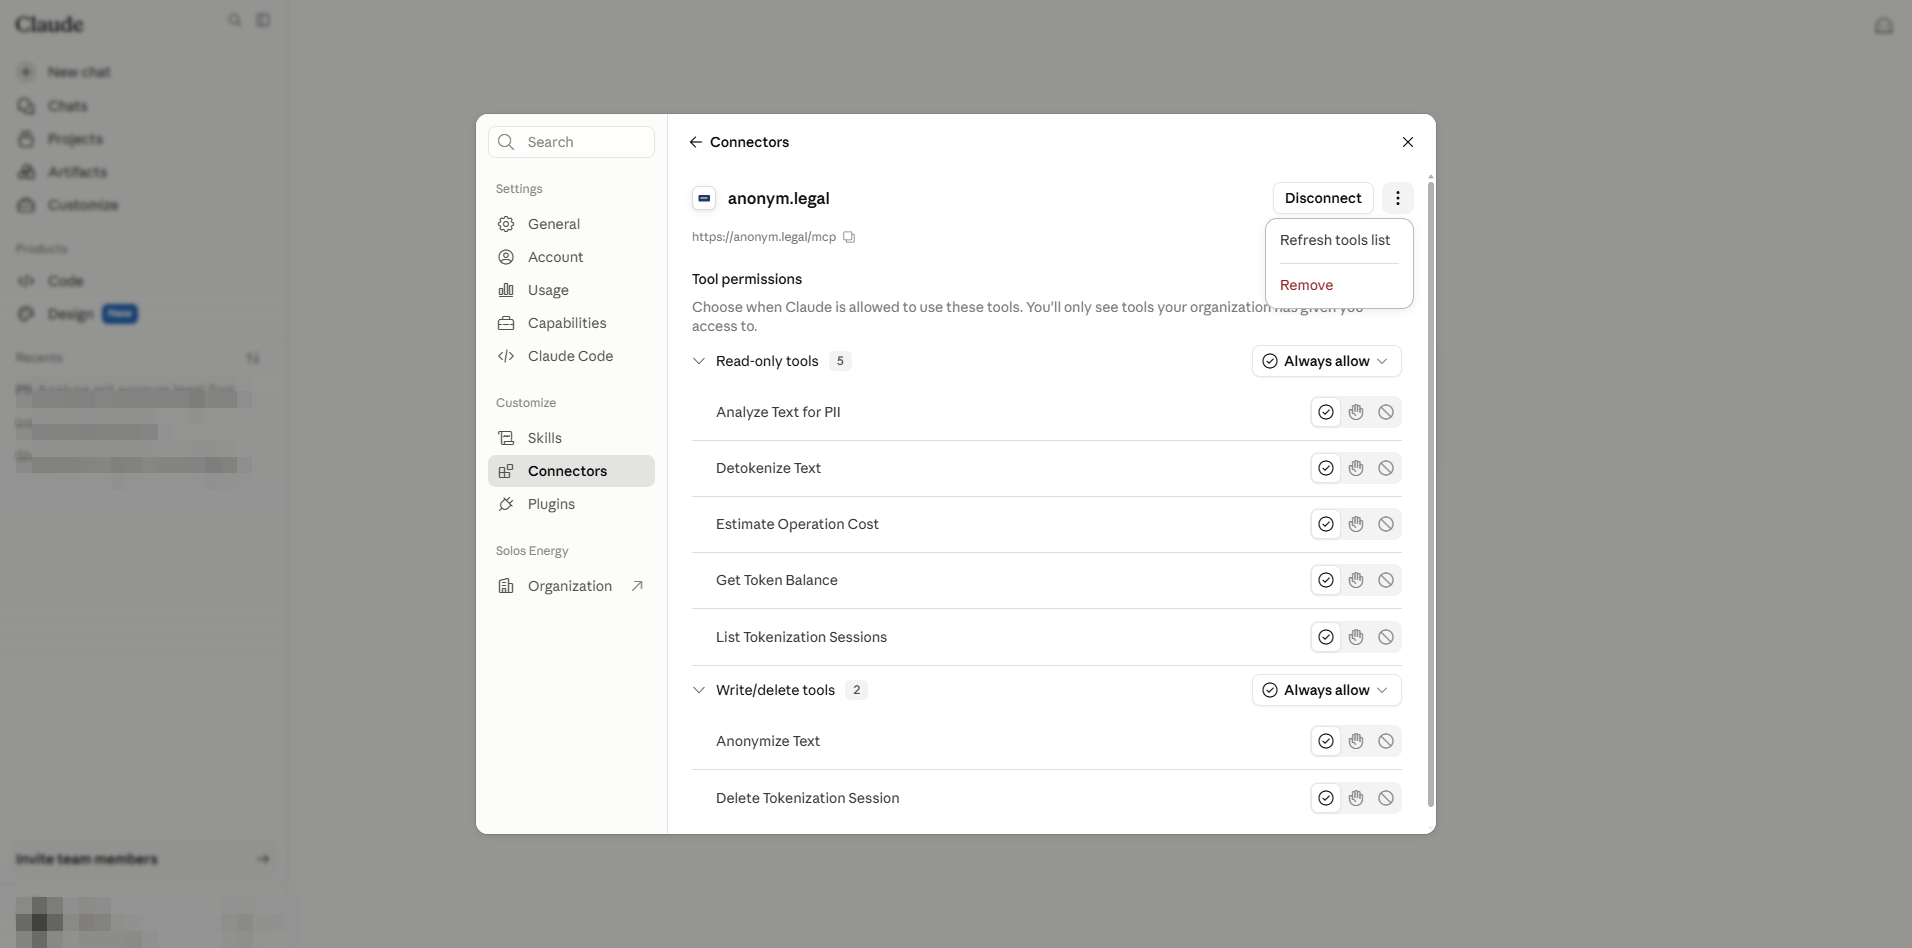
Refresh と Remove。コネクタを完全に削除できるのは管理者のみです (パート A §5)。
7. ユーザー — ツールごとの設定
Tool permissions の各行には 3 択のラジオボタンがあります: Always allow / Needs approval / Blocked。この 3 つはユーザー自身の選択であり、§3 の管理者上限によって制限されます。
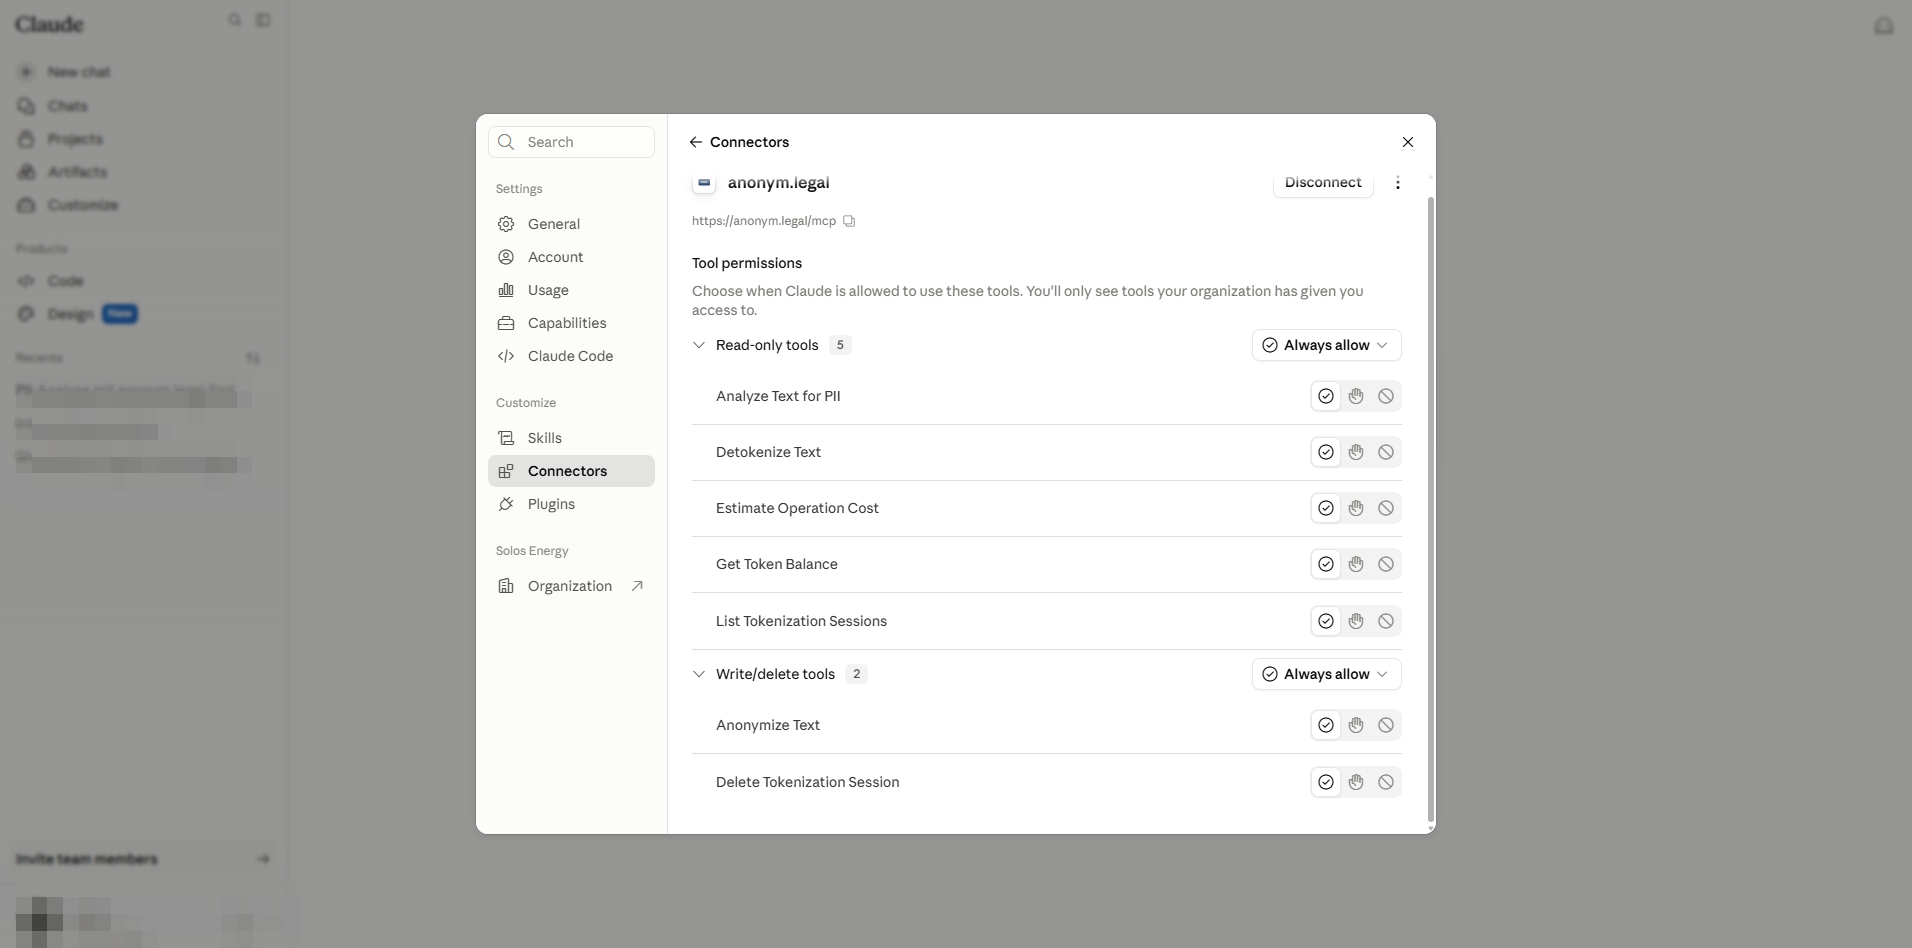
| ユーザーの選択 | チャット中の効果 | 最適な用途 |
|---|---|---|
| Always allow | Claude は確認なしでツールを呼び出します。 | 常時使用する読み取り専用ユーティリティ。 |
| Needs approval (「Ask」とも呼ばれます) | Claude は毎回ワンクリック確認を要求します。 | 書き込み / 削除ツール。機密性の高いワークロード。 |
| Blocked | ツールはこのアカウントで Claude から隠されます。 | チームで使用中のツールから個人的にオプトアウトする場合。 |
8. 実際のツール呼び出しで検証する
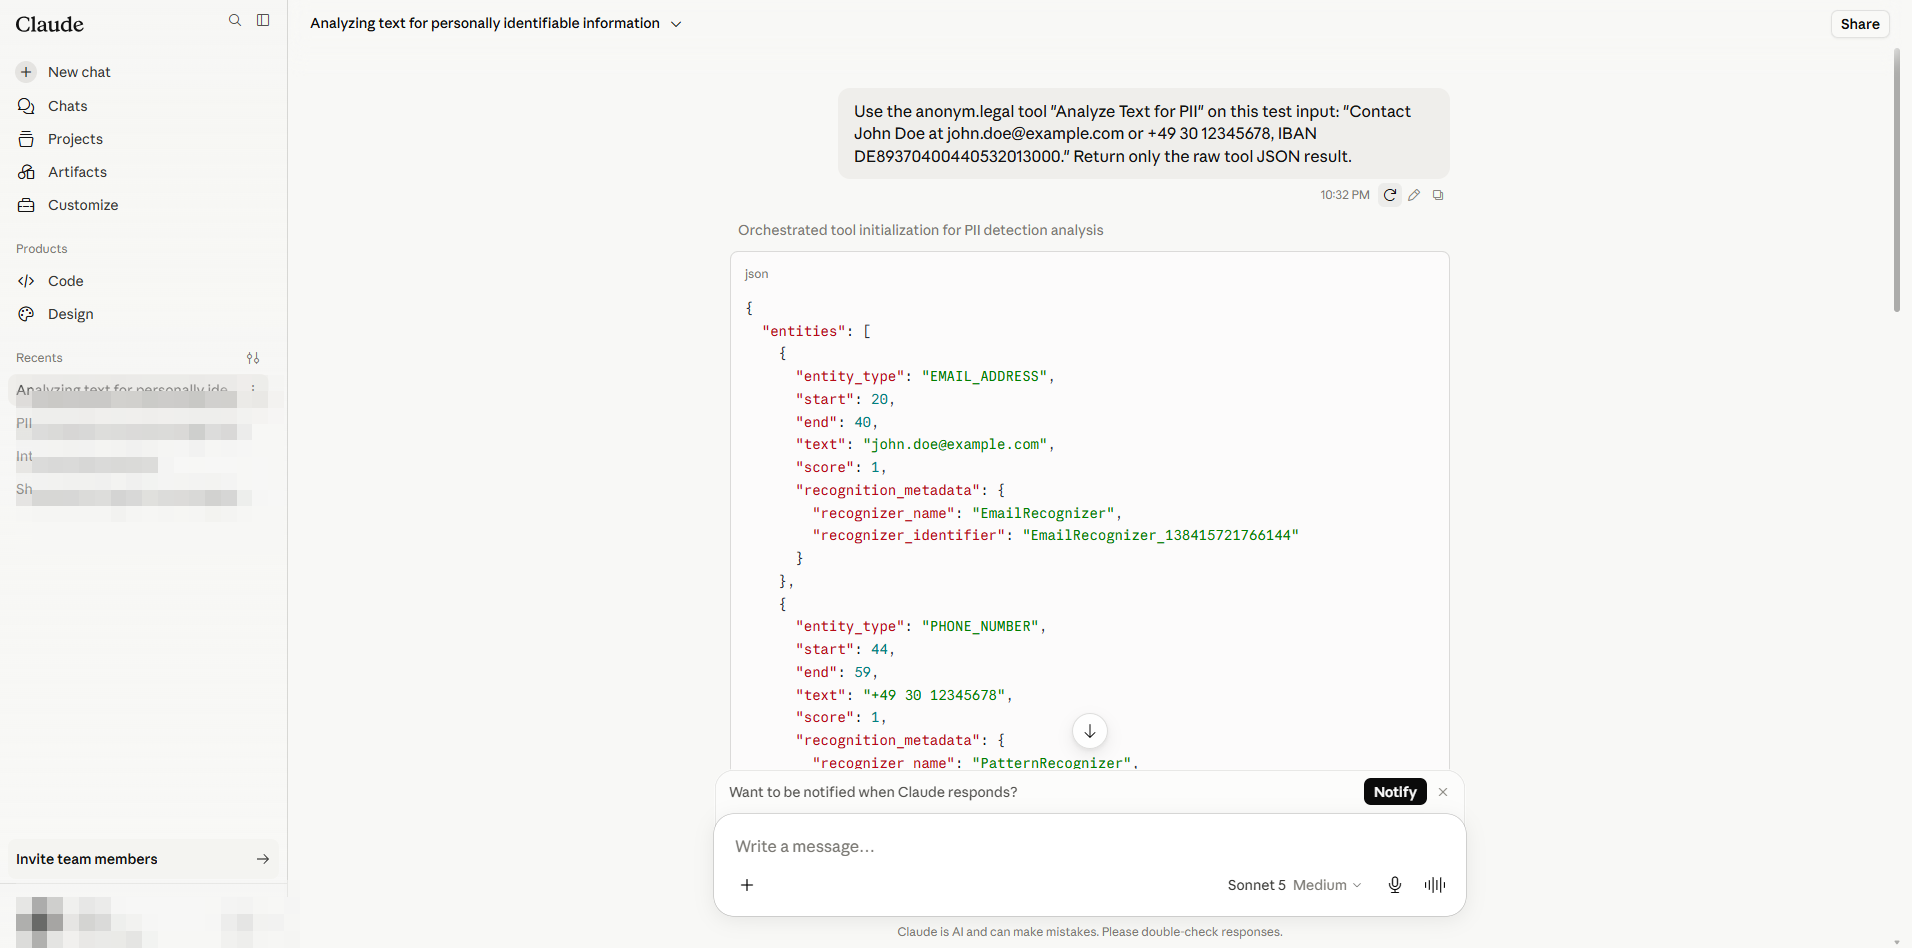
新しいチャットを開き、Claude に特定の anonym.legal ツールを呼び出すよう指示します。本ガイドで使用するプロンプト例:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude はツールを呼び出し、JSON 応答をストリーミングします。スクリーンショットには PERSON、EMAIL_ADDRESS、PHONE_NUMBER、IBAN_CODE を含む 9 個の検出エンティティが表示されています。
9. リファレンス: 権限モデルとリスク
管理者とユーザー — 各側が制御するもの
| 対象 | 管理者 (パート A) | ユーザー (パート B) |
|---|---|---|
| ワークスペースのコネクタを登録 / 削除 | はい、/admin-settings/connectors で。 | いいえ。 |
| ツールごとの上限を設定 (ユーザーが選択できる最上位階層) | はい。 | いいえ。 |
| 「Always allow」階層を全体で有効化 (Cowork ゲート) | はい、/admin-settings/cowork で。 | いいえ。 |
| anonym.legal アカウントで OAuth サインインを完了 | いいえ (エンドユーザーとしても行う場合を除く)。 | はい、アカウントごとに 1 回。 |
| 上限内でツールごとの設定を選択 | いいえ。 | はい、/customize/connectors で。 |
| 他に影響を与えずに自分の接続を取り消す | 該当なし。 | はい — 行の「Remove」。 |
上限マトリックス
| 管理者設定 | ユーザーが選択可能… | チャット中の結果 |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | 完全なユーザー選択、無人使用まで可能。 |
| Approval required | Needs approval / Blocked (「Always allow」なし) | Claude は常に確認します。 |
| Blocked | — | ツールは決して表示されません。 |
Individual sign-in と Managed authorization
セキュリティに関する注意
- 信頼できる開発者のコネクタのみを追加してください。悪意のある MCP サーバーは、ツール応答を通じてプロンプトを注入し、Claude に有害な操作を実行させる可能性があります (「間接的プロンプトインジェクション」)。
- 未設定ツールに対するデフォルト制限の設定は、プロバイダーが予告なく新機能を追加した場合の安全網です。毎回の管理者レビューを必須にするため Blocked に設定してください。
- Cowork の「Skip all approvals」は、エージェント実行中のあらゆる確認プロンプトをオフにします。規制対象データを処理するテナントでは有効にしないでください。
- 本番ユーザーにコネクタを提供する前に、テストに使用した資格情報をローテーションしてください。
各設定の場所
| 設定 | 役割 | 場所 |
|---|---|---|
| 組織コネクタの追加 / 削除 | 管理者 | /admin-settings/connectors |
| ツールごとの上限 | 管理者 | /admin-settings/connectors → コネクタ詳細 |
| 未設定ツールに対するデフォルト制限 | 管理者 | 同じパネル、Tool permissions の上部 |
| 「Always allow」ゲートと Skip approvals | 管理者 | /admin-settings/cowork |
| 接続 / 切断 (自分のアカウント) | ユーザー | /customize/connectors |
| ツールごとの設定 (自分のアカウント) | ユーザー | /customize/connectors → コネクタ詳細 |
| 言語 / ロケール | ユーザー | サイドバーのプロフィールメニュー → Language |
情報源: claude.ai に対するハンズオンキャプチャと anonym.legal MCP サーバードキュメント。アイコンおよび UI はそれぞれ Anthropic と anonym.legal に帰属します。
チームを保護する準備はできましたか?
Claude に到達する前に匿名化を開始
anonym.legal アカウントを作成し、Claude Enterprise ワークスペースに接続すれば、すべてのメッセージはデフォルトで PII フリーに保たれます。
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.