Avtor: George Curta ·
Vodnik za integracijo za podjetja
Integracija anonym.legal s Claude Enterprise
Vodnik po korakih za skrbnike in uporabnike delovnega prostora Claude Enterprise — s posnetki zaslona, modelom dovoljenj in preverjanjem.
https://anonym.legal/mcpAvtentikacija: DCR + OAuthPregled
Del A — Skrbniška konfiguracija
Del B — Nastavitev končnega uporabnika
Preverjanje in reference
1. Pregled in predpogoji
anonym.legal ponuja strežnik MCP (Model Context Protocol), ki v besedilu zaznava, tokenizira in detokenizira osebne podatke (PII). Povezan s Claude Enterprise omogoča Claude, da maskira PII pred pošiljanjem tretjim stranem, obnavlja izvirne vrednosti na zahtevo in spremlja stroške/kvoto.
Kdo kaj počne
- SkrbnikRegistrira konektor za celoten delovni prostor, nastavi zgornjo mejo dovoljenj na ravni organizacije in nadzoruje Cowork stikalo. Nič tukaj ne vpliva na poverilnice določenega uporabnika.
- UporabnikOdobri konektor za lasten račun Claude prek OAuth in izbere nastavitev po orodju (Always allow / Ask / Blocked) v okviru skrbniške zgornje meje.
Kaj potrebujete
- Delovni prostor Claude Enterprise (ta vodnik velja za katerega koli tenanta Enterprise).
- Skrbniško vlogo v Claude za del A.
- Račun anonym.legal za izmenjavo OAuth (uporabniki med povezovanjem vidijo prijavno okno).
- URL strežnika MCP: https://anonym.legal/mcp.
Del A
Skrbniška konfiguracija
Vse v delu A se dogaja pod /admin-settings/* in zahteva skrbniško vlogo. Ti koraki vplivajo na vsakega člana vaše organizacije.
2. Skrbnik — dodajanje konektorja po meri
Claude prihaja z imenikom lastnih in partnerskih konektorjev, vendar se anonym.legal dodaja kot Web konektor po meri. Začnite pri https://claude.ai/admin-settings/connectors.
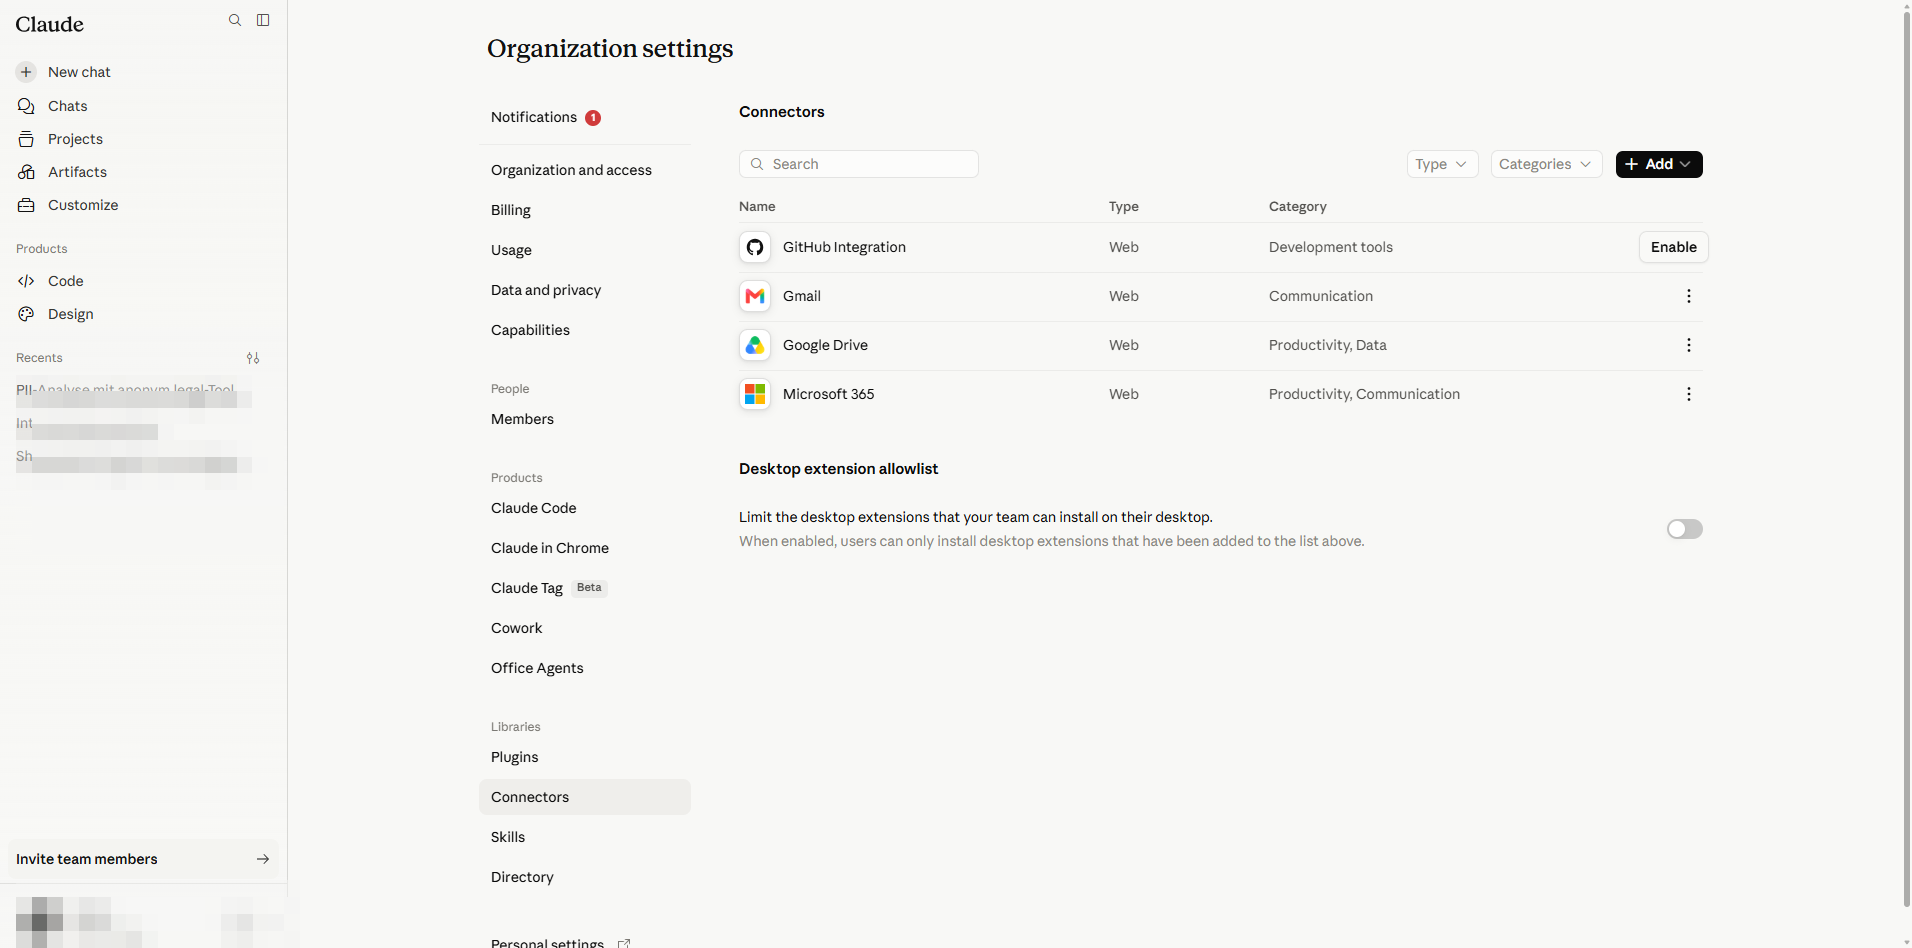
- 1
Kliknite Add connector. Meni prikazuje dve možnosti: All available (skrbno urejen imenik) in Custom.
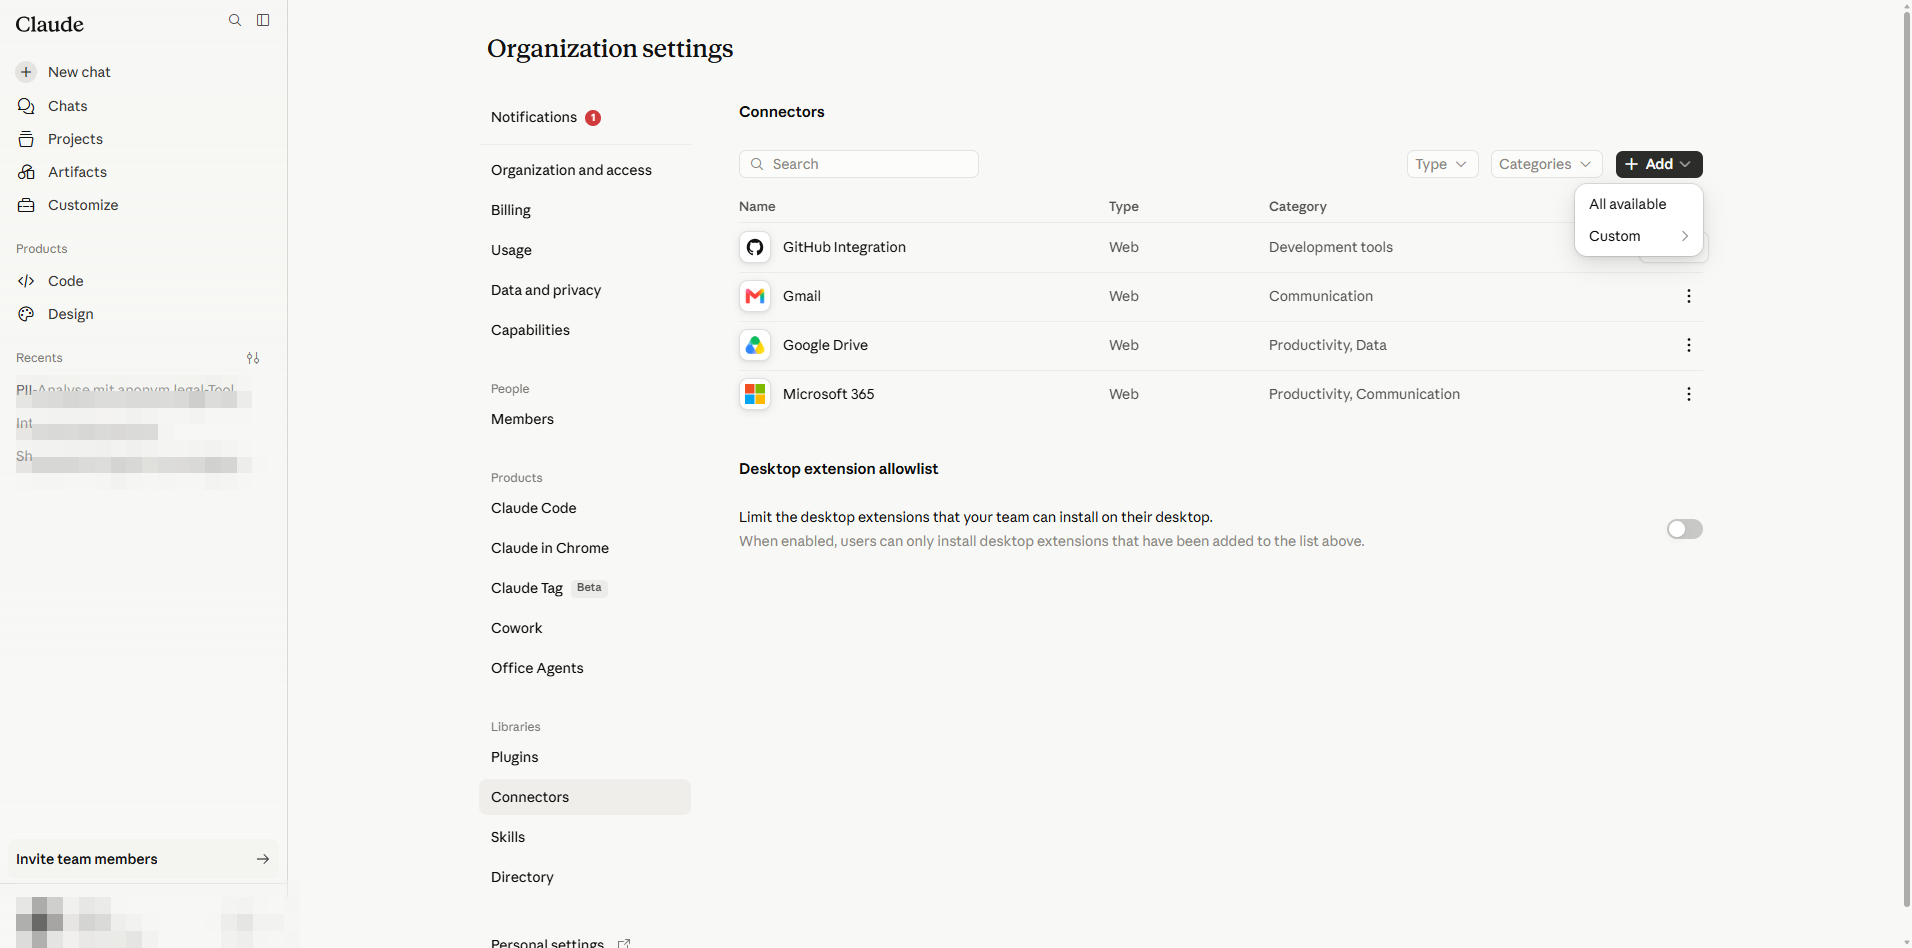
Meni Add connector: za poljubne strežnike MCP izberite Custom. - 2
Miško postavite nad Custom; podmeni ponudi Web ali Desktop. anonym.legal je gostovana končna točka MCP, zato izberite Web.
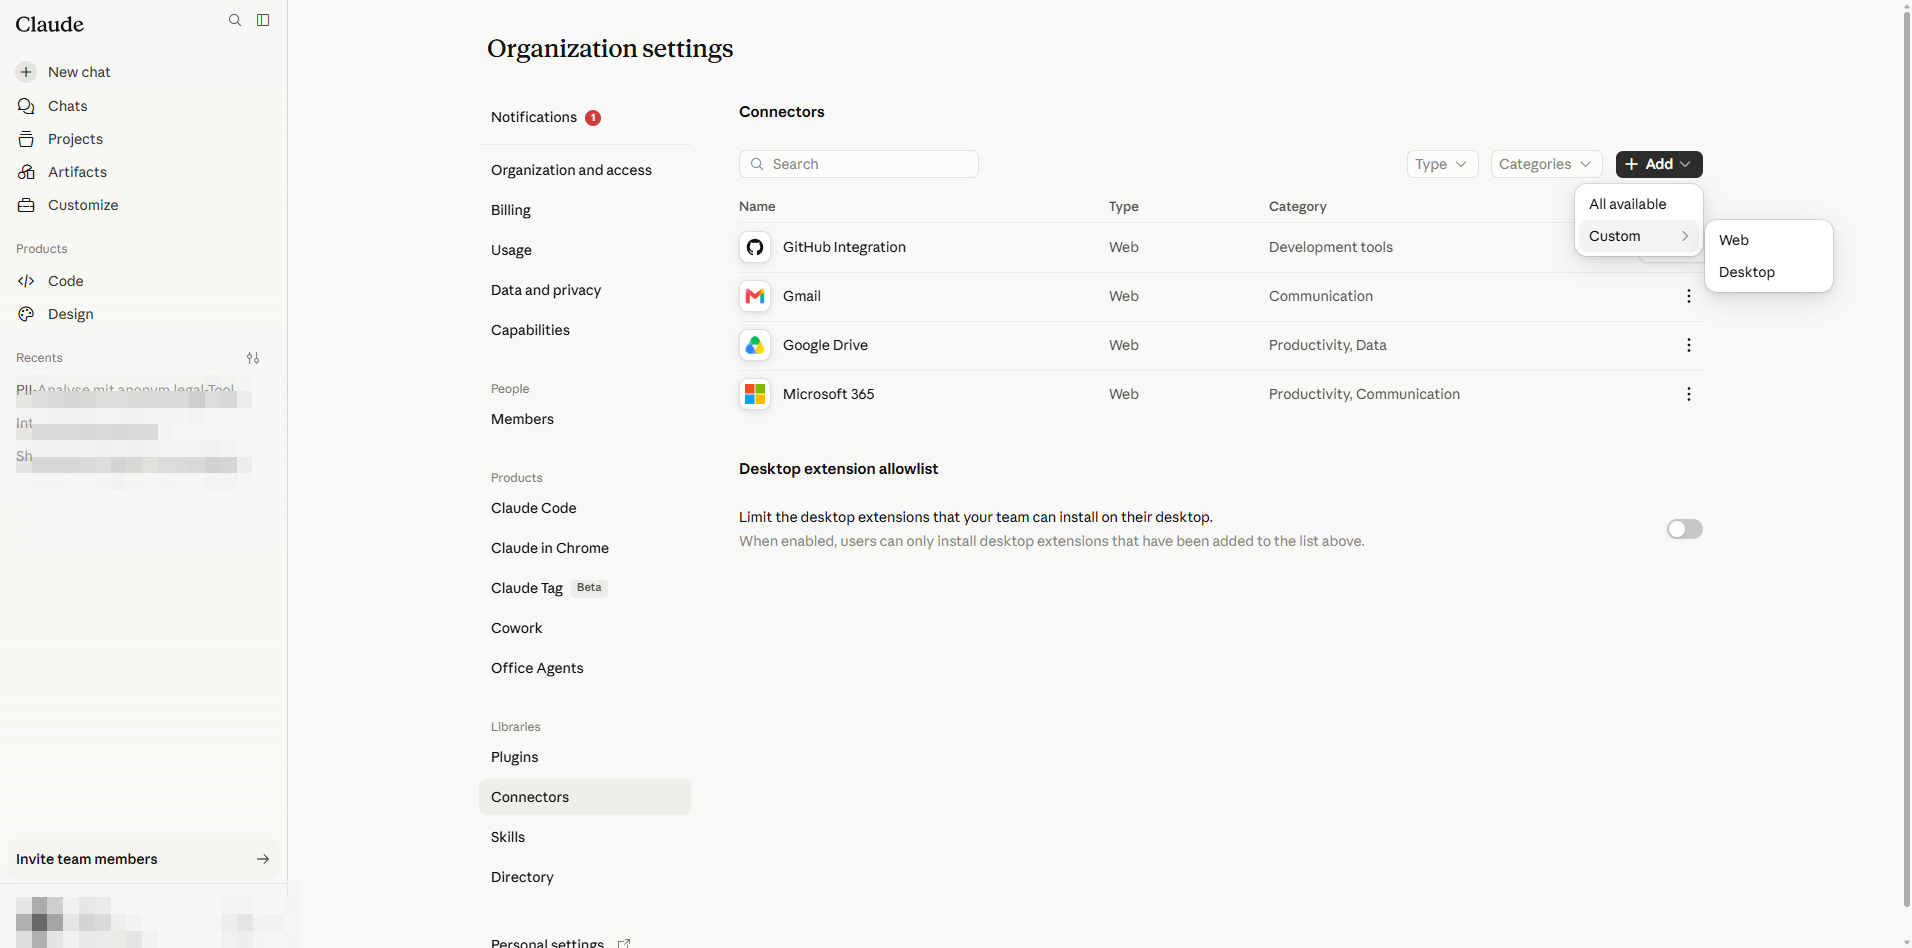
Izberite Web za oddaljen strežnik MCP; Desktop je za lokalno gostovanega strežnika. - 3
Odpre se pogovorno okno Add custom connector (trenutno BETA).
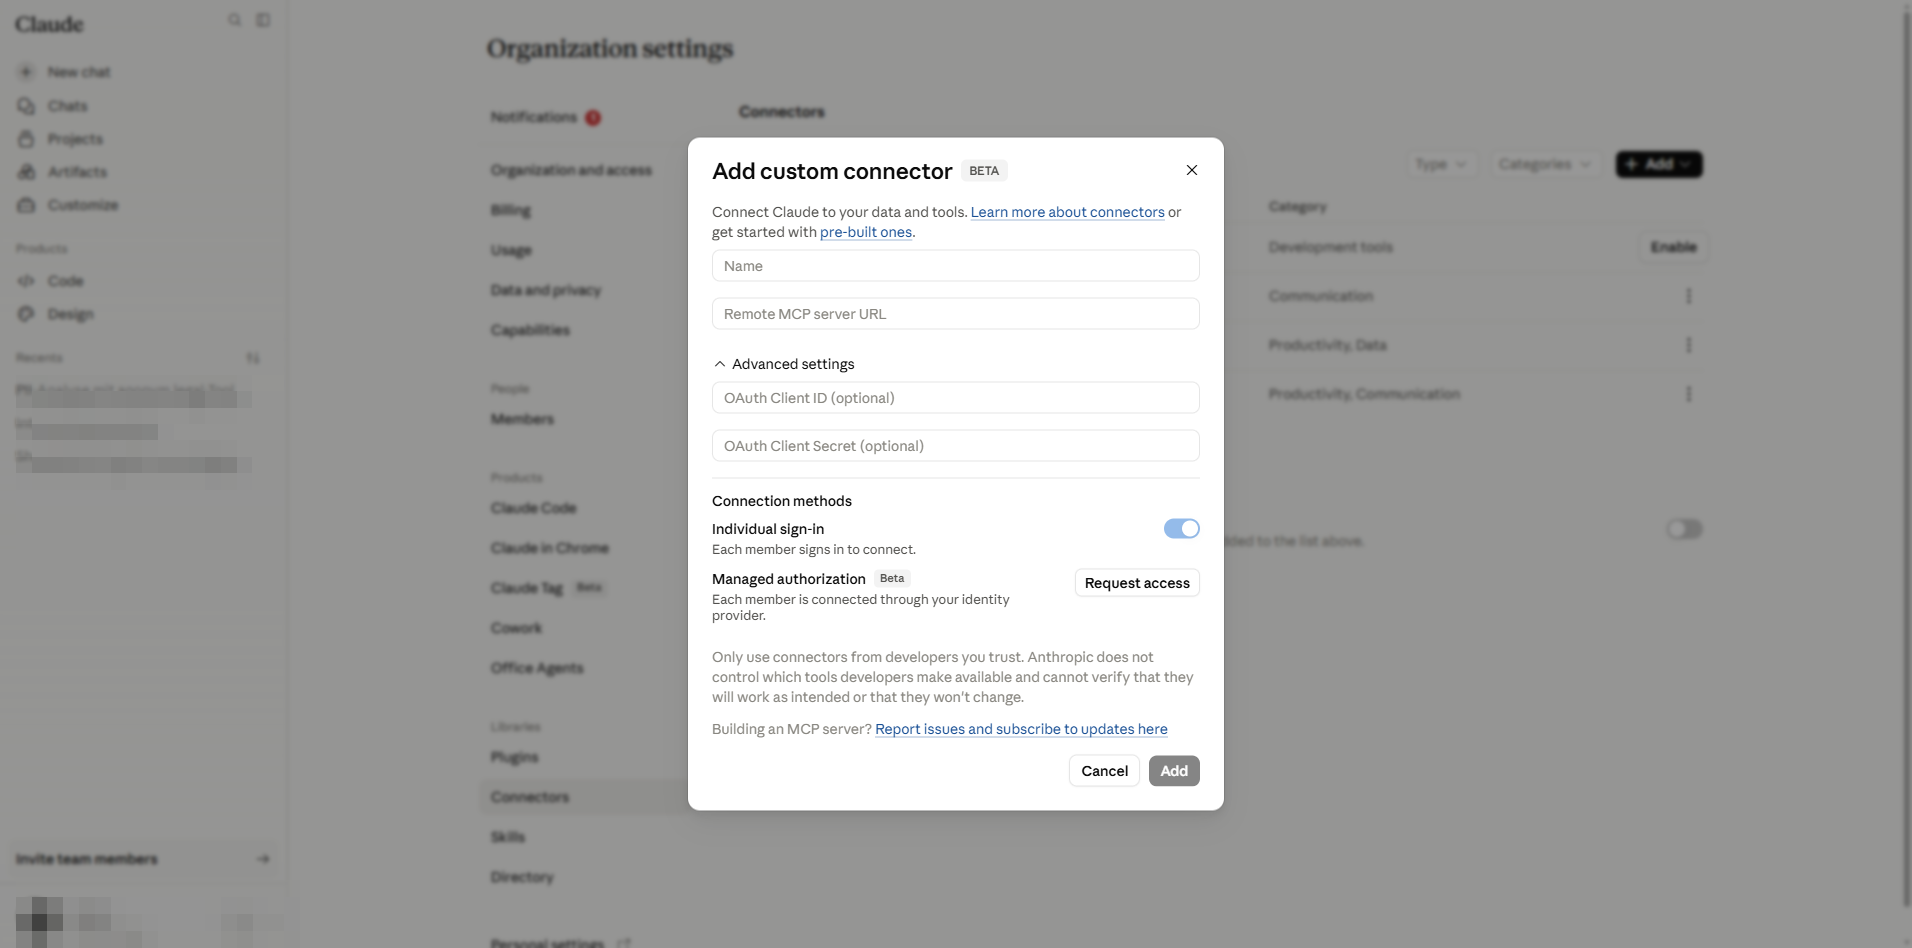
Prazno pogovorno okno. Polja: Name, Remote MCP server URL, izbirno OAuth Client ID/Secret, način avtorizacije. - 4
Izpolnite polja:
- Name: anonym.legal (prikazano uporabnikom v pogovorih in nastavitvah).
- Remote MCP server URL: https://anonym.legal/mcp.
- OAuth Client ID in Client Secret pustite prazna. anonym.legal podpira Dynamic Client Registration (DCR), zato Claude samodejno dogovori poverilnice odjemalca. Izpolnjevanje teh polj je potrebno samo, ko ponudnik MCP ne podpira DCR.
- Ostane izbrano Individual sign-in (privzeto). Vsak uporabnik se avtorizira s svojim računom anonym.legal.
- Možnost Managed authorization (Beta) je onemogočena, razen če je vaš tenant na čakalni listi enterprise-managed-auth; upravljani način bi vaši organizaciji omogočil centralno lastništvo žetonov namesto vsakega uporabnika posebej.
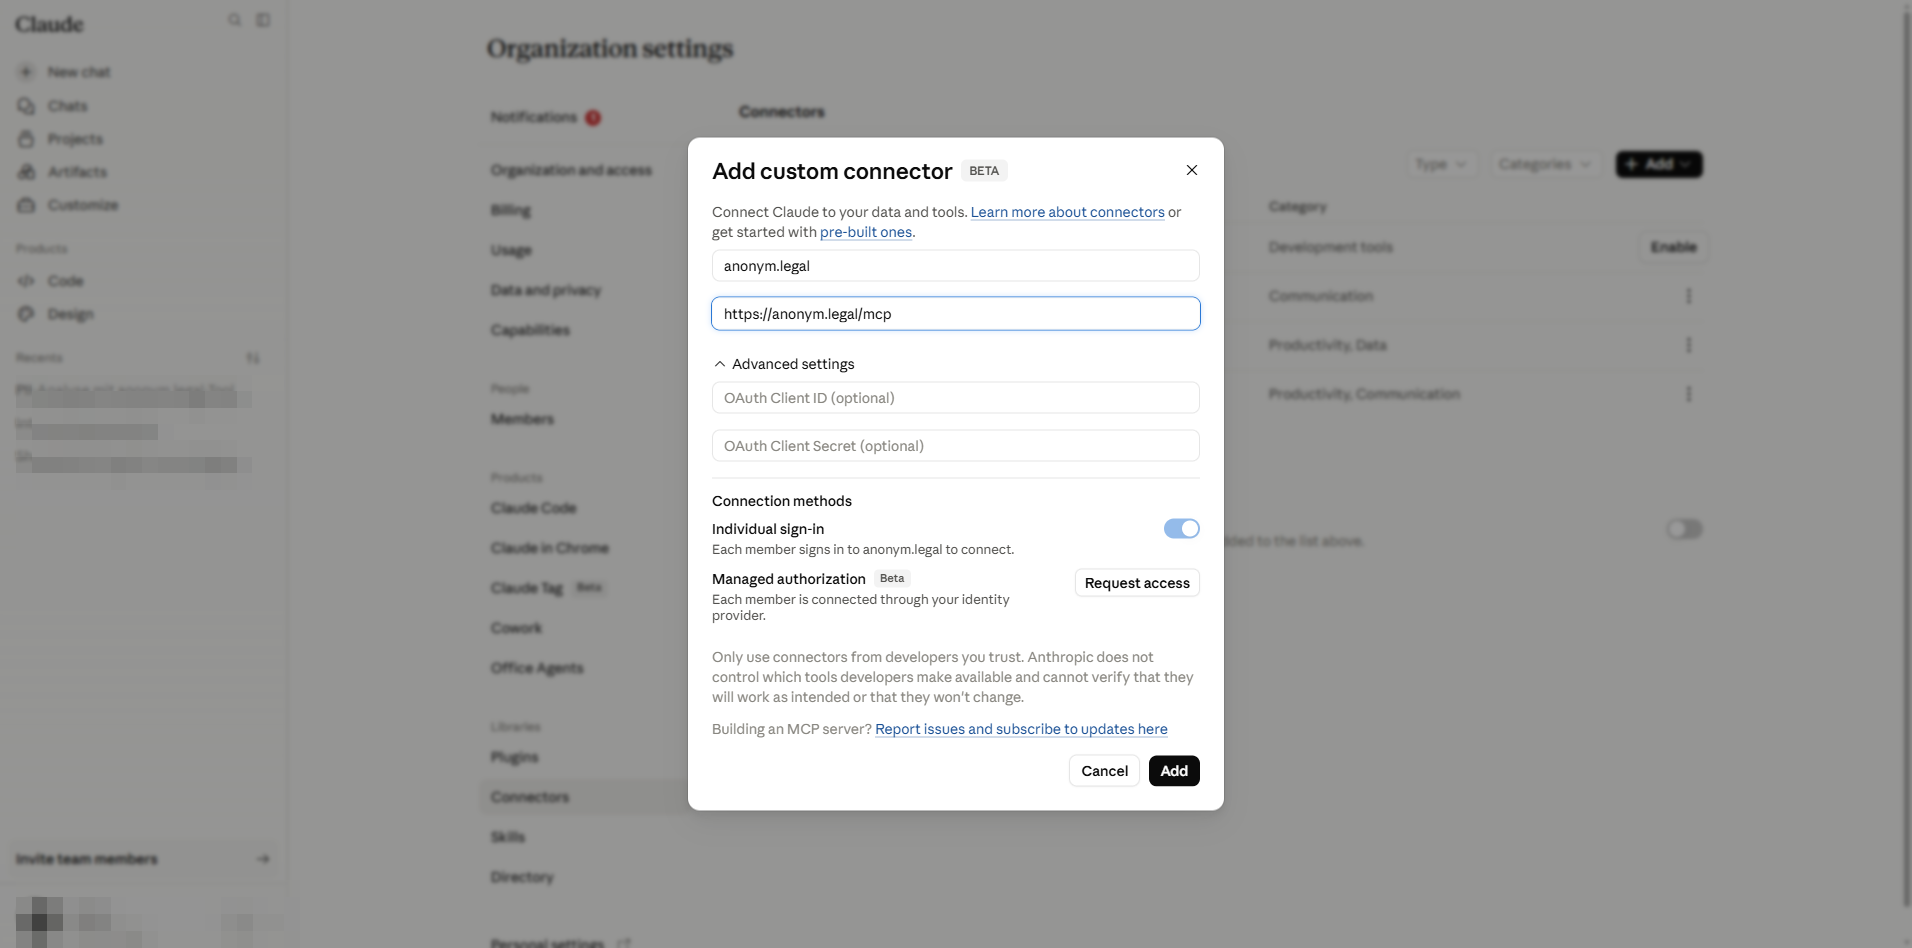
Izpolnjeno pogovorno okno. Opozorilo: omogočite konektorje samo od razvijalcev, ki jim zaupate — zlonameren strežnik lahko vbrizga navodila ("prompt injection") prek odzivov orodij. - 5
Kliknite Add. Konektor se zdaj pojavi na seznamu Connectors. Uporabniki ga še ne morejo uporabljati — vsak mora skozi del B.
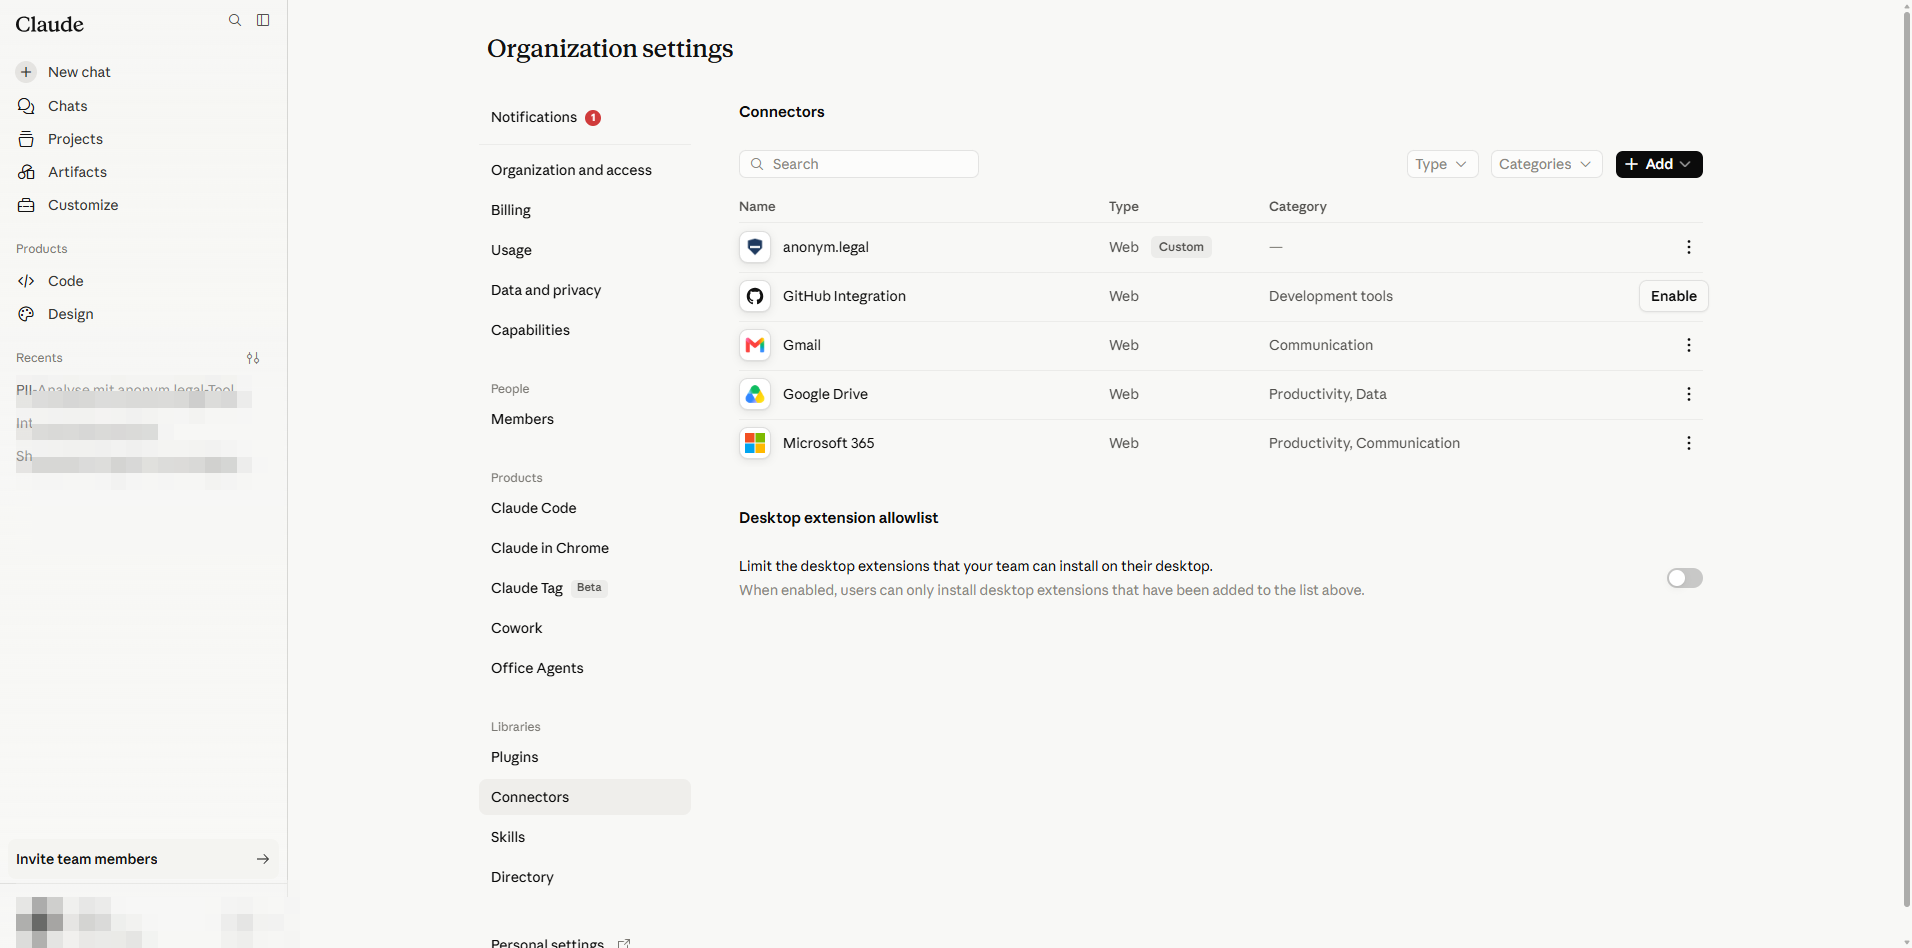
Registrirano. Kdor koli v vaši organizaciji ga zdaj lahko omogoči s svoje strani Customize.
3. Skrbnik — nastavitev zgornje meje dovoljenj za orodja
Kliknite vrstico anonym.legal, da odprete njene podrobnosti. Skrbniške izbire dovoljenj tvorijo zgornjo mejo: posamezni uporabniki so lahko enakovredni ali strožji, nikoli pa bolj popustljivi.
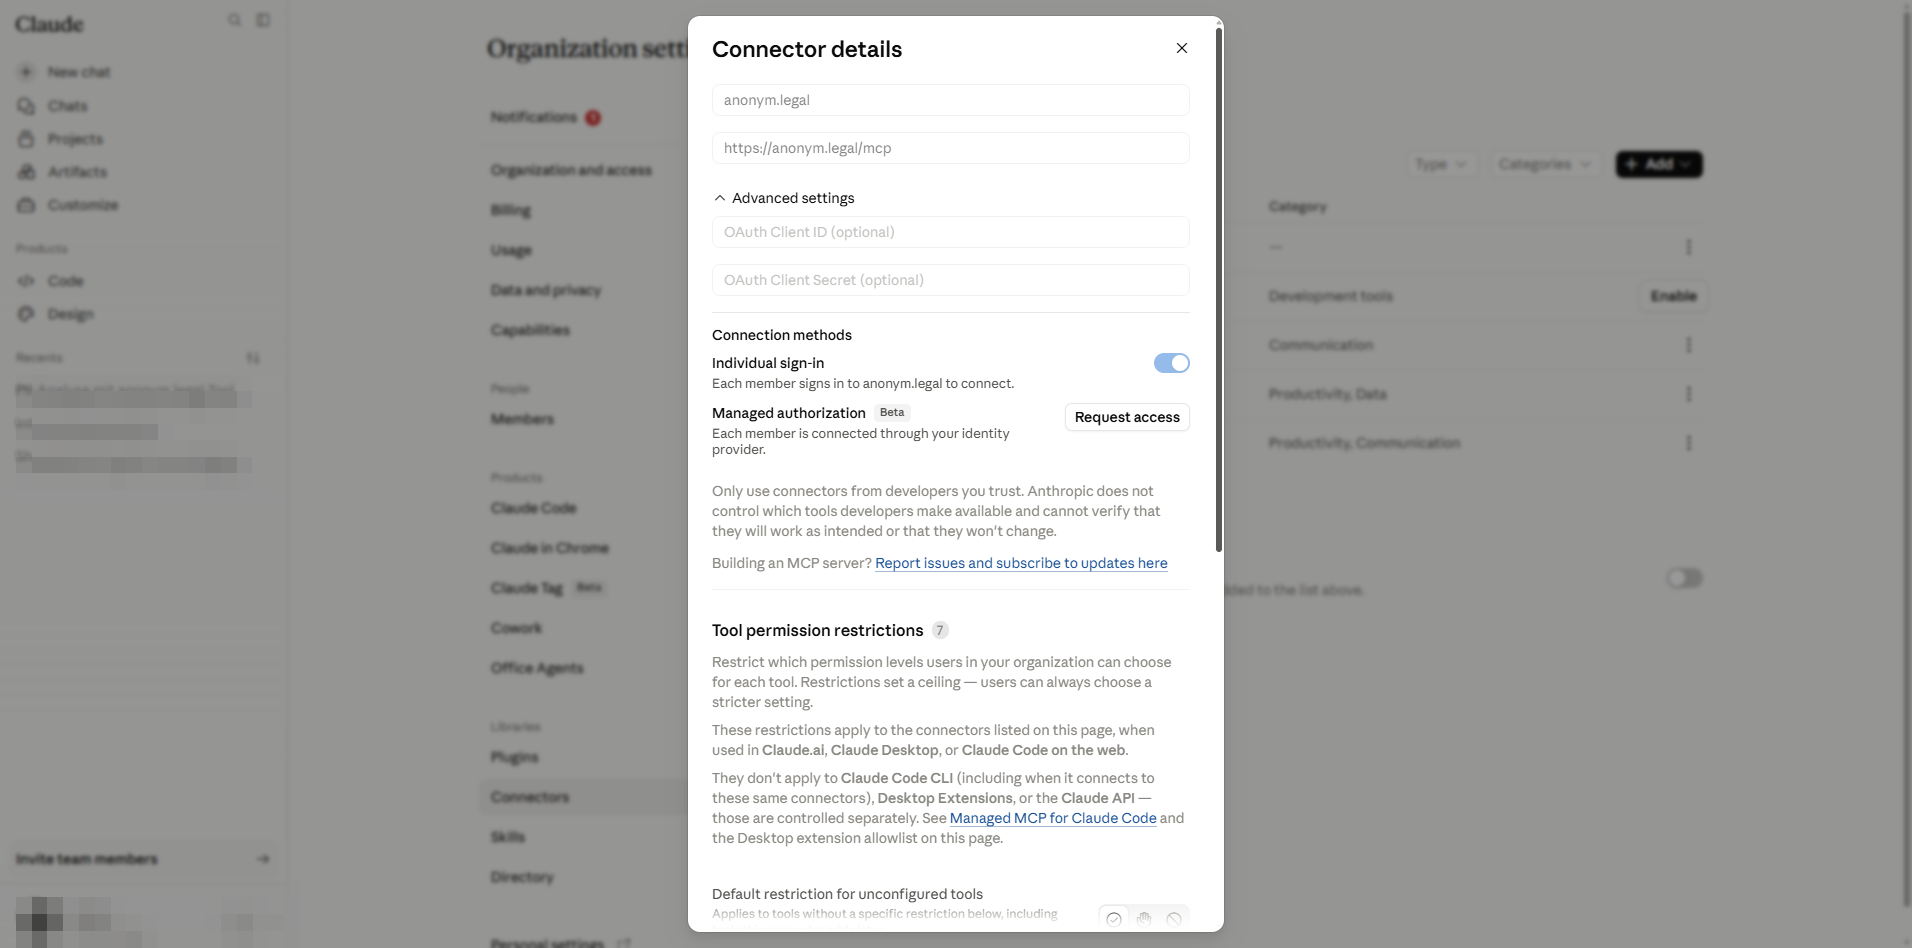
Privzeta omejitev za nekonfigurirana orodja
Prvi kontrolni element odloča, kaj se zgodi, ko anonym.legal uvede novo orodje, ki še ni navedeno tukaj. Za najvarnejšo držo izberite Blocked; obstoječa konfigurirana orodja niso prizadeta.
Orodja samo za branje
Ta pokličejo anonym.legal, ne da bi spreminjala stanje na strani ponudnika. V tej uvedbi je vseh šest nastavljenih na Always allow, tako da jih končni uporabniki lahko kličejo brez trenja.
- Analyze Text for PII — zaznavanje entitet PII v vzorcu besedila.
- Detokenize Text — obratna anonimizacija z uporabo žetona seje.
- Estimate Operation Cost — suha vaja določanja cen pred pravimi klici.
- Get Token Balance — preostala kvota za račun.
- List Tokenization Sessions — seje, ki jih je ustvaril ta uporabnik.
- List Presets — vgrajene, osebne in javne prednastavitve anonimizacije, ki so na voljo za posredovanje drugim orodjem.
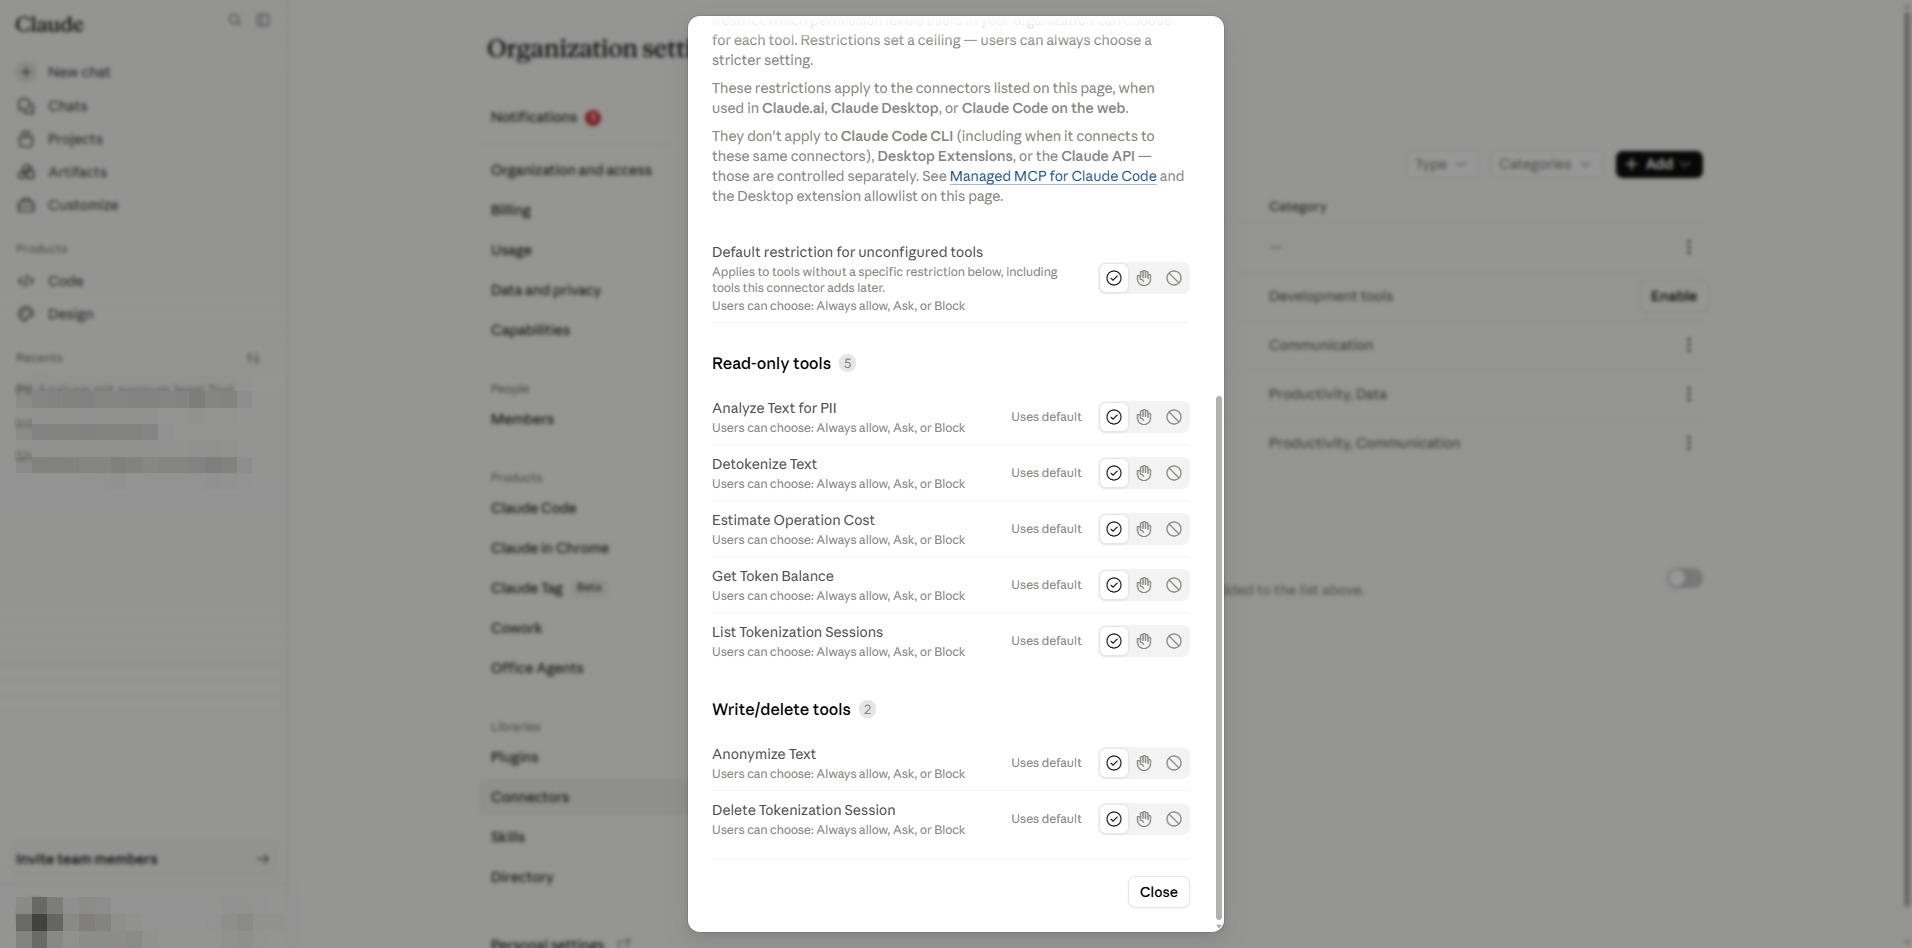
Orodja za pisanje / brisanje
Ta orodja ustvarjajo ali uničujejo stanje na anonym.legal (seja tokenizacije ali njeni zapisi). Vaša organizacija jih dovoljuje, občutljivi tenanti pa lahko vsilijo Approval required, tako da mora Claude vsakič vprašati uporabnika pred klicem.
- Anonymize Text — nadomestitev PII z povratnimi žetoni (ustvari sejo tokenizacije).
- Delete Tokenization Session — nepovratno odstrani sejo in njene žetone.
- Redact PII in Image — zaznavanje na podlagi OCR, ki zakriva ali analizira PII v sliki PNG/JPEG (porabi žetone; zahteva omogočeno zakrivanje slik).
4. Skrbnik — Cowork stikalo za "Always allow"
Neodvisno od tabele po orodjih Claude nastavitve Cowork/agent odločajo, ali je raven "Always allow" sploh na voljo za orodja konektorjev. Pomaknite se na https://claude.ai/admin-settings/cowork.
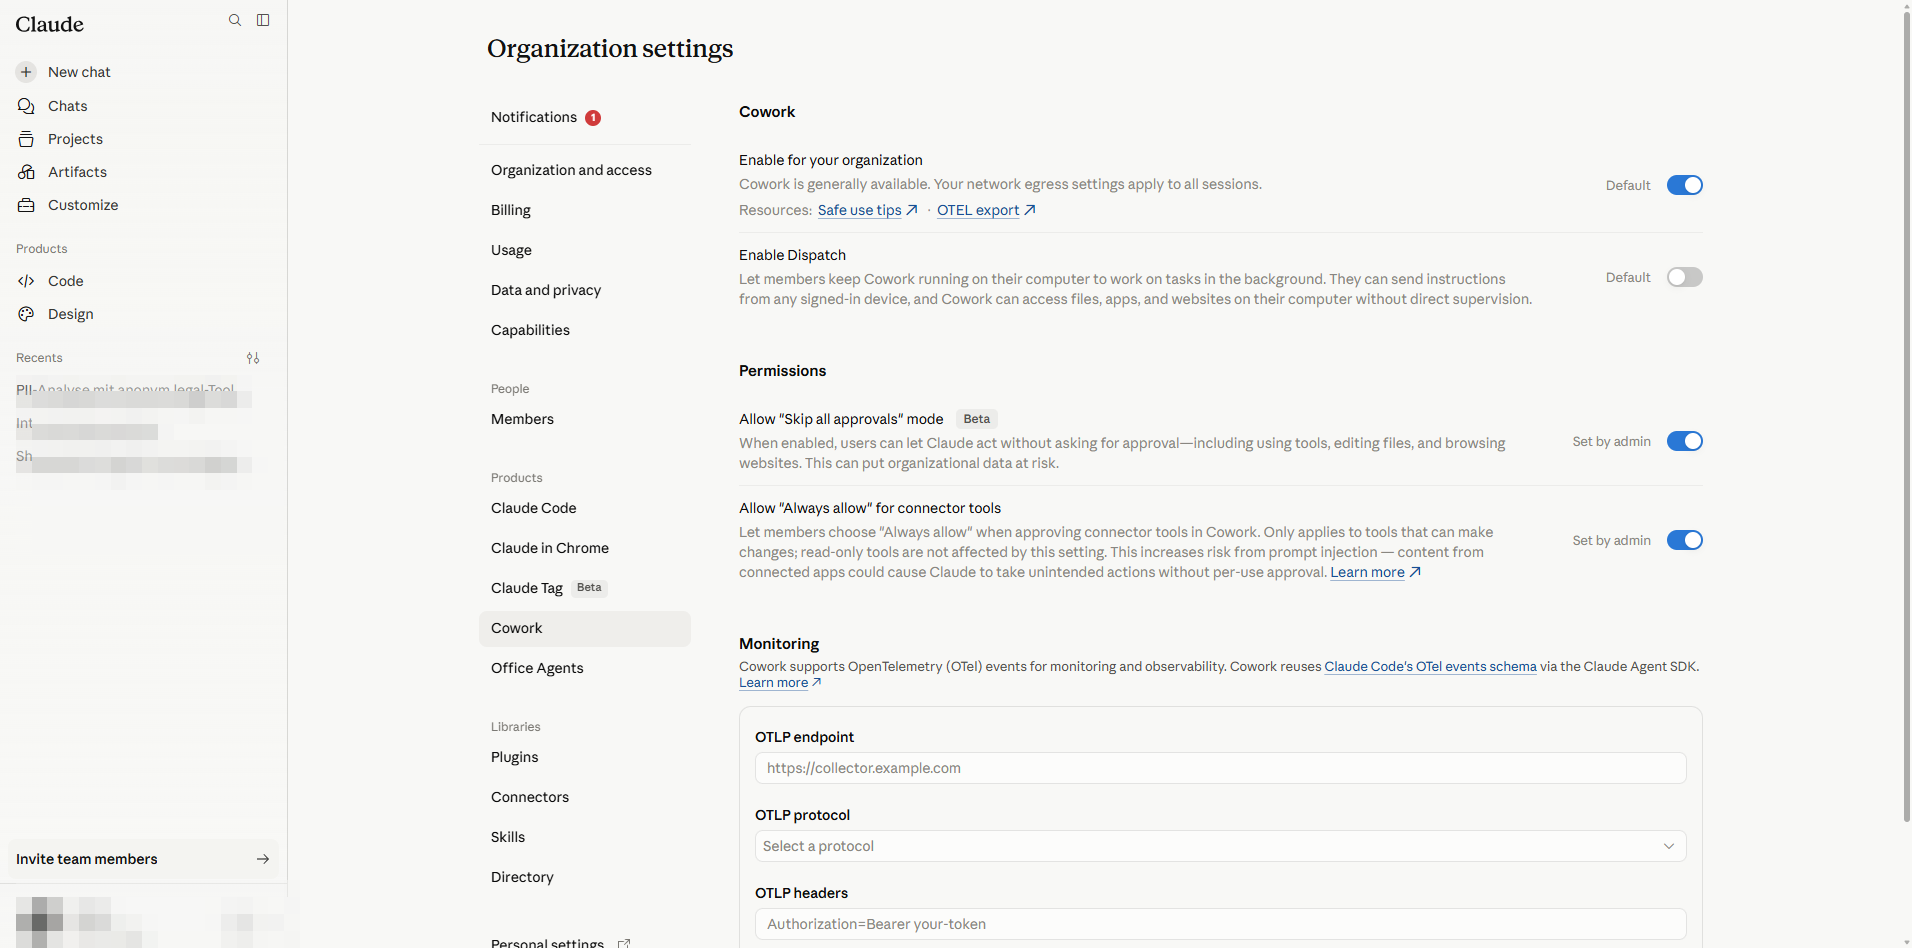
- Enable for your organization — mora biti vklopljeno, da lahko konektorji sploh delujejo agentno.
- Enable Dispatch — upravlja funkcijo Dispatch; ni povezano z dovoljenji konektorjev.
- Allow "Skip all approvals" mode (Beta) — nevarno: uporabniki dobijo enkratno stikalo, ki obide vsak poziv. Za regulirane obremenitve pustite izklopljeno.
- Allow "Always allow" for connector tools — ko je izklopljeno, uporabniki ne morejo ohraniti nastavitve "Always allow"; dobijo izkušnjo "Ask each time" tudi za orodja samo za branje. Ko je vklopljeno, so uporabniki še vedno omejeni s skrbniško zgornjo mejo za posamezno orodje.
5. Skrbnik — ponastavitev / odstranitev konektorja
Uporabite te korake, ko konektor potrebuje čisto ponovno namestitev (na primer po spremembi URL-ja transporta, kroženju poverilnic odjemalca ali umiku integracije). Odstranitev velja za celotno organizacijo in razveljavi OAuth dovoljenje vsakega uporabnika.
- 1
Odprite skrbniško tabelo konektorjev na https://claude.ai/admin-settings/connectors. Poiščite vrstico anonym.legal.
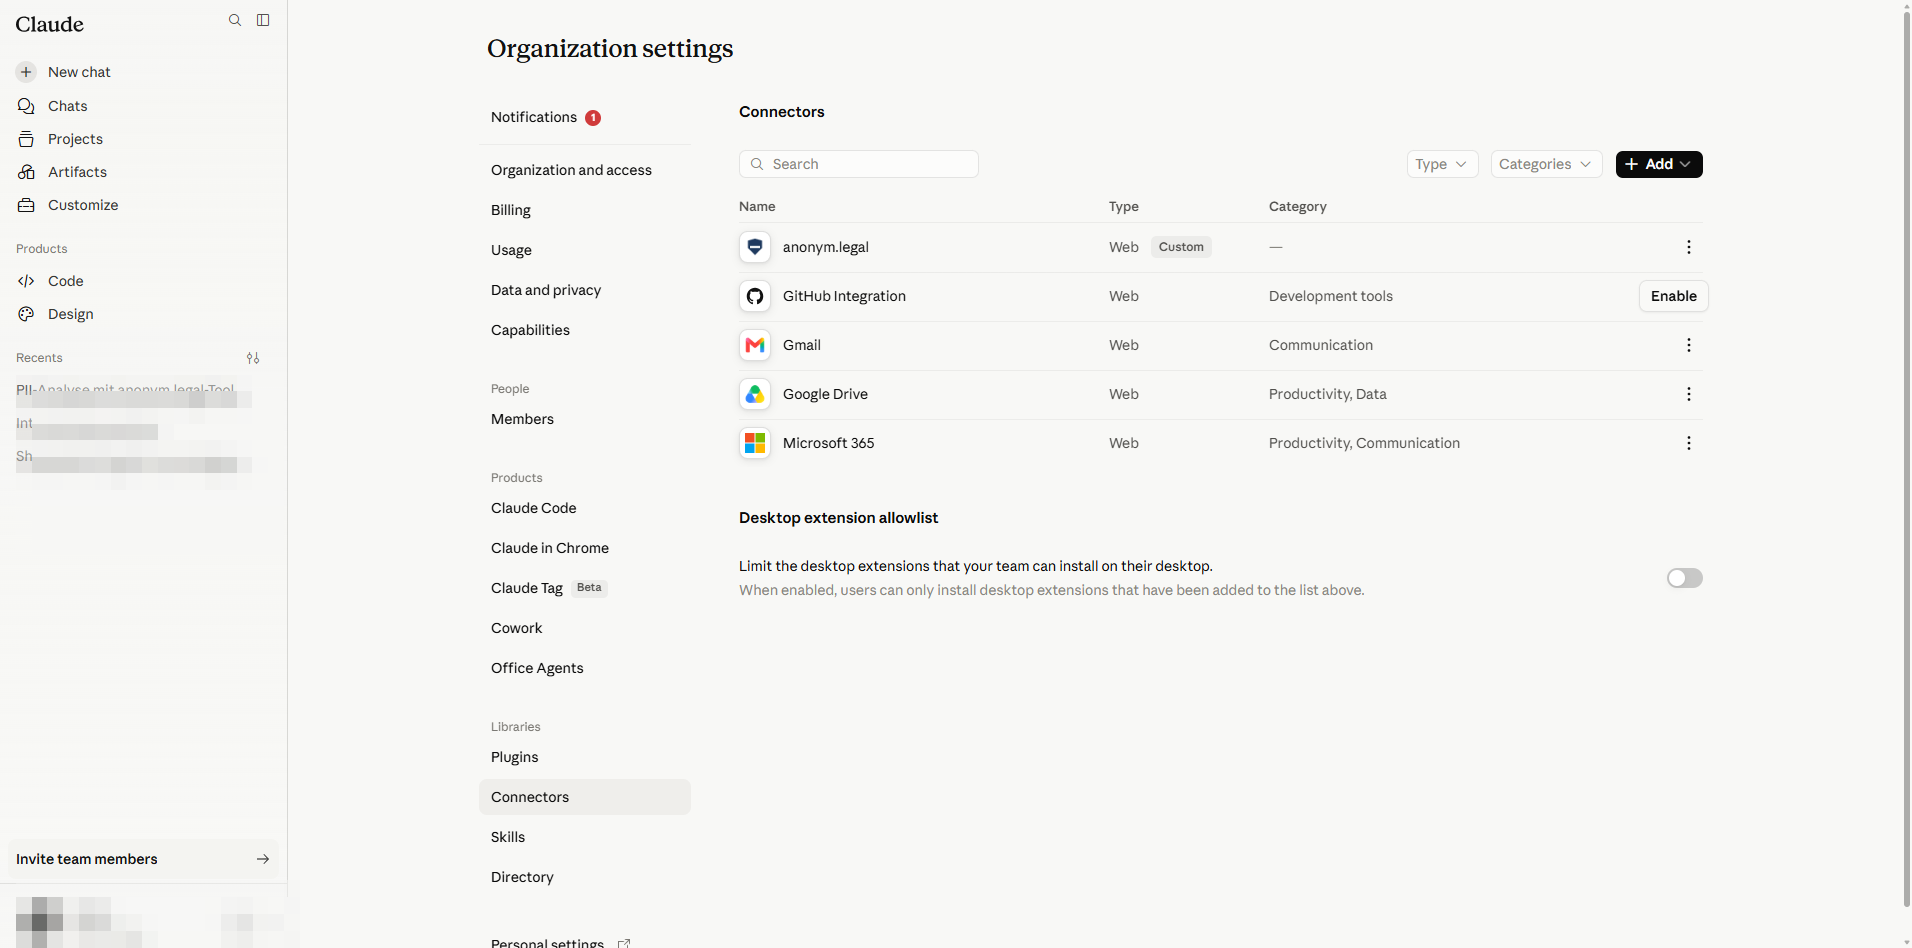
Admin → Connectors. - 2
Kliknite ikono More options (⋯) v vrstici in izberite Delete.
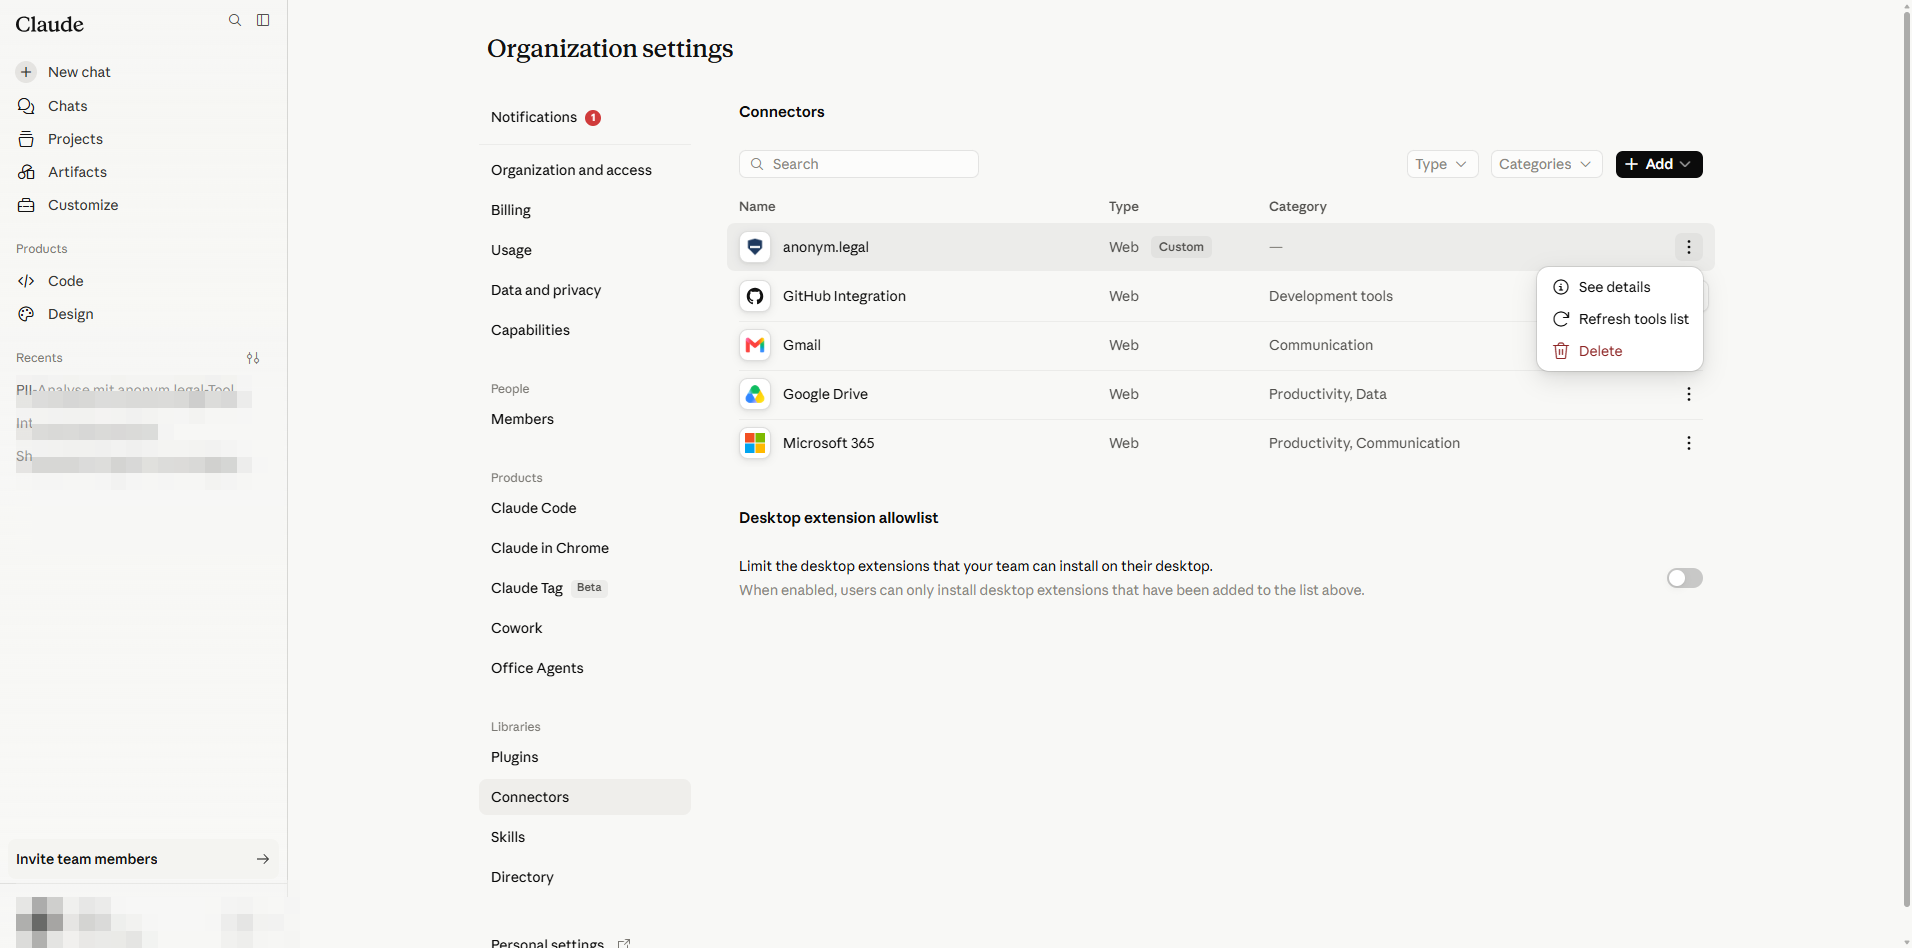
Kontekstni meni vrstice: Delete odstrani konektor za celotno organizacijo. - 3
Potrdite v pogovornem oknu Remove anonym.legal for your team?.
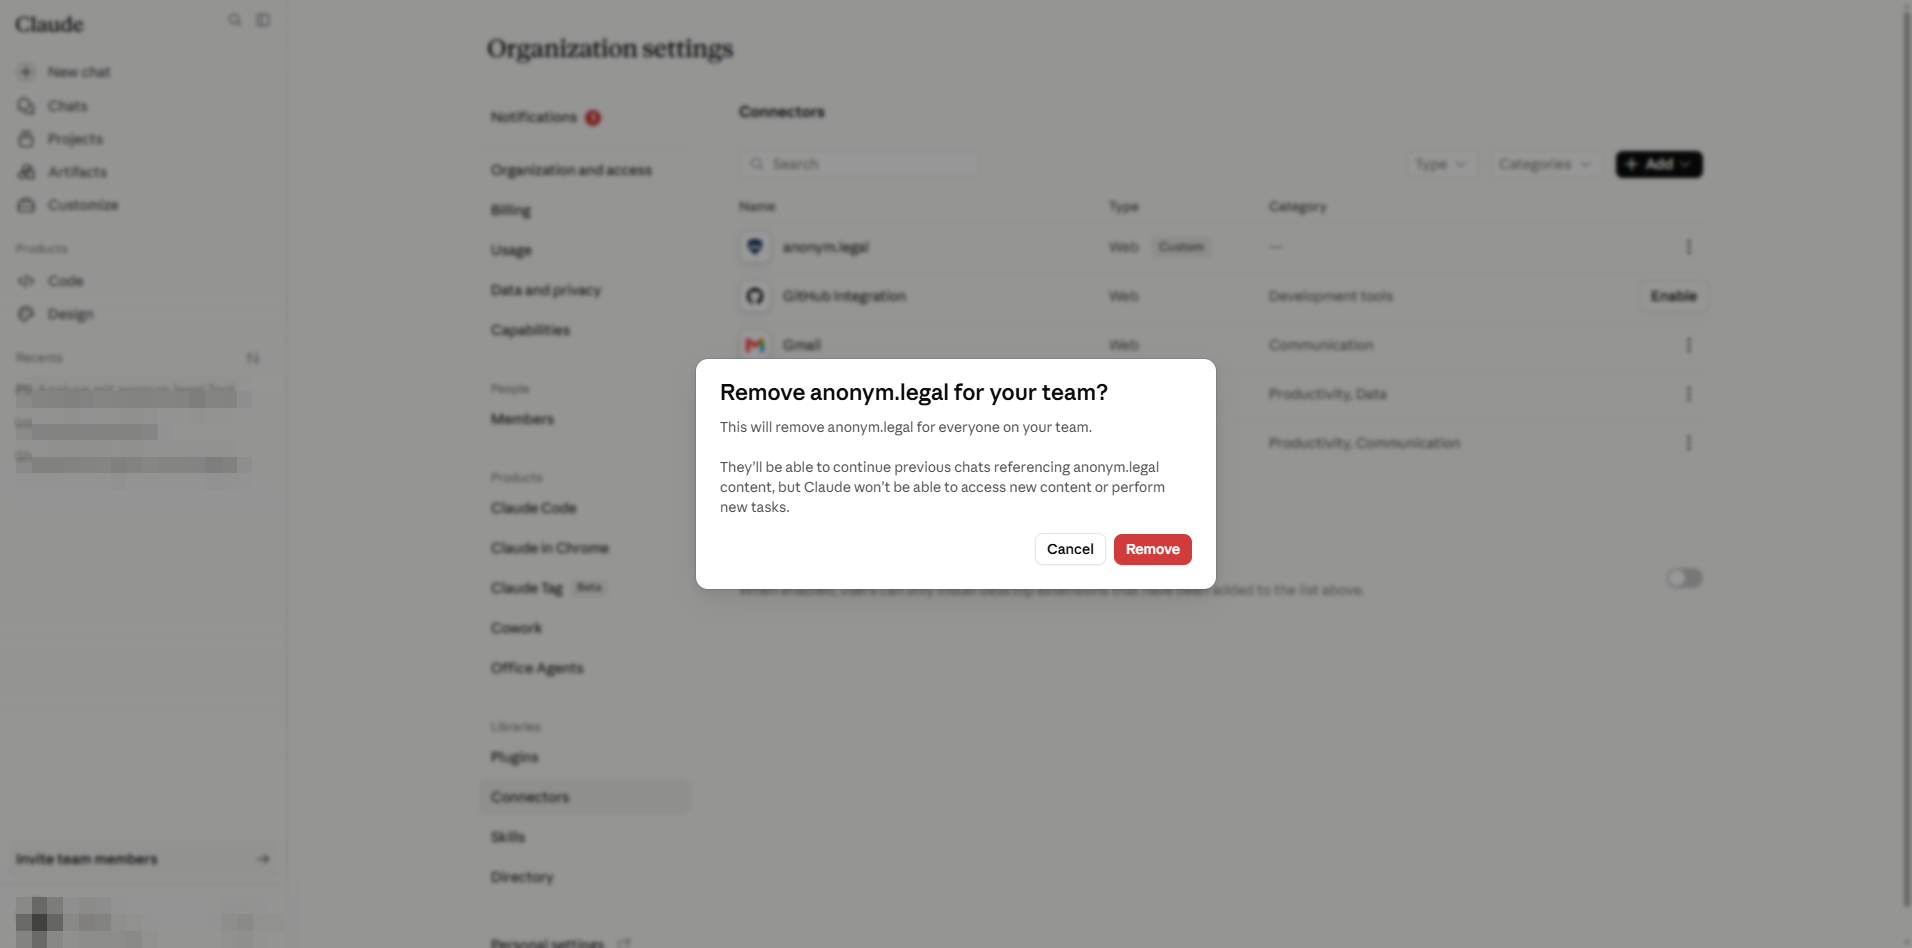
Potrditev odstranitve. To izpusti registracijo strežnika za vsakega uporabnika v delovnem prostoru. - 4
Tabela se osveži brez konektorja. Uporabniki, ki so ga imeli povezanega, ga bodo videli izginiti s svoje strani Customize.
Čisto stanje — varno je znova dodati prek §2 z novimi nastavitvami.
Del B
Nastavitev za končnega uporabnika
Vse v delu B se dogaja pod /customize/* in je omejeno na račun trenutnega uporabnika. Skrbnikom teh korakov ni treba izvajati za druge uporabnike.
6. Uporabnik — povezovanje in prijava prek OAuth
Ko skrbnik objavi konektor (del A), ga vsak uporabnik enkrat aktivira na svojem računu.
- 1
Odprite stransko vrstico → Customize ali pojdite na https://claude.ai/customize/connectors. Plošča Connectors na ravni uporabnika navaja vse, kar je organizacija objavila.
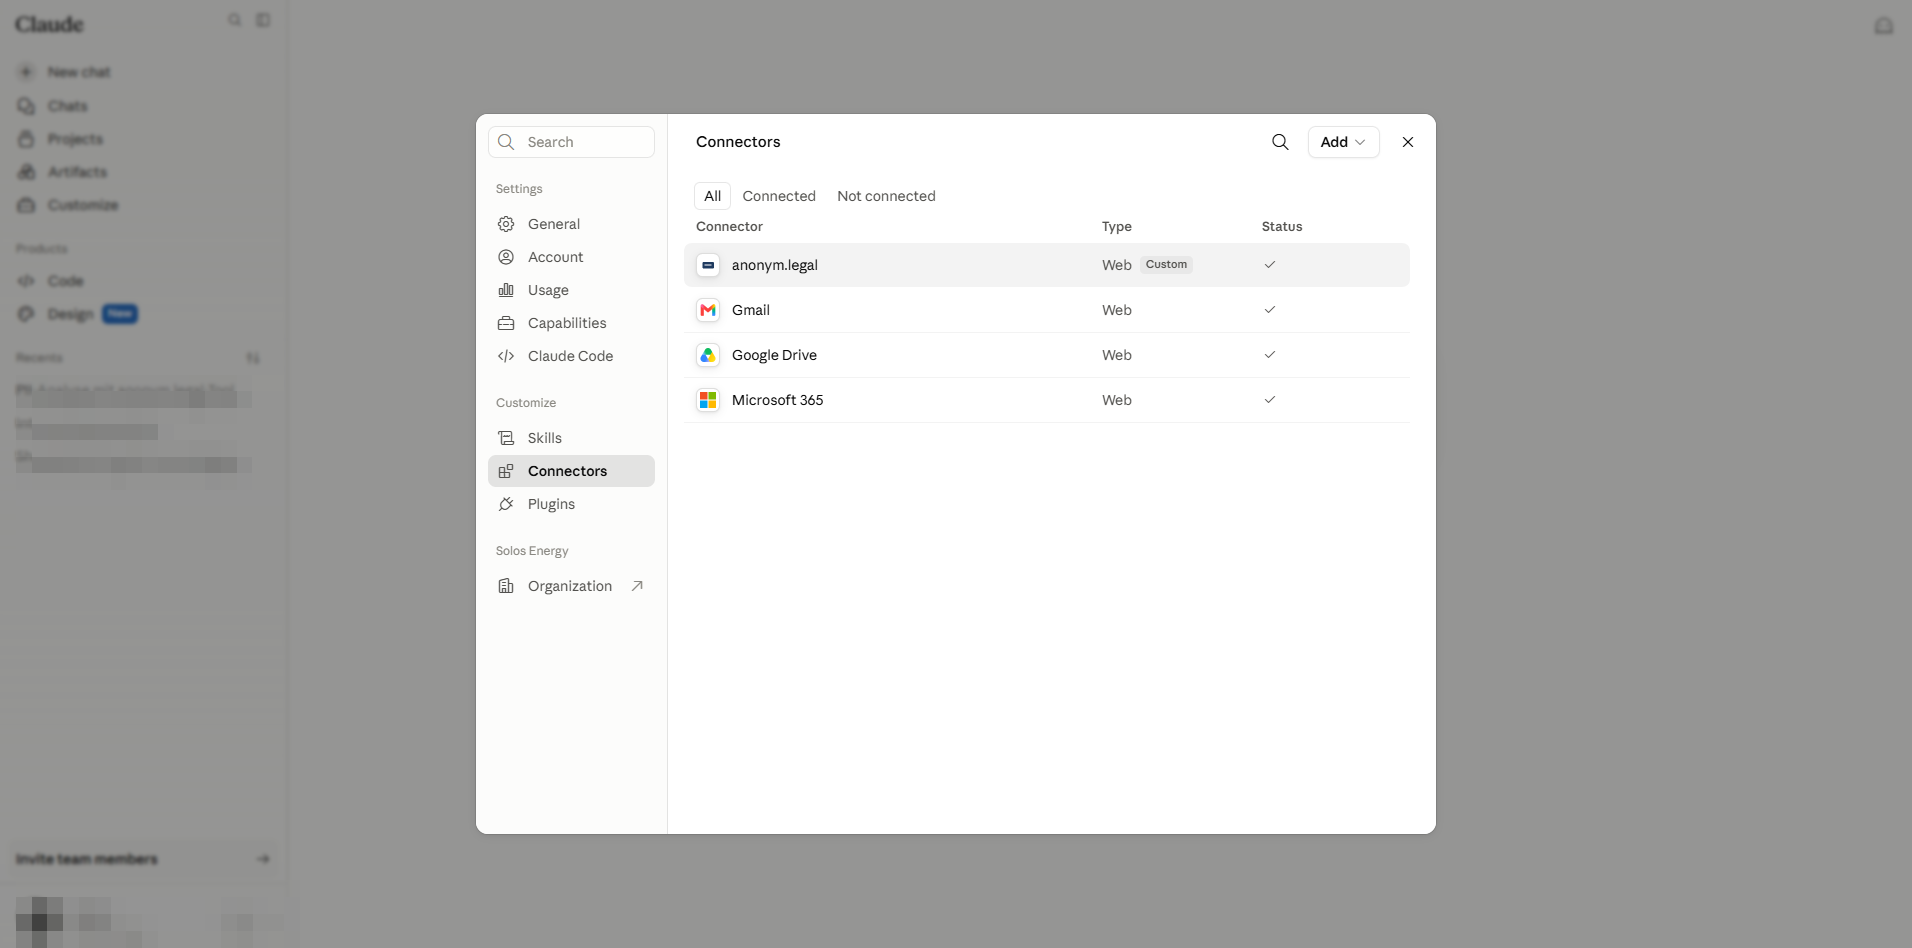
Uporabniški pogled. anonym.legal je označen kot Custom in v tem računu že Connected. - 2
Če vrstica prikazuje Get started, kliknite nanjo. Pojavno okno odpre stran za avtorizacijo OAuth anonym.legal. Prijavite se s poverilnicami anonym.legal, odobrite dostop → pojavno okno se zapre in vrstica se prevesi na Connected. Žetoni so shranjeni po uporabniku; skrbnik nikoli ne vidi vaših poverilnic.
- 3
Kliknite vrstico (ali njeno dejanje View), da odprete ploščo s podrobnostmi konektorja. Tukaj lahko kopirate URL strežnika MCP, izberete Disconnect ali dosežete meni dejanj vrstice.
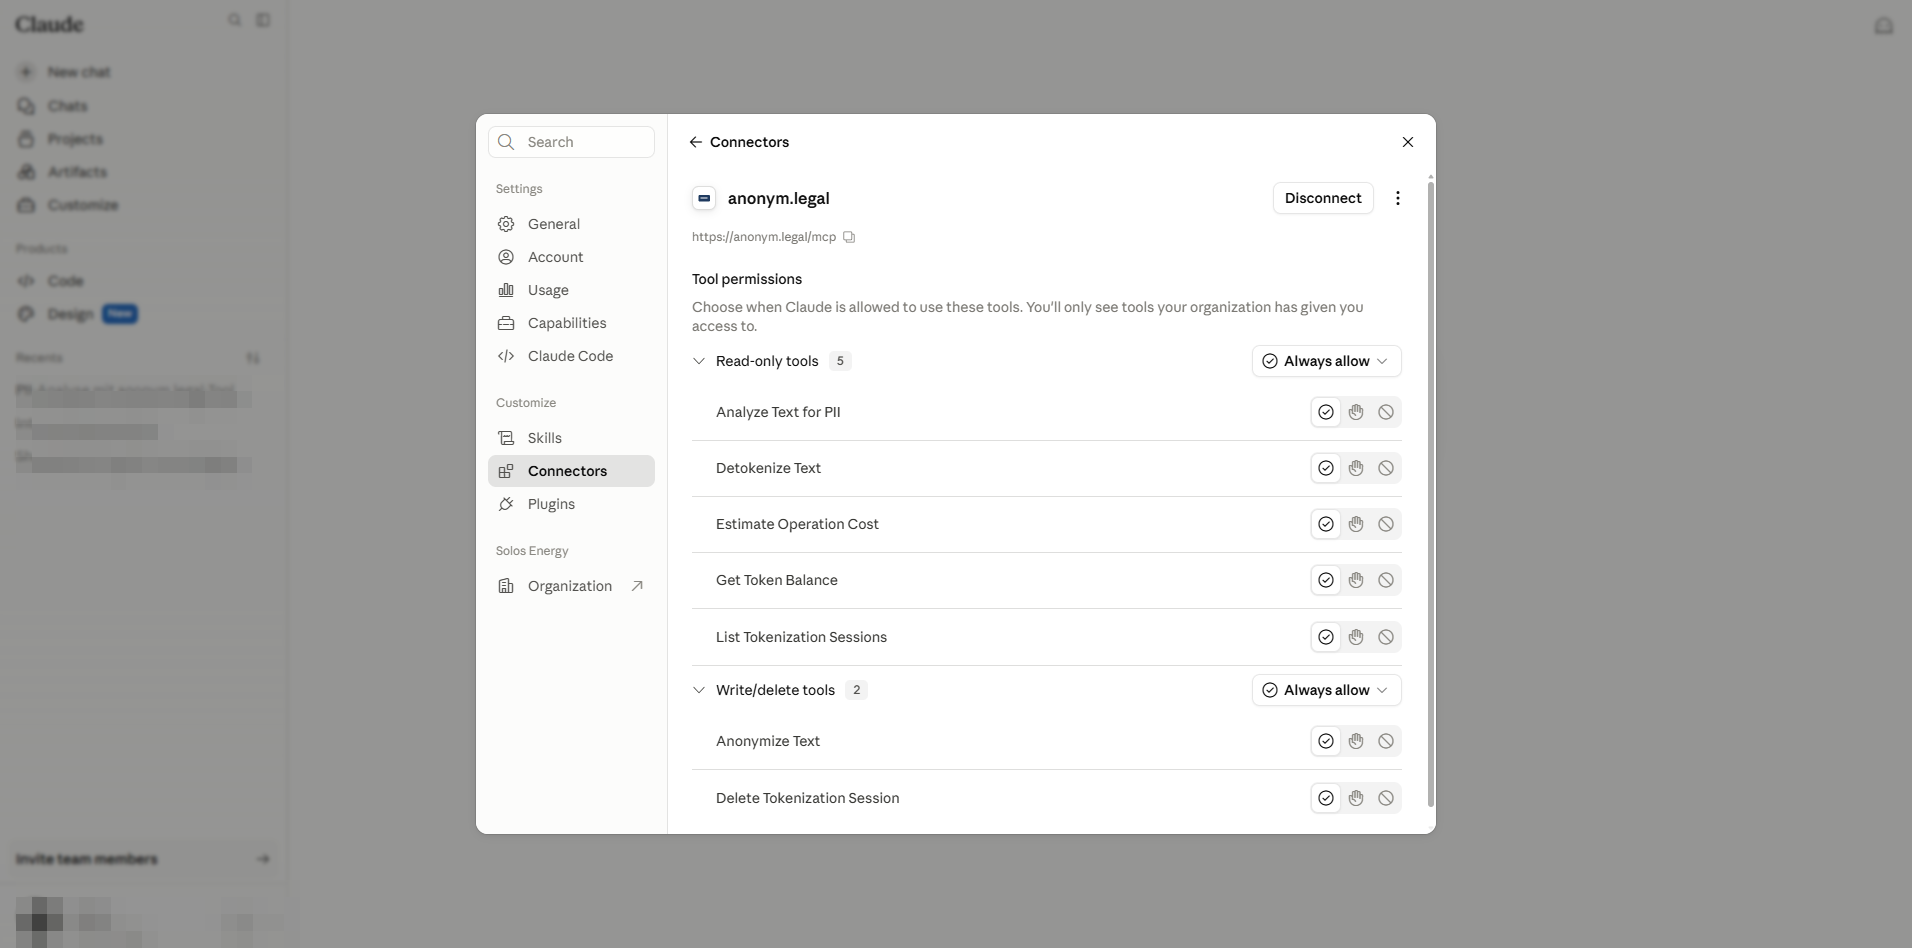
Podrobnosti uporabniškega konektorja: URL strežnika je mogoče kopirati; spodnji del o dovoljenjih je omejen samo na tega uporabnika. - 4
Meni More options ponuja Refresh tools list (ponovno prenese katalog orodij s strežnika) in Remove (razveljavi le dovoljenje tega uporabnika — ne izbriše konektorja za delovni prostor).
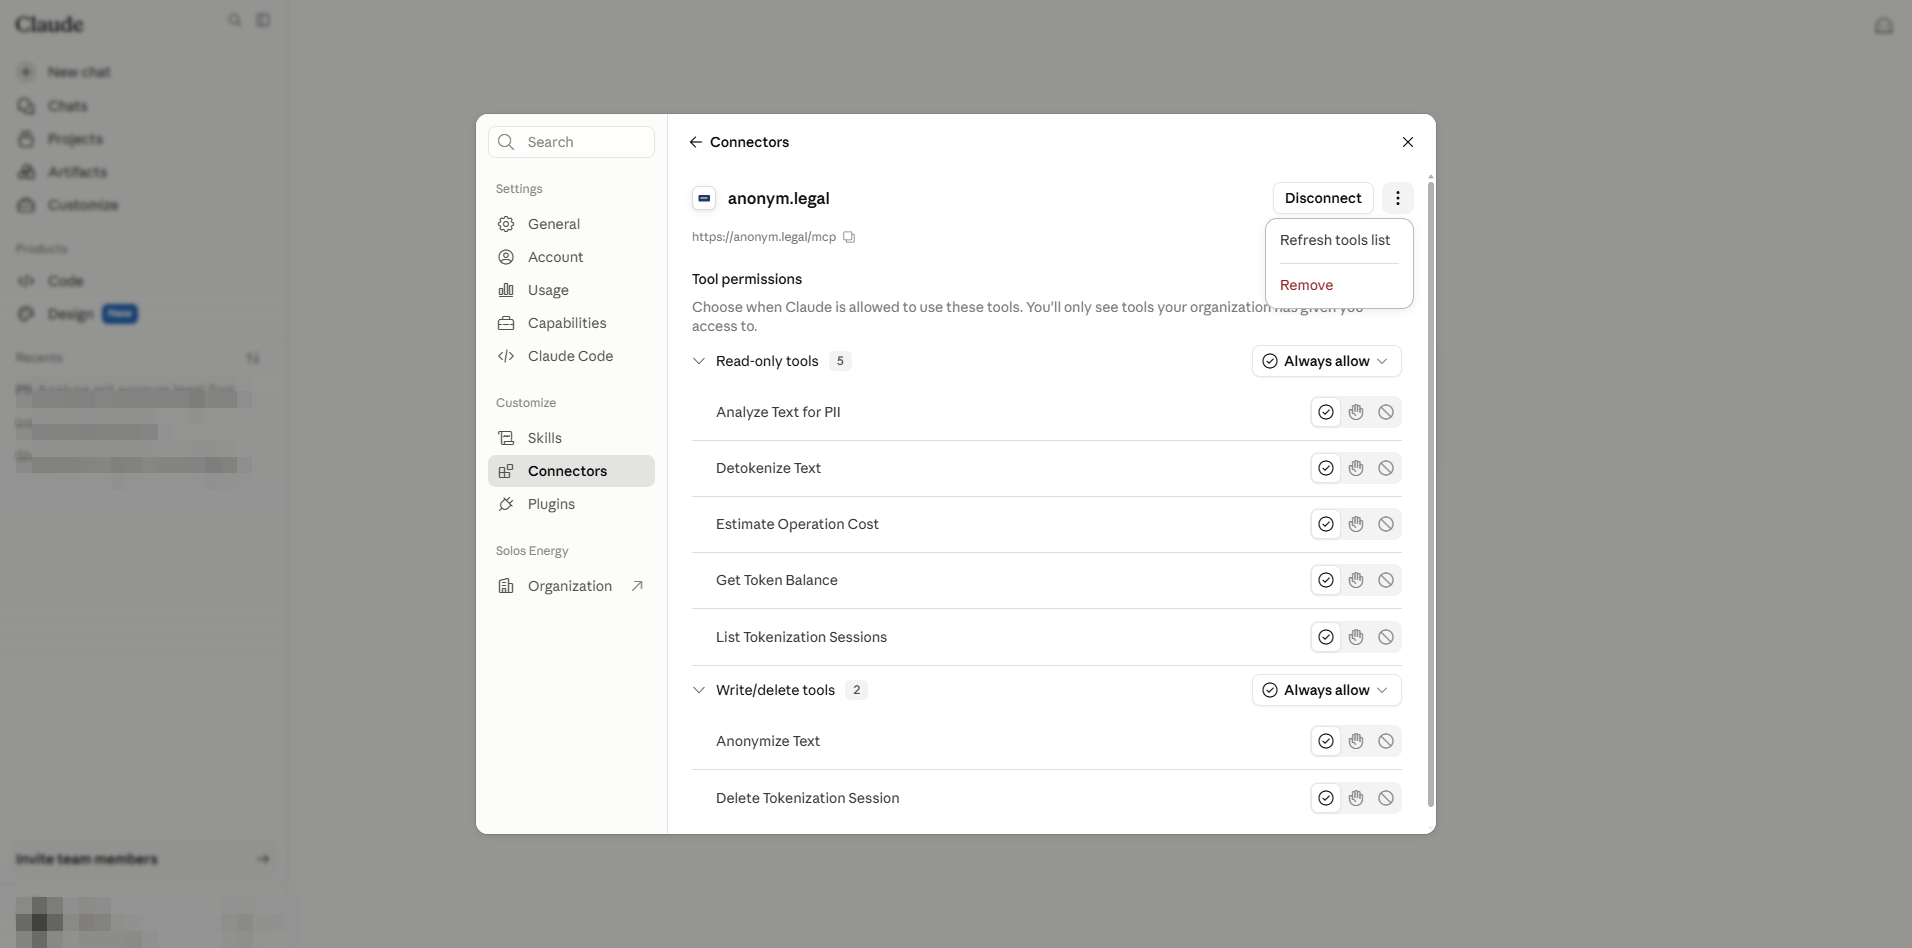
Refresh vs Remove. Samo skrbniki lahko konektor popolnoma izbrišejo (del A §5).
7. Uporabnik — nastavitev po orodju
Vsaka vrstica v Tool permissions prikazuje tristopenjski radijski gumb: Always allow / Needs approval / Blocked. Ti trije so uporabnikove lastne izbire, omejene s skrbniško zgornjo mejo iz §3.
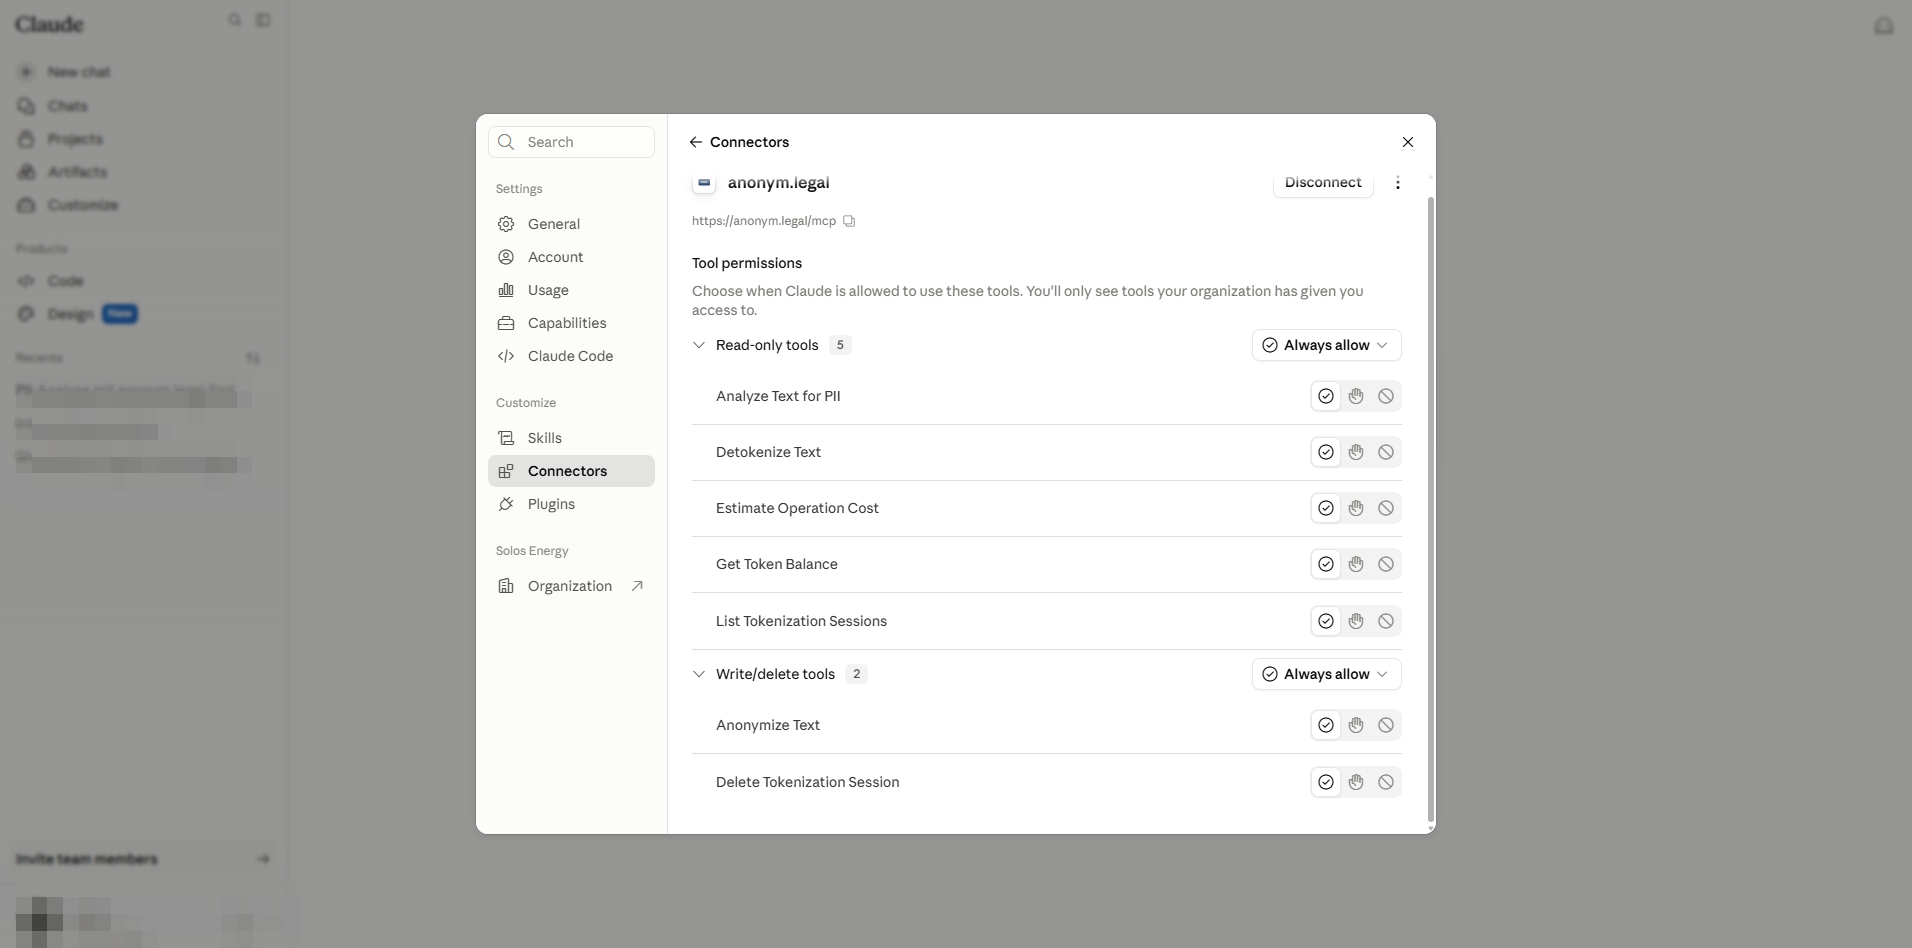
| Uporabnikova izbira | Učinek med pogovorom | Najboljše za |
|---|---|---|
| Always allow | Claude pokliče orodje brez pozivanja. | Pripomočkov samo za branje, ki jih nenehno uporabljate. |
| Needs approval (imenovano tudi "Ask") | Claude vsakič zahteva potrditev z enim klikom. | Orodij za pisanje/brisanje; občutljivih obremenitev. |
| Blocked | Orodje je skrito pred Claude v tem računu. | Osebne odjave od orodja, ki ga vaša ekipa sicer uporablja. |
8. Preverjanje z živim klicem orodja
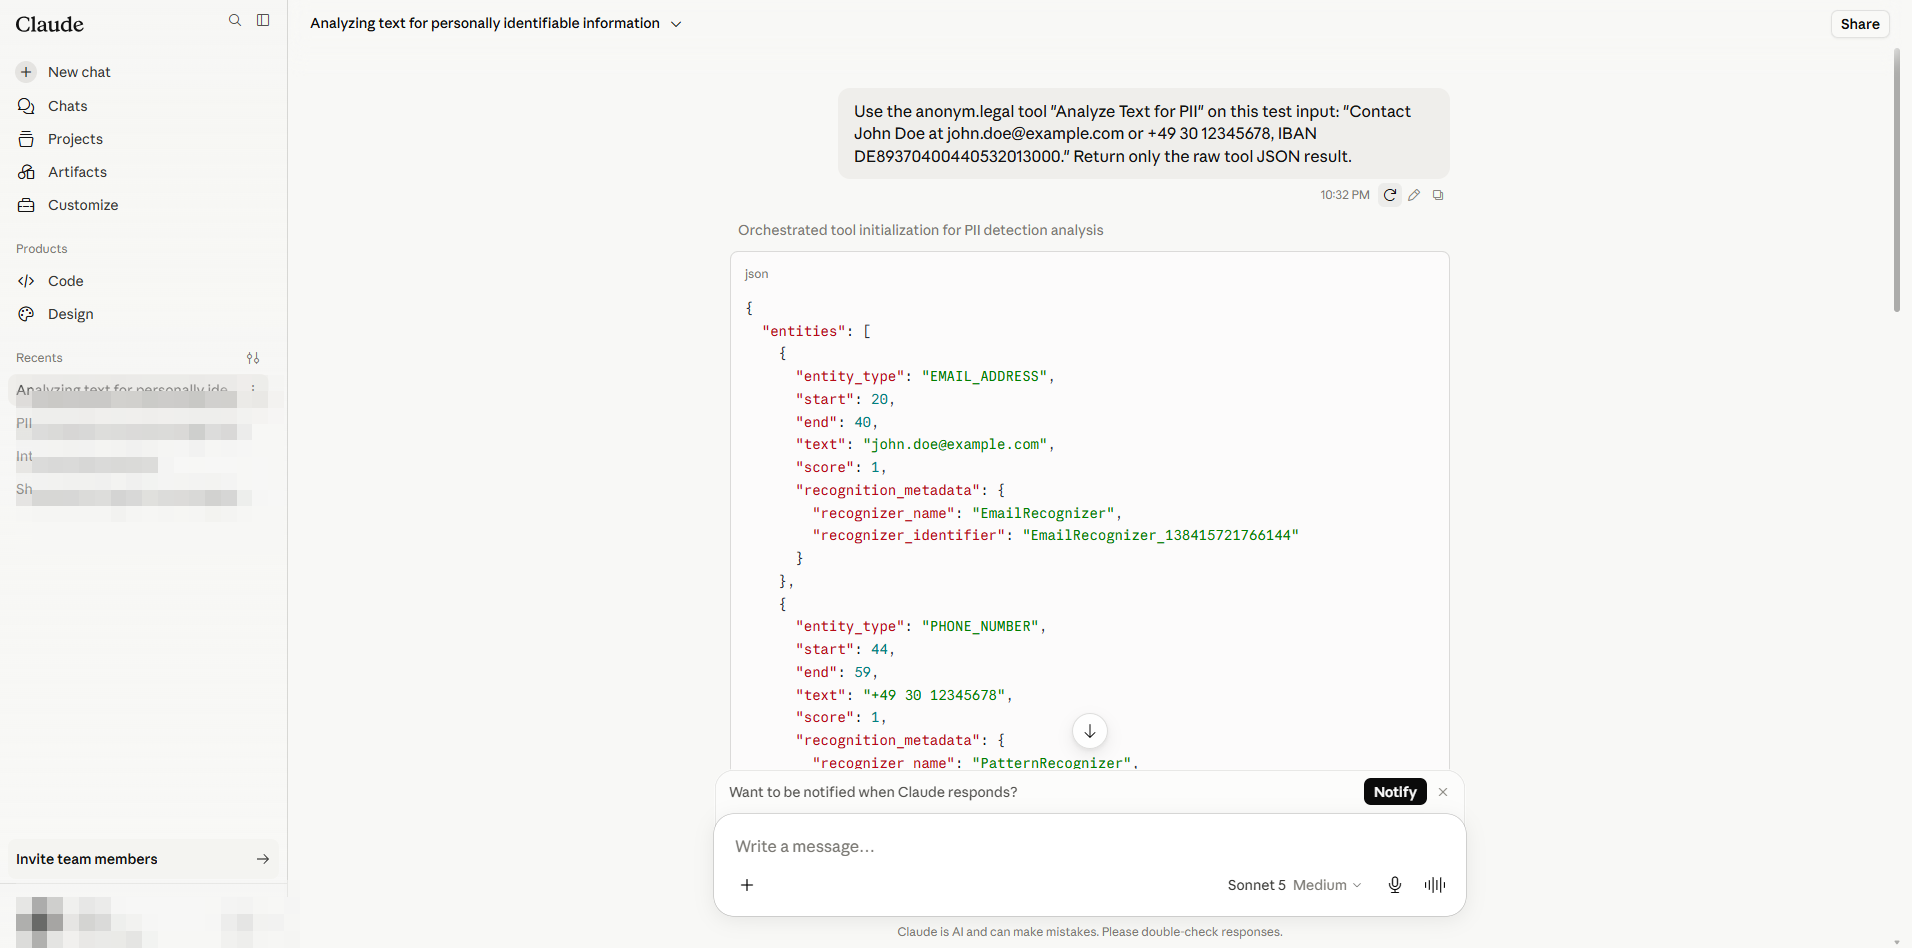
Odprite nov pogovor in naročite Claude, naj pokliče določeno orodje anonym.legal. Primer poziva, uporabljen v tem vodniku:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude pokliče orodje in pretaka JSON odziv. Posnetek zaslona prikazuje devet zaznanih entitet, vključno s PERSON, EMAIL_ADDRESS, PHONE_NUMBER in IBAN_CODE.
9. Referenca: model dovoljenj in tveganja
Skrbnik v primerjavi z uporabnikom — kaj vsaka stran nadzoruje
| Zadeva | Skrbnik (del A) | Uporabnik (del B) |
|---|---|---|
| Registracija / odstranitev konektorja za delovni prostor | Da, na /admin-settings/connectors. | Ne. |
| Nastavitev zgornje meje po orodju (najvišja raven, ki jo lahko uporabnik izbere) | Da. | Ne. |
| Omogočanje ravni "Always allow" nasploh (Cowork stikalo) | Da, na /admin-settings/cowork. | Ne. |
| Dokončanje OAuth prijave z računom anonym.legal | Ne (razen če to počne tudi kot končni uporabnik). | Da, enkratno na račun. |
| Izbira nastavitve po orodju v okviru zgornje meje | Ne. | Da, na /customize/connectors. |
| Preklic lastne povezave brez vpliva na druge | Ni relevantno. | Da — "Remove" v vrstici. |
Matrika zgornje meje
| Skrbniška nastavitev | Uporabnik lahko izbere… | Rezultat med pogovorom |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | Popolna izbira uporabnika, vse do brezskrbne uporabe. |
| Approval required | Needs approval / Blocked (brez "Always allow") | Claude vedno potrdi. |
| Blocked | — | Orodje nikoli ne izplava. |
Individual sign-in v primerjavi z Managed authorization
Varnostne opombe
- Dodajajte konektorje samo od razvijalcev, ki jim zaupate. Zlonameren strežnik MCP lahko prek odzivov orodij vbrizga pozive, da Claude prisili k škodljivim dejanjem ("indirect prompt injection").
- Nastavitev Default restriction for unconfigured tools je vaša varnostna mreža, če ponudnik brez opozorila dostavi nove zmogljivosti — nastavite jo na Blocked, da zahtevate skrbniški pregled vsakič.
- Cowork "Skip all approvals" izklopi vsak poziv za potrditev v agentnih tekih. Ne omogočite ga za tenante, ki obdelujejo regulirane podatke.
- Zamenjajte poverilnice, uporabljene za preizkušanje konektorjev, preden jih napredujete produkcijskim uporabnikom.
Kje se nahaja vsaka nastavitev
| Nastavitev | Vloga | Lokacija |
|---|---|---|
| Dodajanje / brisanje konektorja organizacije | Skrbnik | /admin-settings/connectors |
| Zgornja meja po orodju | Skrbnik | /admin-settings/connectors → podrobnosti konektorja |
| Privzeta omejitev za nekonfigurirana orodja | Skrbnik | Ista plošča, vrh Tool permissions |
| Stikalo "Always allow" in Skip approvals | Skrbnik | /admin-settings/cowork |
| Povezati / prekiniti (lasten račun) | Uporabnik | /customize/connectors |
| Nastavitev po orodju (lasten račun) | Uporabnik | /customize/connectors → podrobnosti konektorja |
| Jezik / lokalna nastavitev | Uporabnik | Meni profila v stranski vrstici → Language |
Viri: neposredno zajemanje na claude.ai in dokumentacija strežnika MCP anonym.legal. Ikone in UI pripadajo Anthropic oziroma anonym.legal.
Pripravljeni zaščititi svojo ekipo?
Začnite anonimizirati, preden to doseže Claude
Ustvarite račun anonym.legal, povežite ga s svojim delovnim prostorom Claude Enterprise in vsako sporočilo bo privzeto ostalo brez PII.
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.