লিখেছেন George Curta ·
এন্টারপ্রাইজ সংহতকরণ গাইড
Claude Enterprise-এর সাথে anonym.legal সংহতকরণ
Claude Enterprise ওয়ার্কস্পেসের অ্যাডমিন এবং ব্যবহারকারীদের জন্য ধাপে ধাপে গাইড — স্ক্রিনশট, অনুমতি মডেল এবং যাচাইকরণ সহ।
https://anonym.legal/mcpপ্রমাণীকরণ: DCR + OAuthসংক্ষিপ্ত বিবরণ
অংশ A — অ্যাডমিন কনফিগারেশন
অংশ B — শেষ ব্যবহারকারী সেটআপ
যাচাইকরণ ও রেফারেন্স
১. সংক্ষিপ্ত বিবরণ ও পূর্বশর্ত
anonym.legal একটি MCP (Model Context Protocol) সার্ভার প্রকাশ করে যা টেক্সটে ব্যক্তিগত ডেটা (PII) সনাক্ত করে, টোকেনাইজ করে এবং ডিটোকেনাইজ করে। Claude Enterprise-এর সাথে সংযুক্ত হলে, এটি Claude-কে তৃতীয় পক্ষের কাছে পাঠানোর আগে PII রেডাক্ট করতে, চাহিদামত মূল মান পুনরুদ্ধার করতে এবং খরচ/কোটা ট্র্যাক করতে দেয়।
কে কী করে
- অ্যাডমিনসমগ্র ওয়ার্কস্পেসের জন্য সংযোগকারী নিবন্ধন করে, সংস্থা-ব্যাপী অনুমতি সিলিং সেট করে এবং Cowork গেট নিয়ন্ত্রণ করে। এখানে কিছুই একটি নির্দিষ্ট ব্যবহারকারীর শংসাপত্রকে প্রভাবিত করে না।
- ব্যবহারকারীOAuth-এর মাধ্যমে তাদের নিজস্ব Claude অ্যাকাউন্টের জন্য সংযোগকারী অনুমোদন করে এবং অ্যাডমিন সিলিংয়ের মধ্যে টুল-প্রতি একটি পছন্দ (সর্বদা অনুমতি / জিজ্ঞাসা / অবরুদ্ধ) বেছে নেয়।
আপনার যা প্রয়োজন
- একটি Claude Enterprise ওয়ার্কস্পেস (এই গাইডটি যেকোনো Enterprise টেন্যান্টে প্রযোজ্য)।
- অংশ A-এর জন্য Claude-এ অ্যাডমিন ভূমিকা।
- OAuth হ্যান্ডশেকের জন্য একটি anonym.legal অ্যাকাউন্ট (ব্যবহারকারীরা সংযোগের সময় একটি লগইন উইন্ডো দেখে)।
- MCP সার্ভার URL: https://anonym.legal/mcp।
অংশ A
অ্যাডমিন কনফিগারেশন
অংশ A-এর সবকিছু /admin-settings/* এর অধীনে ঘটে এবং একটি অ্যাডমিন ভূমিকা প্রয়োজন। এই পদক্ষেপগুলি আপনার সংস্থার প্রতিটি সদস্যকে প্রভাবিত করে।
২. অ্যাডমিন — কাস্টম সংযোগকারী যোগ করুন
Claude প্রথম-পক্ষ এবং অংশীদার সংযোগকারীর একটি ডিরেক্টরি নিয়ে আসে, তবে anonym.legal একটি কাস্টম Web সংযোগকারী হিসেবে যোগ করা হয়। https://claude.ai/admin-settings/connectors থেকে শুরু করুন।
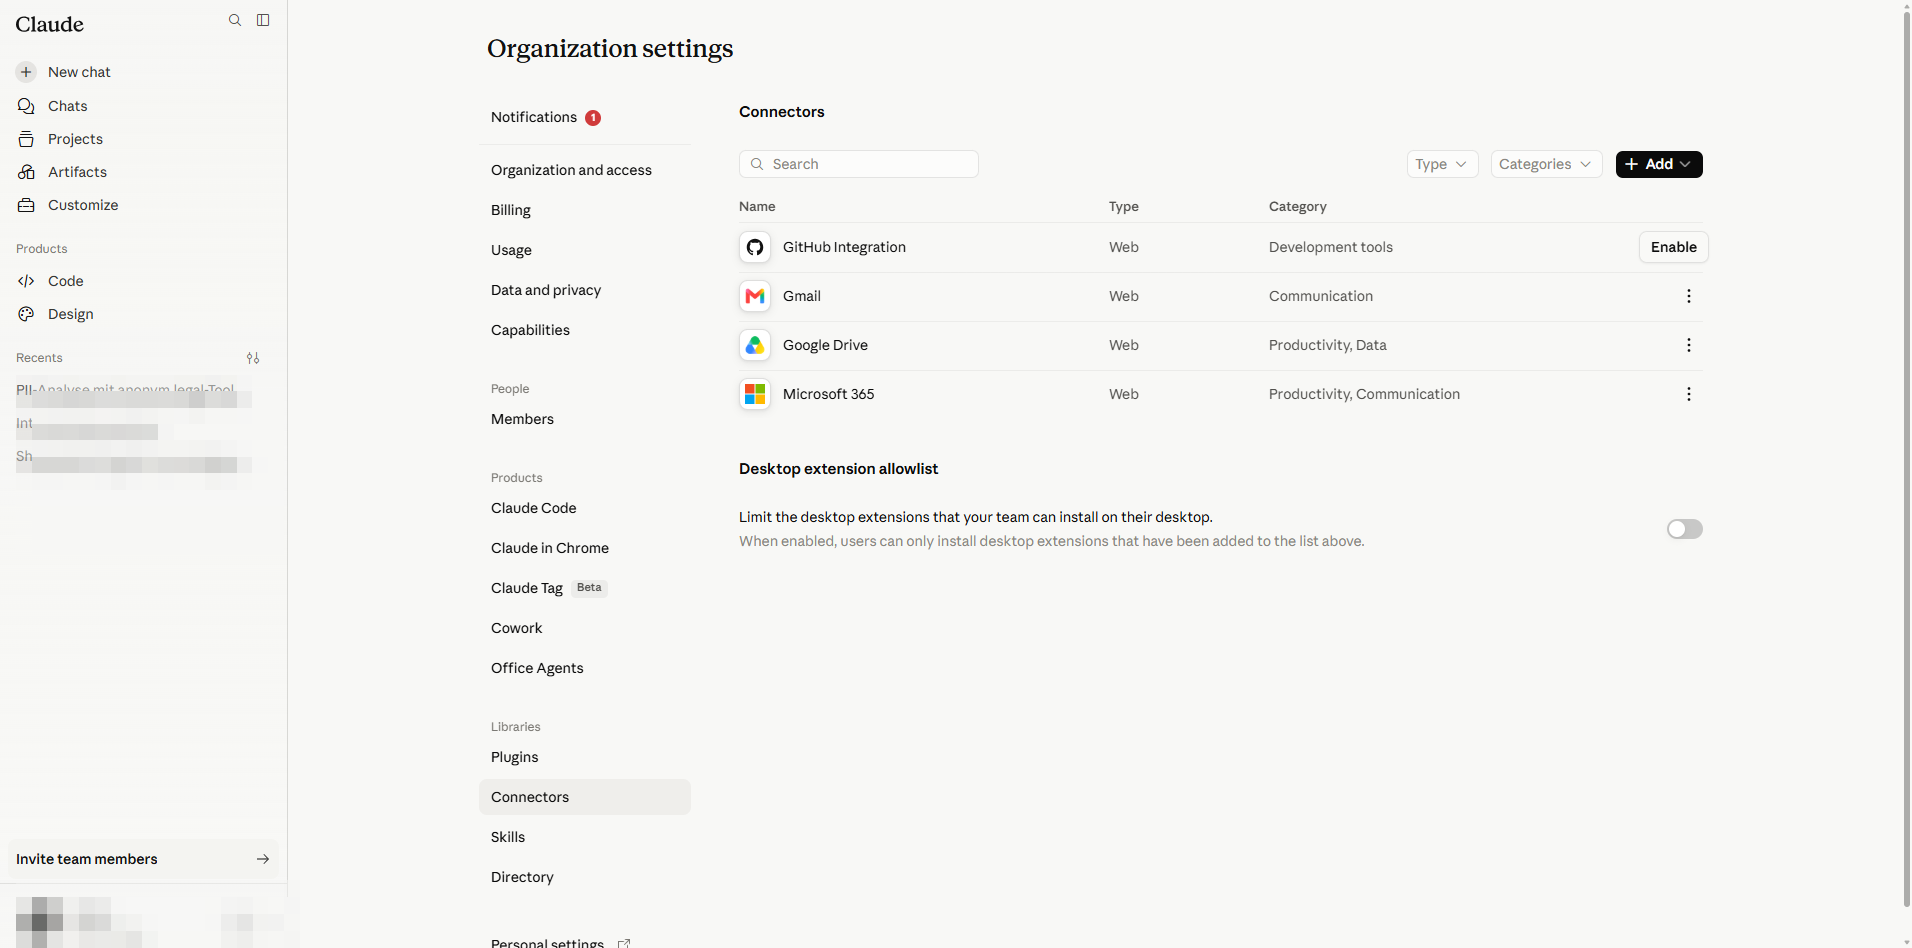
- 1
Add connector-এ ক্লিক করুন। মেনু দুটি পছন্দ দেখায়: All available (কিউরেটেড ডিরেক্টরি) এবং Custom।
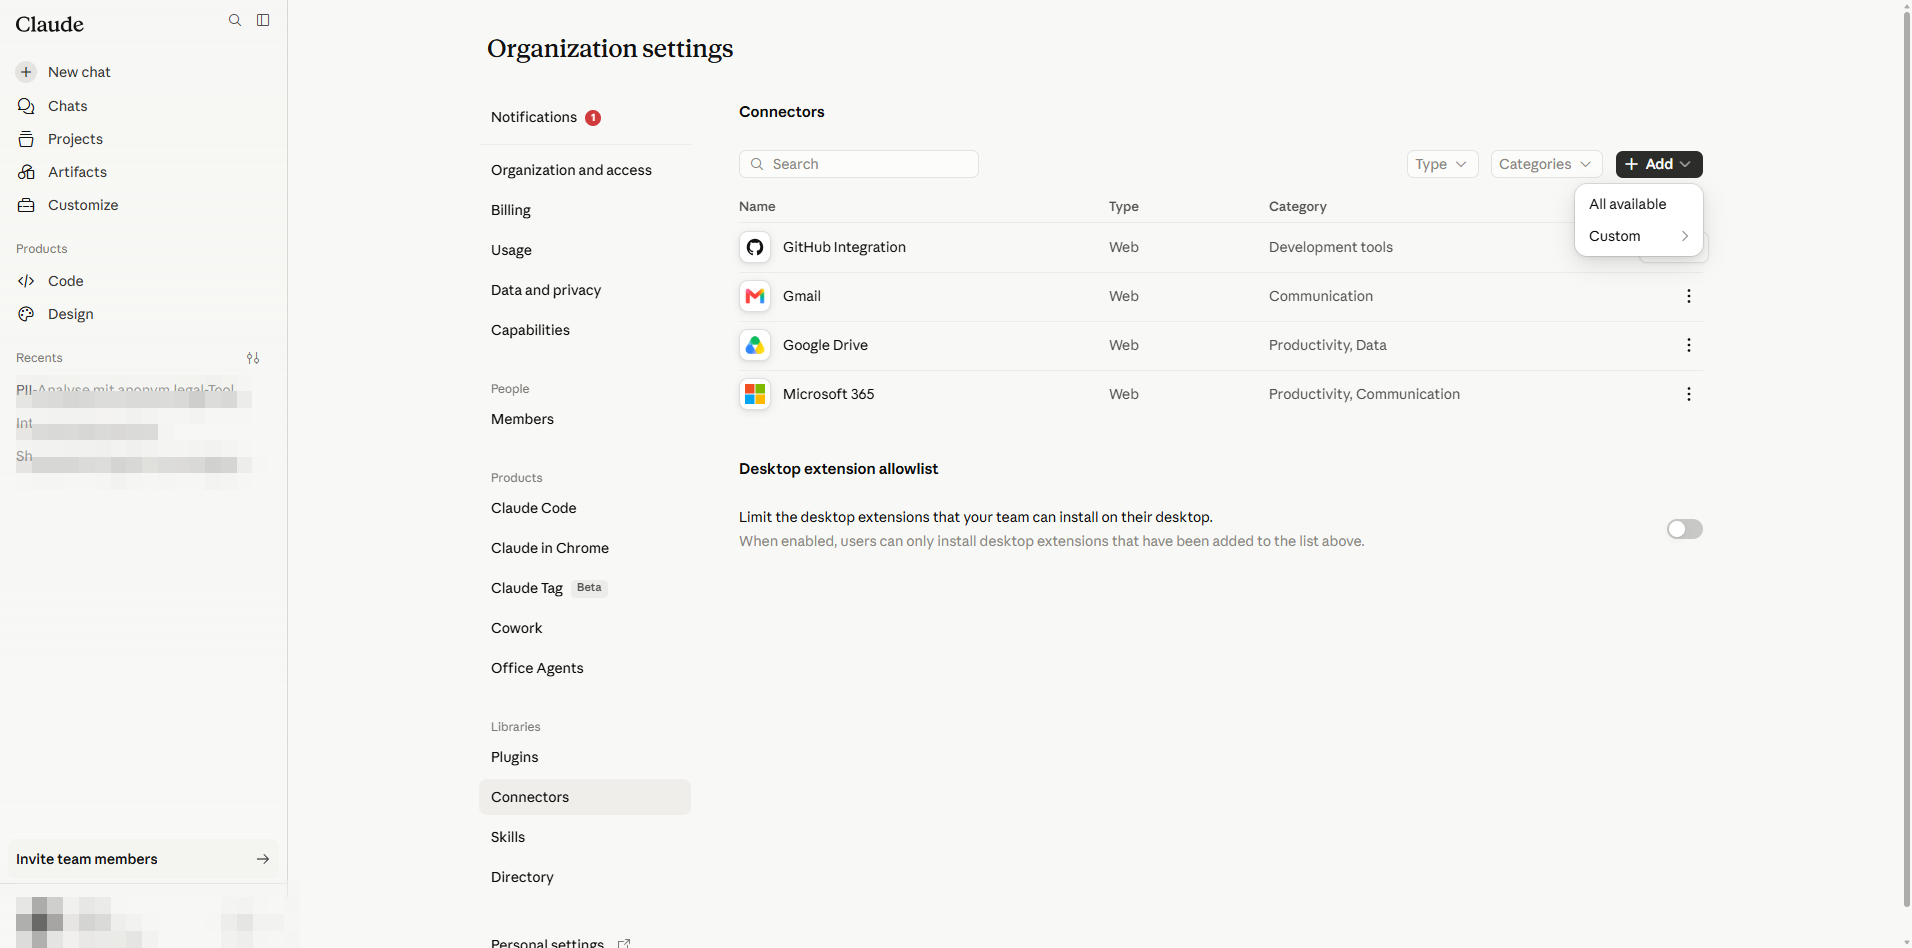
Add connector মেনু: যেকোনো MCP সার্ভারের জন্য Custom নির্বাচন করুন। - 2
Custom-এর উপর হোভার করুন; একটি সাবমেনু Web বা Desktop অফার করে। anonym.legal একটি হোস্টেড MCP এন্ডপয়েন্ট, তাই Web নির্বাচন করুন।
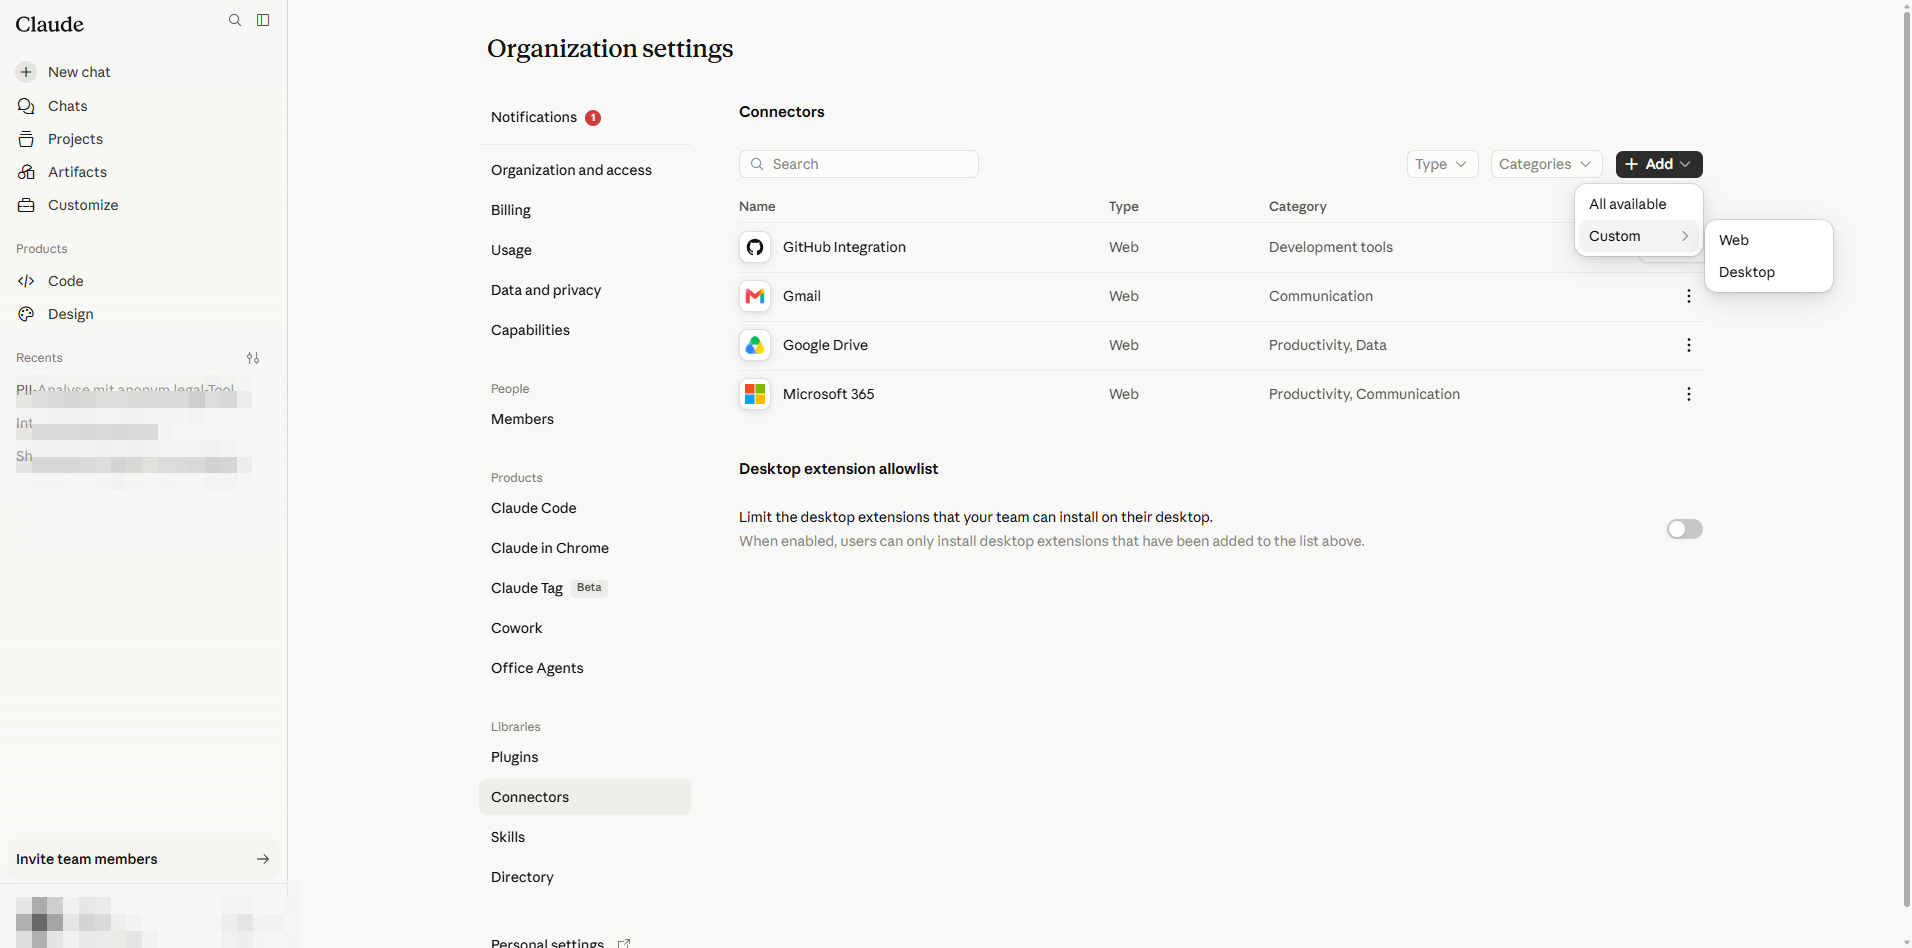
একটি দূরবর্তী MCP সার্ভারের জন্য Web নির্বাচন করুন; Desktop স্থানীয়ভাবে হোস্ট করা সার্ভারের জন্য। - 3
Add custom connector ডায়ালগ খোলে (বর্তমানে BETA-তে)।
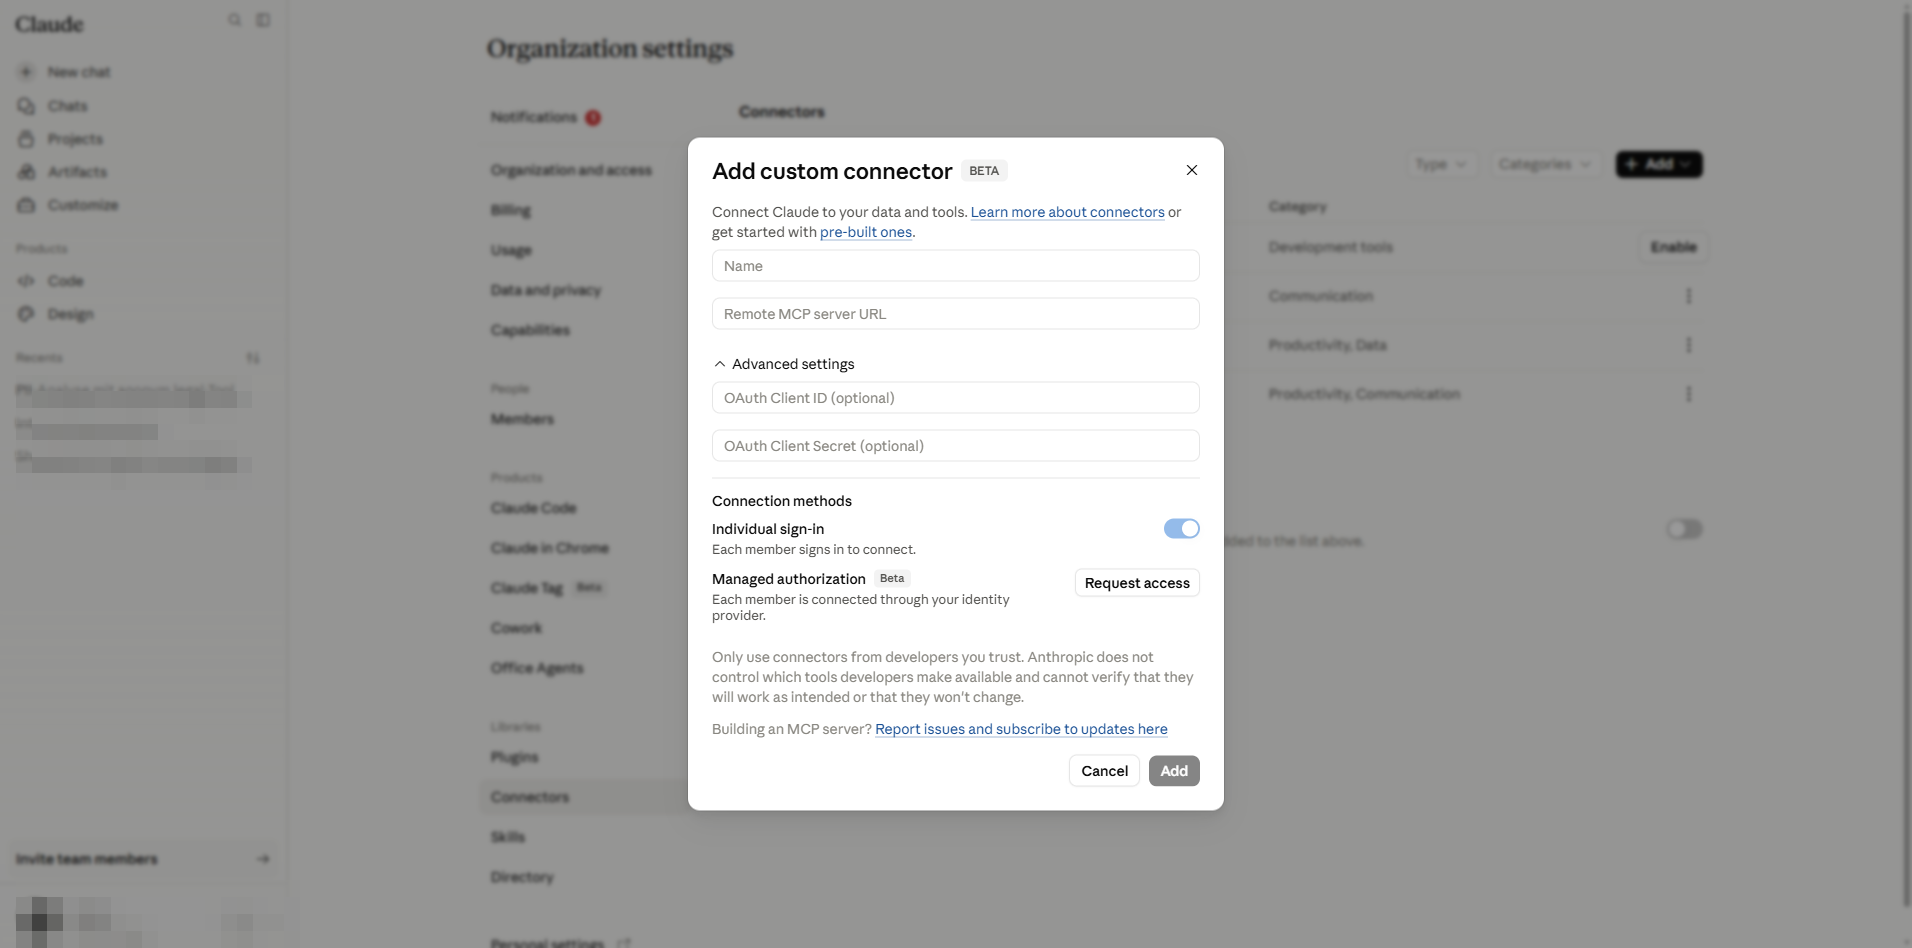
খালি ডায়ালগ। ফিল্ড: Name, Remote MCP server URL, ঐচ্ছিক OAuth Client ID/Secret, অনুমোদন পদ্ধতি। - 4
ফিল্ডগুলি পূরণ করুন:
- Name: anonym.legal (চ্যাট এবং সেটিংসে ব্যবহারকারীদের প্রদর্শিত হয়)।
- Remote MCP server URL: https://anonym.legal/mcp।
- OAuth Client ID এবং Client Secret খালি রাখুন। anonym.legal Dynamic Client Registration (DCR) সমর্থন করে, তাই Claude স্বয়ংক্রিয়ভাবে ক্লায়েন্ট শংসাপত্রের আলোচনা করে। এই ফিল্ডগুলি পূরণ করা শুধুমাত্র তখনই প্রয়োজন যখন MCP প্রদানকারী DCR সমর্থন করে না।
- Individual sign-in নির্বাচিত রাখুন (ডিফল্ট)। প্রতিটি ব্যবহারকারী তাদের নিজস্ব anonym.legal অ্যাকাউন্ট দিয়ে অনুমোদন করে।
- Managed authorization (Beta) বিকল্পটি নিষ্ক্রিয় থাকে যদি না আপনার টেন্যান্ট enterprise-managed-auth অপেক্ষমাণ তালিকায় থাকে; পরিচালিত মোড আপনার সংস্থাকে প্রতিটি ব্যবহারকারীর পরিবর্তে কেন্দ্রীয়ভাবে টোকেনের মালিক হতে দেবে।
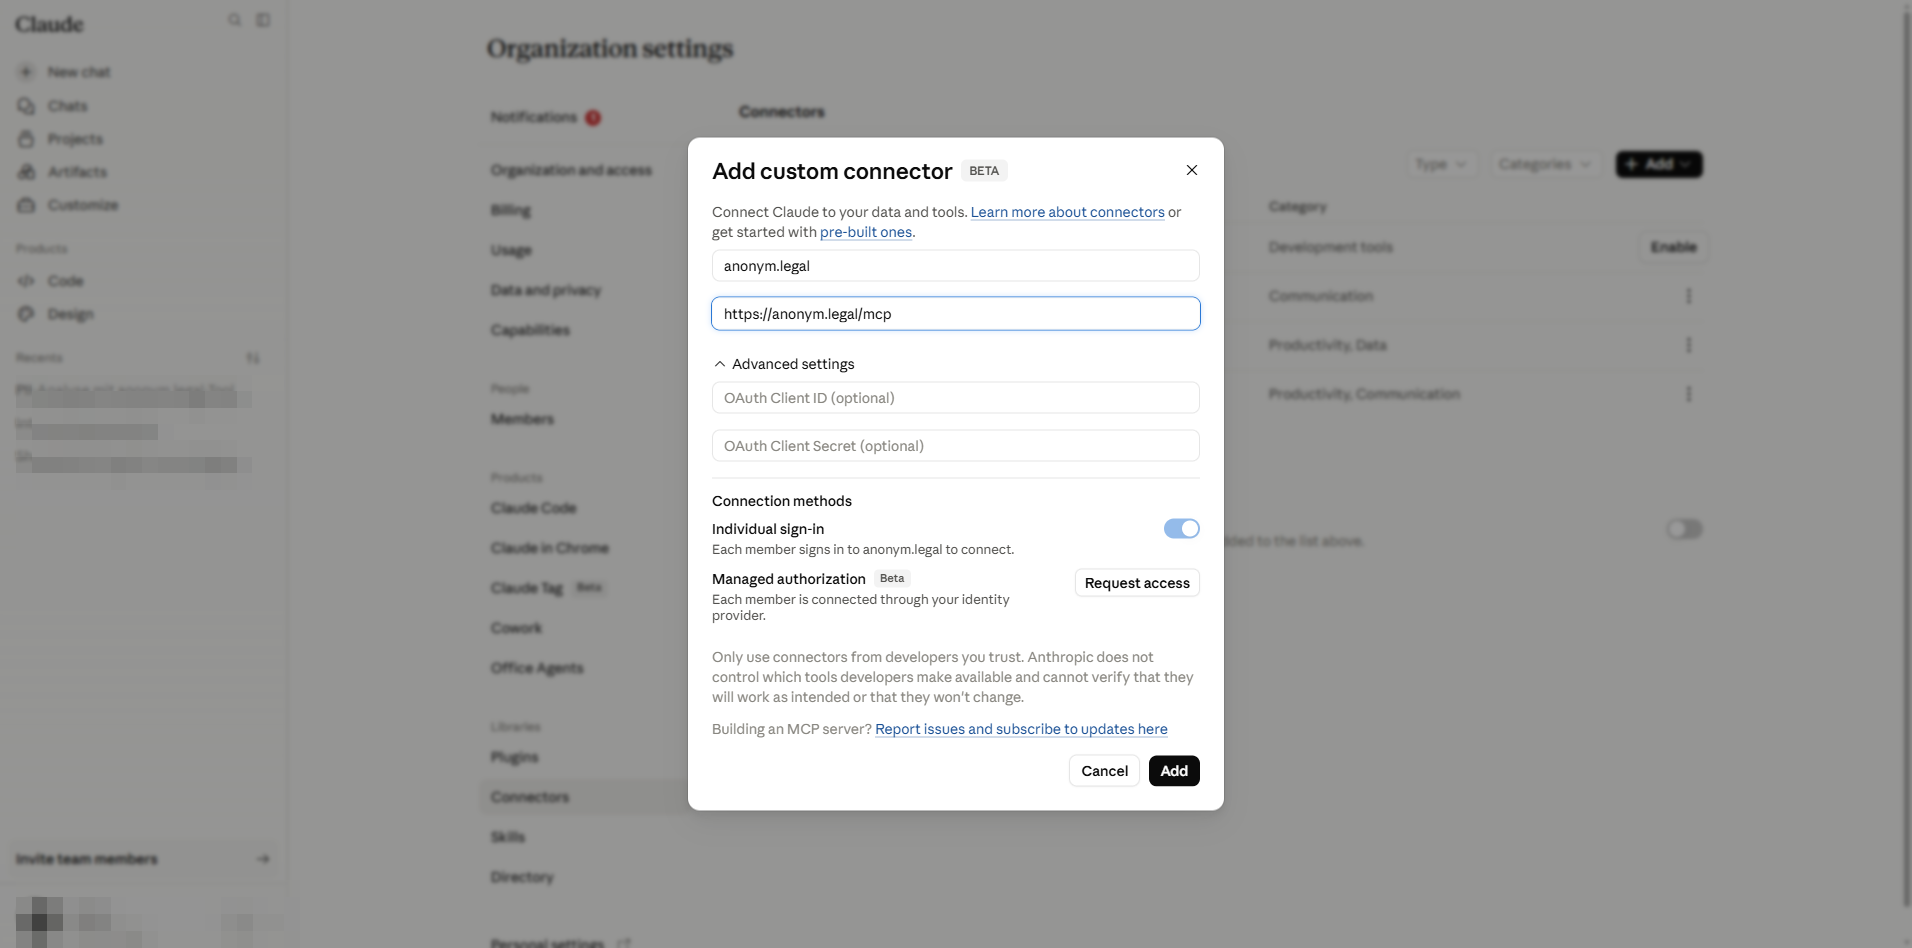
পূরণকৃত ডায়ালগ। সতর্কতা: শুধুমাত্র আপনি বিশ্বাস করেন এমন ডেভেলপারদের থেকে সংযোগকারী সক্ষম করুন — একটি ক্ষতিকারক সার্ভার টুল প্রতিক্রিয়ার মাধ্যমে নির্দেশাবলী ইনজেক্ট করতে পারে ("prompt injection")। - 5
Add-এ ক্লিক করুন। সংযোগকারী এখন Connectors তালিকায় দেখা যাবে। ব্যবহারকারীরা এখনও এটি ব্যবহার করতে পারবেন না — তাদের প্রতিটিকে অংশ B-এর মধ্য দিয়ে যেতে হবে।
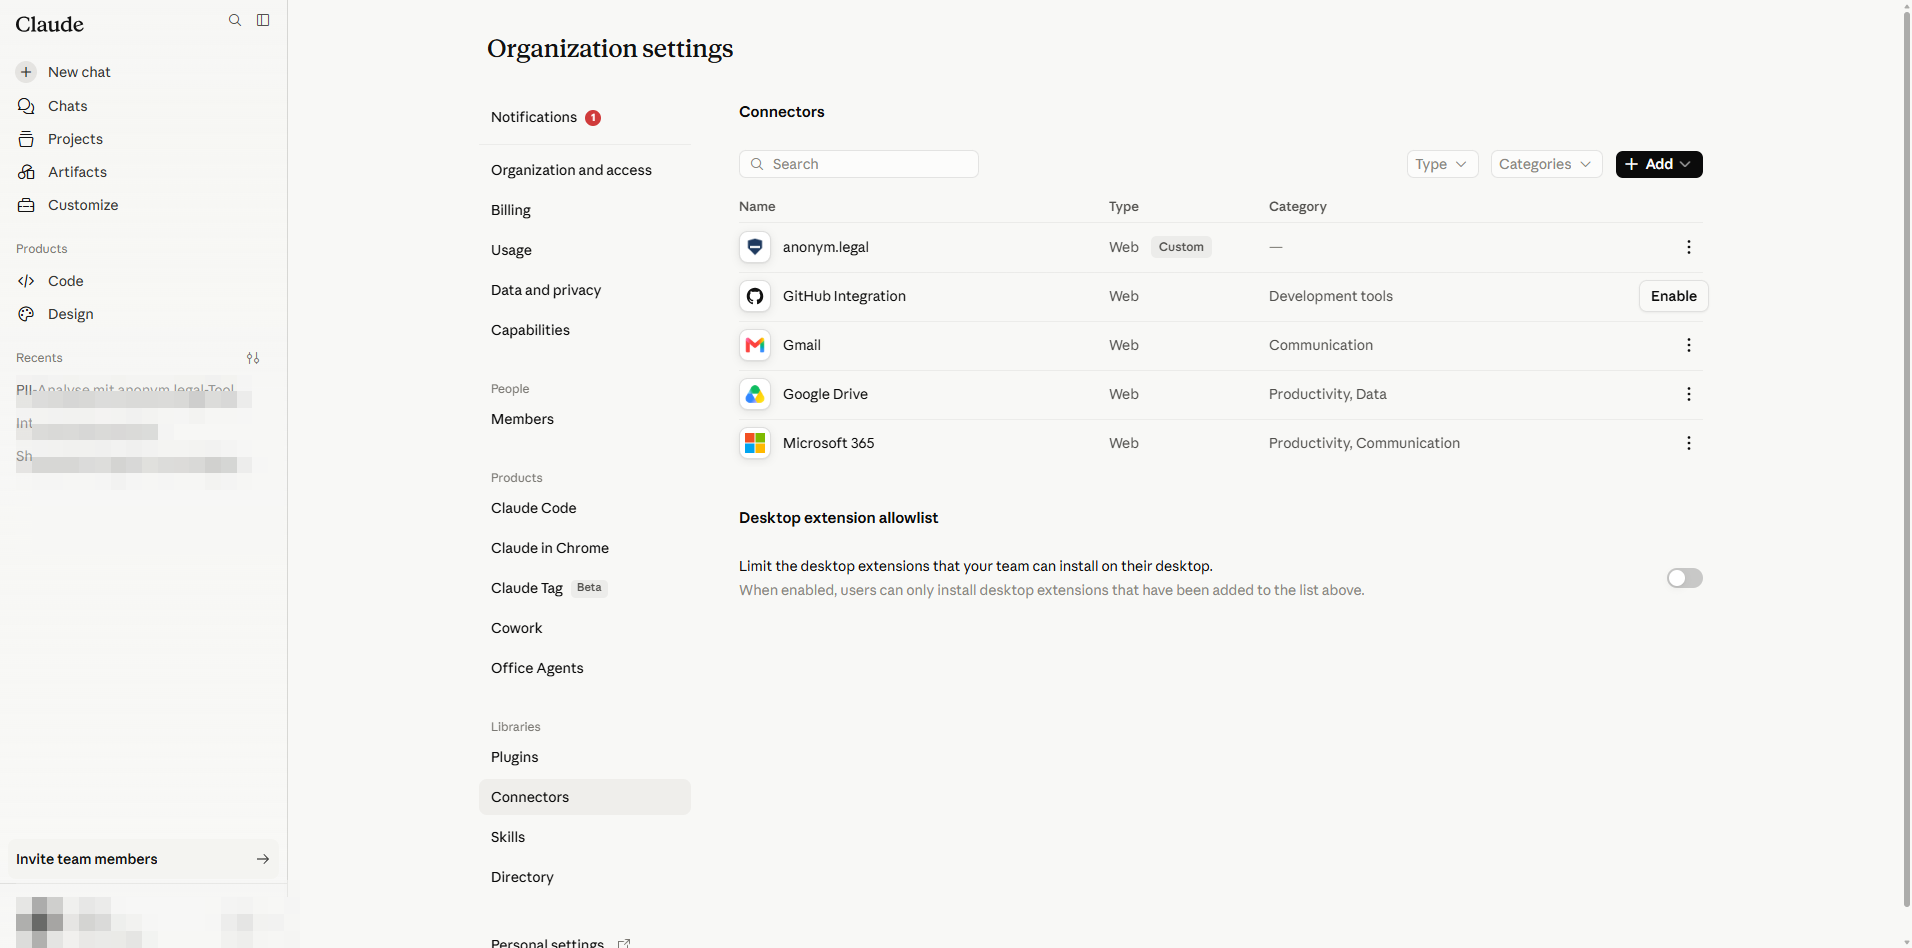
নিবন্ধিত। আপনার সংস্থার যে কেউ এখন এটি তাদের নিজস্ব Customize পৃষ্ঠা থেকে সক্ষম করতে পারে।
৩. অ্যাডমিন — টুল অনুমতি সিলিং কনফিগার করুন
এর বিবরণ খুলতে anonym.legal সারিতে ক্লিক করুন। অ্যাডমিন অনুমতি পছন্দগুলি একটি সিলিং গঠন করে: পৃথক ব্যবহারকারীরা সমান বা কঠোর হতে পারে, কখনও বেশি অনুমতিপ্রাপ্ত নয়।
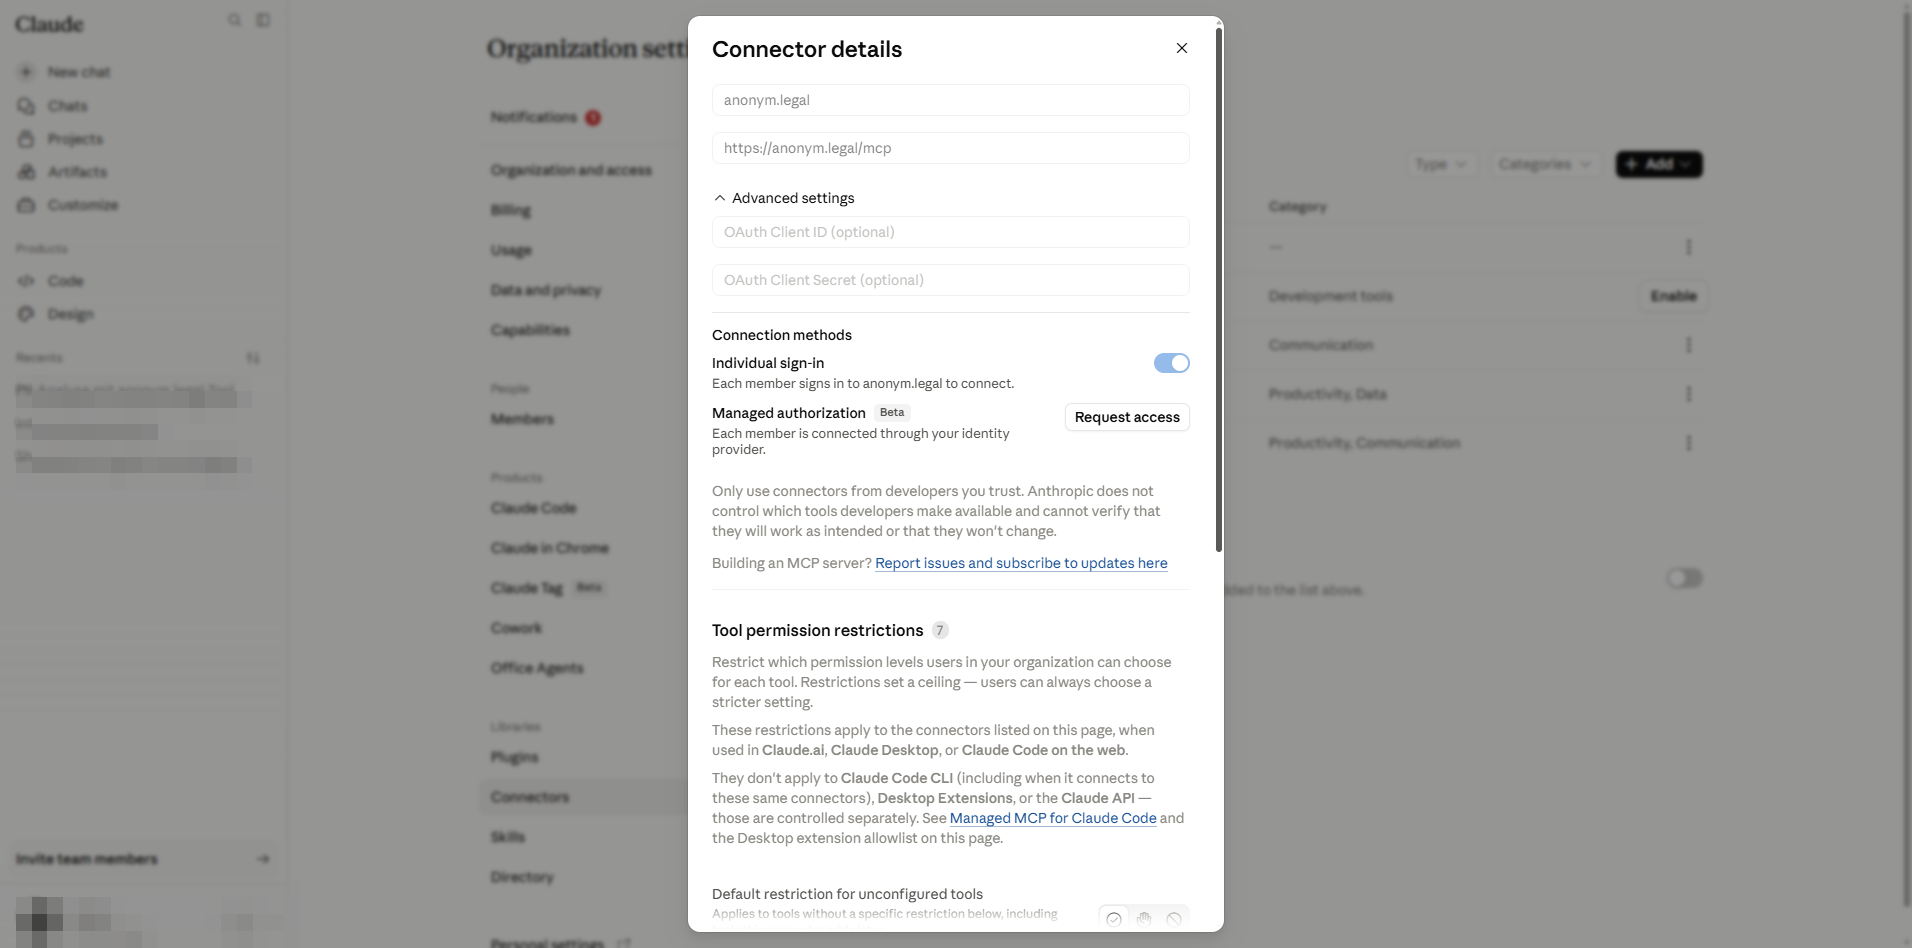
অ-কনফিগার করা টুলের জন্য ডিফল্ট সীমাবদ্ধতা
প্রথম নিয়ন্ত্রণ সিদ্ধান্ত নেয় যখন anonym.legal একটি নতুন টুল প্রবর্তন করে যা এখনও এখানে তালিকাভুক্ত নেই তখন কী হবে। সবচেয়ে নিরাপদ ভঙ্গির জন্য Blocked নির্বাচন করুন; বিদ্যমান কনফিগার করা টুল প্রভাবিত হয় না।
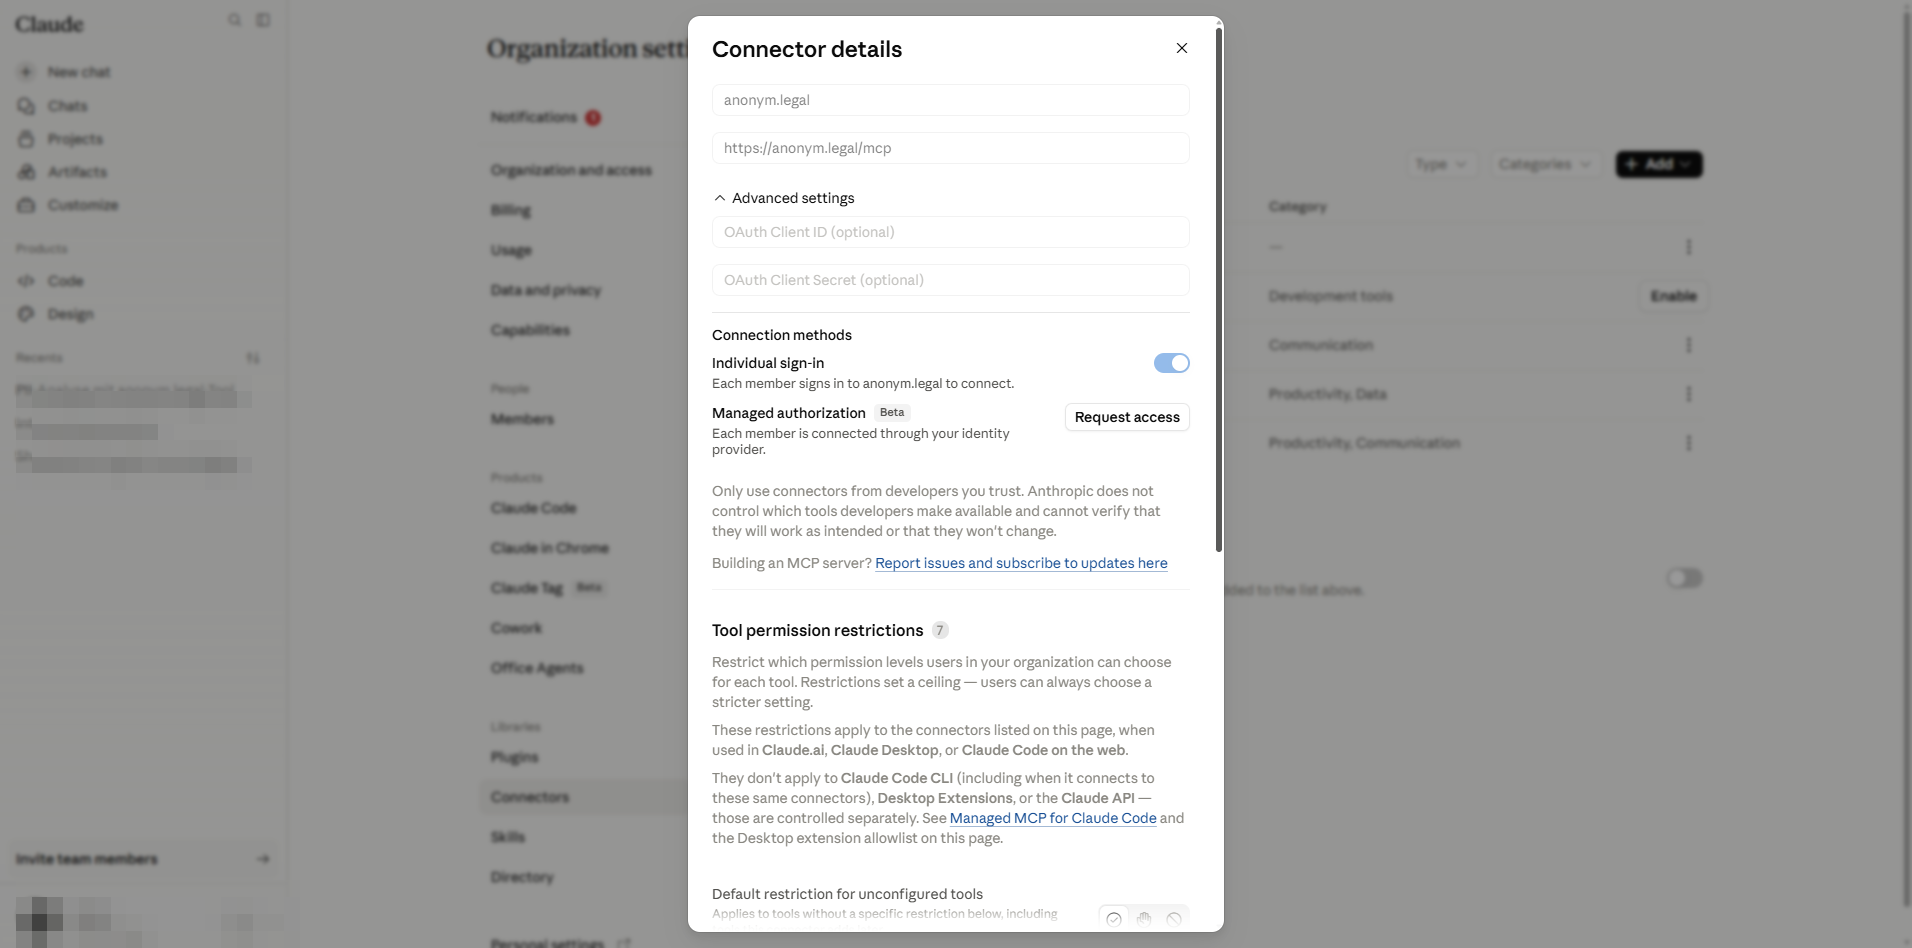
শুধুমাত্র-পড়ার টুল
এগুলি প্রদানকারীর দিকে অবস্থা পরিবর্তন না করে anonym.legal-কে কল করে। এই রোলআউটে সবগুলি ছয়টিই Always allow-এ সেট করা হয়েছে যাতে শেষ ব্যবহারকারীরা তাদের বিনা বাধায় কল করতে পারে।
- Analyze Text for PII — টেক্সট নমুনায় PII সত্তা সনাক্ত করুন।
- Detokenize Text — সেশন টোকেন ব্যবহার করে অ্যানোনিমাইজেশন বিপরীত করুন।
- Estimate Operation Cost — প্রকৃত কলের আগে ড্রাই-রান মূল্য নির্ধারণ।
- Get Token Balance — অ্যাকাউন্টের জন্য অবশিষ্ট কোটা।
- List Tokenization Sessions — এই ব্যবহারকারী দ্বারা তৈরি সেশন।
- List Presets — অন্য টুলে পাঠানোর জন্য উপলব্ধ বিল্টইন, ব্যক্তিগত এবং পাবলিক অ্যানোনিমাইজেশন প্রিসেটগুলির তালিকা।
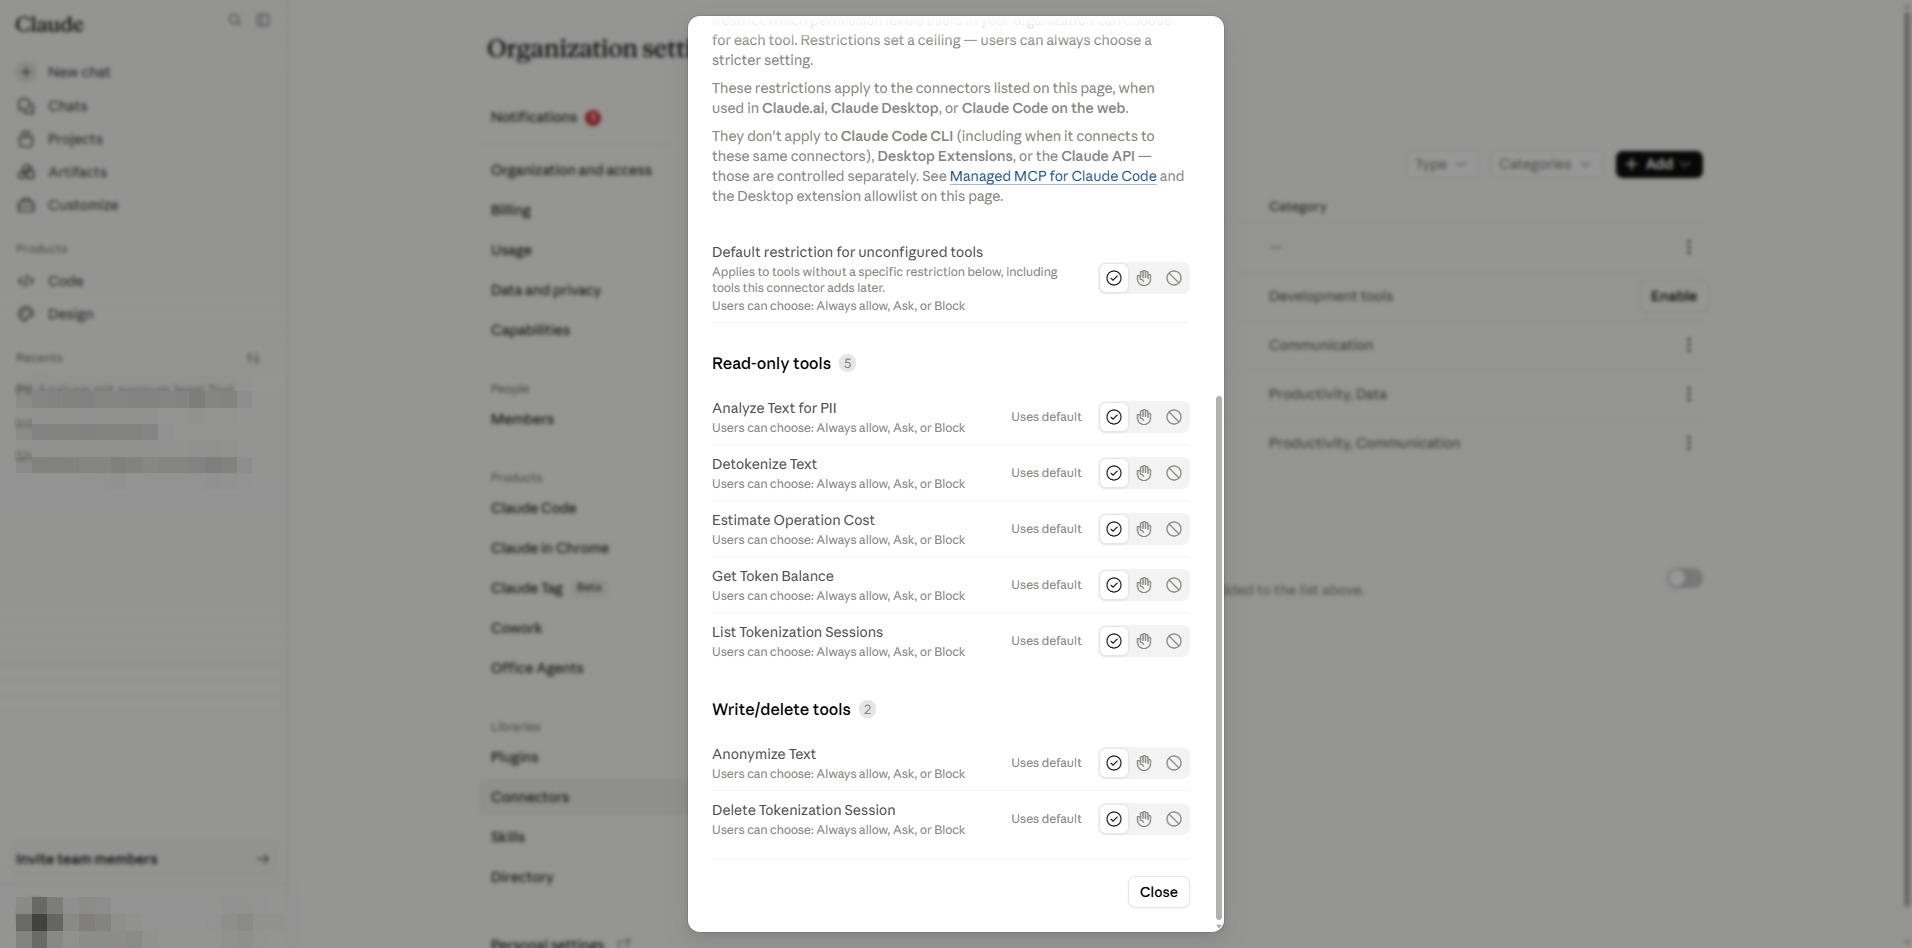
লেখা / মোছার টুল
এই টুলগুলি anonym.legal-এ অবস্থা তৈরি বা ধ্বংস করে (একটি টোকেনাইজেশন সেশন বা এর রেকর্ড)। আপনার সংস্থা তাদের অনুমতি দেয়, তবে সংবেদনশীল টেন্যান্টরা Approval required বাধ্য করতে পারে যাতে Claude-কে প্রতিটি কলের আগে ব্যবহারকারীকে অনুরোধ করতে হয়।
- Anonymize Text — PII-কে বিপরীতযোগ্য টোকেন দিয়ে প্রতিস্থাপন করুন (একটি টোকেনাইজেশন সেশন তৈরি করে)।
- Delete Tokenization Session — একটি সেশন এবং এর টোকেন অপরিবর্তনীয়ভাবে বাদ দিন।
- Redact PII in Image — OCR-ভিত্তিক সনাক্তকরণ যা একটি PNG/JPEG ছবিতে PII রিড্যাক্ট করে বা বিশ্লেষণ করে (টোকেন খরচ করে; ইমেজ রিড্যাক্ট সক্ষম থাকা আবশ্যক)।
৪. অ্যাডমিন — "Always allow"-এর জন্য Cowork গেট
টুল-প্রতি টেবিল থেকে স্বতন্ত্রভাবে, Claude-এর Cowork/এজেন্ট সেটিংস সিদ্ধান্ত নেয় সংযোগকারী টুলের জন্য "Always allow" স্তরটি আদৌ উপলব্ধ কিনা। https://claude.ai/admin-settings/cowork-এ যান।
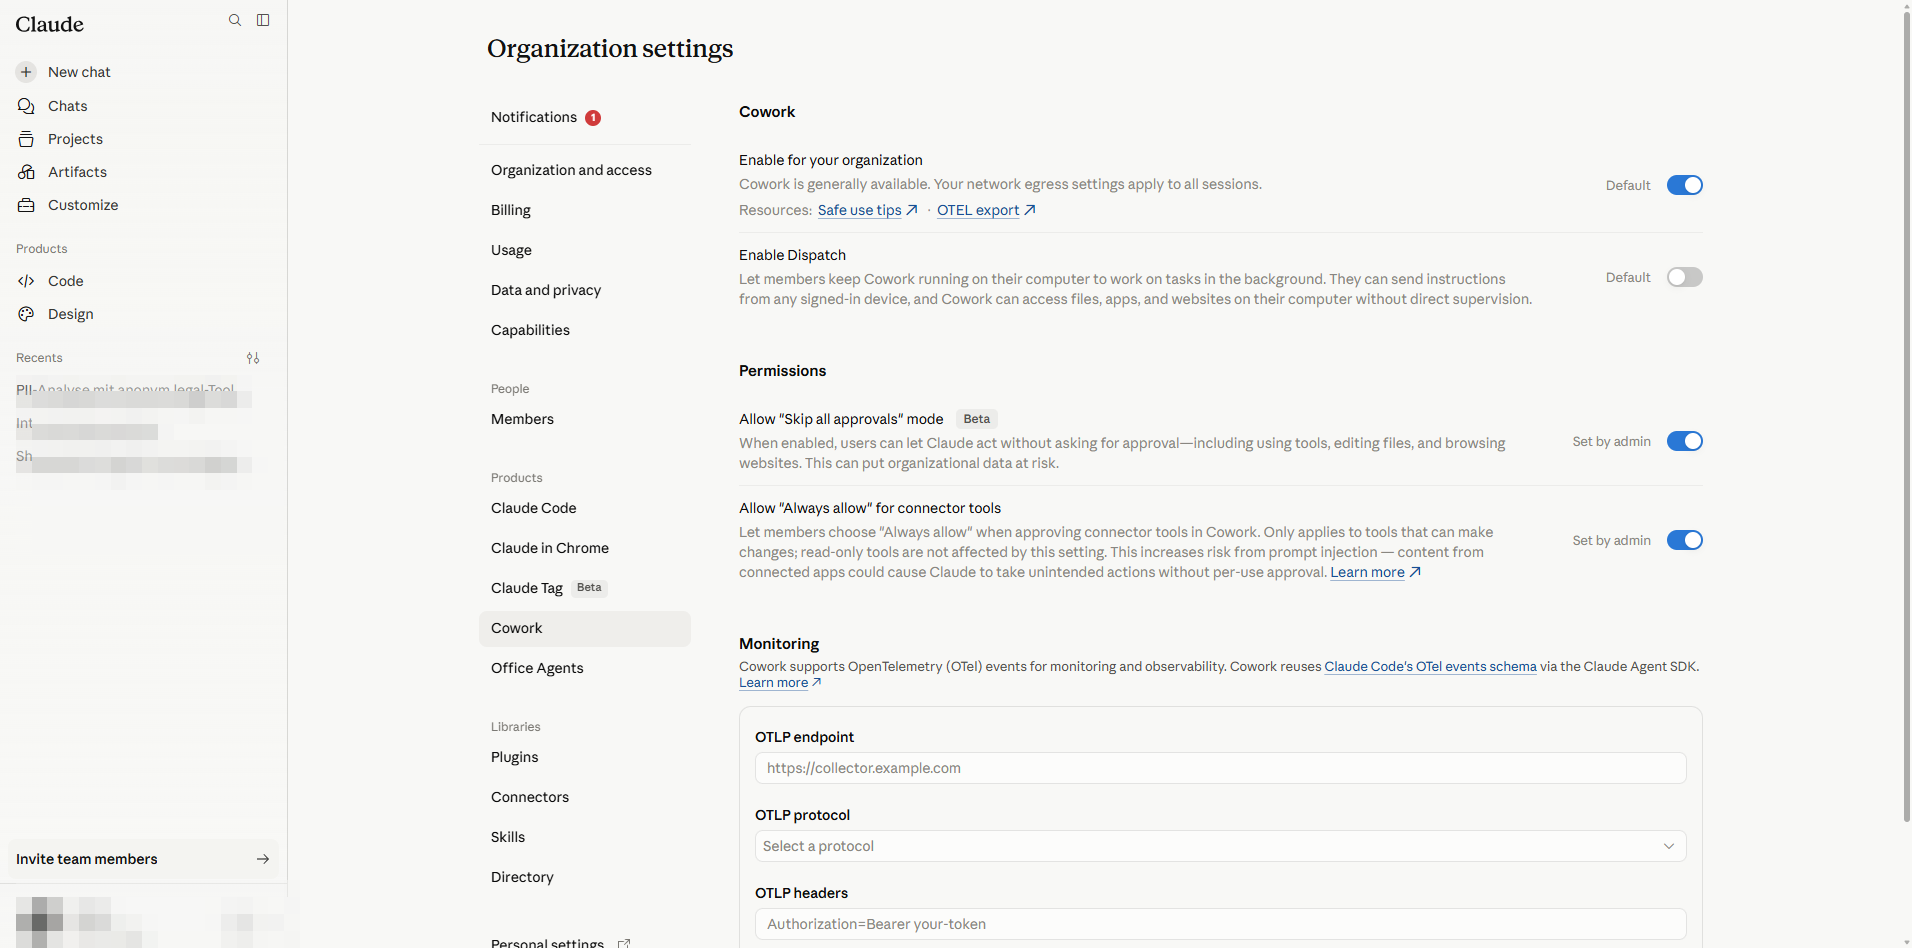
- Enable for your organization — সংযোগকারীগুলি এজেন্টিকভাবে চলতে চালু থাকতে হবে।
- Enable Dispatch — Dispatch বৈশিষ্ট্য পরিচালনা করে; সংযোগকারী অনুমতির সাথে সম্পর্কহীন।
- Allow "Skip all approvals" mode (Beta) — বিপজ্জনক: ব্যবহারকারীরা প্রতিটি প্রম্পট বাইপাস করার জন্য একটি এক-শট টগল পায়। নিয়ন্ত্রিত কাজের চাপের জন্য বন্ধ রাখুন।
- Allow "Always allow" for connector tools — যখন বন্ধ থাকে, ব্যবহারকারীরা "Always allow" পছন্দ ধরে রাখতে পারে না; তারা শুধুমাত্র-পড়ার টুলের জন্যও "Ask each time" অভিজ্ঞতা পায়। যখন চালু থাকে, ব্যবহারকারীরা এখনও টুল-প্রতি অ্যাডমিন সিলিং দ্বারা সীমাবদ্ধ।
৫. অ্যাডমিন — সংযোগকারী রিসেট / সরান
এই পদক্ষেপগুলি ব্যবহার করুন যখন সংযোগকারীটির একটি পরিষ্কার পুনরায় ইনস্টলের প্রয়োজন হয় (উদাহরণস্বরূপ পরিবহন URL পরিবর্তন, ক্লায়েন্ট শংসাপত্র ঘোরানো, বা সংহতকরণ অবসর নেওয়ার পরে)। অপসারণ সংস্থা-ব্যাপী এবং প্রতিটি ব্যবহারকারীর OAuth অনুদান অবৈধ করে।
- 1
https://claude.ai/admin-settings/connectors-এ অ্যাডমিন Connectors টেবিল খুলুন। anonym.legal সারি সনাক্ত করুন।
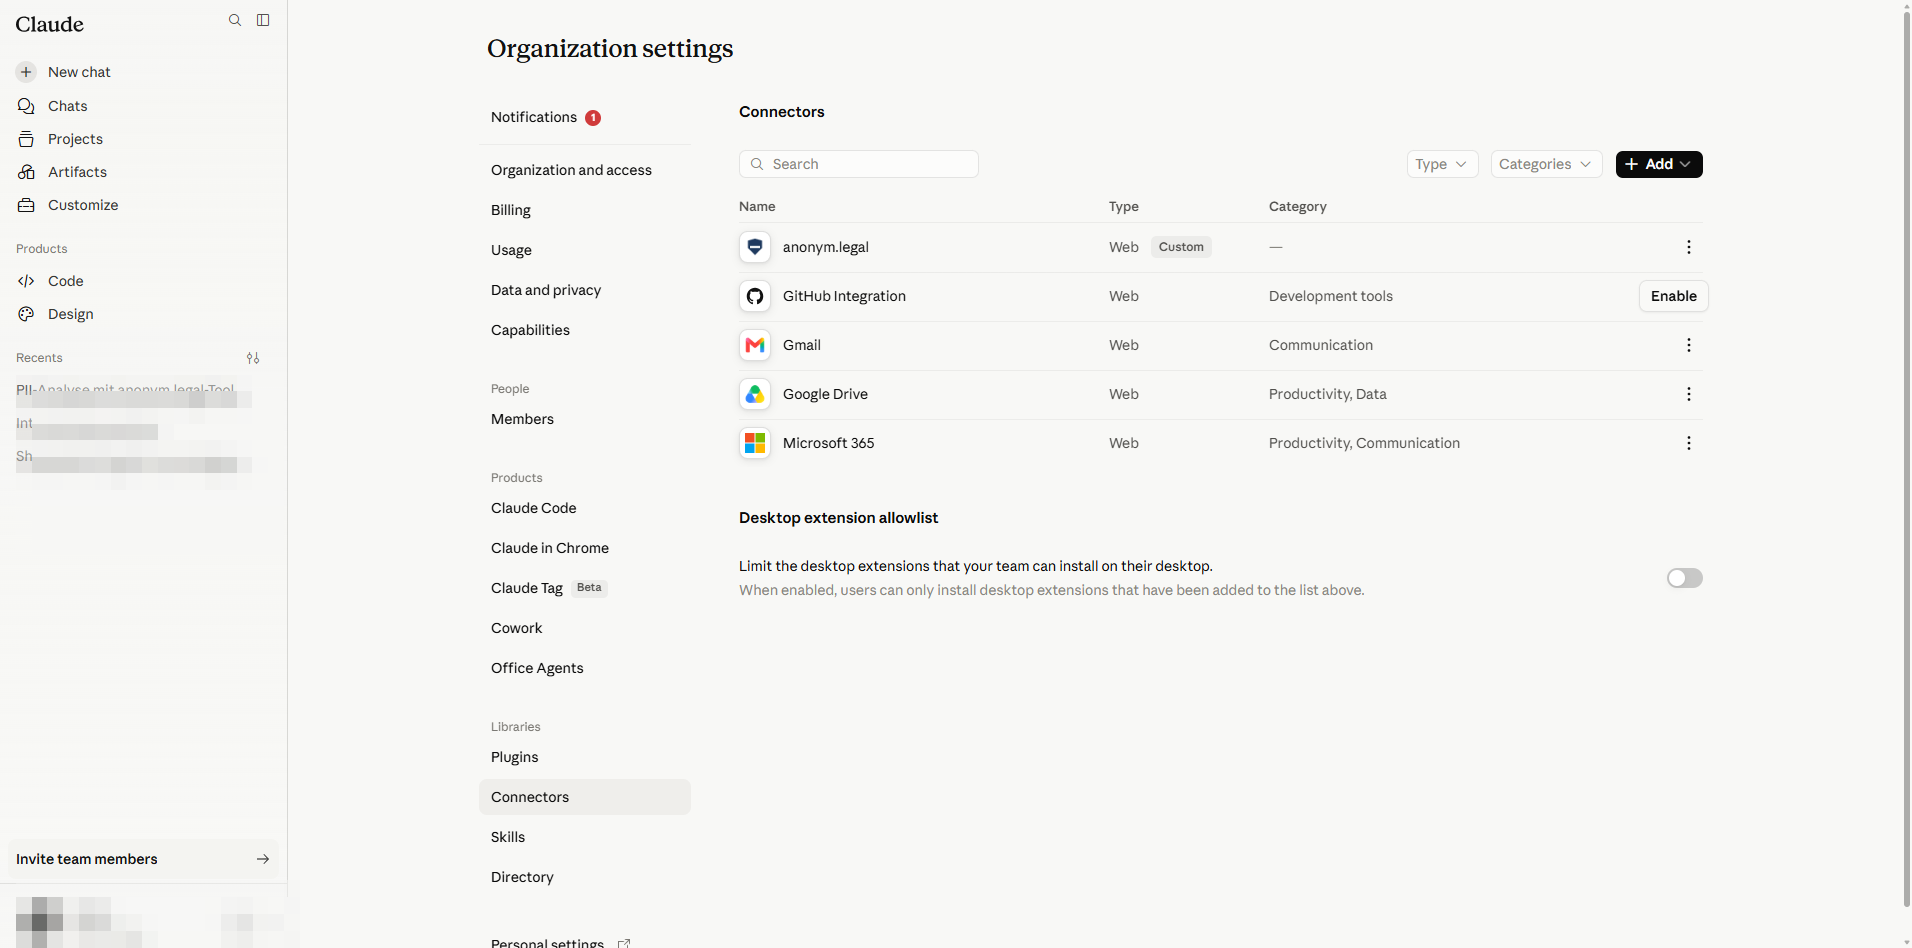
Admin → Connectors। - 2
সারিতে More options (⋯) আইকনে ক্লিক করুন এবং Delete বেছে নিন।
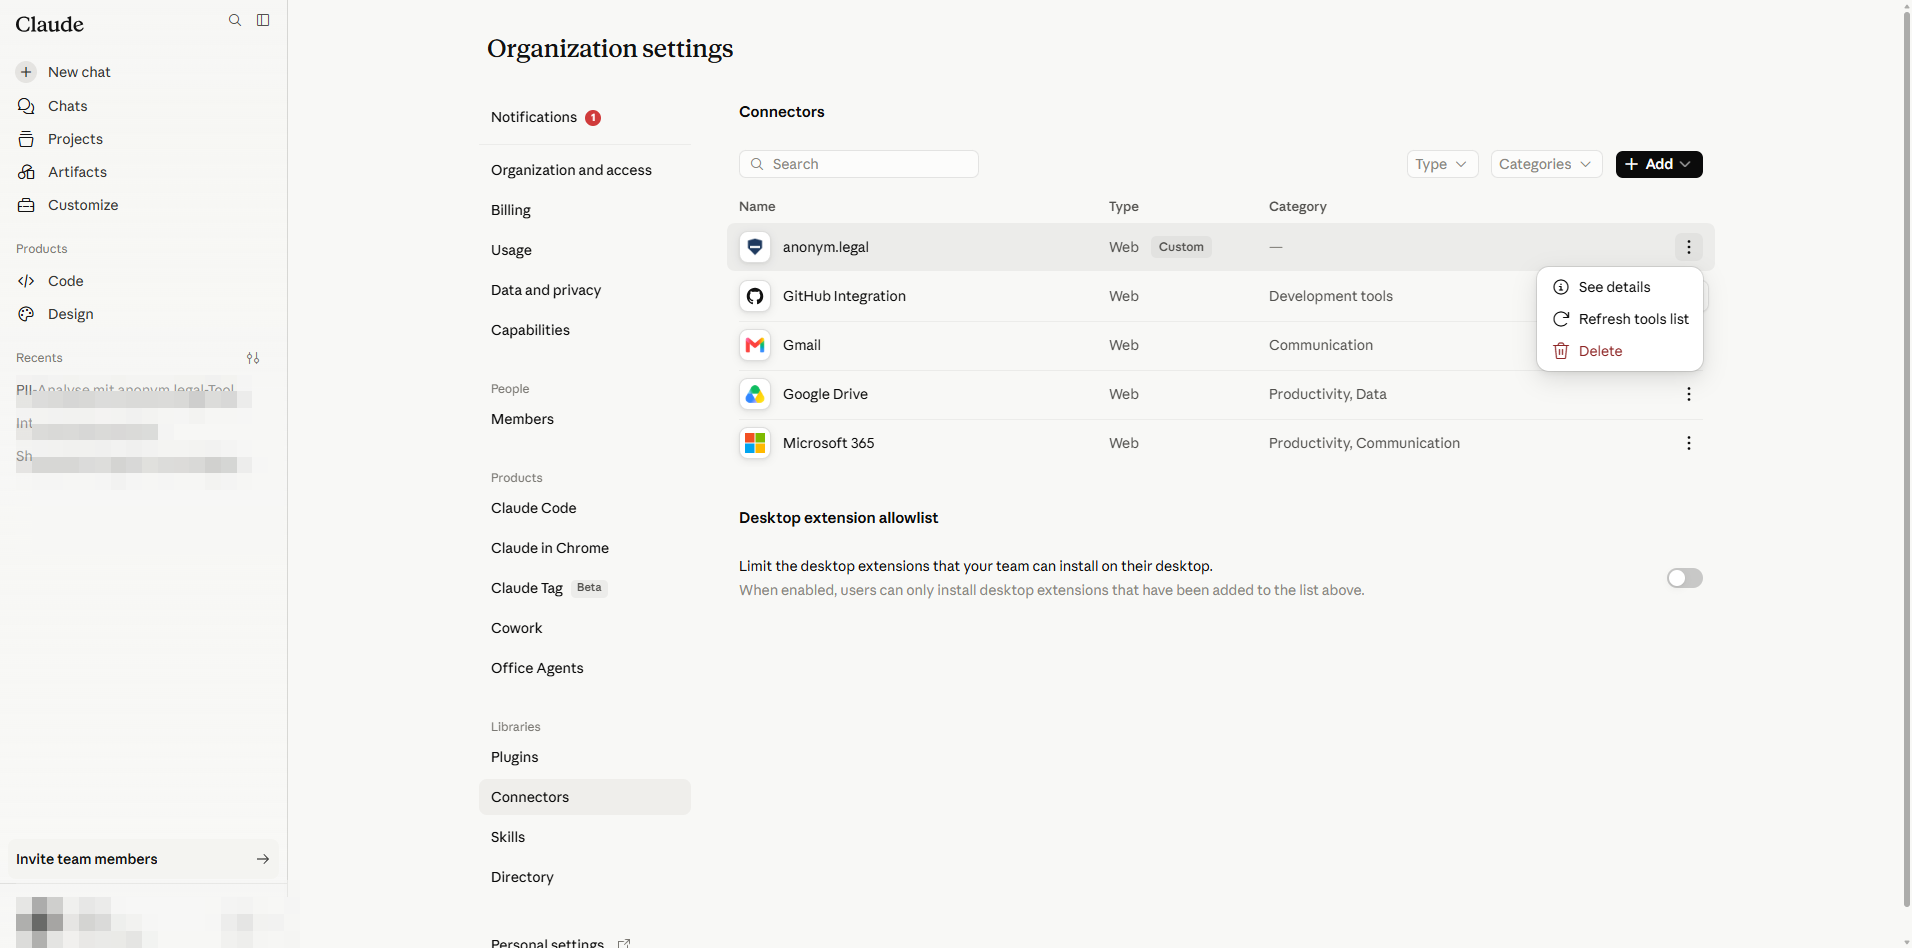
সারি প্রসঙ্গ মেনু: Delete পুরো সংস্থার জন্য সংযোগকারী সরিয়ে দেয়। - 3
Remove anonym.legal for your team? ডায়ালগে নিশ্চিত করুন।
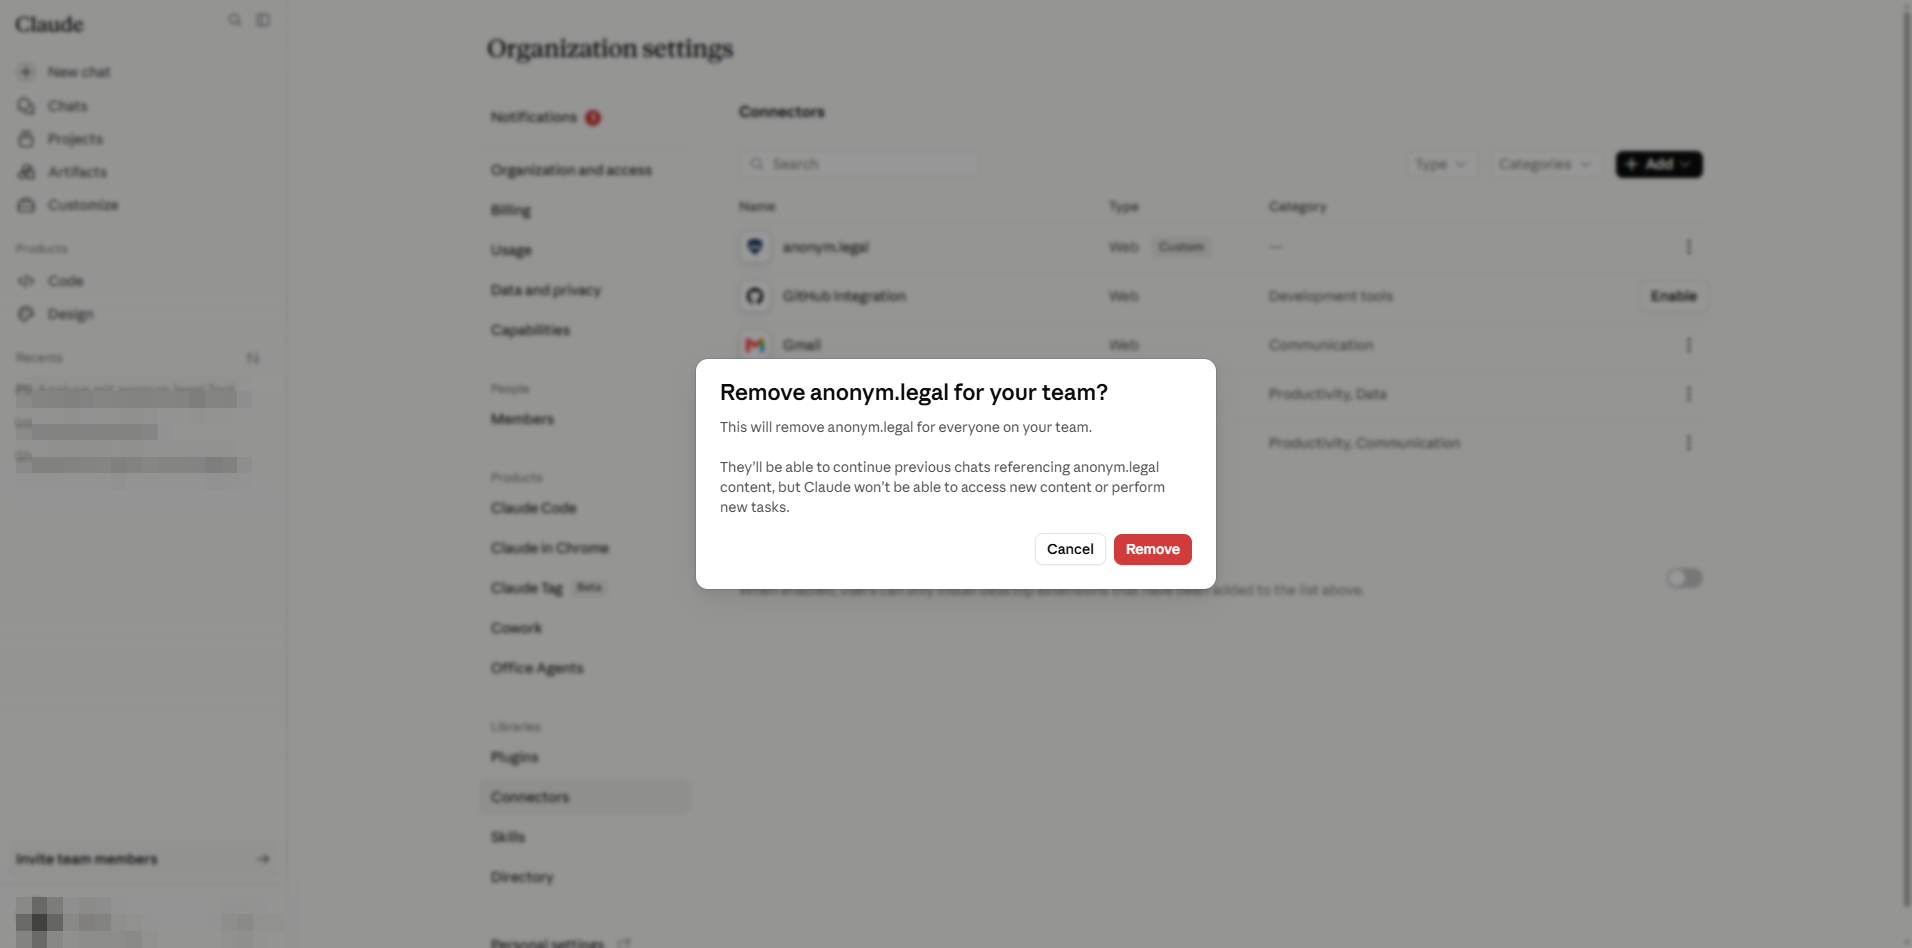
অপসারণ নিশ্চিতকরণ। এটি ওয়ার্কস্পেসে প্রতিটি ব্যবহারকারীর জন্য সার্ভার নিবন্ধন বাদ দেয়। - 4
টেবিলটি সংযোগকারী ছাড়া রিফ্রেশ হয়। যাদের এটি সংযুক্ত ছিল তারা এটি তাদের Customize পৃষ্ঠা থেকে অদৃশ্য হতে দেখবে।
পরিষ্কার অবস্থা — নতুন সেটিংস সহ §2 এর মাধ্যমে পুনরায় যোগ করার জন্য নিরাপদ।
অংশ B
শেষ ব্যবহারকারী সেটআপ
অংশ B-এর সবকিছু /customize/* এর অধীনে ঘটে এবং বর্তমান ব্যবহারকারীর নিজস্ব অ্যাকাউন্টে সীমাবদ্ধ। অ্যাডমিনদের অন্যান্য ব্যবহারকারীদের জন্য এই পদক্ষেপগুলি করার প্রয়োজন নেই।
৬. ব্যবহারকারী — OAuth-এর মাধ্যমে সংযোগ ও সাইন ইন
একবার অ্যাডমিন সংযোগকারী প্রকাশ করলে (অংশ A), প্রতিটি ব্যবহারকারী এটি তাদের নিজস্ব অ্যাকাউন্টে একবার সক্রিয় করে।
- 1
সাইডবার খুলুন → Customize, বা https://claude.ai/customize/connectors-এ যান। ব্যবহারকারী-স্তরের Connectors প্যানেল সংস্থার প্রকাশিত সবকিছু তালিকাভুক্ত করে।
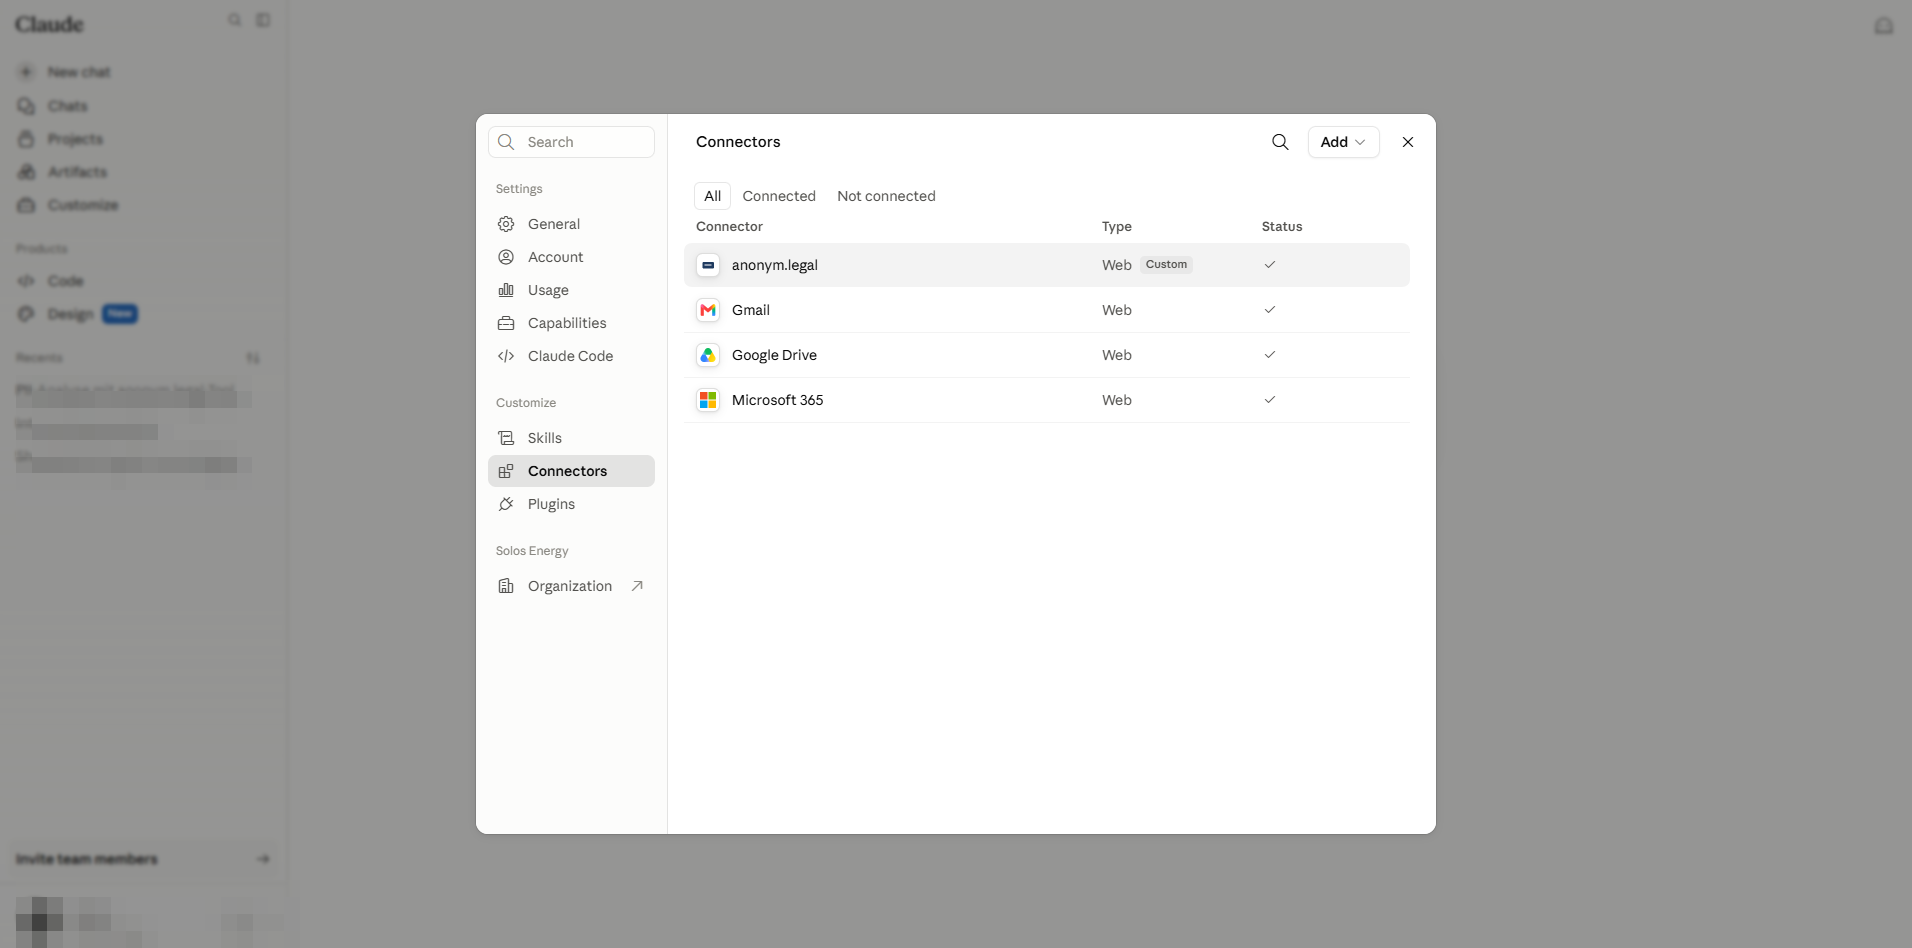
ব্যবহারকারী দৃশ্য। anonym.legal Custom হিসেবে চিহ্নিত এবং এই অ্যাকাউন্টে ইতিমধ্যে Connected। - 2
যদি সারিটি Get started দেখায়, তাতে ক্লিক করুন। একটি পপ-আপ anonym.legal OAuth অনুমোদন পৃষ্ঠা খোলে। আপনার anonym.legal শংসাপত্র দিয়ে সাইন ইন করুন, অ্যাক্সেস অনুমোদন করুন → পপ-আপ বন্ধ হয় এবং সারি Connected-এ পরিবর্তিত হয়। টোকেন প্রতি ব্যবহারকারী সংরক্ষিত হয়; অ্যাডমিন কখনই আপনার শংসাপত্র দেখে না।
- 3
সংযোগকারী বিবরণ প্যানেল খুলতে সারিতে (বা এর View ক্রিয়ায়) ক্লিক করুন। এখানে আপনি MCP সার্ভার URL কপি করতে পারেন, Disconnect করতে পারেন, বা সারি ক্রিয়া মেনুতে পৌঁছাতে পারেন।
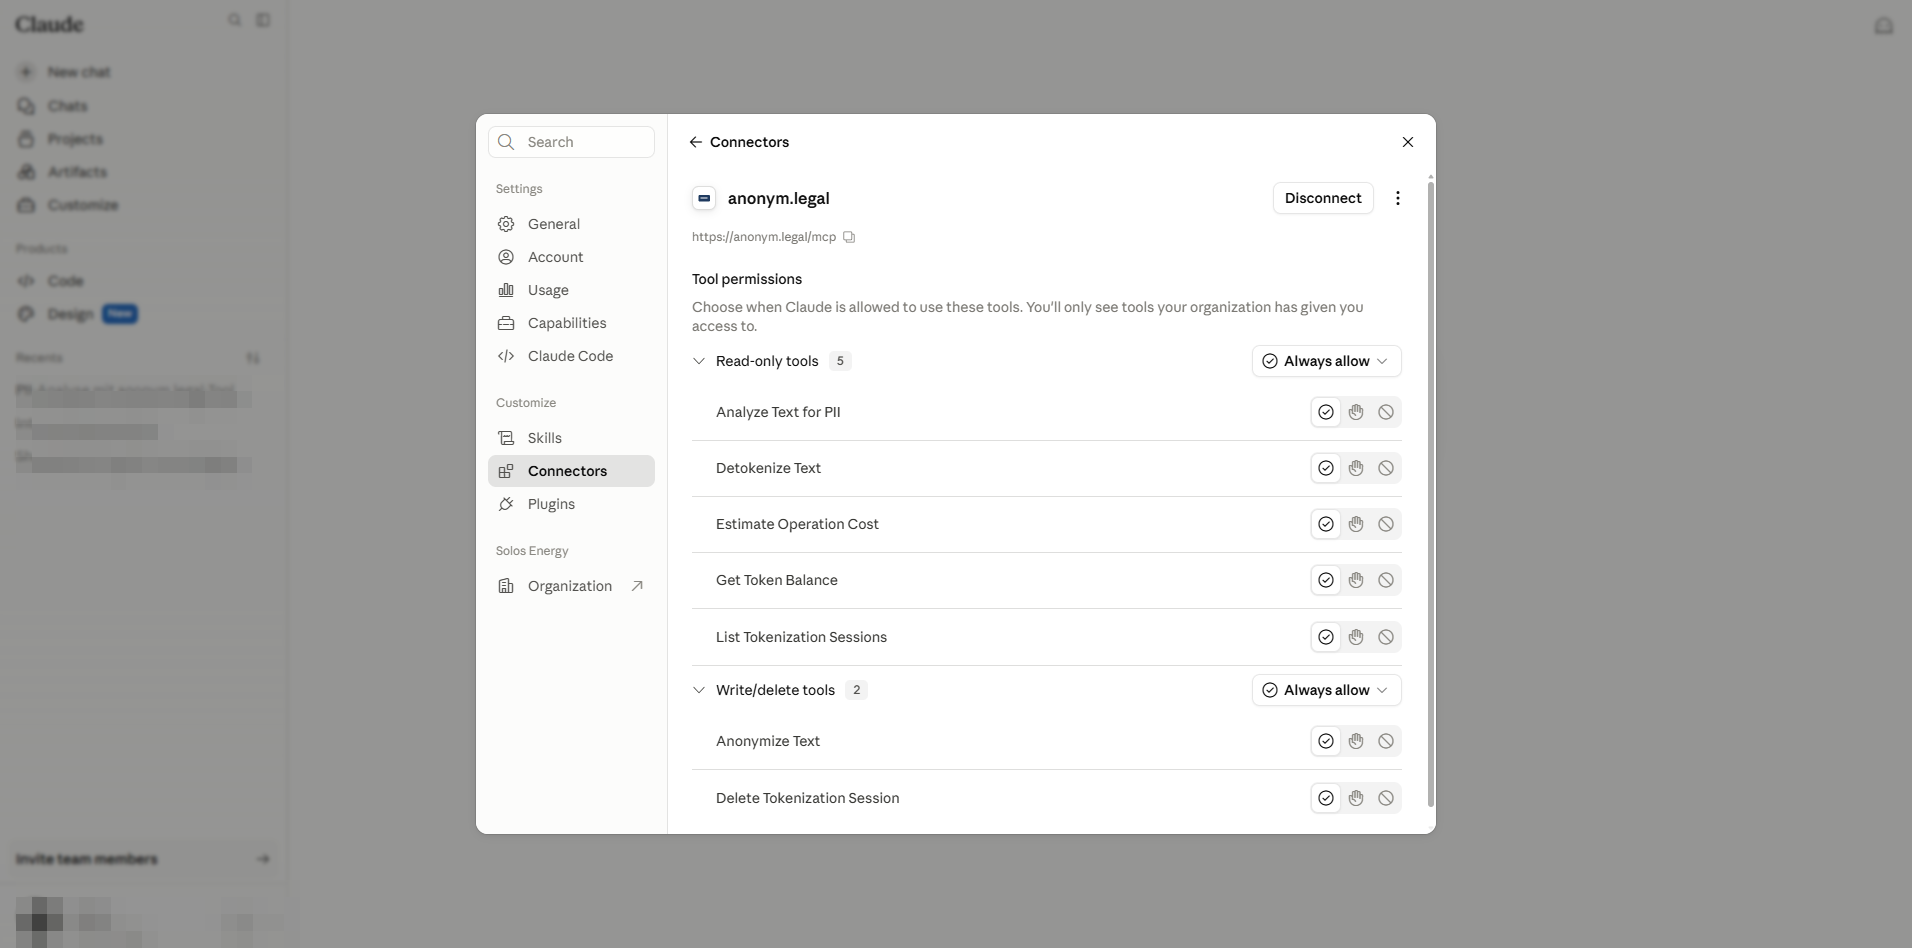
ব্যবহারকারী সংযোগকারী বিবরণ: সার্ভার URL কপিযোগ্য; নীচের অনুমতি বিভাগটি শুধুমাত্র এই ব্যবহারকারীর জন্য সীমাবদ্ধ। - 4
More options মেনু Refresh tools list (সার্ভার থেকে টুল ক্যাটালগ পুনরায় আনুন) এবং Remove (শুধুমাত্র এই ব্যবহারকারীর অনুদান বাতিল করুন — এটি ওয়ার্কস্পেসের জন্য সংযোগকারী মোছে না) অফার করে।
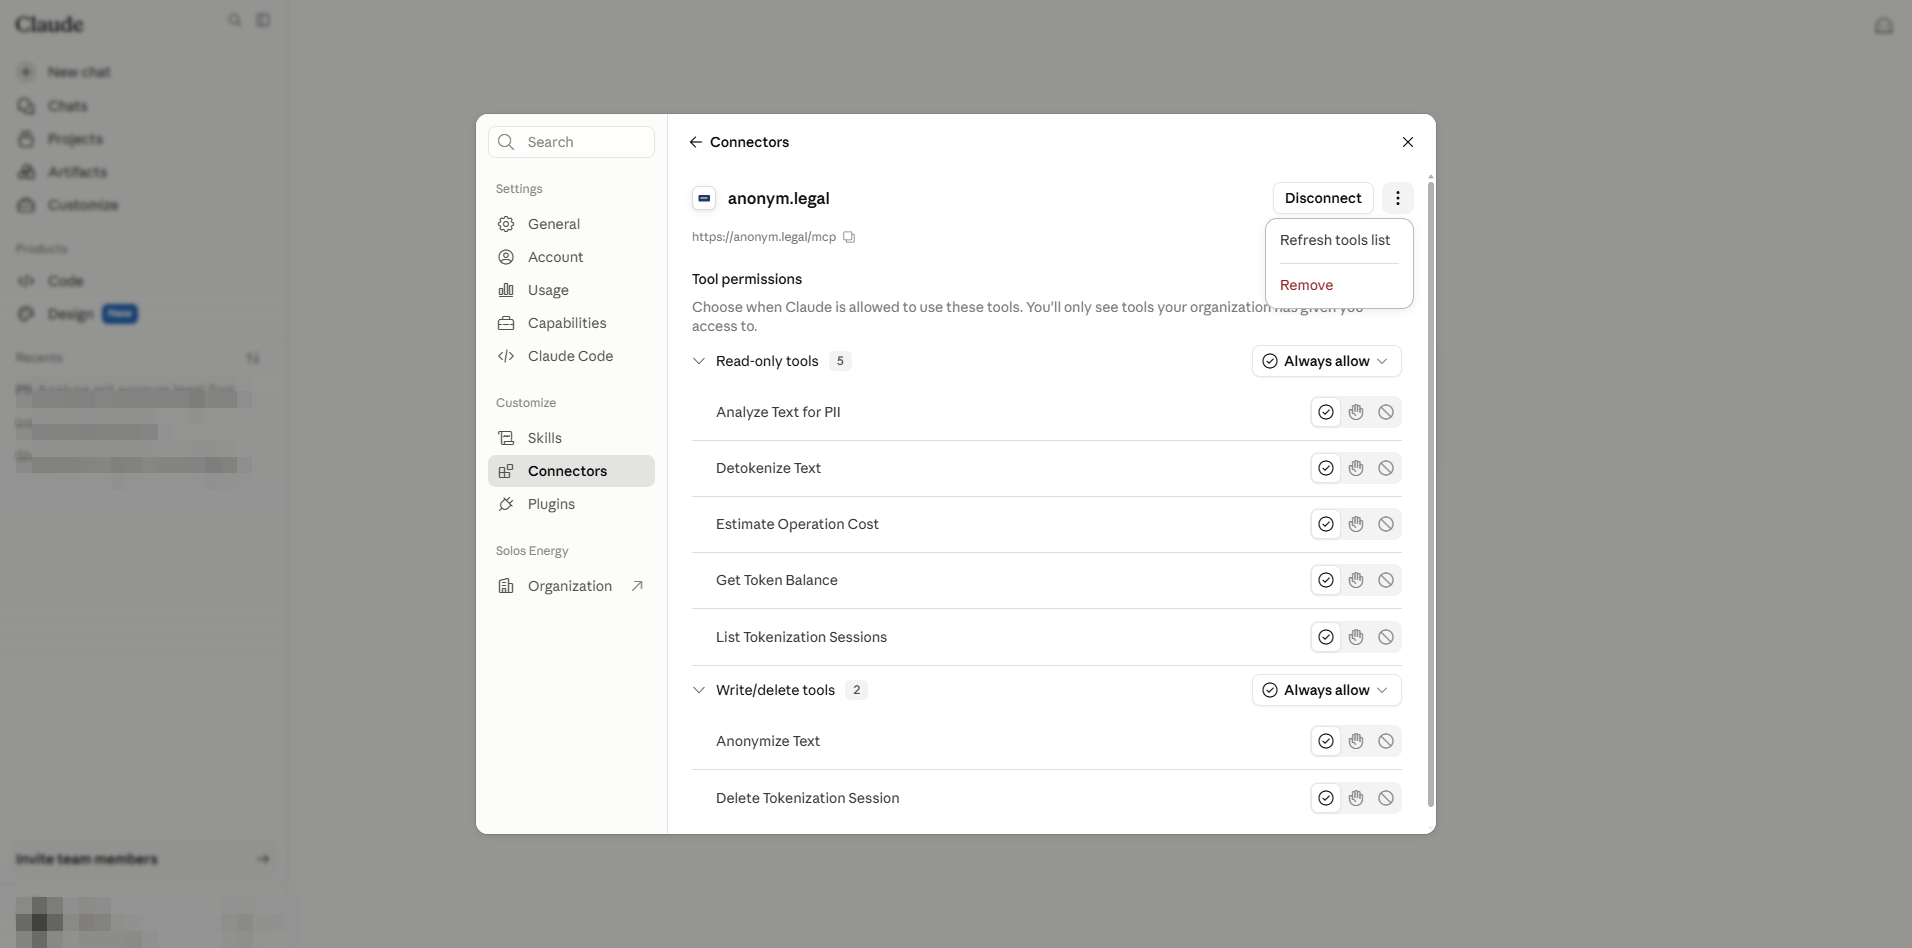
Refresh বনাম Remove। শুধুমাত্র অ্যাডমিনরা সংযোগকারীটিকে সম্পূর্ণরূপে মুছে ফেলতে পারে (অংশ A §5)।
৭. ব্যবহারকারী — টুল-প্রতি পছন্দ
Tool permissions-এ প্রতিটি সারি একটি তিন-দিকের রেডিও দেখায়: Always allow / Needs approval / Blocked। এই তিনটি ব্যবহারকারীর নিজস্ব পছন্দ, §3 থেকে অ্যাডমিন সিলিং দ্বারা সীমাবদ্ধ।
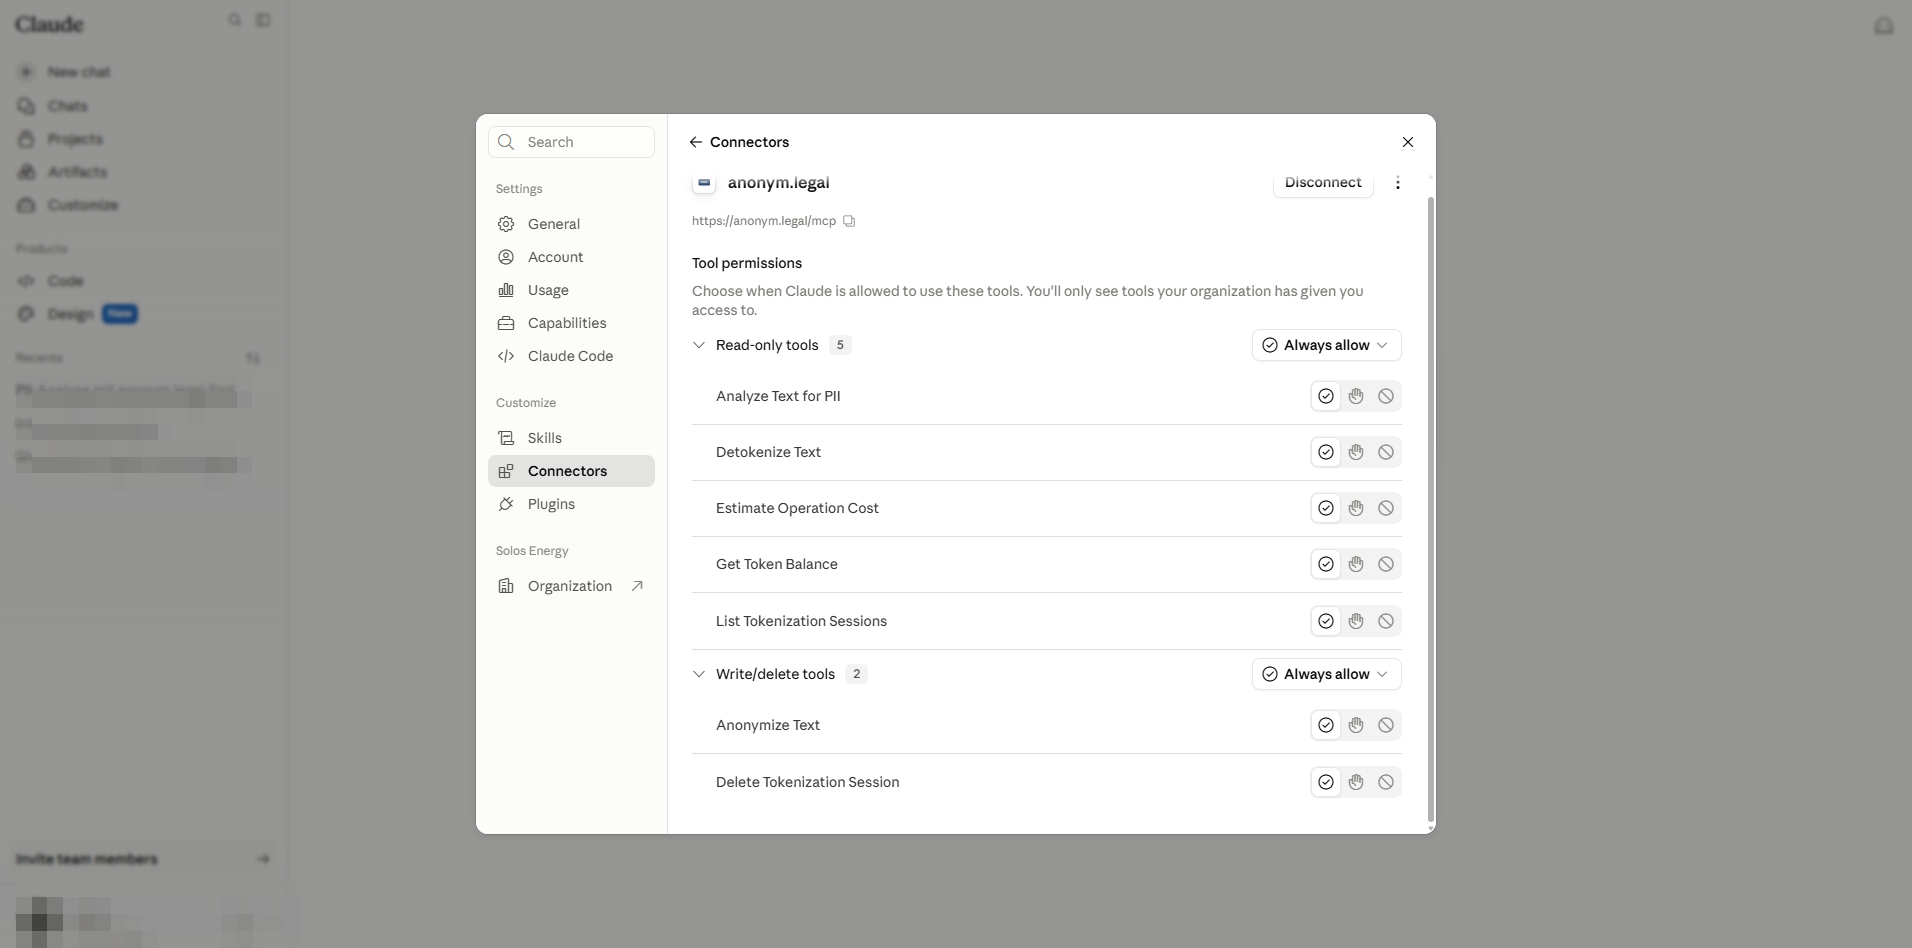
| ব্যবহারকারী পছন্দ | চ্যাটের সময় প্রভাব | সর্বোত্তম |
|---|---|---|
| Always allow | Claude প্রম্পট ছাড়াই টুল কল করে। | শুধুমাত্র-পড়ার ইউটিলিটি যা আপনি ক্রমাগত ব্যবহার করেন। |
| Needs approval (যাকে "Ask"ও বলা হয়) | Claude প্রতিবার এক-ক্লিক নিশ্চিতকরণের অনুরোধ করে। | লেখা/মোছার টুল; সংবেদনশীল কাজের চাপ। |
| Blocked | এই অ্যাকাউন্টে টুলটি Claude থেকে লুকানো। | আপনার দল অন্যথায় ব্যবহার করে এমন একটি টুল থেকে ব্যক্তিগত অপ্ট-আউট। |
৮. লাইভ টুল কলের মাধ্যমে যাচাইকরণ
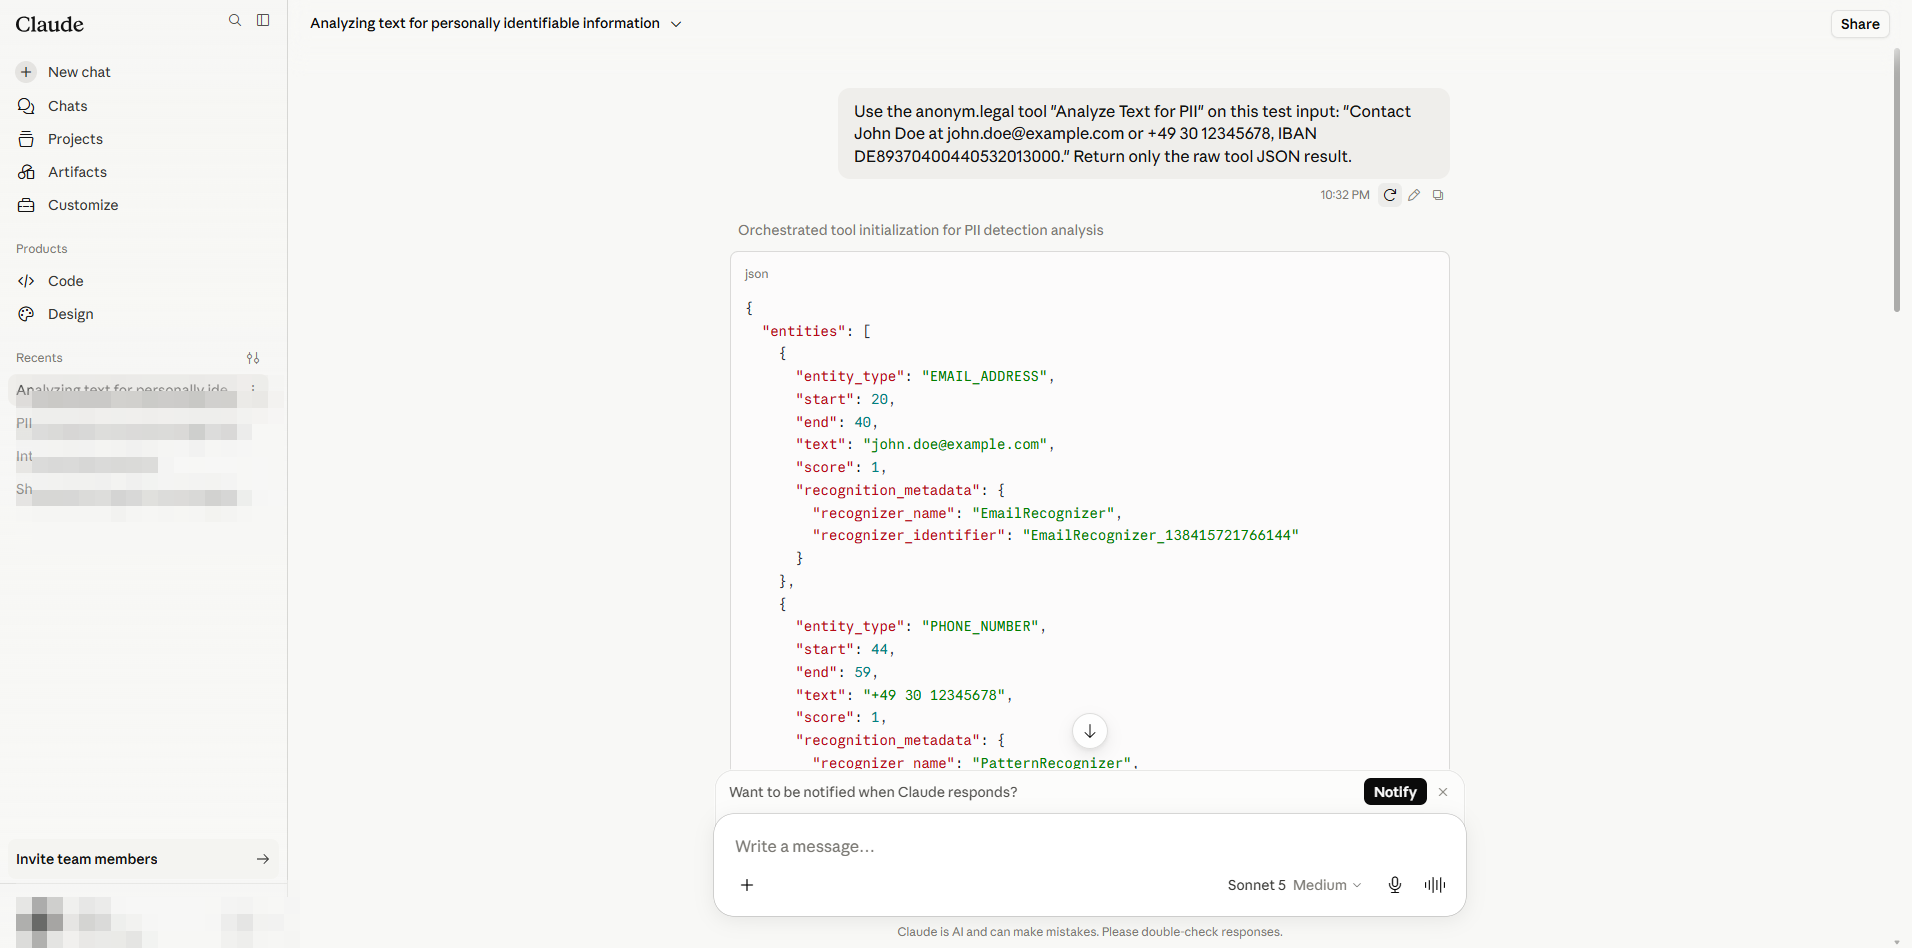
একটি নতুন চ্যাট খুলুন এবং Claude-কে একটি নির্দিষ্ট anonym.legal টুল আহ্বান করার নির্দেশ দিন। এই গাইডে ব্যবহৃত উদাহরণ প্রম্পট:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude টুলটি আহ্বান করে এবং JSON প্রতিক্রিয়া স্ট্রিম করে। স্ক্রিনশটটি PERSON, EMAIL_ADDRESS, PHONE_NUMBER এবং IBAN_CODE সহ নয়টি সনাক্ত সত্তা দেখায়।
৯. রেফারেন্স: অনুমতি মডেল ও ঝুঁকি
অ্যাডমিন বনাম ব্যবহারকারী — প্রতিটি পক্ষ কী নিয়ন্ত্রণ করে
| বিষয় | অ্যাডমিন (অংশ A) | ব্যবহারকারী (অংশ B) |
|---|---|---|
| ওয়ার্কস্পেসের জন্য সংযোগকারী নিবন্ধন / সরান | হ্যাঁ, /admin-settings/connectors-এ। | না। |
| টুল-প্রতি সিলিং সেট করুন (সর্বোচ্চ স্তর যা ব্যবহারকারী বেছে নিতে পারে) | হ্যাঁ। | না। |
| "Always allow" স্তরটি আদৌ সক্ষম করুন (Cowork গেট) | হ্যাঁ, /admin-settings/cowork-এ। | না। |
| একটি anonym.legal অ্যাকাউন্ট দিয়ে OAuth সাইন-ইন সম্পূর্ণ করুন | না (যদি না শেষ ব্যবহারকারী হিসেবেও তা করেন)। | হ্যাঁ, অ্যাকাউন্ট প্রতি একবার। |
| সিলিংয়ের মধ্যে টুল-প্রতি পছন্দ বেছে নিন | না। | হ্যাঁ, /customize/connectors-এ। |
| অন্যদের প্রভাবিত না করে নিজের সংযোগ বাতিল করুন | প্রযোজ্য নয়। | হ্যাঁ — সারিতে "Remove"। |
সিলিং ম্যাট্রিক্স
| অ্যাডমিন সেটিং | ব্যবহারকারী বেছে নিতে পারে… | চ্যাটের সময় ফলাফল |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | সম্পূর্ণ ব্যবহারকারী পছন্দ, তত্ত্বাবধানহীন ব্যবহার পর্যন্ত। |
| Approval required | Needs approval / Blocked (কোনো "Always allow" নেই) | Claude সর্বদা নিশ্চিত করে। |
| Blocked | — | টুল কখনও পৃষ্ঠে আসে না। |
Individual sign-in বনাম Managed authorization
নিরাপত্তা নোট
- শুধুমাত্র আপনি বিশ্বাস করেন এমন ডেভেলপারদের থেকে সংযোগকারী যোগ করুন। একটি ক্ষতিকারক MCP সার্ভার Claude-কে ক্ষতিকারক ক্রিয়া নিতে ধোঁকা দেওয়ার জন্য টুল প্রতিক্রিয়ার মাধ্যমে প্রম্পট ইনজেক্ট করতে পারে ("indirect prompt injection")।
- Default restriction for unconfigured tools সেটিংটি আপনার সুরক্ষা জাল যদি প্রদানকারী বিনা নোটিশে নতুন ক্ষমতা পাঠায় — প্রতিবার অ্যাডমিন পর্যালোচনার প্রয়োজন হিসেবে এটি Blocked-এ সেট করুন।
- Cowork "Skip all approvals" এজেন্টিক রানে প্রতিটি নিশ্চিতকরণ প্রম্পট বন্ধ করে দেয়। নিয়ন্ত্রিত ডেটা প্রক্রিয়াকরণকারী টেন্যান্টদের জন্য এটি সক্ষম করবেন না।
- উৎপাদন ব্যবহারকারীদের কাছে প্রচার করার আগে সংযোগকারী পরীক্ষা করতে ব্যবহৃত শংসাপত্রগুলি ঘোরান।
প্রতিটি সেটিং কোথায় থাকে
| সেটিং | ভূমিকা | অবস্থান |
|---|---|---|
| সংস্থা সংযোগকারী যোগ / মোছা | অ্যাডমিন | /admin-settings/connectors |
| টুল-প্রতি সিলিং | অ্যাডমিন | /admin-settings/connectors → সংযোগকারী বিবরণ |
| অ-কনফিগার করা টুলের জন্য ডিফল্ট সীমাবদ্ধতা | অ্যাডমিন | একই প্যানেল, Tool permissions-এর শীর্ষে |
| "Always allow" গেট ও Skip approvals | অ্যাডমিন | /admin-settings/cowork |
| সংযোগ / সংযোগ বিচ্ছিন্ন (নিজস্ব অ্যাকাউন্ট) | ব্যবহারকারী | /customize/connectors |
| টুল-প্রতি পছন্দ (নিজস্ব অ্যাকাউন্ট) | ব্যবহারকারী | /customize/connectors → সংযোগকারী বিবরণ |
| ভাষা / লোকেল | ব্যবহারকারী | সাইডবার প্রোফাইল মেনু → Language |
উৎস: claude.ai এবং anonym.legal MCP সার্ভার ডকুমেন্টেশনের বিরুদ্ধে হাতে-কলমে ক্যাপচার। আইকন এবং UI যথাক্রমে Anthropic এবং anonym.legal-এর অন্তর্গত।
আপনার দলকে রক্ষা করতে প্রস্তুত?
Claude-এ পৌঁছানোর আগে অ্যানোনিমাইজ করা শুরু করুন
একটি anonym.legal অ্যাকাউন্ট তৈরি করুন, এটি আপনার Claude Enterprise ওয়ার্কস্পেসের সাথে সংযুক্ত করুন এবং প্রতিটি বার্তা ডিফল্টভাবে PII-মুক্ত থাকে।
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.