Հեղինակ՝ George Curta ·
Enterprise ինտեգրման ուղեցույց
anonym.legal-ի ինտեգրումը Claude Enterprise-ի հետ
Քայլ առ քայլ ուղեցույց Claude Enterprise աշխատանքային տարածքի ադմինիստրատորների և օգտատերերի համար՝ էկրանի պատկերներով, թույլտվության մոդելով և ստուգմամբ:
https://anonym.legal/mcpՆույնականացում՝ DCR + OAuthԸնդհանուր նկարագիր
Մաս A — Ադմինիստրատորի կարգավորում
Մաս B — Վերջնական օգտատիրոջ կարգավորում
Ստուգում և տեղեկագիր
1. Ընդհանուր նկարագիր և նախապայմաններ
anonym.legal-ը ցուցադրում է MCP (Model Context Protocol) սերվեր, որը հայտնաբերում, նշանացնում (tokenize) և վերականգնում է անձնական տվյալները (PII) տեքստում: Միացված լինելով Claude Enterprise-ին՝ այն թույլ է տալիս Claude-ին քողարկել PII-ը երրորդ կողմերին ուղարկելուց առաջ, պահանջի դեպքում վերականգնել բնօրինակ արժեքները և հետևել ծախսերին/քվոտային:
Ով ինչ է անում
- ԱդմինիստրատորԳրանցում է միակցիչը ողջ աշխատանքային տարածքի համար, սահմանում է կազմակերպության մակարդակի թույլտվության առաստաղը և վերահսկում Cowork դարպասը: Այստեղ ոչինչ չի ազդում կոնկրետ օգտատիրոջ հավատարմագրերի վրա:
- ՕգտատերԹույլատրում է միակցիչը իր սեփական Claude հաշվի համար OAuth-ի միջոցով և ընտրում է գործիքին բնորոշ նախապատվություն (Always allow / Ask / Blocked) ադմինիստրատորի առաստաղի սահմաններում:
Ինչ է Ձեզ պետք
- Claude Enterprise աշխատանքային տարածք (այս ուղեցույցը կիրառելի է ցանկացած Enterprise tenant-ի համար):
- Ադմինիստրատորի դեր Claude-ում՝ Մաս A-ի համար:
- anonym.legal հաշիվ OAuth ձեռքսեղմման համար (օգտատերերը միանալիս տեսնում են մուտքի պատուհան):
- MCP սերվերի URL՝ https://anonym.legal/mcp:
Մաս A
Ադմինիստրատորի կարգավորում
Մաս A-ի ամեն ինչ տեղի է ունենում /admin-settings/*-ում և պահանջում է ադմինիստրատորի դեր: Այս քայլերն ազդում են Ձեր կազմակերպության յուրաքանչյուր անդամի վրա:
2. Ադմինիստրատոր — ավելացնել հատուկ միակցիչը
Claude-ն ունի սեփական և գործընկեր միակցիչների գրացուցակ, բայց anonym.legal-ը ավելացվում է որպես հատուկ Web միակցիչ: Սկսեք https://claude.ai/admin-settings/connectors-ից:
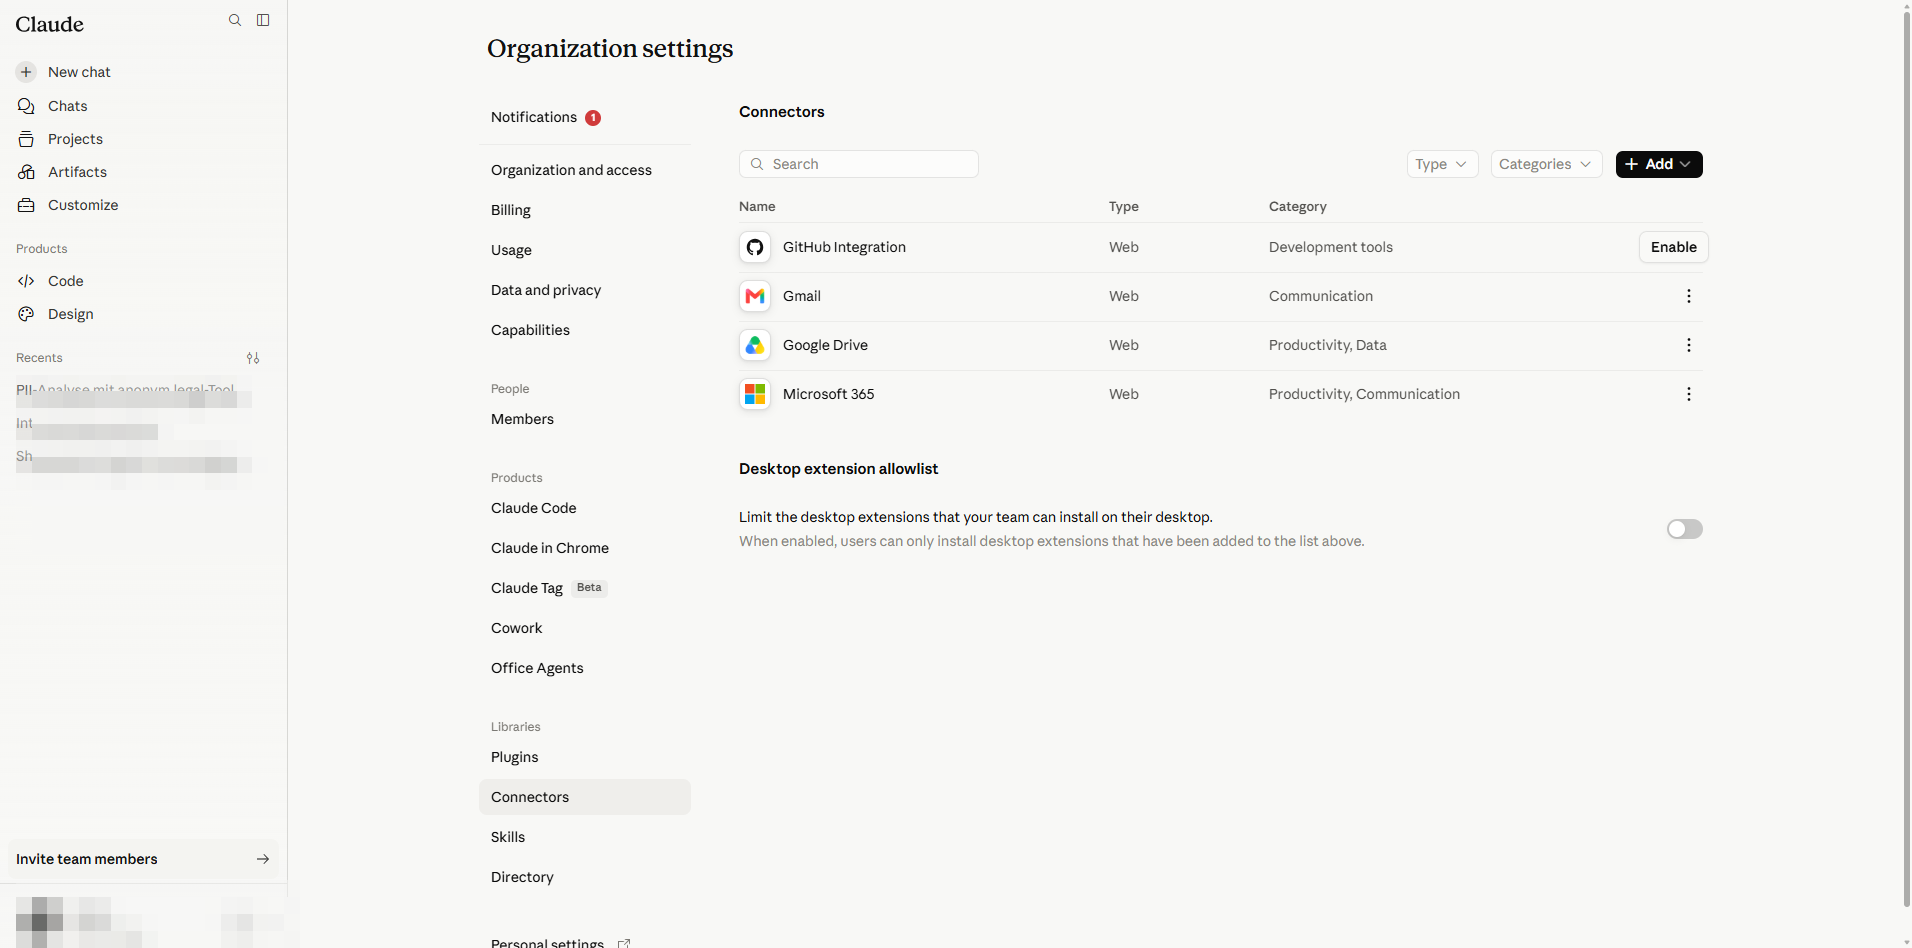
- 1
Սեղմեք Add connector: Ընտրացանկը ցույց է տալիս երկու ընտրություն՝ All available (խմբագրված գրացուցակ) և Custom:
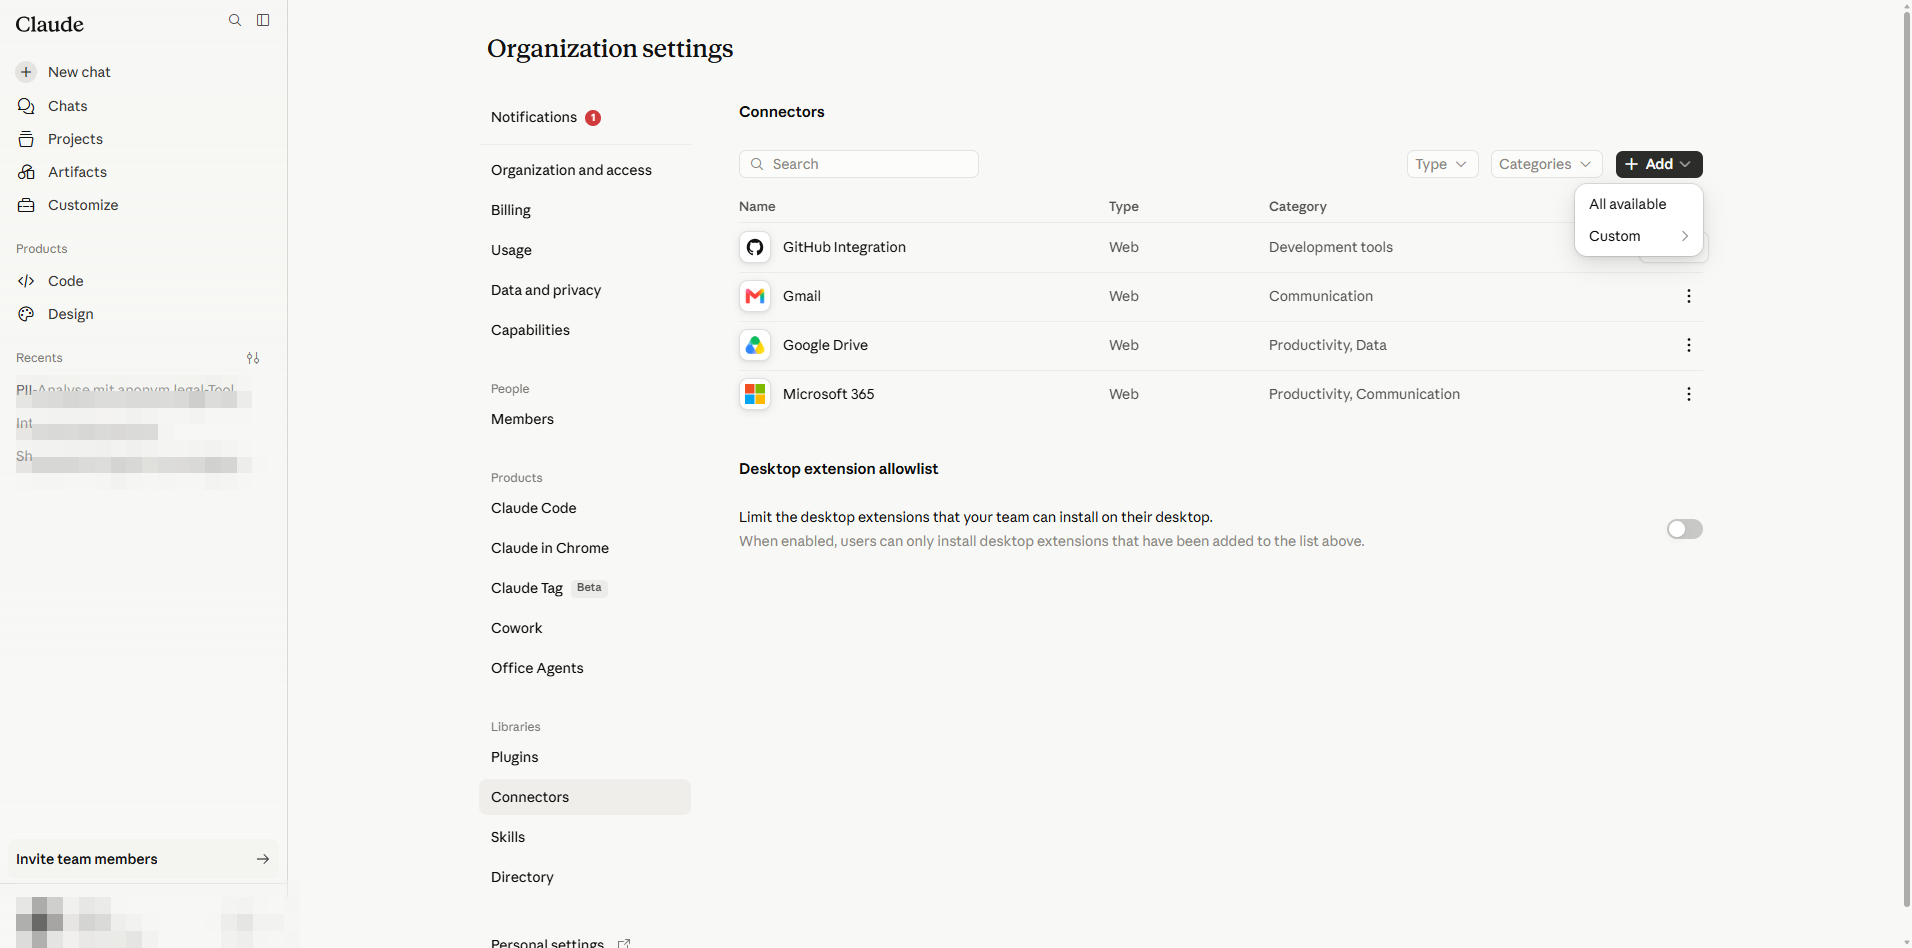
Add connector ընտրացանկ՝ ընտրեք Custom կամայական MCP սերվերների համար: - 2
Սավառնեք Custom-ի վրա; ենթաընտրացանկը առաջարկում է Web կամ Desktop: anonym.legal-ը հյուրընկալվող MCP վերջնակետ է, ուստի ընտրեք Web:
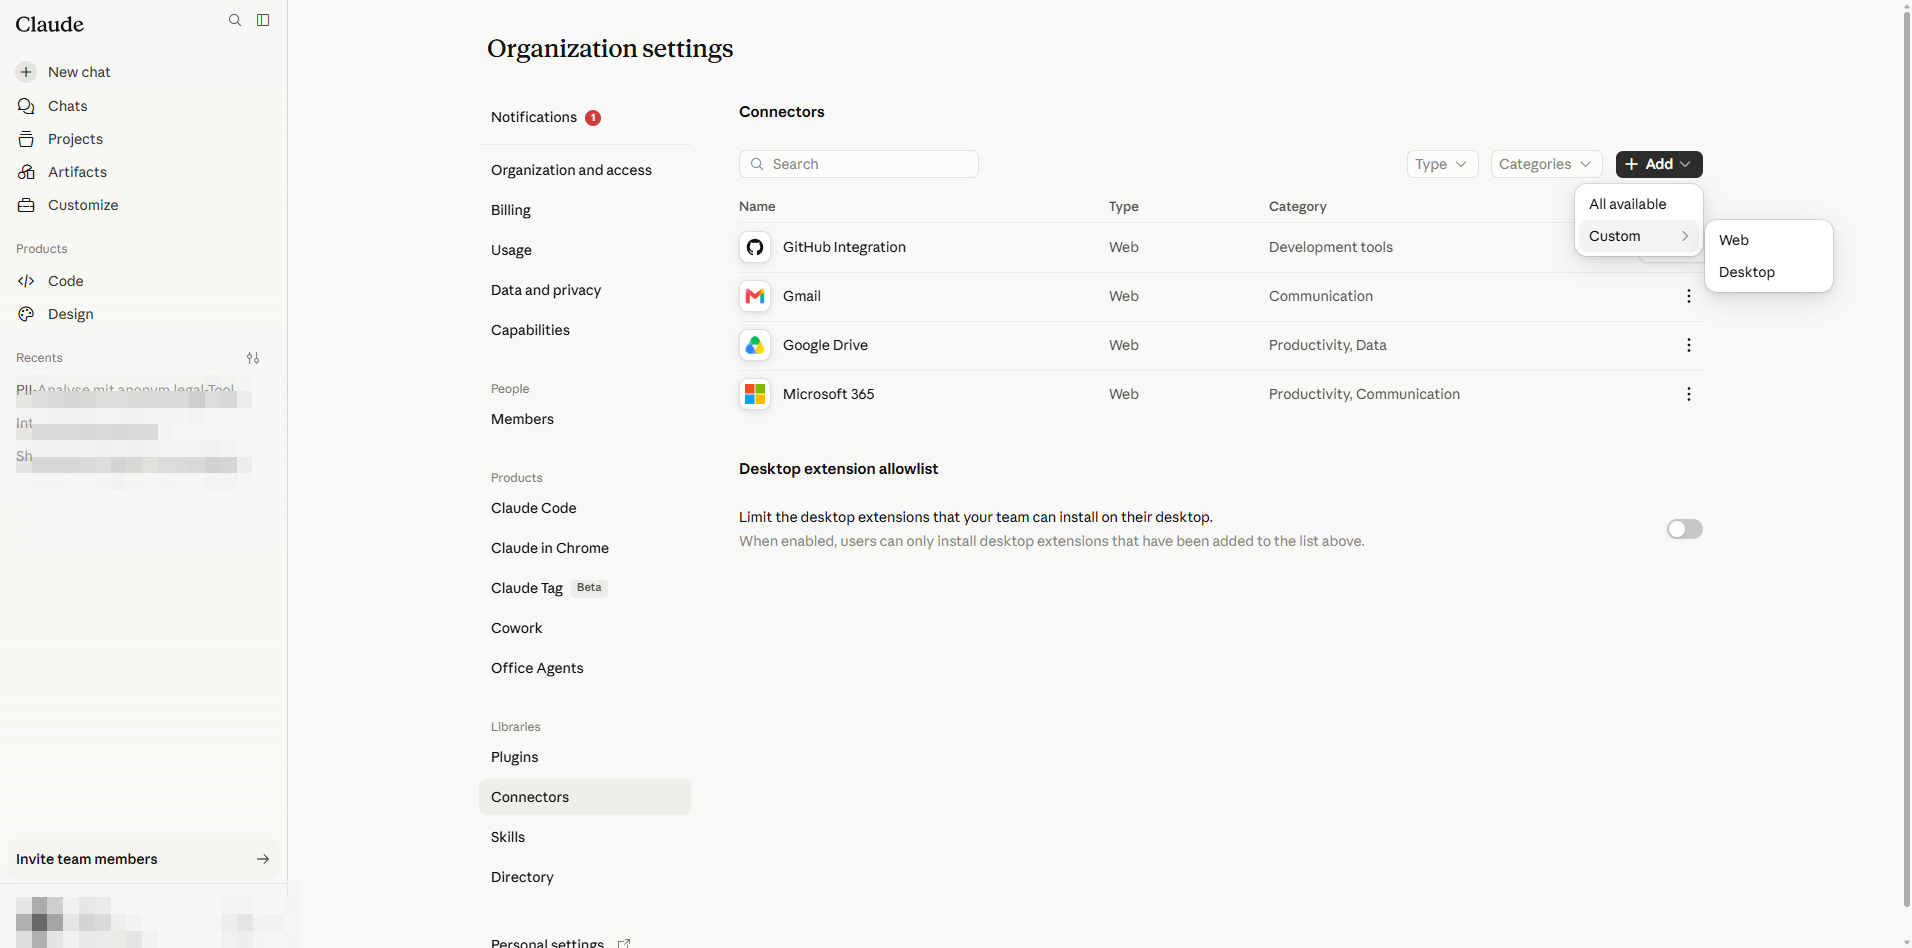
Ընտրեք Web հեռավոր MCP սերվերի համար; Desktop-ը տեղական հյուրընկալվող սերվերի համար է: - 3
Բացվում է Add custom connector երկխոսությունը (ներկայումս BETA-ում):
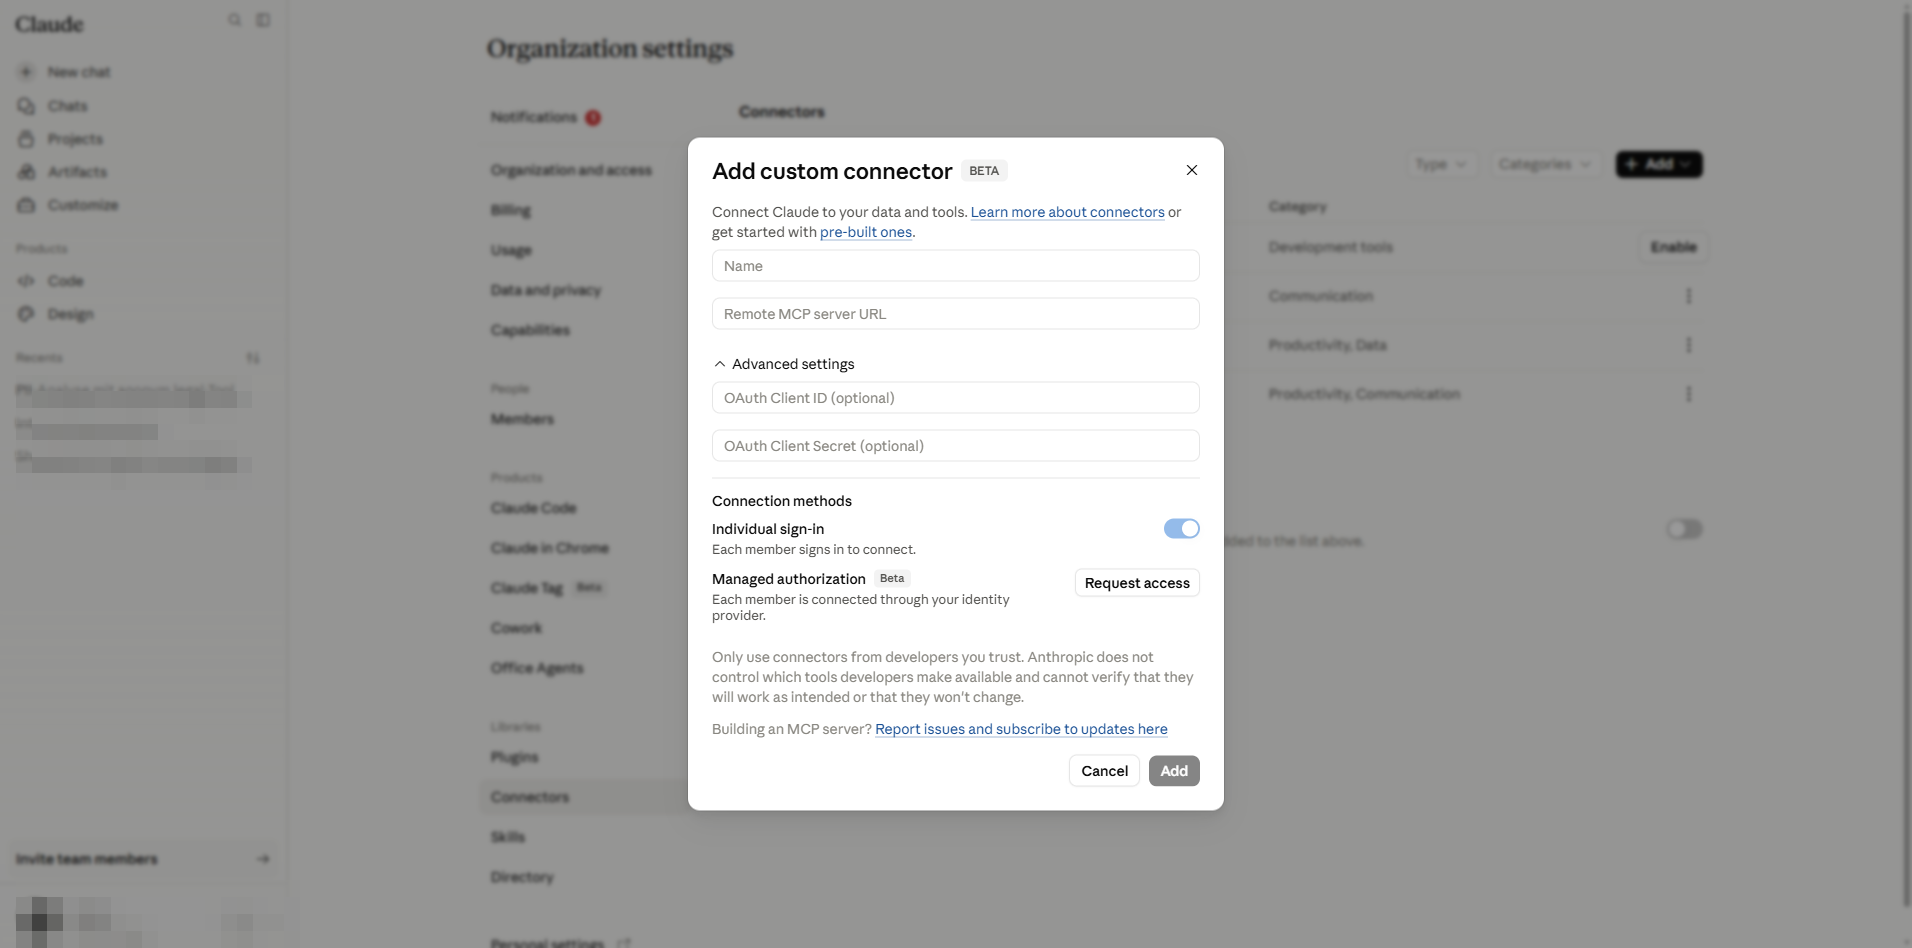
Դատարկ երկխոսություն: Դաշտեր՝ Name, Remote MCP server URL, ընտրովի OAuth Client ID/Secret, թույլտվության մեթոդ: - 4
Լրացրեք դաշտերը՝
- Name՝ anonym.legal (ցուցադրվում է օգտատերերին զրույցներում և կարգավորումներում):
- Remote MCP server URL՝ https://anonym.legal/mcp:
- OAuth Client ID և Client Secret դաշտերը թողեք դատարկ: anonym.legal-ը աջակցում է Dynamic Client Registration (DCR), այնպես որ Claude-ը ավտոմատ կերպով բանակցում է հաճախորդի հավատարմագրերը: Այս դաշտերը լրացնելը անհրաժեշտ է միայն այն դեպքում, երբ MCP մատակարարը չի աջակցում DCR:
- Պահեք Individual sign-in ընտրված (կանխադրված): Յուրաքանչյուր օգտատեր թույլատրում է իր սեփական anonym.legal հաշվով:
- Managed authorization (Beta) տարբերակը անջատված է, եթե Ձեր tenant-ը enterprise-managed-auth սպասման ցանկում չէ; կառավարվող ռեժիմը թույլ կտա Ձեր կազմակերպությանը կենտրոնացված պահել tokens-ը յուրաքանչյուր օգտատիրոջ փոխարեն:
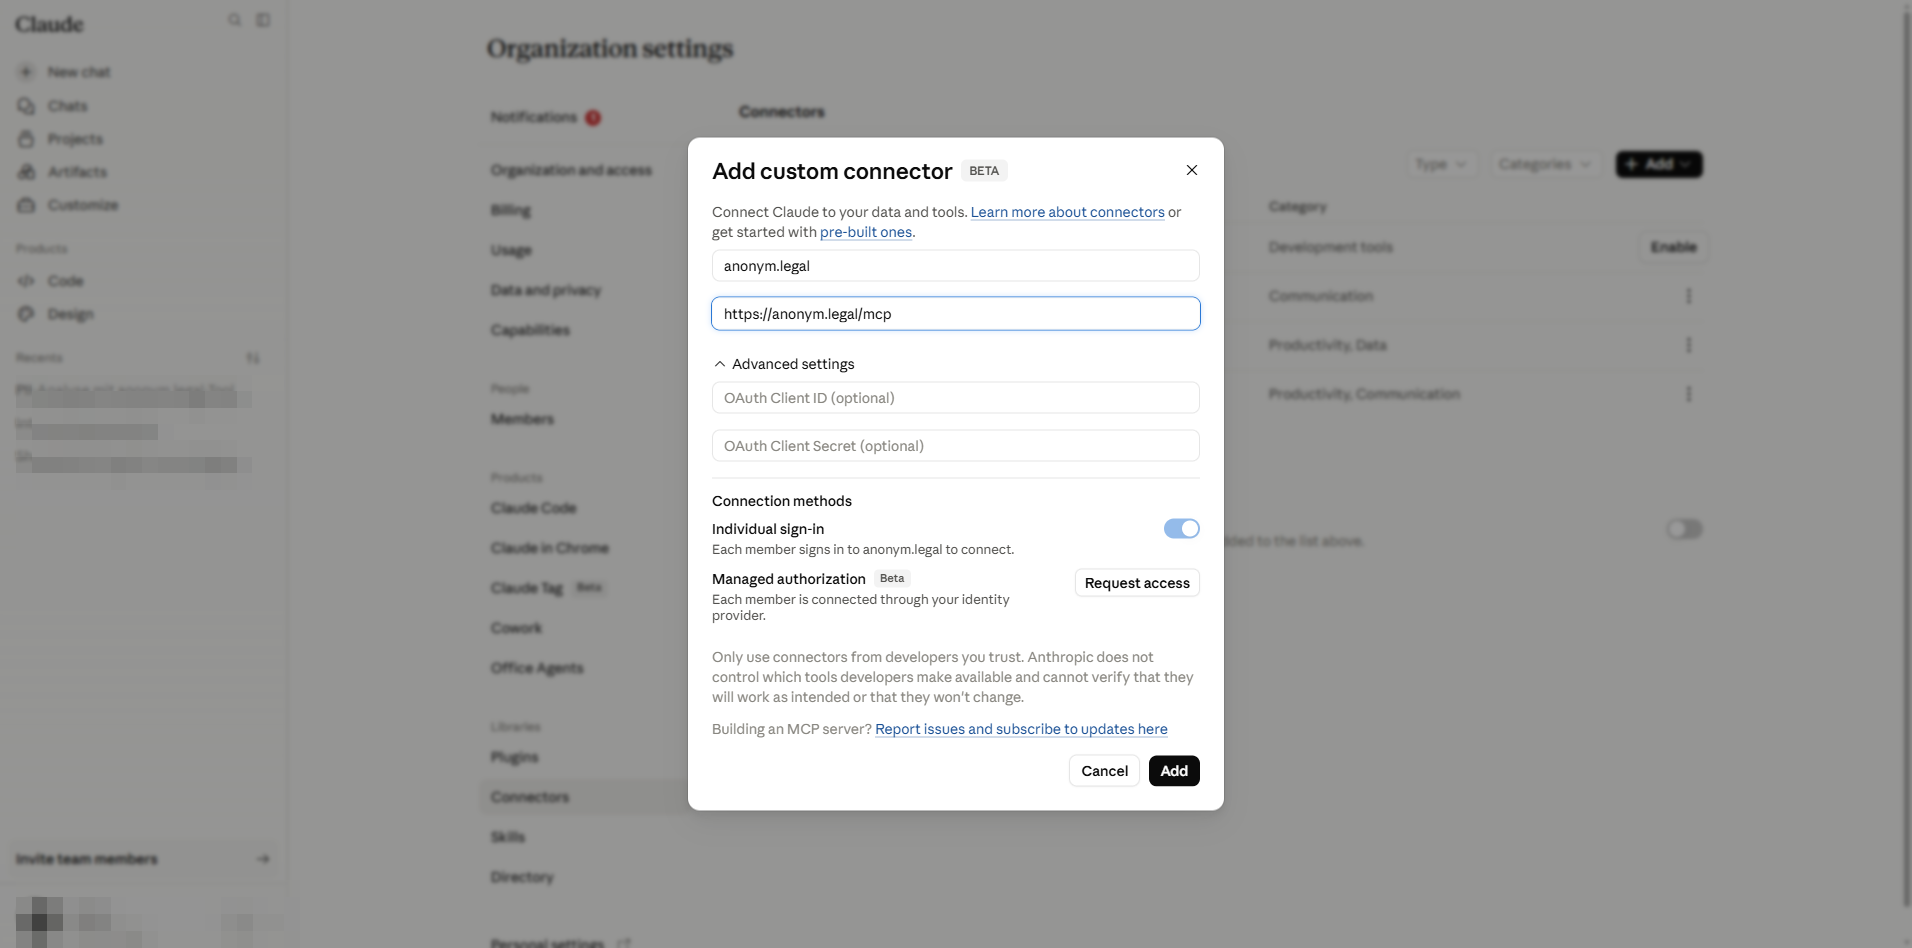
Երկխոսությունը լրացված է: Զգուշացում՝ միացնեք միայն այն մշակողների միակցիչները, որոնց վստահում եք — չարամիտ սերվերը կարող է հրահանգներ ներարկել («prompt injection») գործիքի պատասխանների միջոցով: - 5
Սեղմեք Add: Միակցիչն այժմ հայտնվում է Connectors ցանկում: Օգտատերերը դեռ չեն կարող օգտագործել այն — յուրաքանչյուրը պետք է անցնի Մաս B-ը:
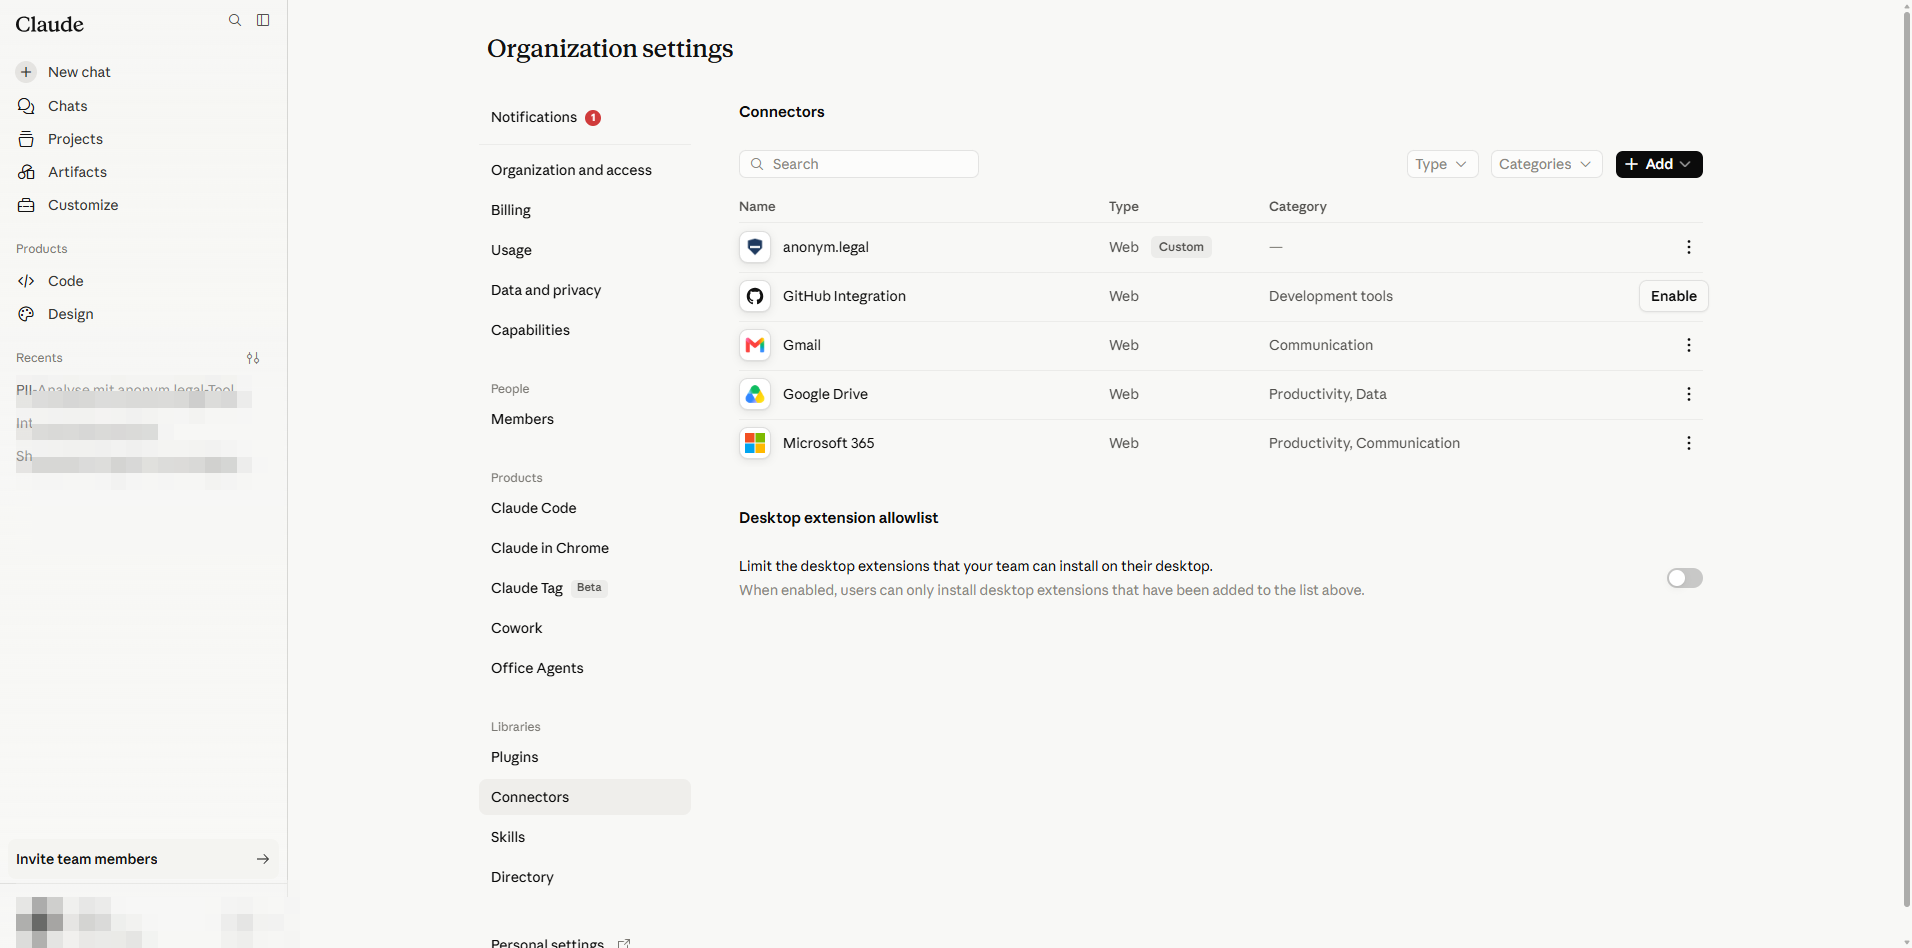
Գրանցված է: Ձեր կազմակերպությունում որևէ մեկն այժմ կարող է այն միացնել իր սեփական Customize էջից:
3. Ադմինիստրատոր — կարգավորել գործիքի թույլտվության առաստաղը
Սեղմեք anonym.legal տողին՝ դրա մանրամասները բացելու համար: Ադմինիստրատորի թույլտվության ընտրությունները ձևավորում են առաստաղ. առանձին օգտատերերը կարող են լինել հավասար կամ ավելի խիստ, բայց երբեք ավելի ընդհատ:
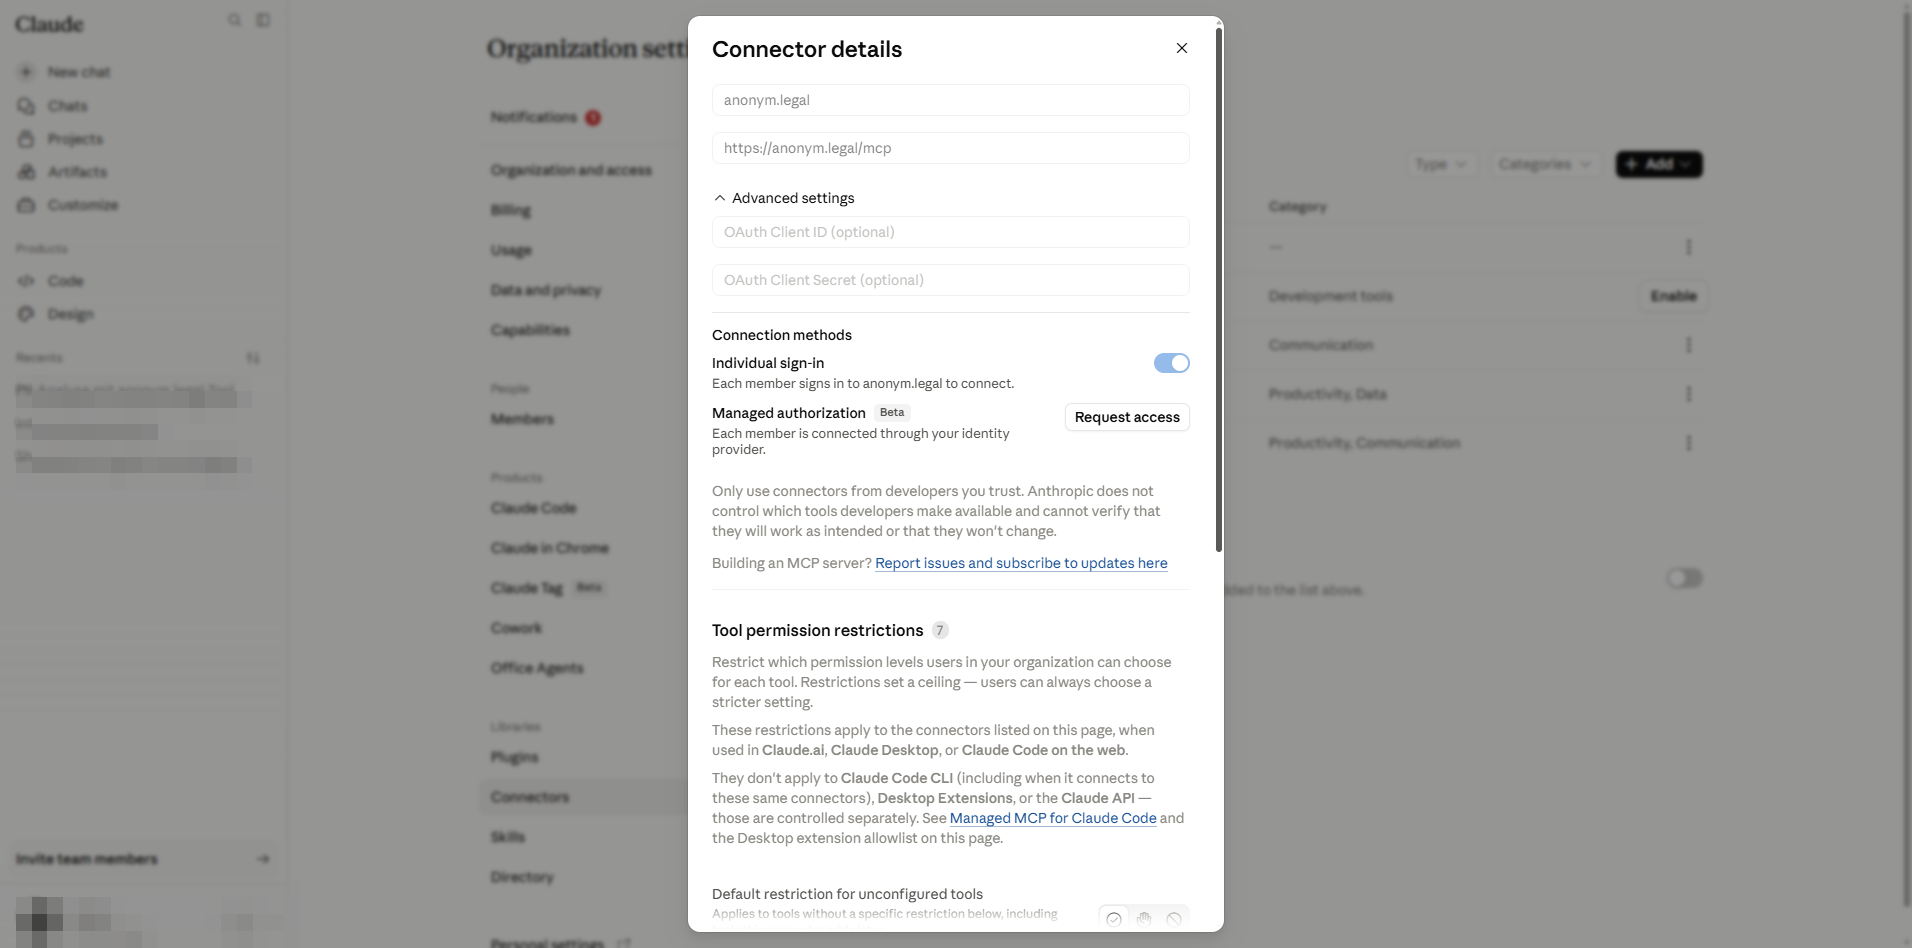
Կանխադրված սահմանափակում չկարգավորված գործիքների համար
Առաջին վերահսկիչը որոշում է, թե ինչ է տեղի ունենում, երբ anonym.legal-ը ներկայացնում է նոր գործիք, որը դեռ նշված չէ այստեղ: Ամենաանվտանգ դիրքի համար ընտրեք Blocked; գոյություն ունեցող կարգավորված գործիքների վրա չի ազդում:
Միայն կարդալու գործիքներ
Սրանք կանչում են anonym.legal-ը՝ առանց մատակարարի կողմում վիճակը փոխելու: Այս ներդրման ընթացքում բոլոր վեցը դրված են Always allow, որպեսզի վերջնական օգտատերերը կարողանան դրանք առանց խոչընդոտների կանչել:
- Analyze Text for PII — հայտնաբերել PII սուբյեկտները տեքստի նմուշում:
- Detokenize Text — վերականգնել անանունացումը՝ օգտագործելով նշաստ (session token):
- Estimate Operation Cost — չոր փորձարկման գնագոյացում իրական կանչերից առաջ:
- Get Token Balance — մնացած քվոտա հաշվի համար:
- List Tokenization Sessions — այս օգտատիրոջ ստեղծած սեսիաներ:
- List Presets — ներկառուցված, անձնական և հանրային անանունացման կանխադրույթները, որոնք հասանելի են այլ գործիքներին փոխանցելու համար:
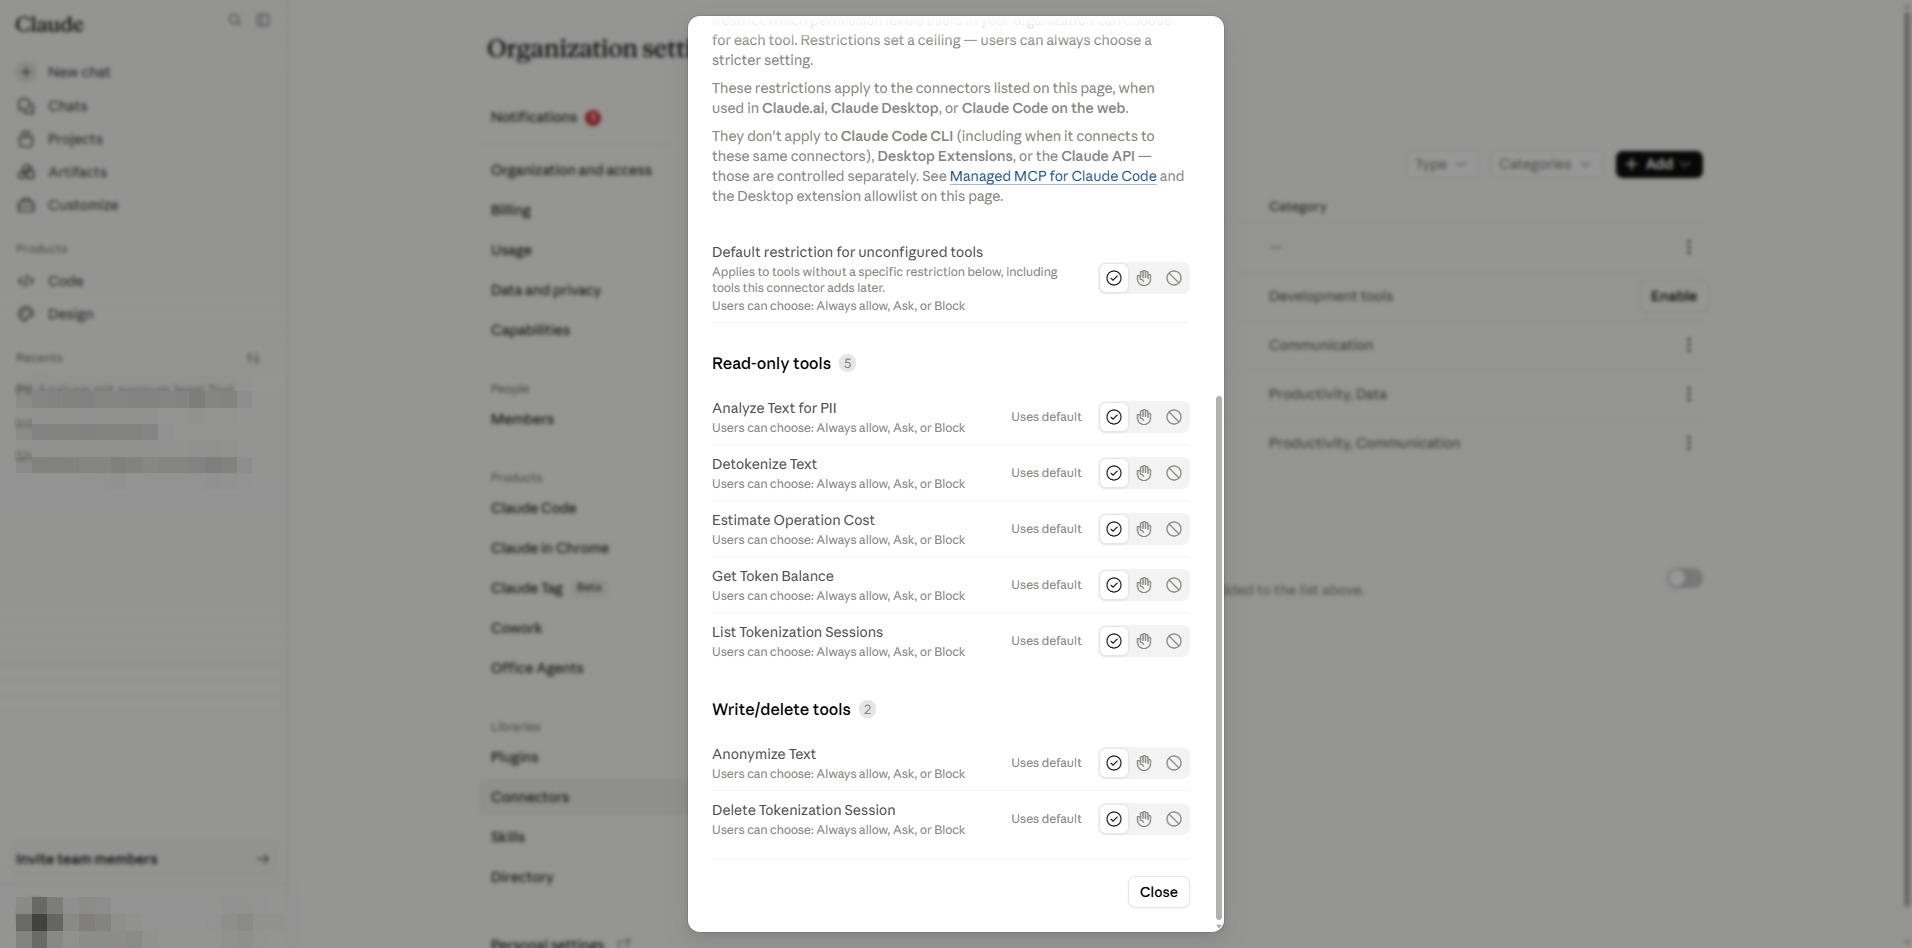
Գրելու / ջնջելու գործիքներ
Այս գործիքները ստեղծում կամ ոչնչացնում են վիճակ anonym.legal-ում (նշանացման սեսիա կամ դրա գրառումներ): Ձեր կազմակերպությունը թույլ է տալիս դրանք, բայց զգայուն tenants-ը կարող են ստիպել Approval required, որպեսզի Claude-ը յուրաքանչյուր կանչից առաջ պետք է հրավիրի օգտատիրոջը:
- Anonymize Text — փոխարինել PII-ն շրջելի tokens-ով (ստեղծում է նշանացման սեսիա):
- Delete Tokenization Session — անշրջելիորեն հեռացնել սեսիան և նրա tokens-ը:
- Redact PII in Image — OCR-ի վրա հիմնված հայտնաբերում, որը կրճատում կամ վերլուծում է PII-ն PNG/JPEG նկարում (սպառում է token-ներ; պահանջում է միացված նկարի կրճատում):
4. Ադմինիստրատոր — Cowork դարպաս «Always allow»-ի համար
Անկախ գործիքի աղյուսակից, Claude-ի Cowork/agent կարգավորումները որոշում են՝ «Always allow» մակարդակը ընդհանրապես հասանելի է միակցիչի գործիքների համար: Նավարկեք https://claude.ai/admin-settings/cowork:
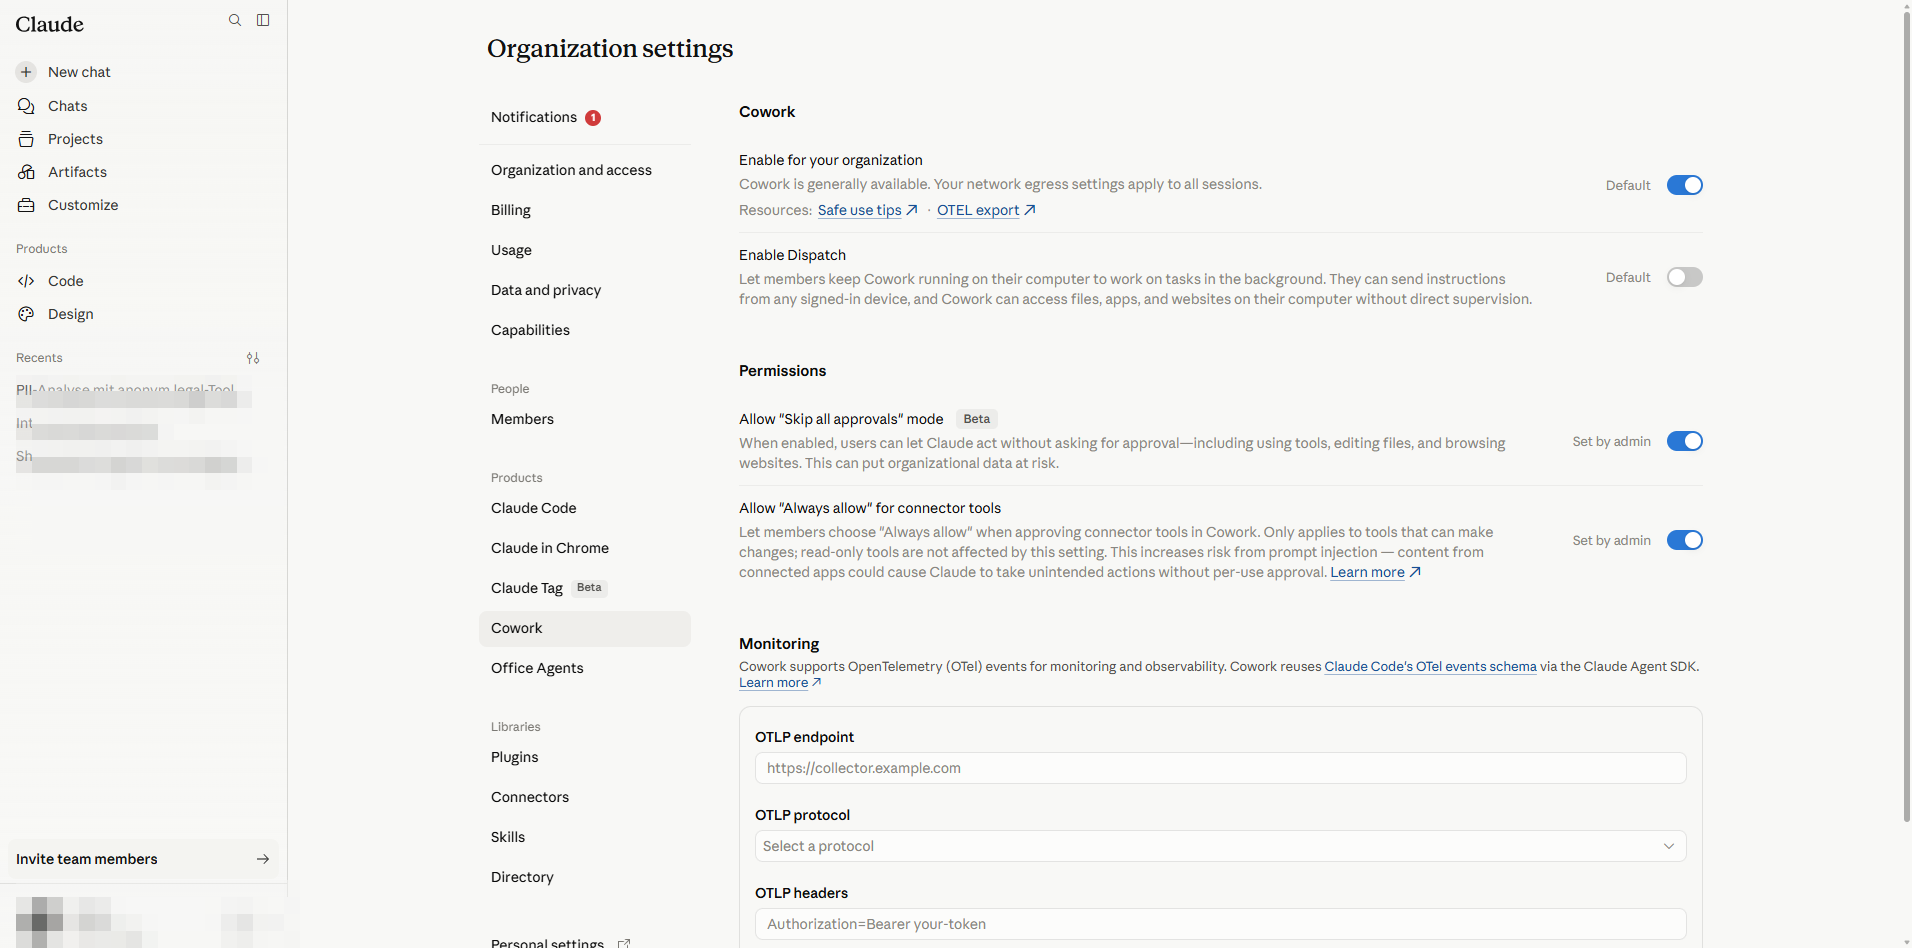
- Enable for your organization — պետք է միացված լինի, որպեսզի միակցիչները ընդհանրապես գործեն agentically:
- Enable Dispatch — կառավարում է Dispatch հատկությունը; կապ չունի միակցիչի թույլտվությունների հետ:
- Allow «Skip all approvals» mode (Beta) — վտանգավոր է. օգտատերերը ստանում են մեկանգամյա միացիչ՝ ամեն հրավեր շրջանցելու համար: Կարգավորվող աշխատանքային բեռների համար թողեք անջատված:
- Allow «Always allow» for connector tools — երբ անջատված է, օգտատերերը չեն կարող պահել «Always allow» նախապատվություն; ստանում են «Ask each time» փորձառություն նույնիսկ միայն կարդալու գործիքների համար: Երբ միացված է, օգտատերերը դեռ սահմանափակված են ադմինիստրատորի գործիքի առաստաղով:
5. Ադմինիստրատոր — զրոյացնել / հեռացնել միակցիչը
Օգտագործեք այս քայլերը, երբ միակցիչին անհրաժեշտ է մաքուր վերատեղադրում (օրինակ՝ փոխադրման URL-ի փոփոխությունից, հաճախորդի հավատարմագրերի ռոտացիայից կամ ինտեգրման հեռացումից հետո): Հեռացումը կազմակերպության մակարդակով է և չեղարկում է յուրաքանչյուր օգտատիրոջ OAuth թույլտվությունը:
- 1
Բացեք ադմինիստրատորի Connectors աղյուսակը https://claude.ai/admin-settings/connectors-ում: Գտեք anonym.legal տողը:
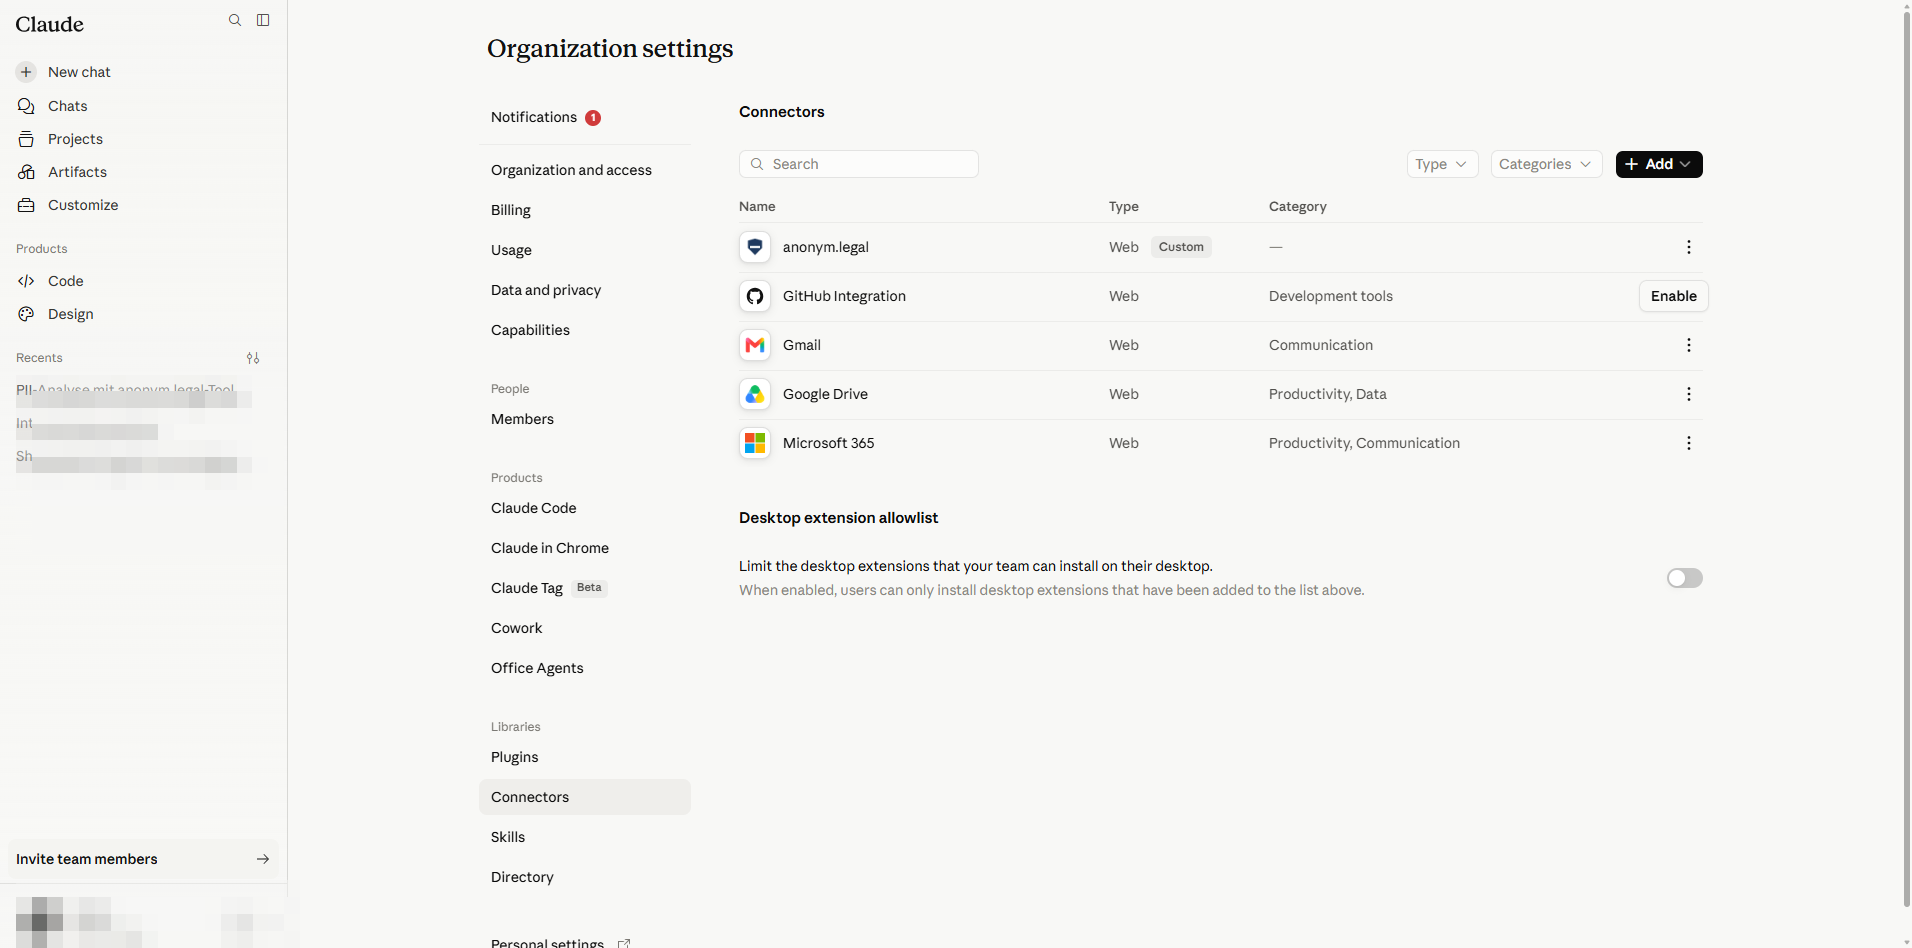
Admin → Connectors: - 2
Սեղմեք More options (⋯) պատկերակը տողում և ընտրեք Delete:
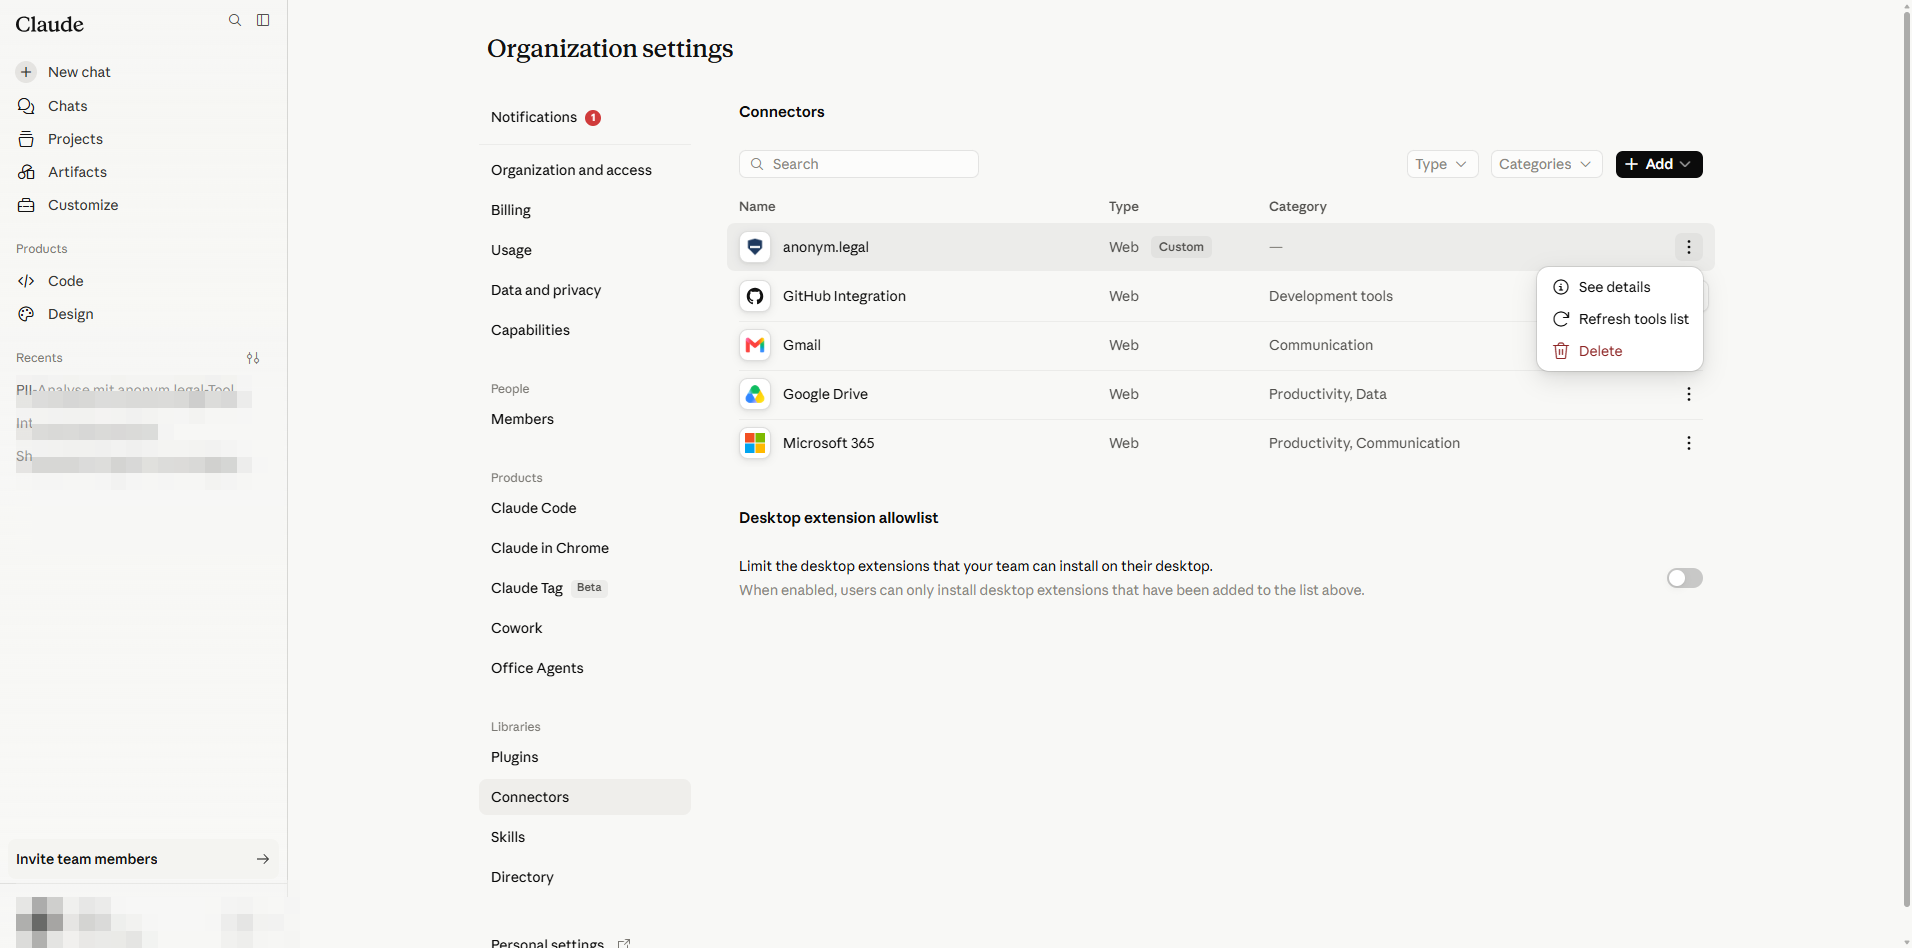
Տողի կոնտեքստային ընտրացանկ՝ Delete-ը հեռացնում է միակցիչը ողջ կազմակերպությունից: - 3
Հաստատեք Remove anonym.legal for your team? երկխոսությունում:
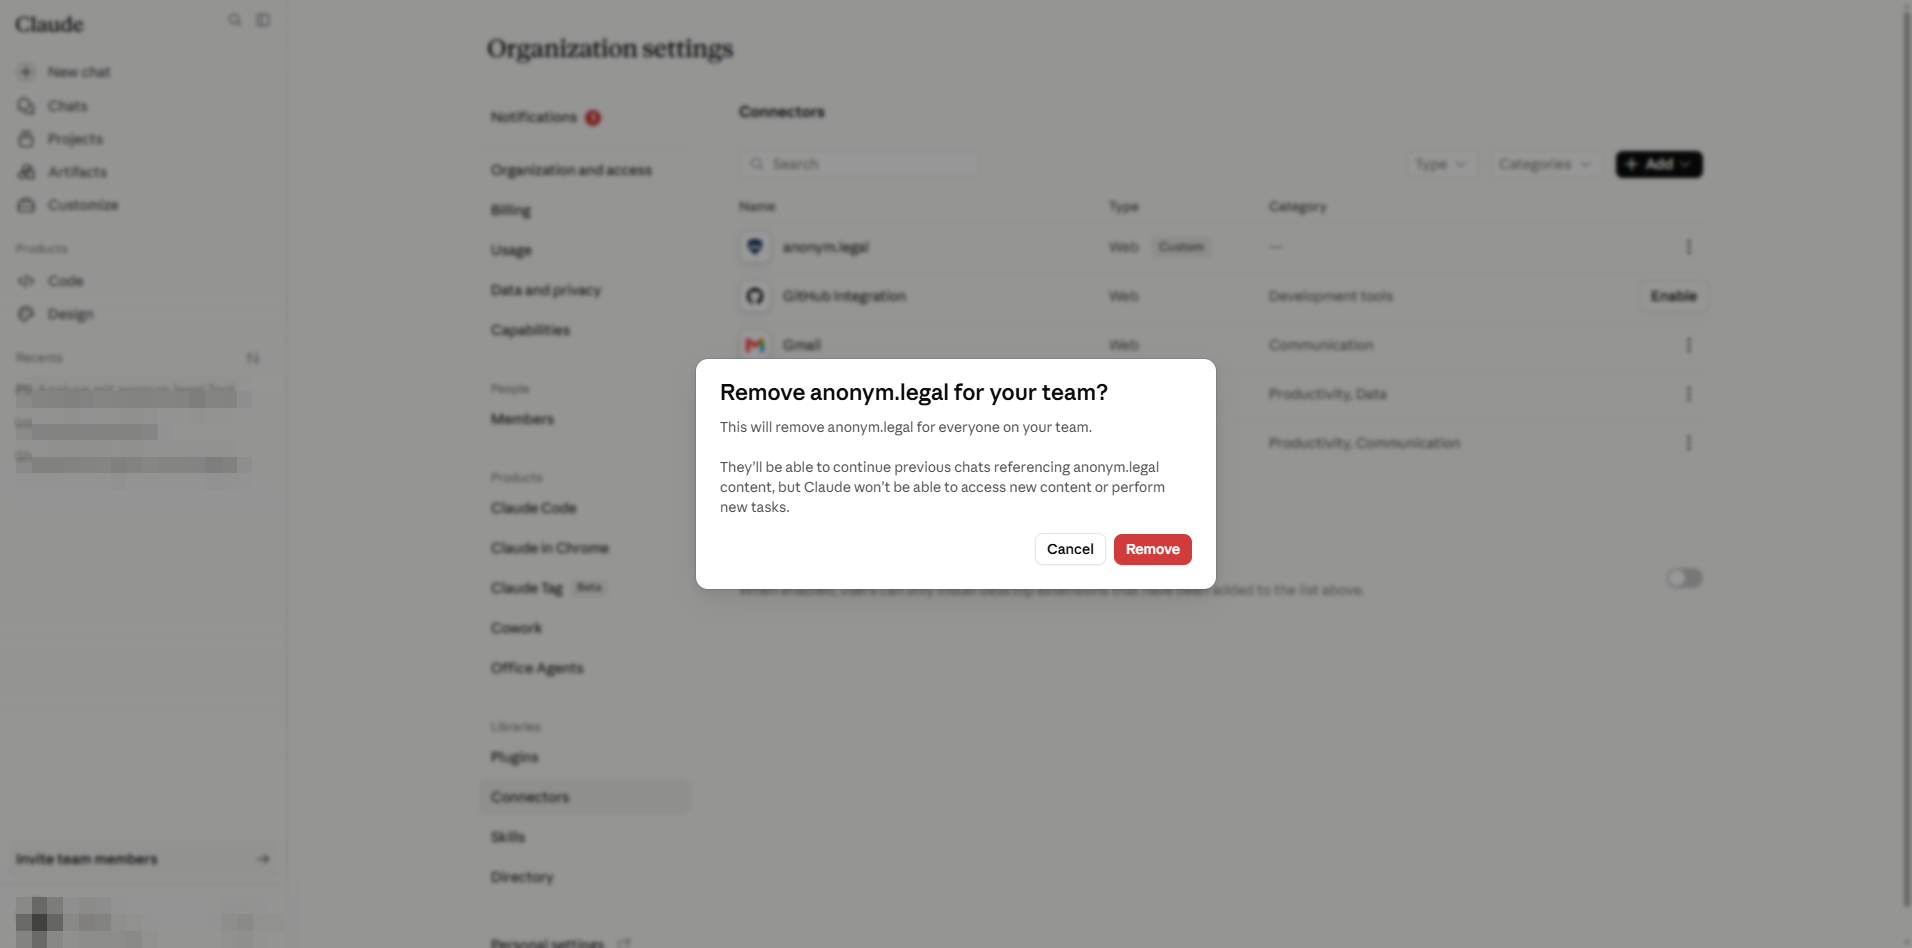
Հեռացման հաստատում: Սա ջնջում է սերվերի գրանցումը աշխատանքային տարածքի յուրաքանչյուր օգտատիրոջ համար: - 4
Աղյուսակը թարմացվում է առանց միակցիչի: Օգտատերերը, ովքեր այն միացրած ունեին, կտեսնեն, որ այն անհետանում է իրենց Customize էջից:
Մաքուր վիճակ — անվտանգ է վերաավելացնել §2-ի միջոցով նոր կարգավորումներով:
Մաս B
Վերջնական օգտատիրոջ կարգավորում
Մաս B-ի ամեն ինչ տեղի է ունենում /customize/*-ում և սահմանափակված է ընթացիկ օգտատիրոջ սեփական հաշվով: Ադմինիստրատորները չպետք է կատարեն այս քայլերը այլ օգտատերերի համար:
6. Օգտատեր — միանալ և մուտք գործել OAuth-ի միջոցով
Երբ ադմինիստրատորը հրապարակել է միակցիչը (Մաս A), յուրաքանչյուր օգտատեր այն մեկ անգամ ակտիվացնում է իր սեփական հաշվում:
- 1
Բացեք կողագոտին → Customize, կամ գնացեք https://claude.ai/customize/connectors: Օգտատիրոջ մակարդակի Connectors պանելը թվարկում է այն ամենը, ինչ կազմակերպությունը հրապարակել է:
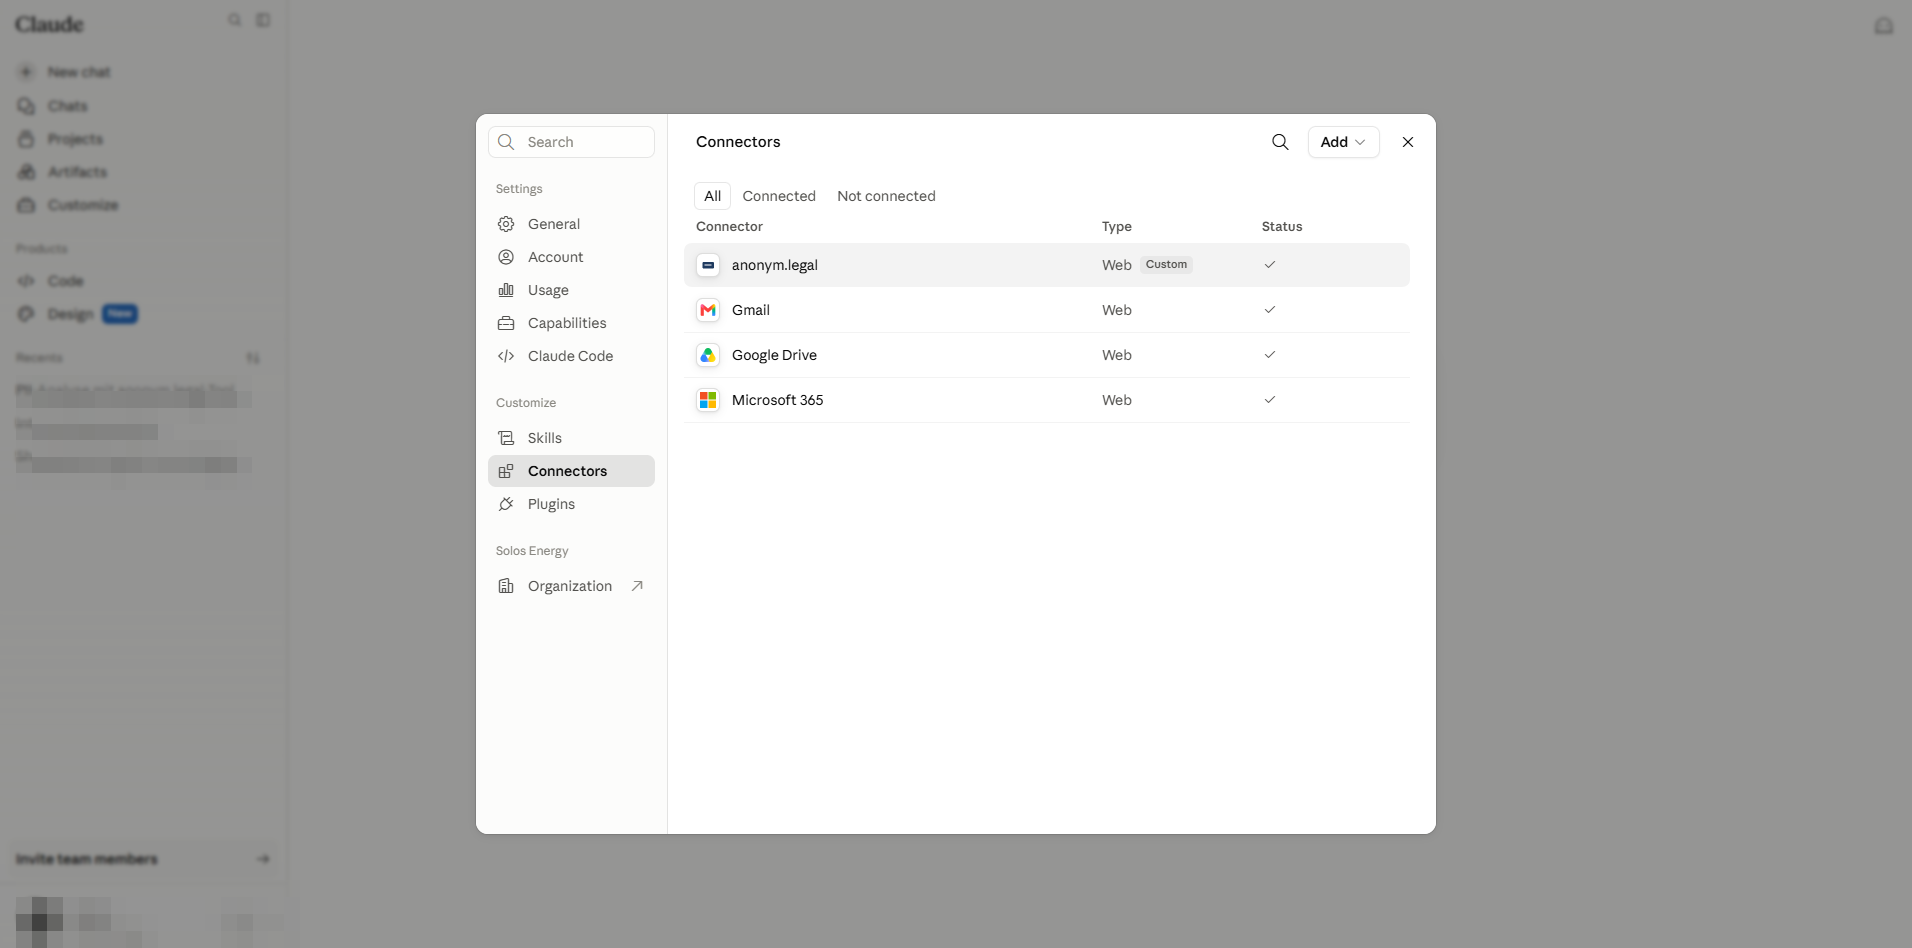
Օգտատիրոջ տեսք: anonym.legal-ը նշված է որպես Custom, իսկ այս հաշվում՝ արդեն Connected: - 2
Եթե տողում ցուցադրվում է Get started, սեղմեք: Բացվող պատուհանը բացում է anonym.legal-ի OAuth թույլտվության էջը: Մուտք գործեք Ձեր anonym.legal հավատարմագրերով, տրամադրեք մուտք → բացվող պատուհանը փակվում է, և տողը փոխվում է Connected-ի: Tokens-ը պահվում են յուրաքանչյուր օգտատիրոջ համար; ադմինիստրատորը երբեք չի տեսնում Ձեր հավատարմագրերը:
- 3
Սեղմեք տողի վրա (կամ նրա View գործողությանը)՝ միակցիչի մանրամասների պանելը բացելու համար: Այստեղ կարող եք պատճենել MCP սերվերի URL-ը, Disconnect անել կամ հասնել տողի գործողությունների ընտրացանկին:
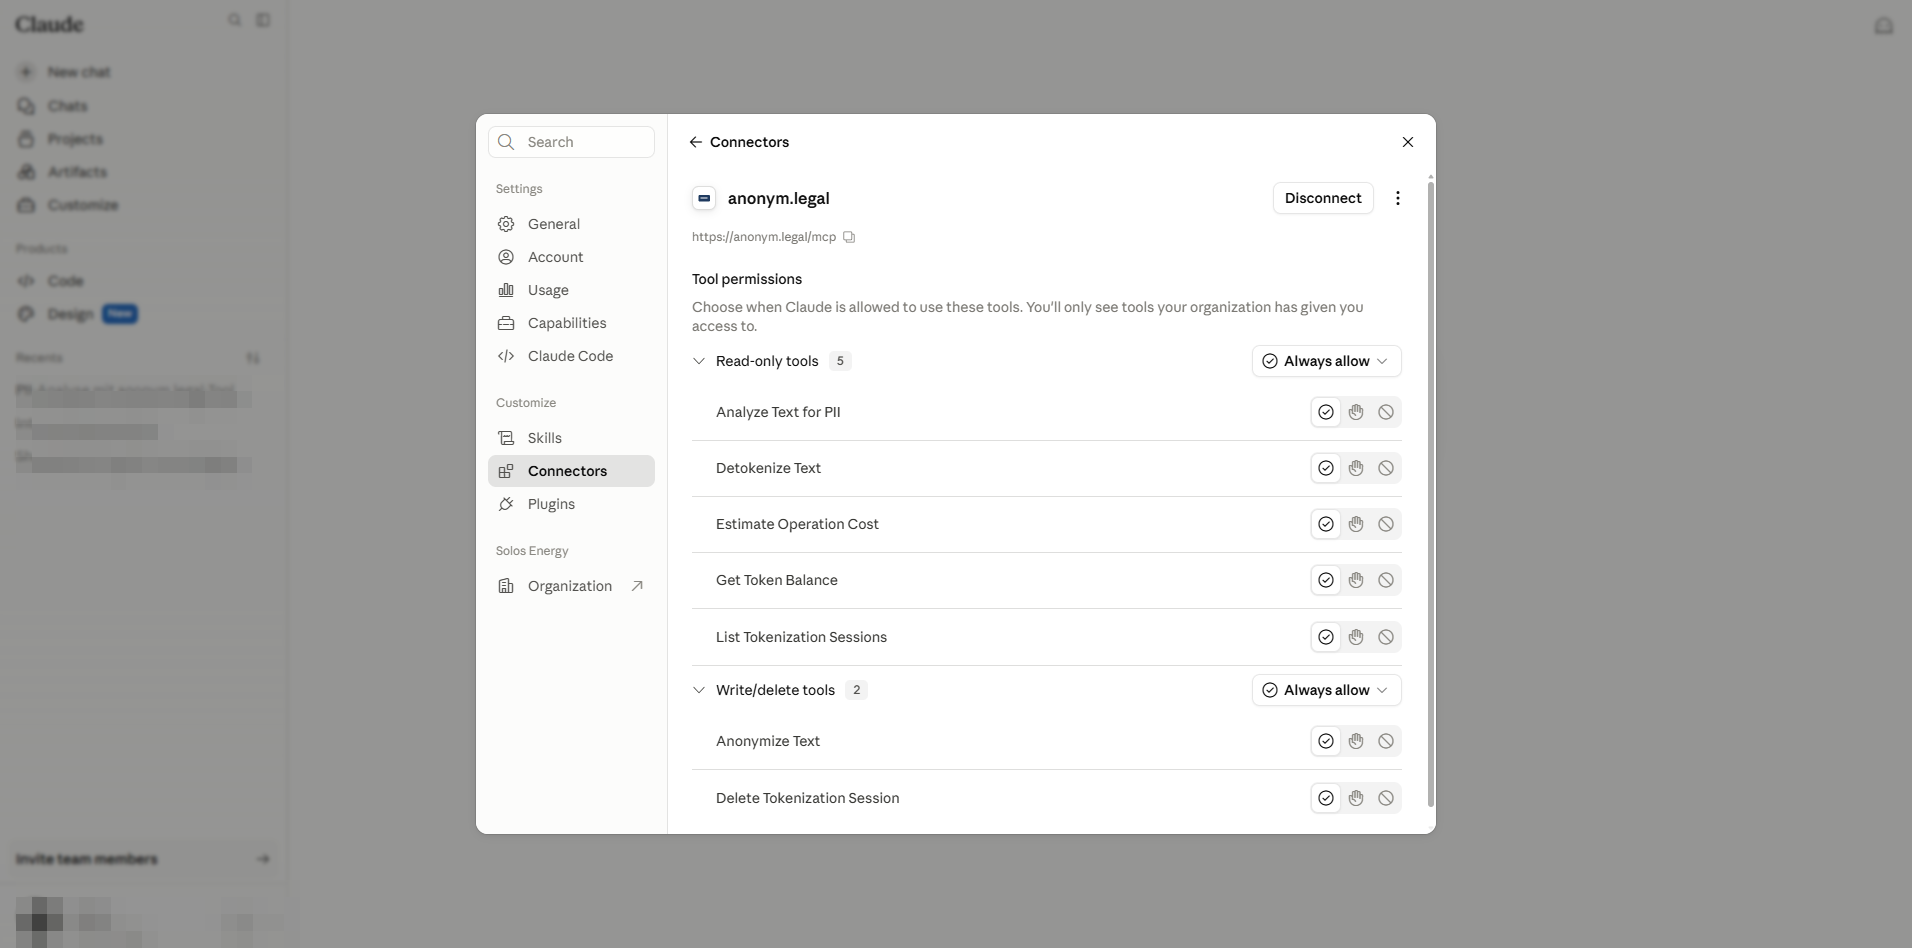
Օգտատիրոջ միակցիչի մանրամասն՝ սերվերի URL-ը պատճենվող է; ստորև թույլտվության բաժինը սահմանափակված է միայն այս օգտատիրոջ վրա: - 4
More options ընտրացանկն առաջարկում է Refresh tools list (վերաբերում է սերվերից գործիքների կատալոգը) և Remove (չեղարկել միայն այս օգտատիրոջ թույլտվությունը — չի ջնջում միակցիչը աշխատանքային տարածքի համար):
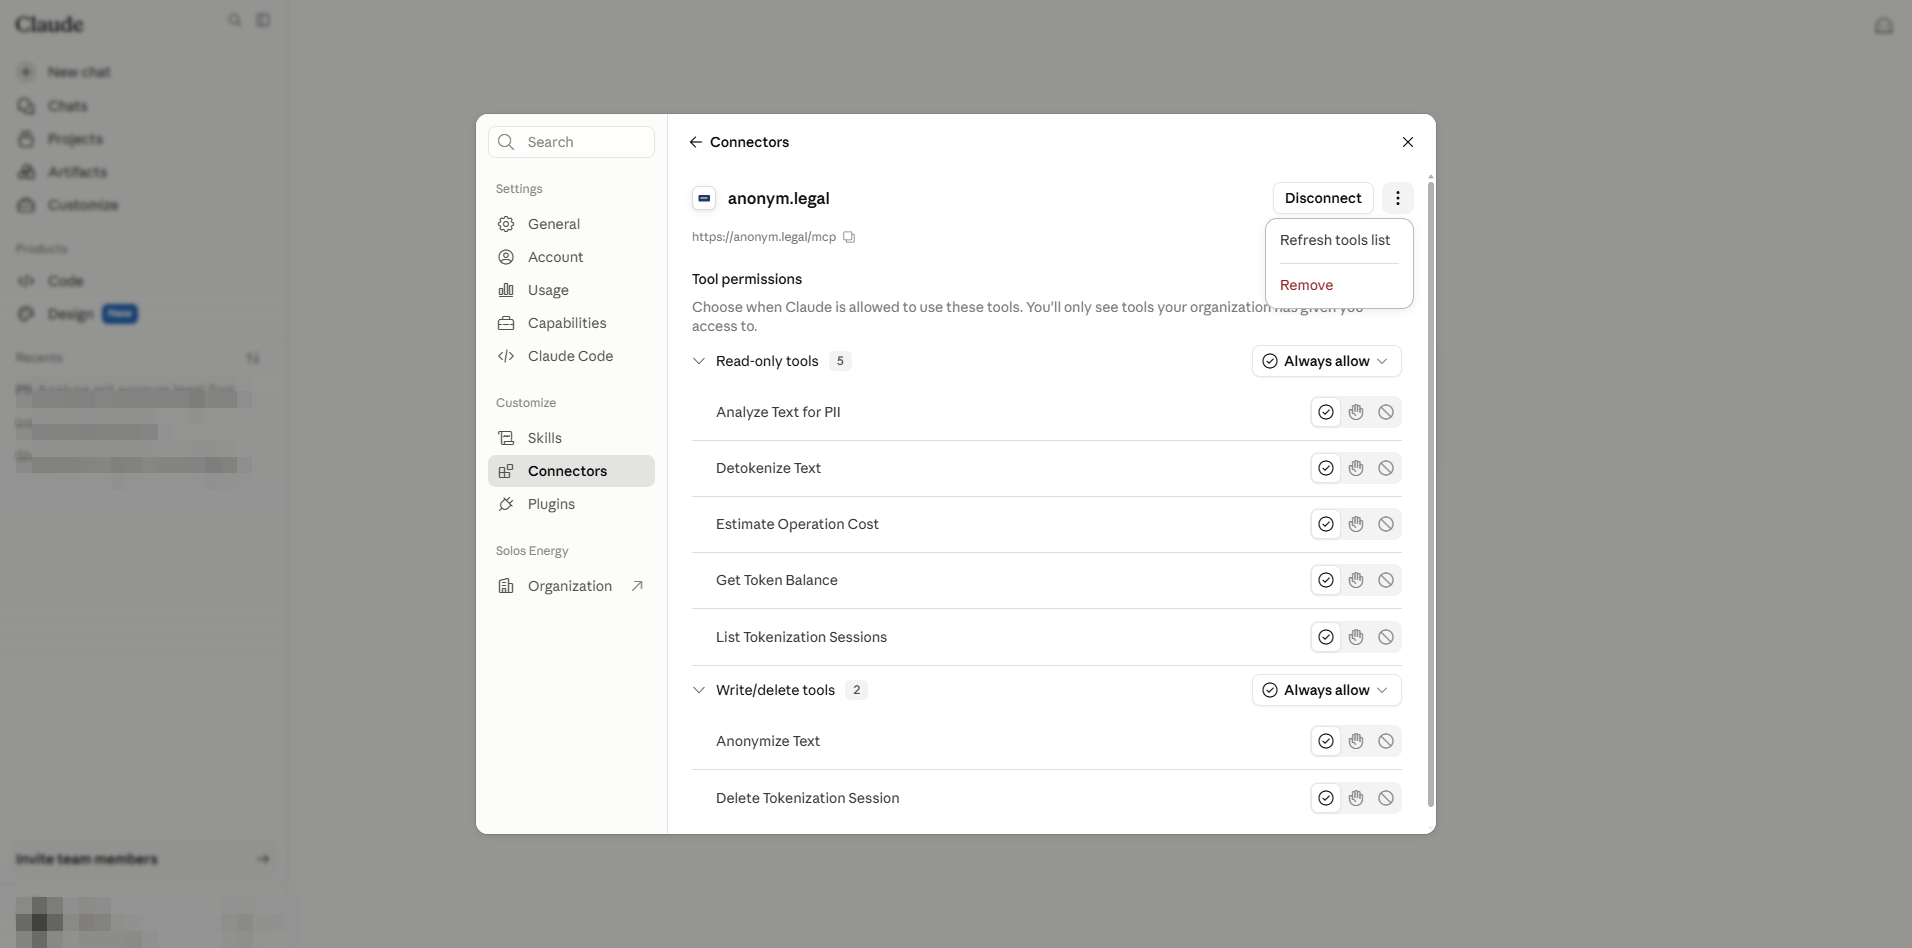
Refresh vs Remove: Միայն ադմինիստրատորները կարող են ամբողջությամբ ջնջել միակցիչը (Մաս A §5):
7. Օգտատեր — գործիքին բնորոշ նախապատվություն
Tool permissions-ում յուրաքանչյուր տող ցուցադրում է երեք ուղղորդված ռադիո՝ Always allow / Needs approval / Blocked: Այս երեքը օգտատիրոջ սեփական ընտրություններն են, սահմանափակված §3-ի ադմինիստրատորի առաստաղով:
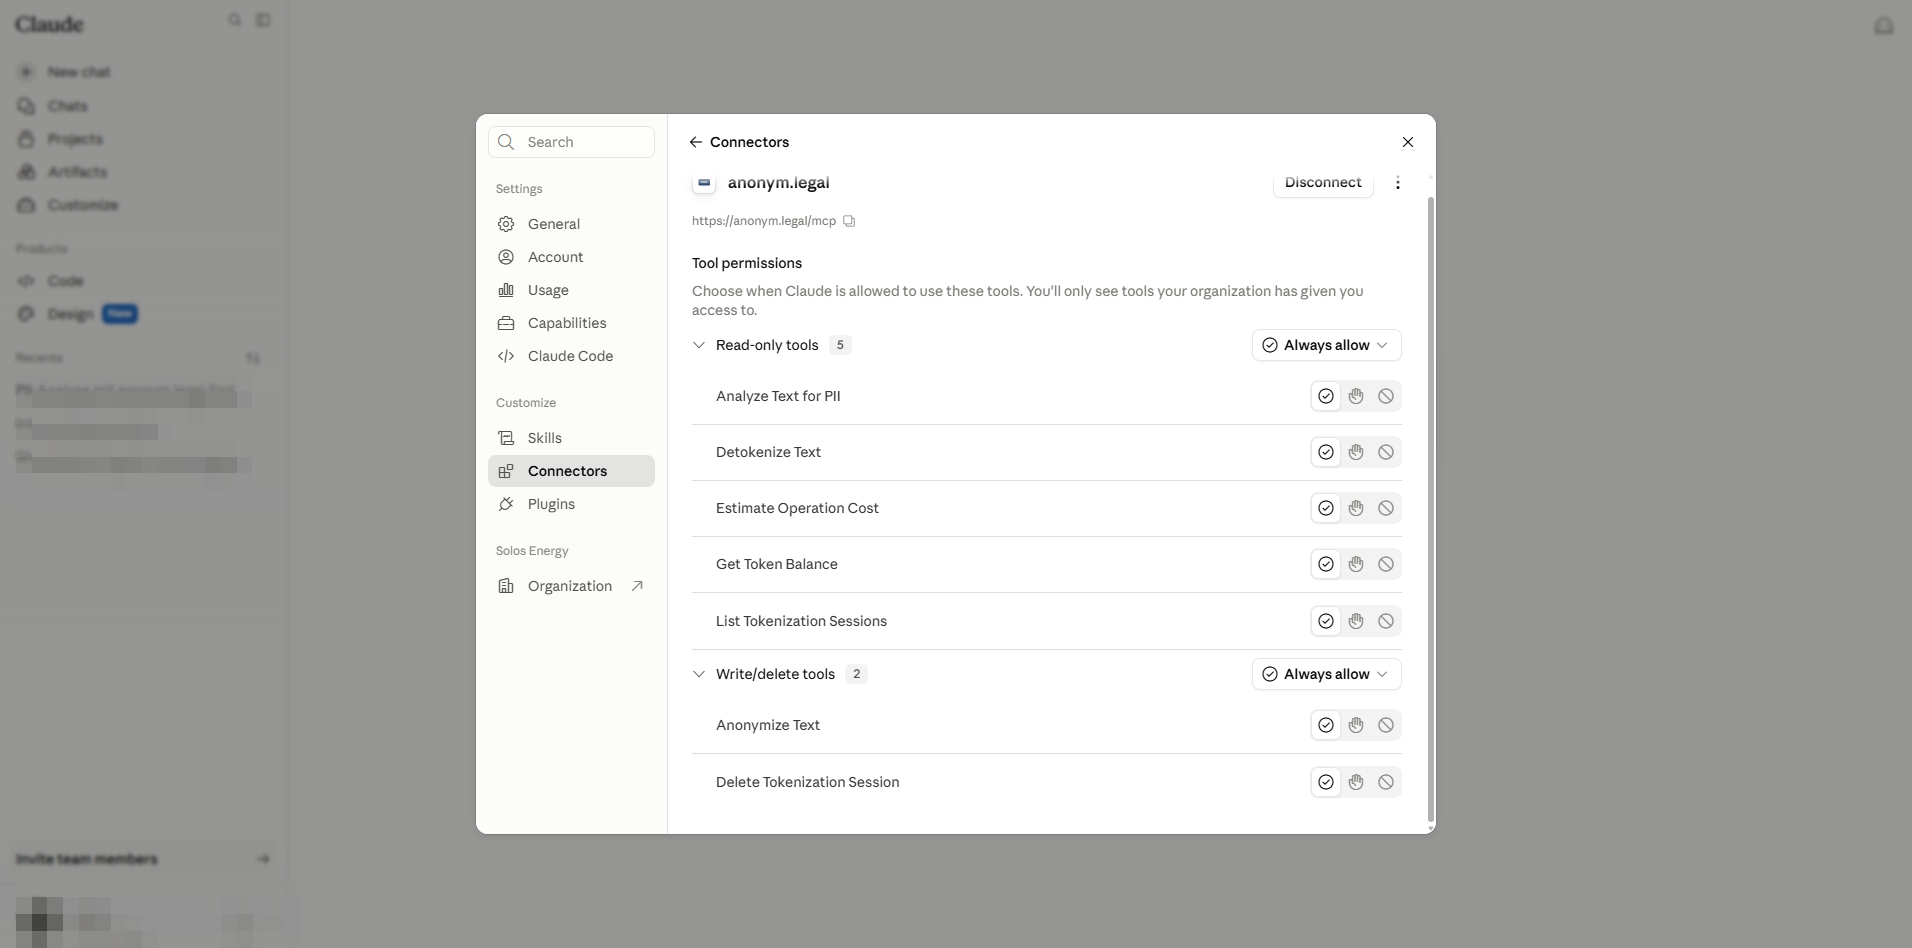
| Օգտատիրոջ ընտրություն | Ազդեցություն զրույցի ընթացքում | Լավագույնն է |
|---|---|---|
| Always allow | Claude-ը գործիքը կանչում է առանց հրավիրելու: | Միայն կարդալու օժանդակ ծրագրեր, որոնք Դուք անընդհատ օգտագործում եք: |
| Needs approval (նաև կոչվում է «Ask») | Claude-ը յուրաքանչյուր անգամ խնդրում է մեկ սեղմումով հաստատում: | Գրելու/ջնջելու գործիքներ; զգայուն աշխատանքային բեռներ: |
| Blocked | Գործիքը թաքցված է Claude-ից այս հաշվում: | Անհատական ելք գործիքից, որը Ձեր թիմն այլ դեպքում օգտագործում է: |
8. Ստուգում գործիքի կենդանի կանչով
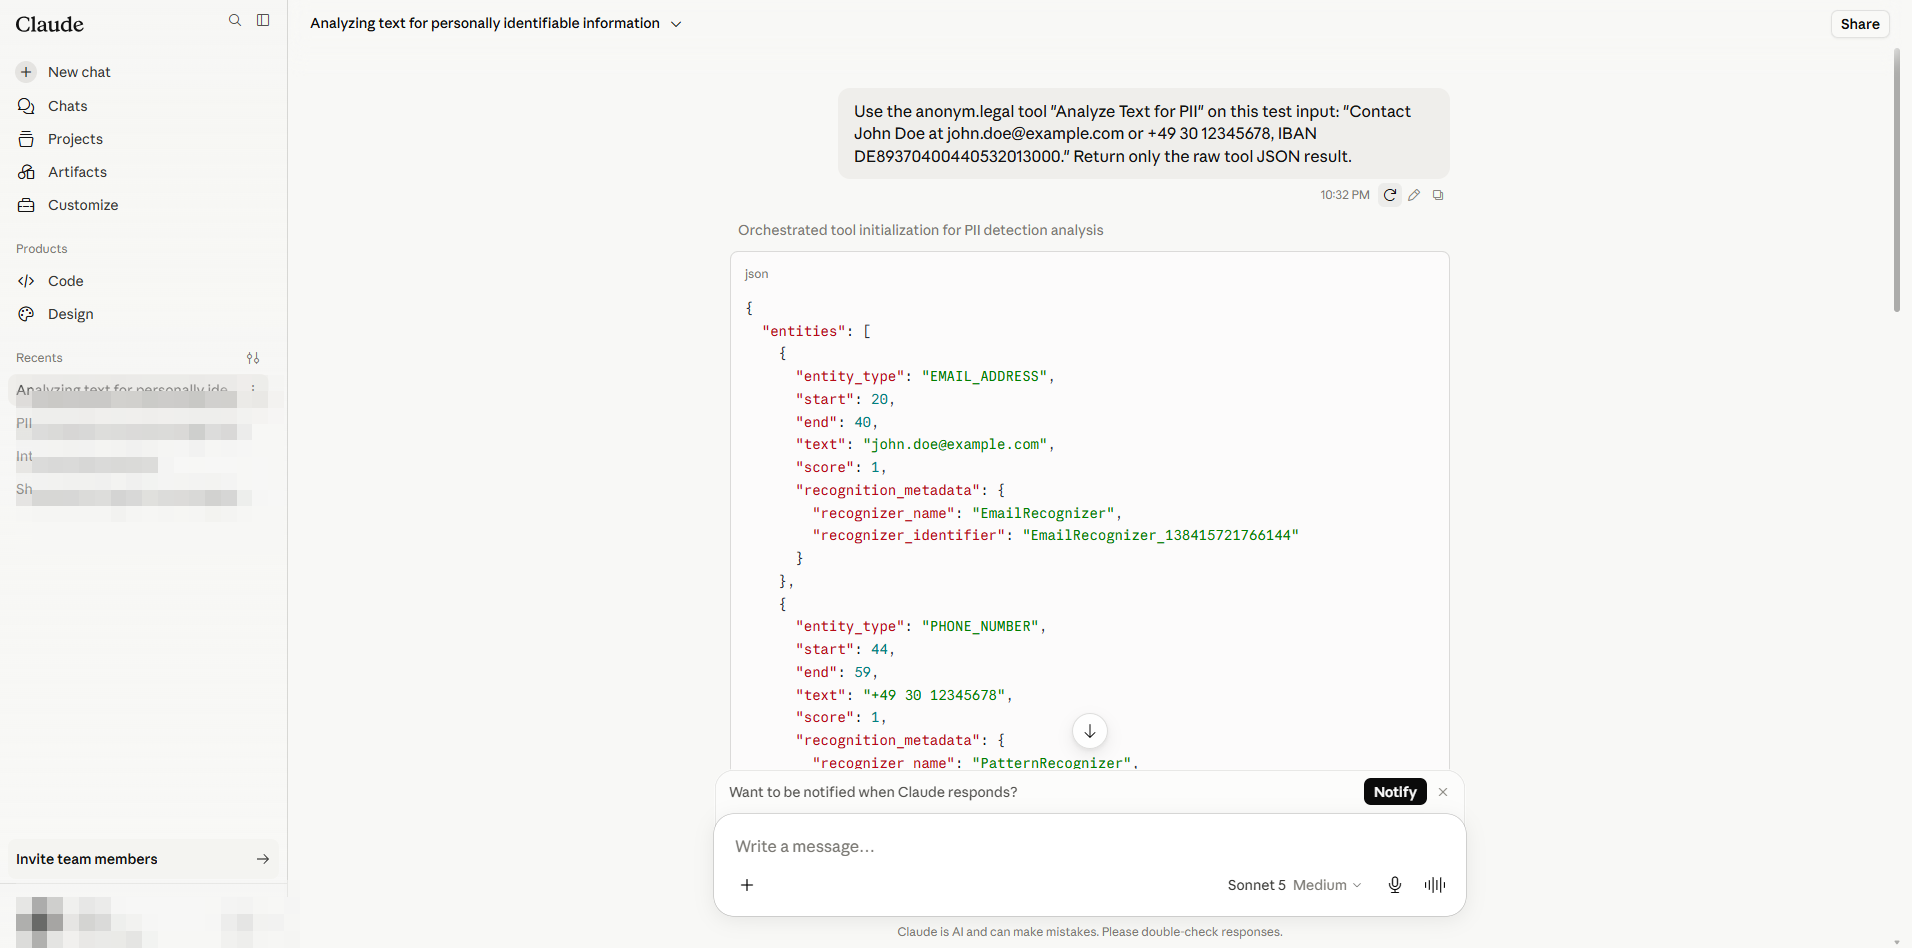
Բացեք նոր զրույց և հրահանգեք Claude-ին կանչել anonym.legal-ի կոնկրետ գործիք: Այս ուղեցույցում օգտագործվող օրինակ prompt՝
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude-ը կանչում է գործիքը և հոսքով փոխանցում JSON պատասխանը: Էկրանի պատկերը ցույց է տալիս ինը հայտնաբերված սուբյեկտ, ներառյալ PERSON, EMAIL_ADDRESS, PHONE_NUMBER և IBAN_CODE:
9. Տեղեկագիր՝ թույլտվության մոդել և ռիսկեր
Ադմինիստրատոր ընդդեմ օգտատիրոջ — ինչ է վերահսկում յուրաքանչյուր կողմ
| Հարց | Ադմինիստրատոր (Մաս A) | Օգտատեր (Մաս B) |
|---|---|---|
| Գրանցել / հեռացնել միակցիչը աշխատանքային տարածքի համար | Այո, /admin-settings/connectors-ում: | Ոչ: |
| Սահմանել գործիքի առաստաղը (ամենաբարձր մակարդակ, որը կարող է ընտրել օգտատերը) | Այո: | Ոչ: |
| Ընդհանրապես ակտիվացնել «Always allow» մակարդակը (Cowork դարպաս) | Այո, /admin-settings/cowork-ում: | Ոչ: |
| Ավարտել OAuth մուտքը anonym.legal հաշվով | Ոչ (եթե չի անում նաև որպես վերջնական օգտատեր): | Այո, մեկանգամյա յուրաքանչյուր հաշվի համար: |
| Ընտրել գործիքի նախապատվությունը առաստաղի սահմաններում | Ոչ: | Այո, /customize/connectors-ում: |
| Չեղարկել սեփական կապը՝ առանց ուրիշների վրա ազդելու | Ոչ կիրառելի: | Այո — «Remove» տողում: |
Առաստաղի մատրիցա
| Ադմինիստրատորի կարգավորում | Օգտատերը կարող է ընտրել… | Արդյունք զրույցի ընթացքում |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | Օգտատիրոջ լիարժեք ընտրություն, մինչև անհսկելի օգտագործում: |
| Approval required | Needs approval / Blocked (առանց «Always allow») | Claude-ը միշտ հաստատում է: |
| Blocked | — | Գործիքը երբեք չի ի հայտ գալիս: |
Individual sign-in ընդդեմ Managed authorization
Անվտանգության նշումներ
- Ավելացրեք միայն այն մշակողների միակցիչները, որոնց վստահում եք: Չարամիտ MCP սերվերը կարող է prompts-ը ներարկել գործիքի պատասխանների միջոցով՝ խաբելով Claude-ին, որպեսզի վերջինս ձեռնարկի վնասակար գործողություններ («indirect prompt injection»):
- Default restriction for unconfigured tools կարգավորումը Ձեր անվտանգության ցանցն է, եթե մատակարարն առանց ծանուցման նոր հնարավորություններ է առաքում — դրեք Blocked՝ պահանջելու ամեն անգամ ադմինիստրատորի վերանայում:
- Cowork «Skip all approvals»-ը անջատում է հաստատման ամեն հրավեր agentic գործարկումներում: Չակտիվացնեք այն կարգավորվող տվյալներ մշակող tenants-ի համար:
- Ռոտացրեք հավատարմագրերը, որոնք օգտագործվել են միակցիչները փորձարկելու համար՝ նախքան արտադրության օգտատերերին առաջ մղելը:
Որտեղ է գտնվում յուրաքանչյուր կարգավորում
| Կարգավորում | Դեր | Գտնվելու վայր |
|---|---|---|
| Ավելացնել / ջնջել կազմակերպության միակցիչը | Ադմինիստրատոր | /admin-settings/connectors |
| Գործիքի առաստաղ | Ադմինիստրատոր | /admin-settings/connectors → միակցիչի մանրամասն |
| Կանխադրված սահմանափակում չկարգավորված գործիքների համար | Ադմինիստրատոր | Նույն պանելը, Tool permissions-ի վերևում |
| «Always allow» դարպաս և Skip approvals | Ադմինիստրատոր | /admin-settings/cowork |
| Միանալ / անջատել (սեփական հաշիվ) | Օգտատեր | /customize/connectors |
| Գործիքի նախապատվություն (սեփական հաշիվ) | Օգտատեր | /customize/connectors → միակցիչի մանրամասն |
| Լեզու / տեղայնացում | Օգտատեր | Կողագոտու պրոֆիլի ընտրացանկ → Language |
Աղբյուրներ՝ գործնական գրանցում claude.ai-ի դեմ և anonym.legal MCP սերվերի փաստաթղթեր: Պատկերակները և UI-ը պատկանում են համապատասխանաբար Anthropic-ին և anonym.legal-ին:
Պատրա՞ստ եք պաշտպանել Ձեր թիմը:
Սկսեք անանունացումը մինչև այն կհասնի Claude
Ստեղծեք anonym.legal հաշիվ, միացրեք այն Ձեր Claude Enterprise աշխատանքային տարածքին, և յուրաքանչյուր հաղորդագրություն կանխադրված մնում է PII-ից զերծ:
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.