लेखक: George Curta ·
एंटरप्राइज़ एकीकरण गाइड
Claude Enterprise के साथ anonym.legal को एकीकृत करना
Claude Enterprise वर्कस्पेस के एडमिन और उपयोगकर्ताओं के लिए चरण-दर-चरण गाइड — स्क्रीनशॉट, अनुमति मॉडल और सत्यापन के साथ।
https://anonym.legal/mcpप्रमाणीकरण: DCR + OAuthअवलोकन
भाग A — एडमिन कॉन्फ़िगरेशन
भाग B — अंतिम उपयोगकर्ता सेटअप
सत्यापन और संदर्भ
1. अवलोकन और पूर्वापेक्षाएँ
anonym.legal एक MCP (Model Context Protocol) सर्वर प्रदान करता है जो पाठ में व्यक्तिगत डेटा (PII) का पता लगाता है, टोकनाइज़ करता है और डी-टोकनाइज़ करता है। Claude Enterprise से जुड़ा होने पर, यह Claude को तृतीय पक्षों को भेजने से पहले PII को छिपाने, माँग पर मूल मानों को पुनर्स्थापित करने और लागत/कोटा को ट्रैक करने की अनुमति देता है।
कौन क्या करता है
- एडमिनपूरे वर्कस्पेस के लिए कनेक्टर पंजीकृत करता है, संगठन-व्यापी अनुमति सीमा निर्धारित करता है और Cowork गेट को नियंत्रित करता है। यहाँ कुछ भी किसी विशिष्ट उपयोगकर्ता के क्रेडेंशियल्स को प्रभावित नहीं करता।
- उपयोगकर्ताOAuth के माध्यम से अपने Claude खाते के लिए कनेक्टर को अधिकृत करता है और एडमिन सीमा के भीतर एक प्रति-टूल प्राथमिकता (हमेशा अनुमति दें / पूछें / अवरुद्ध) चुनता है।
आपको क्या चाहिए
- एक Claude Enterprise वर्कस्पेस (यह गाइड किसी भी Enterprise टेनेंट पर लागू होती है)।
- भाग A के लिए Claude में एडमिन भूमिका।
- OAuth हैंडशेक के लिए एक anonym.legal खाता (उपयोगकर्ता कनेक्ट के दौरान एक लॉगिन विंडो देखते हैं)।
- MCP सर्वर URL: https://anonym.legal/mcp।
भाग A
एडमिन कॉन्फ़िगरेशन
भाग A में सब कुछ /admin-settings/* के अंतर्गत होता है और एडमिन भूमिका की आवश्यकता होती है। ये चरण आपके संगठन के हर सदस्य को प्रभावित करते हैं।
2. एडमिन — कस्टम कनेक्टर जोड़ें
Claude पहले-पक्ष और साझेदार कनेक्टर्स की एक निर्देशिका के साथ आता है, लेकिन anonym.legal को कस्टम Web कनेक्टर के रूप में जोड़ा जाता है। https://claude.ai/admin-settings/connectors से शुरू करें।
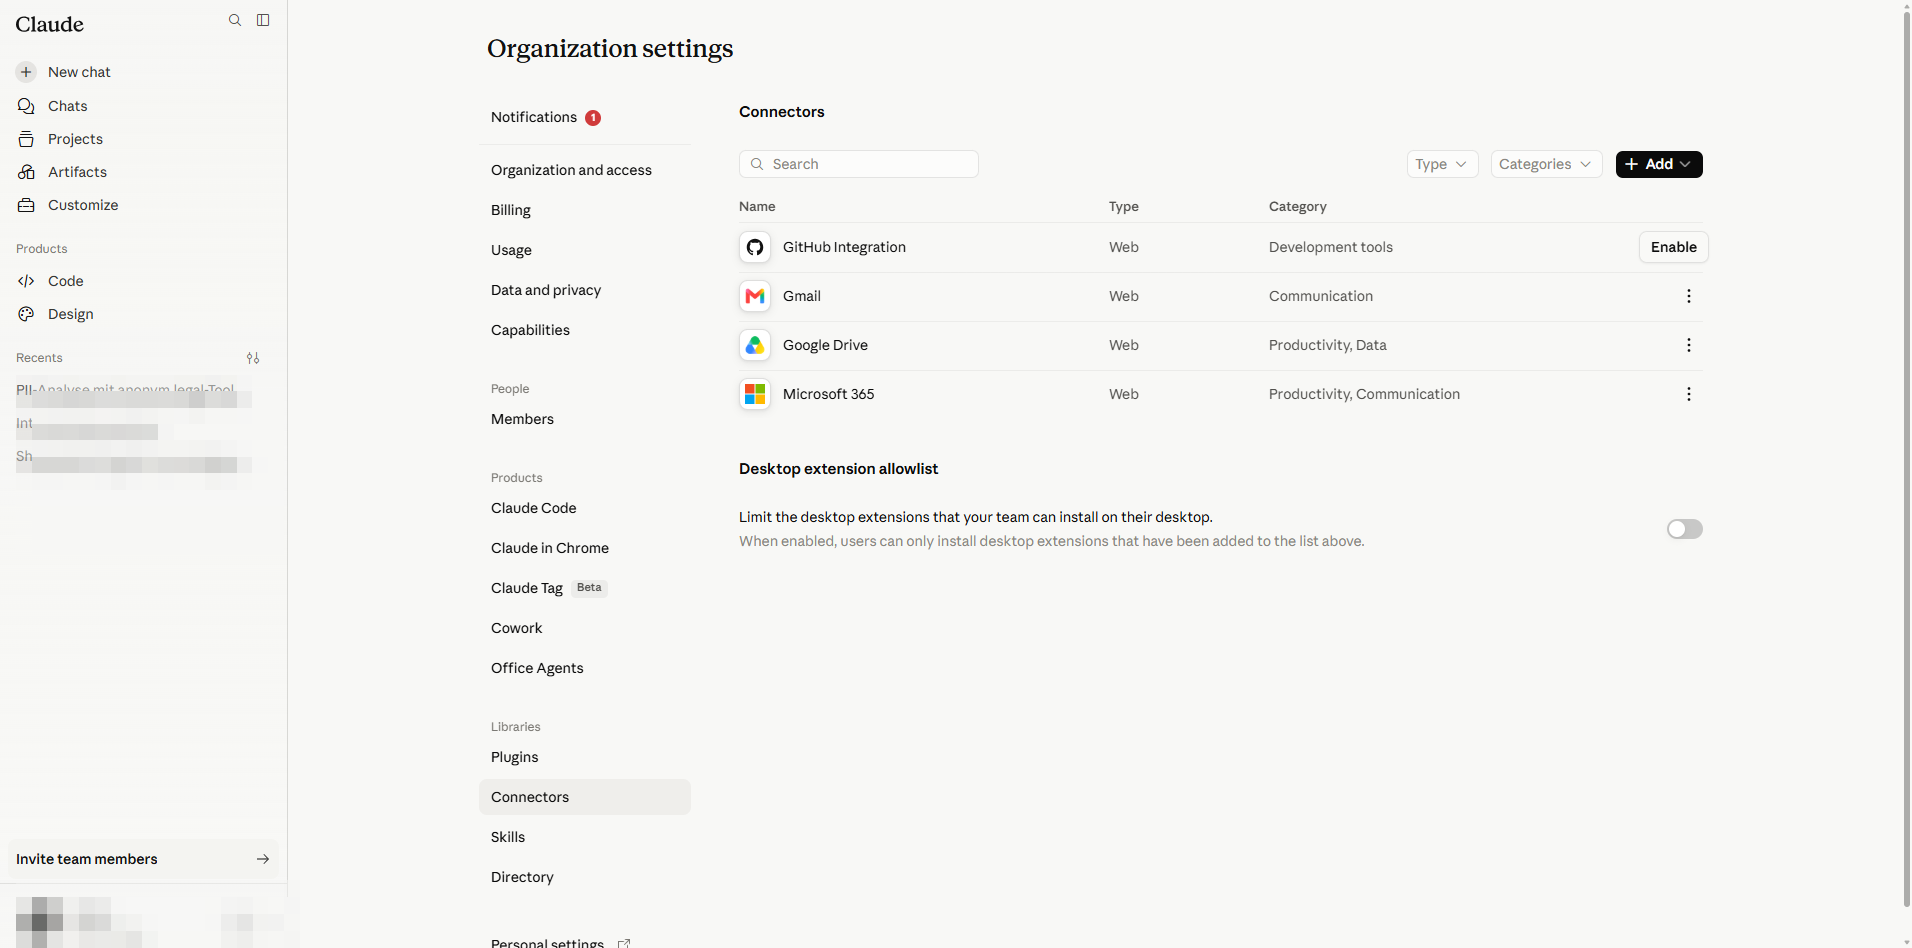
- 1
Add connector पर क्लिक करें। मेनू दो विकल्प दिखाता है: All available (क्यूरेटेड निर्देशिका) और Custom।
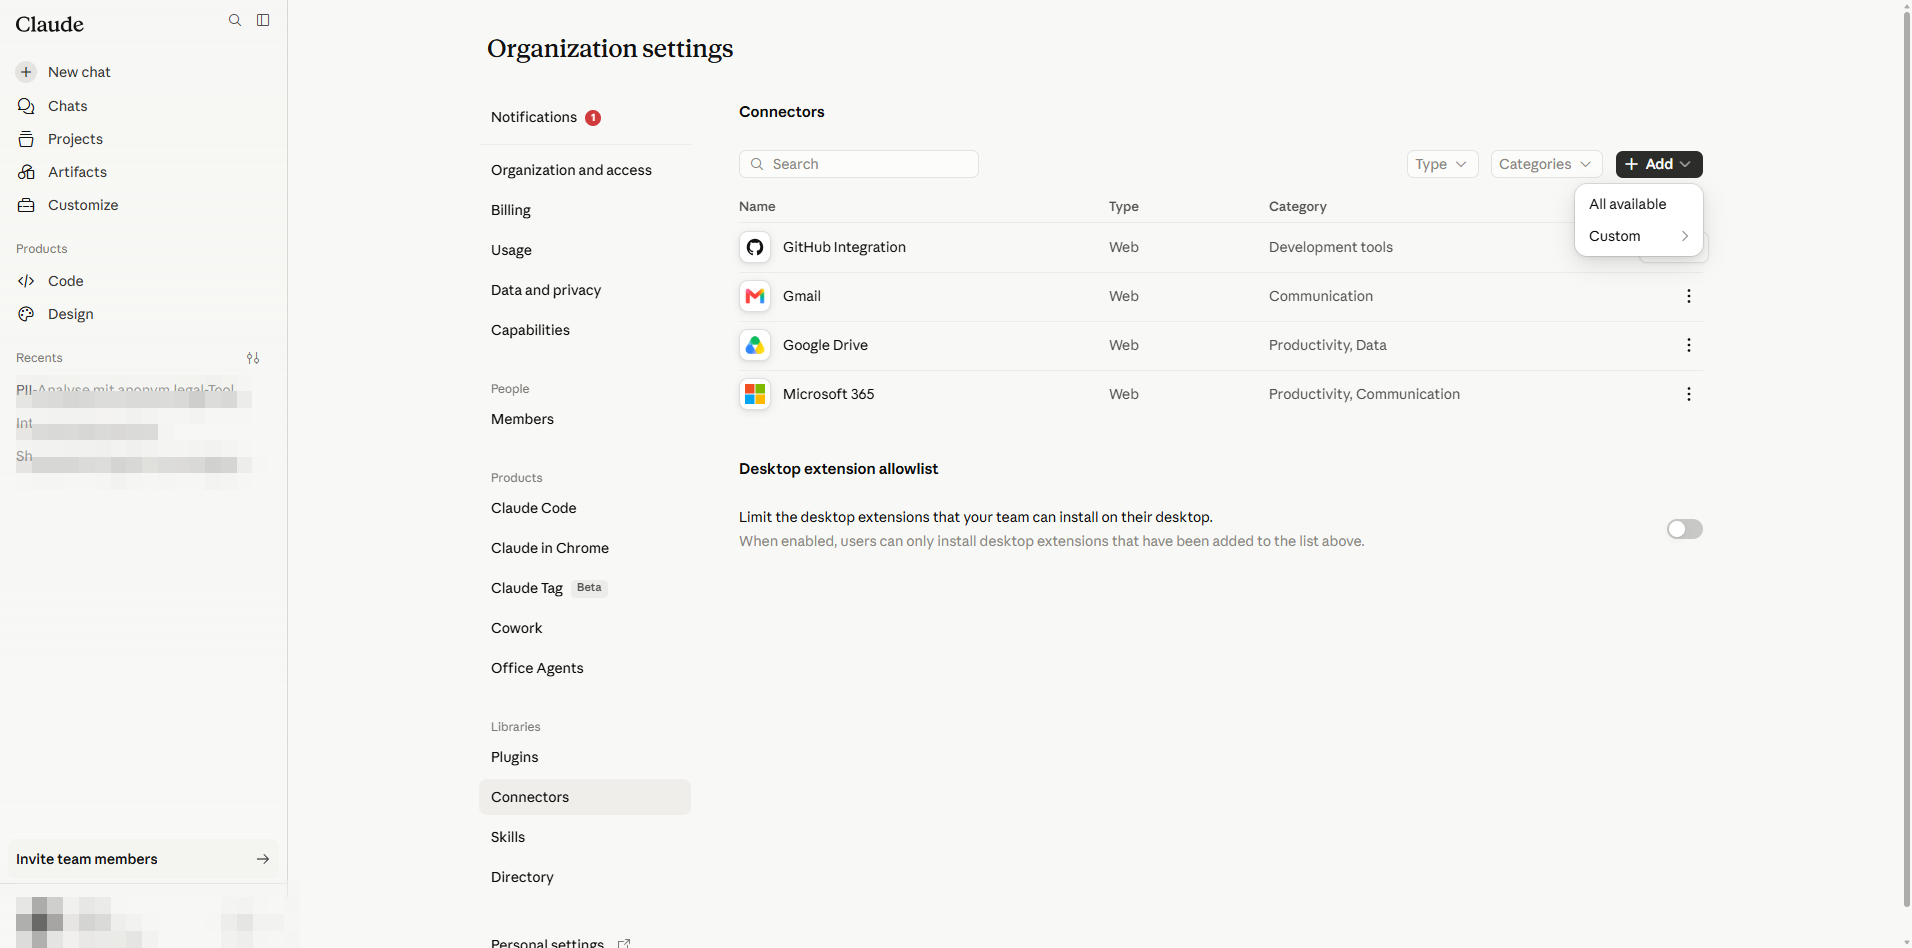
Add connector मेनू: मनमाने MCP सर्वर के लिए Custom चुनें। - 2
Custom पर होवर करें; एक सबमेनू Web या Desktop प्रदान करता है। anonym.legal एक होस्टेड MCP एंडपॉइंट है, इसलिए Web चुनें।
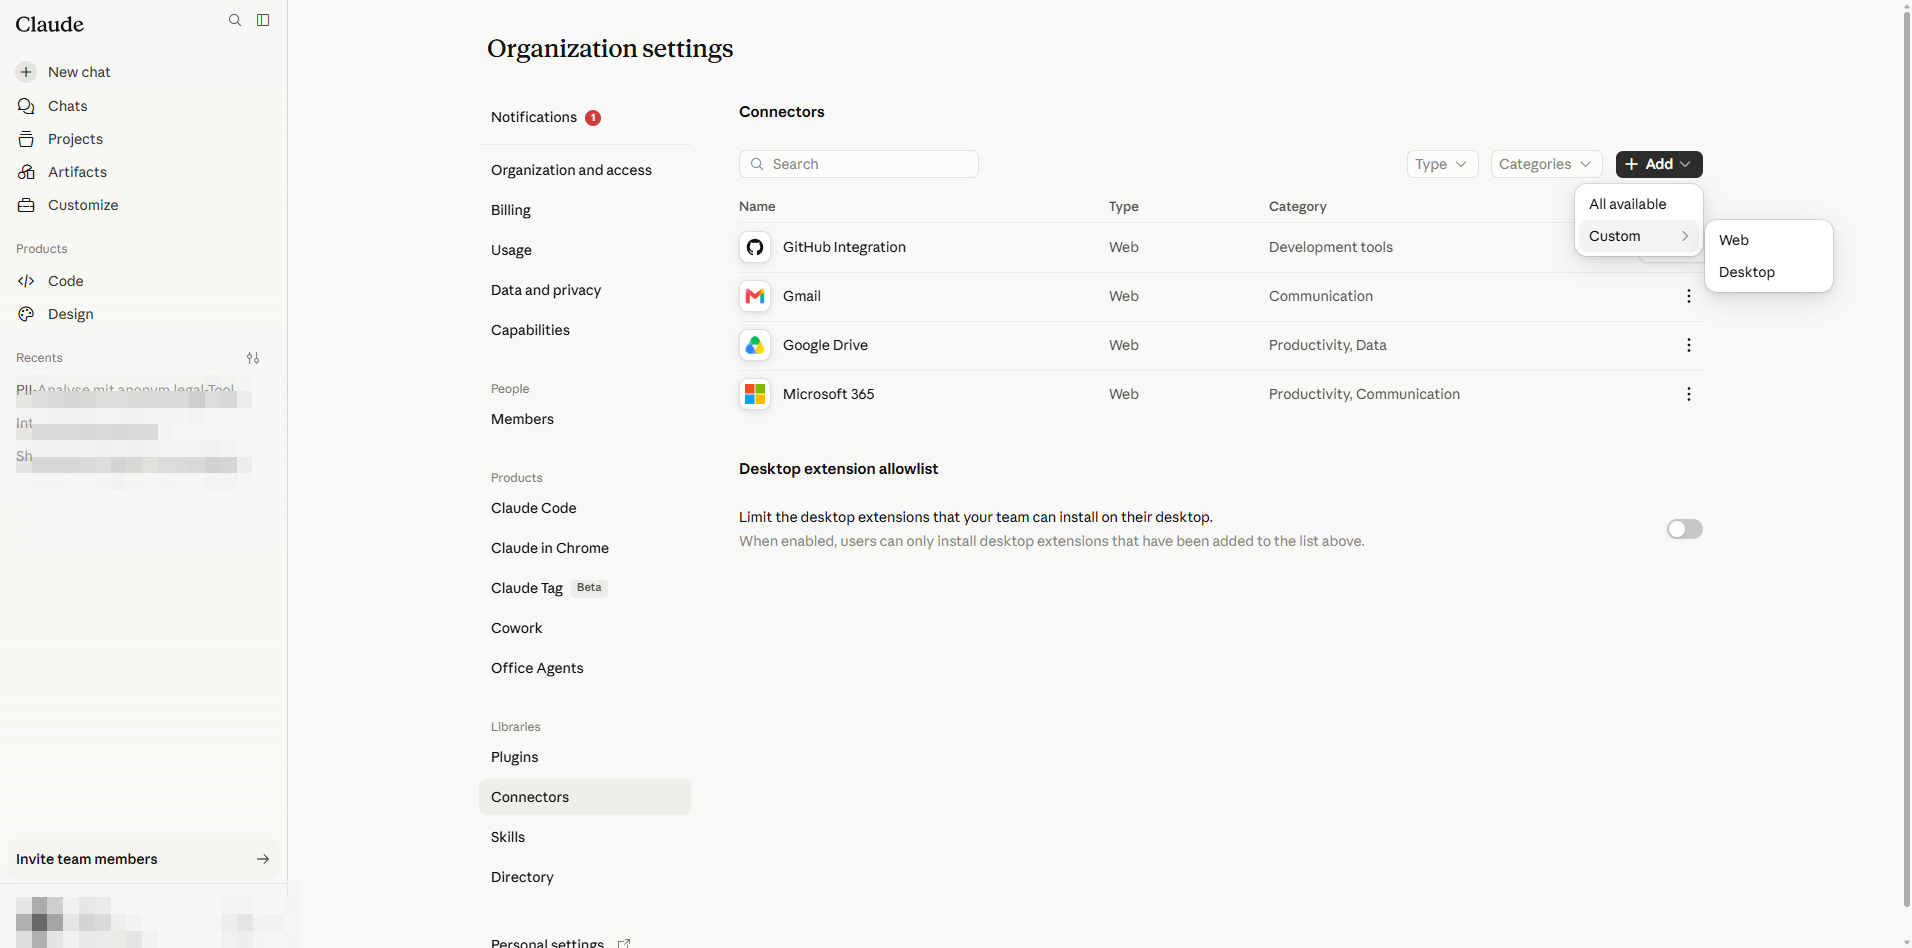
दूरस्थ MCP सर्वर के लिए Web चुनें; Desktop स्थानीय रूप से होस्ट किए गए सर्वर के लिए है। - 3
Add custom connector डायलॉग खुलता है (वर्तमान में BETA में)।
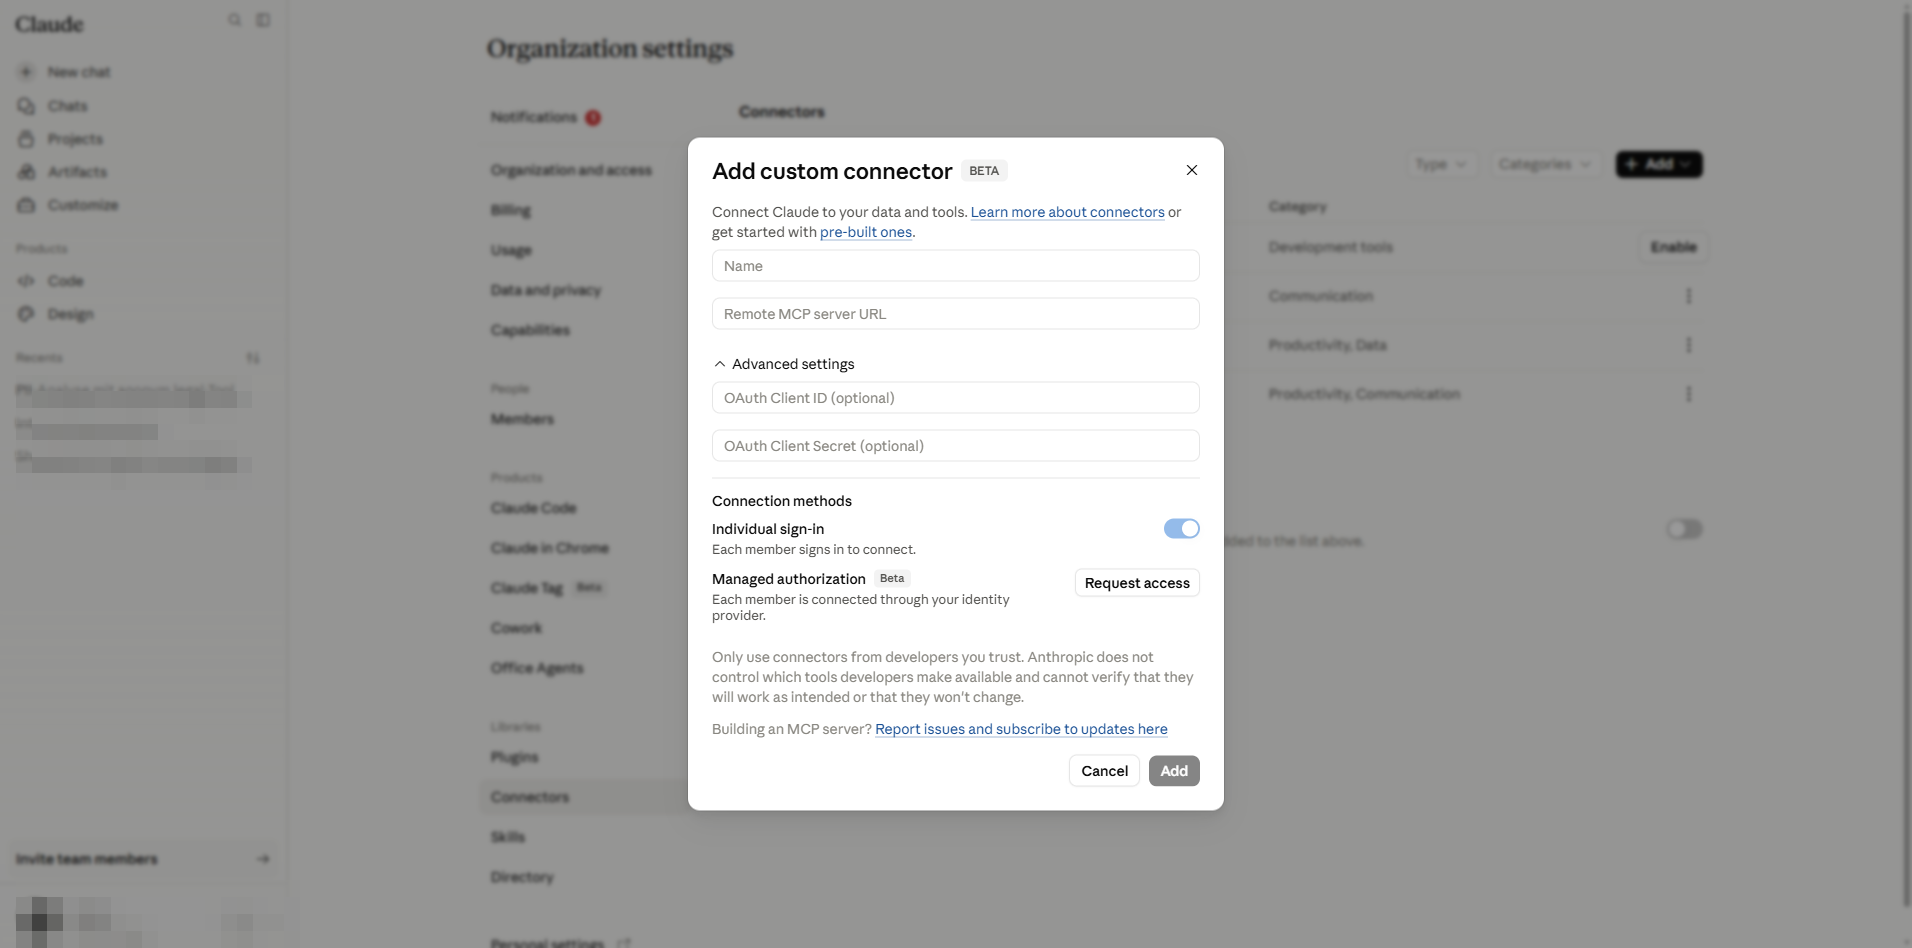
खाली डायलॉग। फ़ील्ड: Name, Remote MCP server URL, वैकल्पिक OAuth Client ID/Secret, प्राधिकरण विधि। - 4
फ़ील्ड भरें:
- Name: anonym.legal (चैट और सेटिंग्स में उपयोगकर्ताओं को दिखाया जाता है)।
- Remote MCP server URL: https://anonym.legal/mcp।
- OAuth Client ID और Client Secret को खाली छोड़ें। anonym.legal Dynamic Client Registration (DCR) का समर्थन करता है, इसलिए Claude स्वचालित रूप से क्लाइंट क्रेडेंशियल्स की बातचीत करता है। ये फ़ील्ड भरना केवल तब आवश्यक है जब MCP प्रदाता DCR का समर्थन नहीं करता।
- Individual sign-in चयनित रखें (डिफ़ॉल्ट)। प्रत्येक उपयोगकर्ता अपने स्वयं के anonym.legal खाते से अधिकृत करता है।
- Managed authorization (Beta) विकल्प तब तक अक्षम है जब तक कि आपका टेनेंट enterprise-managed-auth प्रतीक्षा सूची में न हो; प्रबंधित मोड आपके संगठन को प्रत्येक उपयोगकर्ता के बजाय केंद्रीय रूप से टोकन का स्वामी बनाने देगा।
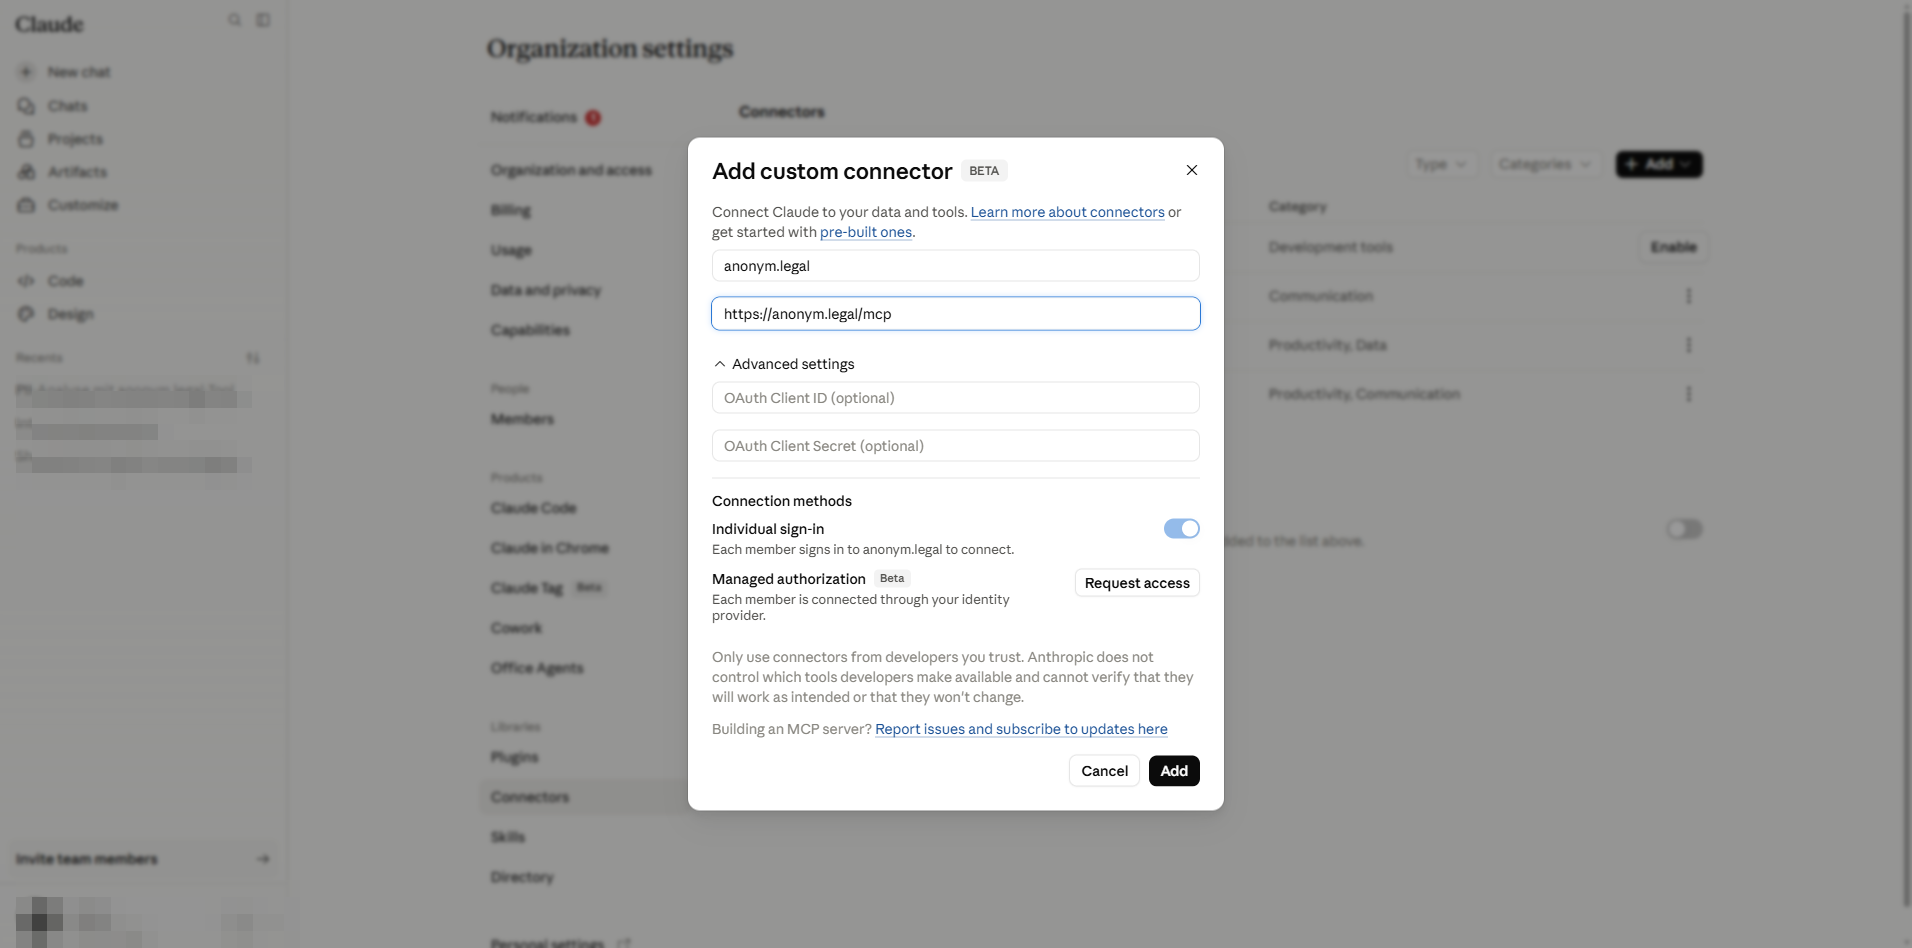
भरा हुआ डायलॉग। चेतावनी: केवल उन डेवलपर्स से कनेक्टर सक्षम करें जिन पर आप भरोसा करते हैं — एक दुर्भावनापूर्ण सर्वर टूल प्रतिक्रियाओं के माध्यम से निर्देश इंजेक्ट कर सकता है ("prompt injection")। - 5
Add पर क्लिक करें। कनेक्टर अब Connectors सूची में दिखाई देता है। उपयोगकर्ता अभी इसका उपयोग नहीं कर सकते — प्रत्येक को भाग B से गुज़रना होगा।
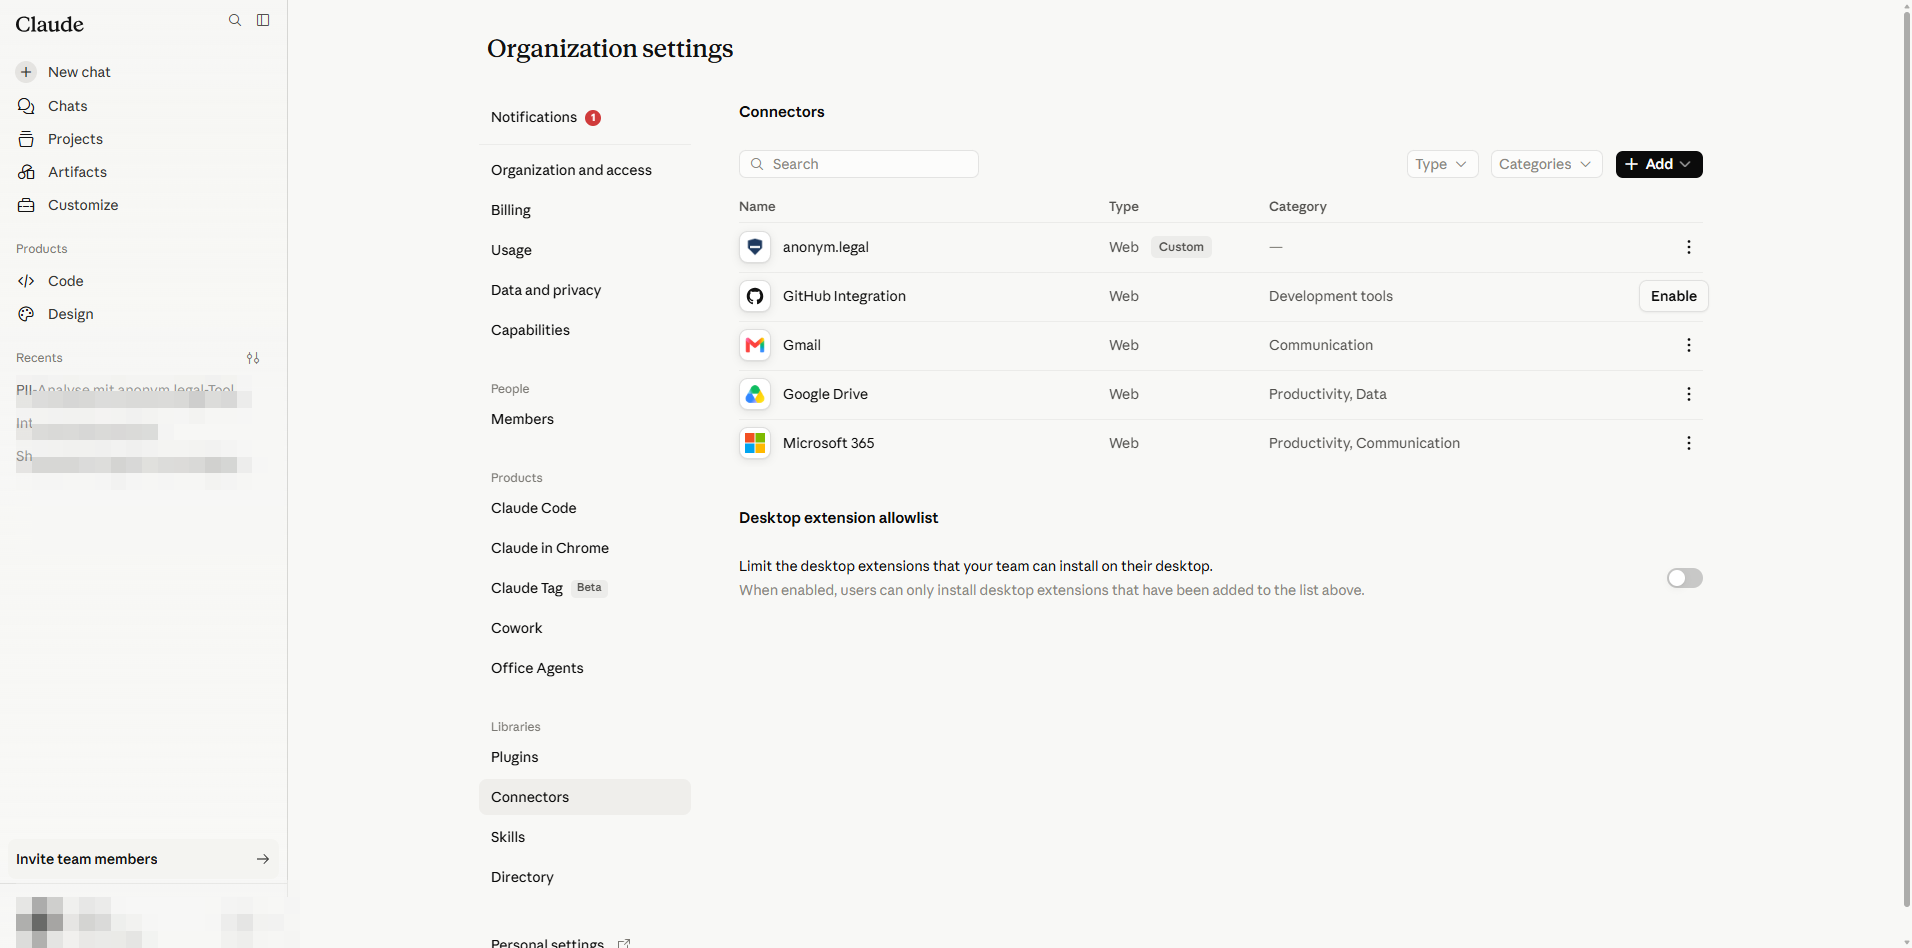
पंजीकृत। आपके संगठन में कोई भी अब इसे अपने Customize पृष्ठ से सक्षम कर सकता है।
3. एडमिन — टूल अनुमति सीमा कॉन्फ़िगर करें
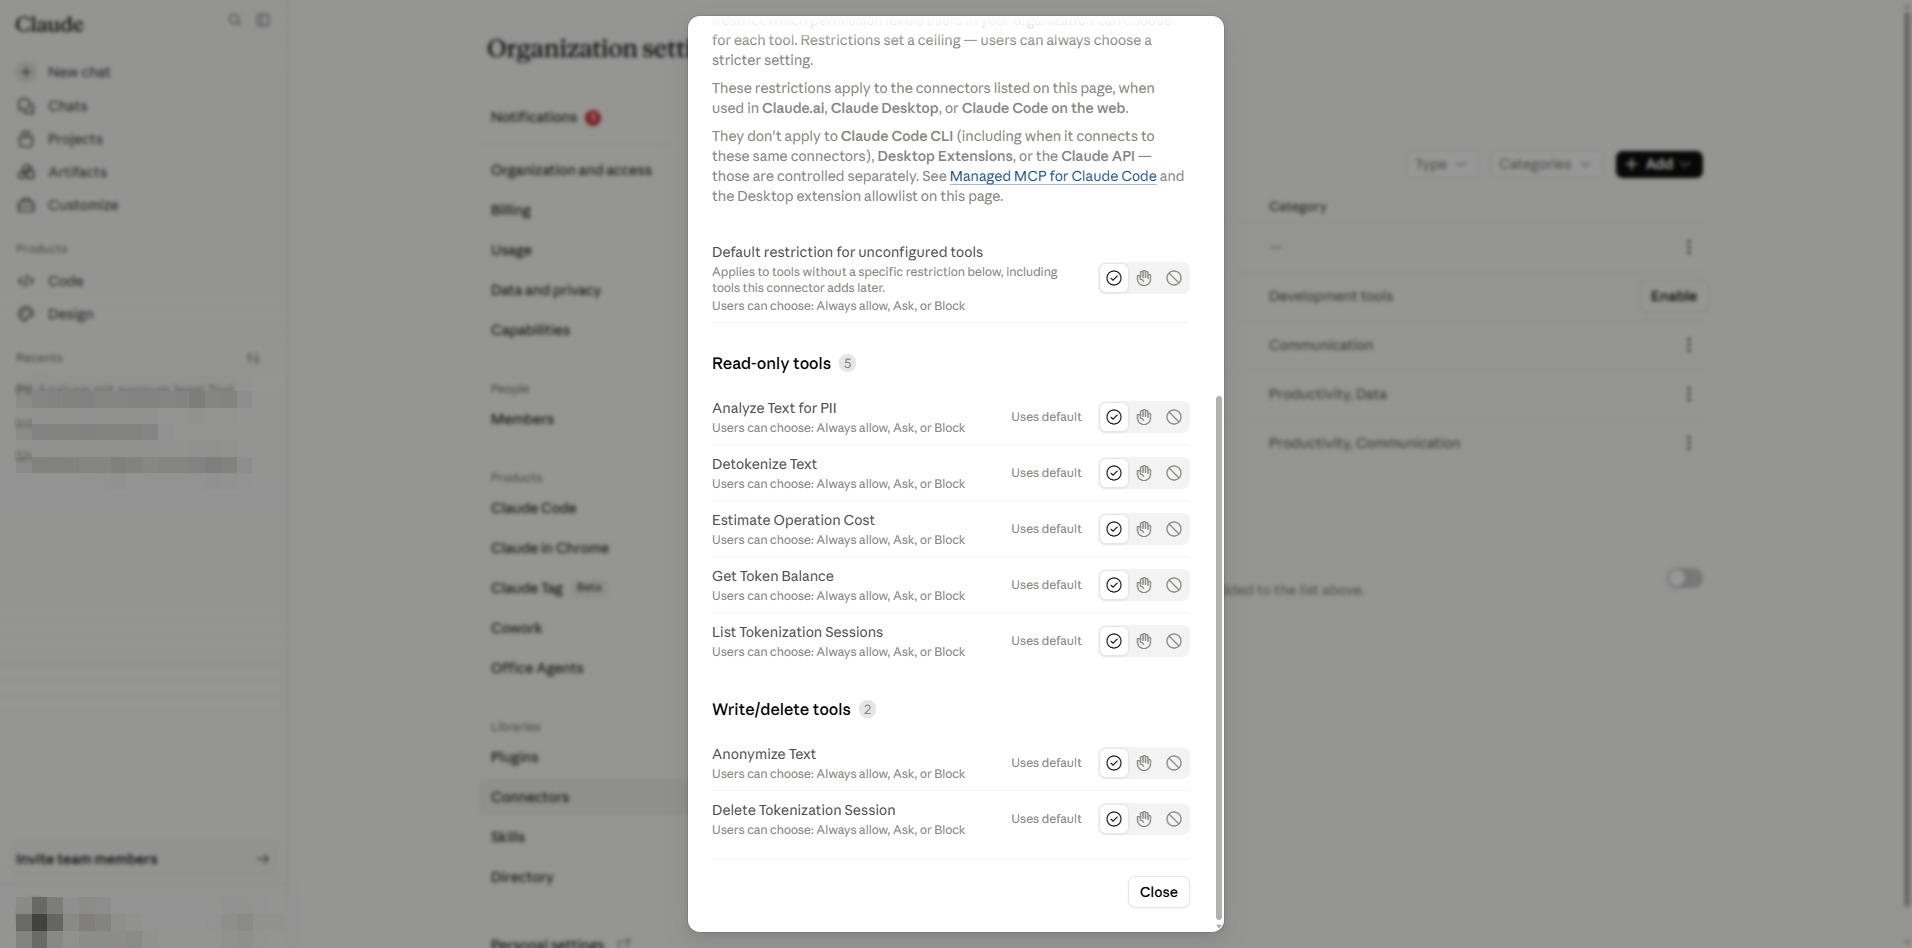
इसके विवरण खोलने के लिए anonym.legal पंक्ति पर क्लिक करें। एडमिन अनुमति चुनाव एक सीमा बनाते हैं: व्यक्तिगत उपयोगकर्ता समान या सख्त हो सकते हैं, कभी अधिक अनुमत नहीं।
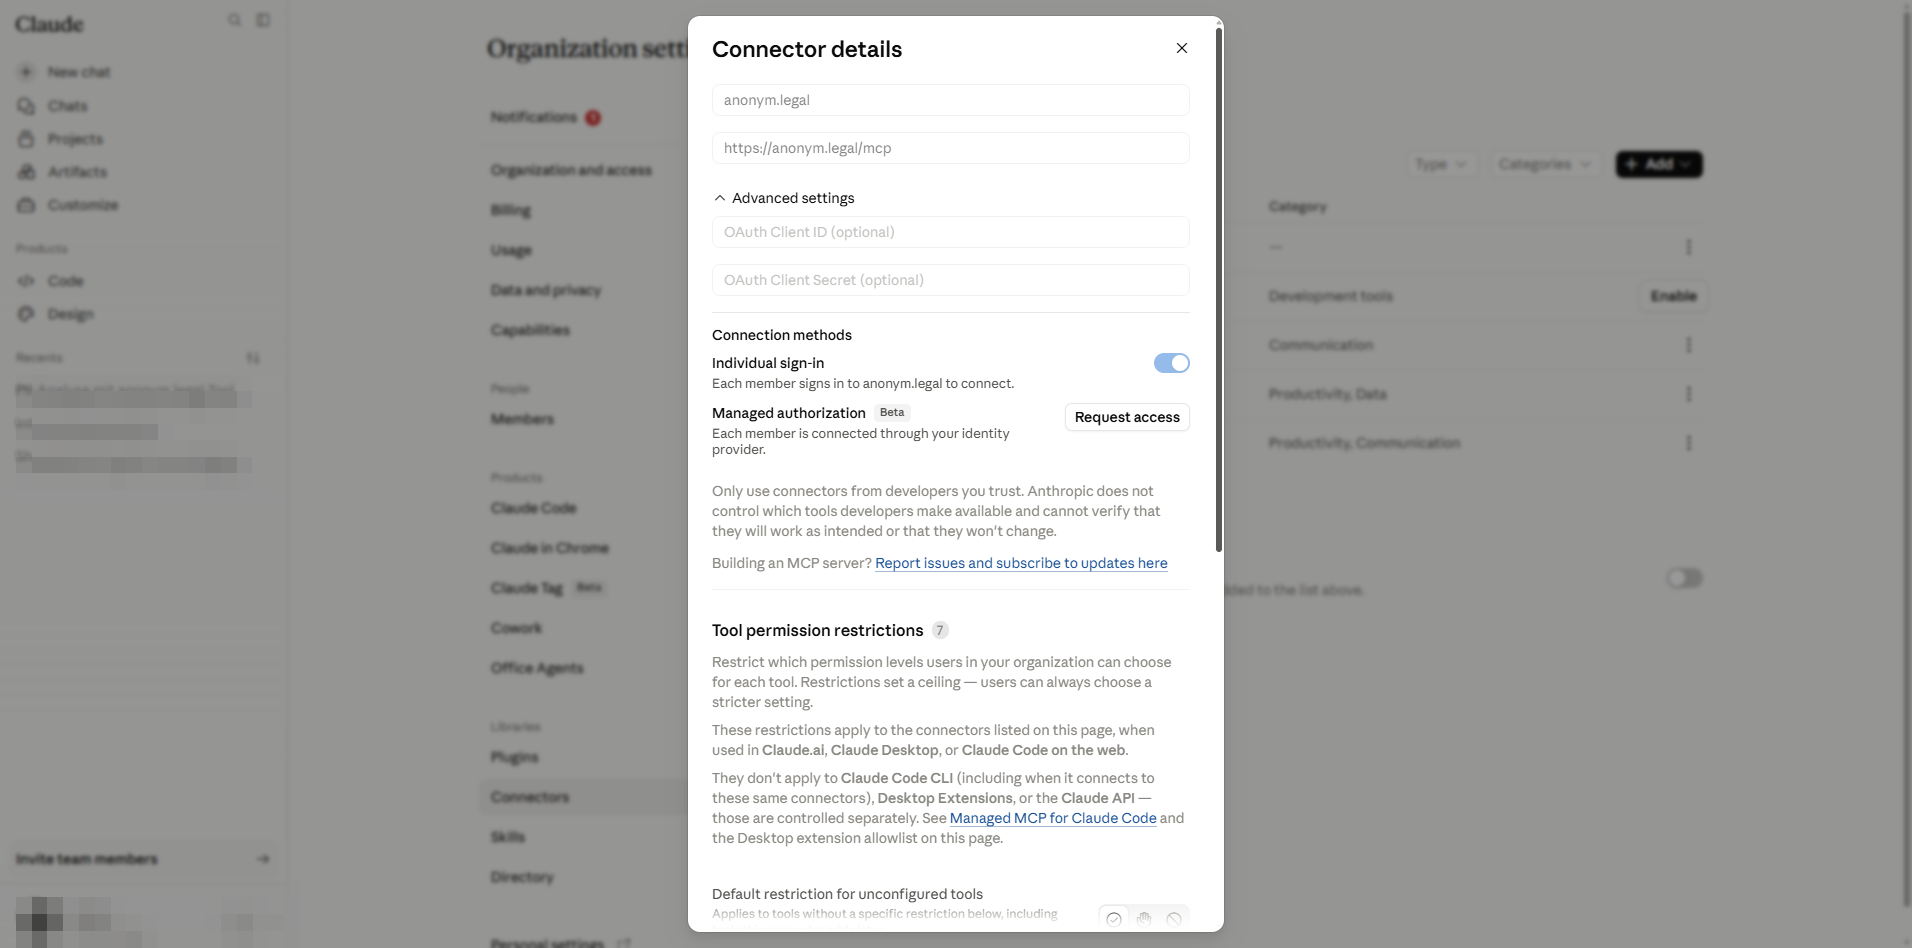
अनकॉन्फ़िगर टूल के लिए डिफ़ॉल्ट प्रतिबंध
पहला नियंत्रण यह तय करता है कि जब anonym.legal कोई नया टूल पेश करता है जो अभी यहाँ सूचीबद्ध नहीं है तो क्या होता है। सबसे सुरक्षित स्थिति के लिए Blocked चुनें; मौजूदा कॉन्फ़िगर किए गए टूल प्रभावित नहीं होते।
केवल-पढ़ने के टूल
ये प्रदाता की तरफ स्थिति में परिवर्तन किए बिना anonym.legal को कॉल करते हैं। इस रोलआउट में सभी छह को Always allow पर सेट किया गया है ताकि अंतिम उपयोगकर्ता उन्हें बिना घर्षण के कॉल कर सकें।
- Analyze Text for PII — पाठ नमूने में PII संस्थाओं का पता लगाएँ।
- Detokenize Text — सत्र टोकन का उपयोग करके गुमनामीकरण को उलटें।
- Estimate Operation Cost — वास्तविक कॉल से पहले ड्राई-रन मूल्य निर्धारण।
- Get Token Balance — खाते के लिए शेष कोटा।
- List Tokenization Sessions — इस उपयोगकर्ता द्वारा बनाए गए सत्र।
- List Presets — बिल्ट-इन, व्यक्तिगत, और सार्वजनिक अनामिकरण प्रीसेट सूचीबद्ध करता है जिन्हें अन्य टूल में पास किया जा सकता है।
लिखने / हटाने के टूल
ये टूल anonym.legal पर स्थिति बनाते या नष्ट करते हैं (एक टोकनाइज़ेशन सत्र या उसके रिकॉर्ड)। आपका संगठन उन्हें अनुमति देता है, लेकिन संवेदनशील टेनेंट Approval required को लागू कर सकते हैं ताकि Claude को प्रत्येक कॉल से पहले उपयोगकर्ता से पूछना पड़े।
- Anonymize Text — PII को उलटने योग्य टोकनों से बदलें (एक टोकनाइज़ेशन सत्र बनाता है)।
- Delete Tokenization Session — एक सत्र और उसके टोकनों को अपरिवर्तनीय रूप से हटा दें।
- Redact PII in Image — OCR-आधारित पहचान जो PNG/JPEG इमेज में PII को रिडैक्ट या विश्लेषित करती है (टोकन खर्च करता है; इमेज रिडैक्शन सक्षम होना आवश्यक है)।
4. एडमिन — "Always allow" के लिए Cowork गेट
प्रति-टूल तालिका से स्वतंत्र रूप से, Claude की Cowork/एजेंट सेटिंग्स तय करती हैं कि क्या "Always allow" स्तर कनेक्टर टूल्स के लिए बिल्कुल उपलब्ध है। https://claude.ai/admin-settings/cowork पर जाएँ।
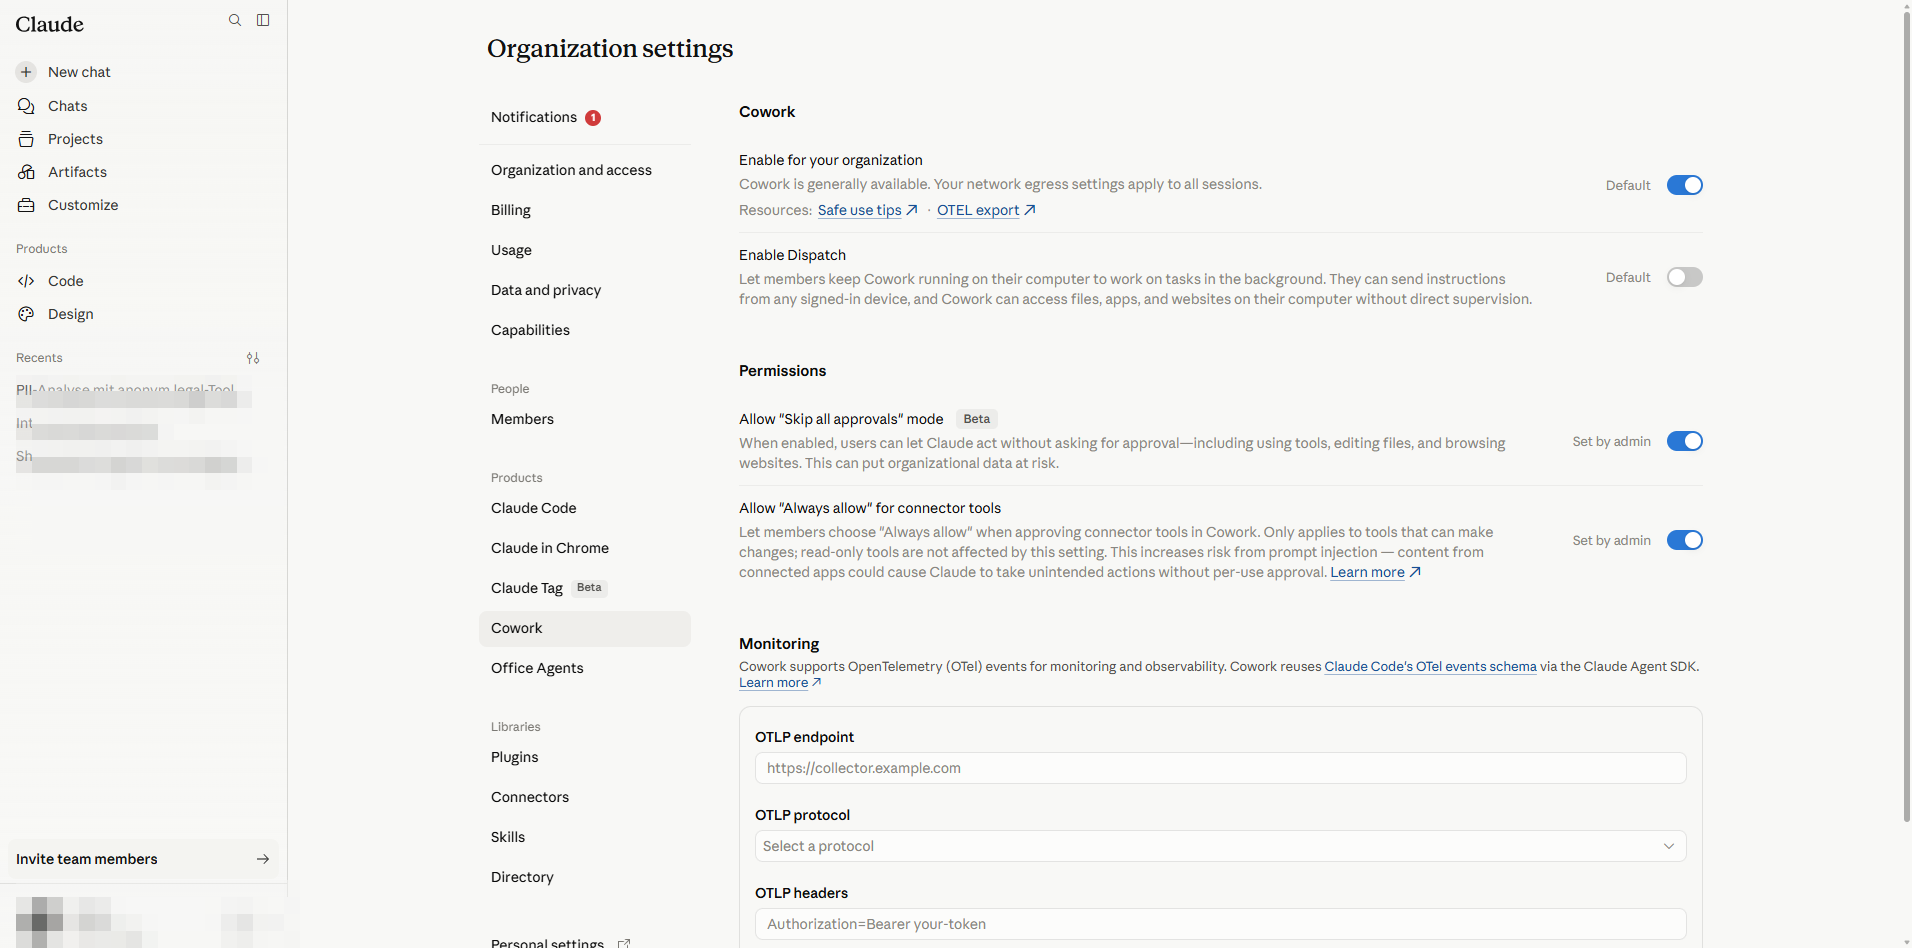
- Enable for your organization — कनेक्टरों को एजेंटिक रूप से चलाने के लिए चालू होना चाहिए।
- Enable Dispatch — Dispatch फ़ीचर को नियंत्रित करता है; कनेक्टर अनुमतियों से असंबंधित।
- Allow "Skip all approvals" mode (Beta) — खतरनाक: उपयोगकर्ताओं को हर प्रॉम्प्ट को बायपास करने के लिए एक-शॉट टॉगल मिलता है। विनियमित कार्यभार के लिए बंद रखें।
- Allow "Always allow" for connector tools — जब बंद हो, उपयोगकर्ता "Always allow" प्राथमिकता सहेज नहीं सकते; उन्हें केवल-पढ़ने के टूल के लिए भी "Ask each time" अनुभव मिलता है। जब चालू हो, उपयोगकर्ता अभी भी प्रति-टूल एडमिन सीमा से बंधे हैं।
5. एडमिन — कनेक्टर रीसेट / हटाएँ
इन चरणों का उपयोग तब करें जब कनेक्टर को साफ़ पुनः स्थापना की आवश्यकता हो (उदाहरण के लिए ट्रांसपोर्ट URL बदलने, क्लाइंट क्रेडेंशियल्स को घुमाने, या एकीकरण को सेवानिवृत्त करने के बाद)। हटाना संगठन-व्यापी है और प्रत्येक उपयोगकर्ता के OAuth अनुदान को अमान्य करता है।
- 1
https://claude.ai/admin-settings/connectors पर एडमिन Connectors तालिका खोलें। anonym.legal पंक्ति ढूँढें।
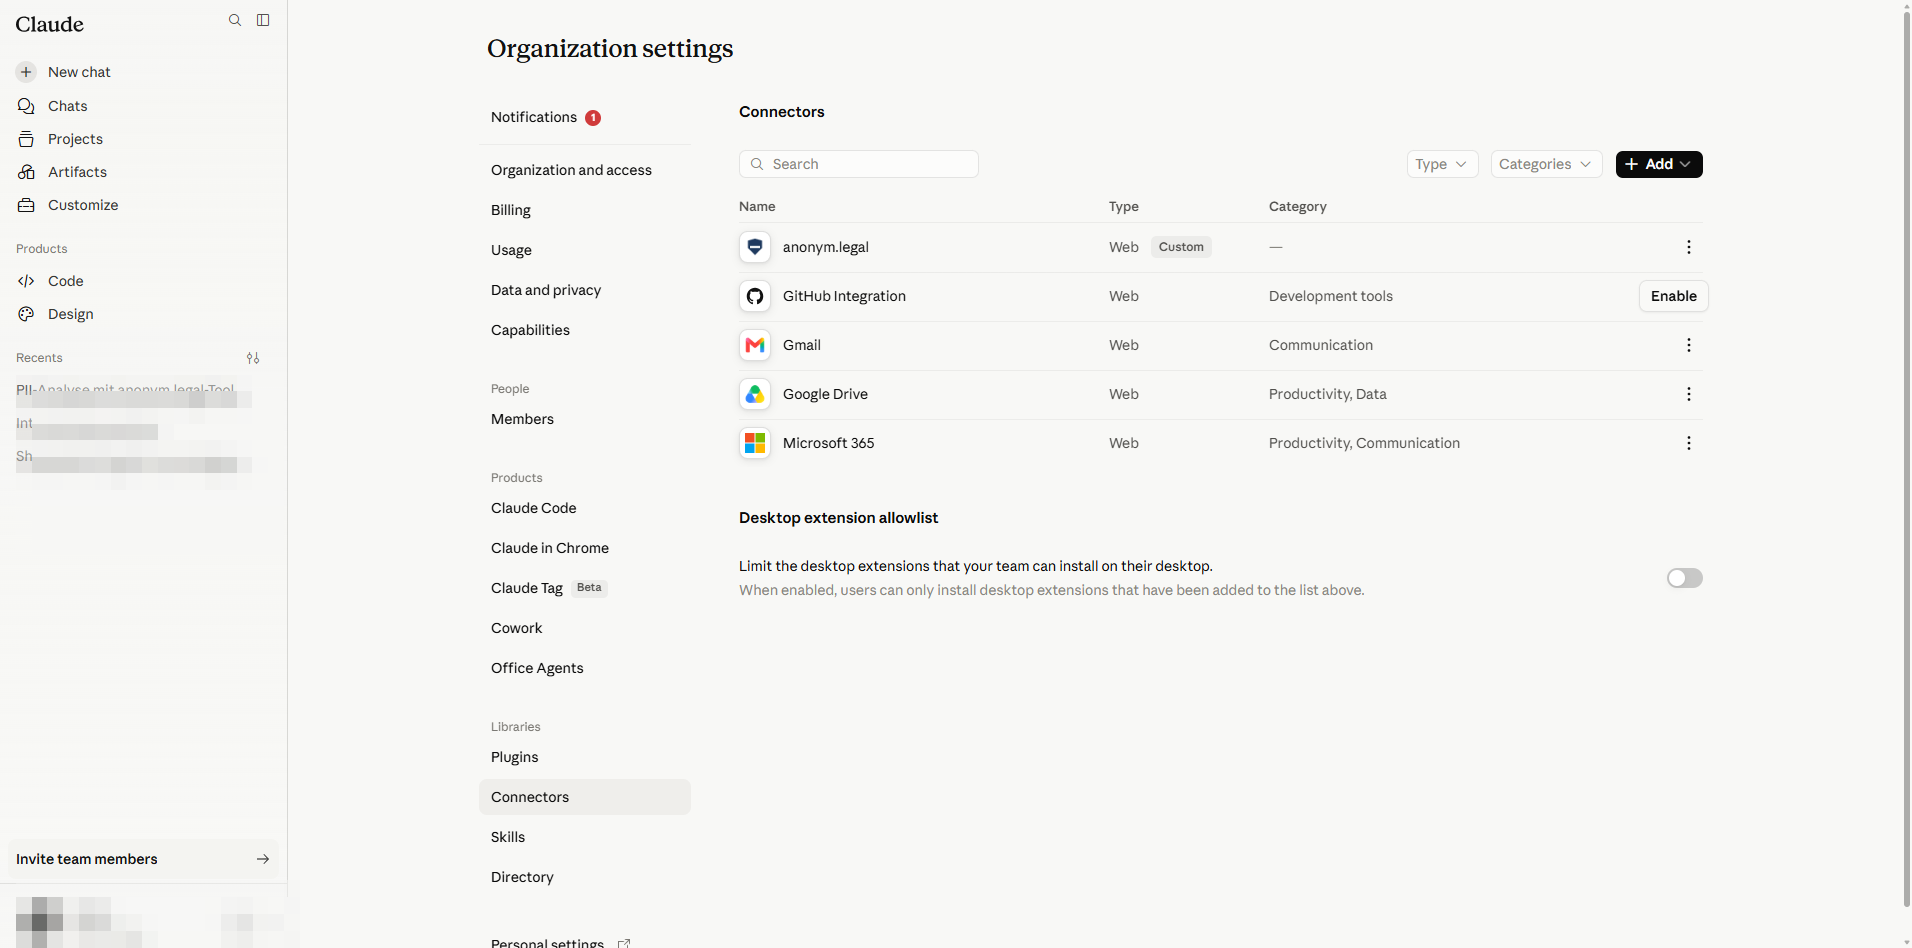
Admin → Connectors। - 2
पंक्ति पर More options (⋯) आइकन पर क्लिक करें और Delete चुनें।
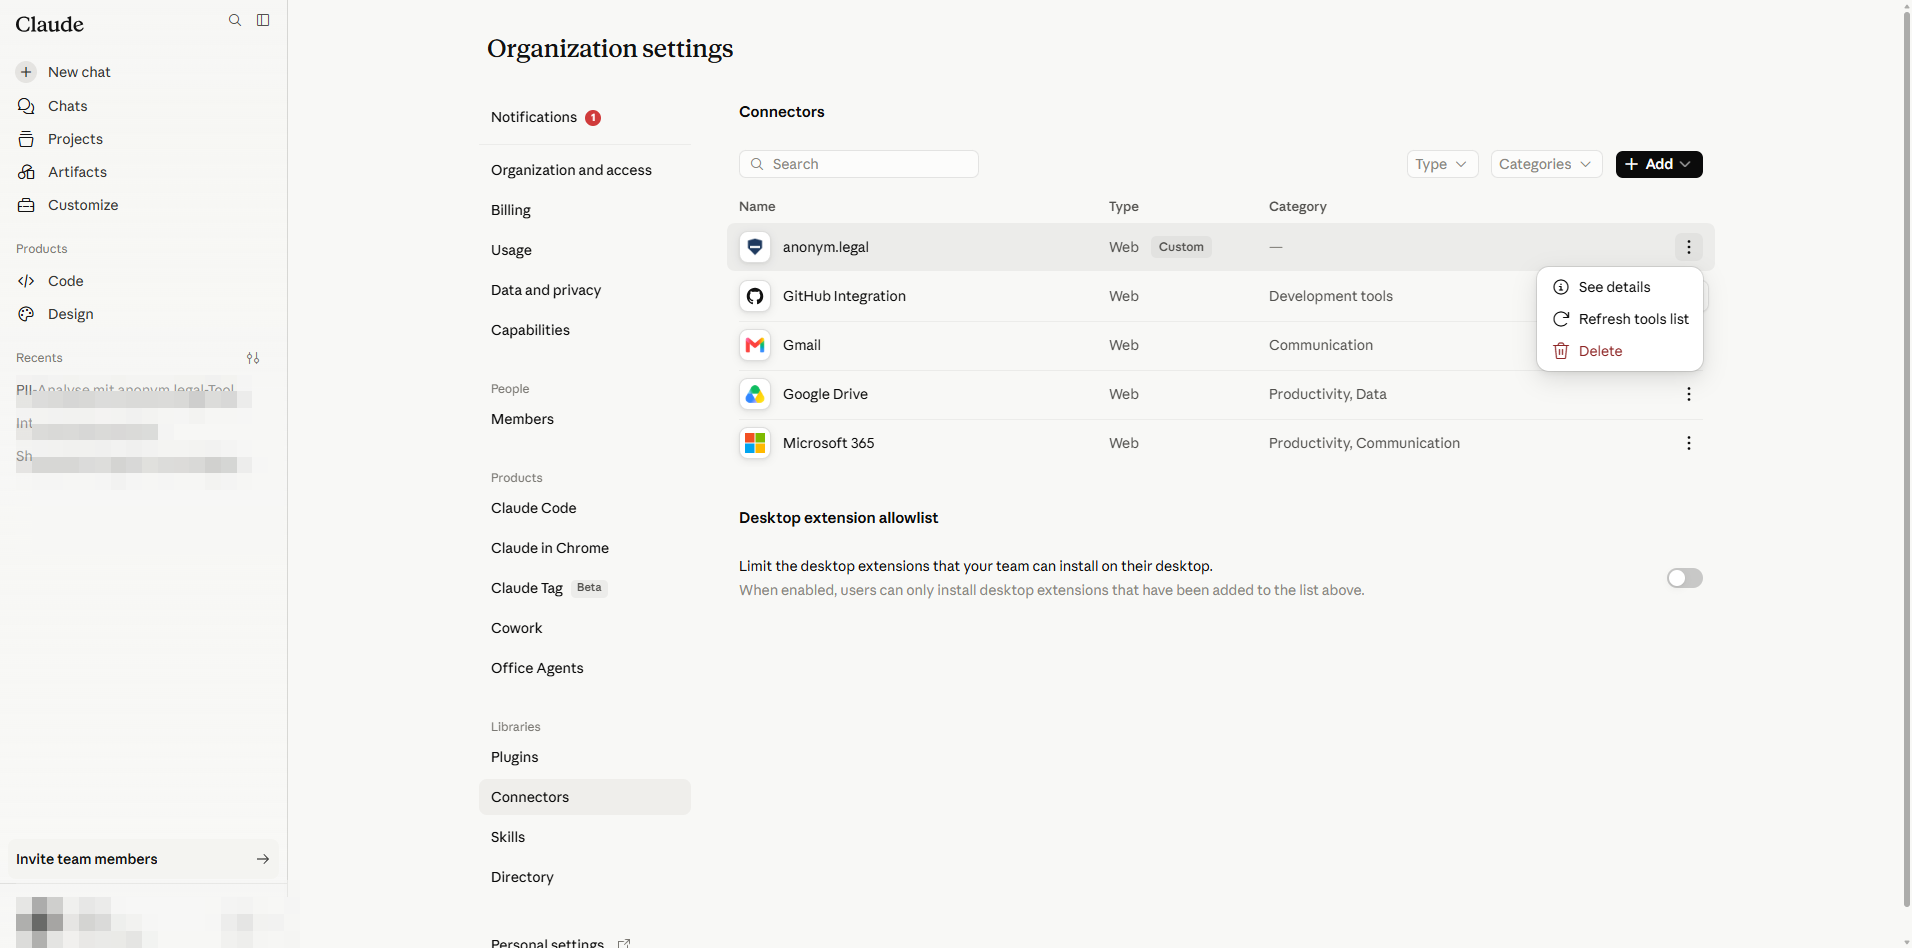
पंक्ति संदर्भ मेनू: Delete पूरे संगठन के लिए कनेक्टर हटा देता है। - 3
Remove anonym.legal for your team? डायलॉग में पुष्टि करें।
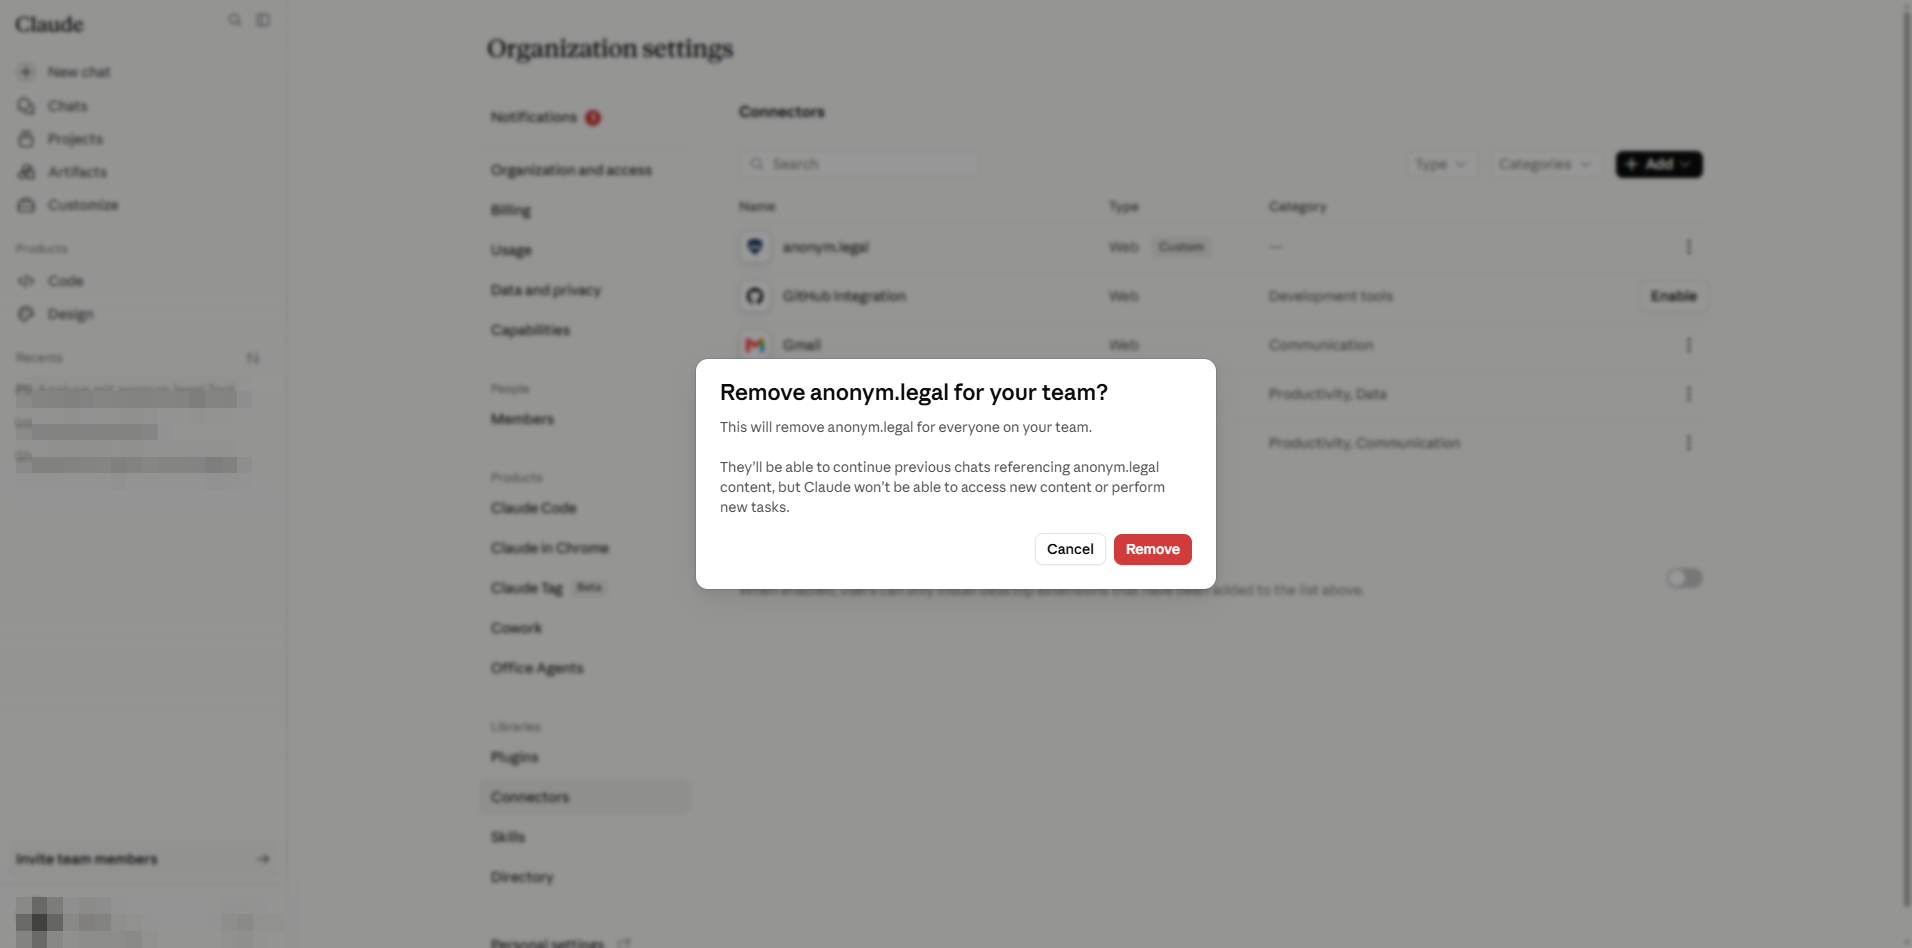
हटाने की पुष्टि। यह वर्कस्पेस में प्रत्येक उपयोगकर्ता के लिए सर्वर पंजीकरण हटा देता है। - 4
तालिका कनेक्टर के बिना ताज़ा हो जाती है। जिन उपयोगकर्ताओं ने इसे कनेक्ट किया था वे इसे अपने Customize पृष्ठ से गायब होते देखेंगे।
साफ़ स्थिति — नई सेटिंग्स के साथ §2 के माध्यम से फिर से जोड़ने के लिए सुरक्षित।
भाग B
अंतिम उपयोगकर्ता सेटअप
भाग B में सब कुछ /customize/* के अंतर्गत होता है और वर्तमान उपयोगकर्ता के अपने खाते तक सीमित है। एडमिनों को अन्य उपयोगकर्ताओं के लिए ये चरण करने की आवश्यकता नहीं है।
6. उपयोगकर्ता — OAuth के माध्यम से कनेक्ट और साइन इन करें
एक बार जब एडमिन ने कनेक्टर प्रकाशित कर दिया (भाग A), प्रत्येक उपयोगकर्ता इसे अपने खाते पर एक बार सक्रिय करता है।
- 1
साइडबार खोलें → Customize, या https://claude.ai/customize/connectors पर जाएँ। उपयोगकर्ता-स्तर का Connectors पैनल संगठन द्वारा प्रकाशित सब कुछ सूचीबद्ध करता है।
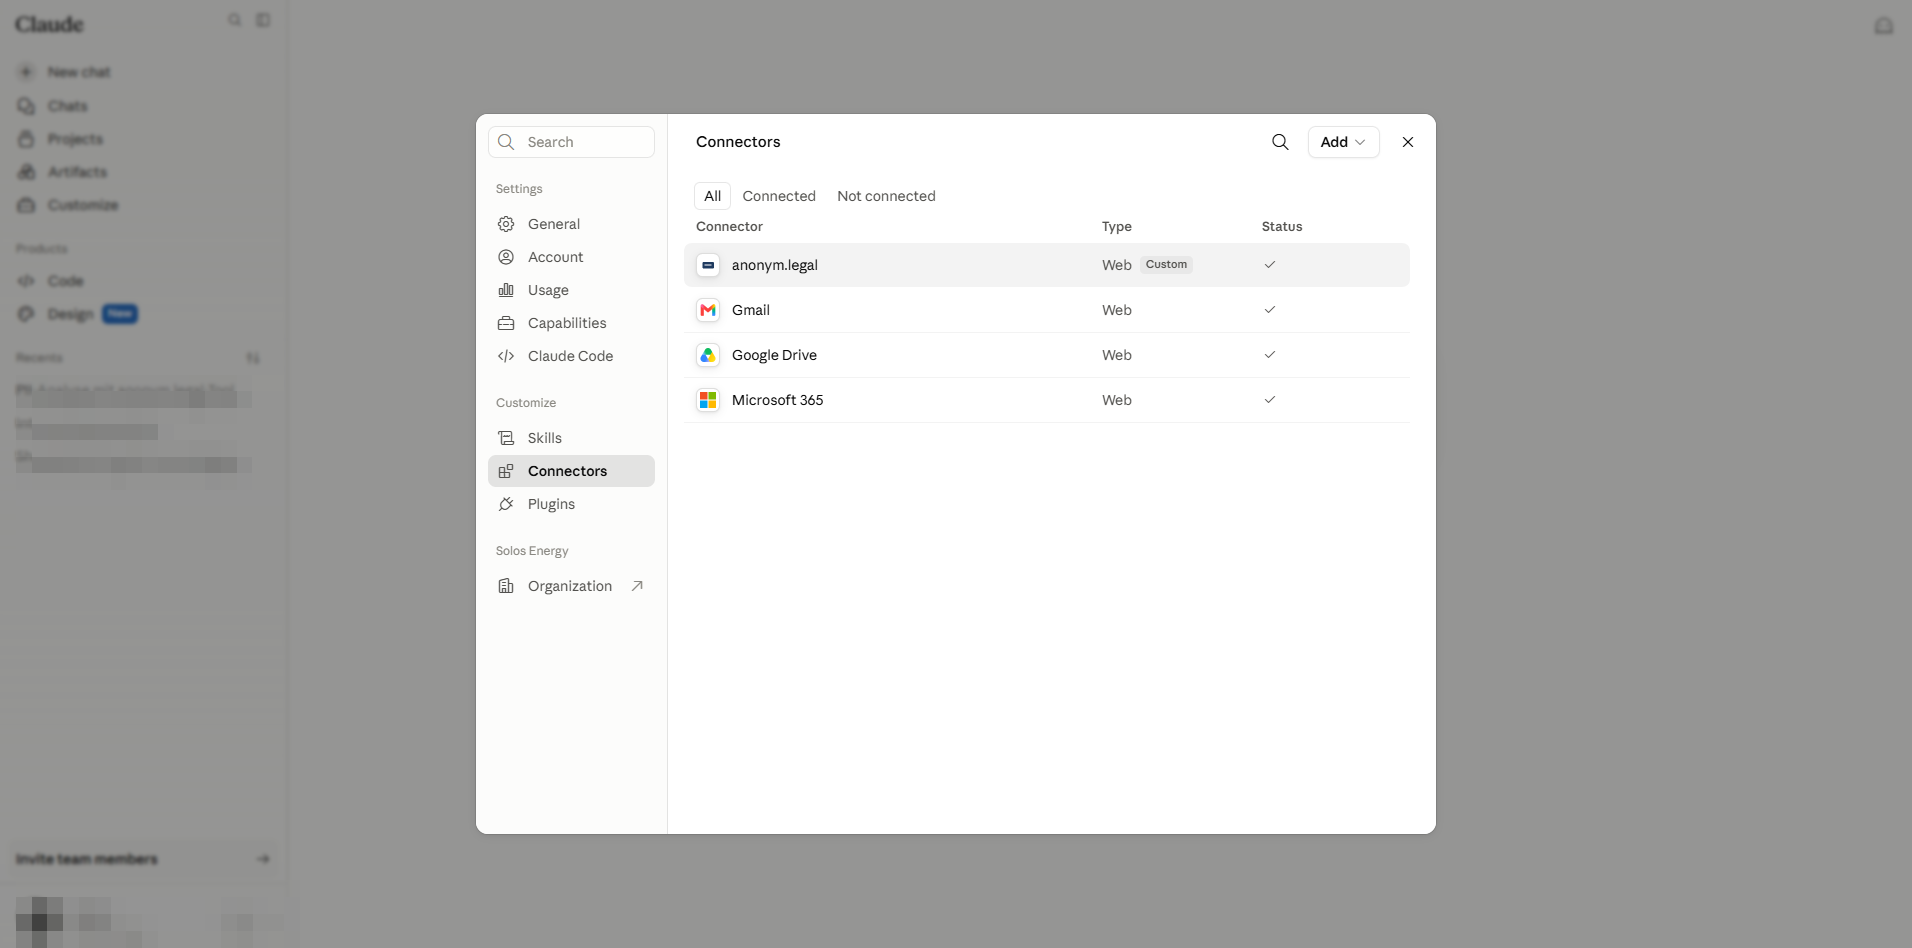
उपयोगकर्ता दृश्य। anonym.legal Custom के रूप में चिह्नित है और इस खाते में पहले से Connected है। - 2
यदि पंक्ति Get started दिखाती है, तो उस पर क्लिक करें। एक पॉप-अप anonym.legal OAuth प्राधिकरण पृष्ठ खोलता है। अपने anonym.legal क्रेडेंशियल्स के साथ साइन इन करें, पहुँच प्रदान करें → पॉप-अप बंद हो जाता है और पंक्ति Connected में बदल जाती है। टोकन प्रति उपयोगकर्ता संग्रहीत होते हैं; एडमिन आपके क्रेडेंशियल्स कभी नहीं देखता।
- 3
कनेक्टर विवरण पैनल खोलने के लिए पंक्ति (या इसकी View क्रिया) पर क्लिक करें। यहाँ आप MCP सर्वर URL कॉपी कर सकते हैं, Disconnect कर सकते हैं, या पंक्ति क्रिया मेनू तक पहुँच सकते हैं।
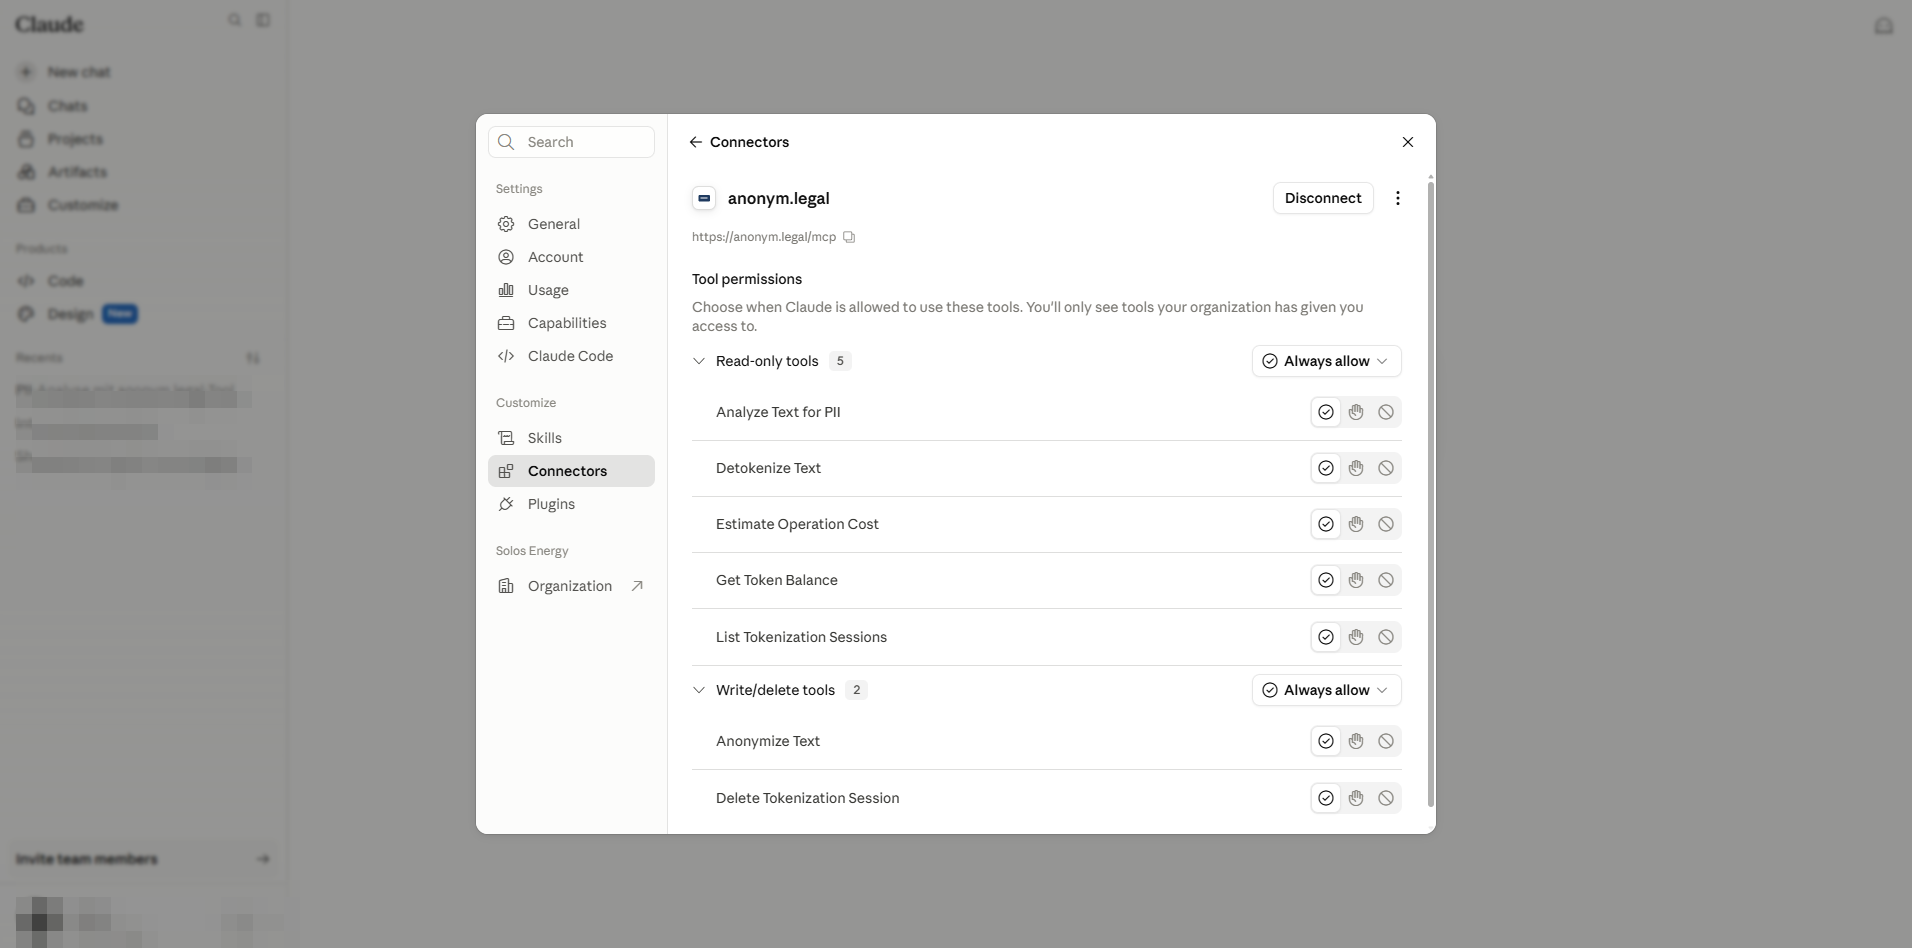
उपयोगकर्ता कनेक्टर विवरण: सर्वर URL कॉपी योग्य है; नीचे अनुमति अनुभाग केवल इस उपयोगकर्ता तक सीमित है। - 4
More options मेनू Refresh tools list (सर्वर से टूल कैटलॉग को फिर से प्राप्त करें) और Remove (केवल इस उपयोगकर्ता के अनुदान को रद्द करें — यह वर्कस्पेस के लिए कनेक्टर को नहीं हटाता) प्रदान करता है।
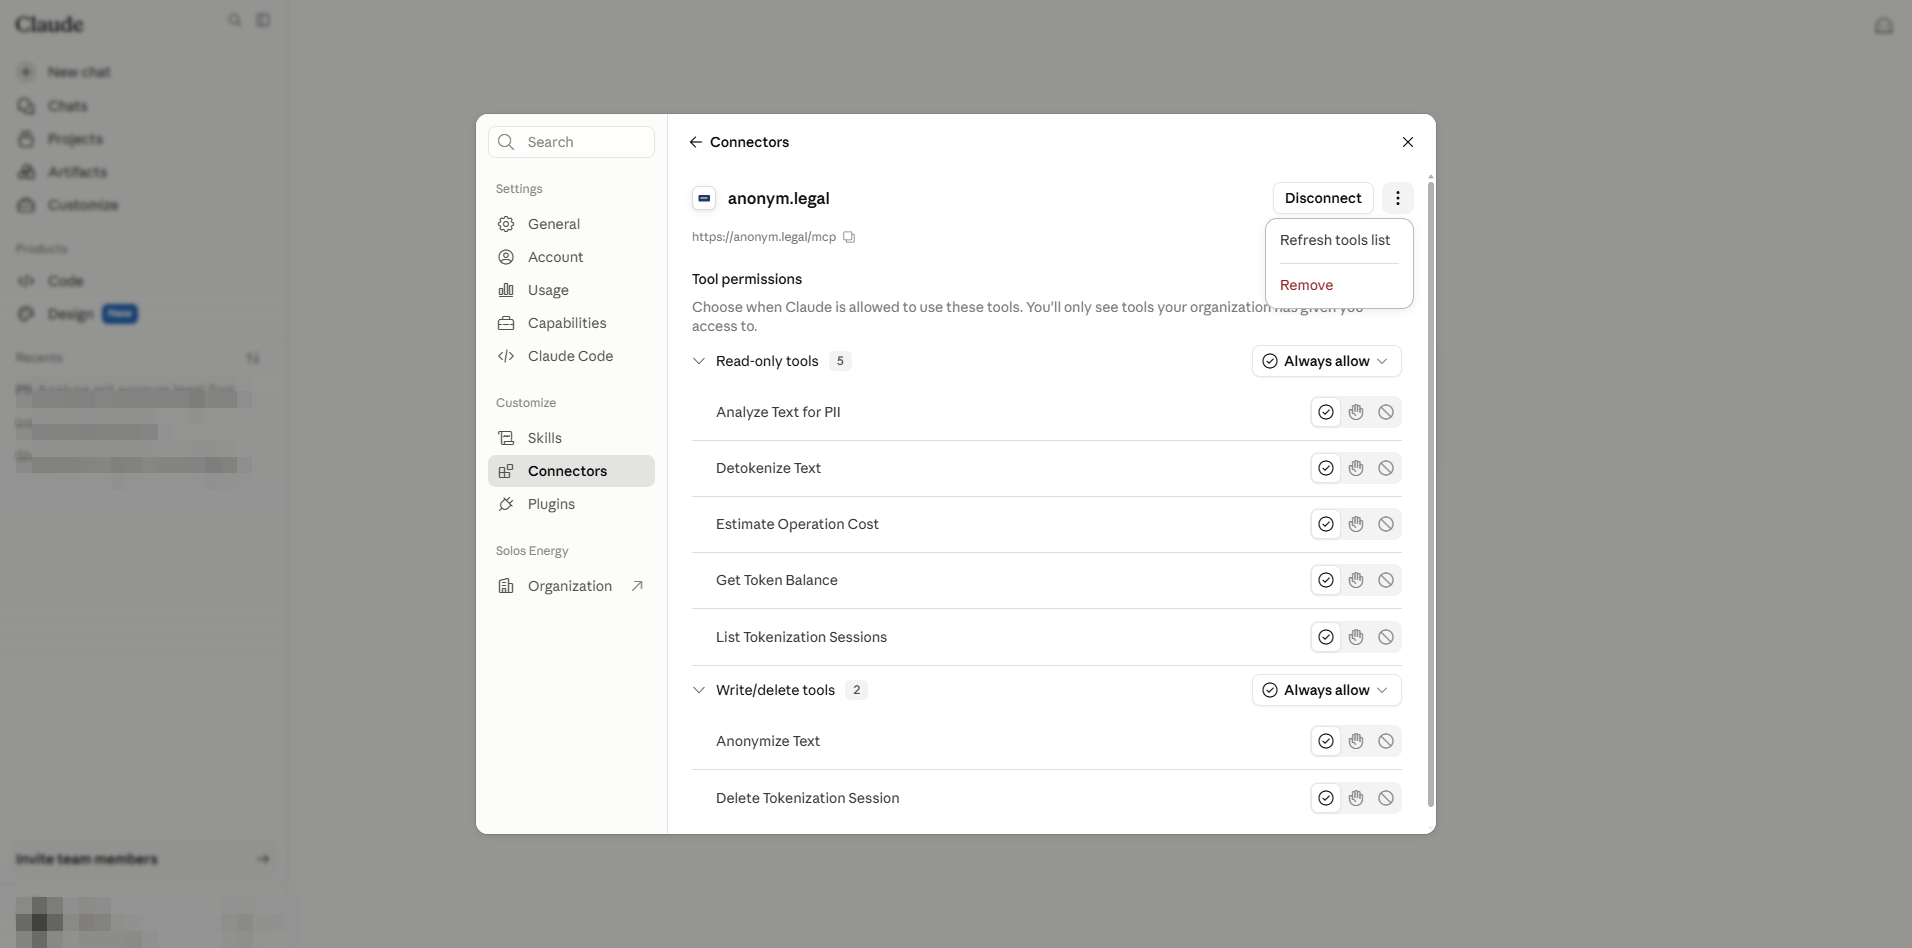
Refresh बनाम Remove। केवल एडमिन कनेक्टर को पूरी तरह से हटा सकते हैं (भाग A §5)।
7. उपयोगकर्ता — प्रति-टूल प्राथमिकता
Tool permissions में प्रत्येक पंक्ति तीन-तरफ़ा रेडियो दिखाती है: Always allow / Needs approval / Blocked। ये तीनों उपयोगकर्ता के अपने चुनाव हैं, §3 से एडमिन सीमा से बंधे।
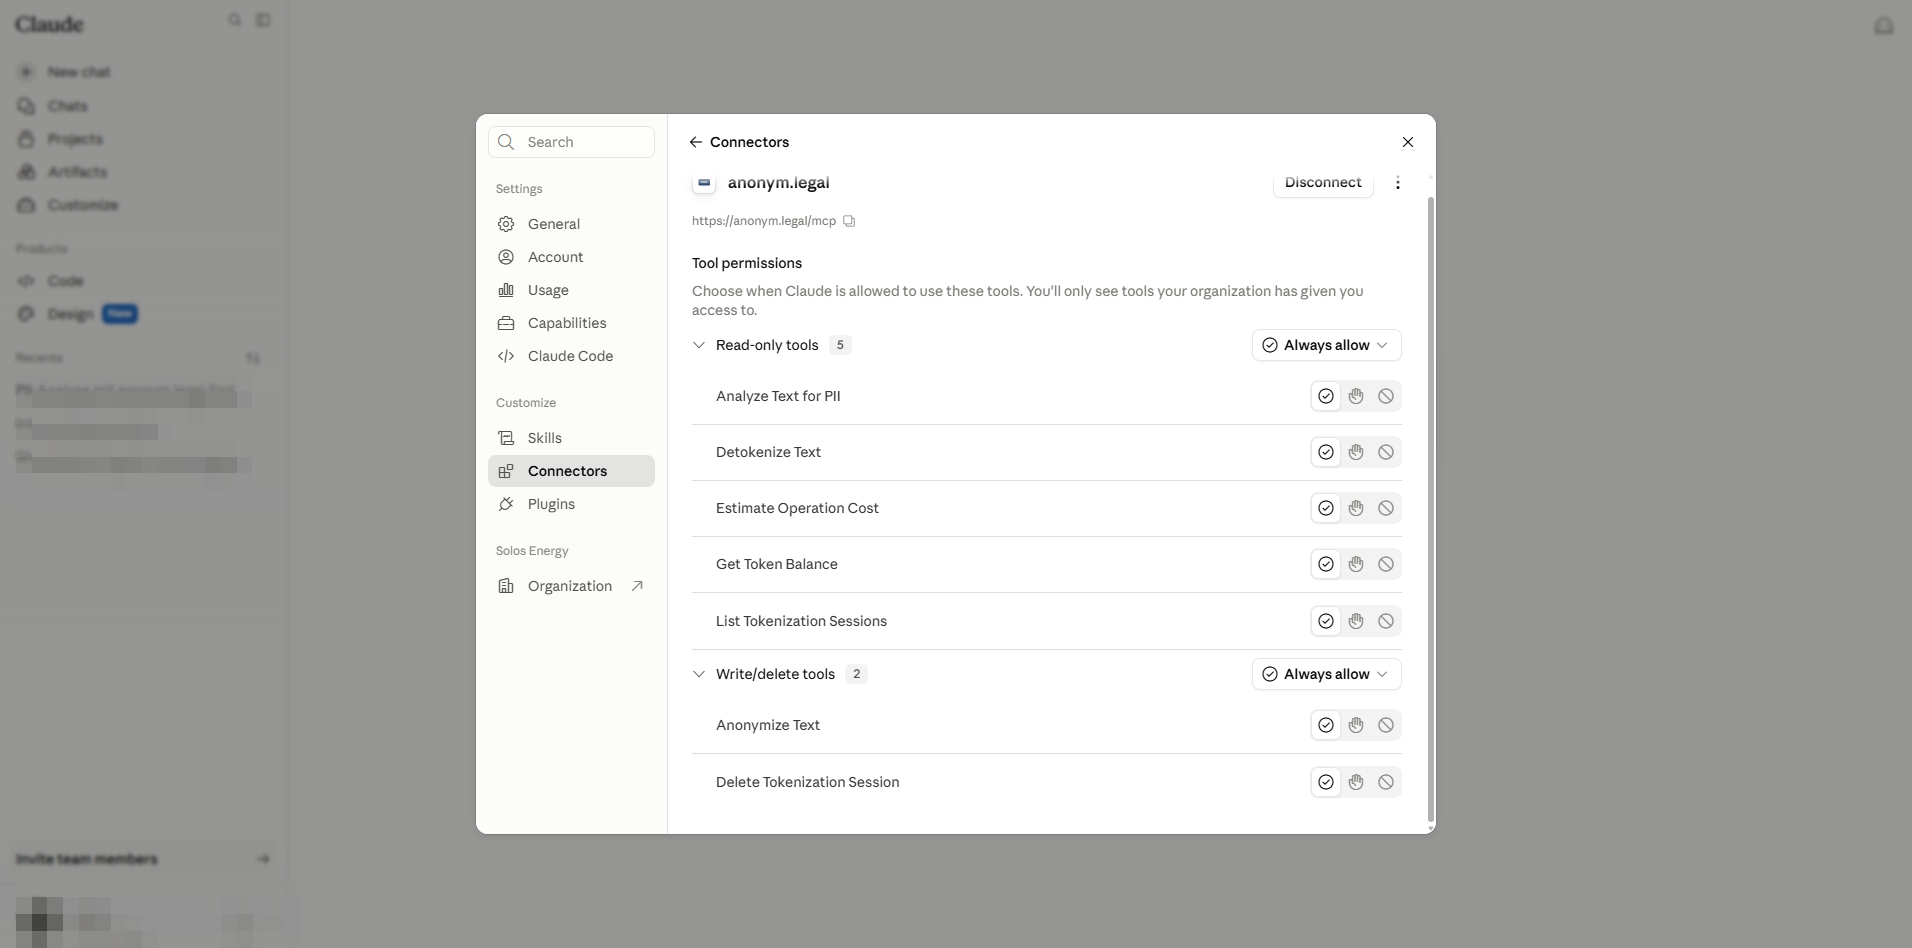
| उपयोगकर्ता चुनाव | चैट के दौरान प्रभाव | इसके लिए सर्वश्रेष्ठ |
|---|---|---|
| Always allow | Claude बिना पूछे टूल को कॉल करता है। | केवल-पढ़ने की उपयोगिताएँ जिन्हें आप लगातार उपयोग करते हैं। |
| Needs approval (जिसे "Ask" भी कहा जाता है) | Claude हर बार एक-क्लिक पुष्टि का अनुरोध करता है। | लिखने/हटाने के टूल; संवेदनशील कार्यभार। |
| Blocked | इस खाते में टूल Claude से छिपा है। | किसी ऐसे टूल से व्यक्तिगत ऑप्ट-आउट जिसका आपकी टीम अन्यथा उपयोग करती है। |
8. लाइव टूल कॉल से सत्यापन
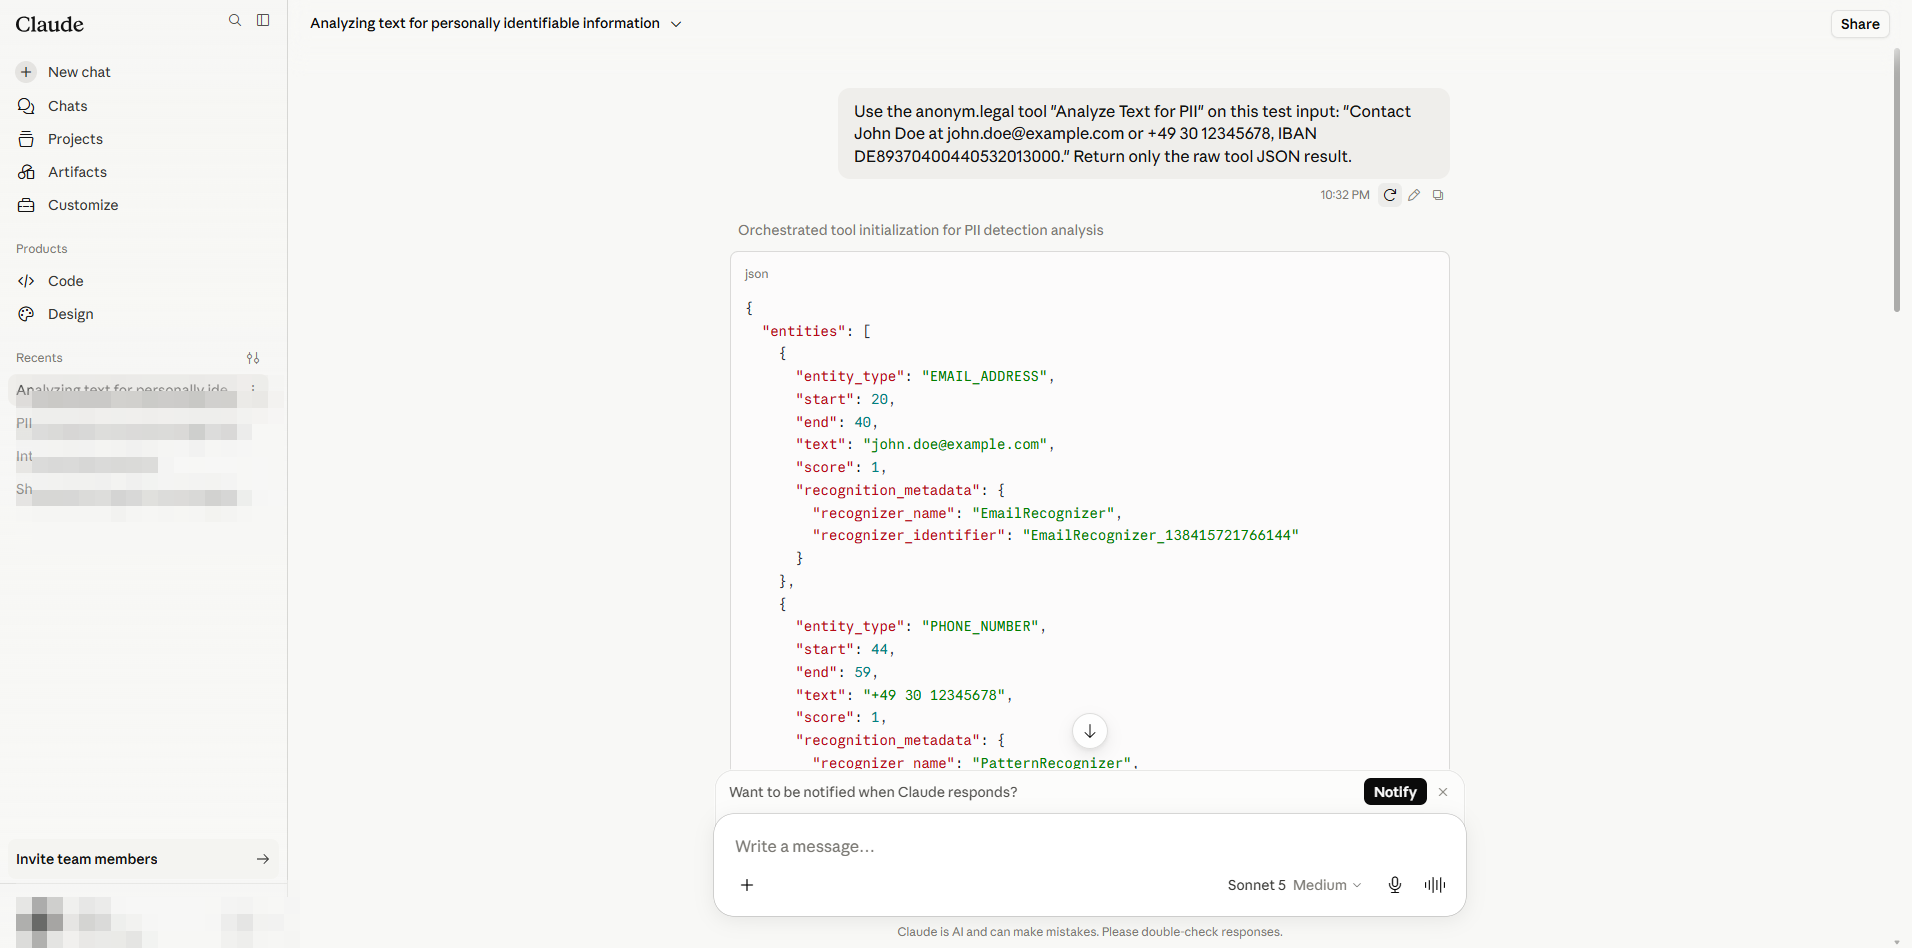
एक नया चैट खोलें और Claude को एक विशिष्ट anonym.legal टूल आमंत्रित करने का निर्देश दें। इस गाइड में उपयोग किया गया उदाहरण प्रॉम्प्ट:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude टूल को कॉल करता है और JSON प्रतिक्रिया स्ट्रीम करता है। स्क्रीनशॉट PERSON, EMAIL_ADDRESS, PHONE_NUMBER और IBAN_CODE सहित नौ पहचानी गई संस्थाओं को दिखाता है।
9. संदर्भ: अनुमति मॉडल और जोखिम
एडमिन बनाम उपयोगकर्ता — प्रत्येक पक्ष क्या नियंत्रित करता है
| मामला | एडमिन (भाग A) | उपयोगकर्ता (भाग B) |
|---|---|---|
| वर्कस्पेस के लिए कनेक्टर पंजीकृत / हटाएँ | हाँ, /admin-settings/connectors पर। | नहीं। |
| प्रति-टूल सीमा सेट करें (उच्चतम स्तर जो उपयोगकर्ता चुन सकता है) | हाँ। | नहीं। |
| "Always allow" स्तर को बिल्कुल सक्षम करें (Cowork गेट) | हाँ, /admin-settings/cowork पर। | नहीं। |
| anonym.legal खाते के साथ OAuth साइन-इन पूरा करें | नहीं (जब तक कि अंतिम उपयोगकर्ता के रूप में भी न कर रहे हों)। | हाँ, प्रति खाता एक बार। |
| सीमा के भीतर प्रति-टूल प्राथमिकता चुनें | नहीं। | हाँ, /customize/connectors पर। |
| दूसरों को प्रभावित किए बिना अपना कनेक्शन रद्द करें | लागू नहीं। | हाँ — पंक्ति पर "Remove"। |
सीमा मैट्रिक्स
| एडमिन सेटिंग | उपयोगकर्ता चुन सकता है… | चैट के दौरान परिणाम |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | पूर्ण उपयोगकर्ता चुनाव, बिना निगरानी के उपयोग तक। |
| Approval required | Needs approval / Blocked (कोई "Always allow" नहीं) | Claude हमेशा पुष्टि करता है। |
| Blocked | — | टूल कभी सामने नहीं आता। |
Individual sign-in बनाम Managed authorization
सुरक्षा नोट्स
- केवल उन डेवलपर्स से कनेक्टर जोड़ें जिन पर आप भरोसा करते हैं। एक दुर्भावनापूर्ण MCP सर्वर Claude को हानिकारक क्रियाएँ करने के लिए धोखा देने के लिए टूल प्रतिक्रियाओं के माध्यम से प्रॉम्प्ट इंजेक्ट कर सकता है ("indirect prompt injection")।
- Default restriction for unconfigured tools सेटिंग आपकी सुरक्षा जाल है यदि प्रदाता बिना सूचना के नई क्षमताएँ भेजता है — हर बार एडमिन समीक्षा की आवश्यकता के लिए इसे Blocked पर सेट करें।
- Cowork "Skip all approvals" एजेंटिक रन में हर पुष्टिकरण प्रॉम्प्ट को बंद कर देता है। विनियमित डेटा संसाधित करने वाले टेनेंट के लिए इसे सक्षम न करें।
- उन क्रेडेंशियल्स को घुमाएँ जिनका उपयोग उत्पादन उपयोगकर्ताओं को प्रचारित करने से पहले कनेक्टर का परीक्षण करने के लिए किया गया था।
प्रत्येक सेटिंग कहाँ रहती है
| सेटिंग | भूमिका | स्थान |
|---|---|---|
| संगठन कनेक्टर जोड़ें / हटाएँ | एडमिन | /admin-settings/connectors |
| प्रति-टूल सीमा | एडमिन | /admin-settings/connectors → कनेक्टर विवरण |
| अनकॉन्फ़िगर टूल के लिए डिफ़ॉल्ट प्रतिबंध | एडमिन | वही पैनल, Tool permissions के शीर्ष पर |
| "Always allow" गेट और Skip approvals | एडमिन | /admin-settings/cowork |
| कनेक्ट / डिस्कनेक्ट (अपना खाता) | उपयोगकर्ता | /customize/connectors |
| प्रति-टूल प्राथमिकता (अपना खाता) | उपयोगकर्ता | /customize/connectors → कनेक्टर विवरण |
| भाषा / लोकेल | उपयोगकर्ता | साइडबार प्रोफ़ाइल मेनू → Language |
स्रोत: claude.ai और anonym.legal MCP सर्वर दस्तावेज़ीकरण के विरुद्ध व्यावहारिक कैप्चर। आइकन और UI क्रमशः Anthropic और anonym.legal के हैं।
अपनी टीम की सुरक्षा के लिए तैयार हैं?
Claude तक पहुँचने से पहले गुमनामीकरण शुरू करें
एक anonym.legal खाता बनाएँ, इसे अपने Claude Enterprise वर्कस्पेस से कनेक्ट करें, और हर संदेश डिफ़ॉल्ट रूप से PII-मुक्त रहता है।
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.