От George Curta ·
Ръководство за корпоративна интеграция
Интегриране на anonym.legal с Claude Enterprise
Ръководство стъпка по стъпка за администратори и потребители на работно пространство Claude Enterprise — с екранни снимки, модел на разрешенията и проверка.
https://anonym.legal/mcpУдостоверяване: DCR + OAuthОбщ преглед
Част A — Конфигурация от администратор
Част B — Настройка от краен потребител
1. Общ преглед и предпоставки
anonym.legal предоставя MCP сървър (Model Context Protocol), който открива, токенизира и детокенизира лични данни (PII) в текст. Свързан с Claude Enterprise, той позволява на Claude да маскира PII преди изпращане до трети страни, да възстанови оригиналните стойности при поискване и да следи разходите/квотата.
Кой какво прави
- АдминистраторРегистрира конектора за цялото работно пространство, задава тавана на разрешенията на ниво организация и управлява Cowork ограничителя. Нищо тук не засяга идентификационните данни на конкретен потребител.
- ПотребителОторизира конектора за собствения си акаунт Claude чрез OAuth и избира предпочитание за отделен инструмент (Always allow / Ask / Blocked) в рамките на административния таван.
Какво ви трябва
- Работно пространство Claude Enterprise (това ръководство важи за всеки Enterprise тенант).
- Ролята на администратор в Claude за част A.
- Акаунт в anonym.legal за размяната на OAuth (потребителите виждат прозорец за вход по време на свързването).
- URL на MCP сървъра: https://anonym.legal/mcp.
Част A
Конфигурация от администратор
Всичко в част A се извършва под /admin-settings/* и изисква ролята на администратор. Тези стъпки засягат всеки член на вашата организация.
2. Администратор — добавяне на персонализиран конектор
Claude идва с директория от собствени и партньорски конектори, но anonym.legal се добавя като персонализиран Web конектор. Започнете от https://claude.ai/admin-settings/connectors.
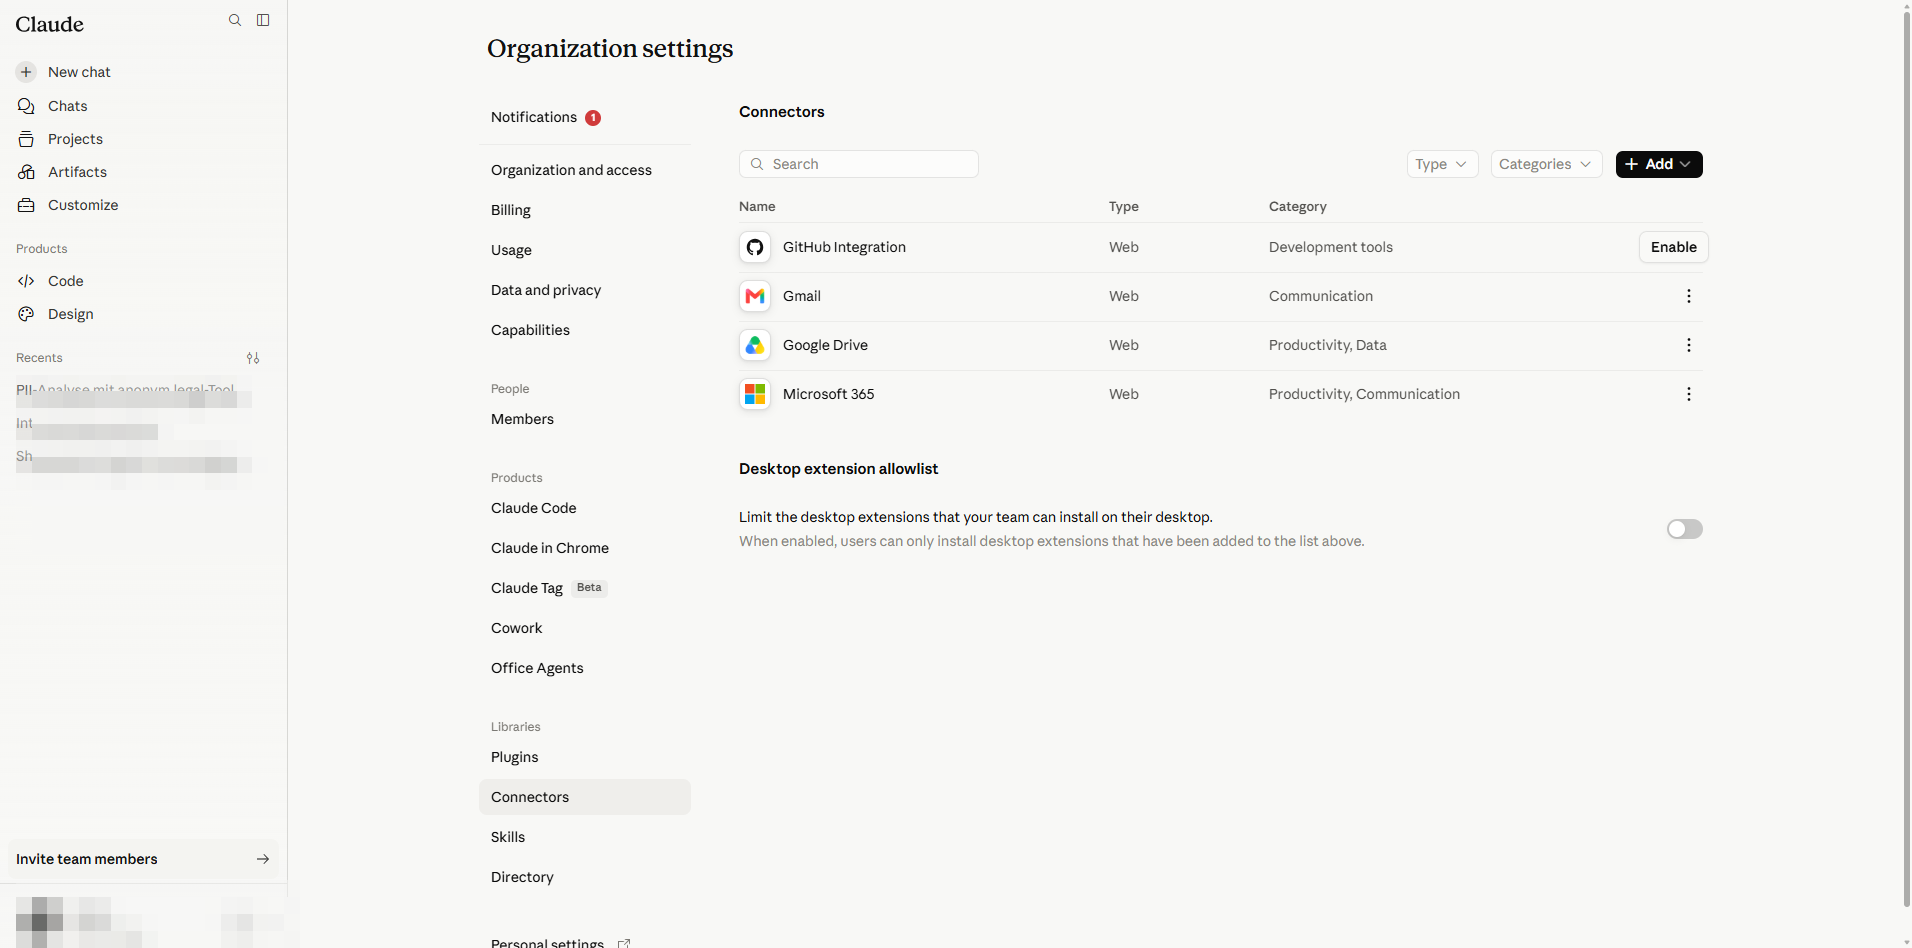
- 1
Кликнете Add connector. Менюто показва два избора: All available (курирана директория) и Custom.
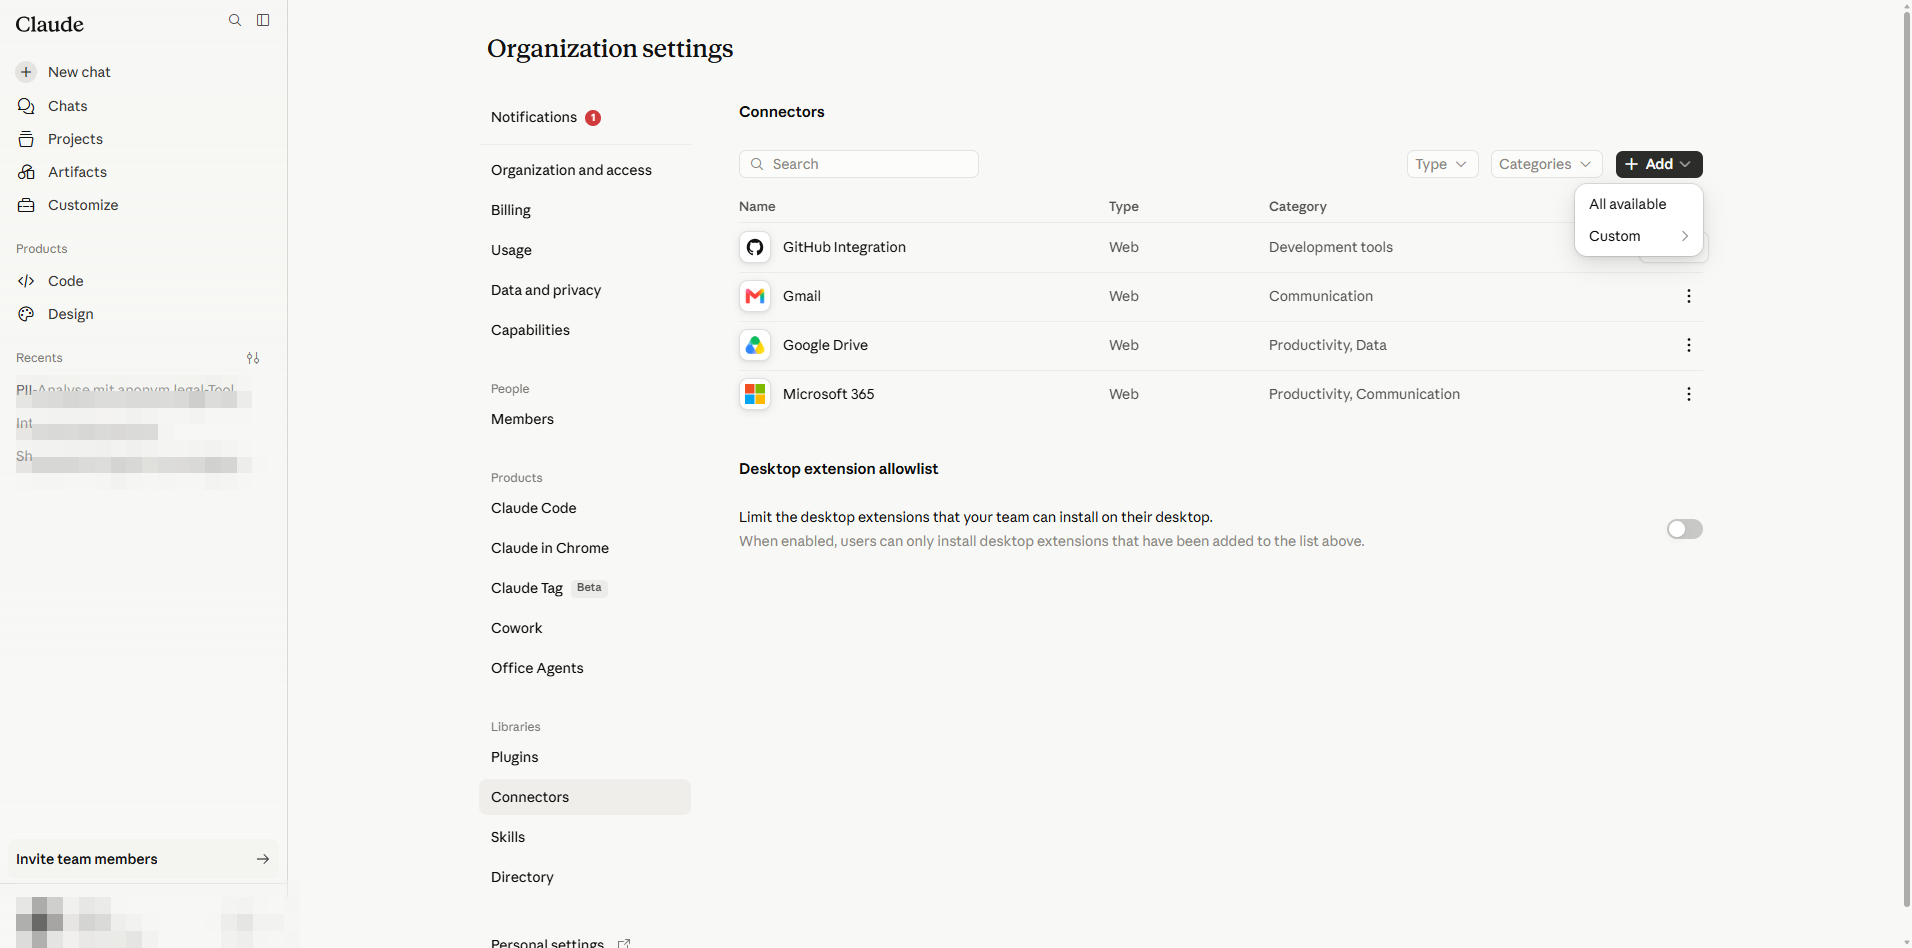
Меню Add connector: изберете Custom за произволни MCP сървъри. - 2
Задръжте курсора върху Custom; подменюто предлага Web или Desktop. anonym.legal е хостнат MCP endpoint, затова изберете Web.
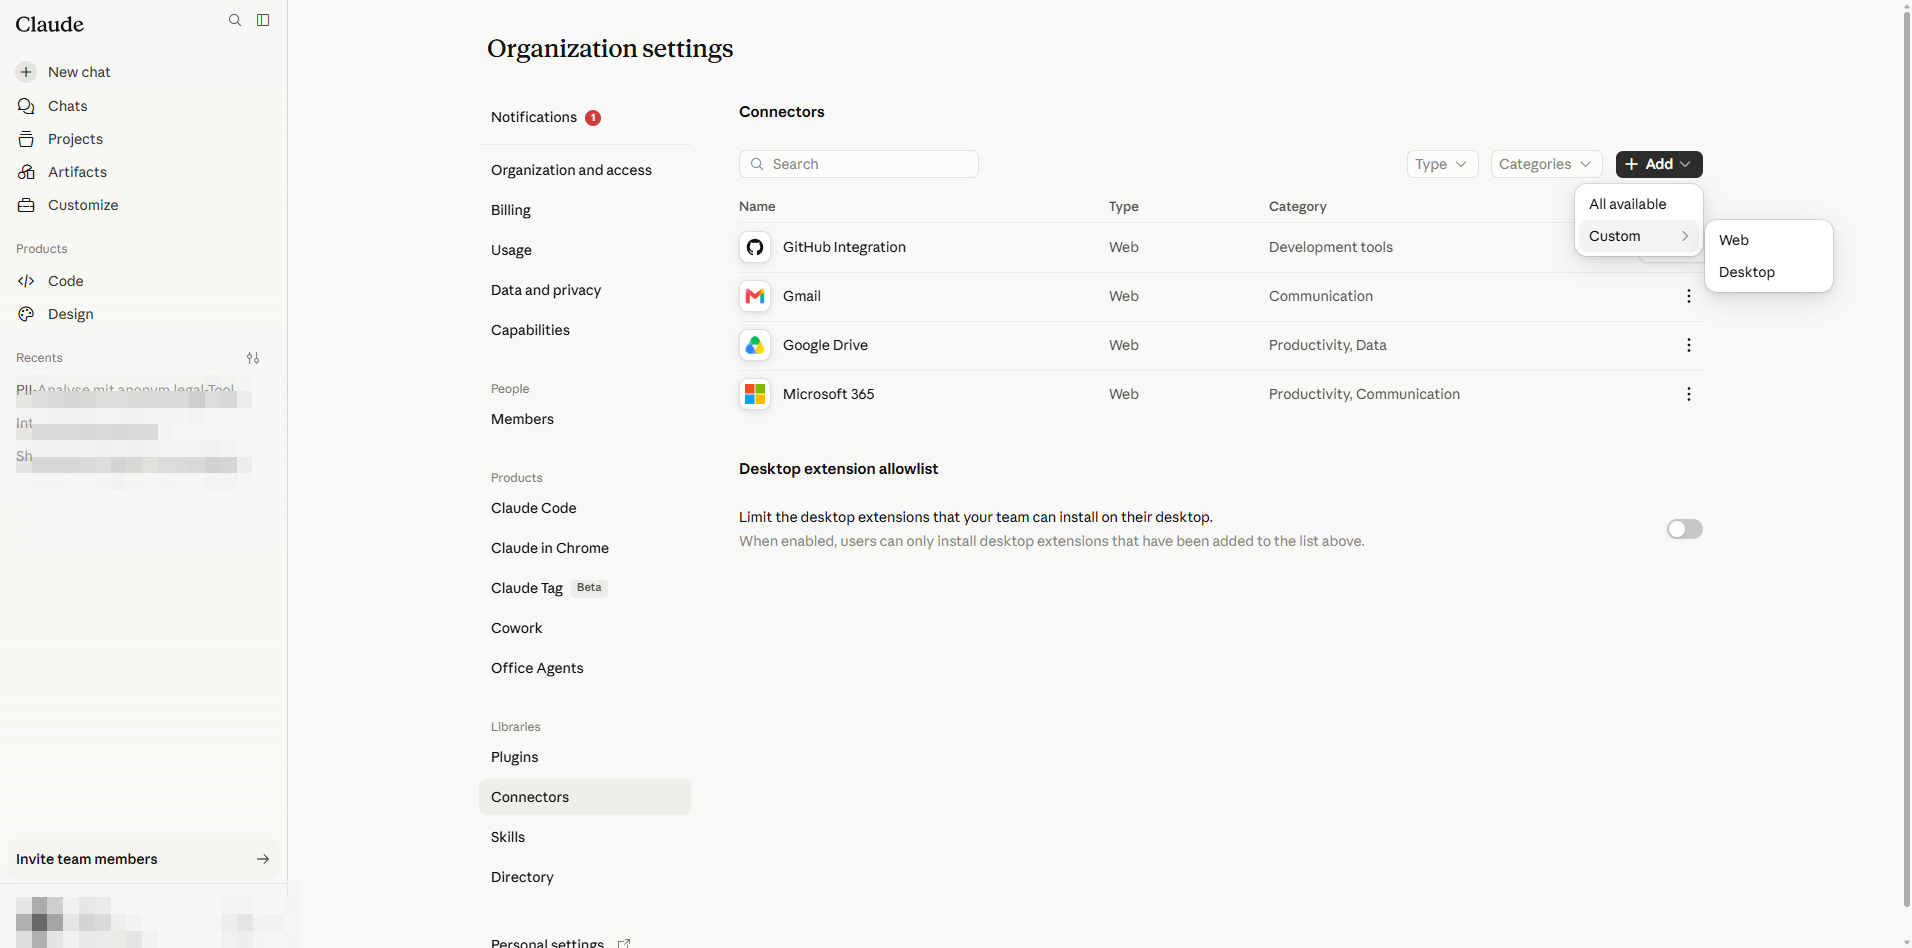
Изберете Web за отдалечен MCP сървър; Desktop е за локално хостнат сървър. - 3
Отваря се диалогът Add custom connector (в момента BETA).
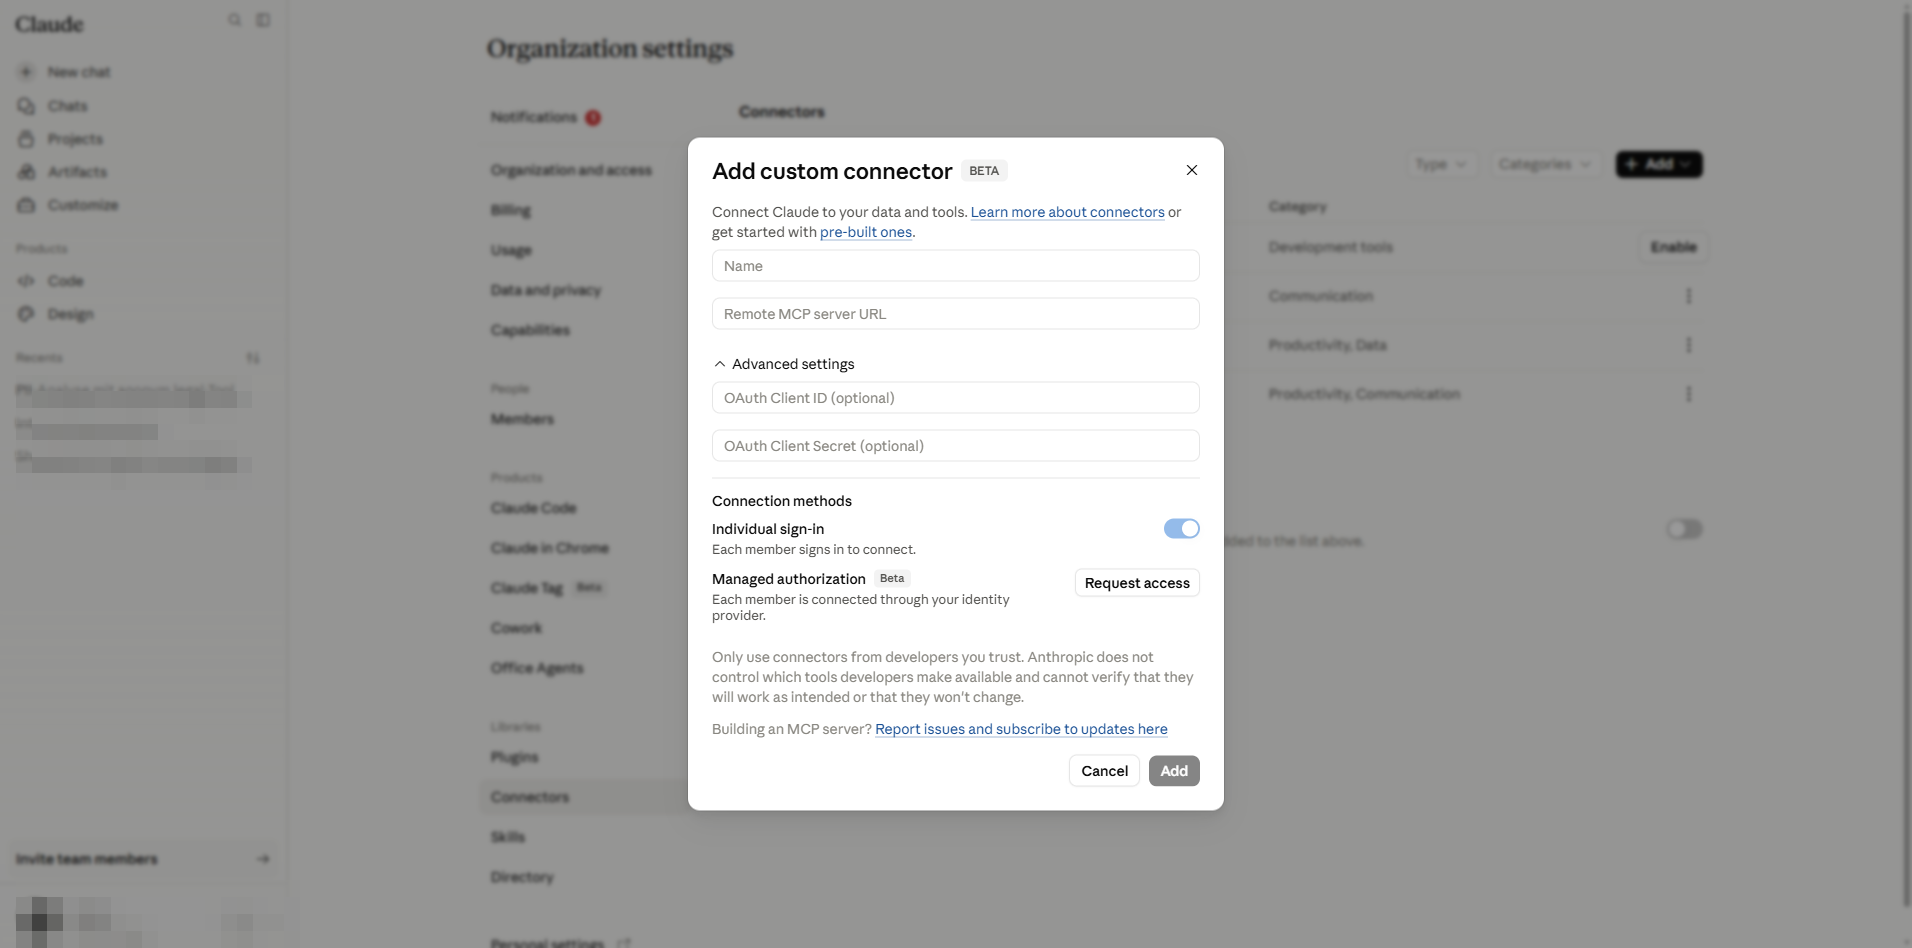
Празен диалог. Полета: Name, Remote MCP server URL, опционално OAuth Client ID/Secret, метод на оторизация. - 4
Попълнете полетата:
- Name: anonym.legal (показва се на потребителите в чатовете и настройките).
- Remote MCP server URL: https://anonym.legal/mcp.
- Оставете OAuth Client ID и Client Secret празни. anonym.legal поддържа Dynamic Client Registration (DCR), така че Claude автоматично договаря клиентските идентификационни данни. Попълването на тези полета е необходимо само когато MCP доставчикът не поддържа DCR.
- Оставете избрано Individual sign-in (по подразбиране). Всеки потребител се оторизира със собствения си акаунт в anonym.legal.
- Опцията Managed authorization (Beta) е забранена, освен ако вашият тенант не е в списъка за изчакване за enterprise-managed-auth; управляваният режим би позволил на вашата организация да притежава токените централно, вместо всеки потребител поотделно.
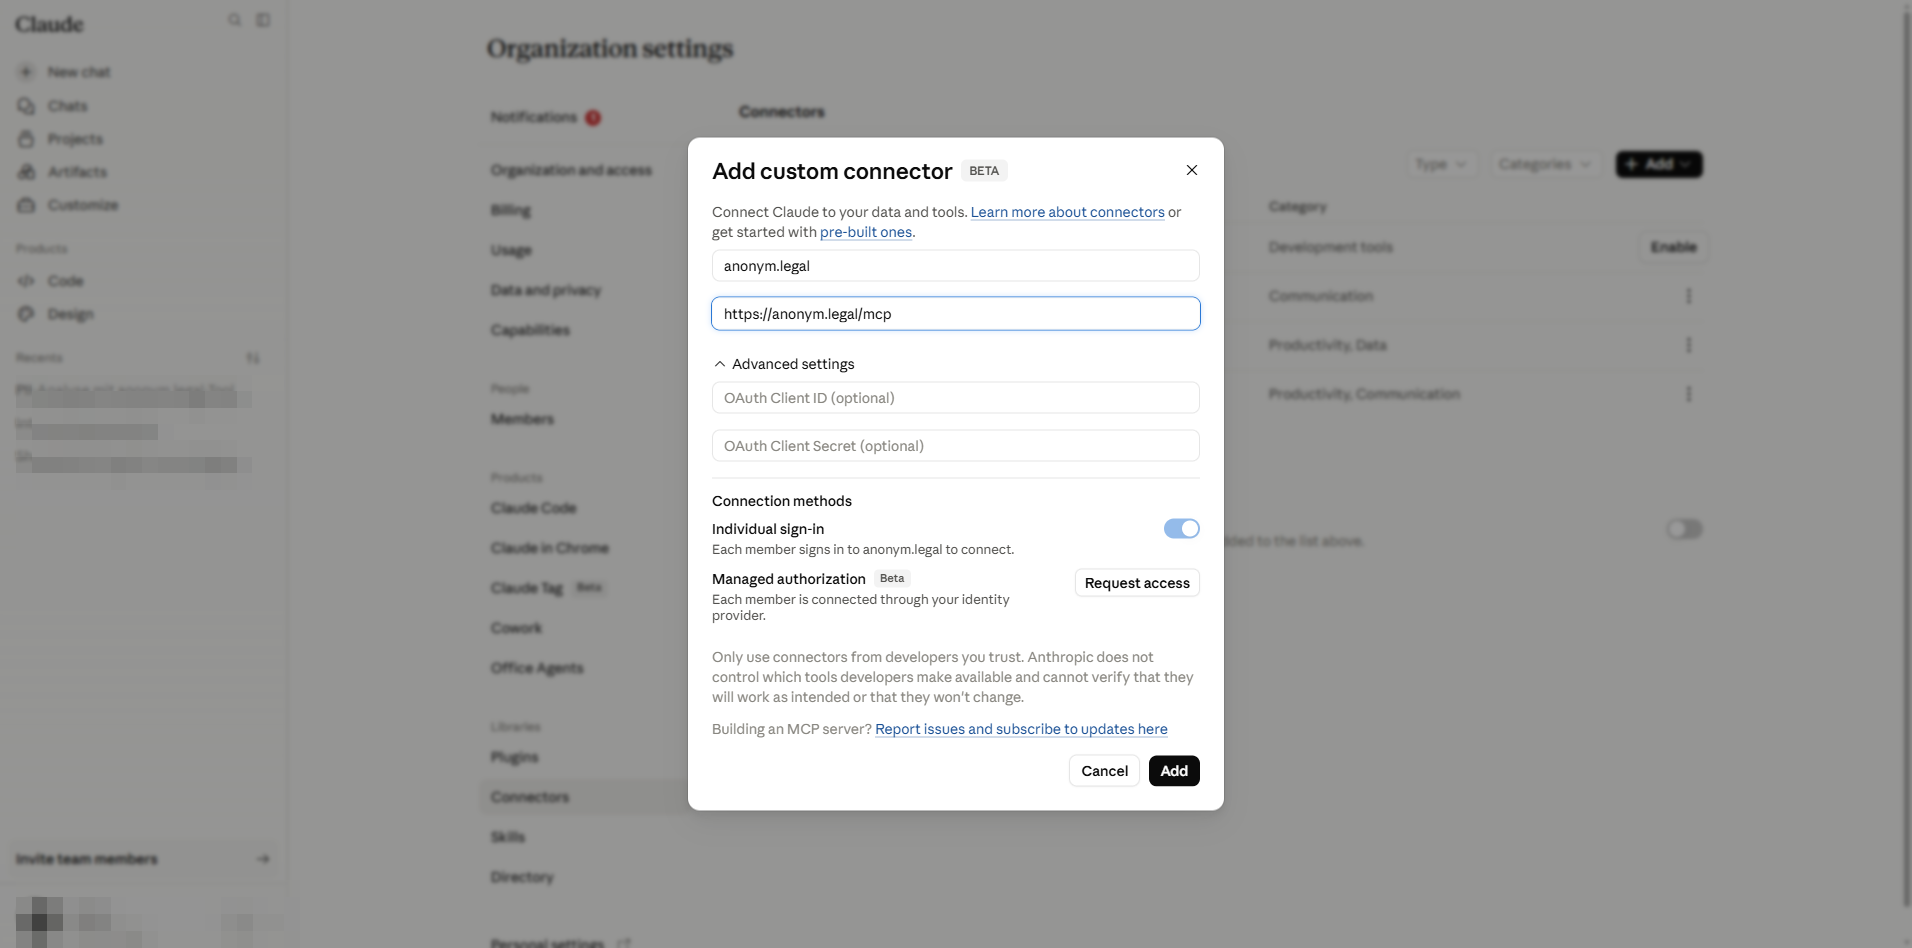
Попълнен диалог. Предупреждение: разрешавайте конектори само от разработчици, на които се доверявате — злонамерен сървър може да инжектира инструкции ("prompt injection") чрез отговорите на инструментите. - 5
Кликнете Add. Конекторът вече се появява в списъка Connectors. Потребителите все още не могат да го използват — всеки от тях трябва да премине през част B.
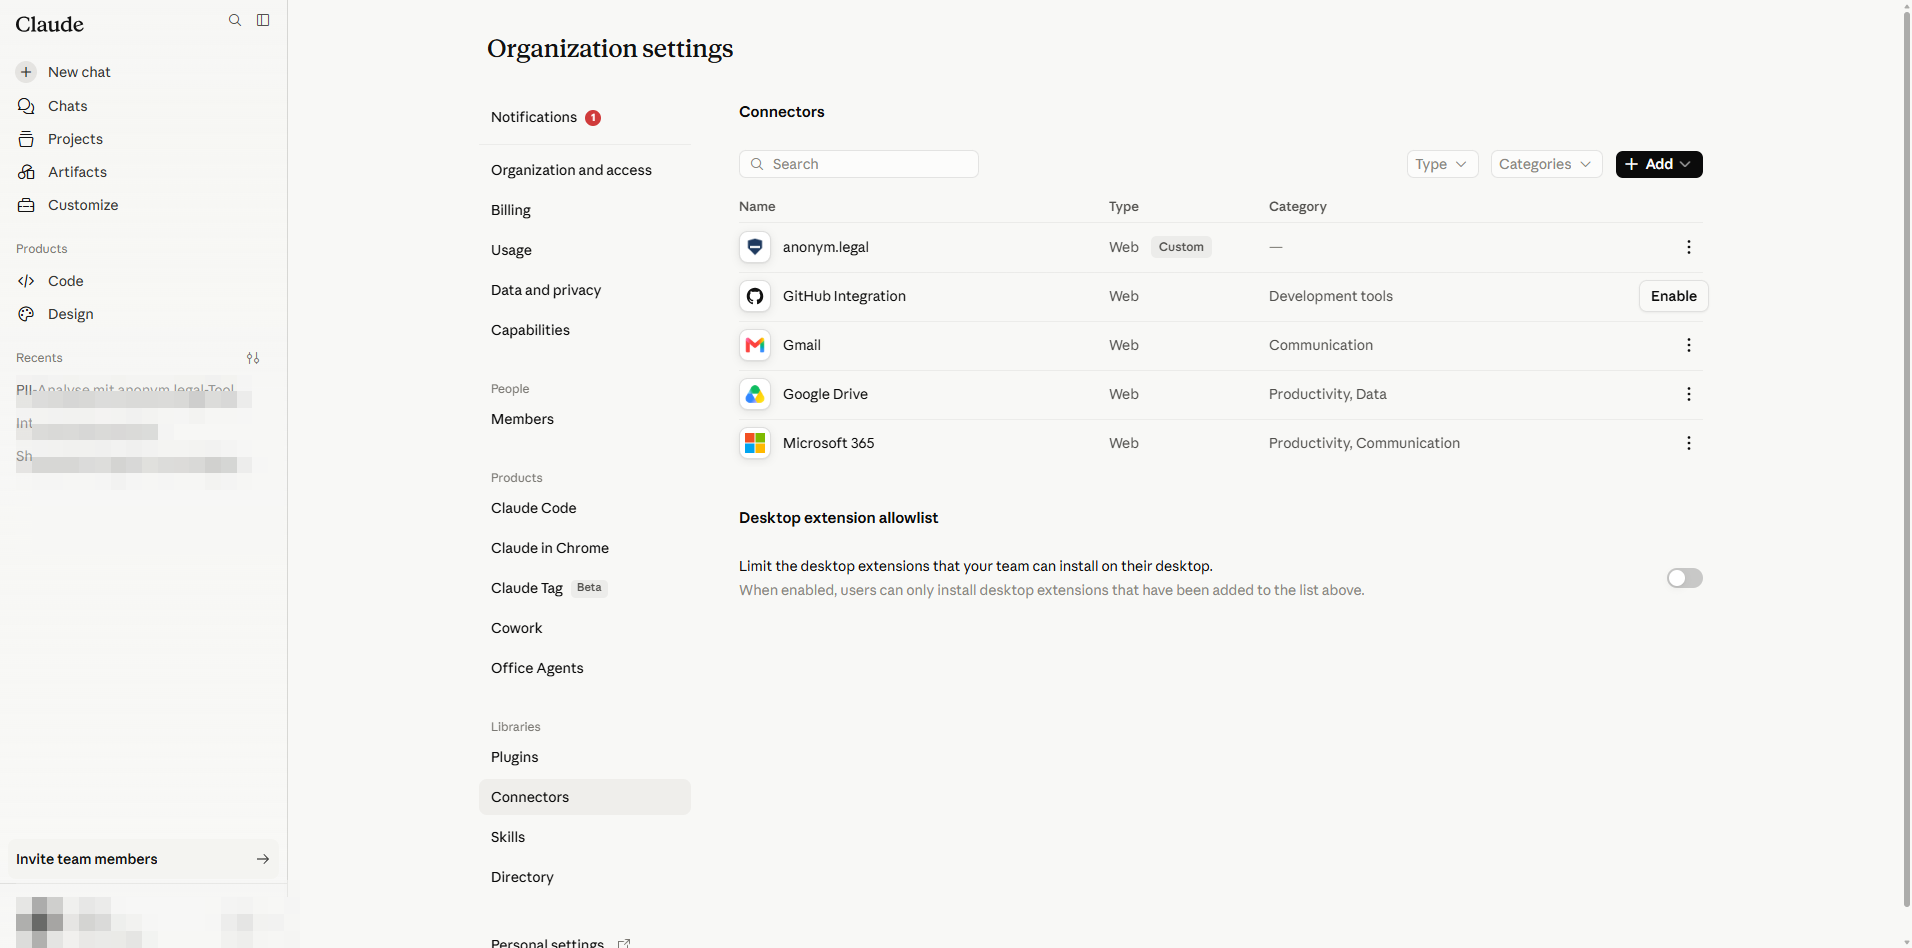
Регистриран. Всеки във вашата организация вече може да го активира от своята страница Customize.
3. Администратор — конфигуриране на тавана на разрешенията за инструменти
Кликнете реда anonym.legal, за да отворите неговите подробности. Административните избори на разрешения формират таван: отделните потребители могат да бъдат равни или по-строги, никога по-снизходителни.
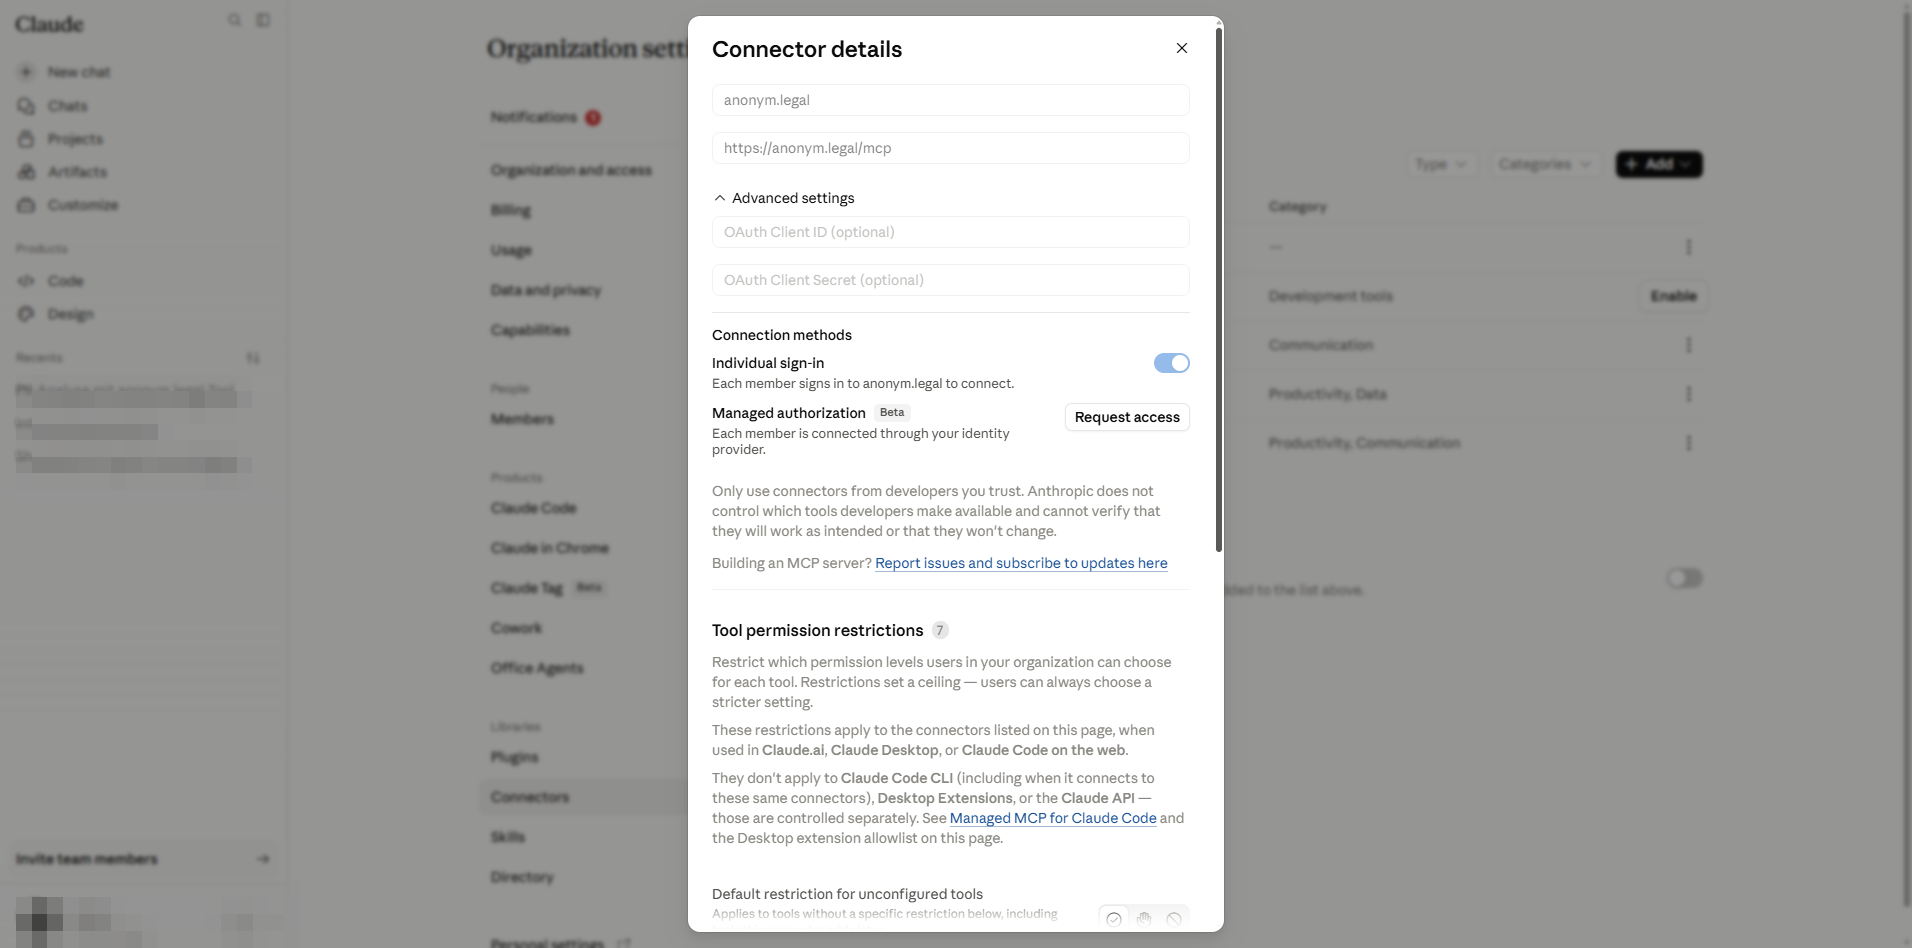
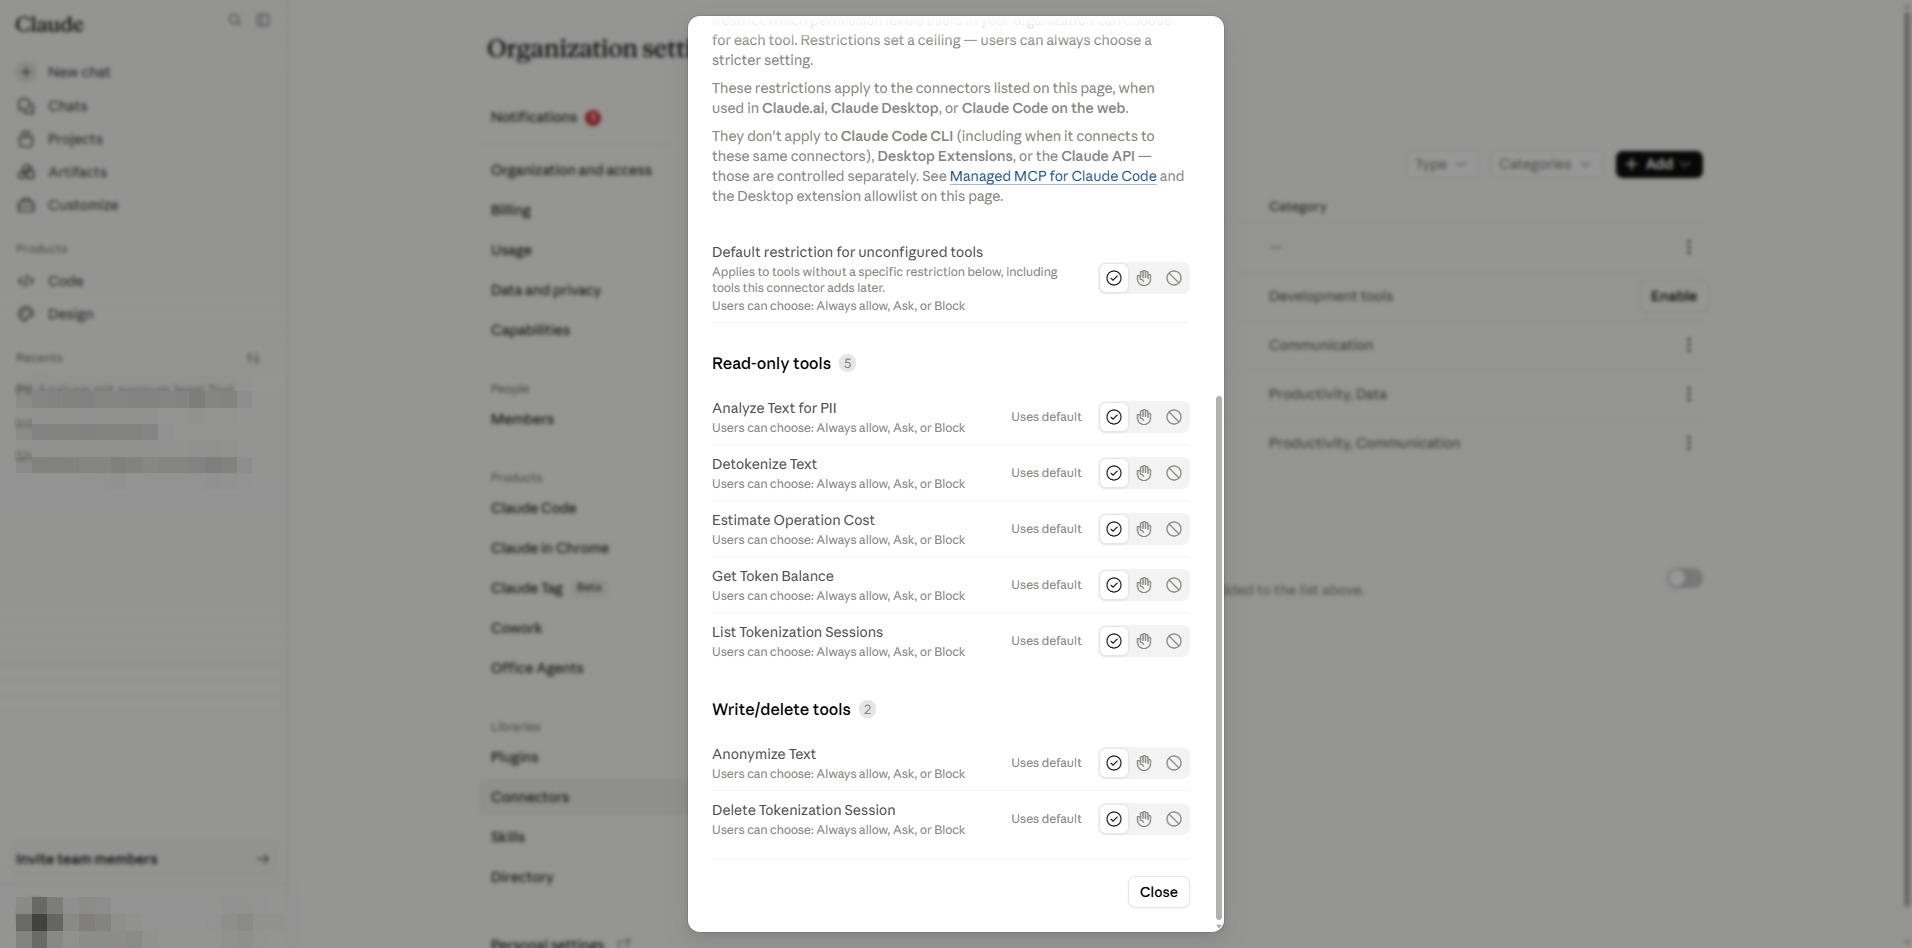
Ограничение по подразбиране за неконфигурирани инструменти
Първият елемент решава какво се случва, когато anonym.legal въведе нов инструмент, който още не е изброен тук. Изберете Blocked за най-безопасната позиция; съществуващите конфигурирани инструменти не се засягат.
Инструменти само за четене
Те извикват anonym.legal, без да променят състоянието на страната на доставчика. В това внедряване всичките шест са зададени на Always allow, така че крайните потребители да могат да ги извикват без триене.
- Analyze Text for PII — откриване на PII обекти в примерен текст.
- Detokenize Text — обръщане на анонимизацията с помощта на токен на сесия.
- Estimate Operation Cost — сухо прогонване на цените преди реални извиквания.
- Get Token Balance — оставаща квота за акаунта.
- List Tokenization Sessions — сесии, създадени от този потребител.
- List Presets — вградените, личните и публичните предустановки за анонимизация, налични за подаване на други инструменти.
Инструменти за писане / изтриване
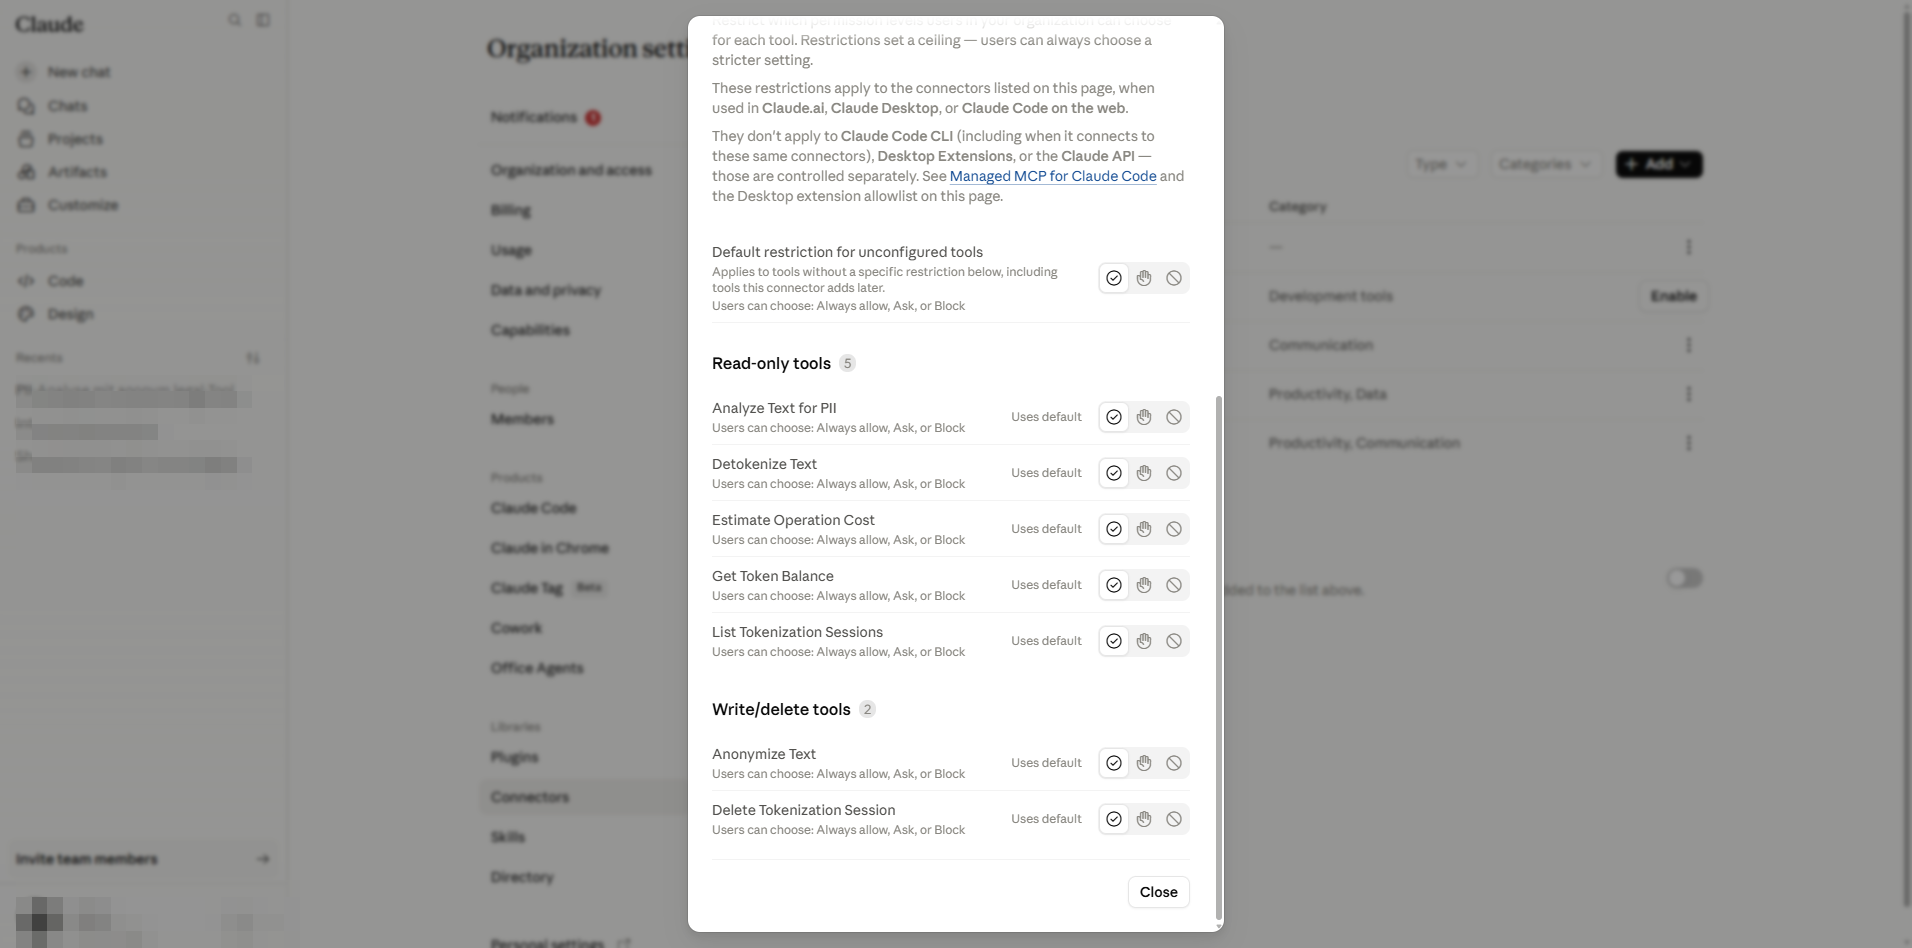
Тези инструменти създават или унищожават състояние в anonym.legal (сесия за токенизация или нейни записи). Вашата организация ги разрешава, но чувствителни тенанти могат да наложат Approval required, така че Claude да трябва да пита потребителя преди всяко извикване.
- Anonymize Text — замяна на PII с обратими токени (създава сесия за токенизация).
- Delete Tokenization Session — необратимо премахва сесията и нейните токени.
- Redact PII in Image — откриване на база OCR, което затъмнява или анализира PII в PNG/JPEG изображение (разходва токени; изисква включено затъмняване на изображения).
4. Администратор — Cowork ограничител за "Always allow"
Независимо от таблицата за отделни инструменти, настройките Cowork/agent на Claude решават дали нивото "Always allow" изобщо е налично за инструментите на конекторите. Отидете на https://claude.ai/admin-settings/cowork.
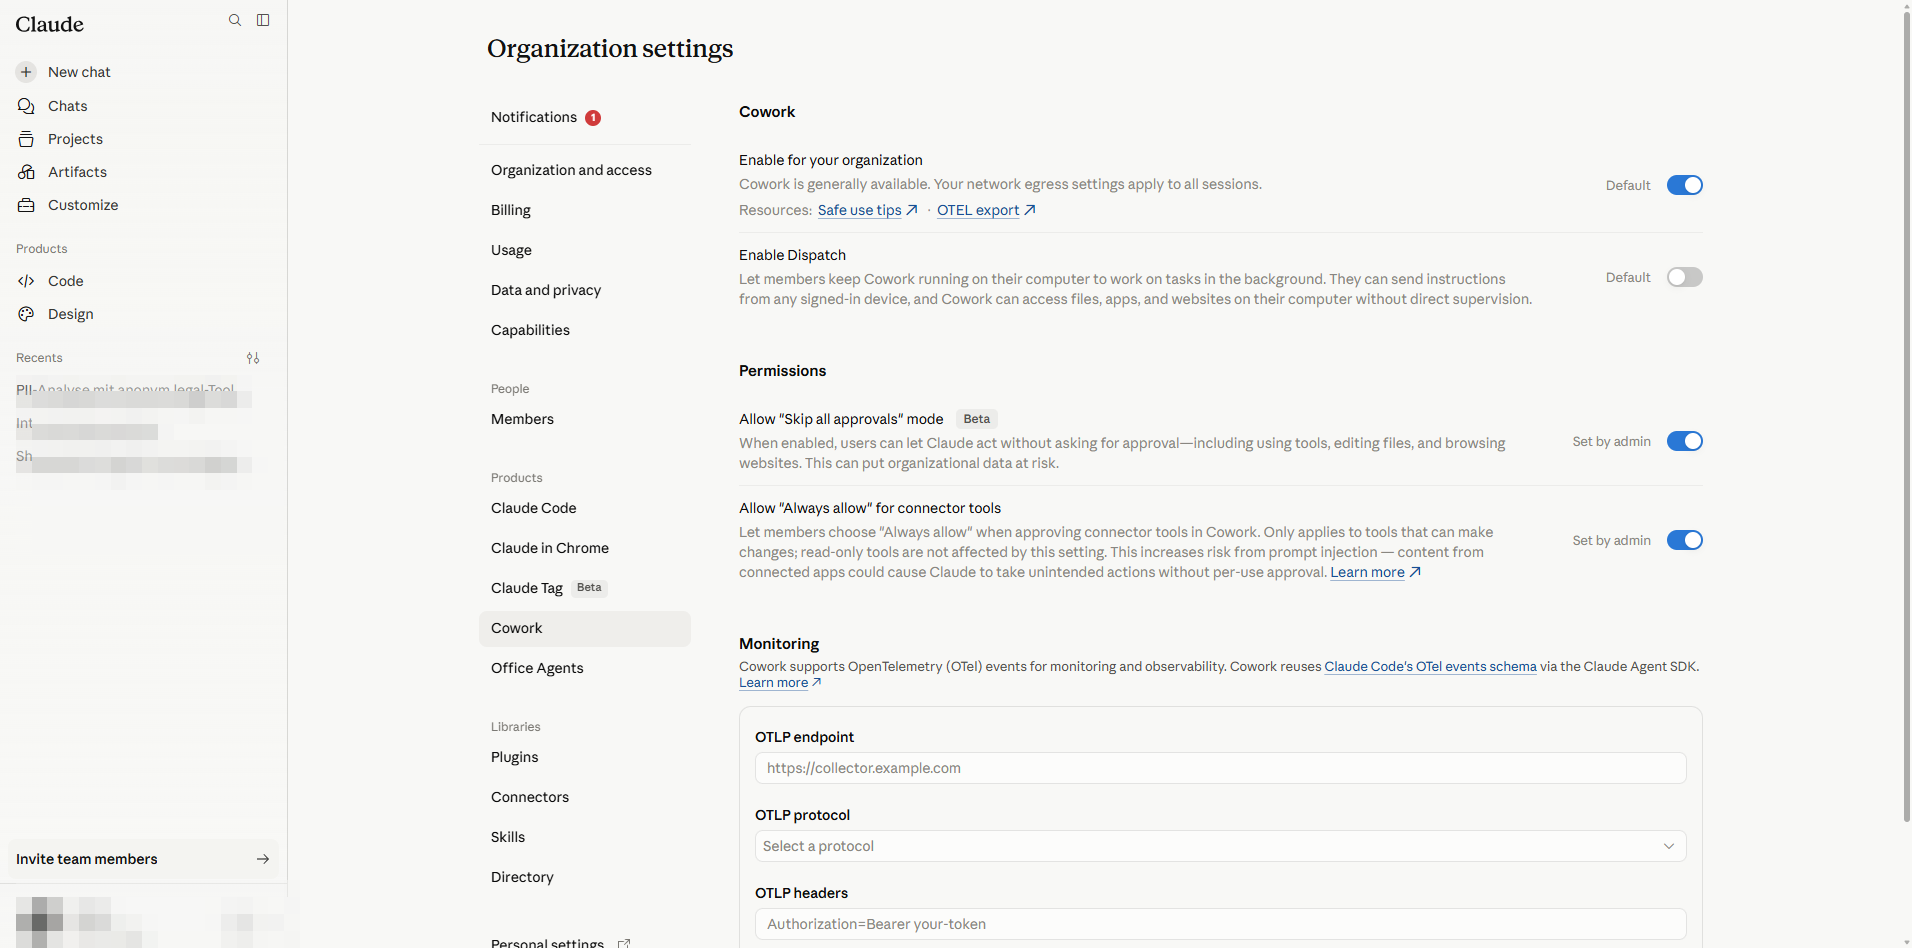
- Enable for your organization — трябва да е включен, за да могат конекторите изобщо да работят агентно.
- Enable Dispatch — управлява функцията Dispatch; не е свързан с разрешенията на конекторите.
- Allow "Skip all approvals" mode (Beta) — опасно: потребителите получават еднократен превключвател, който заобикаля всяка подкана. Оставете изключено за регулирани натоварвания.
- Allow "Always allow" for connector tools — когато е изключено, потребителите не могат да запазят предпочитание "Always allow"; получават преживяване "Ask each time" дори за инструменти само за четене. Когато е включено, потребителите все още са ограничени от административния таван за отделен инструмент.
5. Администратор — нулиране / премахване на конектора
Използвайте тези стъпки, когато конекторът се нуждае от чиста преинсталация (например след промяна на транспортния URL, ротация на клиентски идентификационни данни или изтегляне на интеграцията). Премахването важи за цялата организация и обезсилва OAuth разрешението на всеки потребител.
- 1
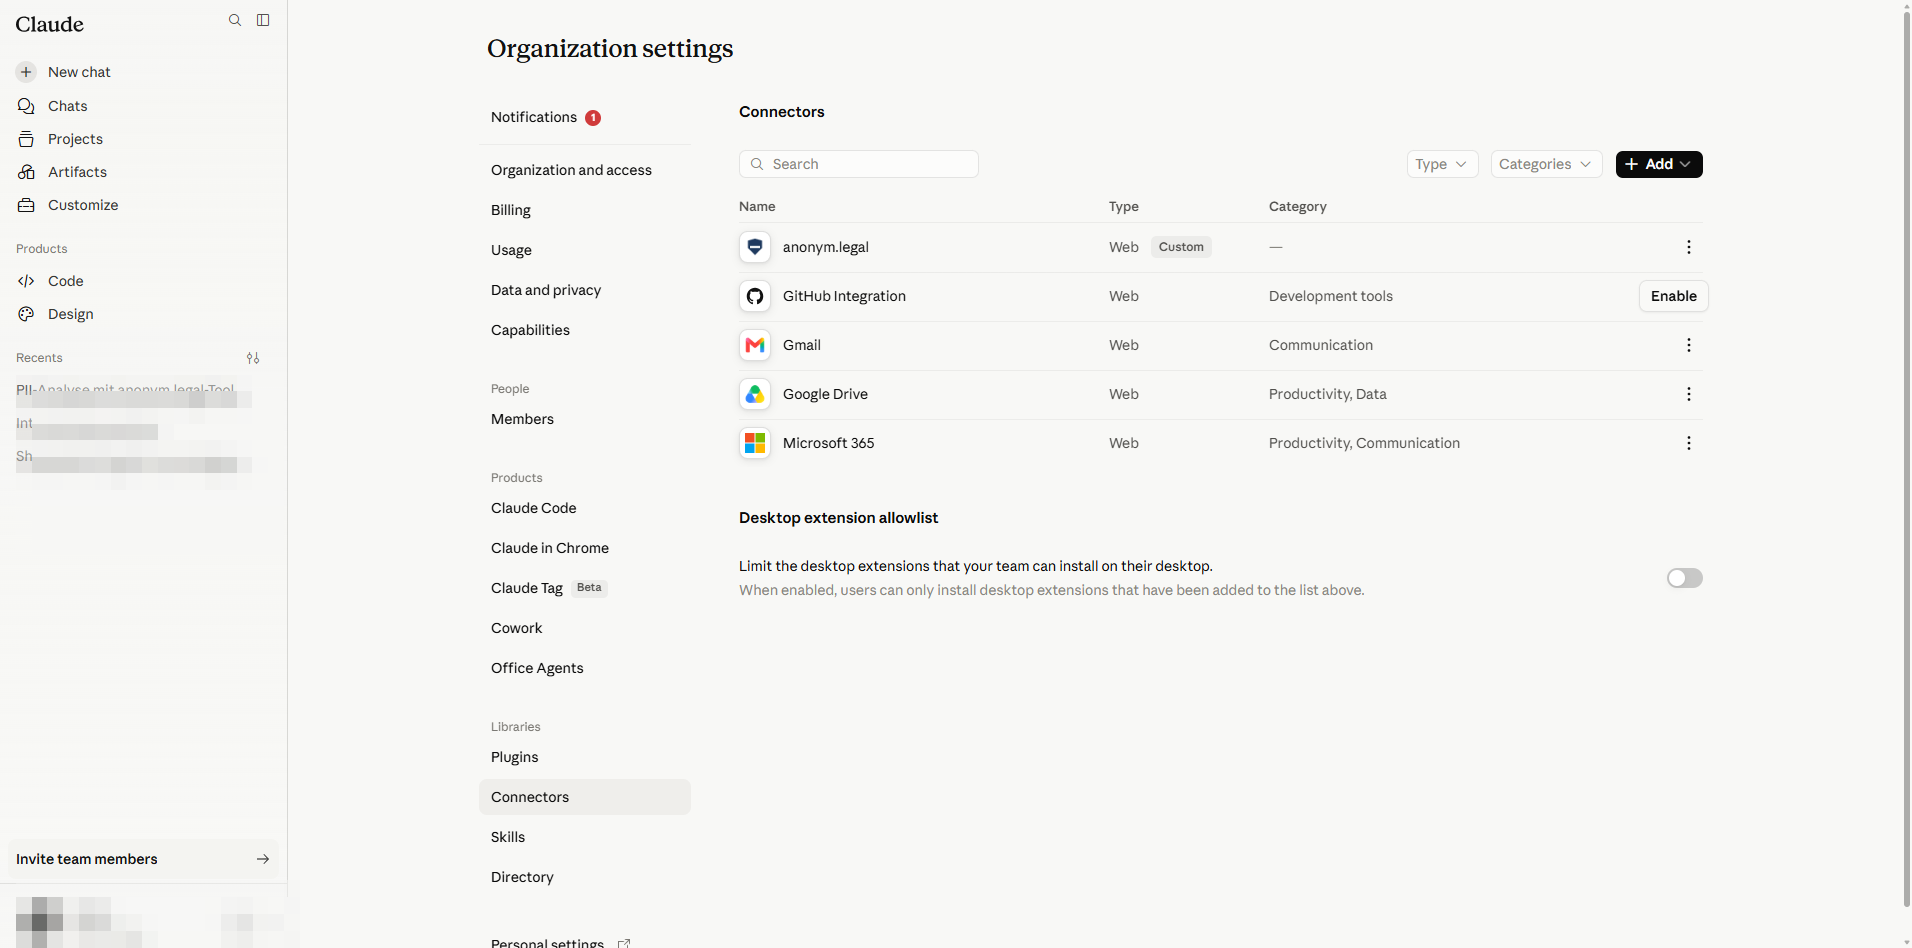
Отворете административната таблица на конекторите на https://claude.ai/admin-settings/connectors. Намерете реда anonym.legal.
Admin → Connectors. - 2
Кликнете иконата More options (⋯) на реда и изберете Delete.
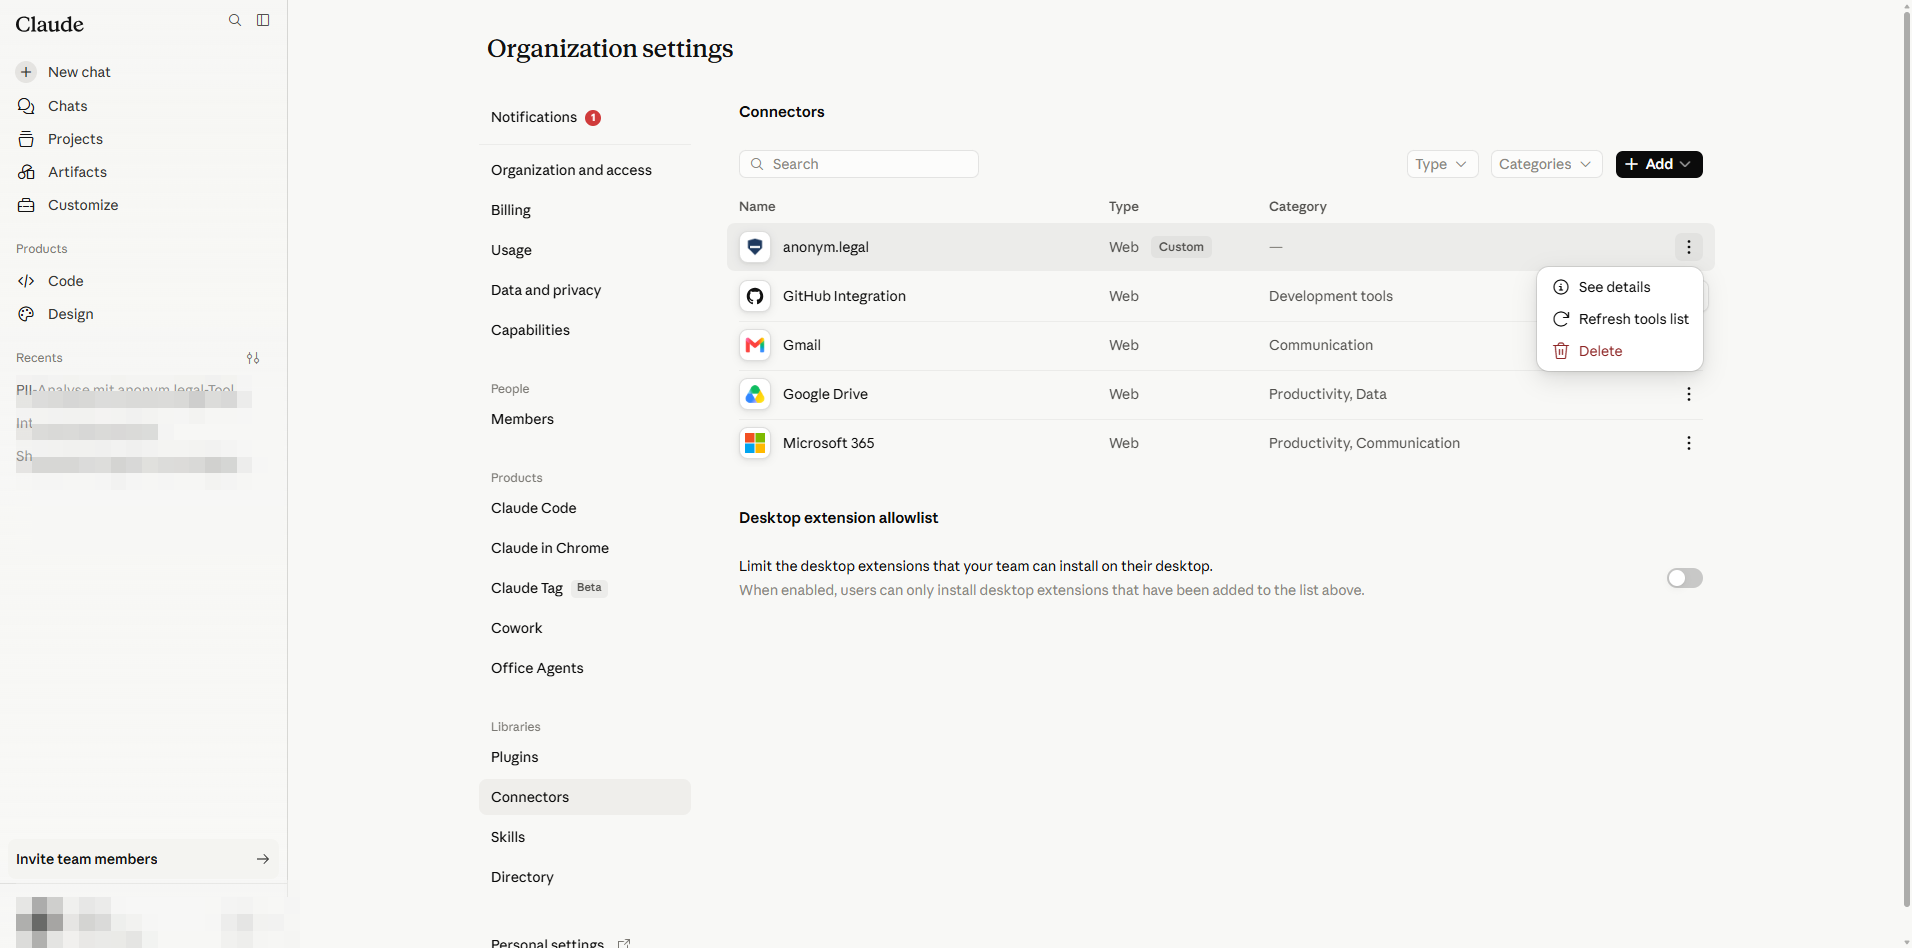
Контекстно меню на реда: Delete премахва конектора за цялата организация. - 3
Потвърдете в диалога Remove anonym.legal for your team?.
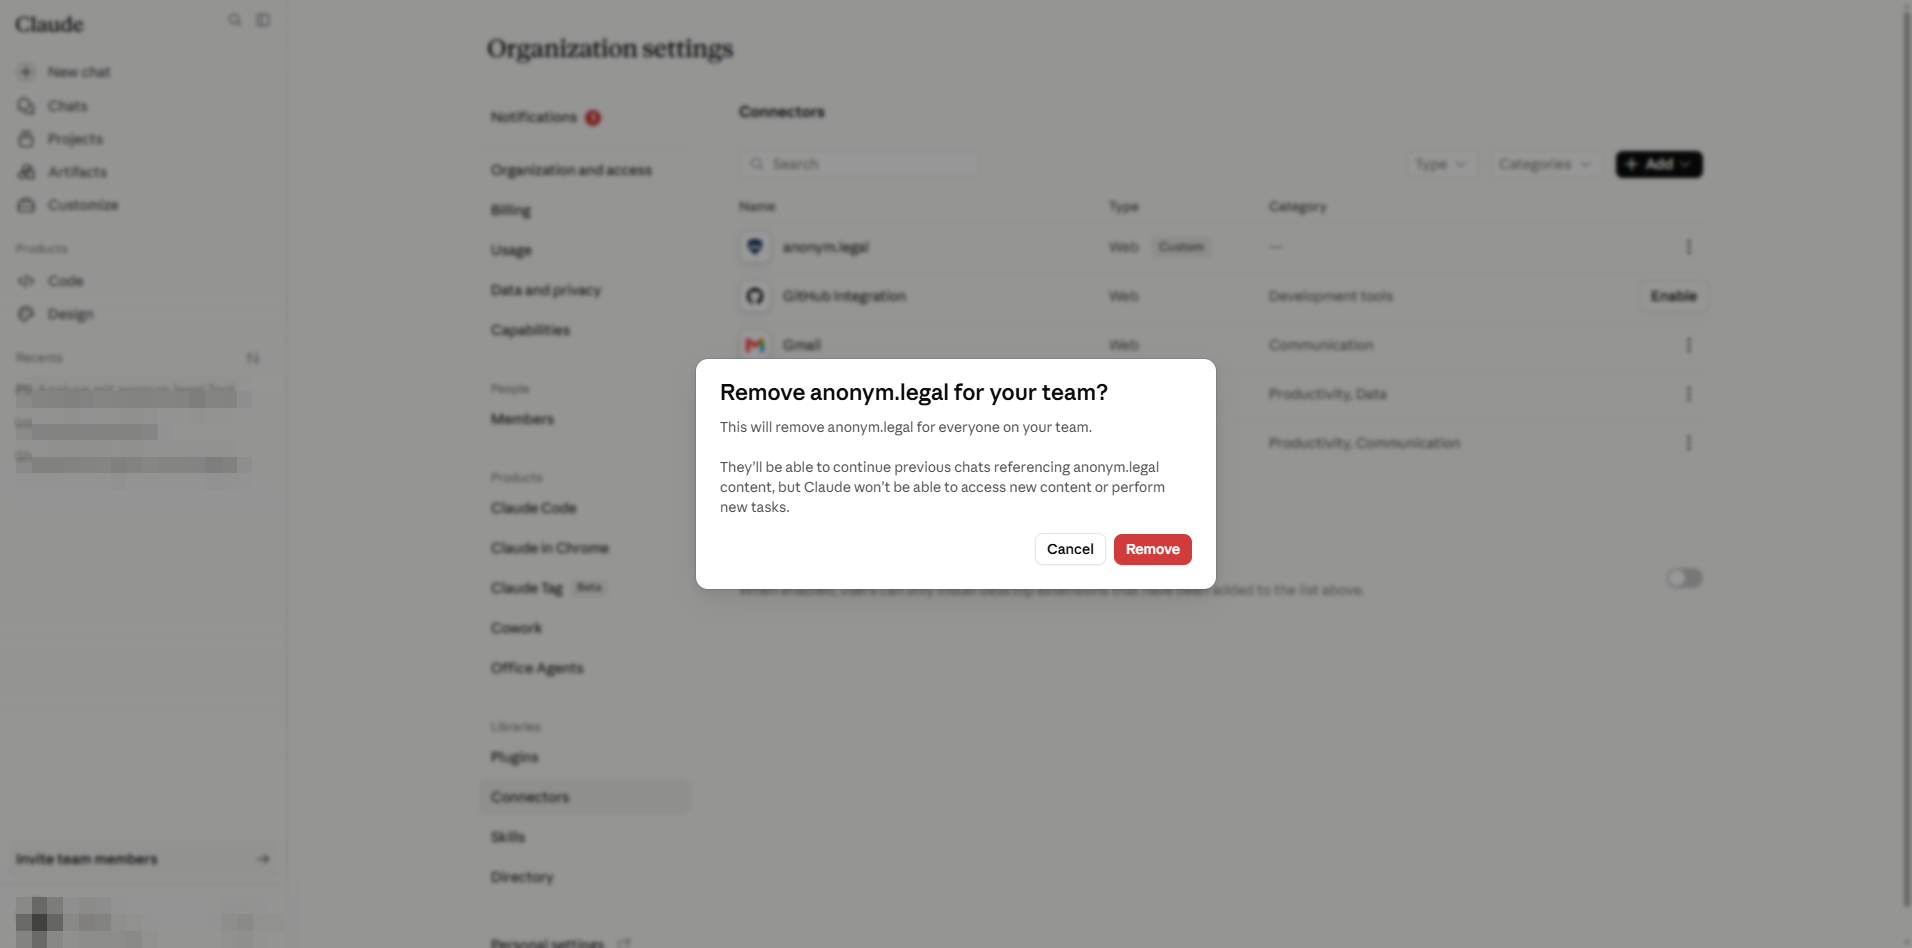
Потвърждение на премахването. Това отписва регистрацията на сървъра за всеки потребител в работното пространство. - 4
Таблицата се обновява без конектора. Потребителите, които са го имали свързан, ще видят как изчезва от тяхната страница Customize.
Чисто състояние — безопасно за повторно добавяне чрез §2 с нови настройки.
Част B
Настройка от краен потребител
Всичко в част B се извършва под /customize/* и е ограничено до акаунта на текущия потребител. Администраторите не е нужно да извършват тези стъпки за други потребители.
6. Потребител — свързване и вход чрез OAuth
След като администраторът публикува конектора (част A), всеки потребител го активира веднъж на собствения си акаунт.
- 1
Отворете страничната лента → Customize или отидете на https://claude.ai/customize/connectors. Панелът Connectors на ниво потребител изброява всичко, което организацията е публикувала.
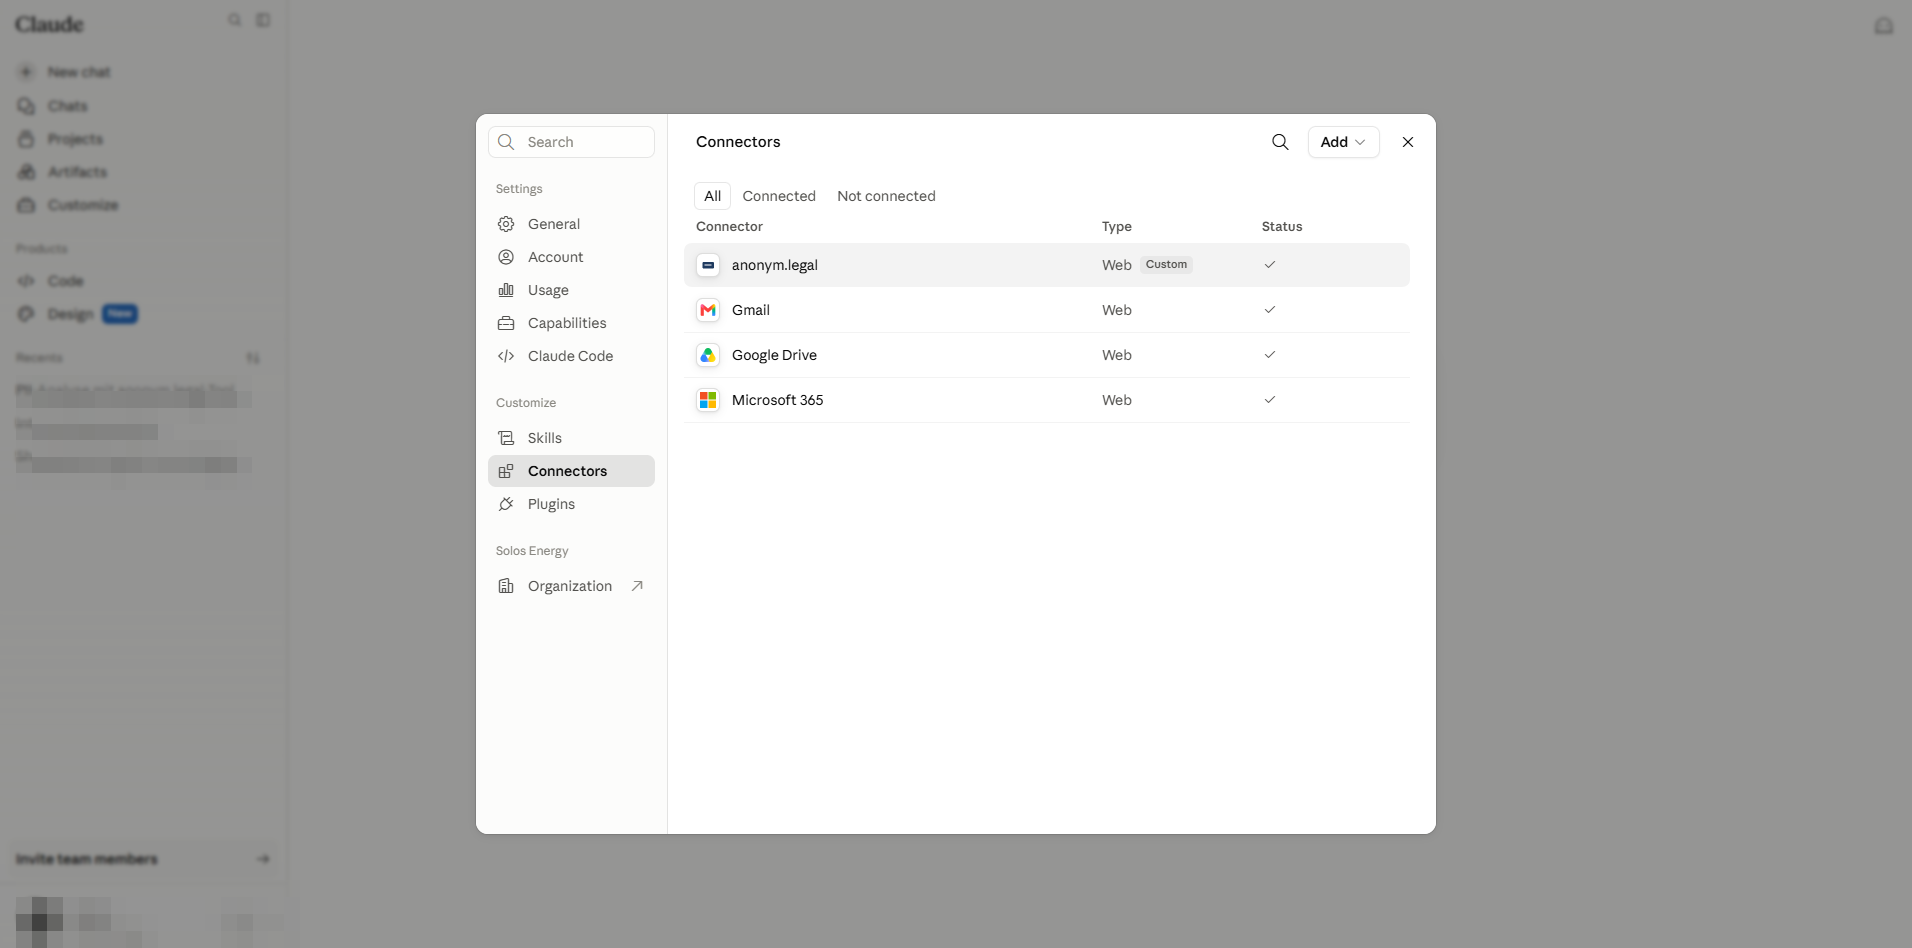
Изглед на потребителя. anonym.legal е маркиран като Custom и в този акаунт вече е Connected. - 2
Ако редът показва Get started, кликнете. Изскачащ прозорец отваря страницата за OAuth оторизация на anonym.legal. Влезте с идентификационните си данни за anonym.legal, дайте достъп → изскачащият прозорец се затваря и редът се превключва на Connected. Токените се съхраняват за всеки потребител; администраторът никога не вижда вашите идентификационни данни.
- 3
Кликнете реда (или неговото действие View), за да отворите панела с подробности за конектора. Тук можете да копирате URL на MCP сървъра, Disconnect или да достигнете менюто с действия на реда.
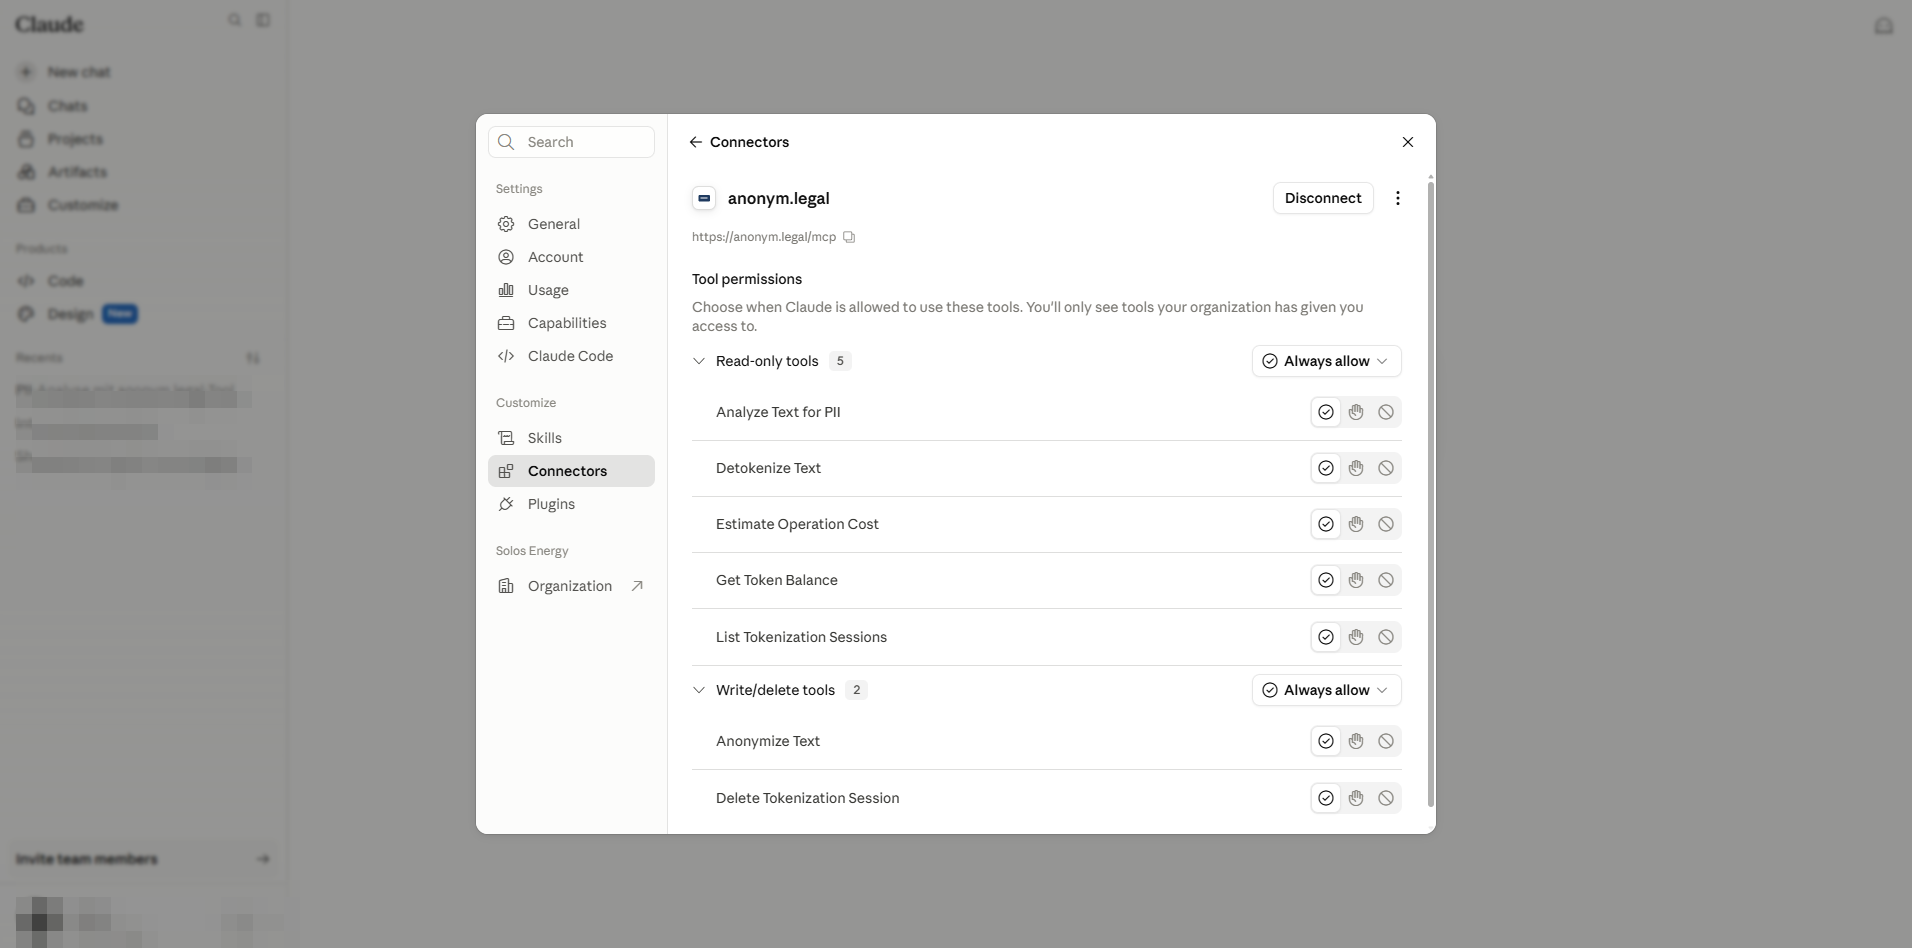
Подробности за потребителския конектор: URL на сървъра може да се копира; секцията с разрешения по-долу е ограничена само до този потребител. - 4
Менюто More options предлага Refresh tools list (повторно извличане на каталога с инструменти от сървъра) и Remove (отменя само разрешението на този потребител — не изтрива конектора за работното пространство).
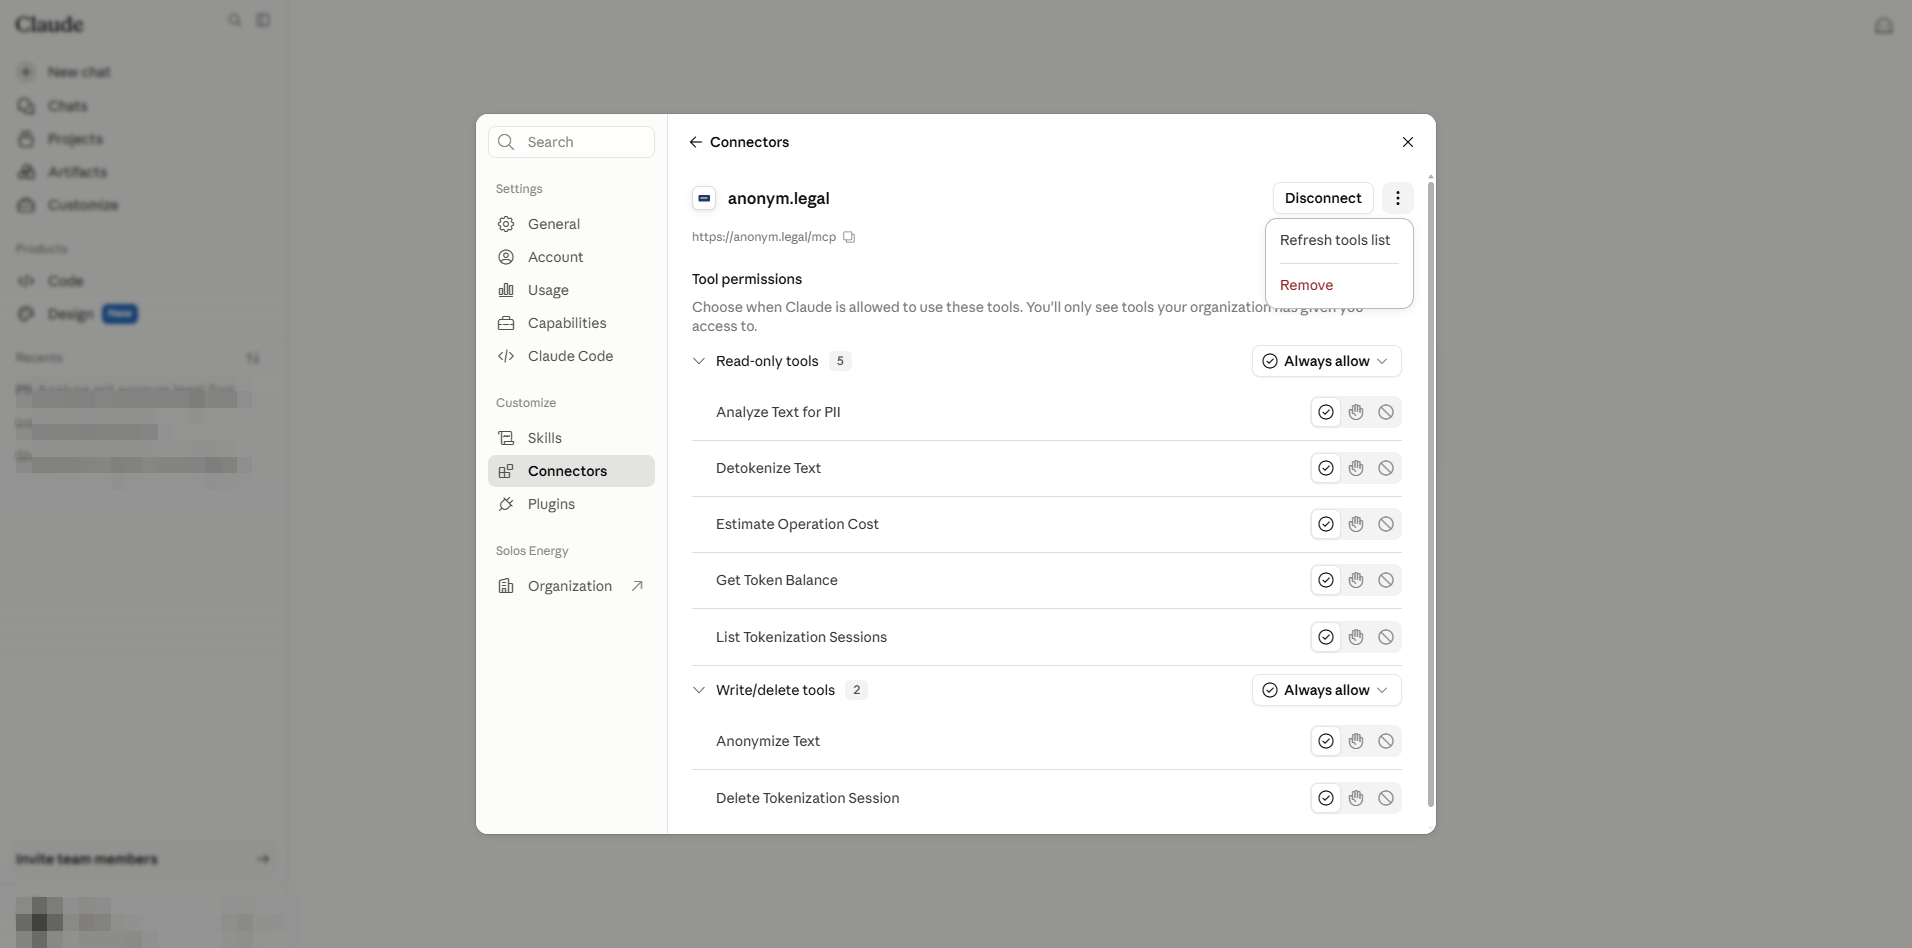
Refresh срещу Remove. Само администраторите могат напълно да изтрият конектора (част A §5).
7. Потребител — предпочитание за отделен инструмент
Всеки ред в Tool permissions показва тристранно радио: Always allow / Needs approval / Blocked. Тези три са собствените избори на потребителя, ограничени от административния таван от §3.
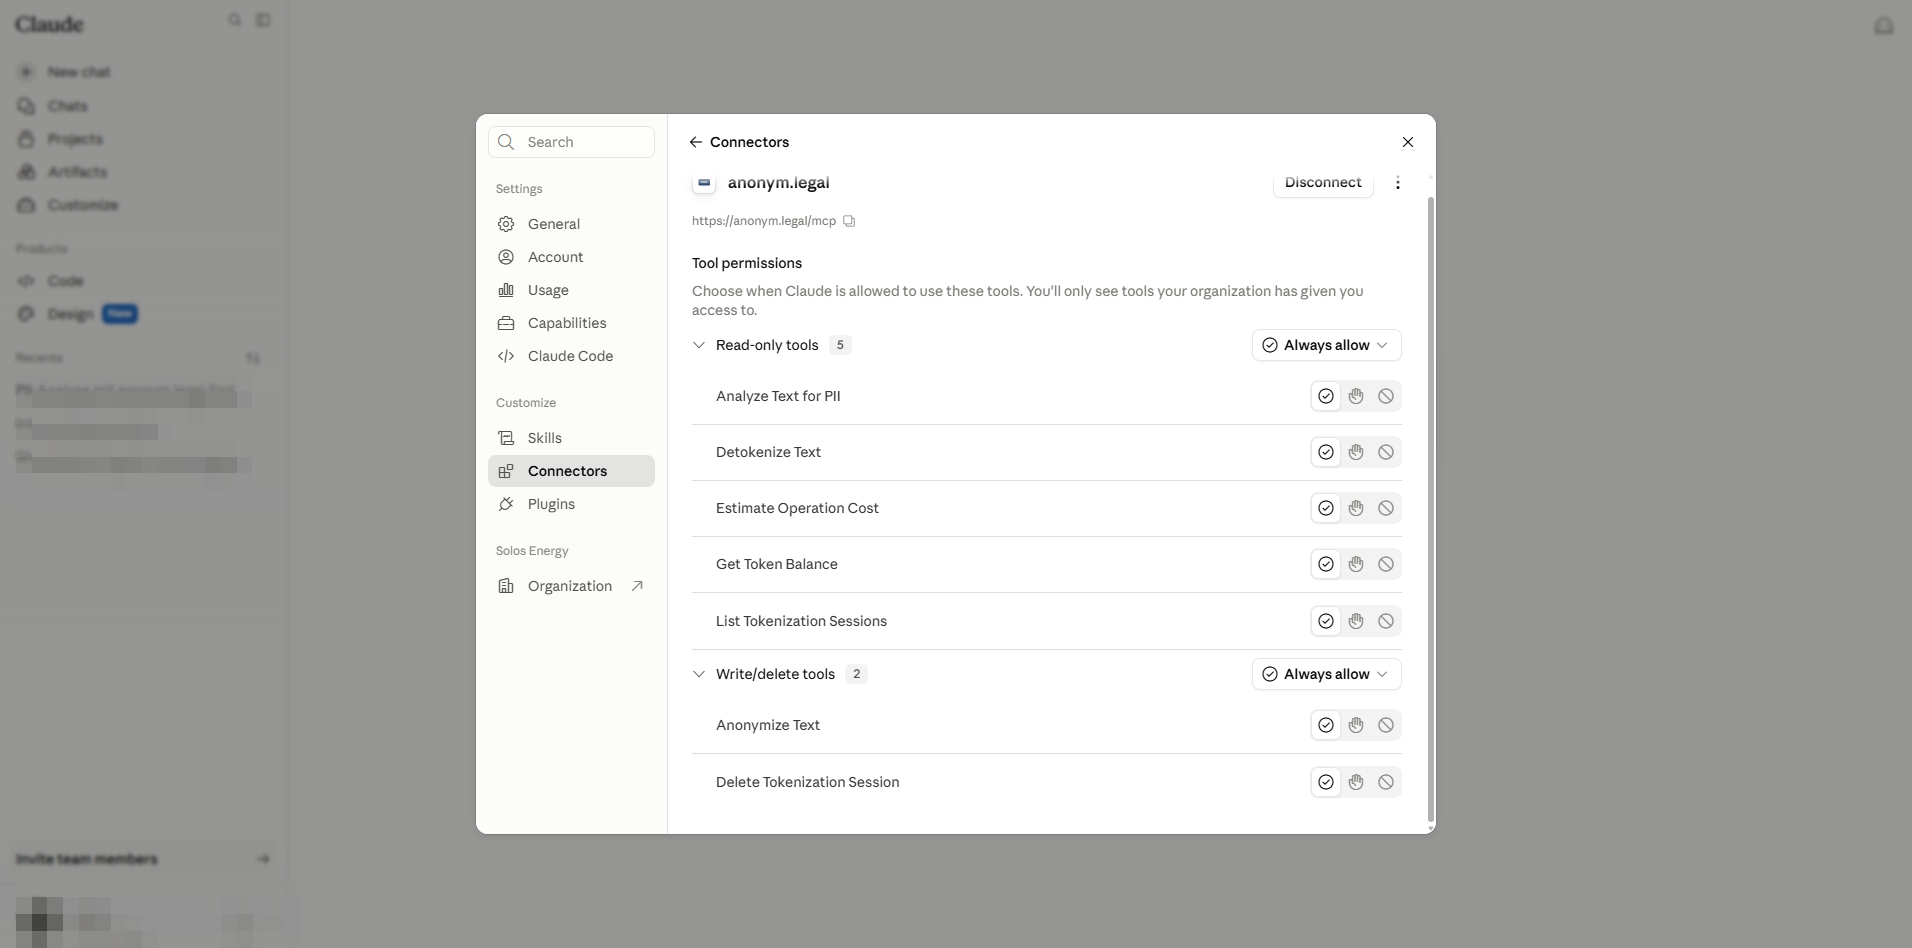
| Избор на потребителя | Ефект по време на чат | Най-подходящо за |
|---|---|---|
| Always allow | Claude извиква инструмента без подкана. | Инструменти само за четене, които използвате постоянно. |
| Needs approval (наричан още "Ask") | Claude заявява потвърждение с едно кликване всеки път. | Инструменти за писане/изтриване; чувствителни натоварвания. |
| Blocked | Инструментът е скрит от Claude в този акаунт. | Лично отказване от инструмент, който вашият екип иначе използва. |
8. Проверка с реално извикване на инструмент
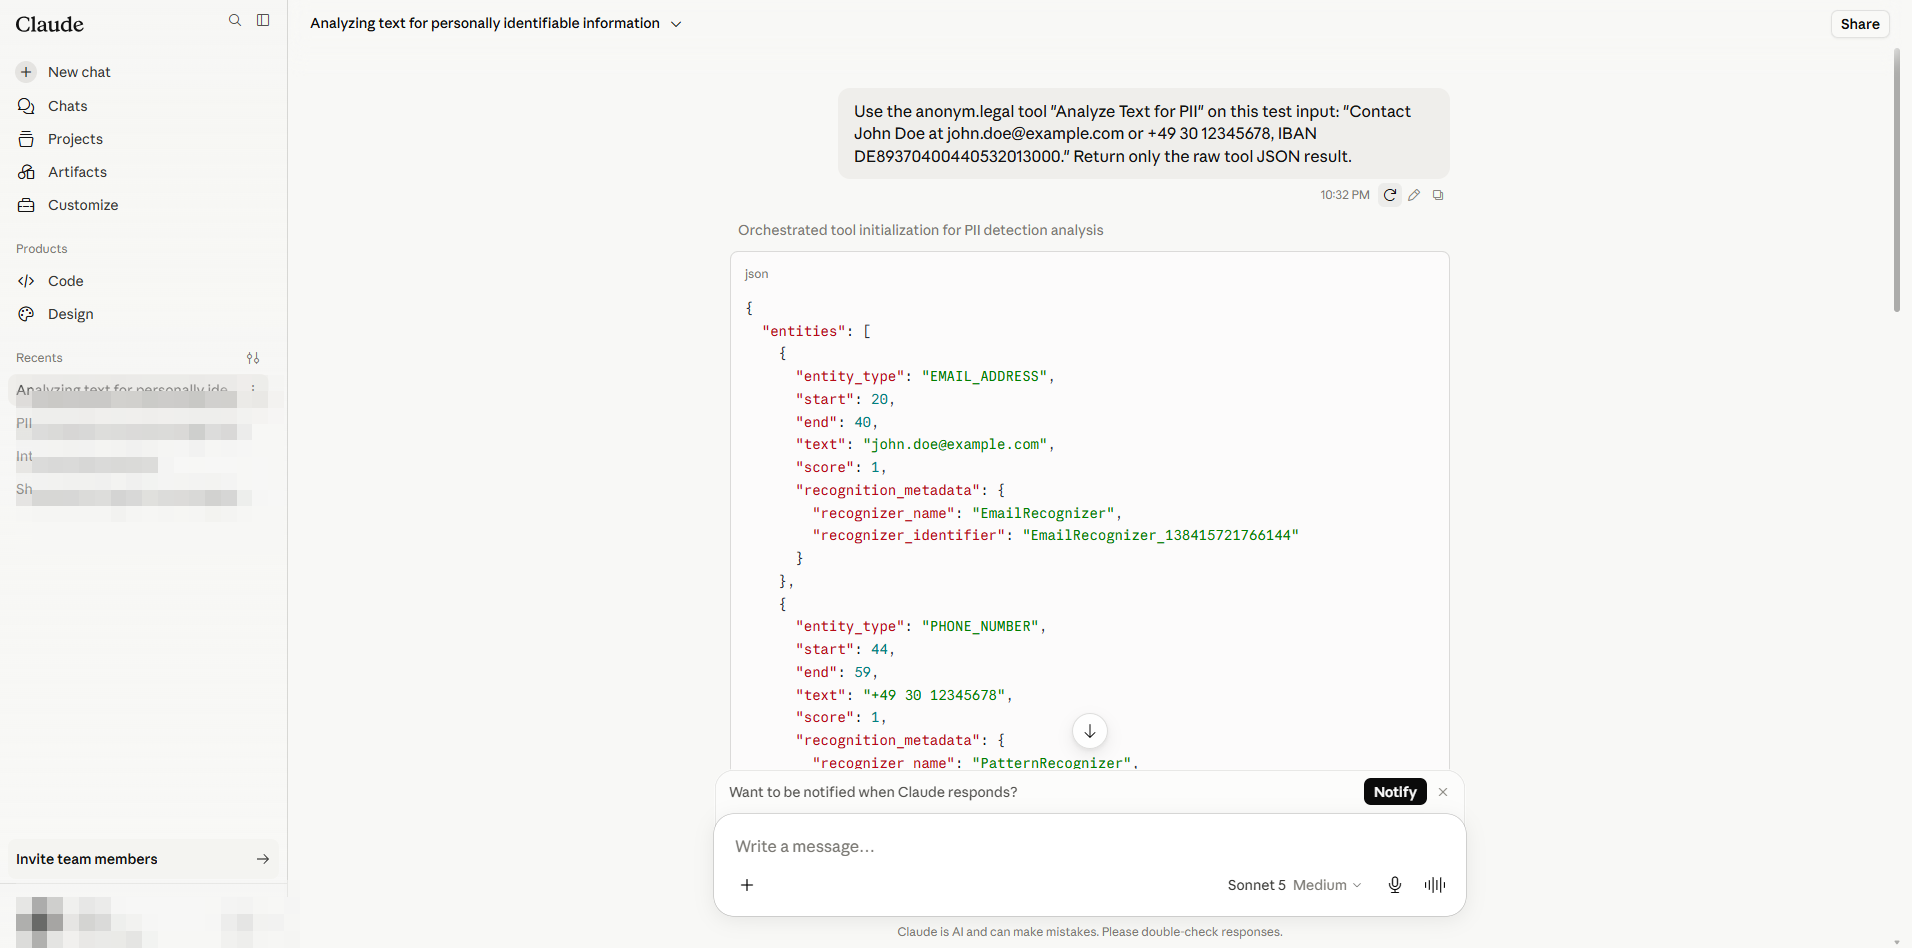
Отворете нов чат и инструктирайте Claude да извика конкретен инструмент на anonym.legal. Примерен промпт, използван в това ръководство:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude извиква инструмента и стриймва JSON отговора. Екранната снимка показва девет открити обекта, включително PERSON, EMAIL_ADDRESS, PHONE_NUMBER и IBAN_CODE.
9. Справка: модел на разрешения и рискове
Администратор срещу потребител — какво контролира всяка страна
| Въпрос | Администратор (част A) | Потребител (част B) |
|---|---|---|
| Регистриране / премахване на конектора за работното пространство | Да, на /admin-settings/connectors. | Не. |
| Задаване на тавана за отделен инструмент (най-високото ниво, което потребителят може да избере) | Да. | Не. |
| Разрешаване на нивото "Always allow" изобщо (Cowork ограничител) | Да, на /admin-settings/cowork. | Не. |
| Завършване на OAuth вход с акаунт anonym.legal | Не (освен ако не го прави и като краен потребител). | Да, еднократно за акаунт. |
| Избор на предпочитание за отделен инструмент в рамките на тавана | Не. | Да, на /customize/connectors. |
| Отменяне на собствената връзка без засягане на други | Неприложимо. | Да — "Remove" на реда. |
Матрица на тавана
| Административна настройка | Потребителят може да избере… | Резултат по време на чат |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | Пълен избор на потребителя, до автономна употреба. |
| Approval required | Needs approval / Blocked (без "Always allow") | Claude винаги потвърждава. |
| Blocked | — | Инструментът никога не се появява. |
Individual sign-in срещу Managed authorization
Бележки за сигурност
- Добавяйте конектори само от разработчици, на които се доверявате. Злонамерен MCP сървър може да инжектира промптове чрез отговорите на инструментите, за да подмами Claude да предприеме вредни действия ("indirect prompt injection").
- Настройката Default restriction for unconfigured tools е вашата предпазна мрежа, ако доставчикът достави нови възможности без предупреждение — задайте я на Blocked, за да изисквате административен преглед всеки път.
- Cowork "Skip all approvals" изключва всяка подкана за потвърждение в агентни изпълнения. Не го активирайте за тенанти, обработващи регулирани данни.
- Ротирайте идентификационните данни, използвани за тестване на конектори, преди да ги промотирате към продуктивни потребители.
Къде се намира всяка настройка
| Настройка | Роля | Местоположение |
|---|---|---|
| Добавяне / изтриване на конектор на организация | Администратор | /admin-settings/connectors |
| Таван за отделен инструмент | Администратор | /admin-settings/connectors → подробности за конектора |
| Ограничение по подразбиране за неконфигурирани инструменти | Администратор | Същият панел, горна част на Tool permissions |
| Ограничител "Always allow" и Skip approvals | Администратор | /admin-settings/cowork |
| Свързване / прекъсване (собствен акаунт) | Потребител | /customize/connectors |
| Предпочитание за отделен инструмент (собствен акаунт) | Потребител | /customize/connectors → подробности за конектора |
| Език / локал | Потребител | Меню на профила в страничната лента → Language |
Източници: практическо заснемане срещу claude.ai и документацията на MCP сървъра на anonym.legal. Иконите и UI принадлежат съответно на Anthropic и anonym.legal.
Готови ли сте да защитите екипа си?
Започнете да анонимизирате, преди да стигне до Claude
Създайте акаунт в anonym.legal, свържете го със своето работно пространство Claude Enterprise и всяко съобщение по подразбиране остава без PII.
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.