Oleh George Curta ·
Panduan integrasi enterprise
Mengintegrasikan anonym.legal dengan Claude Enterprise
Panduan langkah demi langkah untuk admin dan pengguna workspace Claude Enterprise — dengan tangkapan layar, model izin, dan verifikasi.
https://anonym.legal/mcpAuth: DCR + OAuthIkhtisar
Bagian A — Konfigurasi admin
Bagian B — Pengaturan pengguna akhir
Verifikasi & referensi
1. Ikhtisar & prasyarat
anonym.legal mengekspos server MCP (Model Context Protocol) yang mendeteksi, mengubah menjadi token, dan mengembalikan data pribadi (PII) dalam teks. Terhubung ke Claude Enterprise, ini memungkinkan Claude untuk menutupi PII sebelum mengirim ke pihak ketiga, mengembalikan nilai asli sesuai permintaan, dan melacak biaya / kuota.
Siapa melakukan apa
- AdminMendaftarkan konektor untuk seluruh workspace, menetapkan batas atas izin di seluruh organisasi, dan mengontrol gerbang Cowork. Tidak ada yang di sini memengaruhi kredensial pengguna tertentu.
- PenggunaMengotorisasi konektor untuk akun Claude mereka sendiri melalui OAuth dan memilih preferensi per alat (Always allow / Ask / Blocked) dalam batas admin.
Yang Anda butuhkan
- Workspace Claude Enterprise (panduan ini berlaku untuk tenant Enterprise mana pun).
- Peran admin di Claude untuk Bagian A.
- Akun anonym.legal untuk handshake OAuth (pengguna melihat jendela login selama koneksi).
- URL server MCP: https://anonym.legal/mcp.
Bagian A
Konfigurasi admin
Semuanya di Bagian A terjadi di bawah /admin-settings/* dan memerlukan peran admin. Langkah-langkah ini memengaruhi setiap anggota organisasi Anda.
2. Admin — menambahkan konektor kustom
Claude dikirim dengan direktori konektor pihak pertama dan mitra, tetapi anonym.legal ditambahkan sebagai konektor Web kustom. Mulai dari https://claude.ai/admin-settings/connectors.
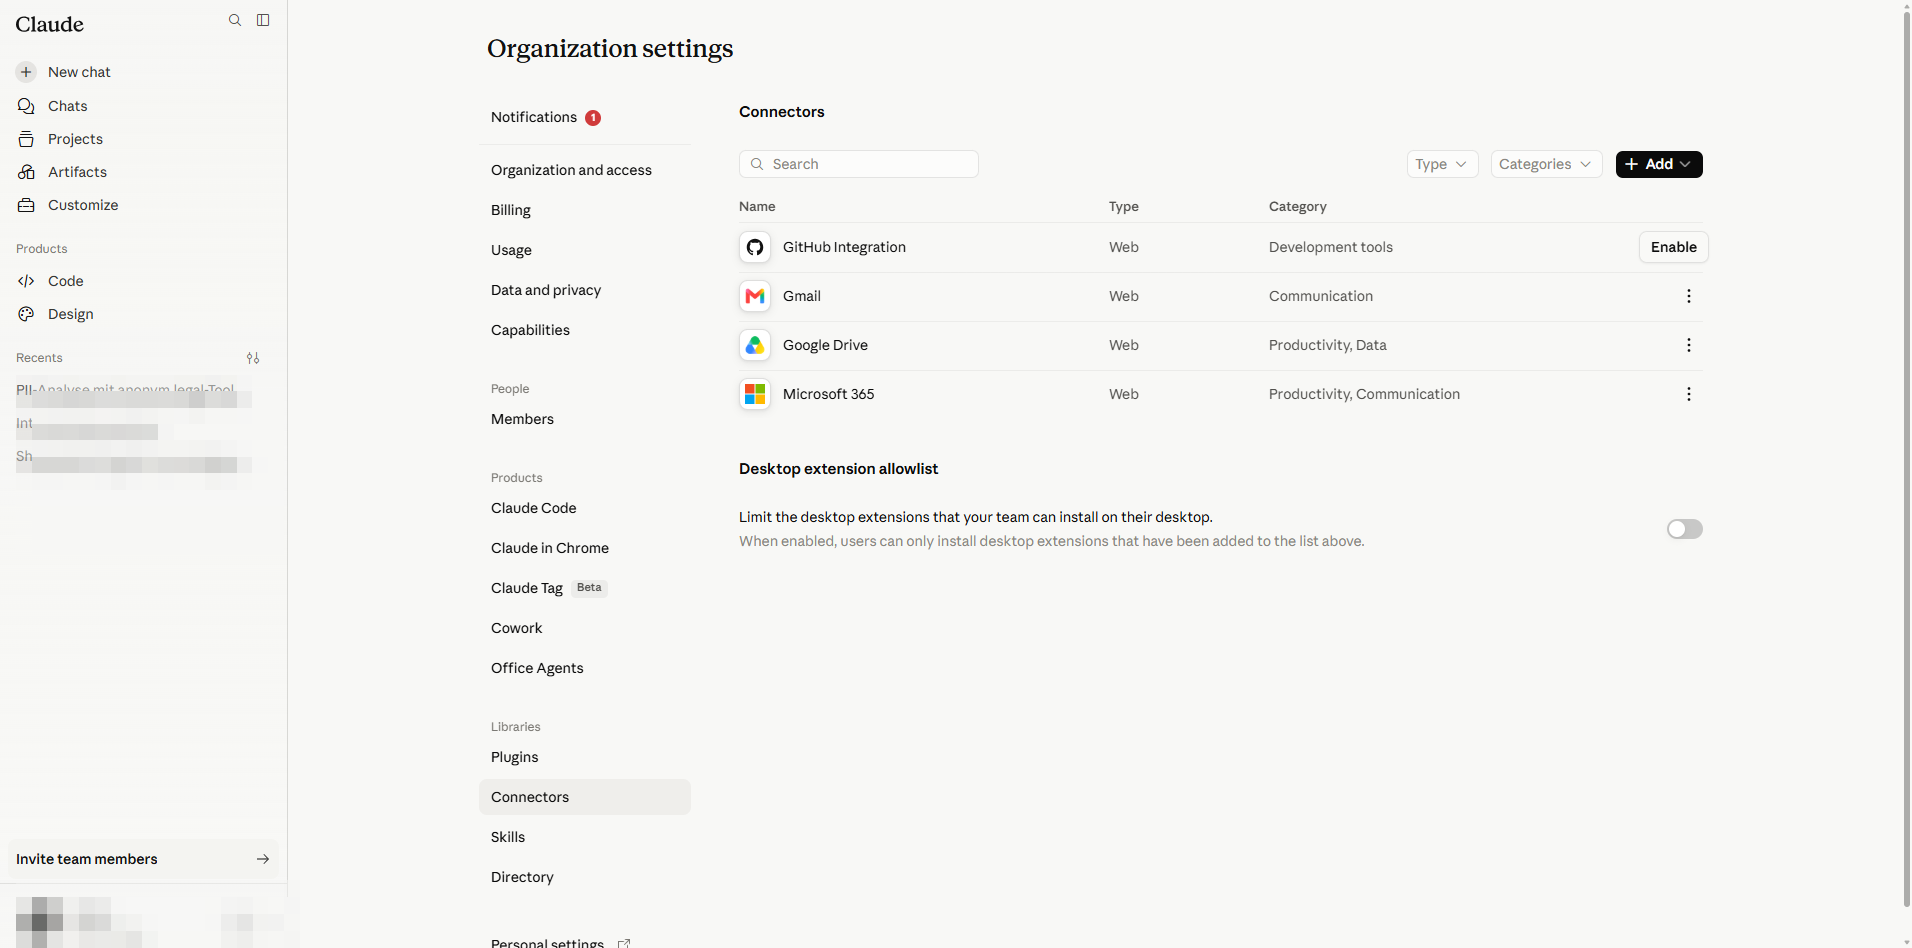
- 1
Klik Add connector. Menu menampilkan dua pilihan: All available (direktori yang dikurasi) dan Custom.
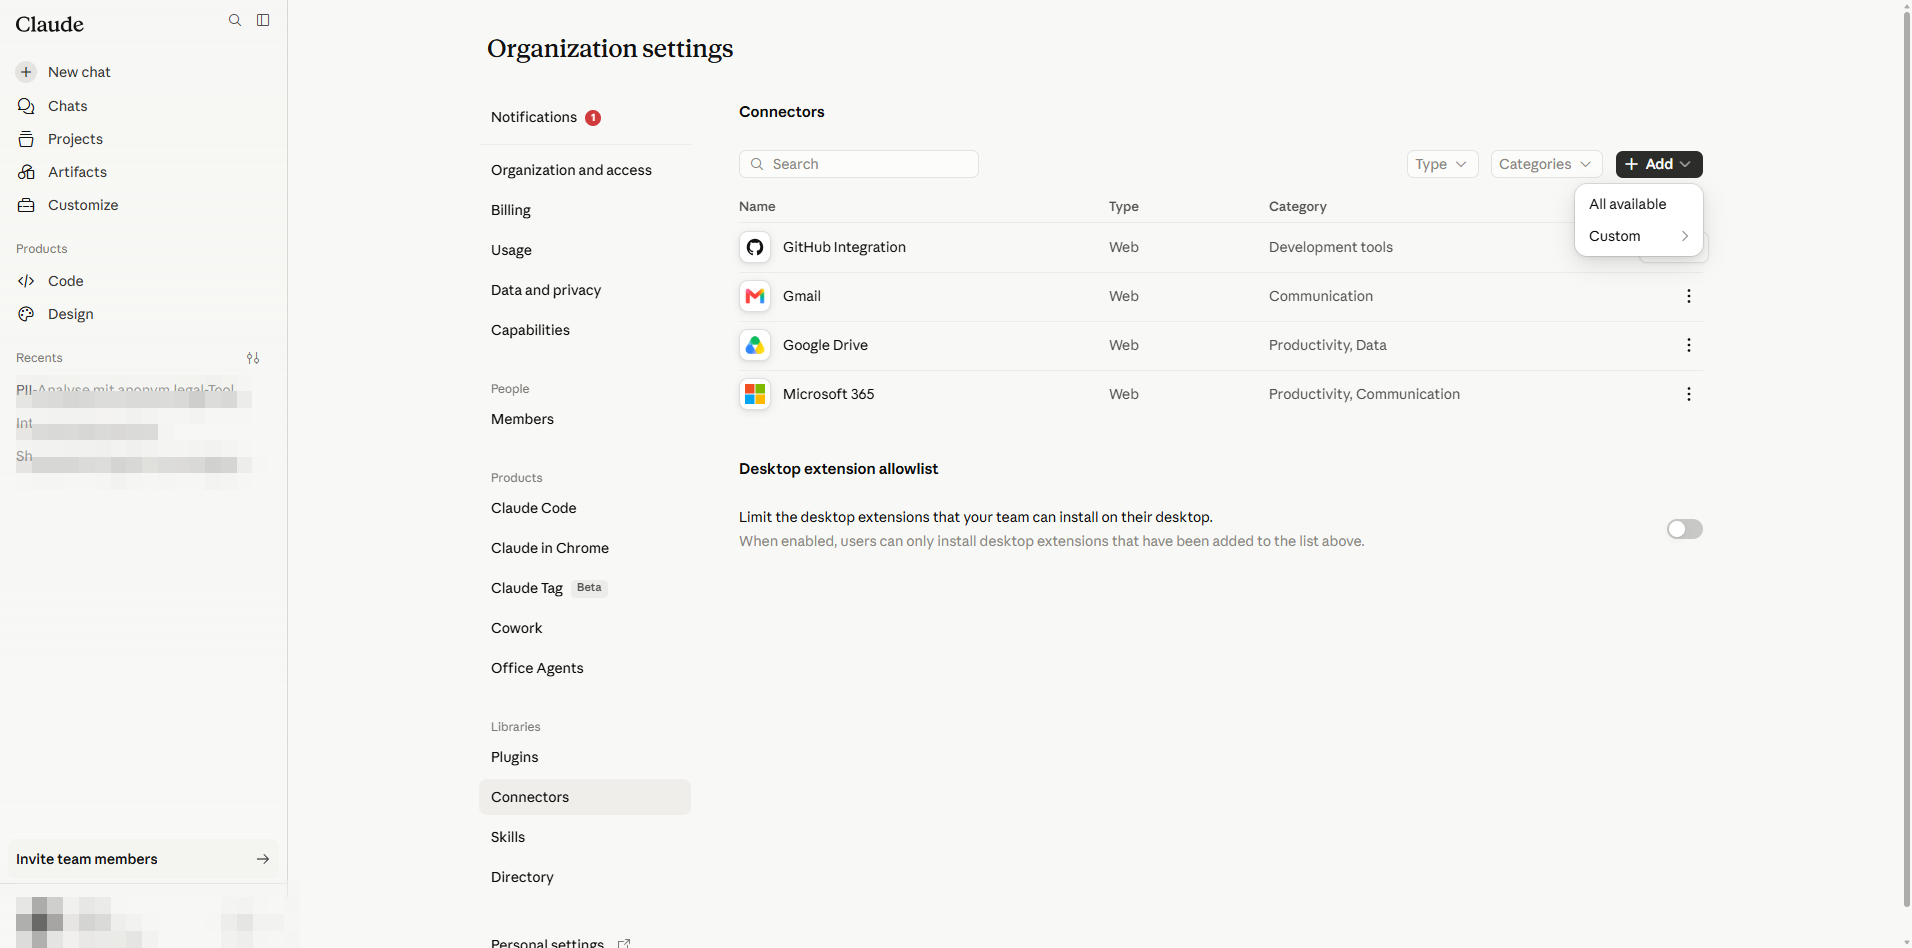
Menu Add connector: pilih Custom untuk server MCP sembarang. - 2
Arahkan kursor ke Custom; submenu menawarkan Web atau Desktop. anonym.legal adalah endpoint MCP yang dihosting, jadi pilih Web.
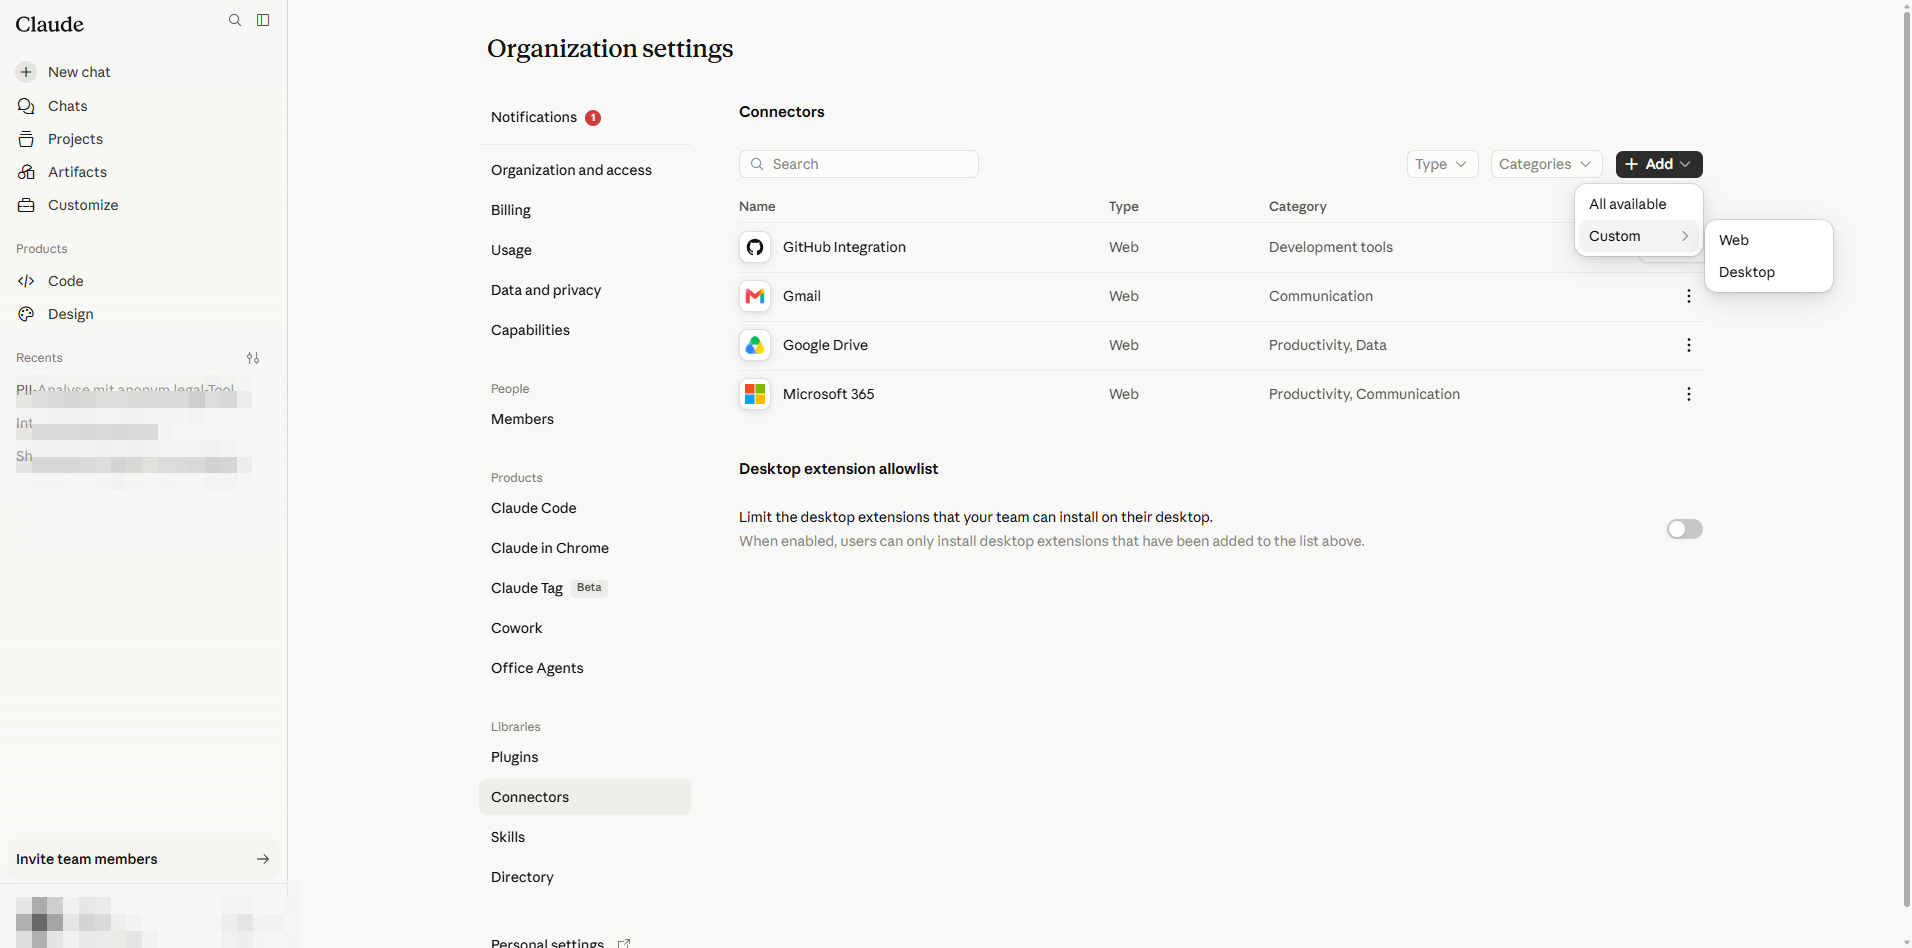
Pilih Web untuk server MCP jarak jauh; Desktop untuk server yang dihosting secara lokal. - 3
Kotak dialog Add custom connector terbuka (saat ini BETA).
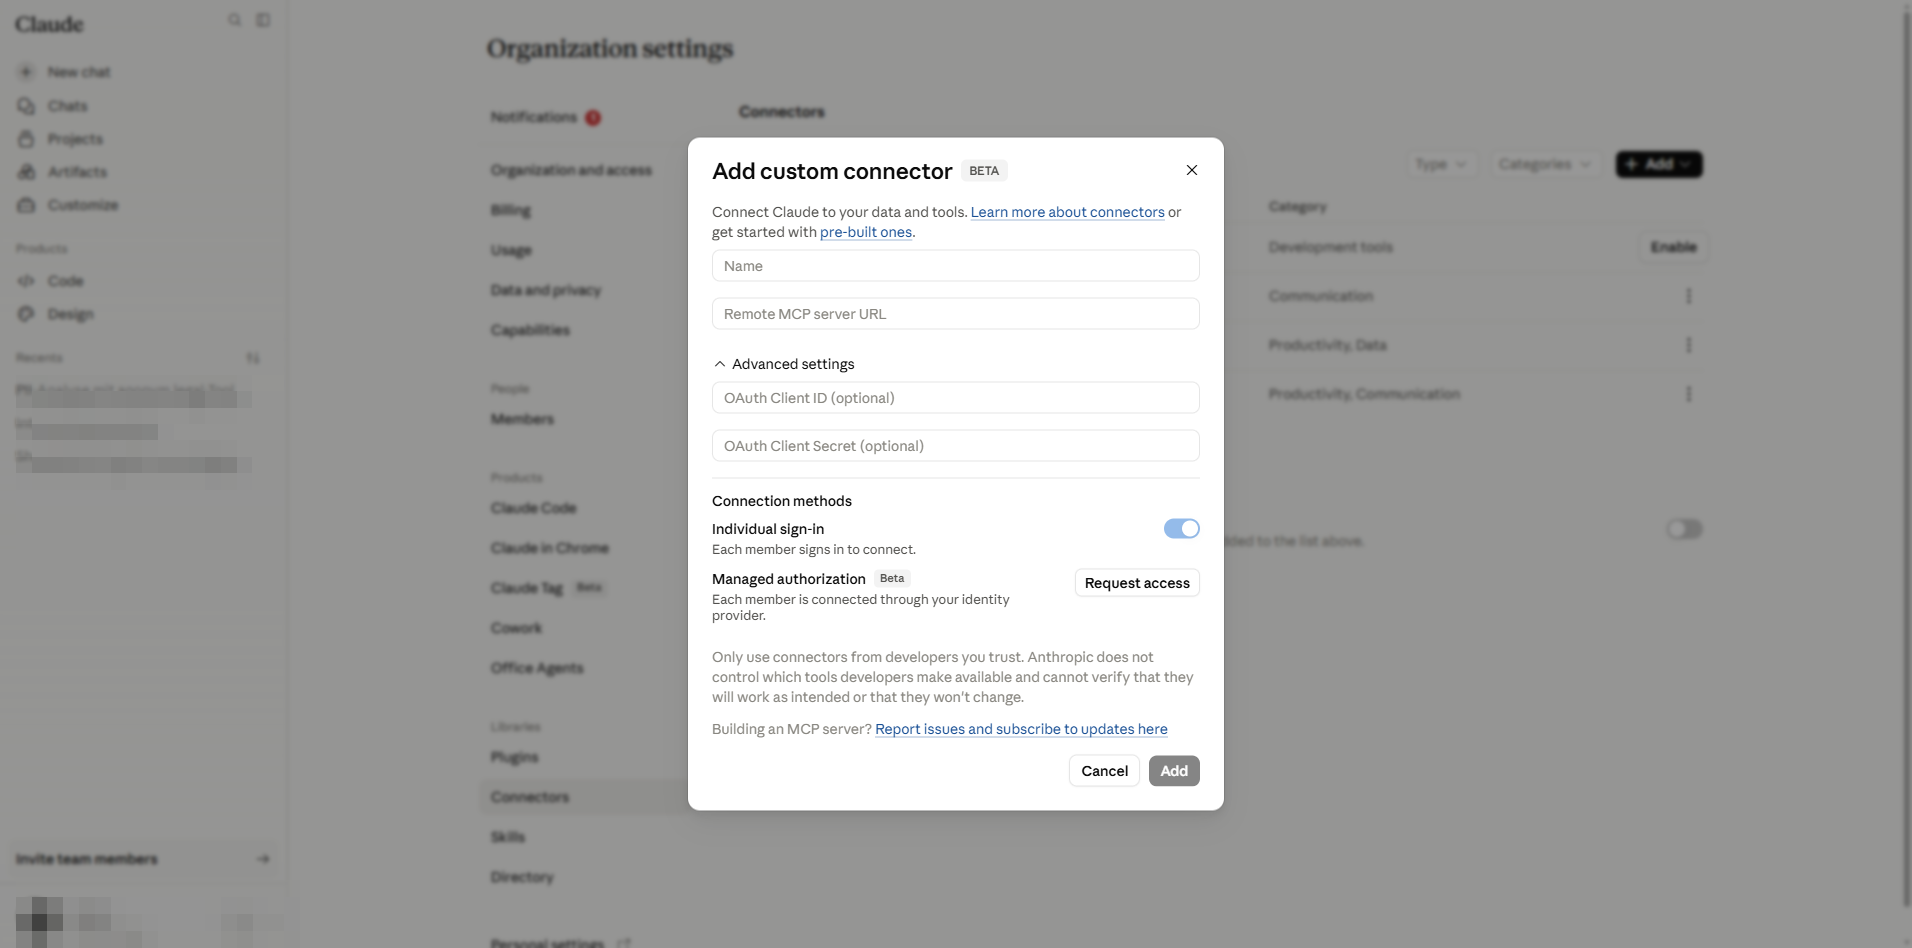
Kotak dialog kosong. Bidang: Name, Remote MCP server URL, OAuth Client ID/Secret opsional, metode otorisasi. - 4
Isi bidang:
- Name: anonym.legal (ditampilkan kepada pengguna dalam chat dan pengaturan).
- Remote MCP server URL: https://anonym.legal/mcp.
- Biarkan OAuth Client ID dan Client Secret kosong. anonym.legal mendukung Dynamic Client Registration (DCR), sehingga Claude menegosiasikan kredensial klien secara otomatis. Mengisi bidang-bidang ini hanya diperlukan ketika penyedia MCP tidak mendukung DCR.
- Biarkan Individual sign-in dipilih (default). Setiap pengguna mengotorisasi dengan akun anonym.legal mereka sendiri.
- Opsi Managed authorization (Beta) dinonaktifkan kecuali tenant Anda ada dalam daftar tunggu enterprise-managed-auth; mode managed akan membuat organisasi Anda memiliki token secara terpusat alih-alih setiap pengguna.
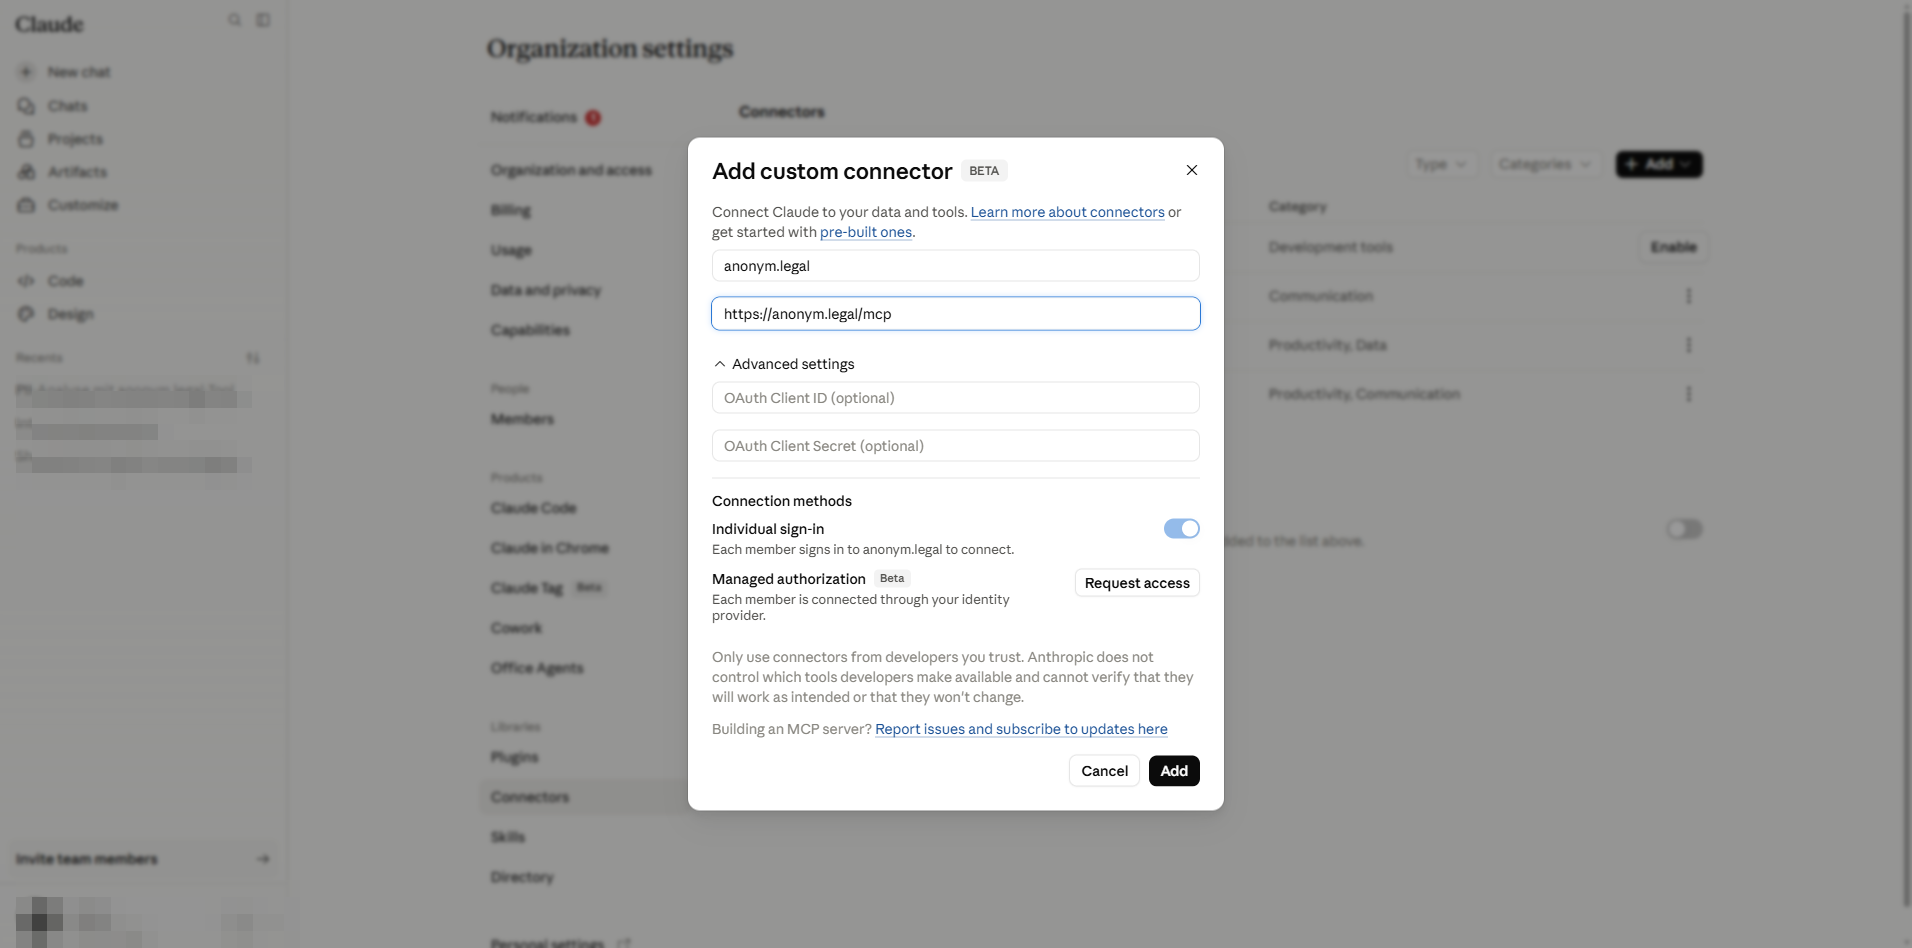
Dialog terisi. Peringatan: hanya aktifkan konektor dari pengembang yang Anda percayai — server yang berbahaya dapat menyuntikkan instruksi ("prompt injection") melalui respons alat. - 5
Klik Add. Konektor sekarang muncul dalam daftar Connectors. Pengguna belum bisa menggunakannya — mereka masing-masing harus menjalankan Bagian B.
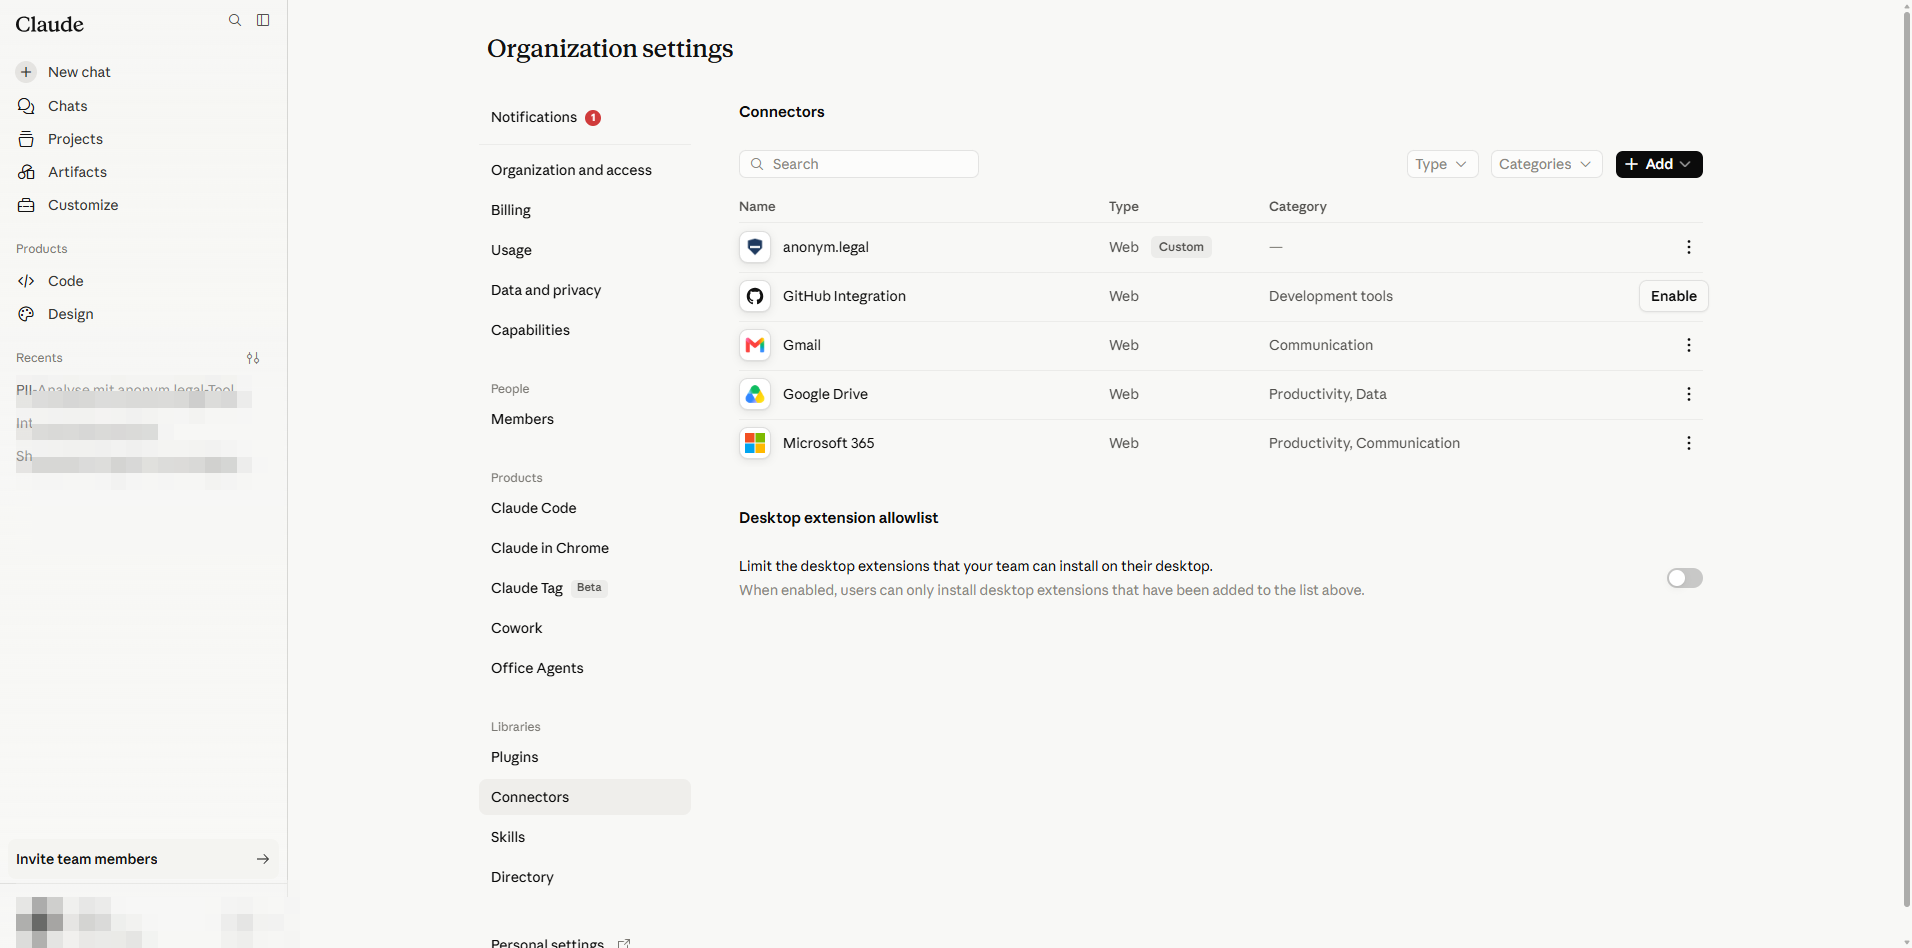
Terdaftar. Siapa pun di organisasi Anda sekarang dapat mengaktifkannya dari halaman Customize mereka sendiri.
3. Admin — mengonfigurasi batas atas izin alat
Klik baris anonym.legal untuk membuka detailnya. Pilihan izin admin membentuk batas atas: pengguna individu dapat sama atau lebih ketat, tidak pernah lebih permisif.
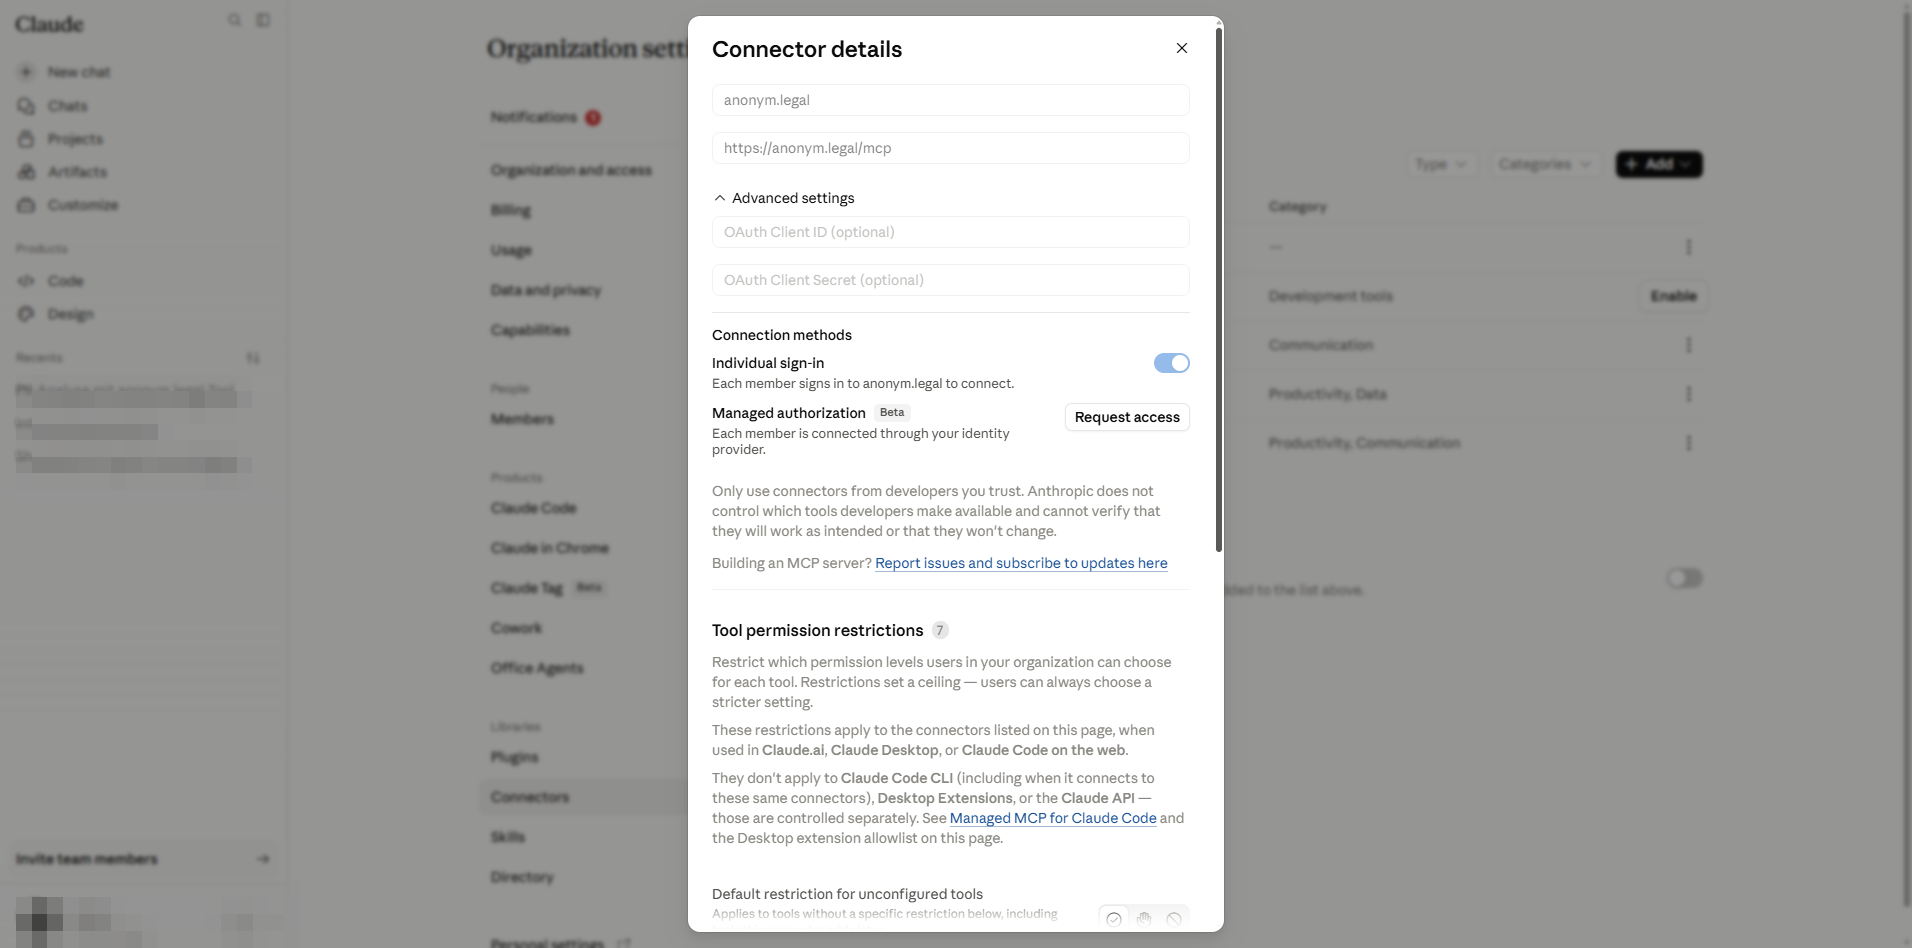
Pembatasan default untuk alat yang belum dikonfigurasi
Kontrol pertama menentukan apa yang terjadi ketika anonym.legal memperkenalkan alat baru yang belum tercantum di sini. Pilih Blocked untuk postur paling aman; alat yang sudah dikonfigurasi tidak terpengaruh.
Alat read-only
Alat-alat ini memanggil anonym.legal tanpa mengubah status di sisi penyedia. Dalam rollout ini keenam-enamnya diatur ke Always allow sehingga pengguna akhir dapat memanggilnya tanpa hambatan.
- Analyze Text for PII — mendeteksi entitas PII dalam sampel teks.
- Detokenize Text — membalik anonimisasi menggunakan token sesi.
- Estimate Operation Cost — penetapan harga dry-run sebelum panggilan nyata.
- Get Token Balance — kuota tersisa untuk akun.
- List Tokenization Sessions — sesi yang dibuat oleh pengguna ini.
- List Presets — preset anonimisasi bawaan, pribadi, dan publik yang tersedia untuk diteruskan ke alat lain.
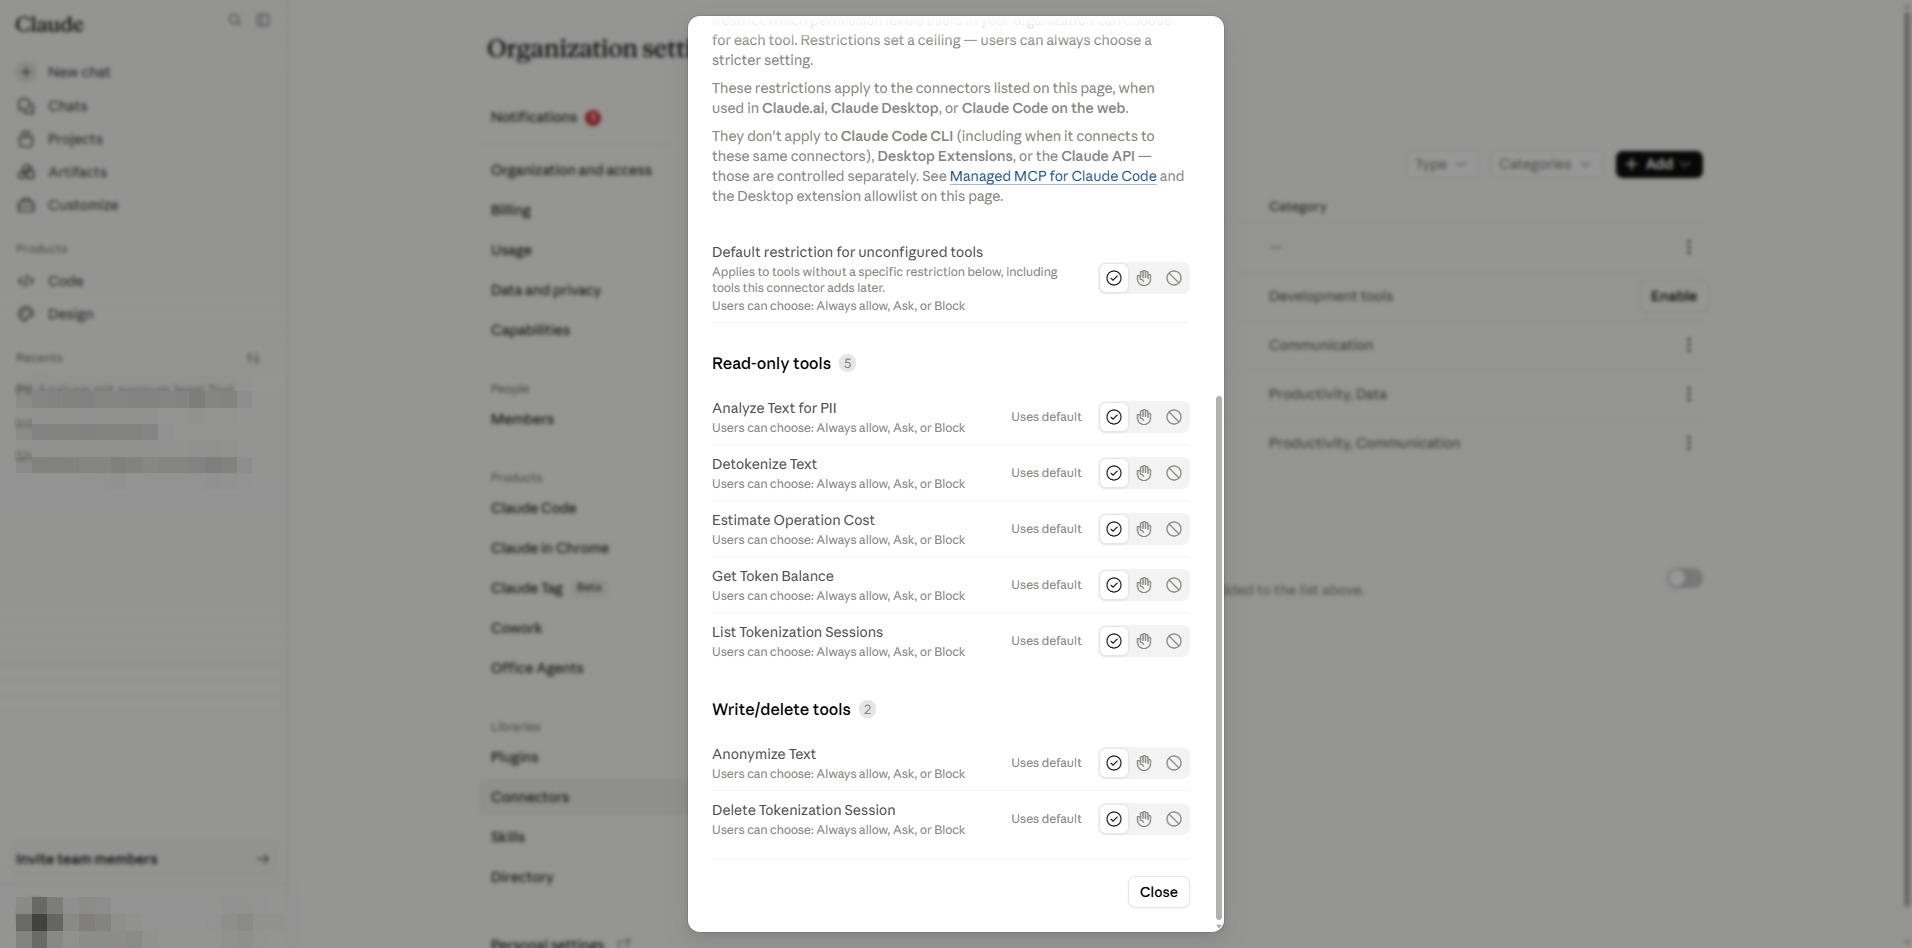
Alat write / delete
Alat-alat ini membuat atau menghancurkan status di anonym.legal (sesi tokenisasi atau catatannya). Organisasi Anda mengizinkannya, tetapi tenant sensitif dapat memaksa Approval required sehingga Claude harus meminta pengguna sebelum setiap panggilan.
- Anonymize Text — mengganti PII dengan token yang dapat dibalik (membuat sesi tokenisasi).
- Delete Tokenization Session — menghapus sesi dan tokennya secara tidak dapat dibalik.
- Redact PII in Image — deteksi berbasis OCR yang menghitamkan atau menganalisis PII dalam gambar PNG/JPEG (menggunakan token; memerlukan penghitaman gambar diaktifkan).
4. Admin — gerbang Cowork untuk "Always allow"
Independen dari tabel per alat, pengaturan Cowork/agent Claude menentukan apakah tingkat "Always allow" tersedia sama sekali untuk alat konektor. Navigasikan ke https://claude.ai/admin-settings/cowork.
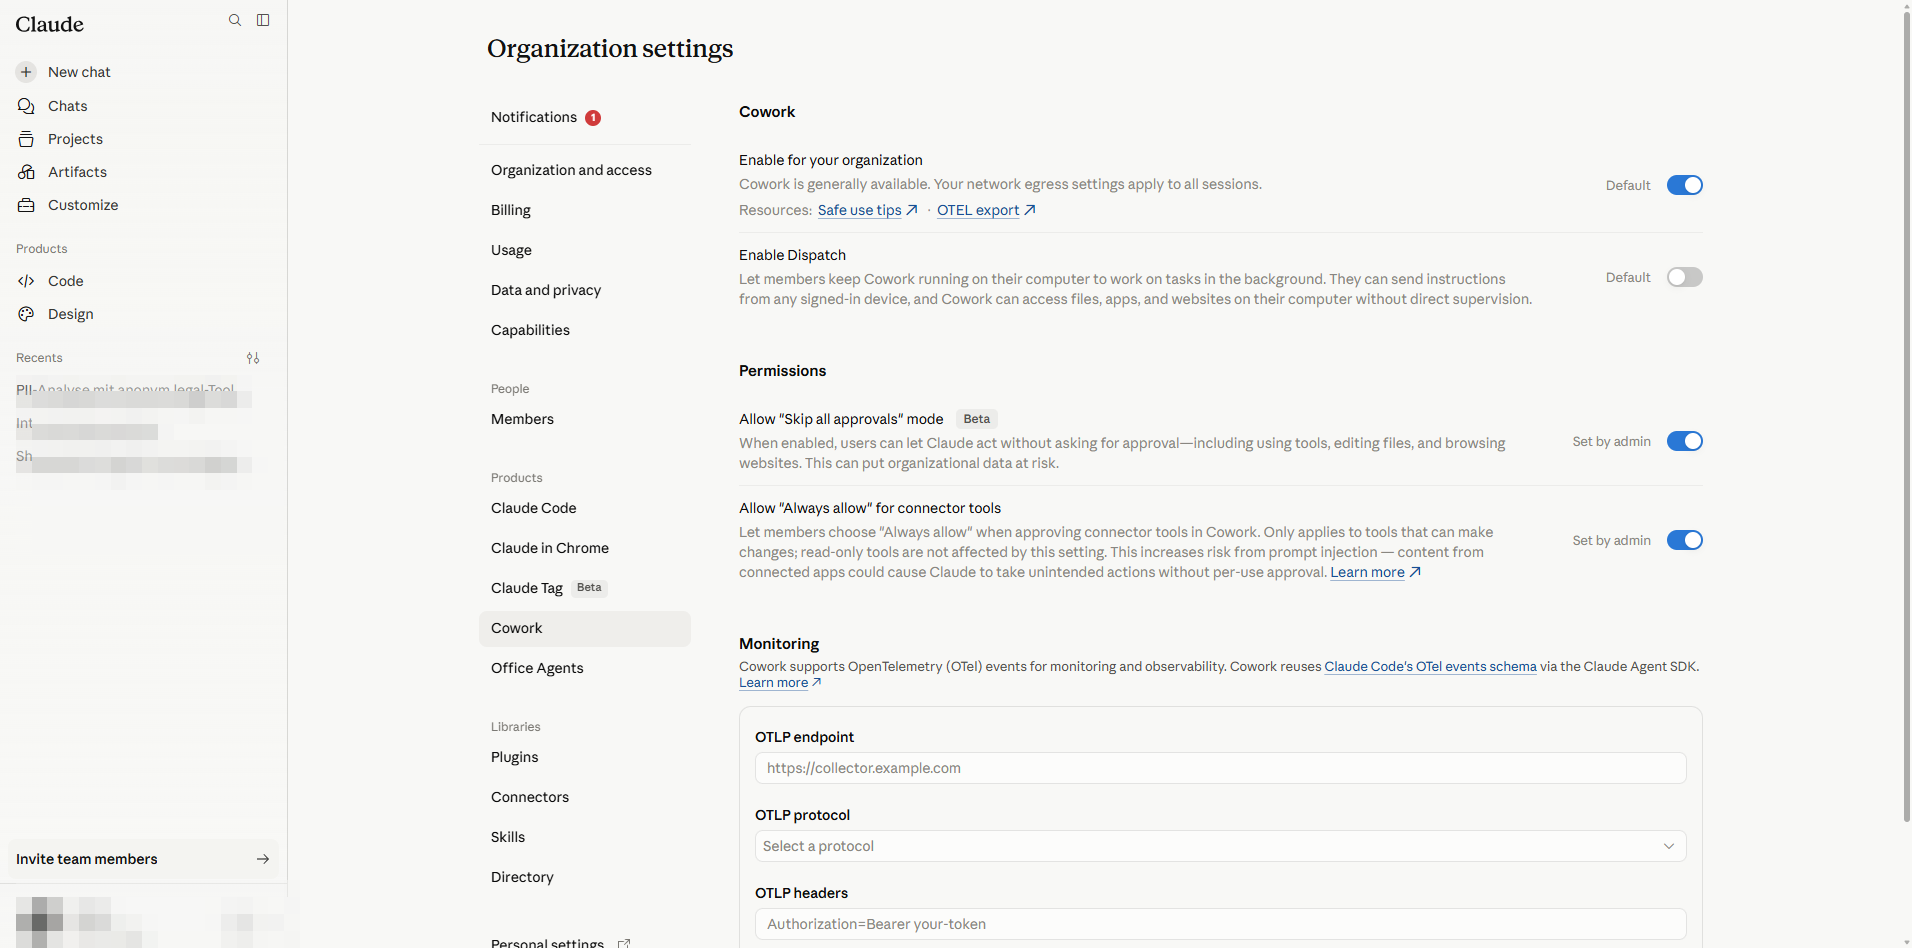
- Enable for your organization — harus aktif agar konektor dapat berjalan secara agentik sama sekali.
- Enable Dispatch — mengatur fitur Dispatch; tidak terkait dengan izin konektor.
- Allow "Skip all approvals" mode (Beta) — berbahaya: pengguna mendapatkan sakelar sekali klik untuk melewati setiap permintaan. Biarkan mati untuk beban kerja yang diatur.
- Allow "Always allow" for connector tools — ketika mati, pengguna tidak dapat mempertahankan preferensi "Always allow"; mereka mendapatkan pengalaman "Ask each time" bahkan untuk alat read-only. Ketika aktif, pengguna masih dibatasi oleh batas atas admin per alat.
5. Admin — mengatur ulang / menghapus konektor
Gunakan langkah-langkah ini ketika konektor perlu instalasi ulang yang bersih (misalnya setelah mengubah URL transport, memutar kredensial klien, atau menonaktifkan integrasi). Penghapusan berlaku di seluruh organisasi dan membatalkan hibah OAuth setiap pengguna.
- 1
Buka tabel Konektor admin di https://claude.ai/admin-settings/connectors. Cari baris anonym.legal.
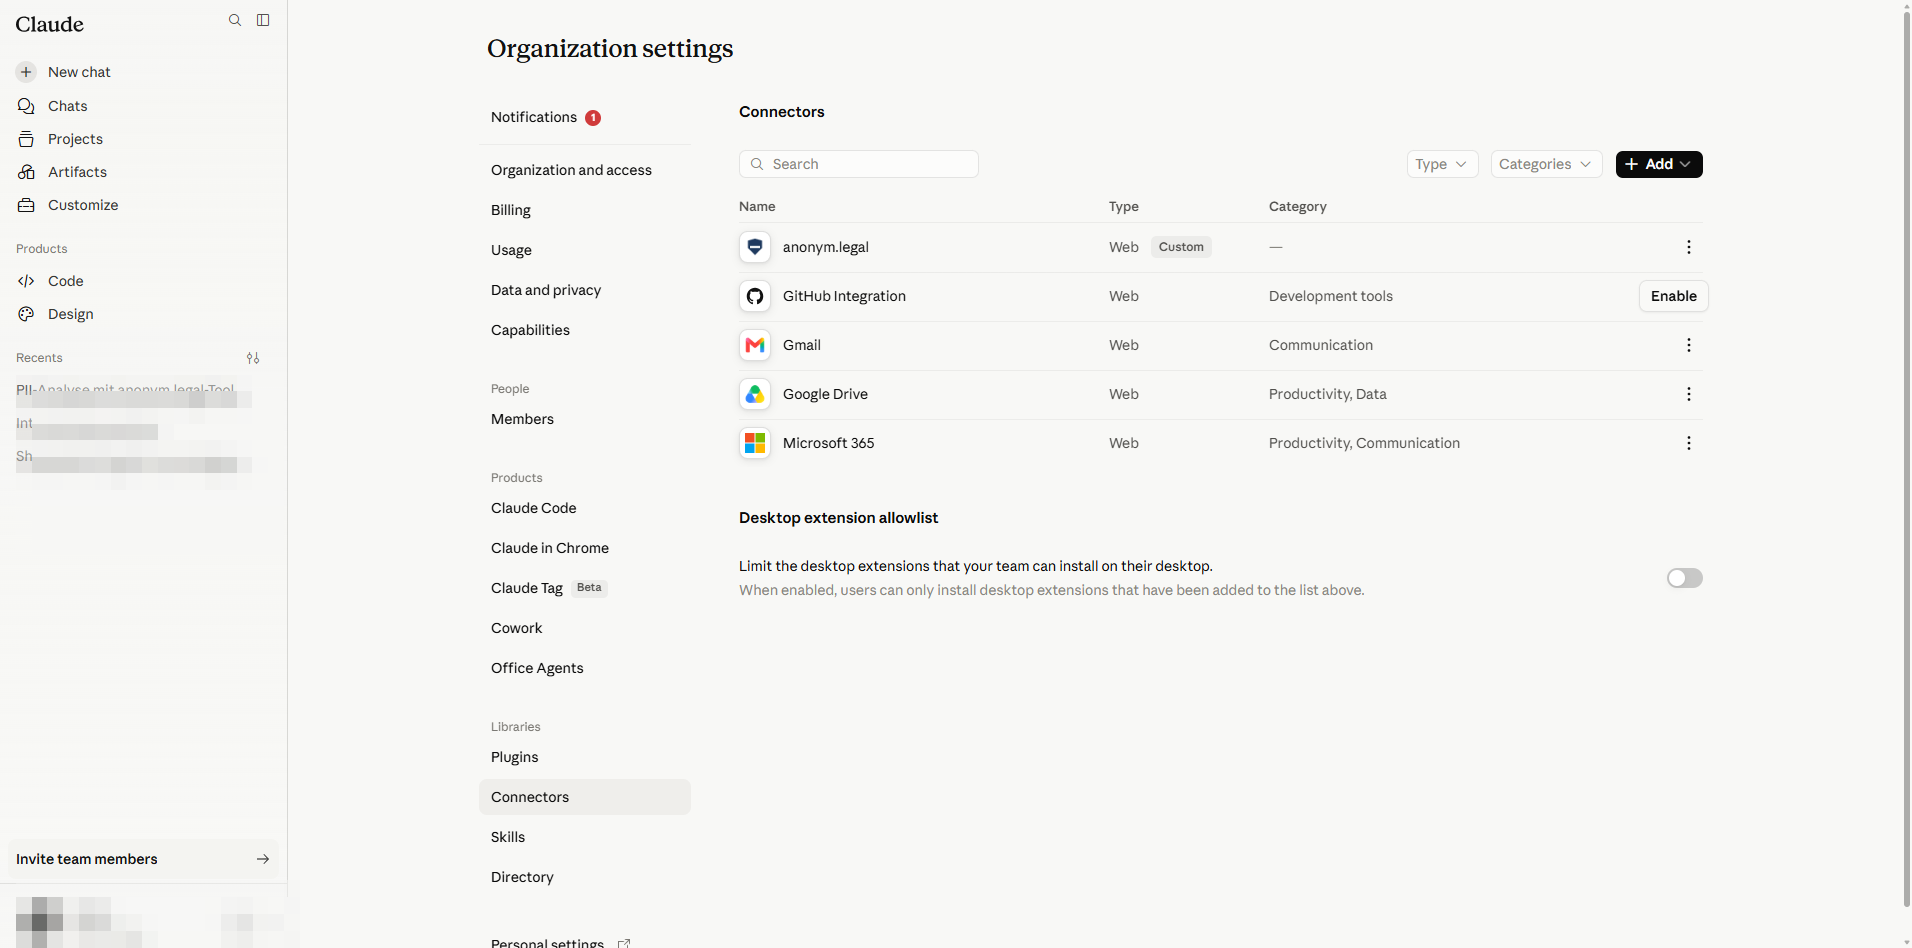
Admin → Connectors. - 2
Klik ikon More options (⋯) pada baris dan pilih Delete.
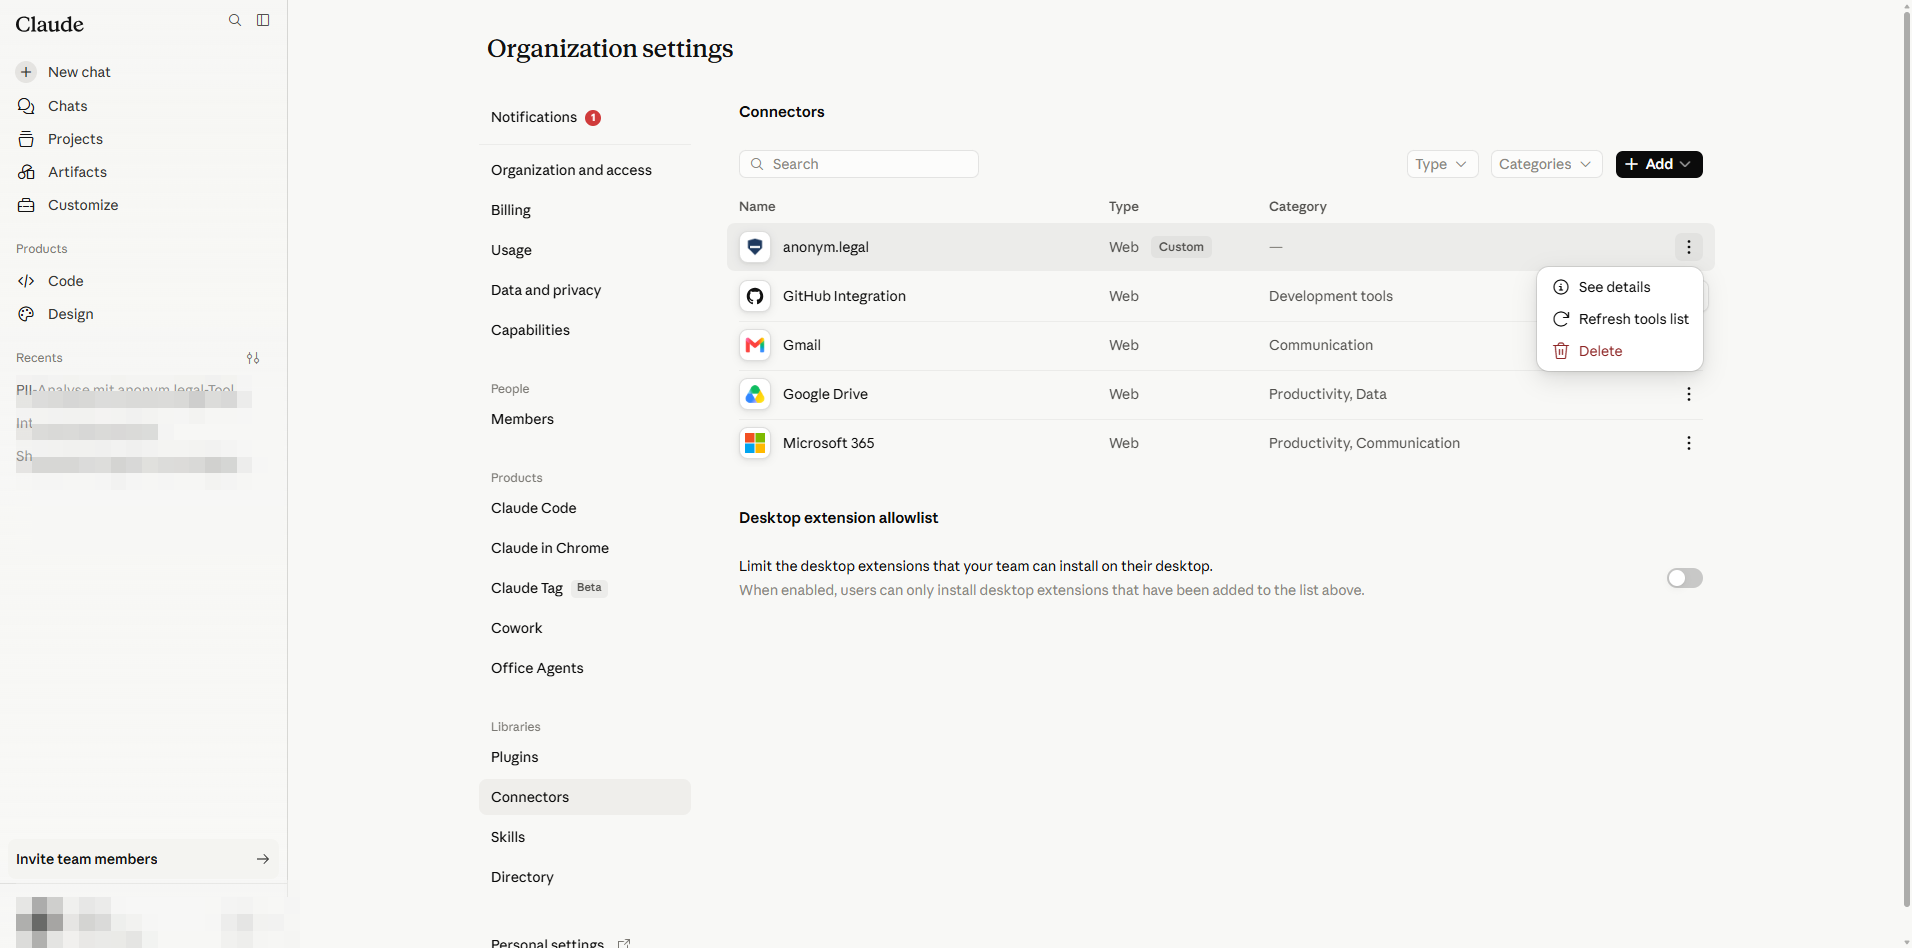
Menu konteks baris: Delete menghapus konektor untuk seluruh organisasi. - 3
Konfirmasi di dialog Remove anonym.legal for your team?
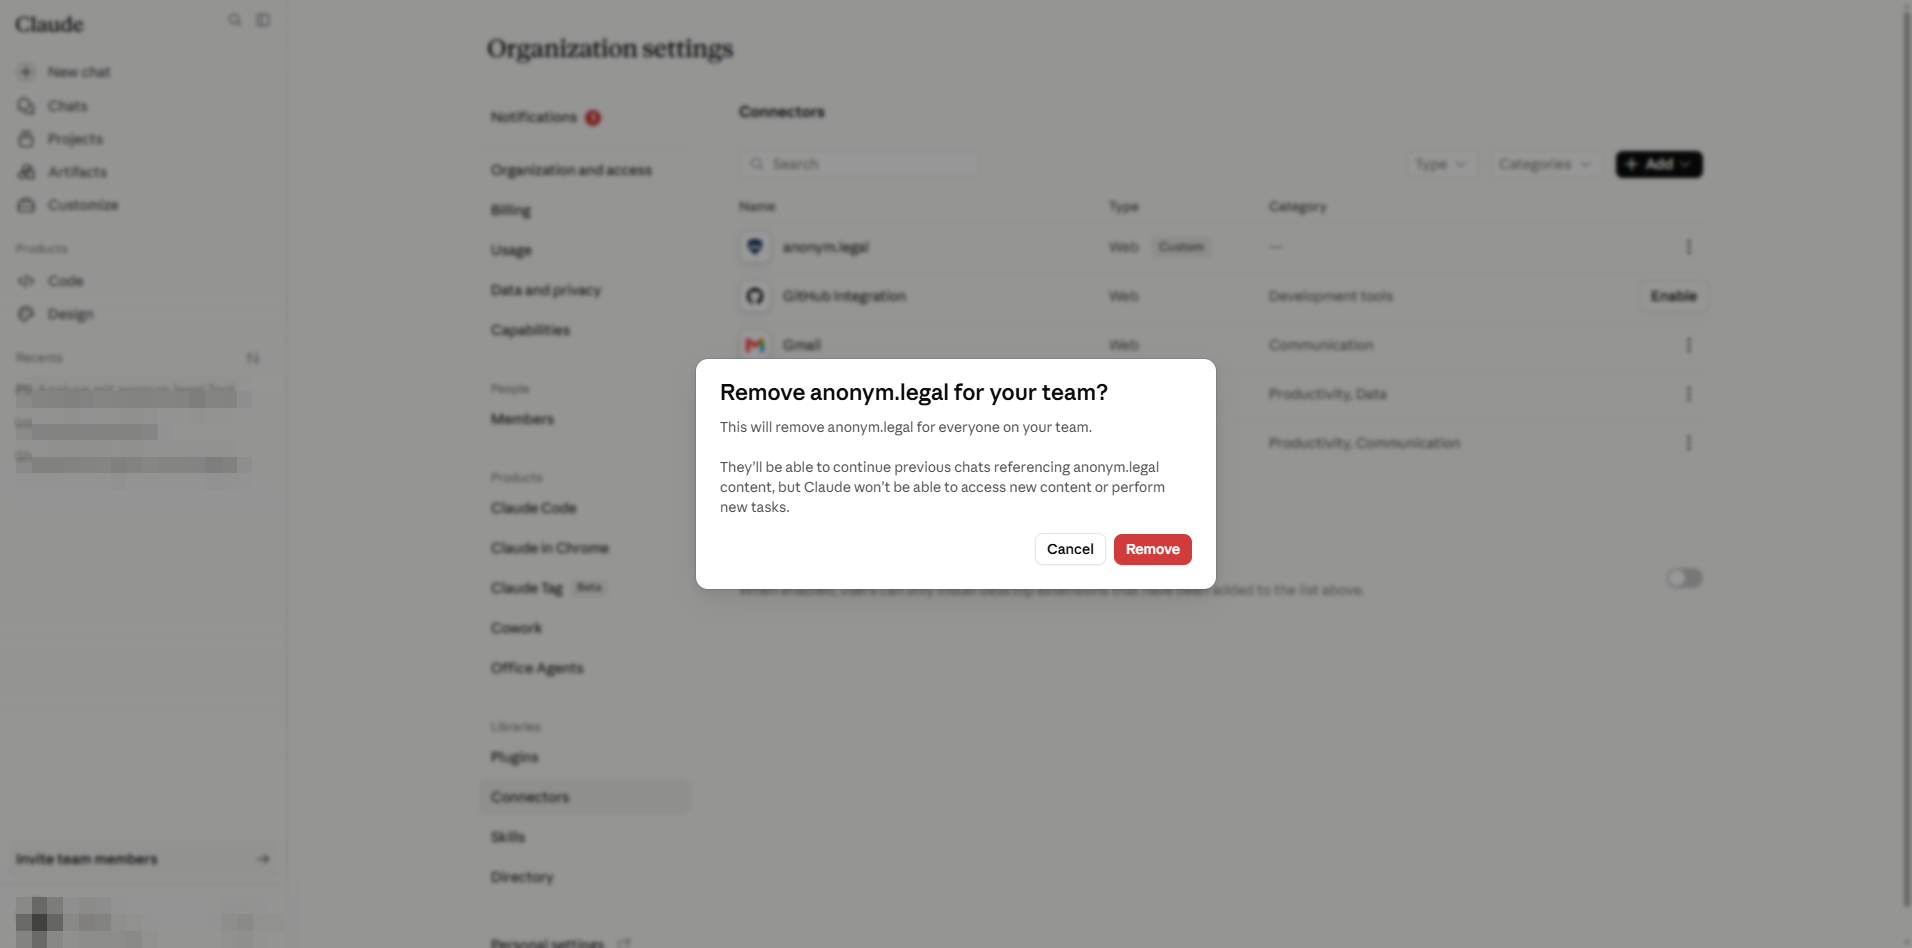
Konfirmasi penghapusan. Ini menghapus pendaftaran server untuk setiap pengguna di workspace. - 4
Tabel disegarkan tanpa konektor. Pengguna yang telah terhubung akan melihatnya menghilang dari halaman Customize mereka.
Status bersih — aman untuk ditambahkan kembali melalui §2 dengan pengaturan baru.
Bagian B
Pengaturan pengguna akhir
Semuanya di Bagian B terjadi di bawah /customize/* dan terbatas pada akun pengguna saat ini. Admin tidak perlu melakukan langkah-langkah ini untuk pengguna lain.
6. Pengguna — menghubungkan & masuk melalui OAuth
Setelah admin menerbitkan konektor (Bagian A), setiap pengguna mengaktifkannya sekali di akun mereka sendiri.
- 1
Buka sidebar → Customize, atau kunjungi https://claude.ai/customize/connectors. Panel Connectors tingkat pengguna mencantumkan semua yang telah diterbitkan organisasi.
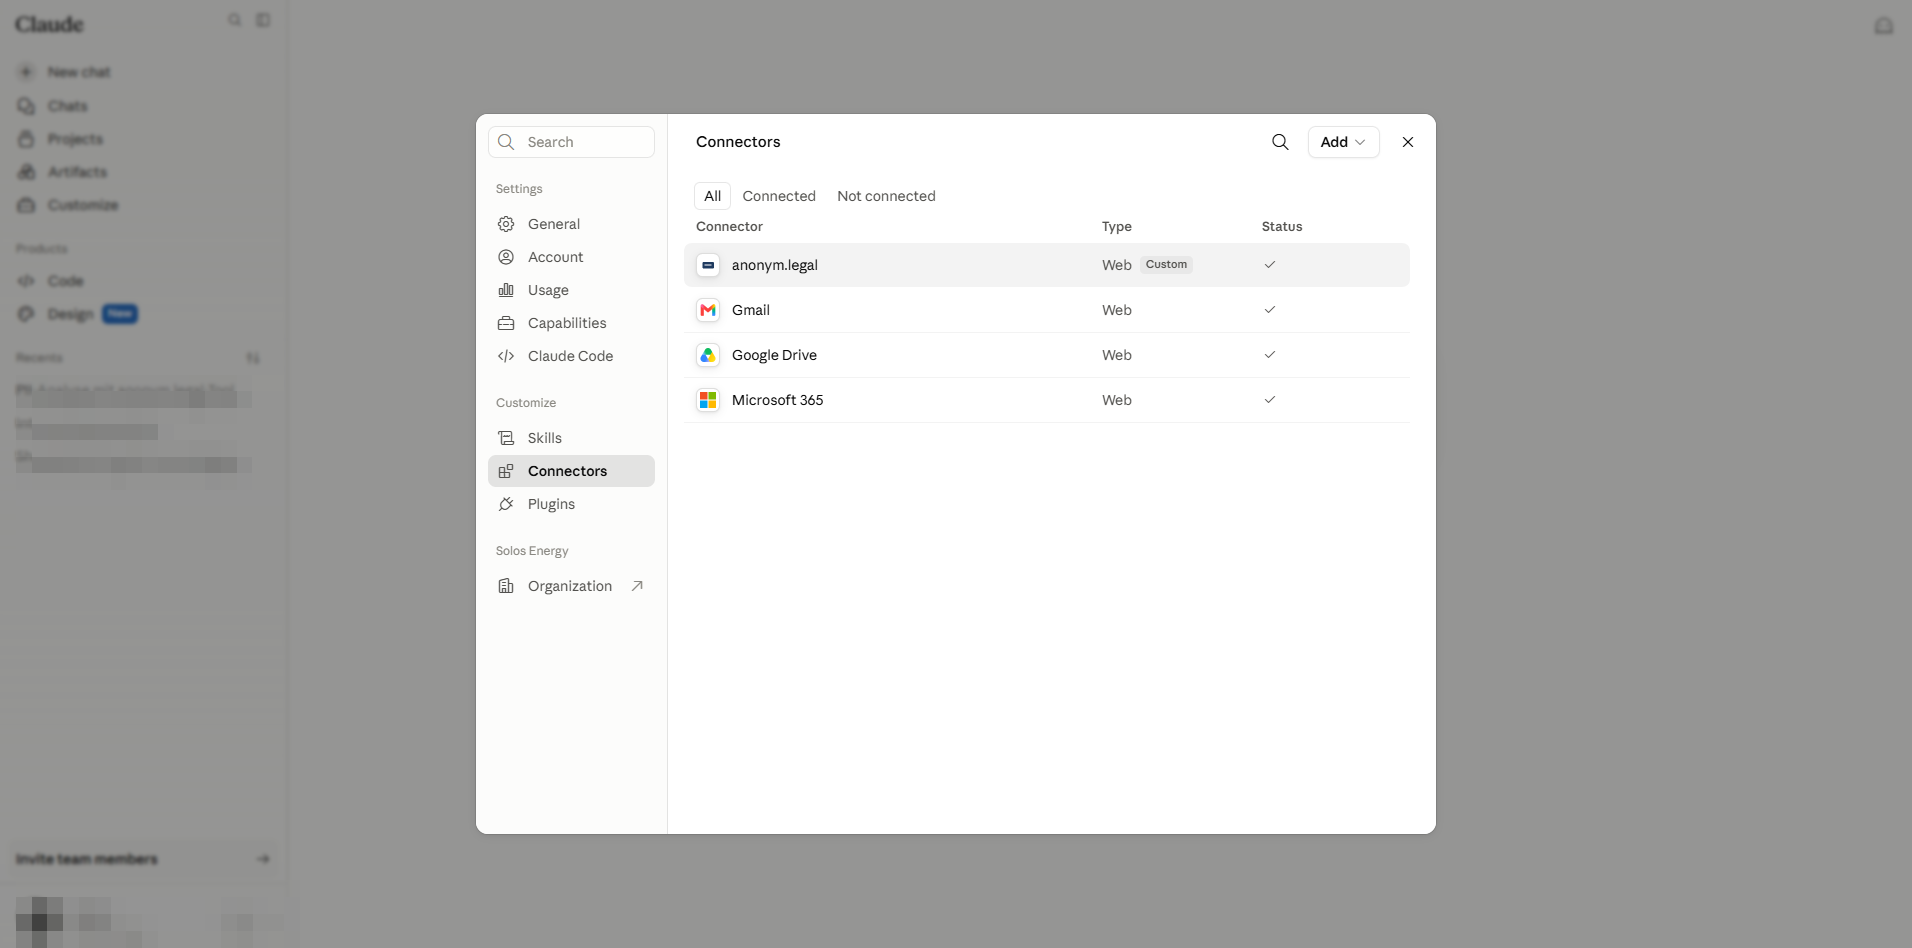
Tampilan pengguna. anonym.legal ditandai Custom dan, dalam akun ini, sudah Connected. - 2
Jika baris menunjukkan Get started, klik. Pop-up membuka halaman otorisasi OAuth anonym.legal. Masuk dengan kredensial anonym.legal Anda, berikan akses → pop-up tertutup dan baris berubah menjadi Connected. Token disimpan per pengguna; admin tidak pernah melihat kredensial Anda.
- 3
Klik baris (atau aksi View-nya) untuk membuka panel detail konektor. Di sini Anda dapat menyalin URL server MCP, Disconnect, atau mencapai menu aksi baris.
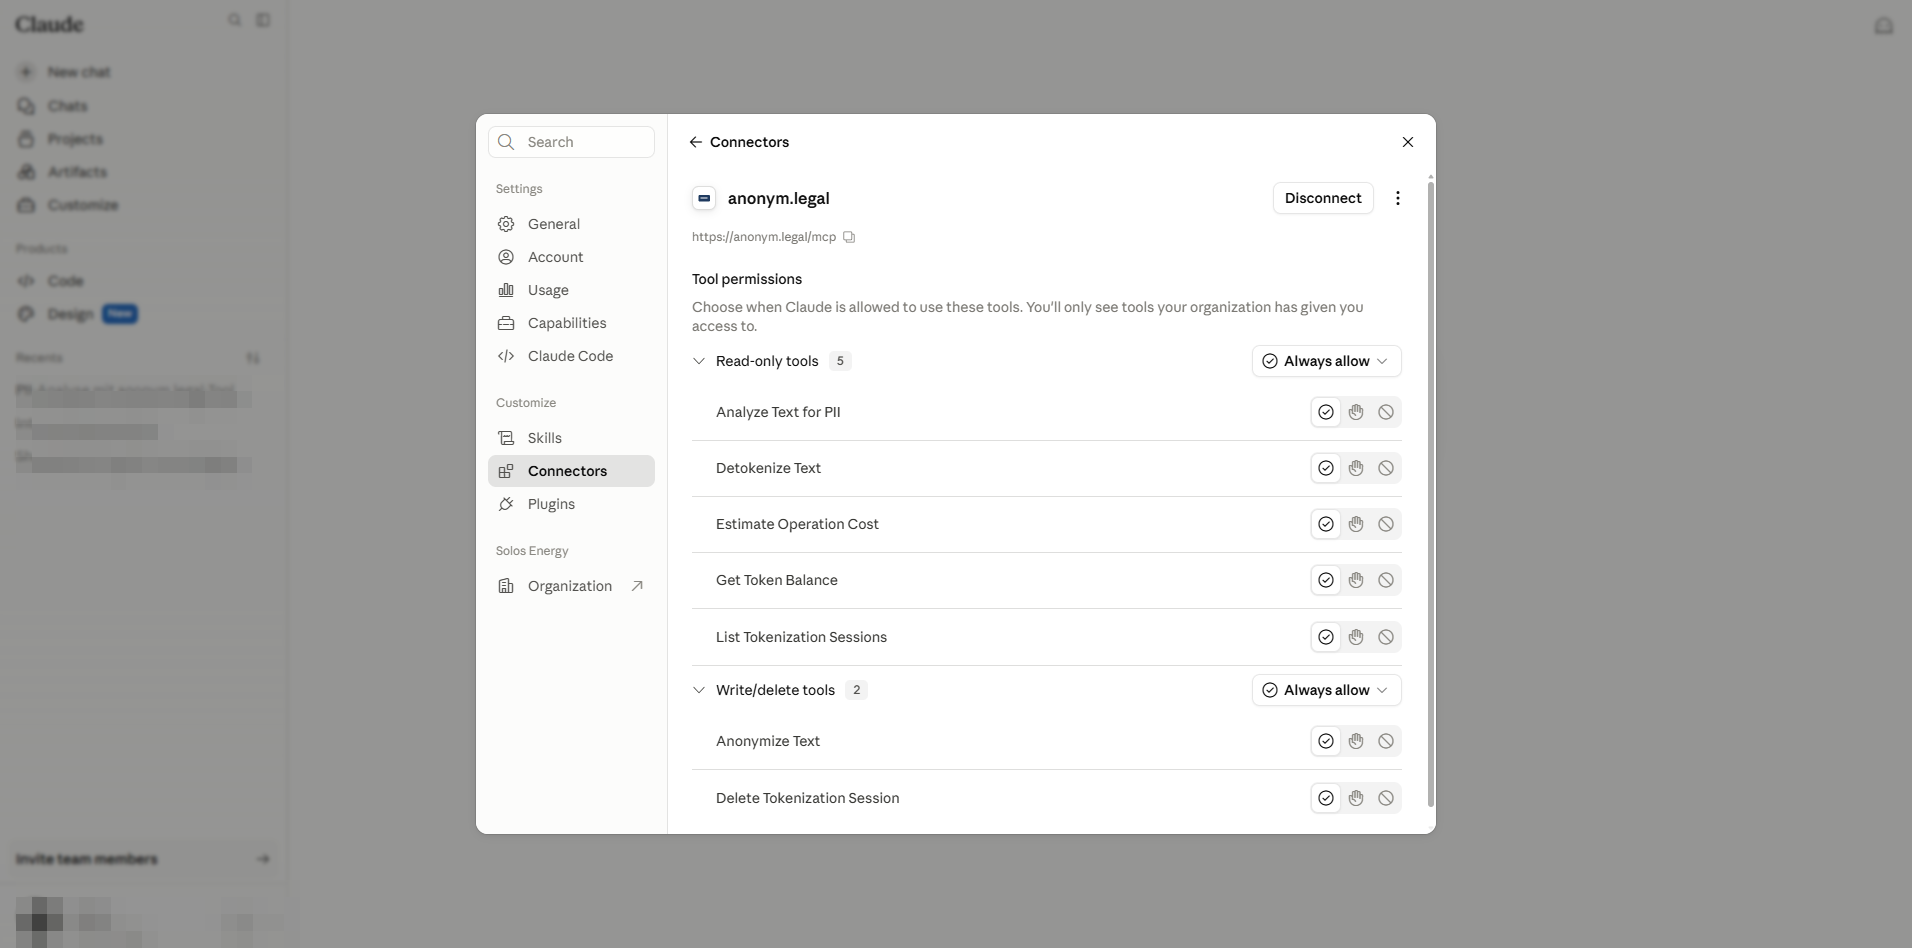
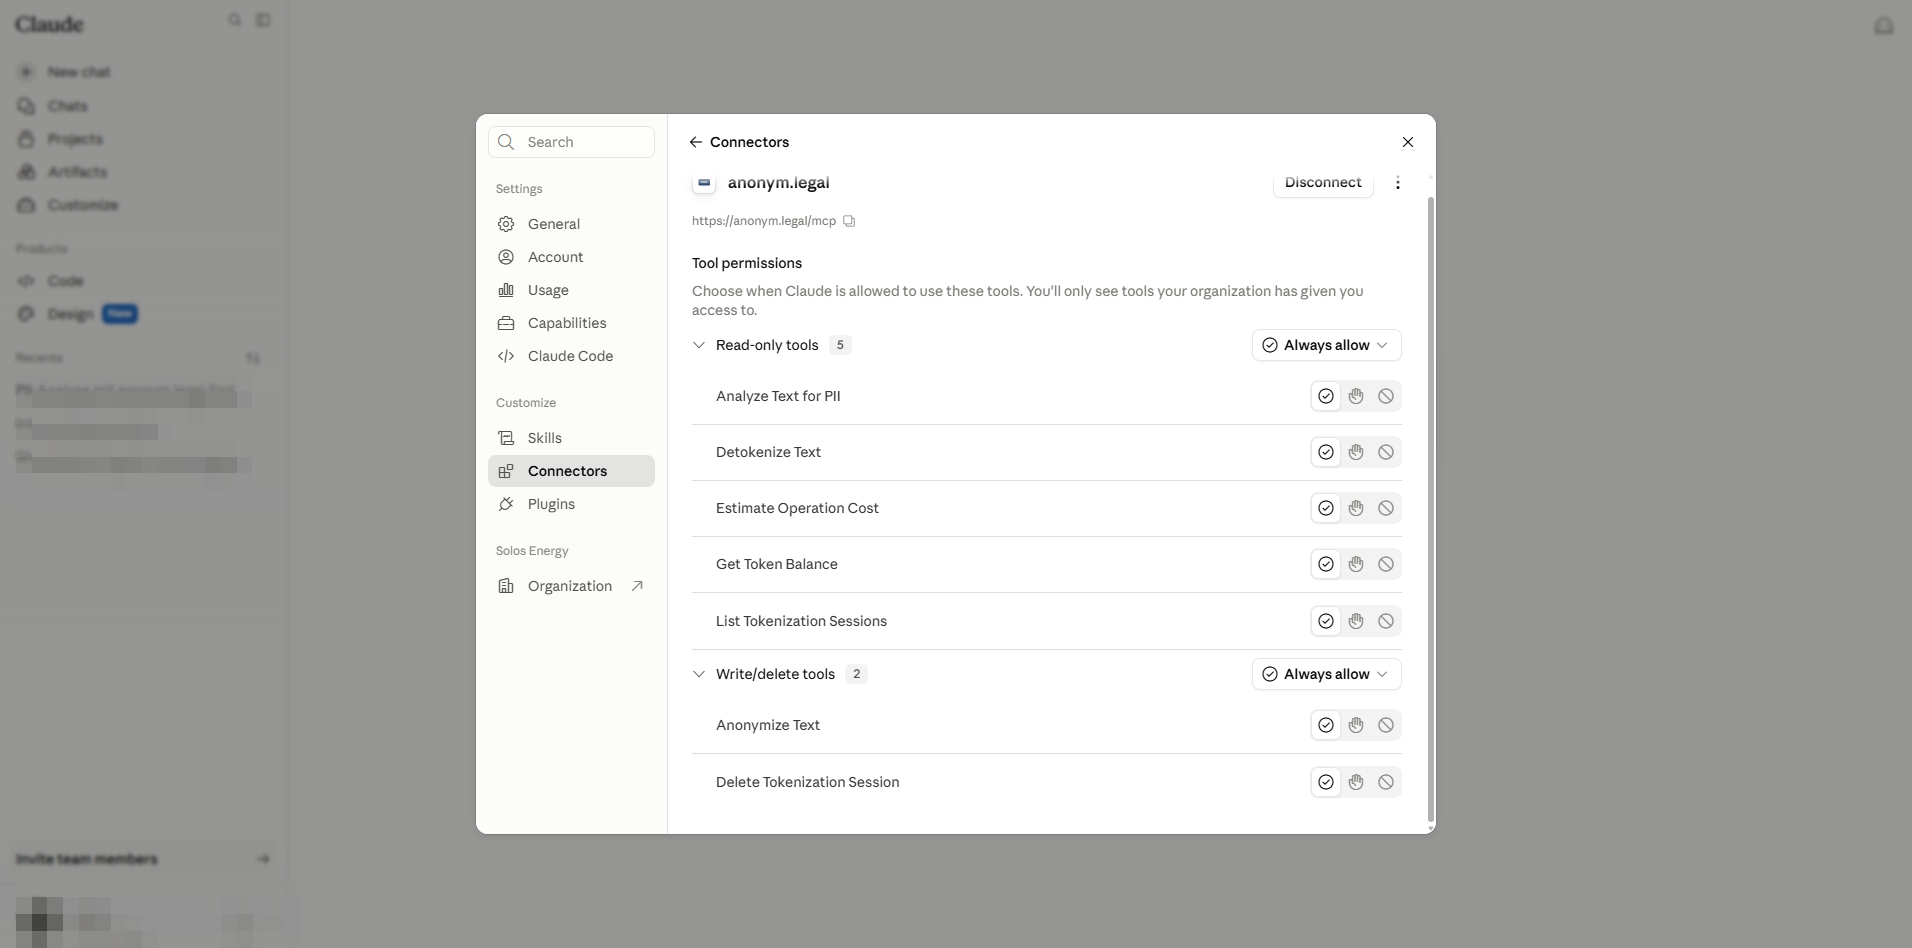
Detail konektor pengguna: URL server dapat disalin; bagian izin di bawah hanya berlaku untuk pengguna ini. - 4
Menu More options menawarkan Refresh tools list (mengambil ulang katalog alat dari server) dan Remove (mencabut hanya hibah pengguna ini — tidak menghapus konektor untuk workspace).
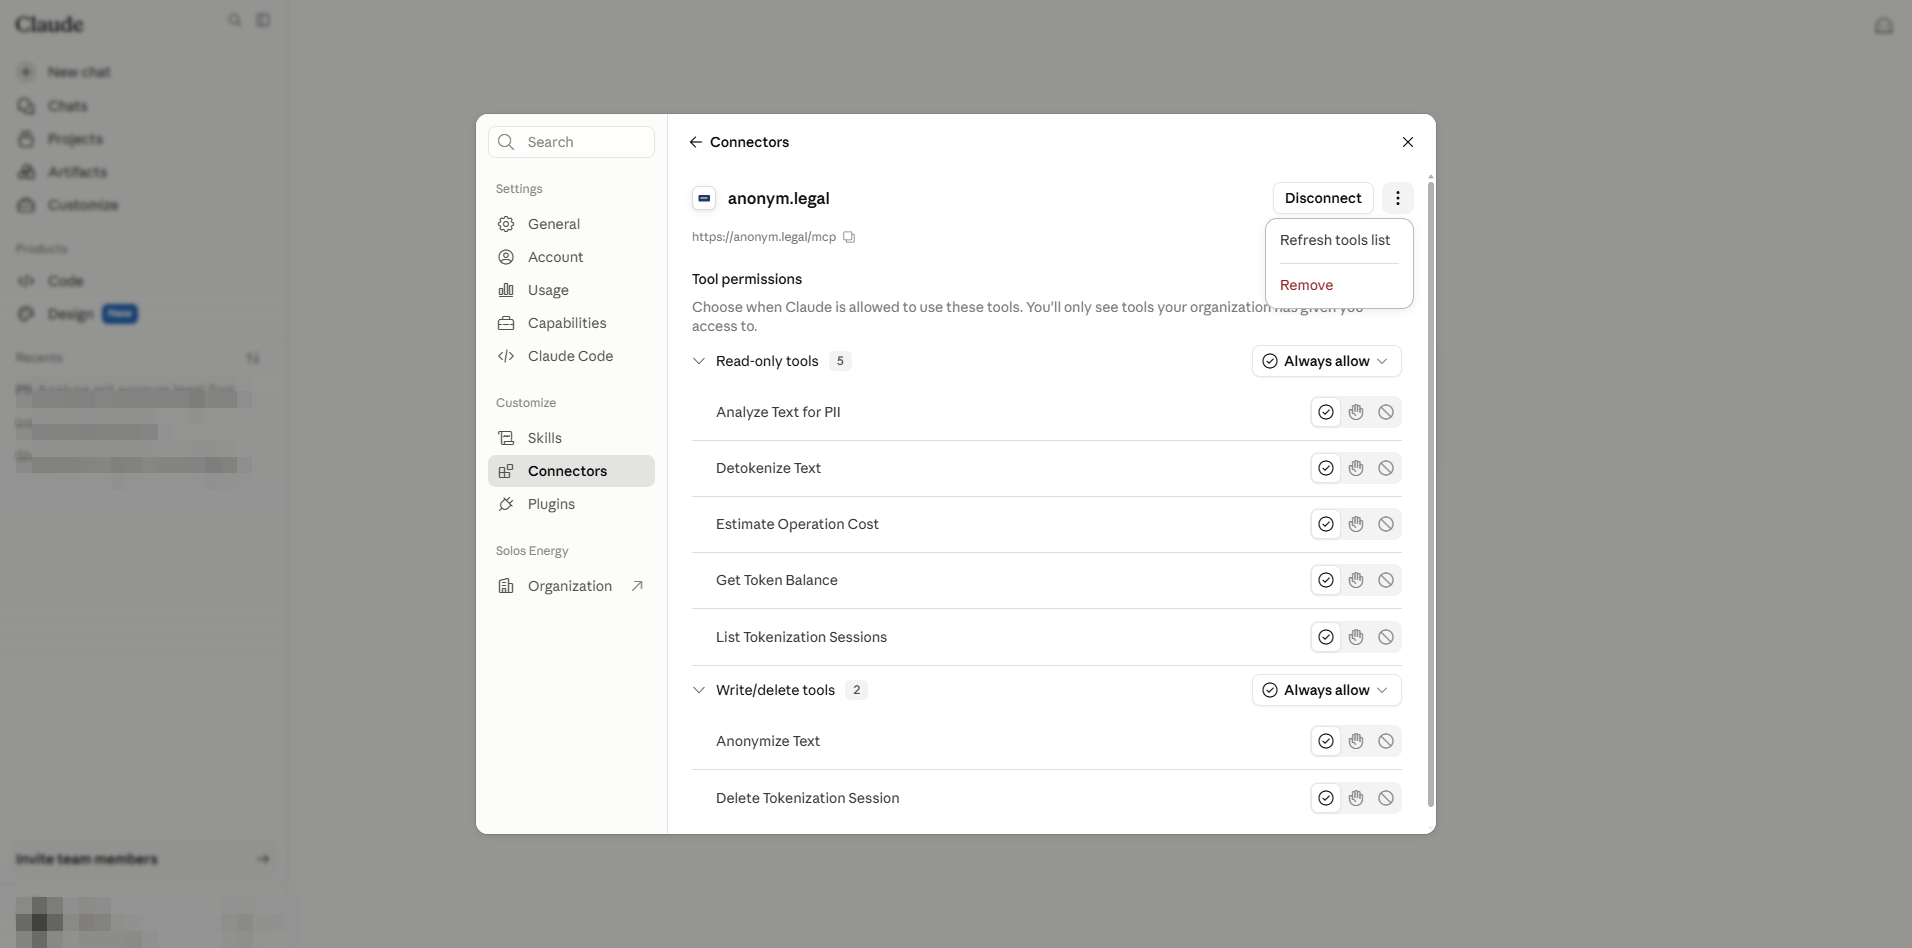
Refresh vs Remove. Hanya admin yang dapat sepenuhnya menghapus konektor (Bagian A §5).
7. Pengguna — preferensi per alat
Setiap baris di Tool permissions menunjukkan radio tiga arah: Always allow / Needs approval / Blocked. Ketiganya adalah pilihan pengguna sendiri, dibatasi oleh batas atas admin dari §3.
| Pilihan pengguna | Efek selama chat | Terbaik untuk |
|---|---|---|
| Always allow | Claude memanggil alat tanpa meminta. | Utilitas read-only yang Anda gunakan terus-menerus. |
| Needs approval (juga disebut "Ask") | Claude meminta konfirmasi sekali klik setiap kali. | Alat write/delete; beban kerja sensitif. |
| Blocked | Alat disembunyikan dari Claude di akun ini. | Opt-out pribadi dari alat yang tim Anda gunakan. |
8. Verifikasi dengan panggilan alat langsung
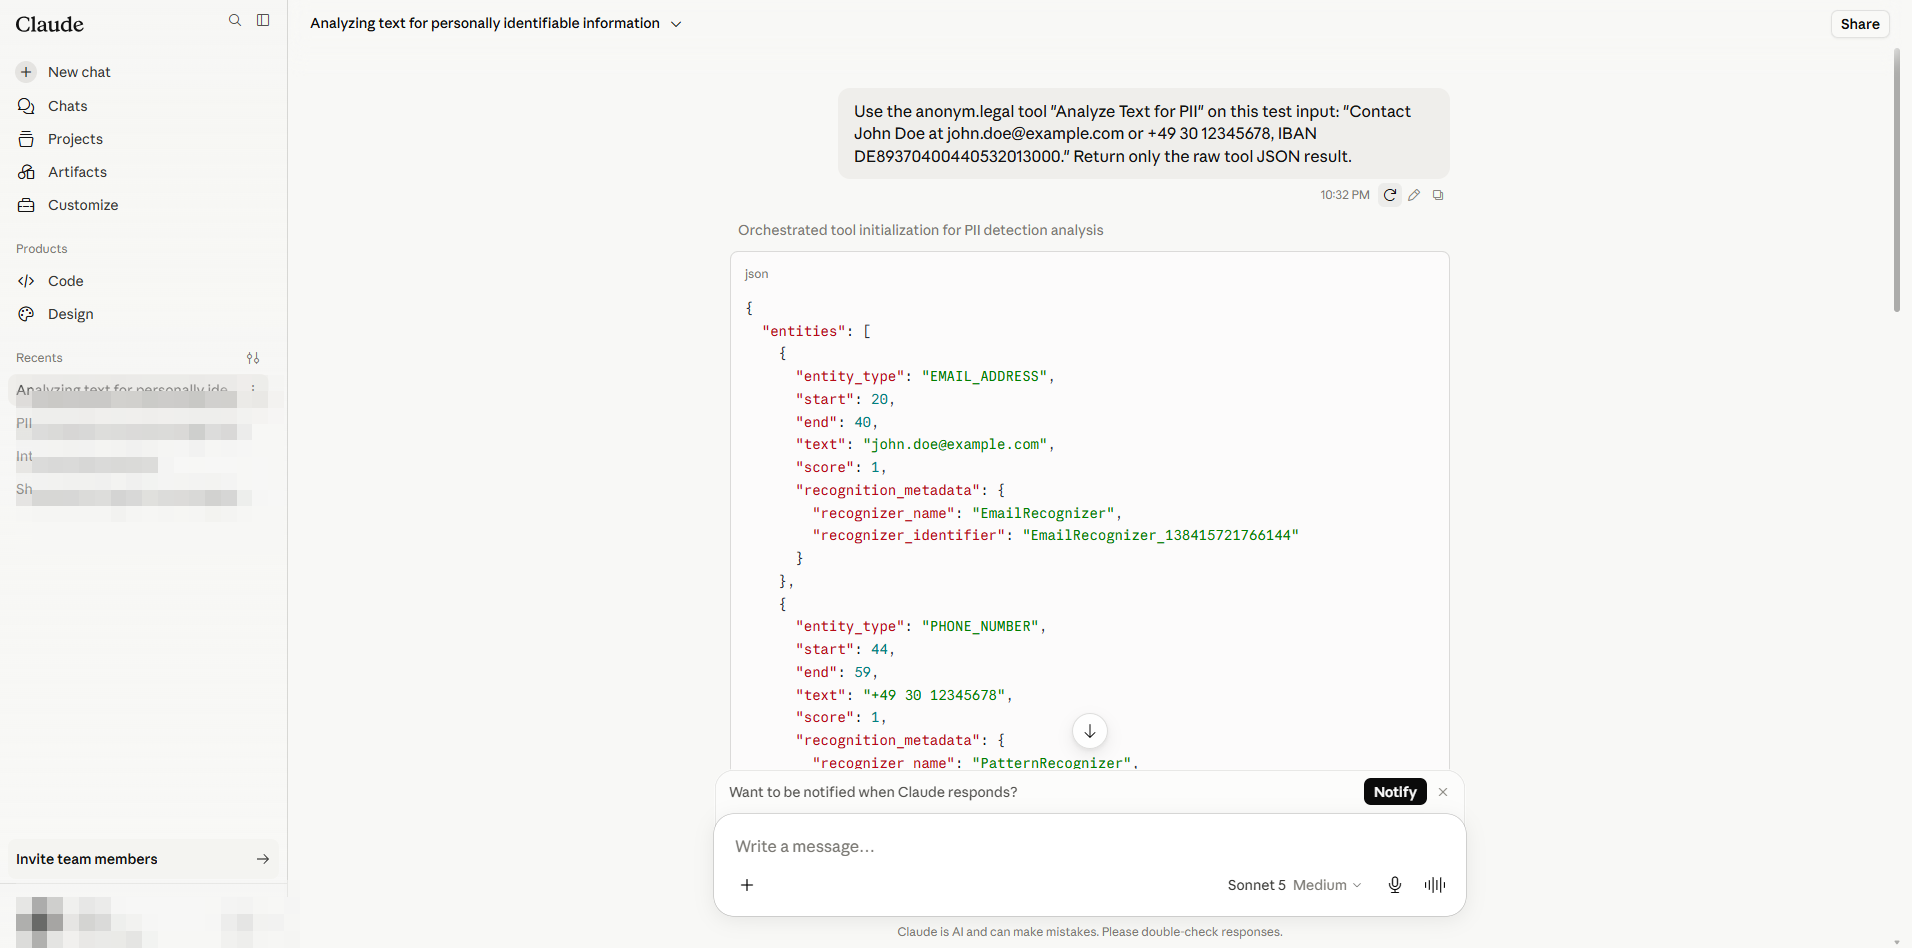
Buka chat baru dan instruksikan Claude untuk memanggil alat anonym.legal tertentu. Contoh prompt yang digunakan dalam panduan ini:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude memanggil alat dan melakukan streaming respons JSON. Tangkapan layar menunjukkan sembilan entitas yang terdeteksi termasuk PERSON, EMAIL_ADDRESS, PHONE_NUMBER, dan IBAN_CODE.
9. Referensi: model izin & risiko
Admin vs pengguna — apa yang dikontrol masing-masing pihak
| Perhatian | Admin (Bagian A) | Pengguna (Bagian B) |
|---|---|---|
| Mendaftarkan / menghapus konektor untuk workspace | Ya, di /admin-settings/connectors. | Tidak. |
| Mengatur batas atas per alat (tingkat tertinggi yang dapat dipilih pengguna) | Ya. | Tidak. |
| Mengaktifkan tingkat "Always allow" sama sekali (gerbang Cowork) | Ya, di /admin-settings/cowork. | Tidak. |
| Menyelesaikan login OAuth dengan akun anonym.legal | Tidak (kecuali melakukannya juga sebagai pengguna akhir). | Ya, sekali per akun. |
| Memilih preferensi per alat dalam batas atas | Tidak. | Ya, di /customize/connectors. |
| Mencabut koneksi sendiri tanpa memengaruhi orang lain | T/A. | Ya — "Remove" di baris. |
Matriks batas atas
| Pengaturan admin | Pengguna dapat memilih… | Hasil selama chat |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | Pilihan pengguna penuh, hingga penggunaan tanpa pengawasan. |
| Approval required | Needs approval / Blocked (tidak ada "Always allow") | Claude selalu mengonfirmasi. |
| Blocked | — | Alat tidak pernah muncul. |
Individual sign-in vs Managed authorization
Catatan keamanan
- Hanya tambahkan konektor dari pengembang yang Anda percayai. Server MCP yang berbahaya dapat menyuntikkan prompt melalui respons alat untuk menipu Claude agar mengambil tindakan berbahaya ("prompt injection tidak langsung").
- Pengaturan Pembatasan default untuk alat yang belum dikonfigurasi adalah jaring pengaman Anda jika penyedia mengirimkan kemampuan baru tanpa pemberitahuan — atur ke Blocked untuk mewajibkan tinjauan admin setiap kali.
- Cowork "Skip all approvals" mematikan setiap prompt konfirmasi dalam run agentik. Jangan aktifkan untuk tenant yang memproses data teregulasi.
- Rotasi kredensial yang digunakan untuk menguji konektor sebelum mempromosikannya ke pengguna produksi.
Di mana setiap pengaturan berada
| Pengaturan | Peran | Lokasi |
|---|---|---|
| Menambah / menghapus konektor organisasi | Admin | /admin-settings/connectors |
| Batas atas per alat | Admin | /admin-settings/connectors → detail konektor |
| Pembatasan default untuk alat yang belum dikonfigurasi | Admin | Panel yang sama, bagian atas Tool permissions |
| Gerbang "Always allow" & Skip approvals | Admin | /admin-settings/cowork |
| Menghubungkan / memutuskan koneksi (akun sendiri) | Pengguna | /customize/connectors |
| Preferensi per alat (akun sendiri) | Pengguna | /customize/connectors → detail konektor |
| Bahasa / lokal | Pengguna | Menu profil sidebar → Language |
Sumber: penangkapan langsung terhadap claude.ai dan dokumentasi server MCP anonym.legal. Ikon dan UI masing-masing milik Anthropic dan anonym.legal.
Siap melindungi tim Anda?
Mulai anonimisasi sebelum mencapai Claude
Buat akun anonym.legal, hubungkan ke workspace Claude Enterprise Anda, dan setiap pesan tetap bebas PII secara default.
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.