Av George Curta ·
Veiledning for Enterprise-integrasjon
Integrere anonym.legal med Claude Enterprise
Trinnvis veiledning for administratorer og brukere av et Claude Enterprise-arbeidsområde — inkluderer skjermbilder, tillatelsesmodell og verifisering.
https://anonym.legal/mcpAuth: DCR + OAuthOversikt
Del A — Administratorkonfigurasjon
Del B — Oppsett for sluttbruker
Verifisering og referanse
1. Oversikt og forutsetninger
anonym.legal tilbyr en MCP-server (Model Context Protocol) som oppdager, tokeniserer og detokeniserer personopplysninger (PII) i tekst. Koblet til Claude Enterprise lar den Claude sladde ut PII før data sendes til tredjeparter, gjenopprette originalverdier ved behov og spore kostnad/kvote.
Hvem gjør hva
- AdminRegistrerer koblingen for hele arbeidsområdet, angir det organisasjonsomfattende tillatelsestaket og kontrollerer Cowork-sperren. Ingenting her berører en bestemt brukers legitimasjon.
- BrukerAutoriserer koblingen for sin egen Claude-konto via OAuth og velger en preferanse per verktøy (Always allow / Ask / Blocked) innenfor administratorens tak.
Dette trenger du
- Et Claude Enterprise-arbeidsområde (denne veiledningen gjelder for enhver Enterprise-tenant).
- Administratorrolle i Claude for Del A.
- En anonym.legal-konto for OAuth-håndtrykket (brukere ser et påloggingsvindu under tilkobling).
- MCP-server-URL: https://anonym.legal/mcp.
Del A
Administratorkonfigurasjon
Alt i Del A skjer under /admin-settings/* og krever en administratorrolle. Disse trinnene påvirker alle medlemmer i organisasjonen din.
2. Admin — legg til den tilpassede koblingen
Claude leveres med en katalog over førsteparts- og partnerkoblinger, men anonym.legal legges til som en tilpasset Web-kobling. Start på https://claude.ai/admin-settings/connectors.
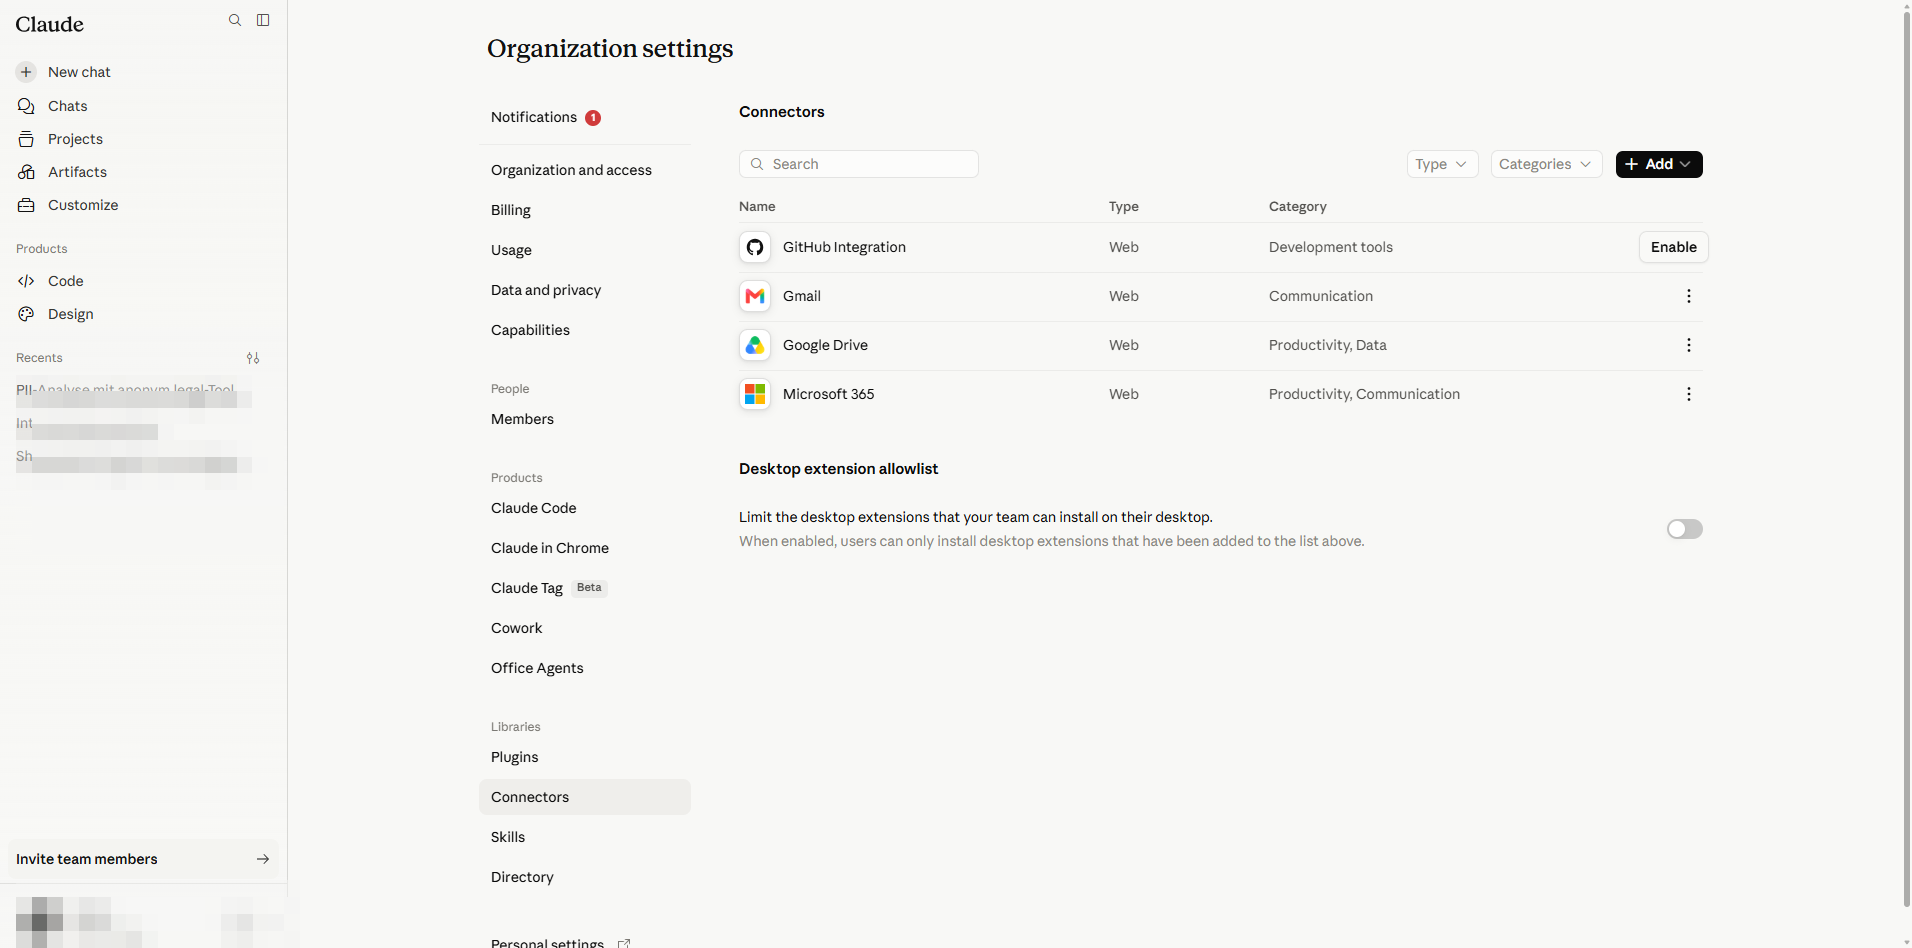
- 1
Klikk Add connector. Menyen viser to valg: All available (kuratert katalog) og Custom.
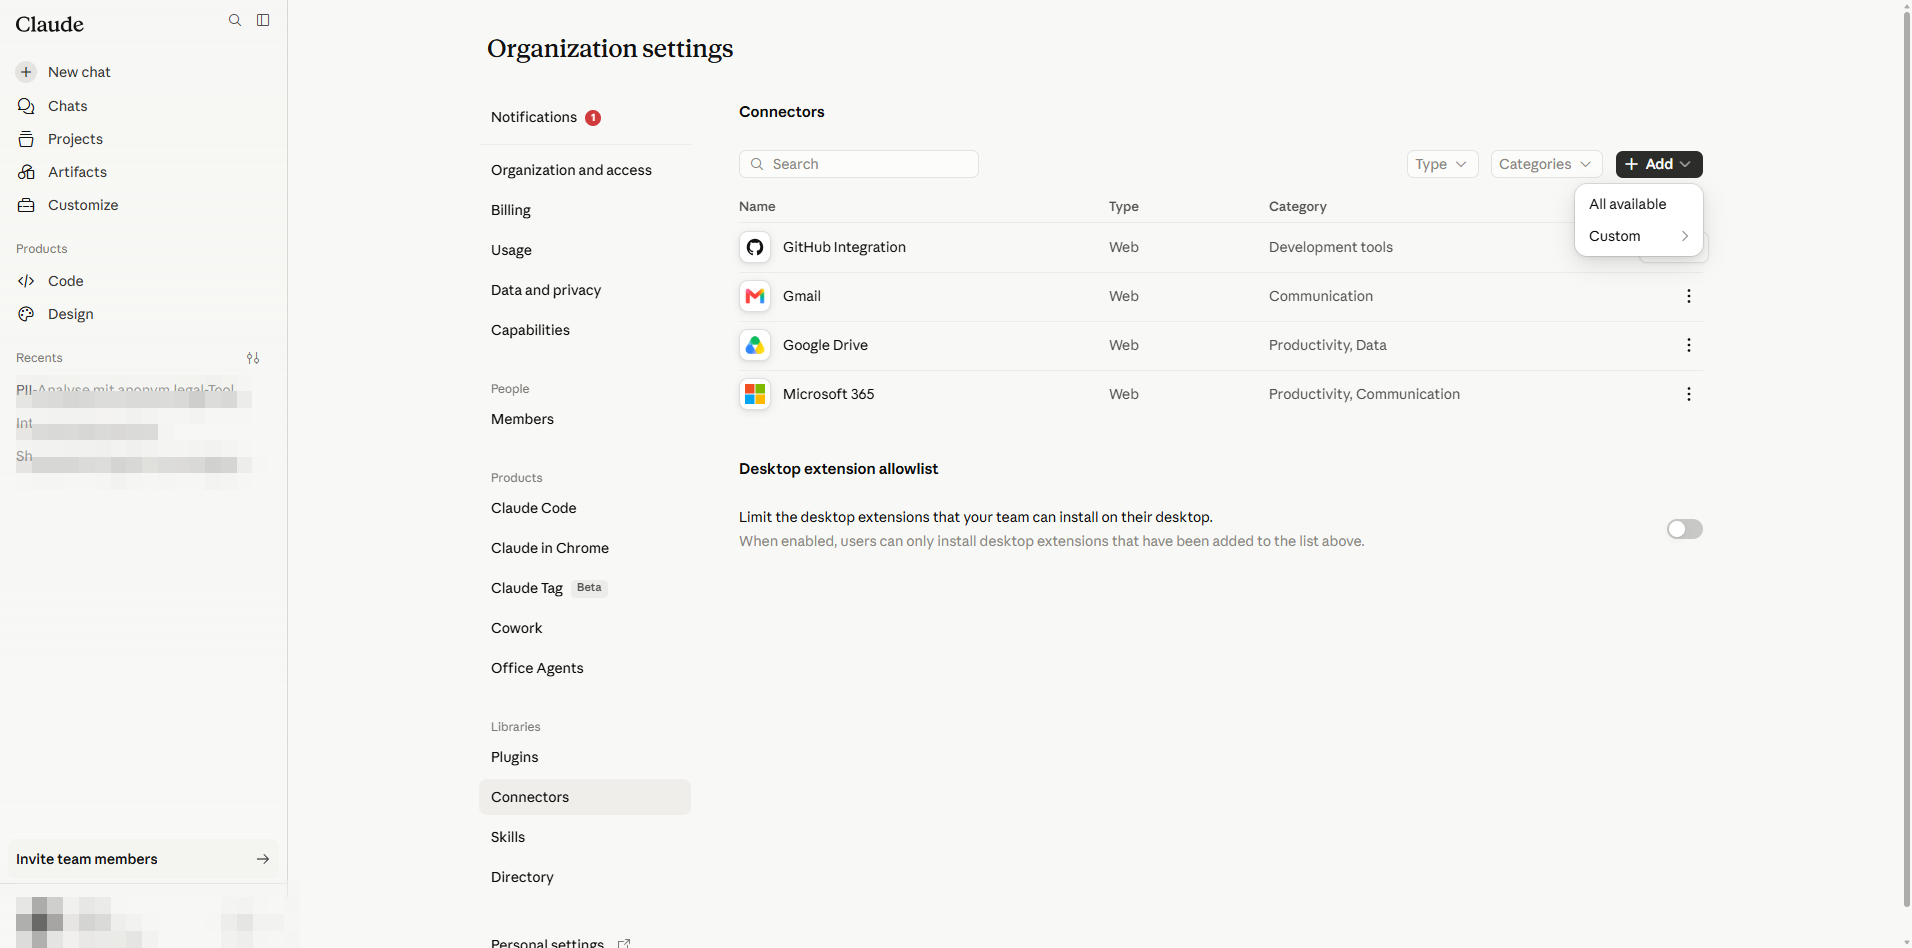
Menyen Add connector: velg Custom for vilkårlige MCP-servere. - 2
Hold pekeren over Custom; en undermeny tilbyr Web eller Desktop. anonym.legal er et vertsdrevet MCP-endepunkt, så velg Web.
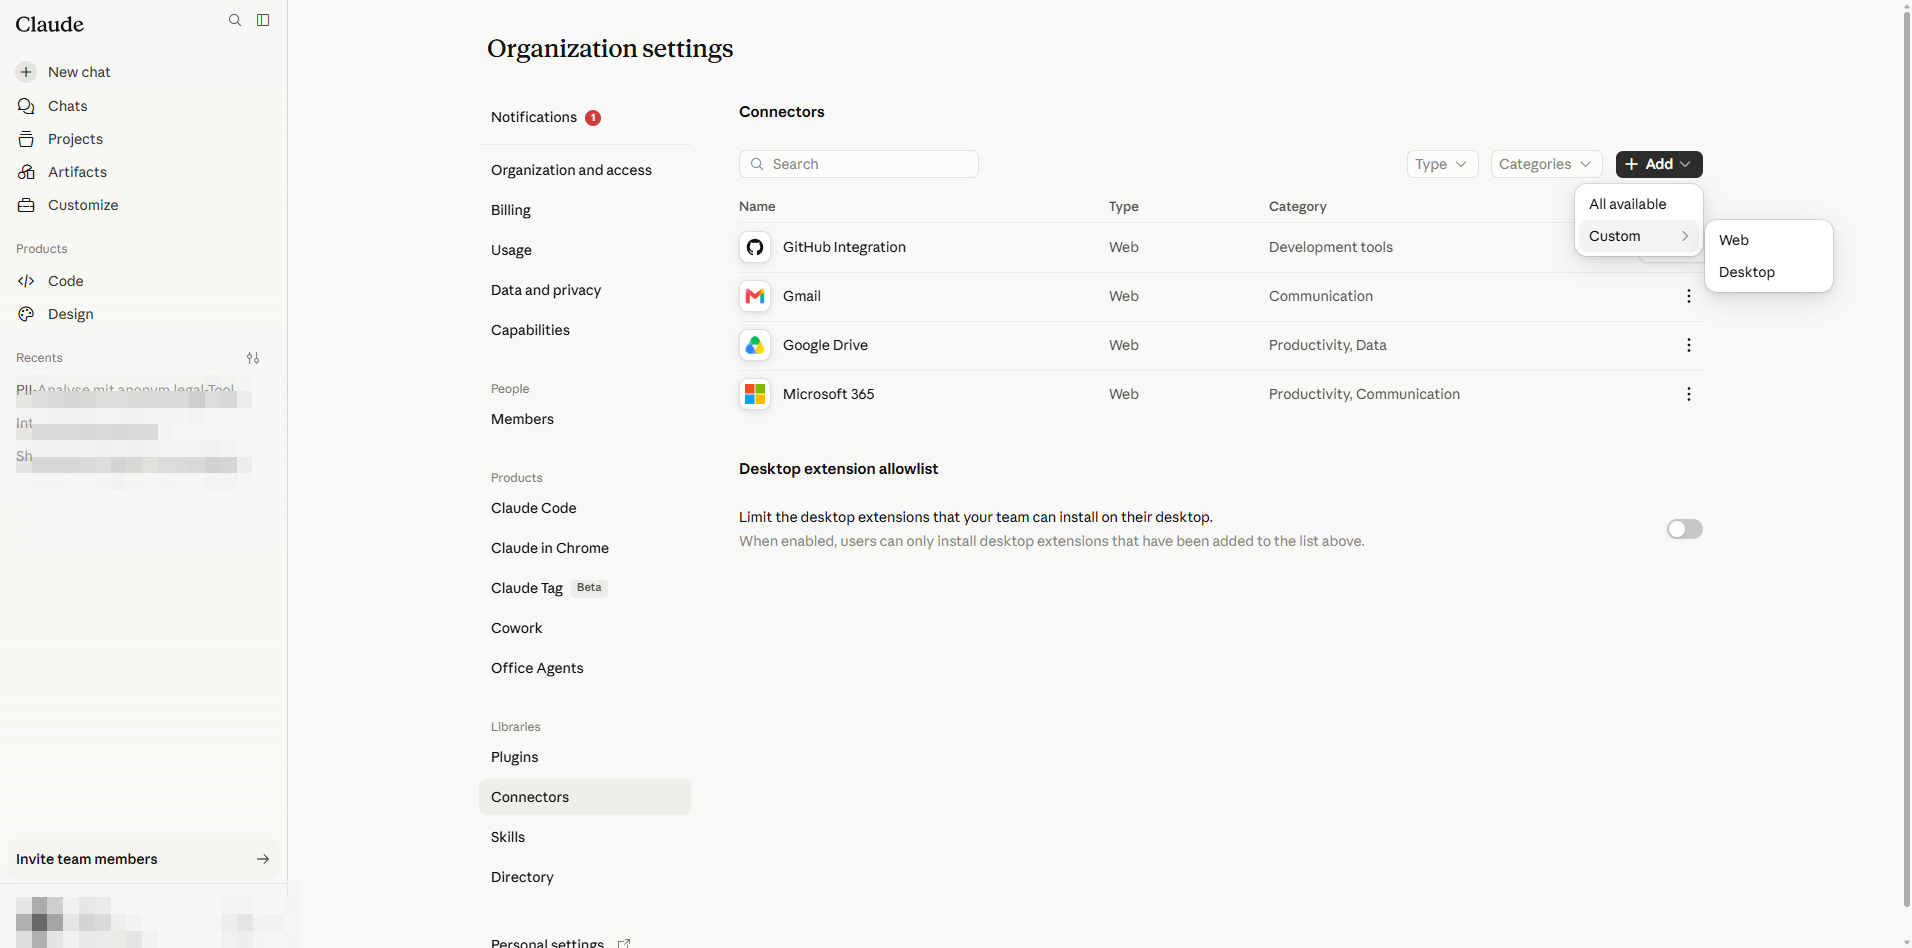
Velg Web for en ekstern MCP-server; Desktop er for en lokalt driftet server. - 3
Dialogen Add custom connector åpnes (foreløpig i BETA).
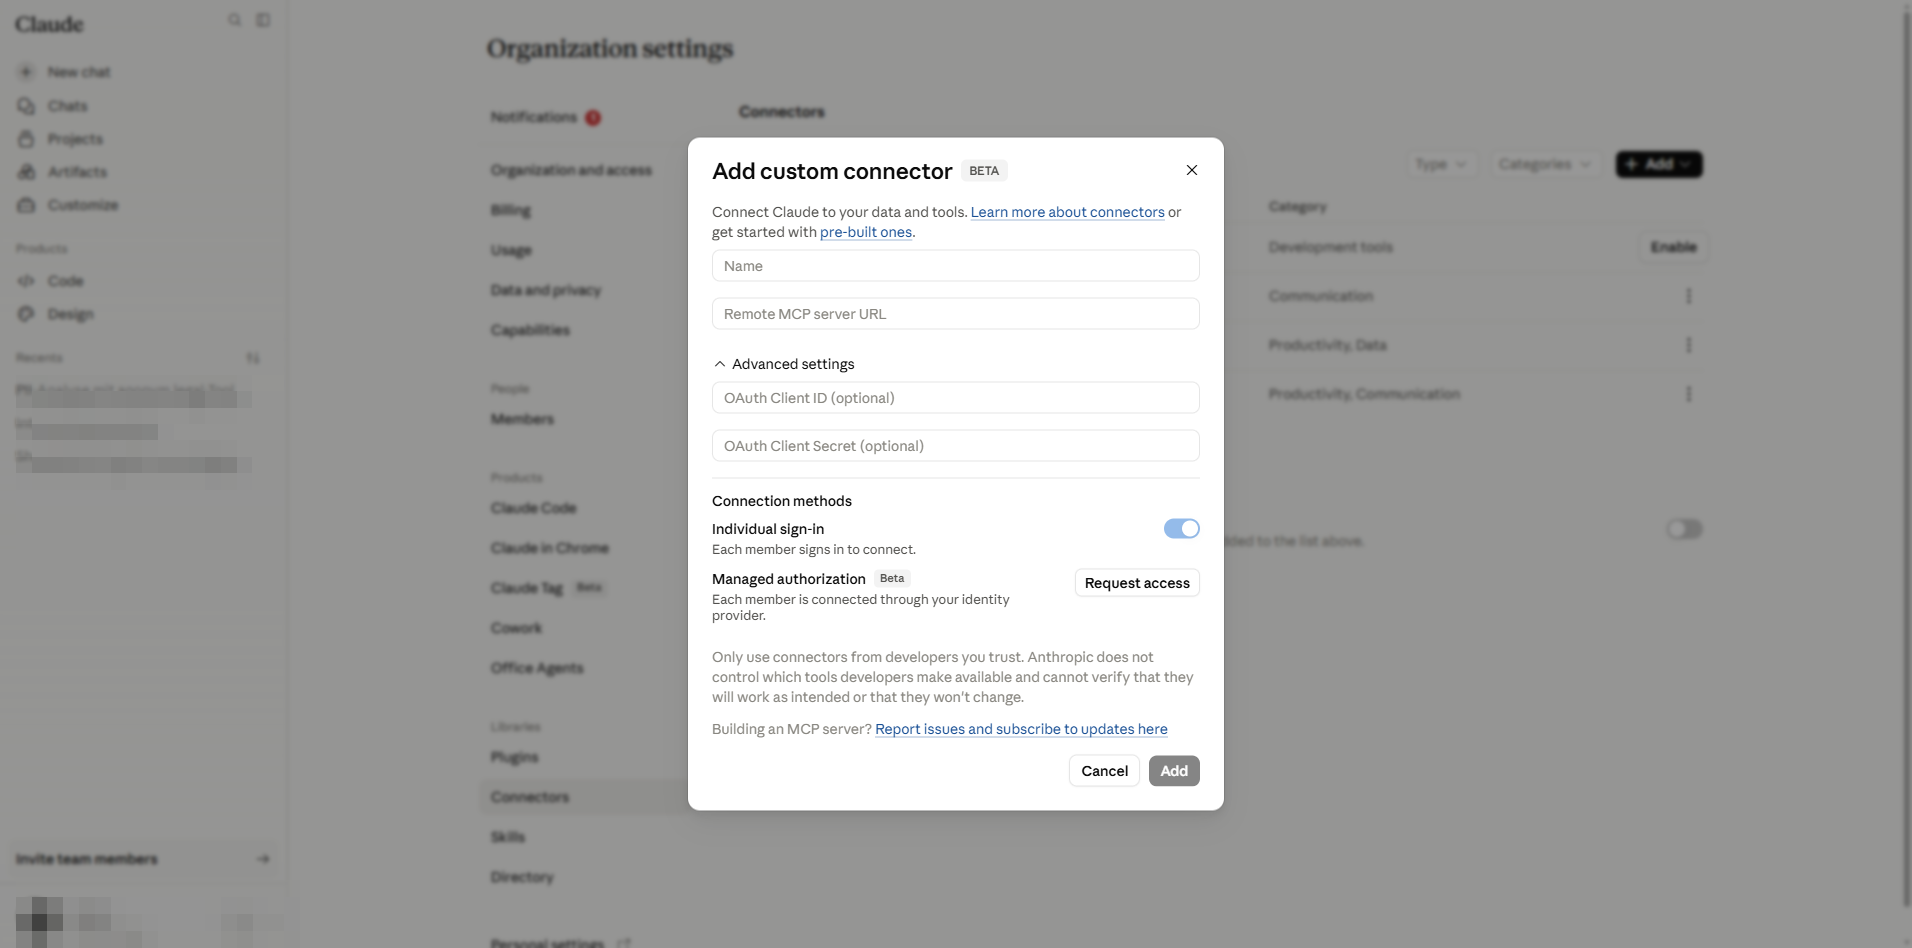
Tom dialog. Felter: Name, Remote MCP server URL, valgfri OAuth Client ID/Secret, autorisasjonsmetode. - 4
Fyll ut feltene:
- Name: anonym.legal (vises for brukere i chatter og innstillinger).
- Remote MCP server URL: https://anonym.legal/mcp.
- La OAuth Client ID og Client Secret stå tomme. anonym.legal støtter Dynamic Client Registration (DCR), så Claude forhandler klientlegitimasjon automatisk. Å fylle ut disse feltene er bare nødvendig når MCP-leverandøren ikke støtter DCR.
- La Individual sign-in være valgt (standard). Hver bruker autoriserer med sin egen anonym.legal-konto.
- Alternativet Managed authorization (Beta) er deaktivert med mindre tenanten din er på ventelisten for enterprise-managed-auth; administrert modus lar organisasjonen eie tokenene sentralt i stedet for hver bruker.
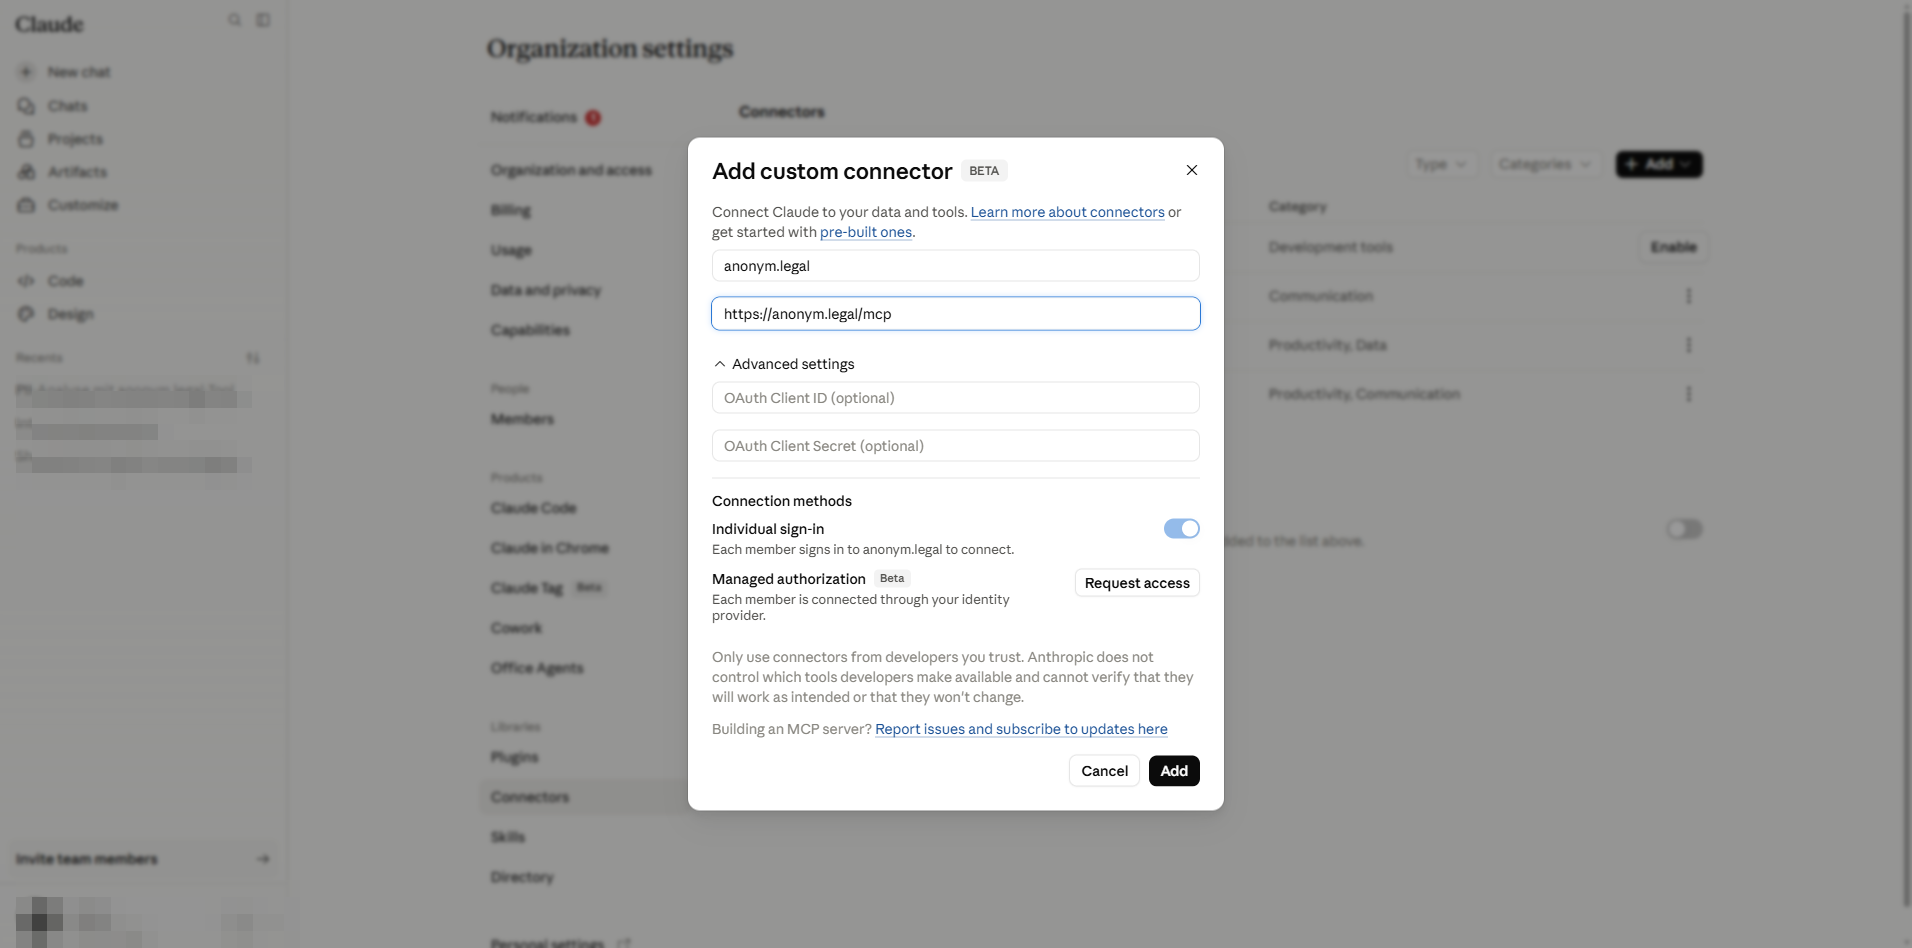
Dialogen fylt ut. Advarsel: aktiver bare koblinger fra utviklere du stoler på — en ondsinnet server kan injisere instruksjoner ("prompt injection") gjennom verktøysvar. - 5
Klikk Add. Koblingen vises nå i koblingslisten. Brukerne kan ikke bruke den ennå — hver av dem må gjennom Del B.
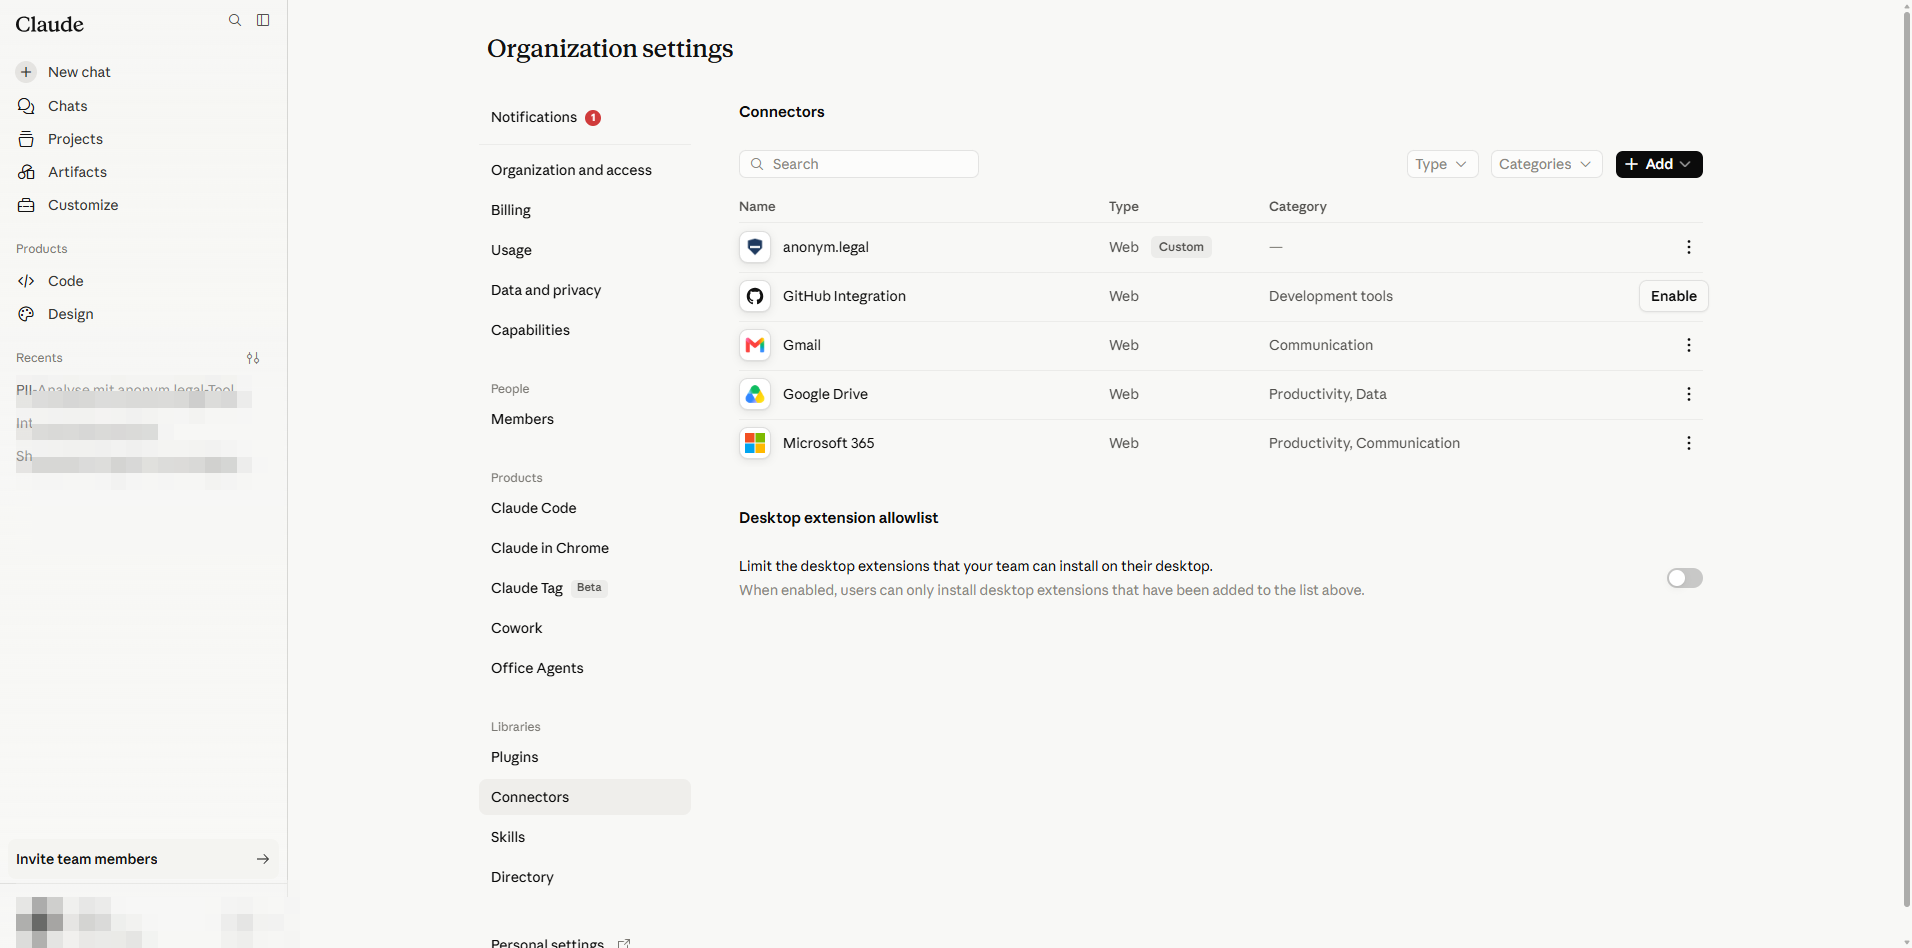
Registrert. Alle i organisasjonen kan nå aktivere den fra sin egen Customize-side.
3. Admin — konfigurer taket for verktøytillatelser
Klikk på raden anonym.legal for å åpne detaljene. Administratorens tillatelsesvalg danner et tak: individuelle brukere kan være like eller strengere, aldri mer tillatende.
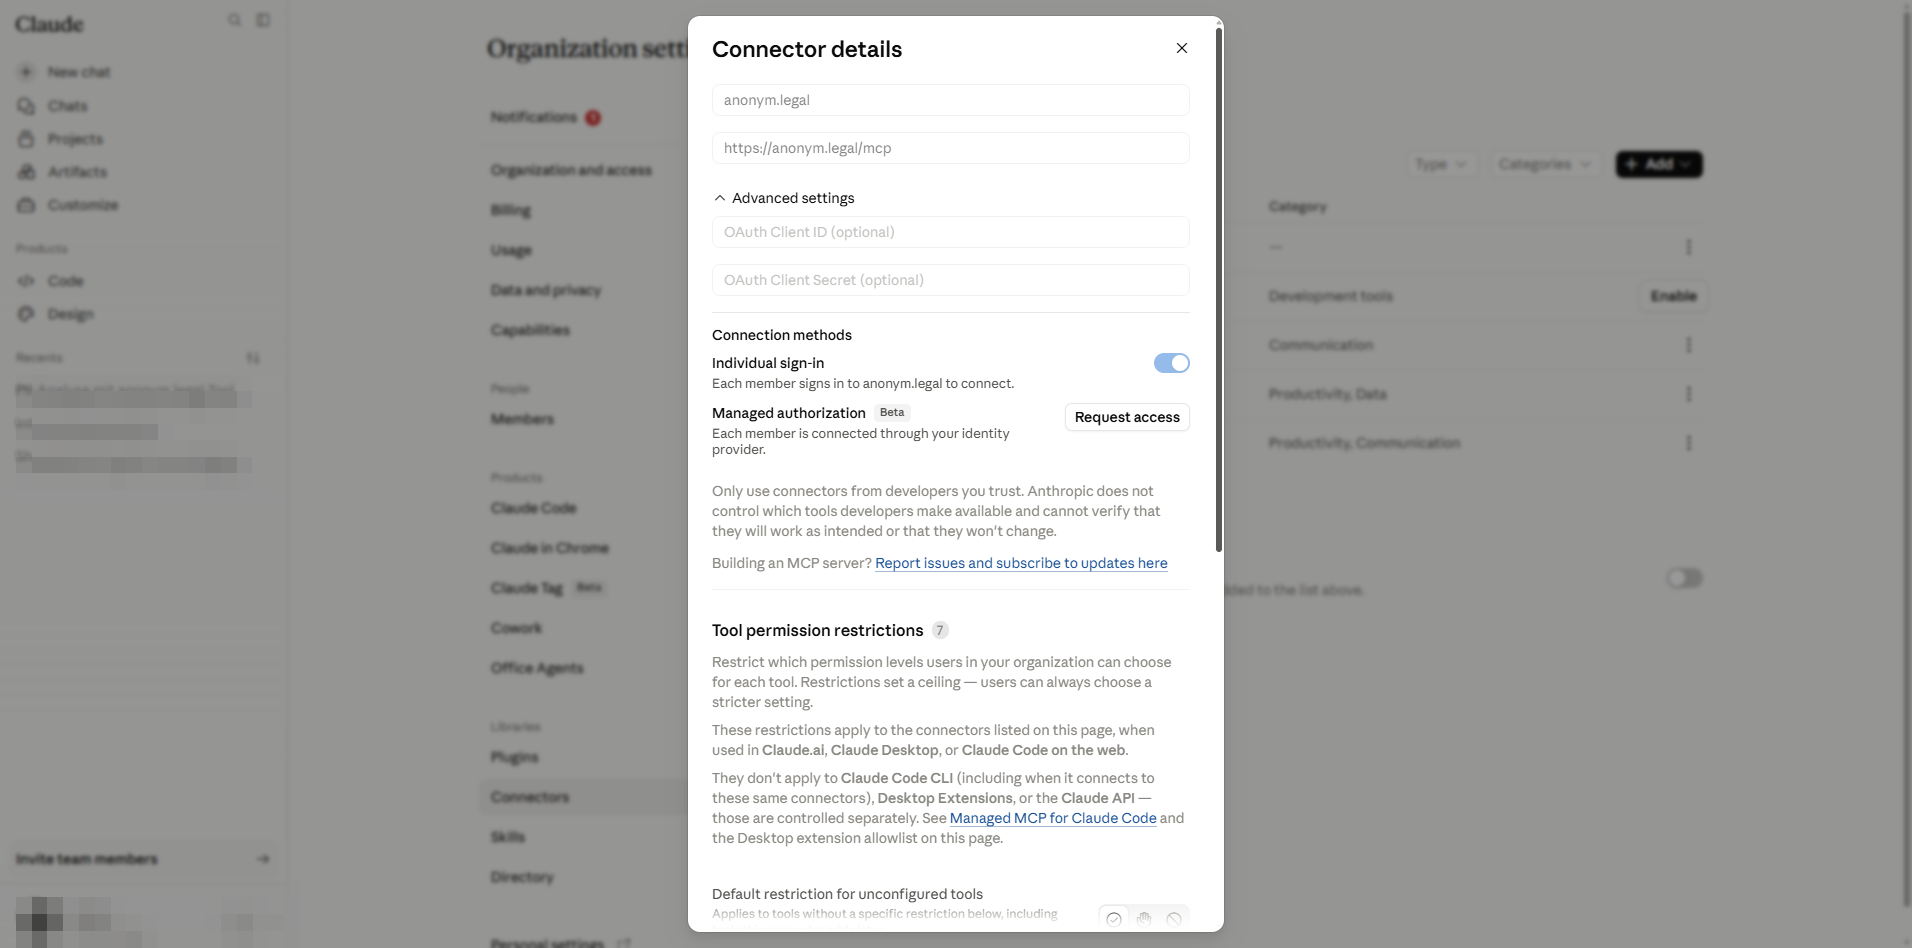
Standardbegrensning for ikke-konfigurerte verktøy
Den første kontrollen avgjør hva som skjer når anonym.legal introduserer et nytt verktøy som ikke er oppført her ennå. Velg Blocked for tryggest holdning; eksisterende konfigurerte verktøy påvirkes ikke.
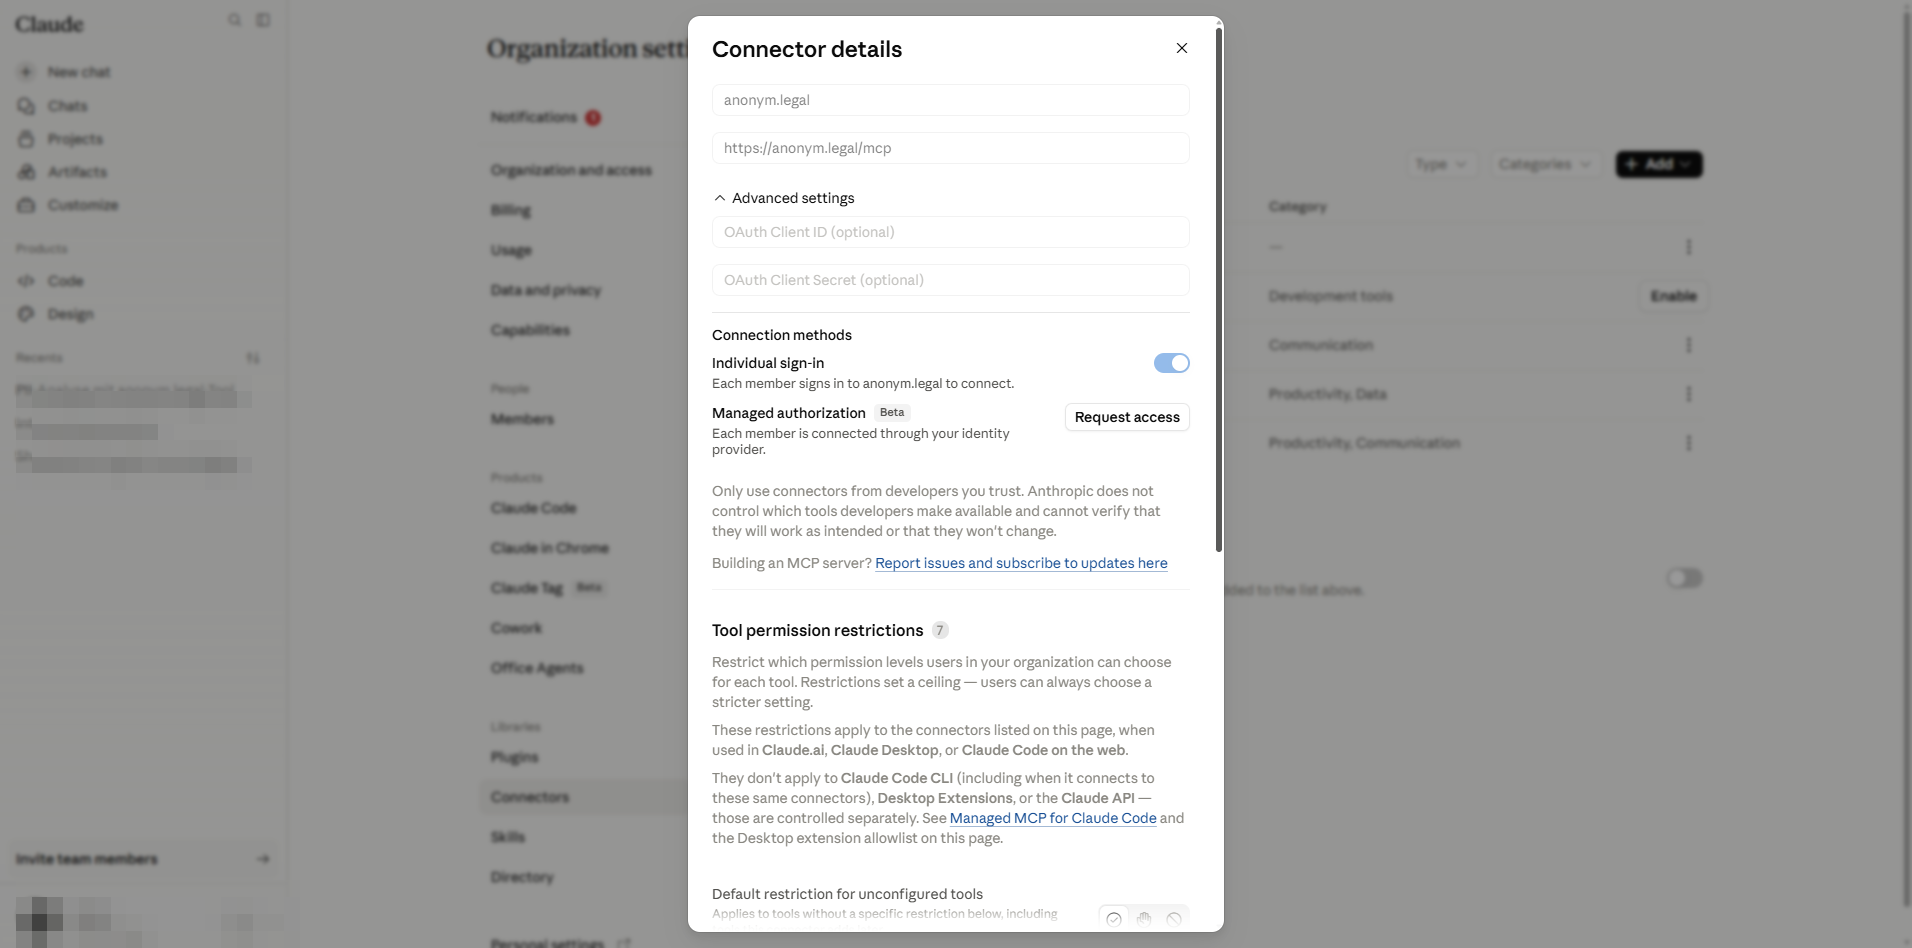
Lesetilgangsverktøy
Disse kaller anonym.legal uten å endre tilstand på leverandørsiden. I denne utrullingen er alle seks satt til Always allow slik at sluttbrukere kan kalle dem uten friksjon.
- Analyze Text for PII — oppdager PII-entiteter i en tekstprøve.
- Detokenize Text — reverserer anonymisering ved bruk av et sesjons-token.
- Estimate Operation Cost — tørrkjøringspris før reelle kall.
- Get Token Balance — gjenstående kvote for kontoen.
- List Tokenization Sessions — sesjoner opprettet av denne brukeren.
- List Presets — de innebygde, personlige og offentlige anonymiseringspresettene som er tilgjengelige for å sendes videre til andre verktøy.
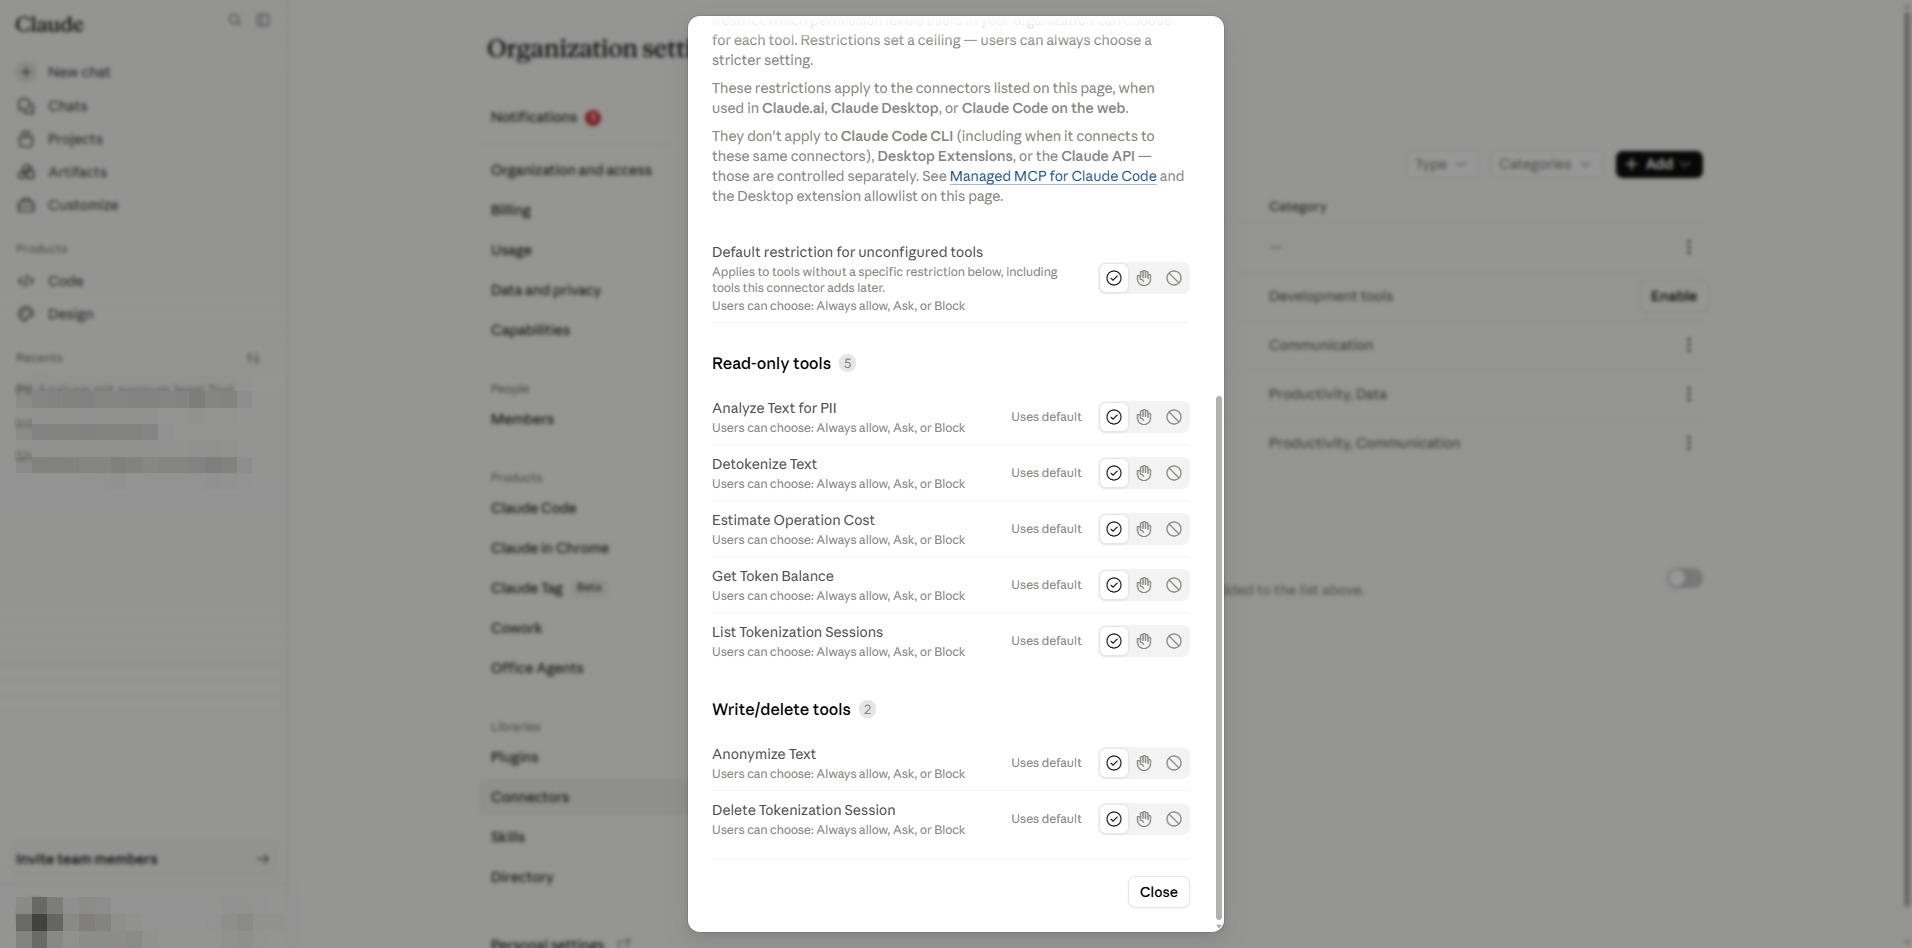
Skrive-/sletteverktøy
Disse verktøyene oppretter eller ødelegger tilstand på anonym.legal (en tokeniseringssesjon eller dens poster). Organisasjonen tillater dem, men følsomme tenanter kan tvinge Approval required slik at Claude må be brukeren om bekreftelse før hvert kall.
- Anonymize Text — erstatter PII med reversible tokens (oppretter en tokeniseringssesjon).
- Delete Tokenization Session — sletter uigjenkallelig en sesjon og tokenene dens.
- Redact PII in Image — OCR-basert deteksjon som sladder eller analyserer PII i et PNG-/JPEG-bilde (bruker tokens; krever at bildesladding er aktivert).
4. Admin — Cowork-sperre for "Always allow"
Uavhengig av tabellen per verktøy avgjør Claudes Cowork-/agentinnstillinger om nivået "Always allow" i det hele tatt er tilgjengelig for koblingsverktøy. Naviger til https://claude.ai/admin-settings/cowork.
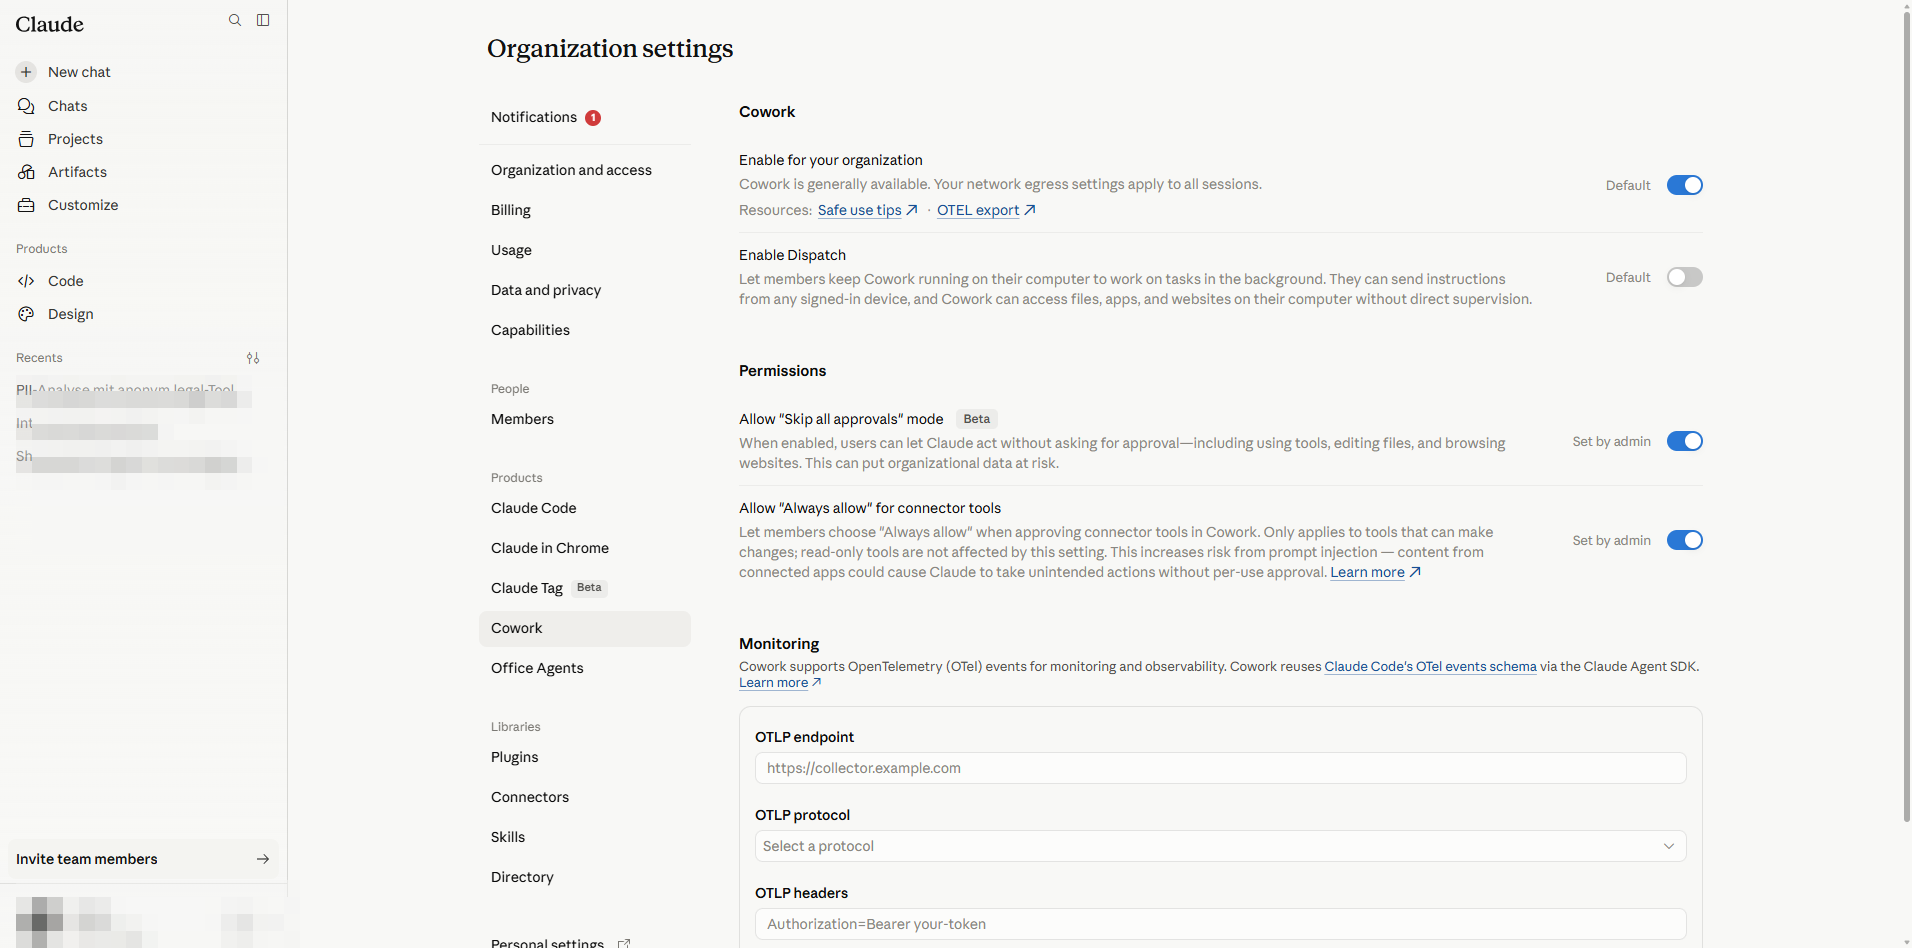
- Enable for your organization — må være på for at koblinger overhodet skal kunne kjøre agentisk.
- Enable Dispatch — styrer Dispatch-funksjonen; ikke relatert til koblingstillatelser.
- Allow "Skip all approvals" mode (Beta) — farlig: brukere får en engangsbryter for å omgå alle forespørsler. La være av for regulerte arbeidsbelastninger.
- Allow "Always allow" for connector tools — når av kan brukere ikke lagre en "Always allow"-preferanse; de får en "Ask each time"-opplevelse selv for lesetilgangsverktøy. Når på begrenses brukere fortsatt av administratorens tak per verktøy.
5. Admin — tilbakestill / fjern koblingen
Bruk disse trinnene når koblingen trenger en ren reinstallasjon (for eksempel etter å ha endret transport-URL, rotert klientlegitimasjon eller avviklet integrasjonen). Fjerning er organisasjonsomfattende og ugyldiggjør hver brukers OAuth-tilsagn.
- 1
Åpne administratorens koblingstabell på https://claude.ai/admin-settings/connectors. Finn raden anonym.legal.
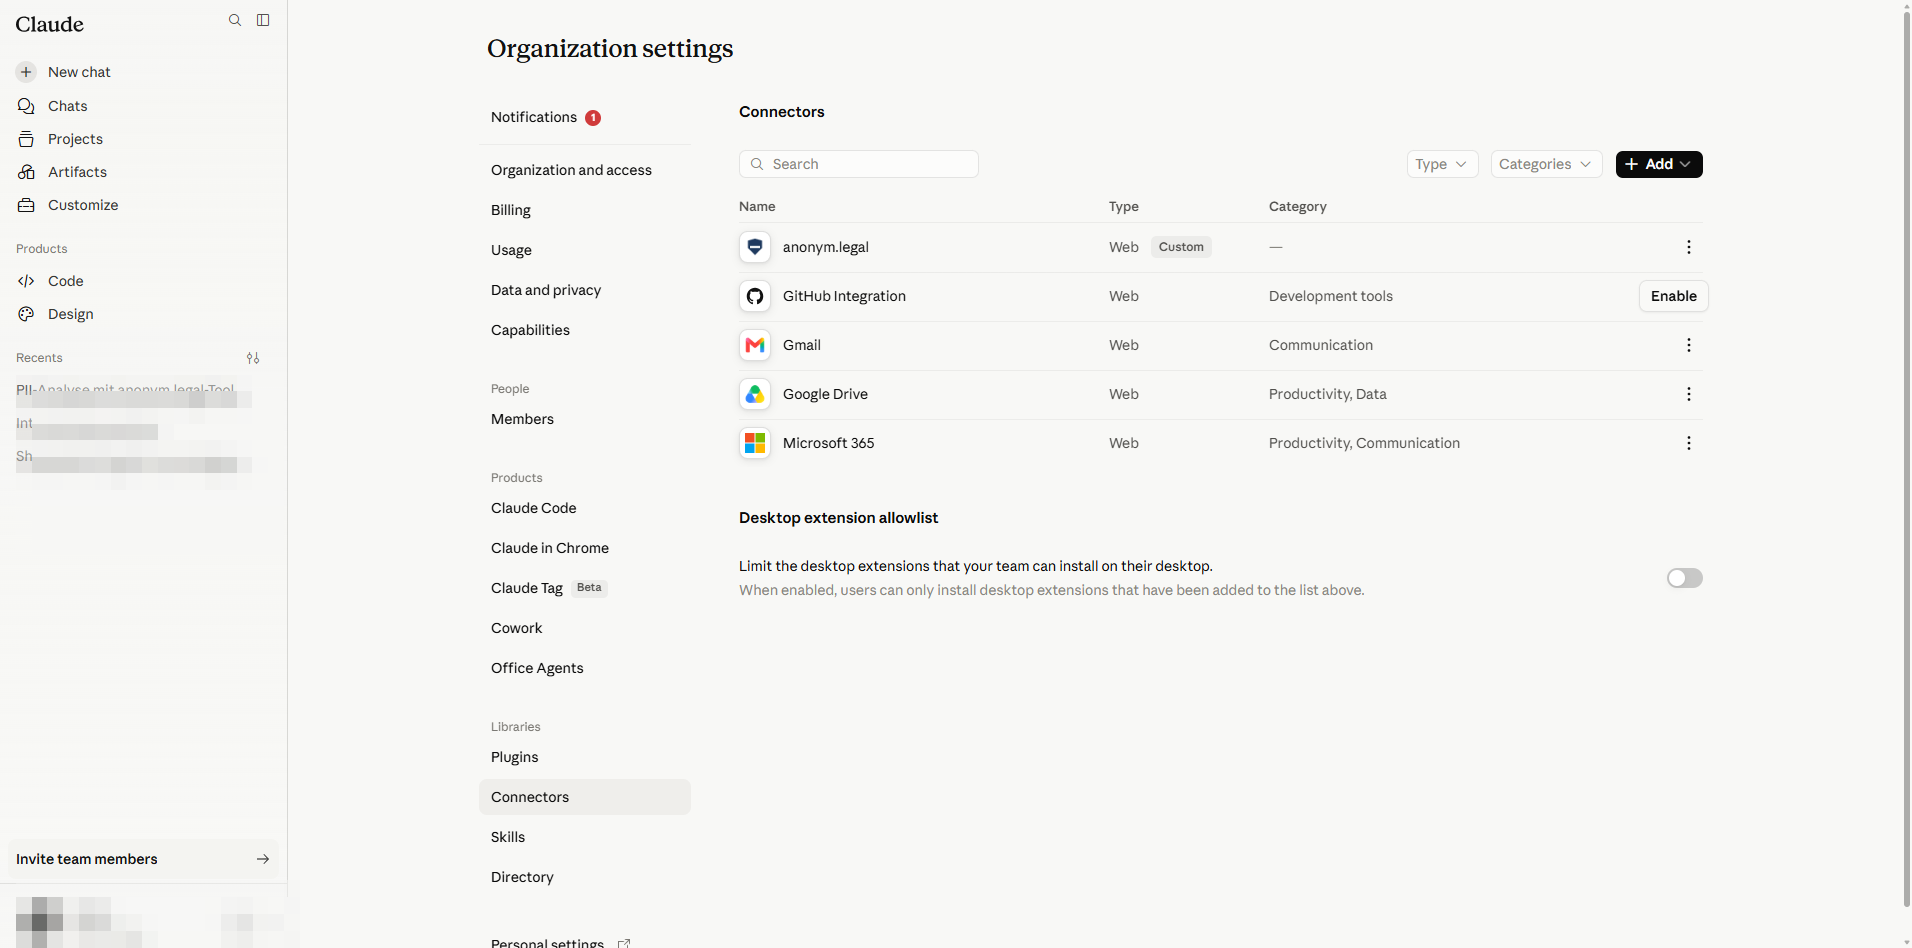
Admin → Connectors. - 2
Klikk på ikonet More options (⋯) på raden og velg Delete.
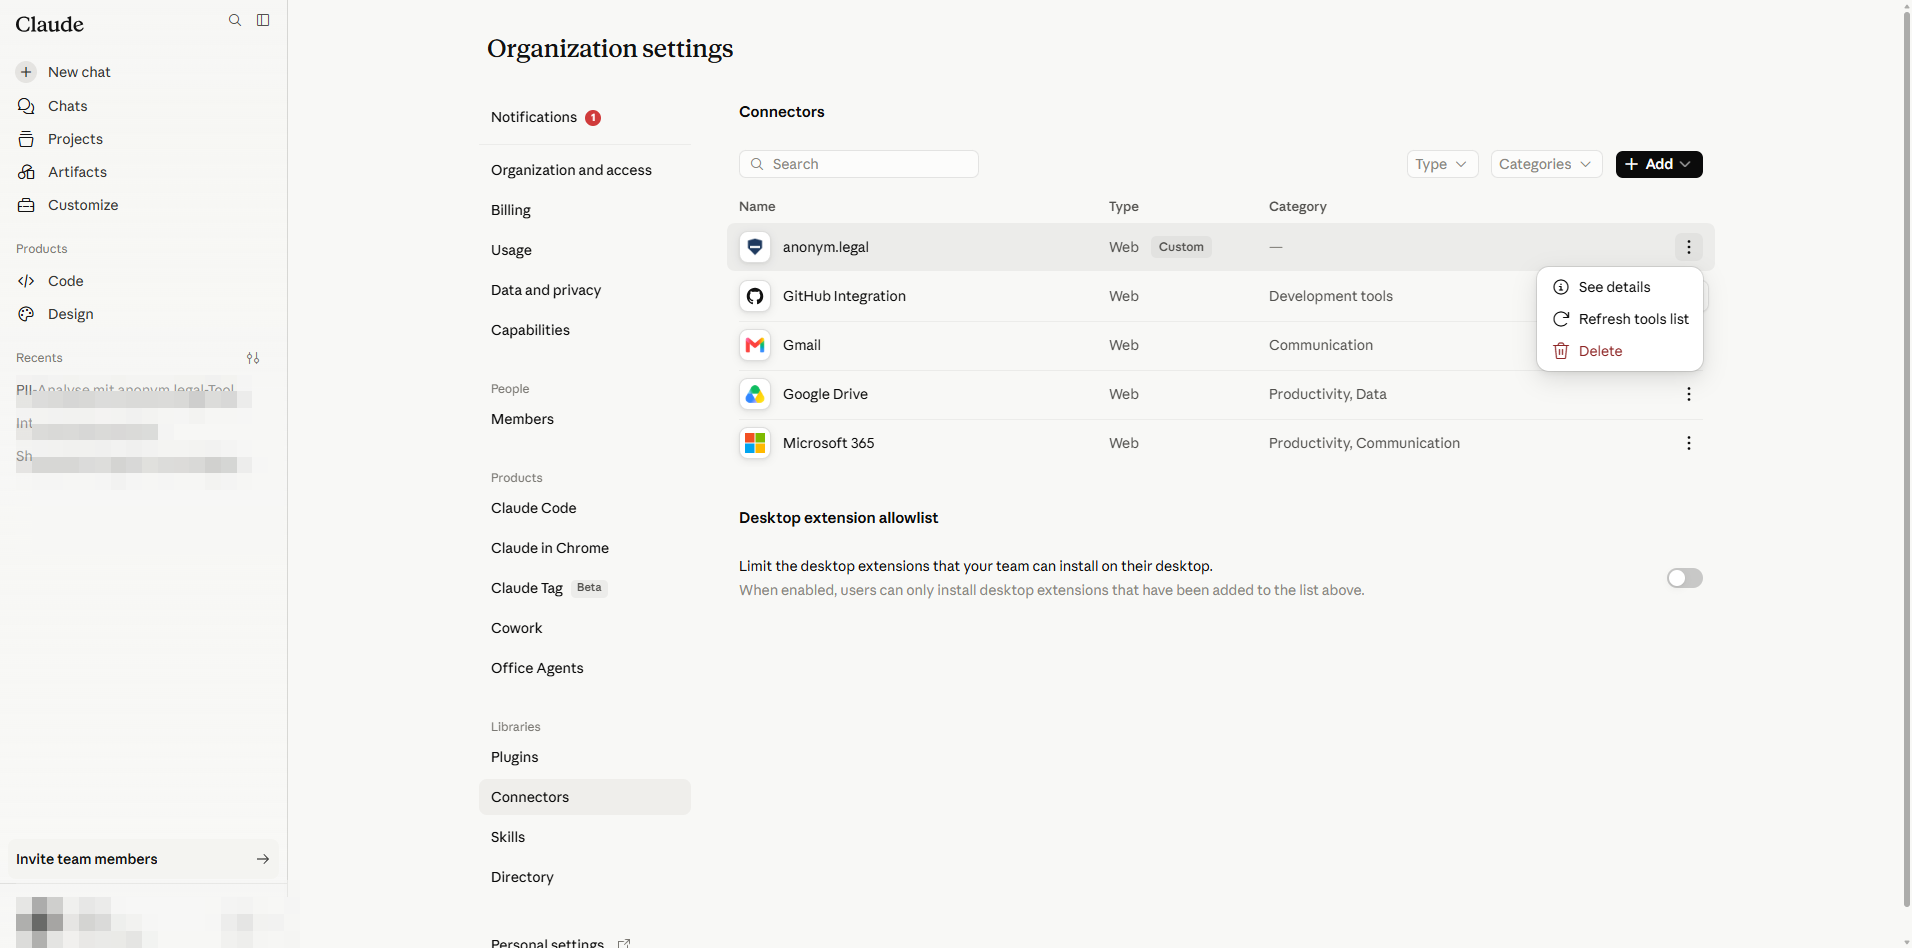
Radens kontekstmeny: Delete fjerner koblingen for hele organisasjonen. - 3
Bekreft i dialogen Remove anonym.legal for your team?.
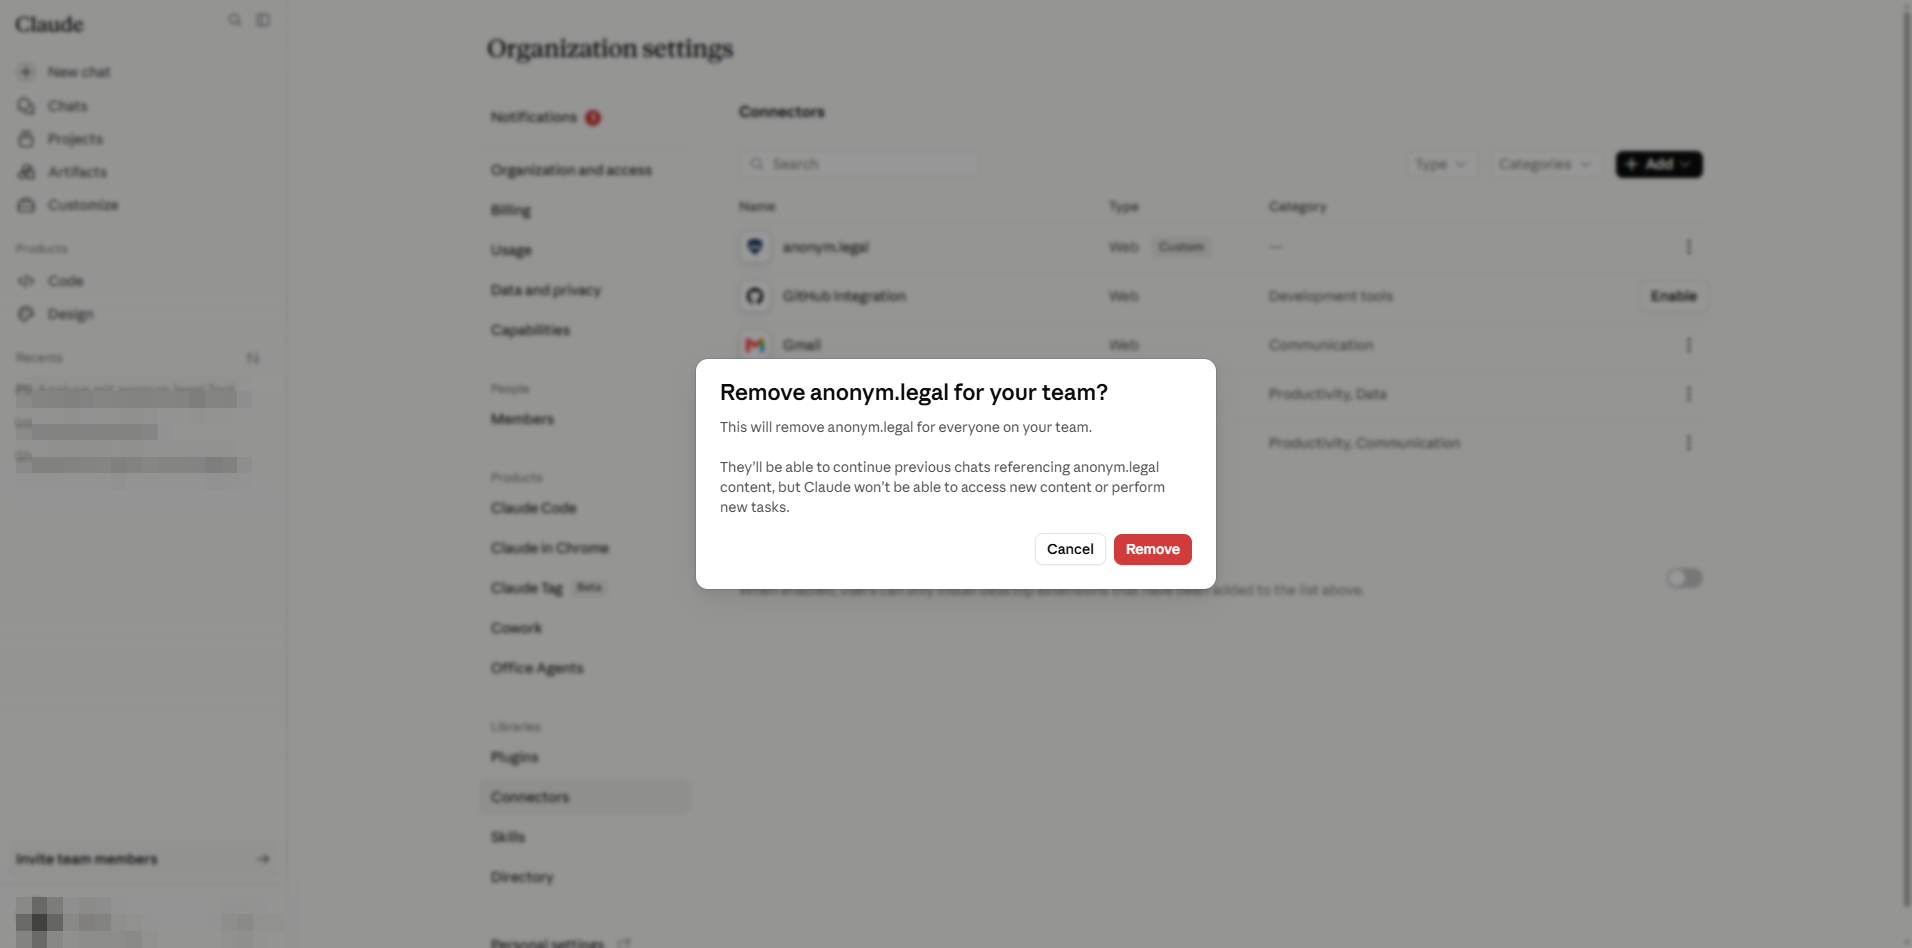
Bekreftelse av fjerning. Dette sletter serverregistreringen for hver bruker i arbeidsområdet. - 4
Tabellen oppdateres uten koblingen. Brukere som hadde den tilkoblet ser den forsvinne fra sin Customize-side.
Ren tilstand — trygt å legge til på nytt via §2 med nye innstillinger.
Del B
Oppsett for sluttbruker
Alt i Del B skjer under /customize/* og gjelder kun den nåværende brukerens egen konto. Administratorer trenger ikke å utføre disse trinnene for andre brukere.
6. Bruker — koble til og logg på via OAuth
Så snart administratoren har publisert koblingen (Del A), aktiverer hver bruker den én gang på sin egen konto.
- 1
Åpne sidepanelet → Customize, eller gå til https://claude.ai/customize/connectors. Connectors-panelet på brukernivå viser alt som organisasjonen har publisert.
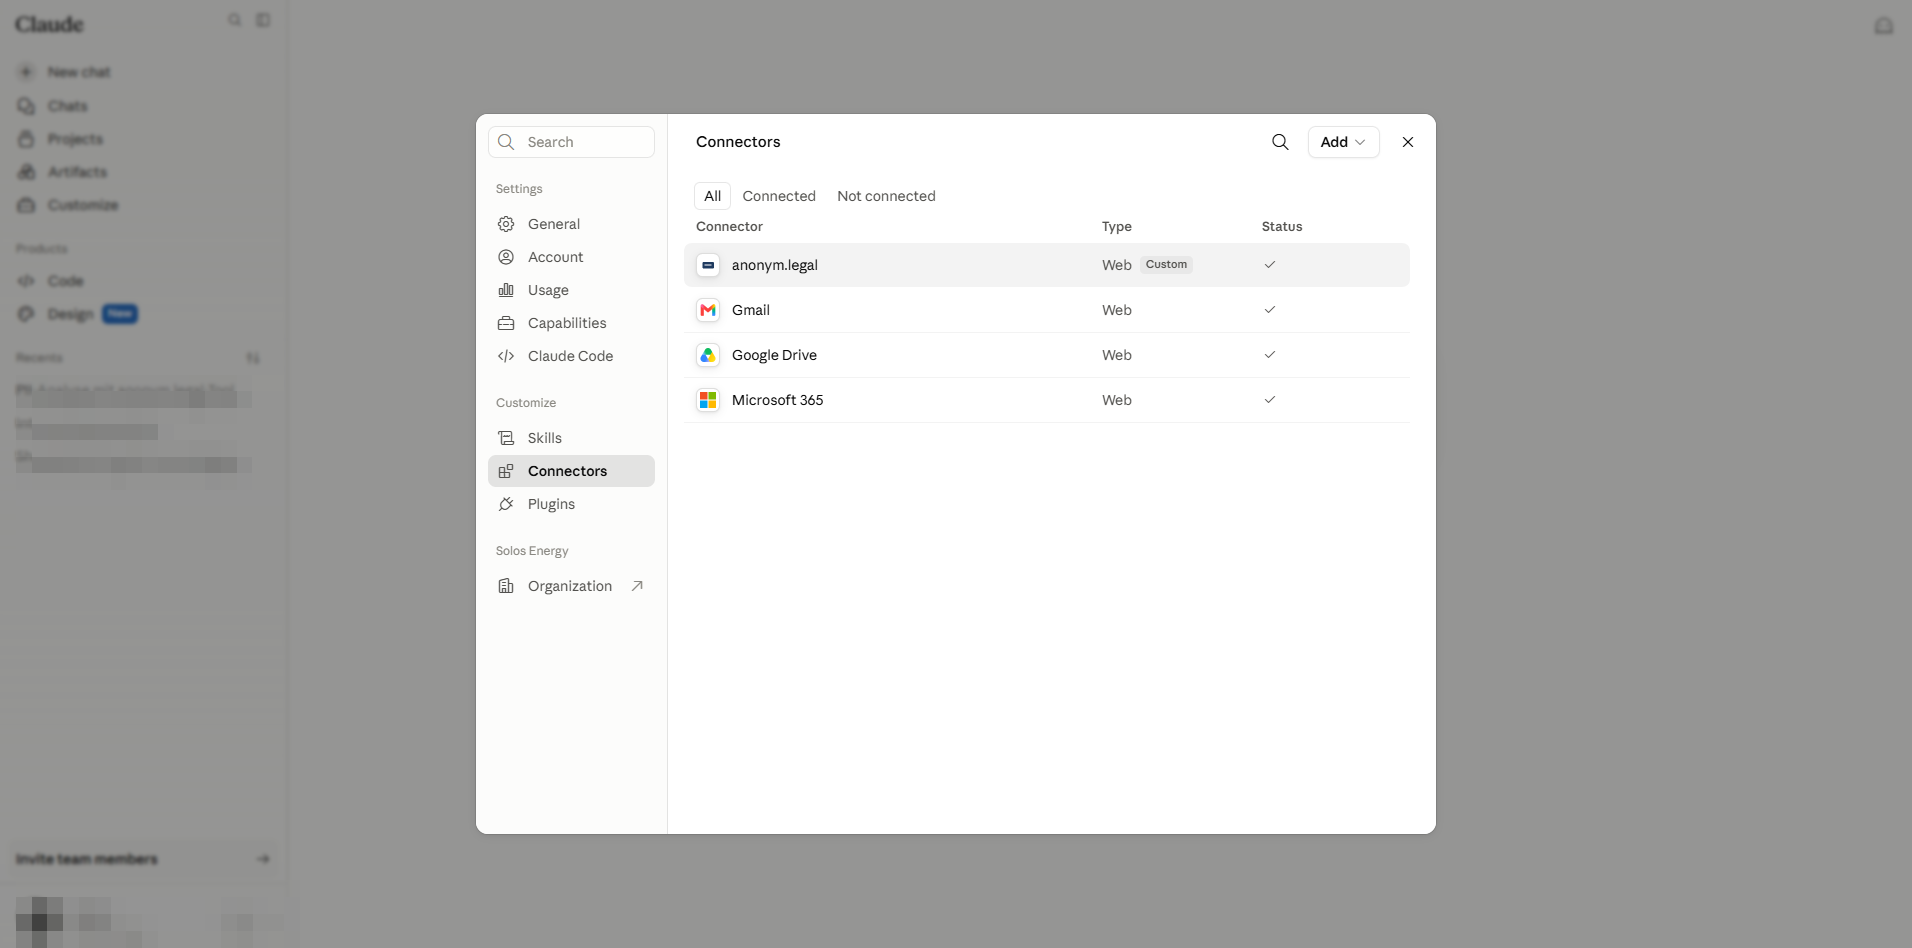
Brukervisning. anonym.legal er merket som Custom og allerede Connected på denne kontoen. - 2
Hvis raden viser Get started, klikk på den. Et popup-vindu åpner anonym.legals OAuth-autorisasjonsside. Logg på med anonym.legal-legitimasjonen din, gi tilgang → popupen lukkes og raden veksler til Connected. Tokens lagres per bruker; administratoren ser aldri legitimasjonen din.
- 3
Klikk på raden (eller View-handlingen) for å åpne koblingens detaljpanel. Her kan du kopiere MCP-server-URL-en, gjøre Disconnect eller nå radens handlingsmeny.
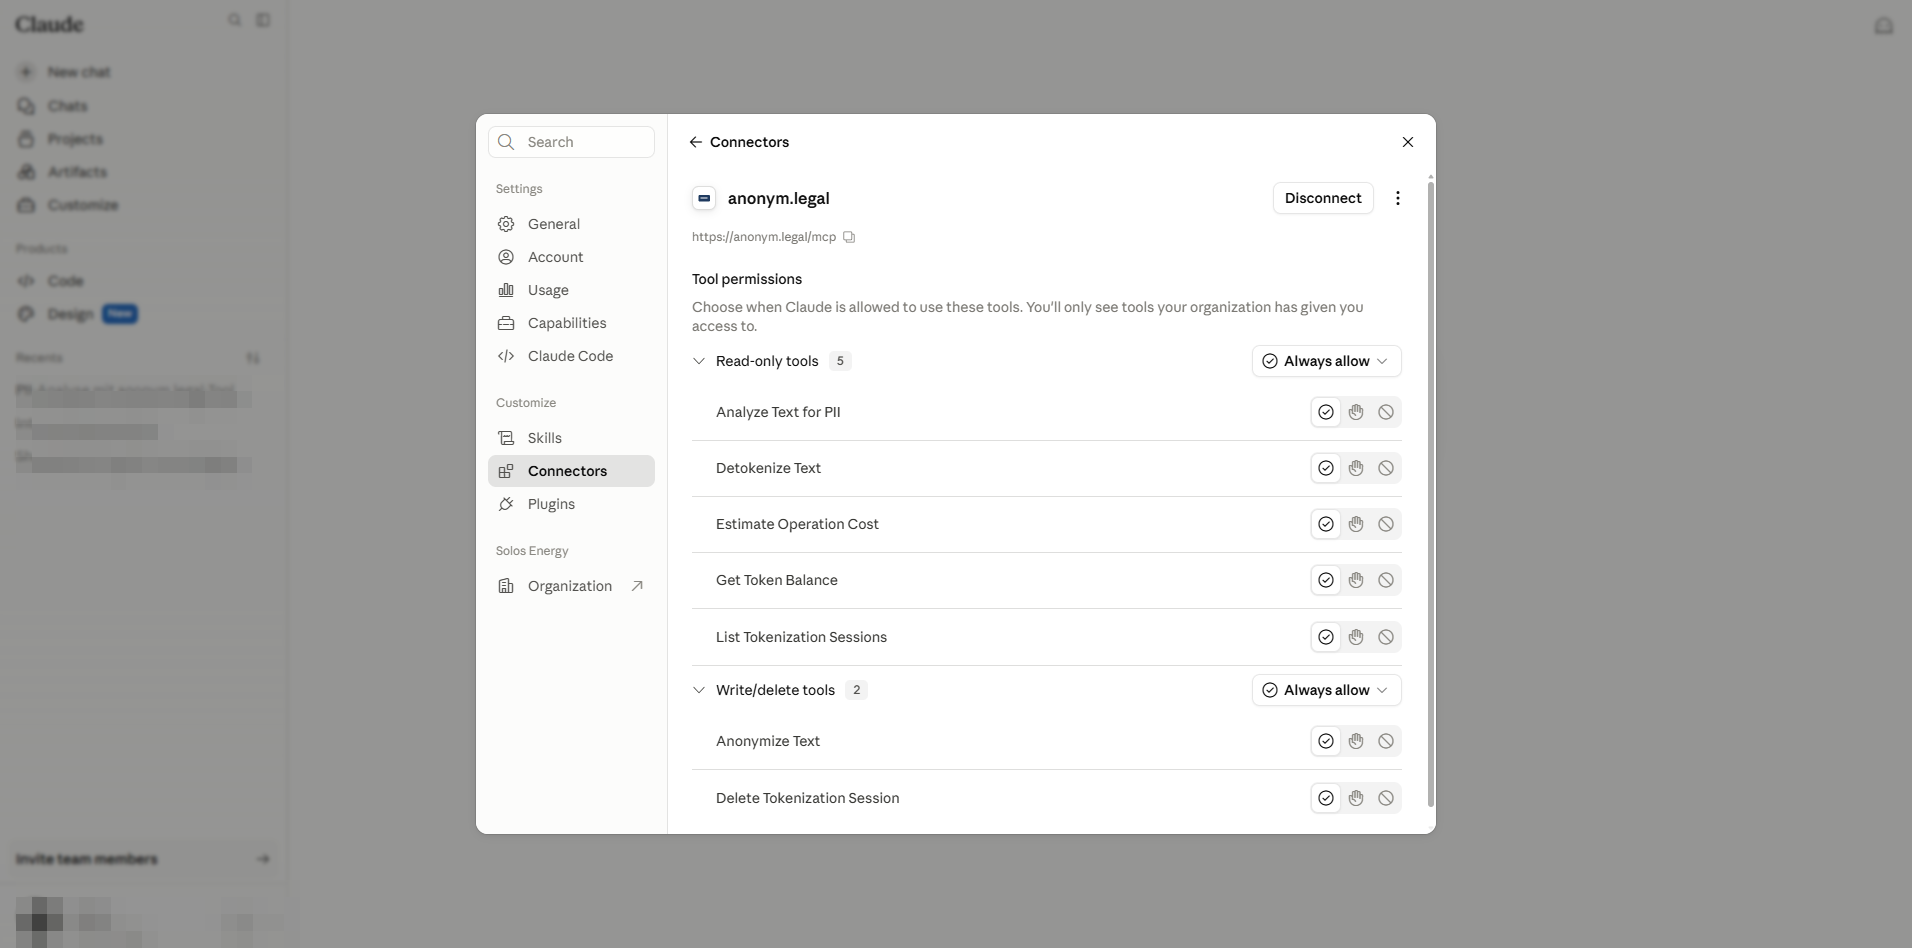
Brukerens koblingsdetalj: server-URL-en kan kopieres; tillatelsesdelen nedenfor gjelder kun denne brukeren. - 4
Menyen More options tilbyr Refresh tools list (hent verktøykatalogen på nytt fra serveren) og Remove (tilbakekaller kun denne brukerens tilsagn — det sletter ikke koblingen for arbeidsområdet).
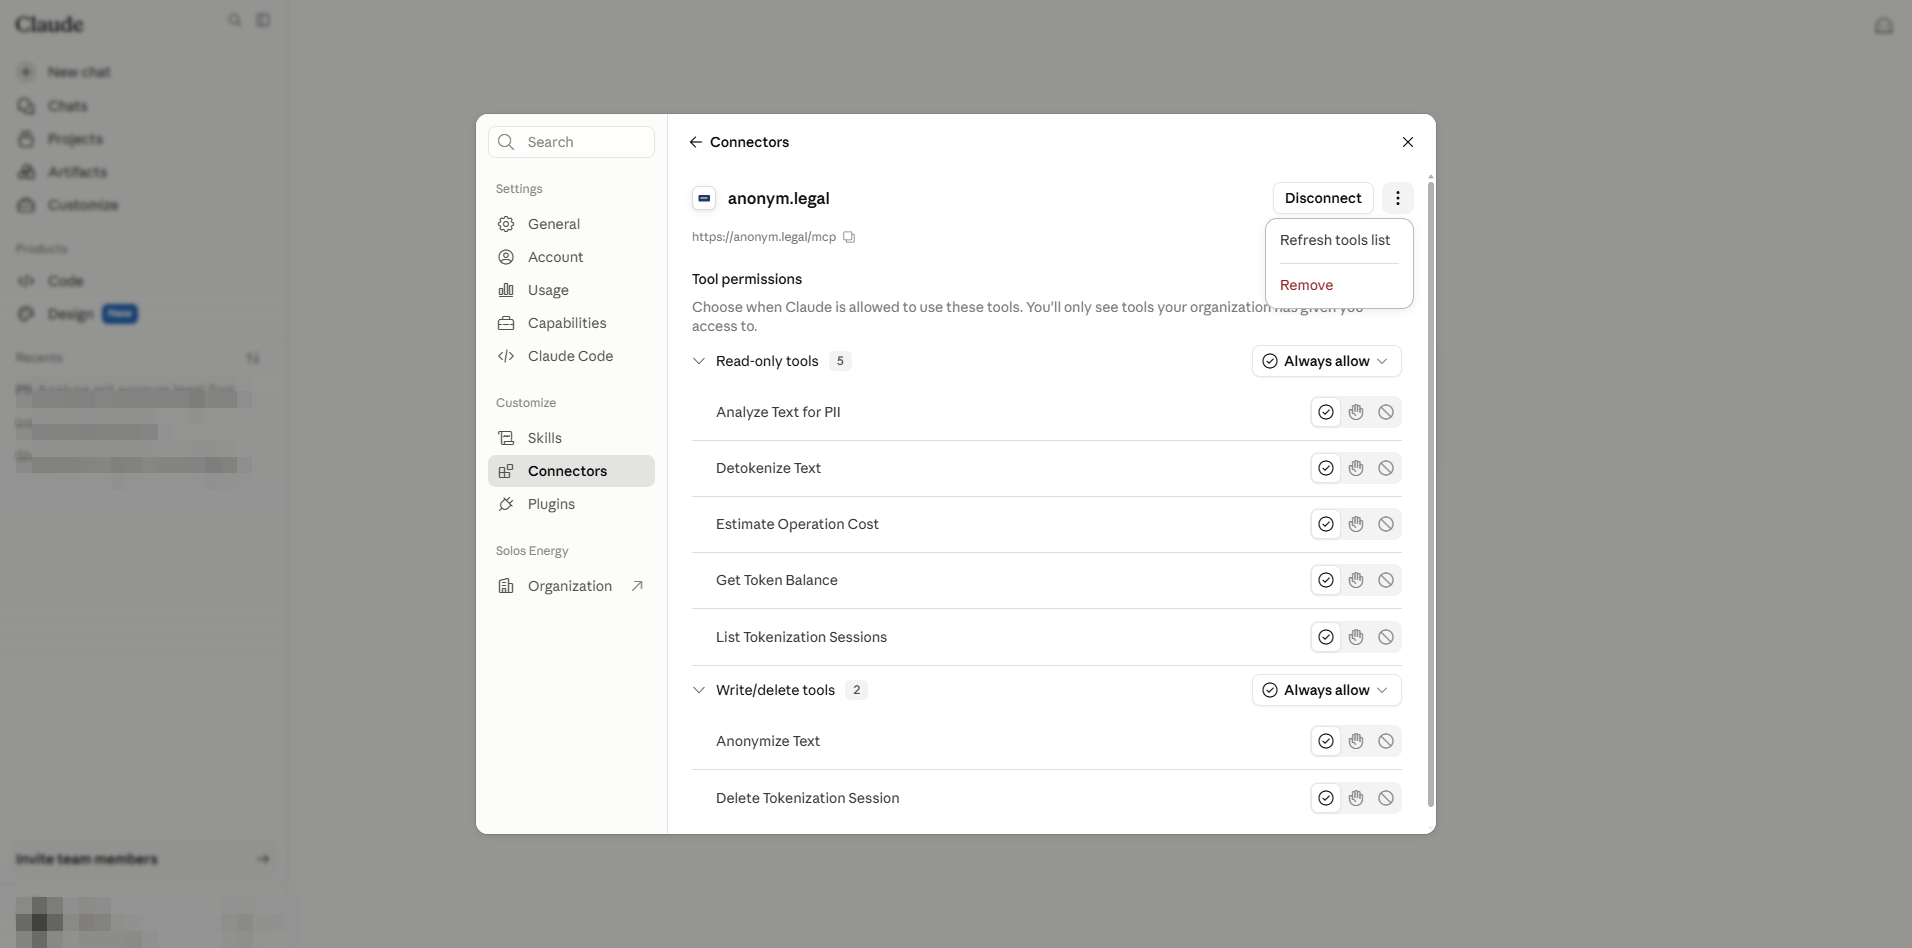
Refresh vs Remove. Bare administratorer kan slette koblingen fullstendig (Del A §5).
7. Bruker — preferanse per verktøy
Hver rad i Tool permissions viser et treveis valg: Always allow / Needs approval / Blocked. Disse tre er brukerens egne valg, begrenset av administratorens tak fra §3.
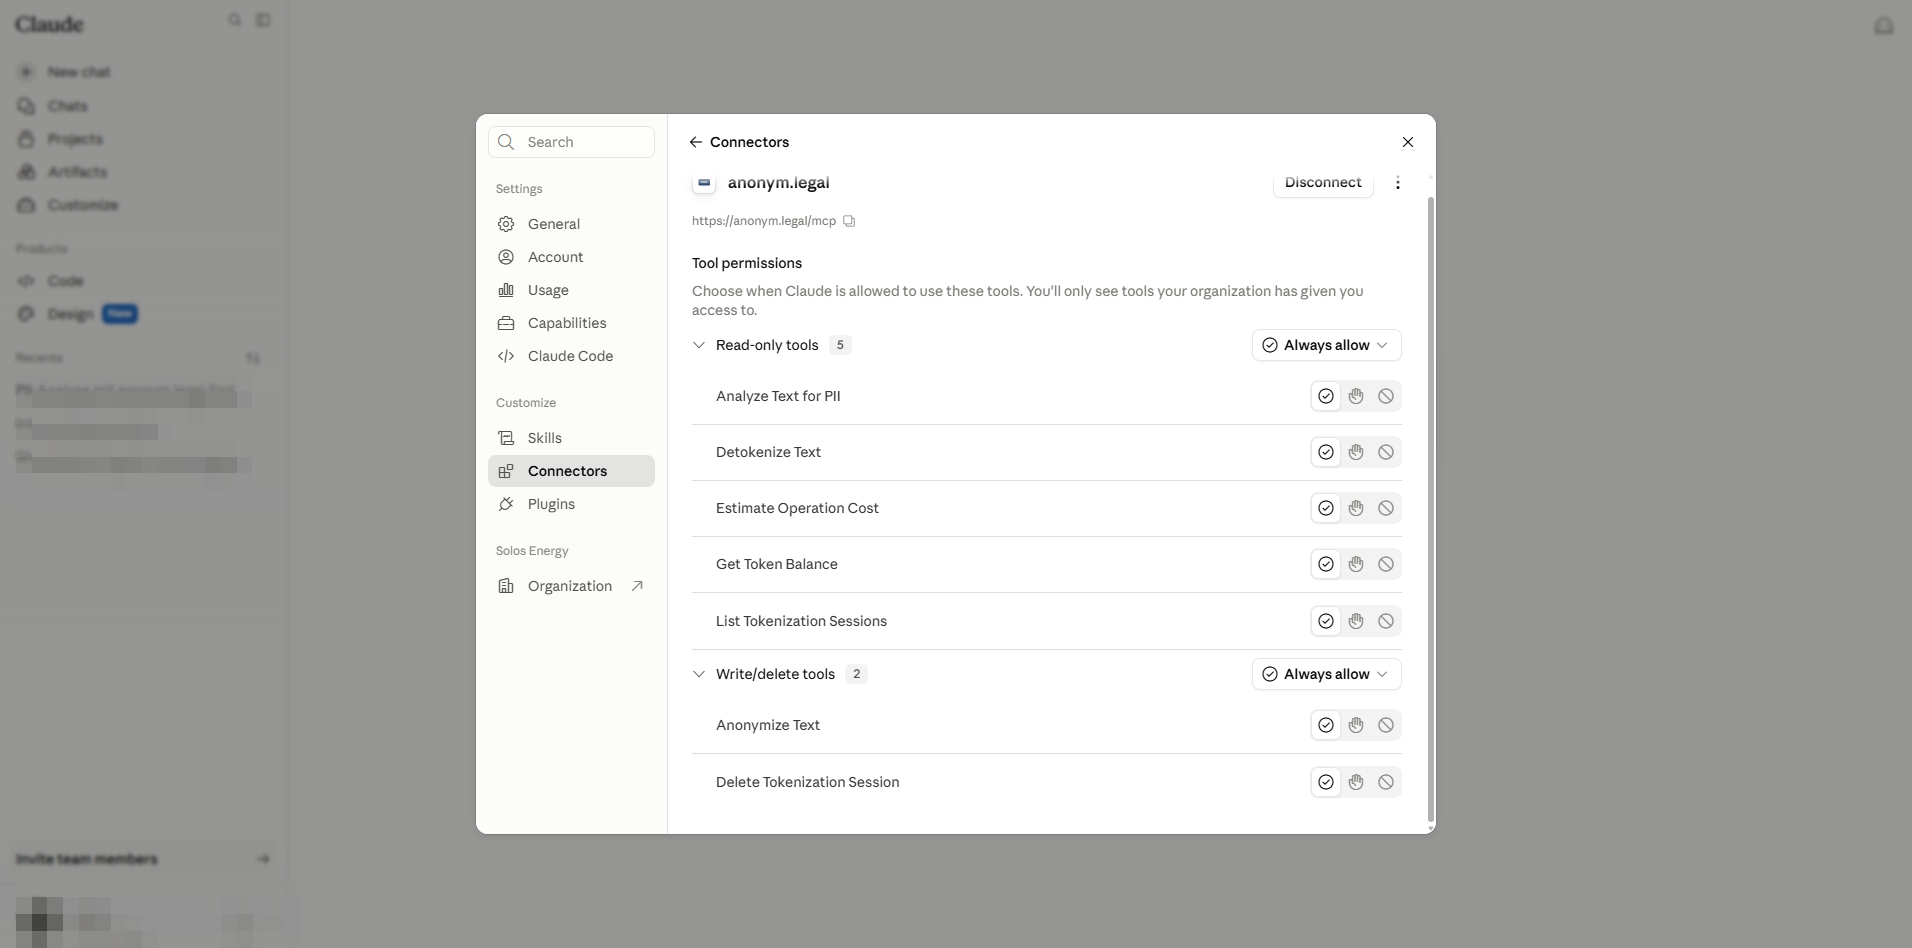
| Brukerens valg | Effekt under en chat | Best for |
|---|---|---|
| Always allow | Claude kaller verktøyet uten å spørre. | Lesetilgangsverktøy du bruker ofte. |
| Needs approval (også kalt "Ask") | Claude ber om bekreftelse med ett klikk hver gang. | Skrive-/sletteverktøy; følsomme arbeidsbelastninger. |
| Blocked | Verktøyet er skjult for Claude på denne kontoen. | Personlig avvisning av et verktøy teamet ellers bruker. |
8. Verifiser med et live verktøykall
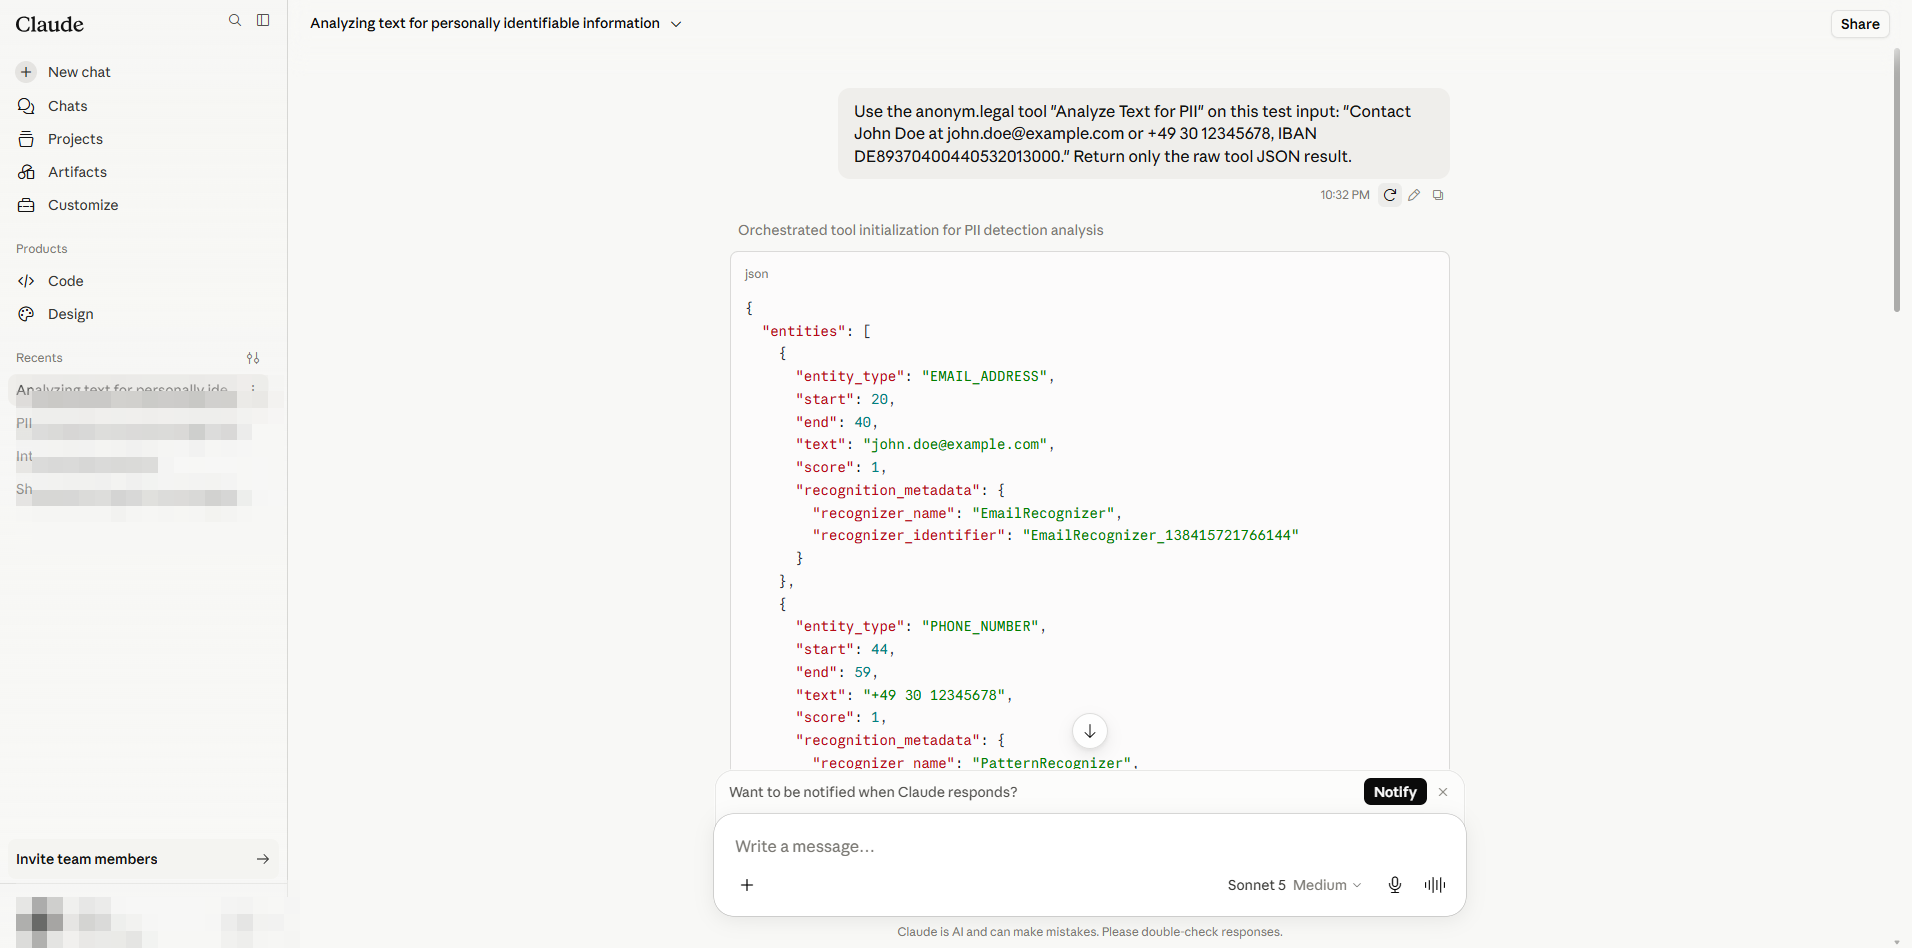
Åpne en ny chat og instruer Claude om å påkalle et bestemt anonym.legal-verktøy. Eksempelprompt brukt i denne veiledningen:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude påkaller verktøyet og strømmer JSON-svaret. Skjermbildet viser ni oppdagede entiteter, inkludert PERSON, EMAIL_ADDRESS, PHONE_NUMBER og IBAN_CODE.
9. Referanse: tillatelsesmodell og risiko
Administrator vs bruker — hva hver side styrer
| Anliggende | Administrator (Del A) | Bruker (Del B) |
|---|---|---|
| Registrer / fjern koblingen for arbeidsområdet | Ja, på /admin-settings/connectors. | Nei. |
| Sett taket per verktøy (høyeste nivå en bruker kan velge) | Ja. | Nei. |
| Aktiver nivået "Always allow" i det hele tatt (Cowork-sperre) | Ja, på /admin-settings/cowork. | Nei. |
| Fullfør OAuth-innlogging med en anonym.legal-konto | Nei (med mindre det gjøres som sluttbruker også). | Ja, én gang per konto. |
| Velg preferanse per verktøy innenfor taket | Nei. | Ja, på /customize/connectors. |
| Tilbakekall egen tilkobling uten å påvirke andre | Ikke aktuelt. | Ja — "Remove" på raden. |
Takmatrise
| Administratorinnstilling | Brukeren kan velge… | Resultat under chat |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | Fullt brukervalg, opp til uovervåket bruk. |
| Approval required | Needs approval / Blocked (ingen "Always allow") | Claude bekrefter alltid. |
| Blocked | — | Verktøyet dukker aldri opp. |
Individual sign-in vs Managed authorization
Sikkerhetsmerknader
- Legg bare til koblinger fra utviklere du stoler på. En ondsinnet MCP-server kan injisere prompts gjennom verktøysvar for å lure Claude til å utføre skadelige handlinger ("indirect prompt injection").
- Innstillingen Default restriction for unconfigured tools er sikkerhetsnettet ditt hvis leverandøren slipper nye funksjoner uten varsel — sett den til Blocked for å kreve en administratorvurdering hver gang.
- Cowork "Skip all approvals" slår av hver bekreftelsesforespørsel i agentiske kjøringer. Ikke aktiver den for tenanter som behandler regulerte data.
- Roter legitimasjon som ble brukt til å teste koblinger før du forfremmer dem til produksjonsbrukere.
Hvor hver innstilling ligger
| Innstilling | Rolle | Plassering |
|---|---|---|
| Legg til / slett organisasjonskobling | Admin | /admin-settings/connectors |
| Tak per verktøy | Admin | /admin-settings/connectors → koblingsdetalj |
| Standardbegrensning for ikke-konfigurerte verktøy | Admin | Samme panel, øverst i Tool permissions |
| "Always allow"-sperre og Skip approvals | Admin | /admin-settings/cowork |
| Koble til / koble fra (egen konto) | User | /customize/connectors |
| Preferanse per verktøy (egen konto) | User | /customize/connectors → koblingsdetalj |
| Språk / locale | User | Profilmenyen i sidepanelet → Language |
Kilder: praktisk fangst mot claude.ai og dokumentasjonen for anonym.legals MCP-server. Ikoner og grensesnitt tilhører henholdsvis Anthropic og anonym.legal.
Klar til å beskytte teamet ditt?
Begynn å anonymisere før det når Claude
Opprett en anonym.legal-konto, koble den til Claude Enterprise-arbeidsområdet ditt, og hver melding forblir PII-fri som standard.
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.