Por George Curta ·
Guia de integração empresarial
Integrar anonym.legal com Claude Enterprise
Guia passo a passo para administradores e utilizadores de um espaço de trabalho Claude Enterprise — com capturas de ecrã, modelo de permissões e verificação.
https://anonym.legal/mcpAuth: DCR + OAuthVisão geral
Parte A — Configuração do administrador
Parte B — Configuração do utilizador final
Verificação e referência
1. Visão geral e pré-requisitos
O anonym.legal expõe um servidor MCP (Model Context Protocol) que deteta, tokeniza e destokeniza dados pessoais (PII) em texto. Ligado ao Claude Enterprise, permite ao Claude ocultar PII antes de as enviar a terceiros, repor os valores originais mediante pedido e monitorizar custo/quota.
Quem faz o quê
- AdminRegista o conector para todo o espaço de trabalho, define o tecto de permissões ao nível da organização e controla a autorização Cowork. Nada disto afeta as credenciais de um utilizador em particular.
- UtilizadorAutoriza o conector para a sua própria conta Claude via OAuth e escolhe uma preferência por ferramenta (Always allow / Perguntar / Bloqueado) dentro do tecto do administrador.
O que precisa
- Um espaço de trabalho Claude Enterprise (este guia aplica-se a qualquer tenant Enterprise).
- Perfil de administrador no Claude para a Parte A.
- Uma conta anonym.legal para o handshake OAuth (os utilizadores veem uma janela de início de sessão durante a ligação).
- URL do servidor MCP: https://anonym.legal/mcp.
Parte A
Configuração do administrador
Tudo na Parte A ocorre em /admin-settings/* e requer perfil de administrador. Estes passos afetam todos os membros da sua organização.
2. Admin — adicionar o conector personalizado
O Claude disponibiliza um diretório de conectores próprios e de parceiros, mas o anonym.legal é adicionado como conector Web personalizado. Comece em https://claude.ai/admin-settings/connectors.
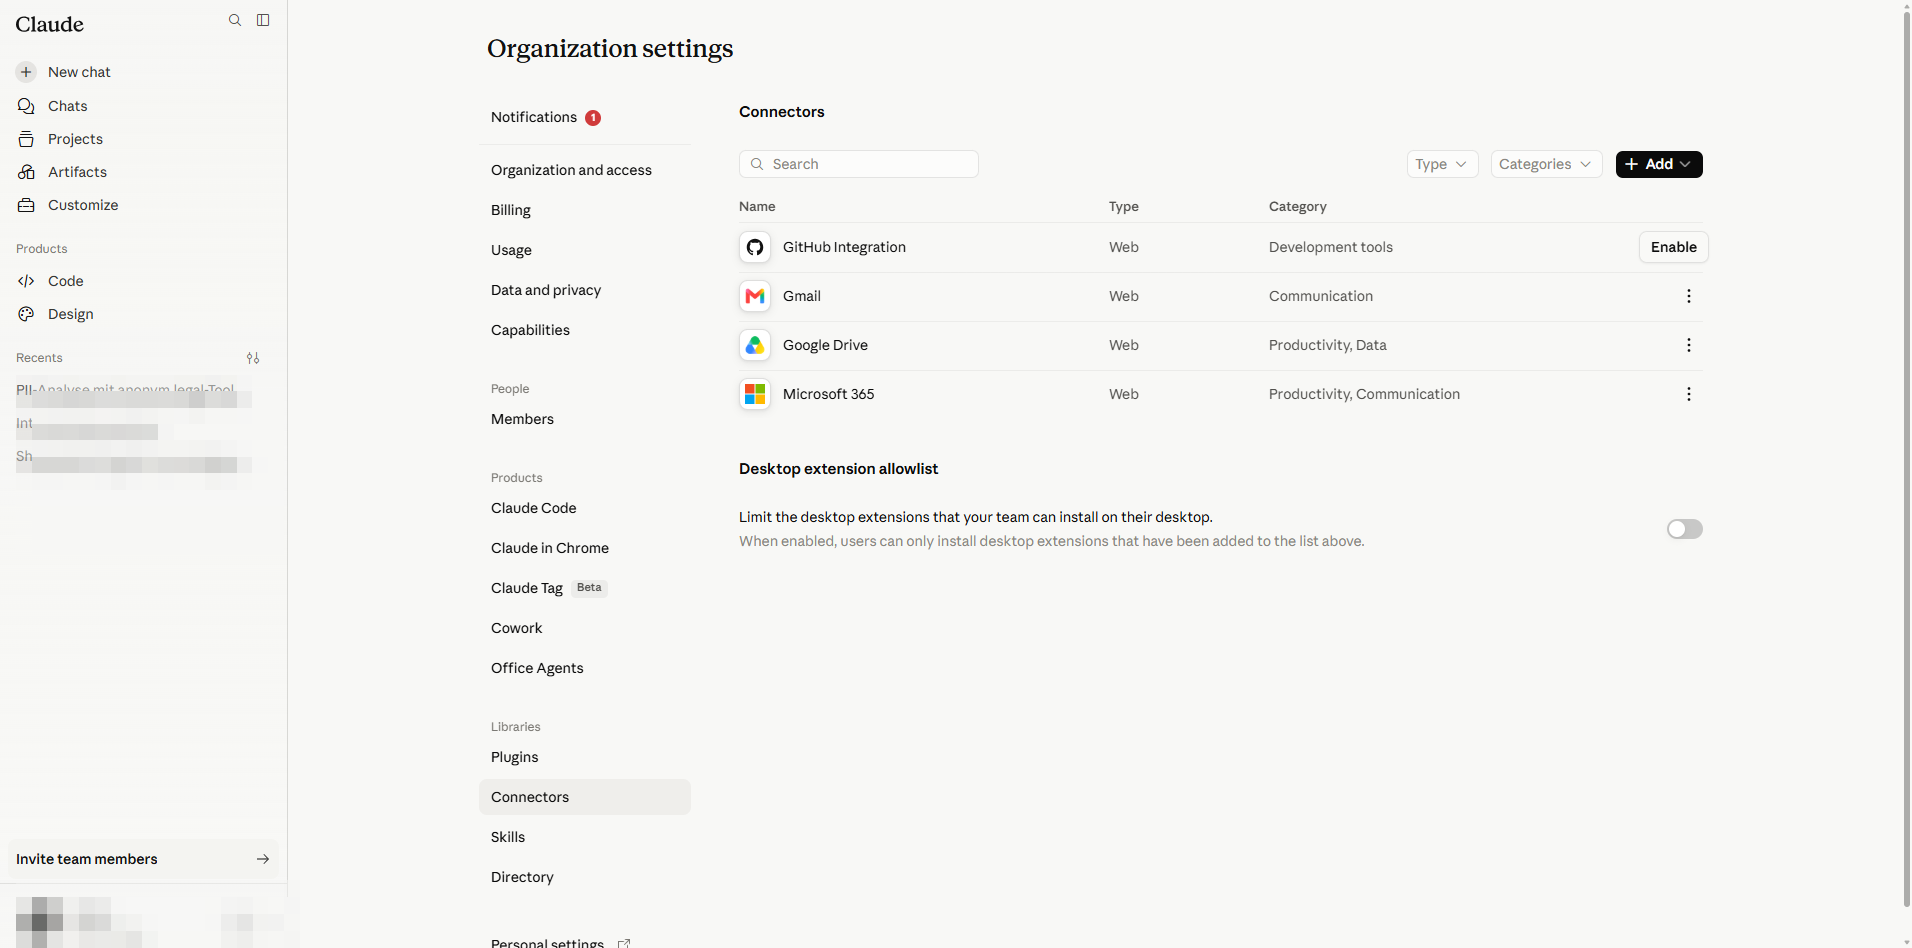
- 1
Clique em Add connector. O menu apresenta duas opções: All available (diretório curado) e Custom.
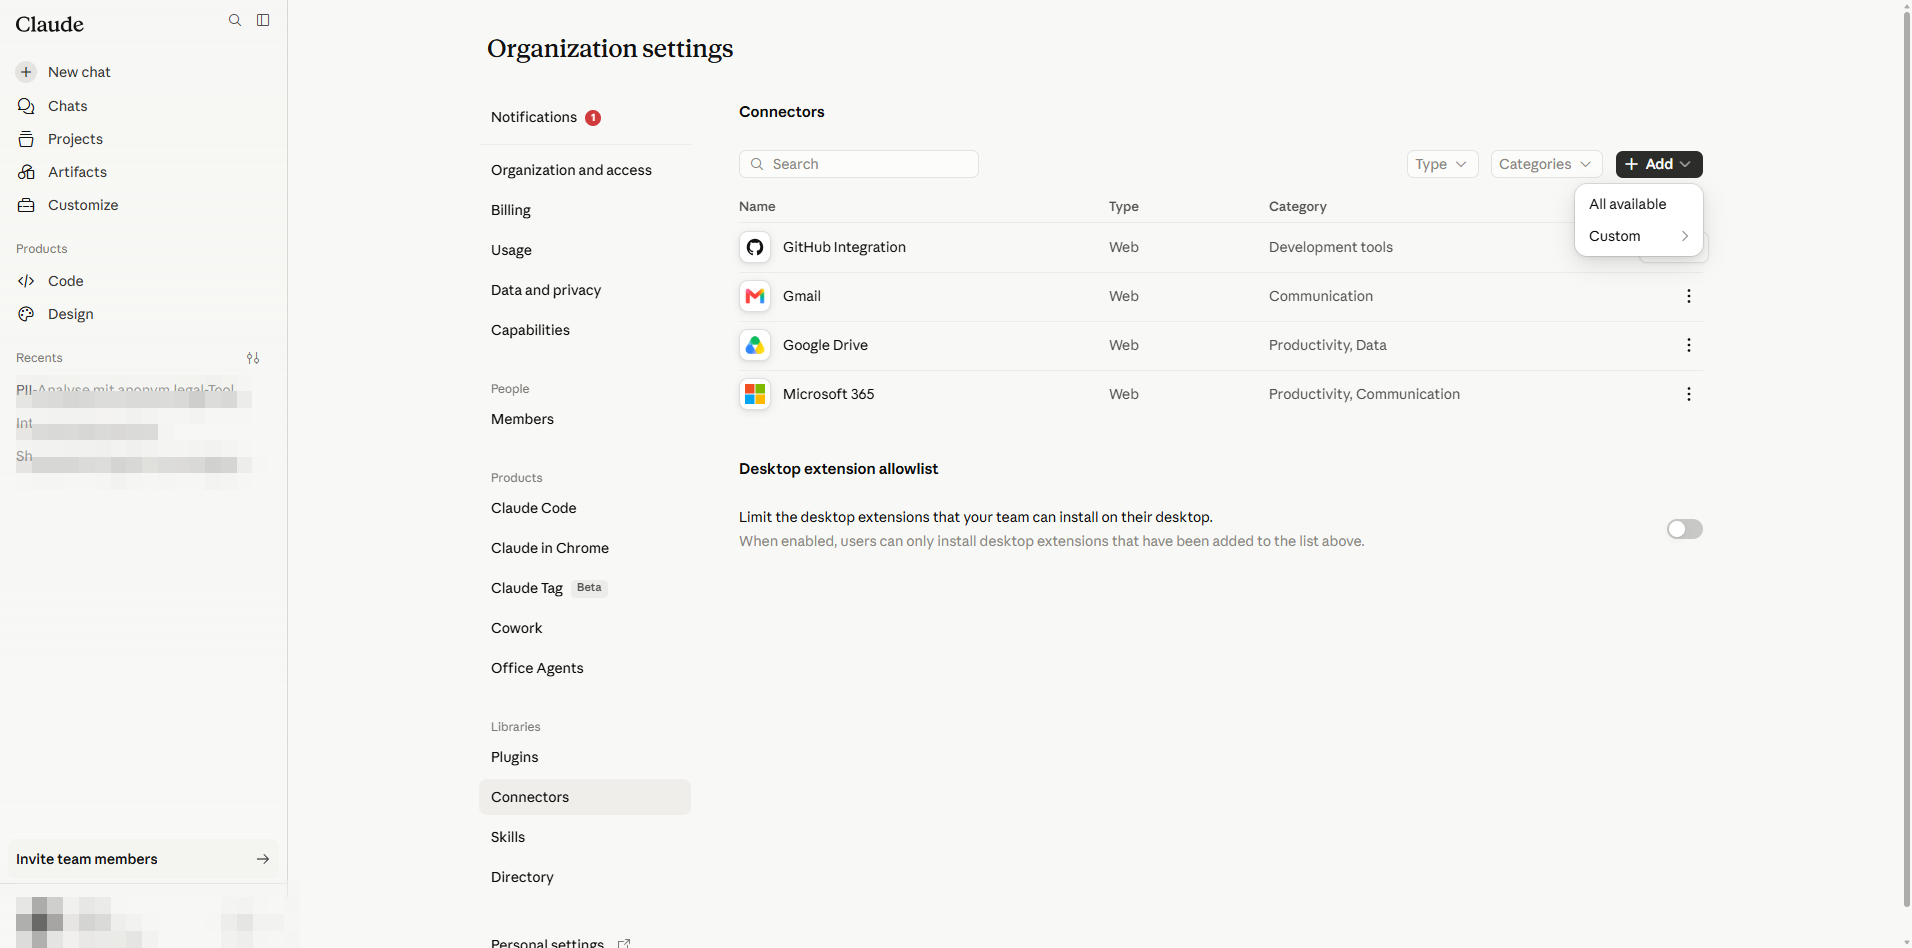
Menu Add connector: escolha Custom para servidores MCP arbitrários. - 2
Passe o rato sobre Custom; um submenu oferece Web ou Desktop. O anonym.legal é um endpoint MCP alojado, por isso escolha Web.
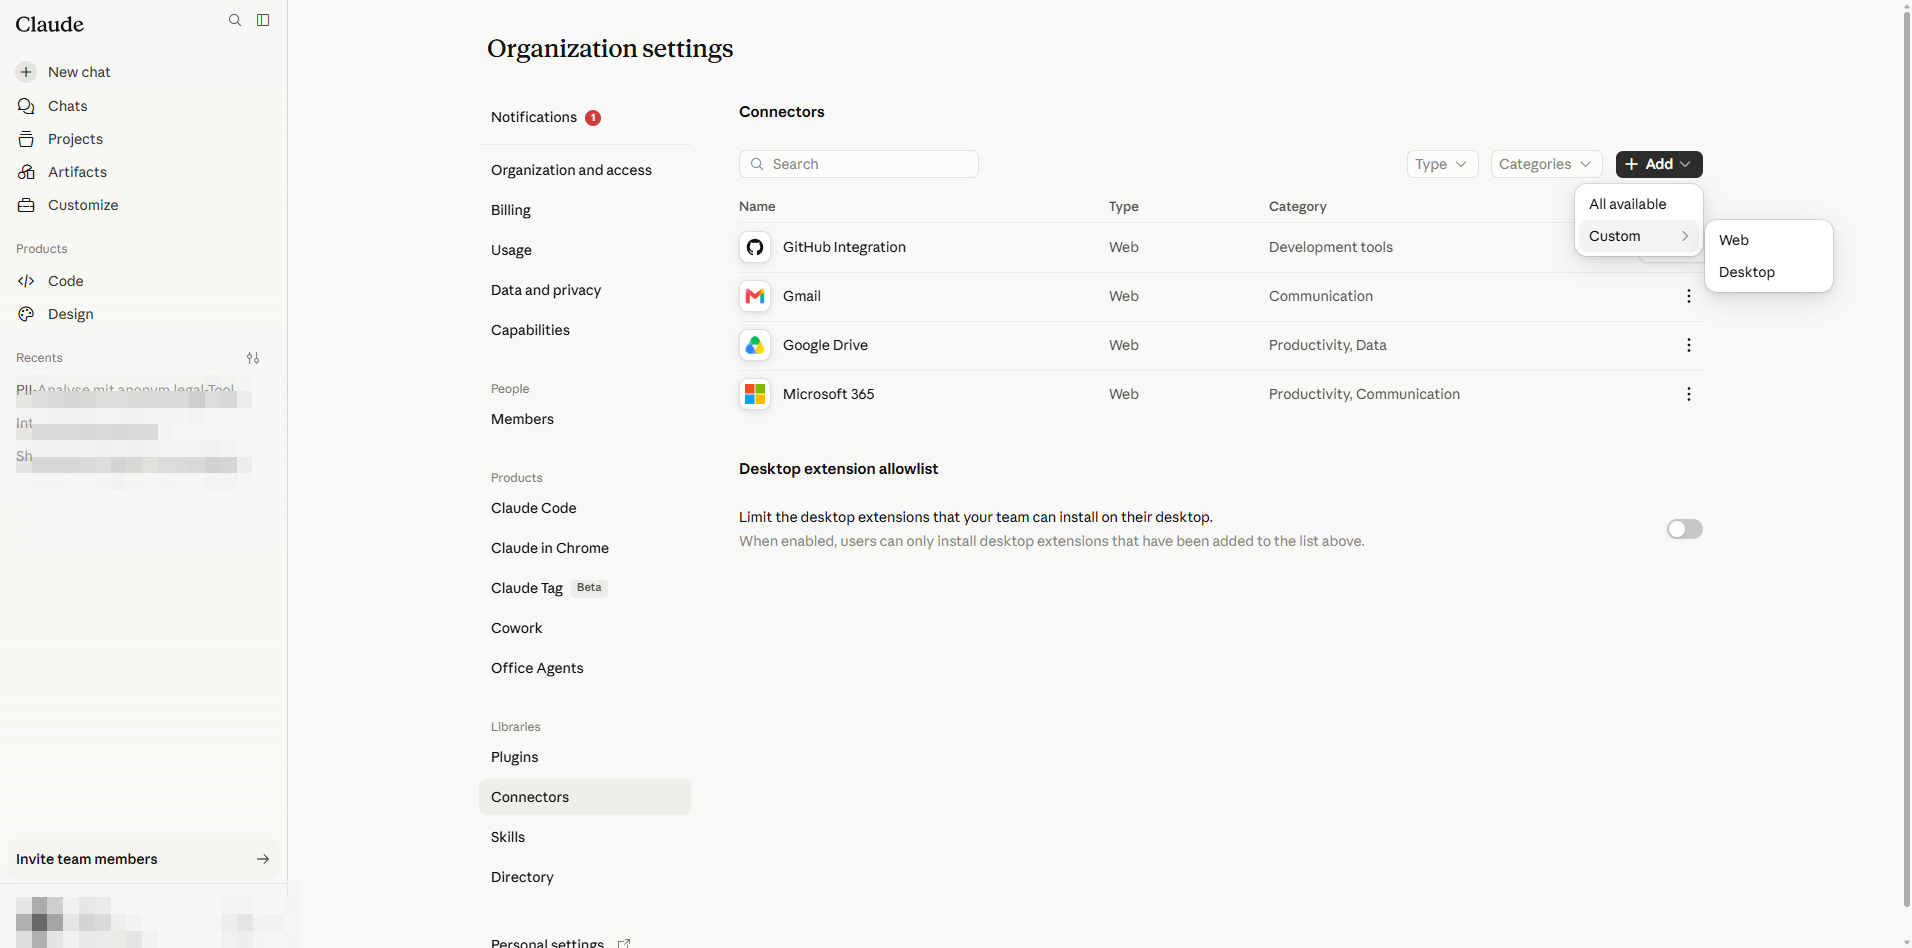
Escolha Web para um servidor MCP remoto; Desktop é para um servidor alojado localmente. - 3
Abre-se a caixa de diálogo Add custom connector (atualmente em BETA).
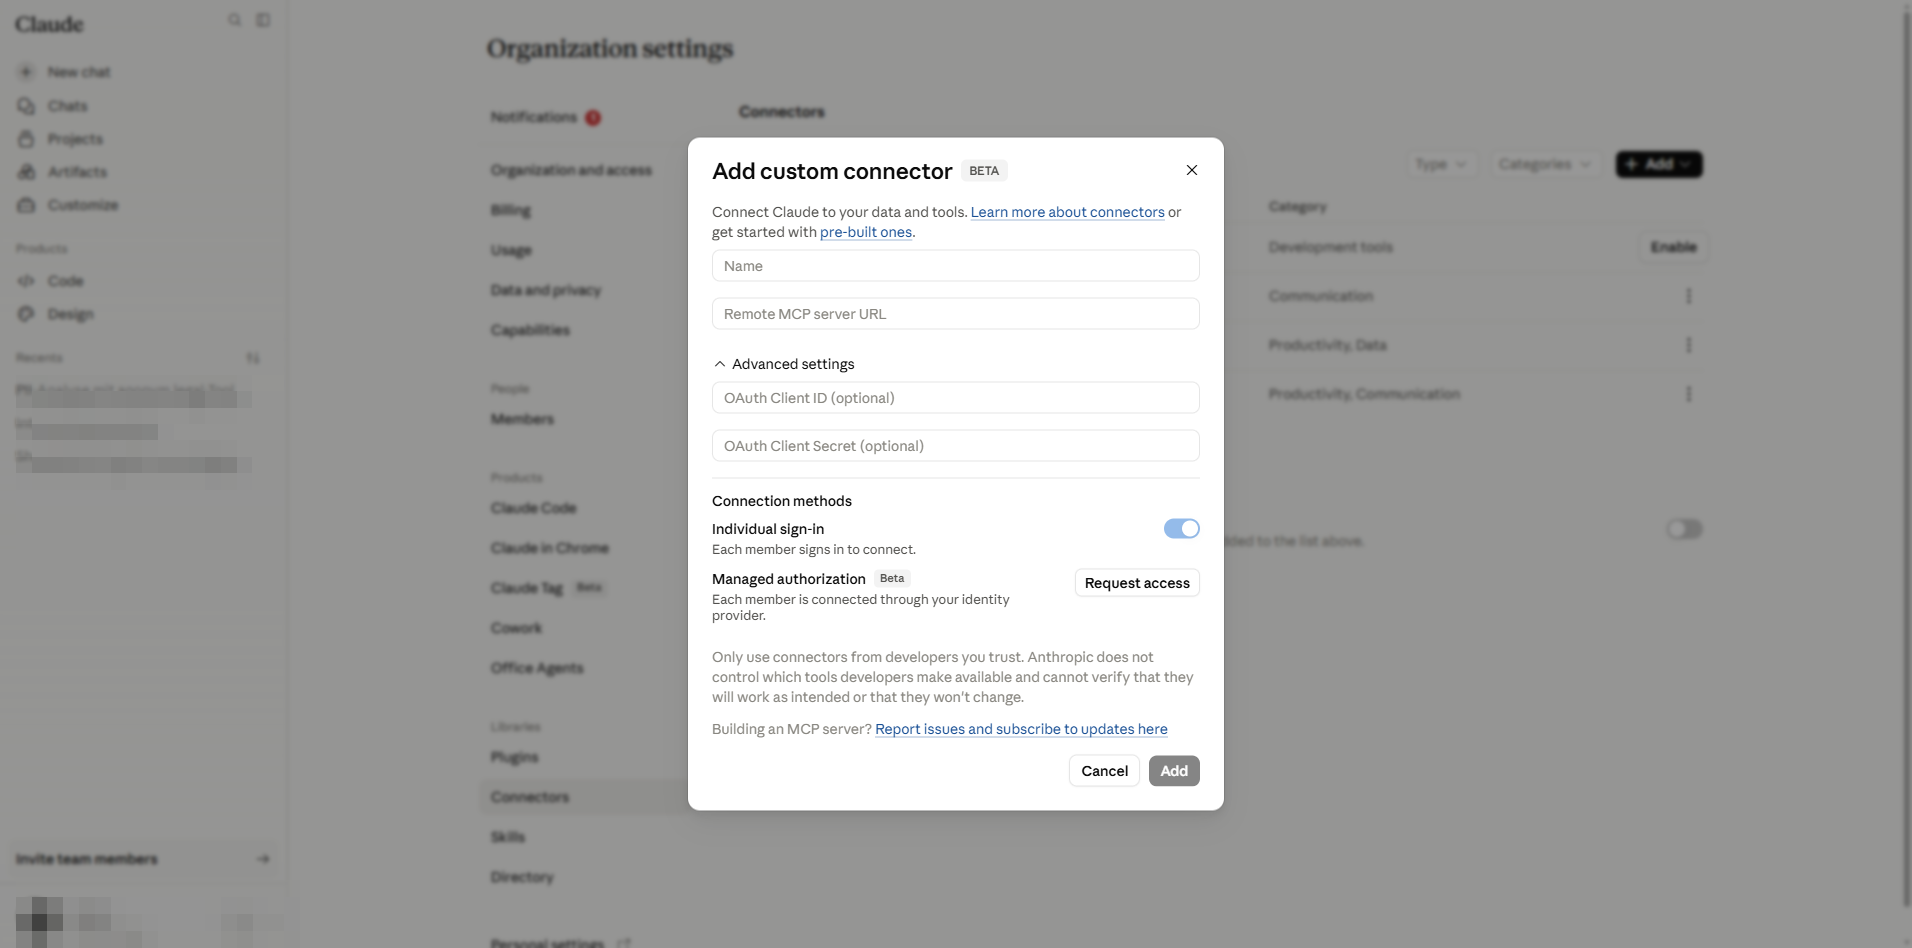
Caixa de diálogo vazia. Campos: Name, Remote MCP server URL, OAuth Client ID/Secret opcionais e método de autorização. - 4
Preencha os campos:
- Name: anonym.legal (mostrado aos utilizadores nos chats e nas definições).
- Remote MCP server URL: https://anonym.legal/mcp.
- Deixe OAuth Client ID e Client Secret vazios. O anonym.legal suporta Dynamic Client Registration (DCR), pelo que o Claude negoceia automaticamente as credenciais de cliente. Preencher estes campos só é necessário quando o fornecedor MCP não suporta DCR.
- Mantenha Individual sign-in selecionado (predefinido). Cada utilizador autoriza-se com a sua própria conta anonym.legal.
- A opção Managed authorization (Beta) está desativada, salvo se o seu tenant estiver na lista de espera enterprise-managed-auth; o modo gerido permitiria que a sua organização detivesse os tokens de forma centralizada em vez de cada utilizador.
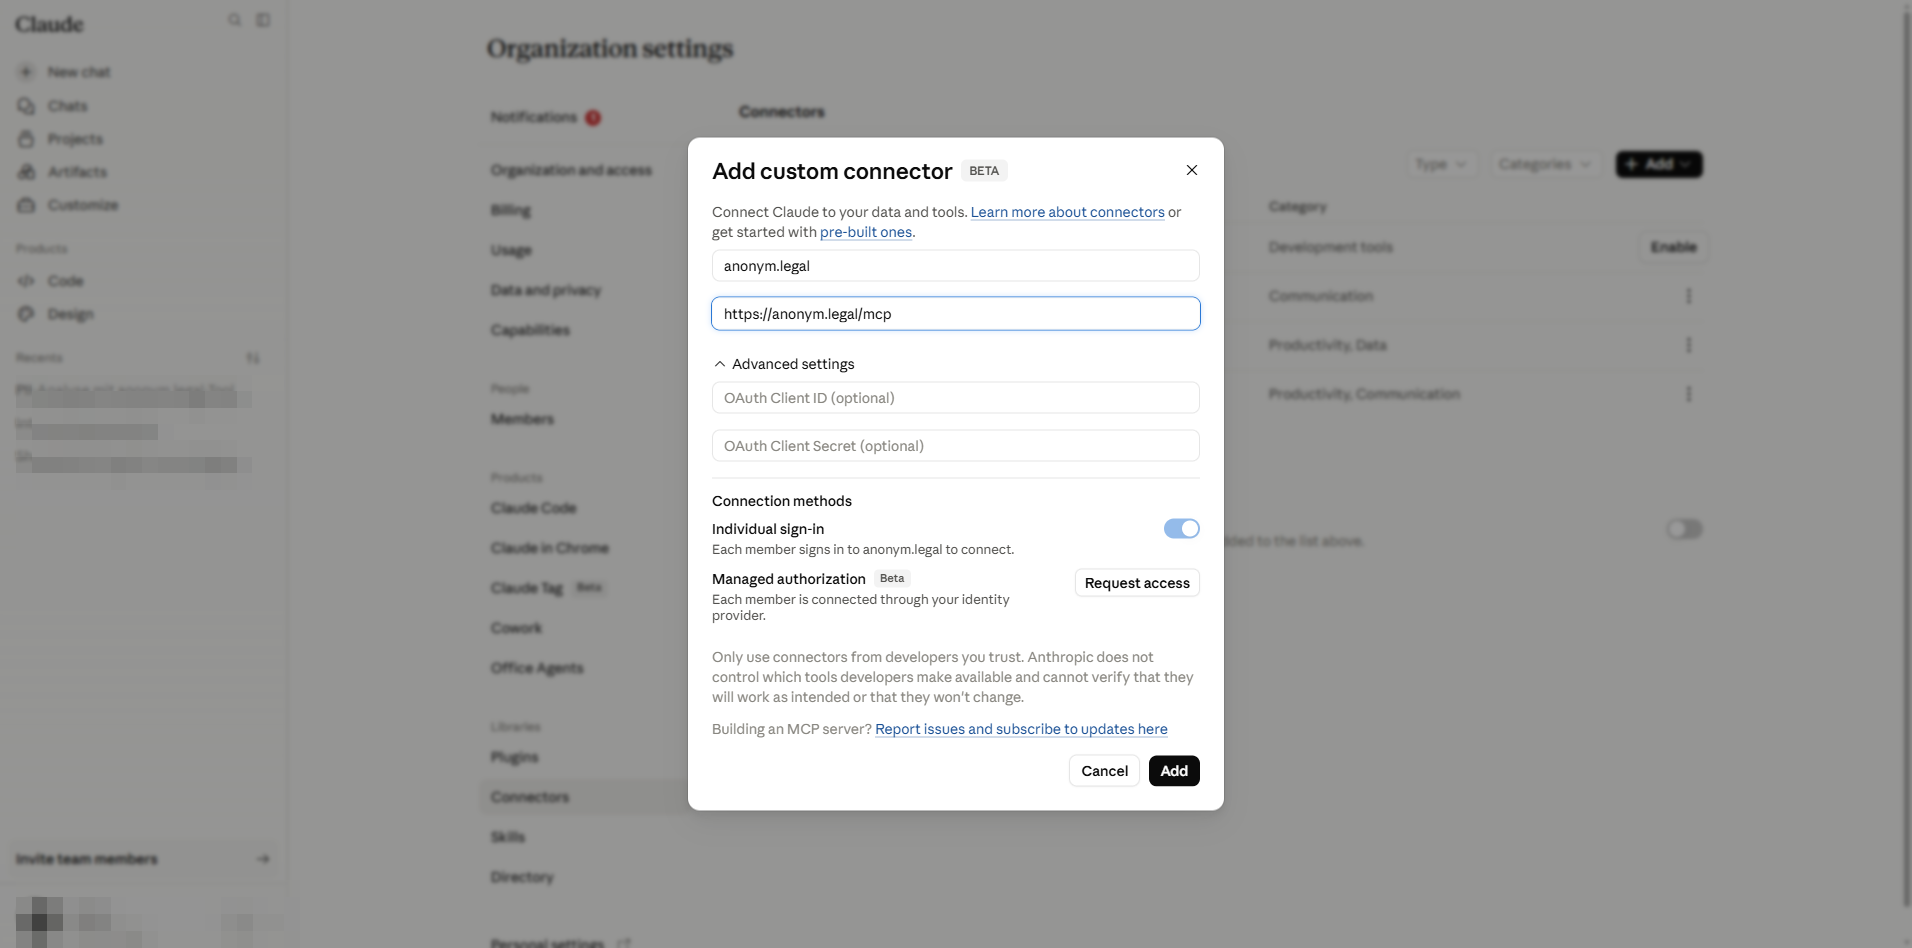
Caixa de diálogo preenchida. Aviso: ative apenas conectores de programadores em quem confia — um servidor malicioso pode injetar instruções ("prompt injection") através das respostas das ferramentas. - 5
Clique em Add. O conector passa a aparecer na lista de conectores. Os utilizadores ainda não o podem usar — cada um tem de passar pela Parte B.
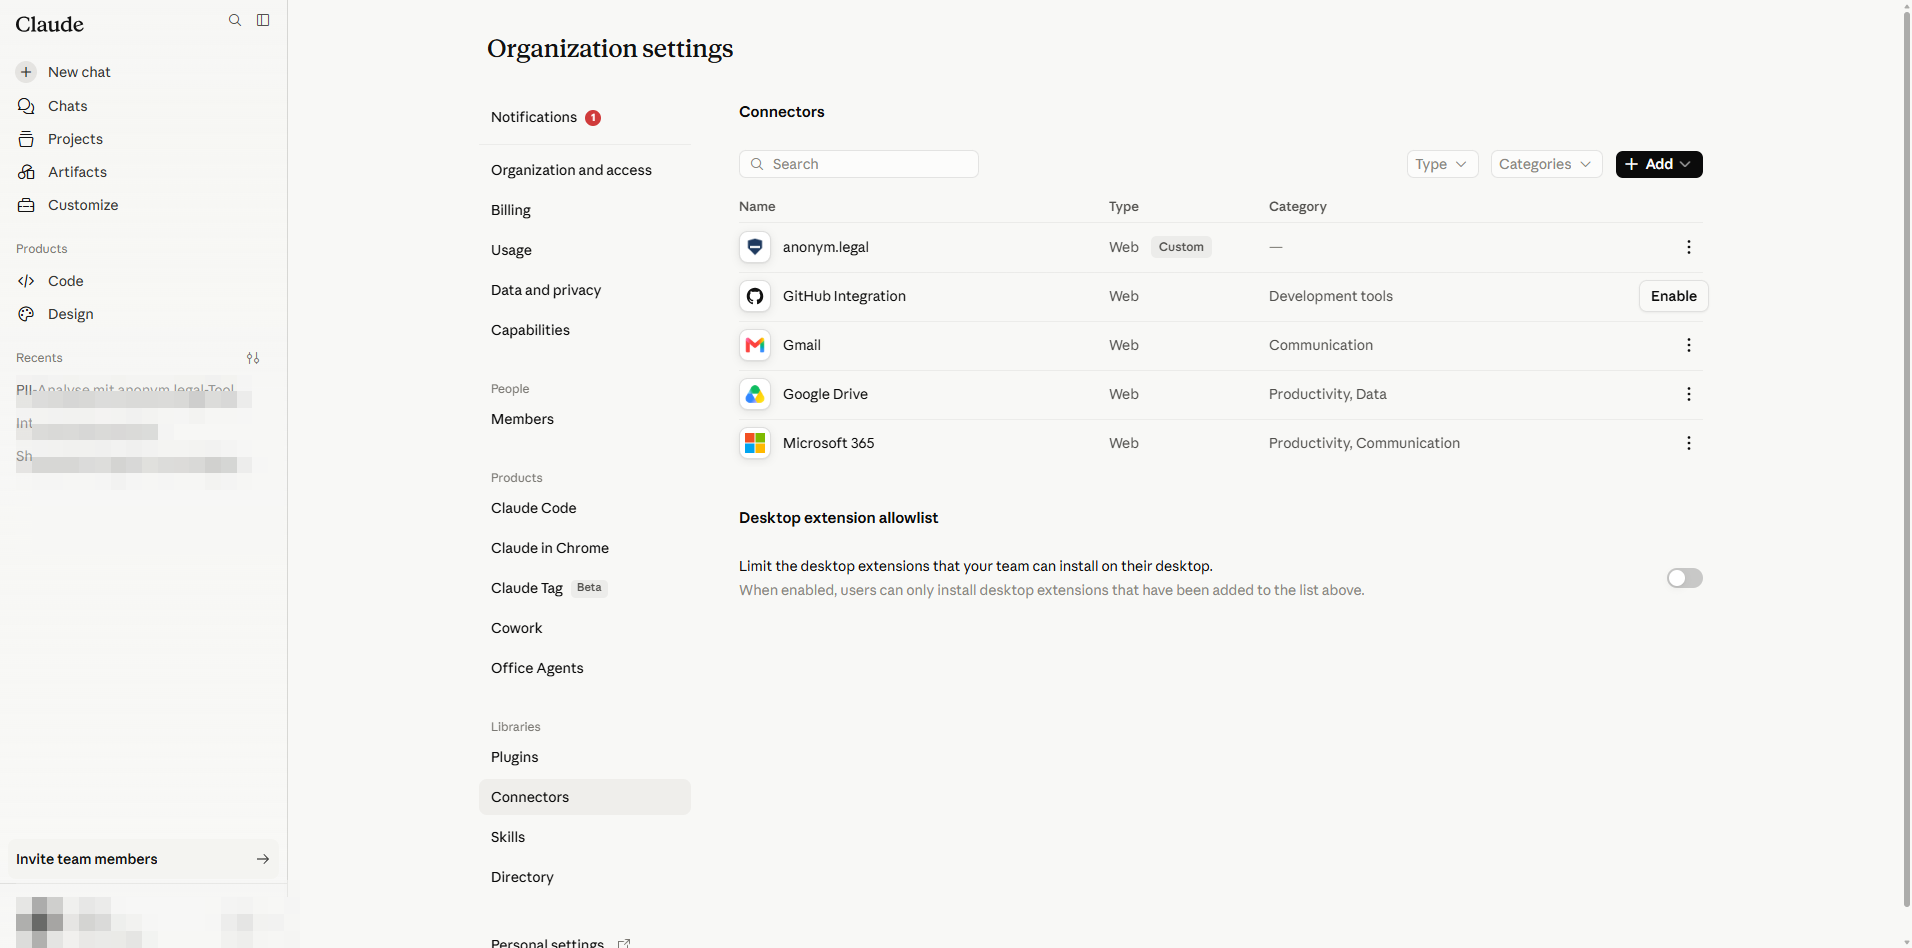
Registado. Qualquer pessoa da sua organização pode agora ativá-lo a partir da sua própria página Customize.
3. Admin — configurar o tecto de permissões das ferramentas
Clique na linha do anonym.legal para abrir os seus detalhes. As escolhas de permissões do administrador formam um tecto: os utilizadores individuais podem ser iguais ou mais restritivos, nunca mais permissivos.
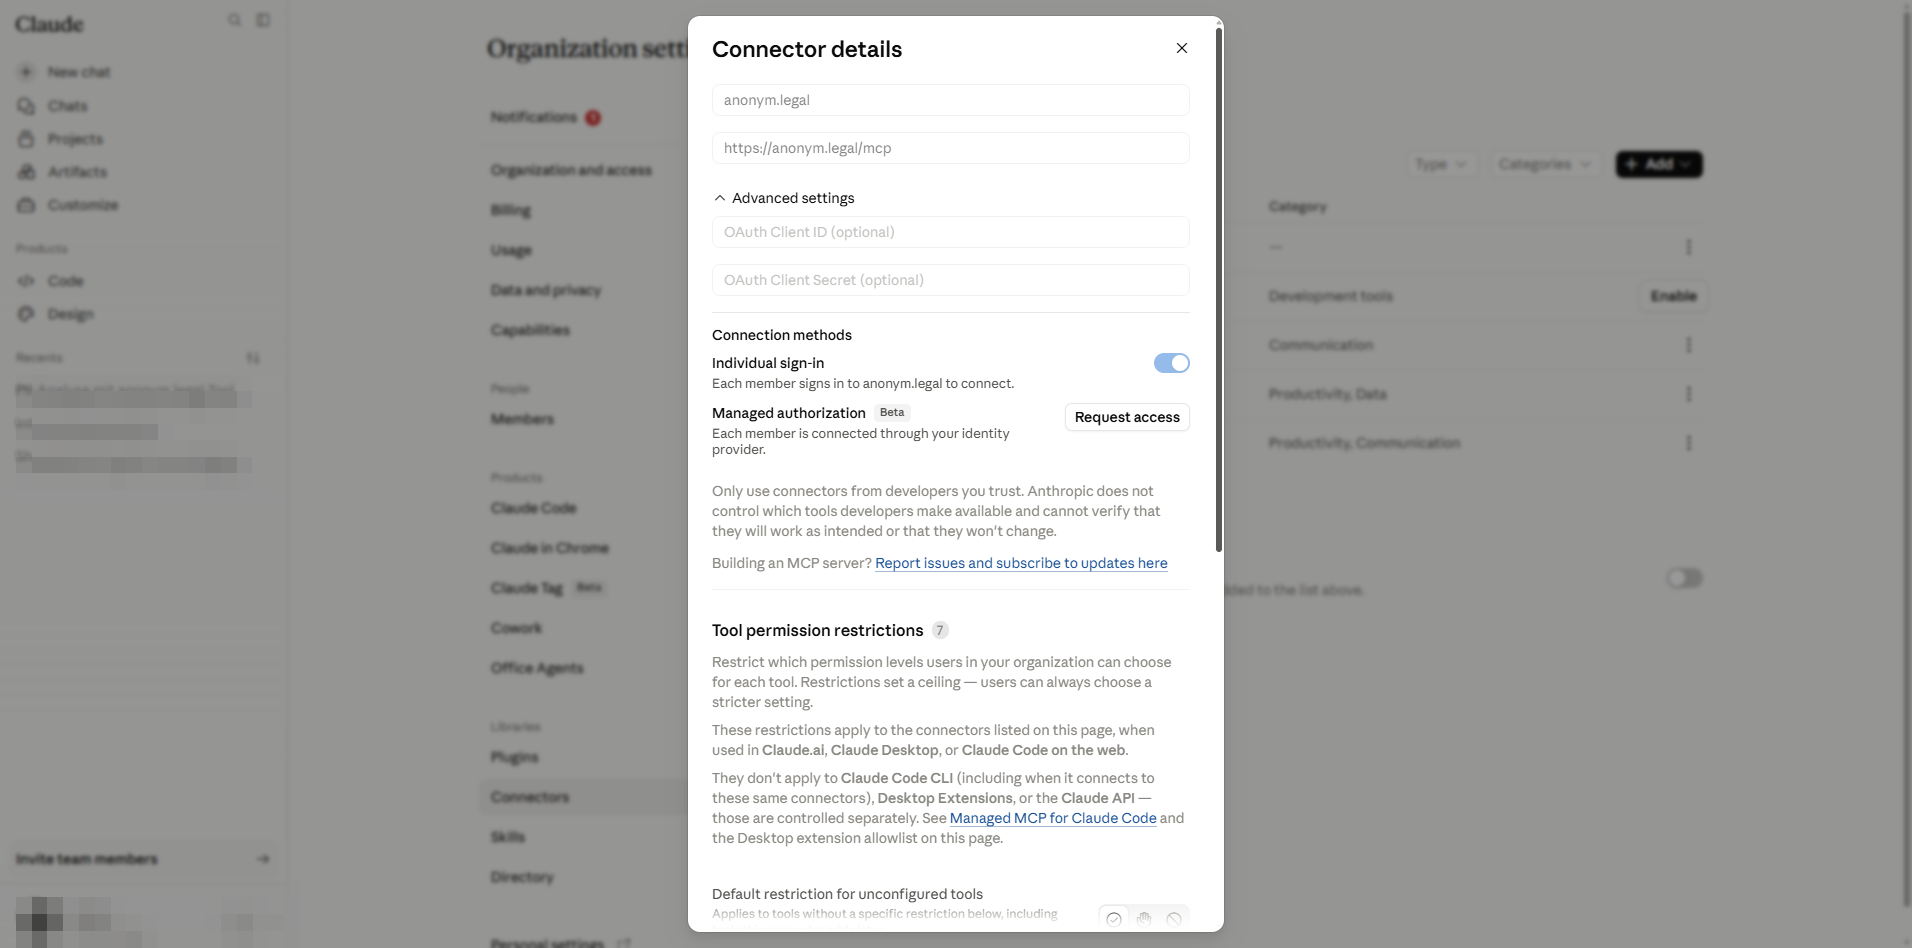
Restrição predefinida para ferramentas não configuradas
O primeiro controlo decide o que acontece quando o anonym.legal introduz uma nova ferramenta ainda não listada aqui. Escolha Blocked para a postura mais segura; as ferramentas já configuradas não são afetadas.
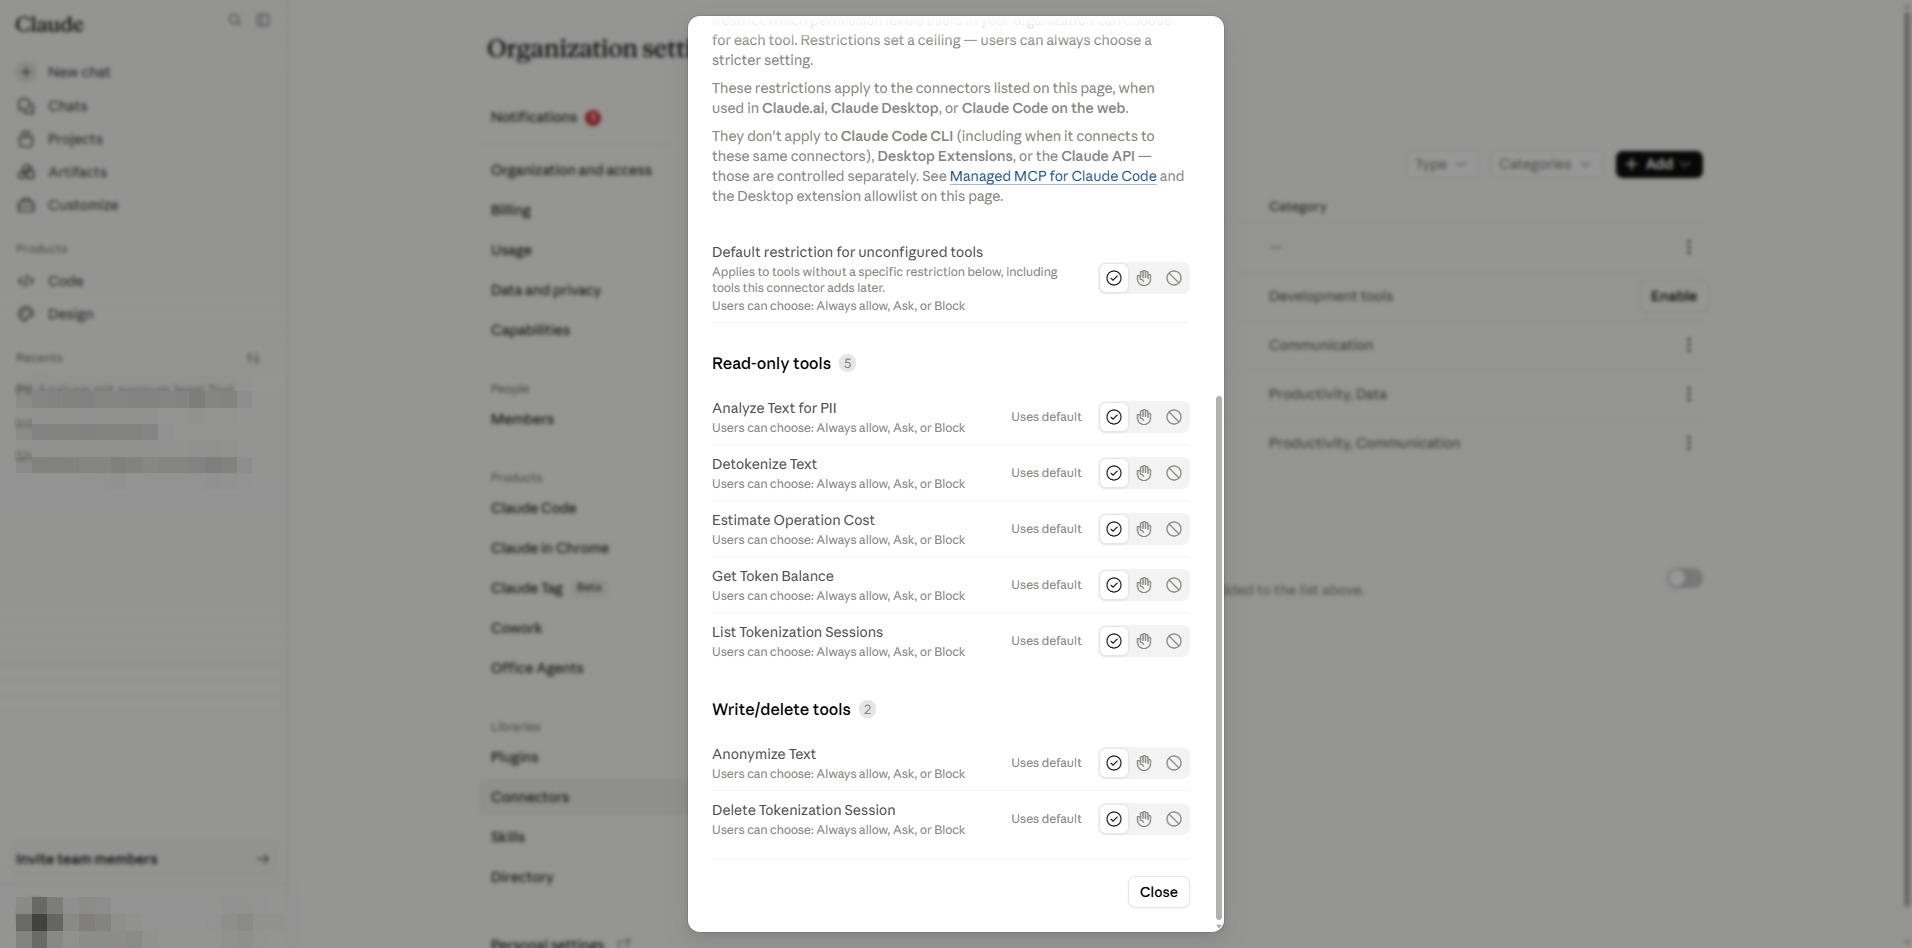
Ferramentas só de leitura
Estas chamam o anonym.legal sem alterar o estado do lado do fornecedor. Neste lançamento, todas as seis estão definidas como Always allow para que os utilizadores finais as possam invocar sem atrito.
- Analyze Text for PII — deteta entidades PII numa amostra de texto.
- Detokenize Text — reverte a anonimização usando um token de sessão.
- Estimate Operation Cost — cálculo de preços em simulação antes de chamadas reais.
- Get Token Balance — quota restante para a conta.
- List Tokenization Sessions — sessões criadas por este utilizador.
- Listar Predefinições — as predefinições de anonimização integradas, pessoais e públicas disponíveis para passar a outras ferramentas.
Ferramentas de escrita / eliminação
Estas ferramentas criam ou destroem estado no anonym.legal (uma sessão de tokenização ou os seus registos). A sua organização permite-as, mas os tenants sensíveis podem forçar Approval required para que o Claude tenha de pedir confirmação ao utilizador antes de cada chamada.
- Anonymize Text — substitui PII por tokens reversíveis (cria uma sessão de tokenização).
- Delete Tokenization Session — descarta irreversivelmente uma sessão e os seus tokens.
- Ocultar PII em Imagem — deteção baseada em OCR que oculta ou analisa PII numa imagem PNG/JPEG (consome tokens; requer ocultação de imagens ativada).
4. Admin — autorização Cowork para "Always allow"
Independentemente da tabela por ferramenta, as definições Cowork/agente do Claude decidem se o nível "Always allow" está sequer disponível para as ferramentas do conector. Navegue para https://claude.ai/admin-settings/cowork.
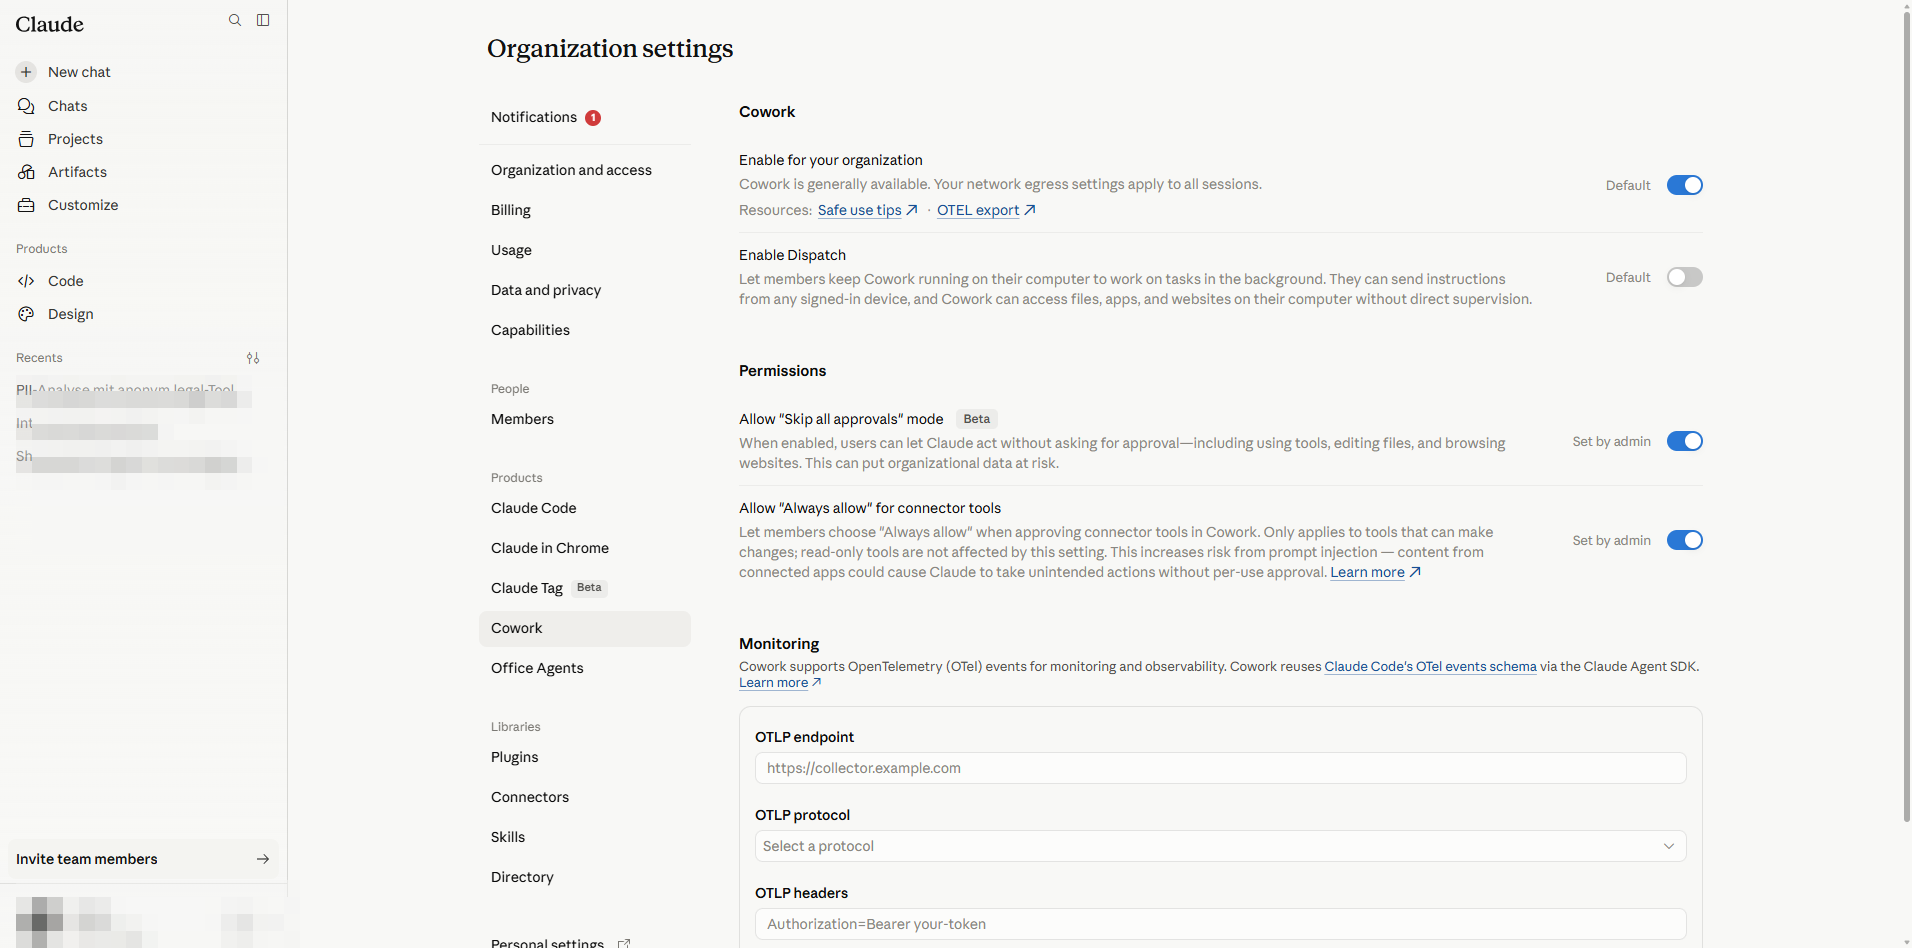
- Enable for your organization — tem de estar ativo para que os conectores possam ser executados de forma agêntica.
- Enable Dispatch — controla a funcionalidade Dispatch; não relacionada com as permissões do conector.
- Allow "Skip all approvals" mode (Beta) — perigoso: os utilizadores obtêm um alternador único para ignorar todas as solicitações. Deixe desligado para cargas reguladas.
- Allow "Always allow" for connector tools — quando desligado, os utilizadores não podem persistir uma preferência "Always allow"; obtêm uma experiência "Perguntar sempre" mesmo para ferramentas só de leitura. Quando ligado, os utilizadores continuam limitados pelo tecto por ferramenta do administrador.
5. Admin — repor / remover o conector
Use estes passos quando o conector precisa de uma reinstalação limpa (por exemplo, após alterar o URL de transporte, rodar as credenciais de cliente ou reformar a integração). A remoção é ao nível da organização e invalida a autorização OAuth de todos os utilizadores.
- 1
Abra a tabela de conectores do administrador em https://claude.ai/admin-settings/connectors. Localize a linha do anonym.legal.
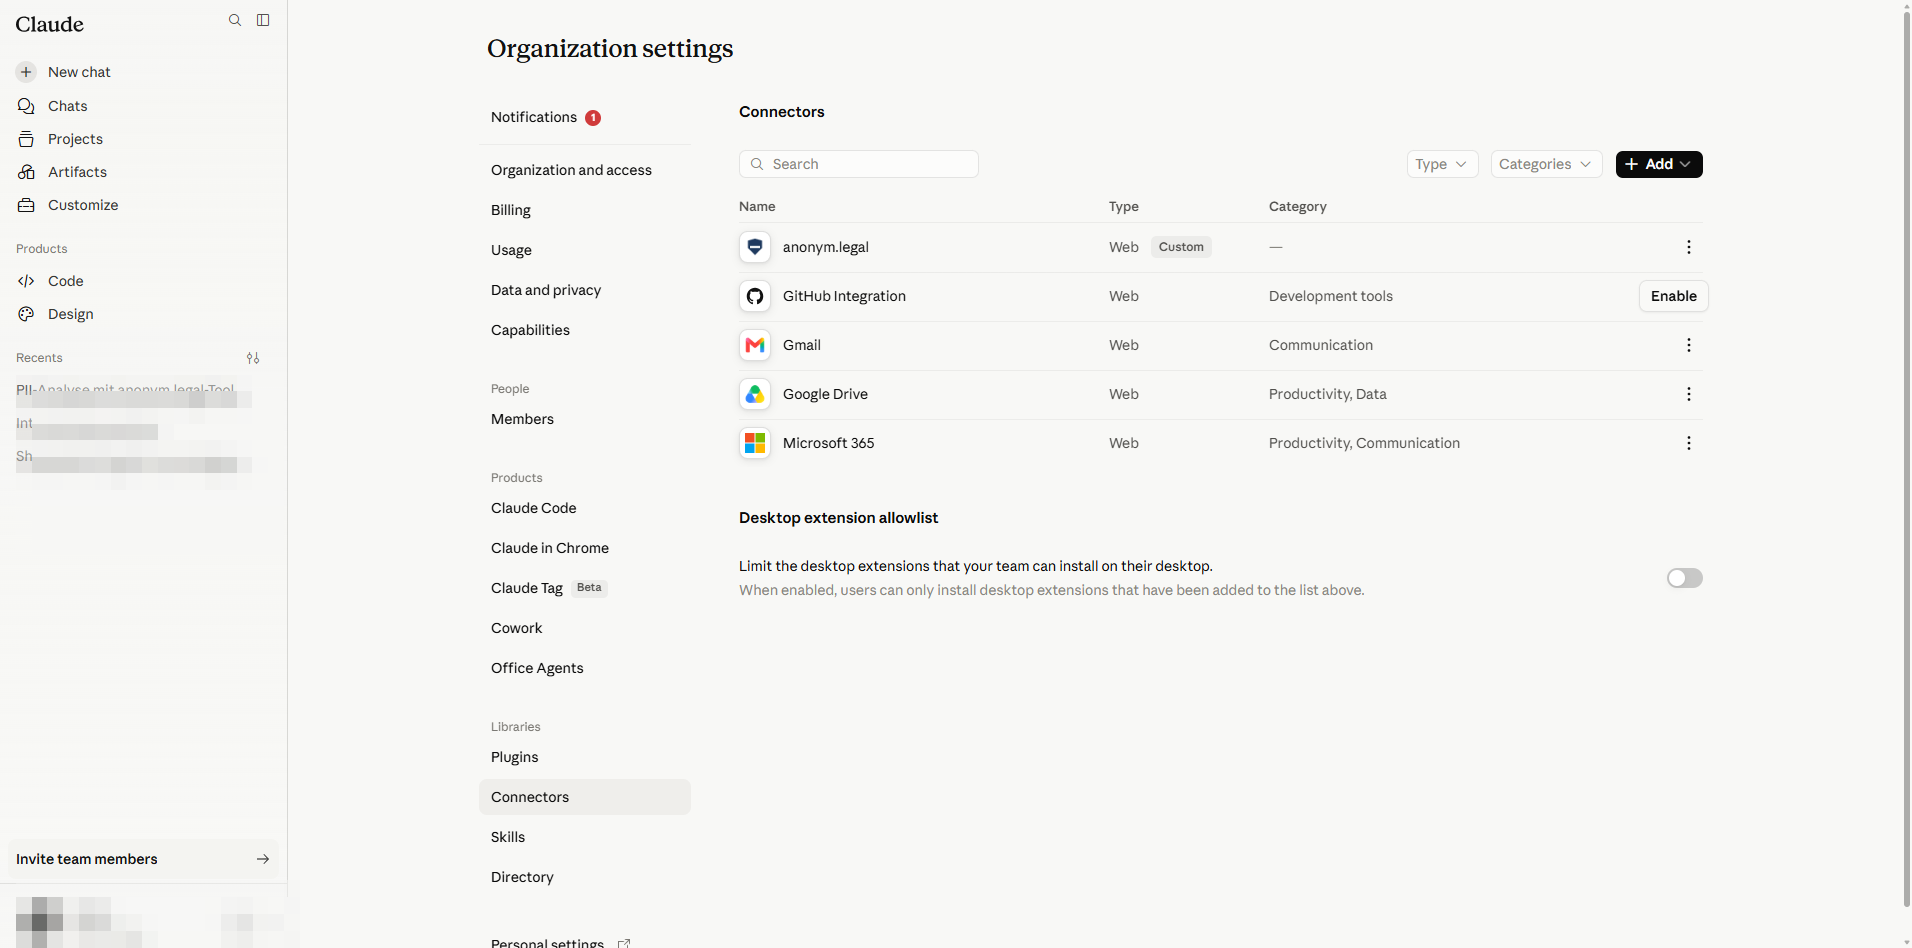
Admin → Connectors. - 2
Clique no ícone More options (⋯) na linha e escolha Delete.
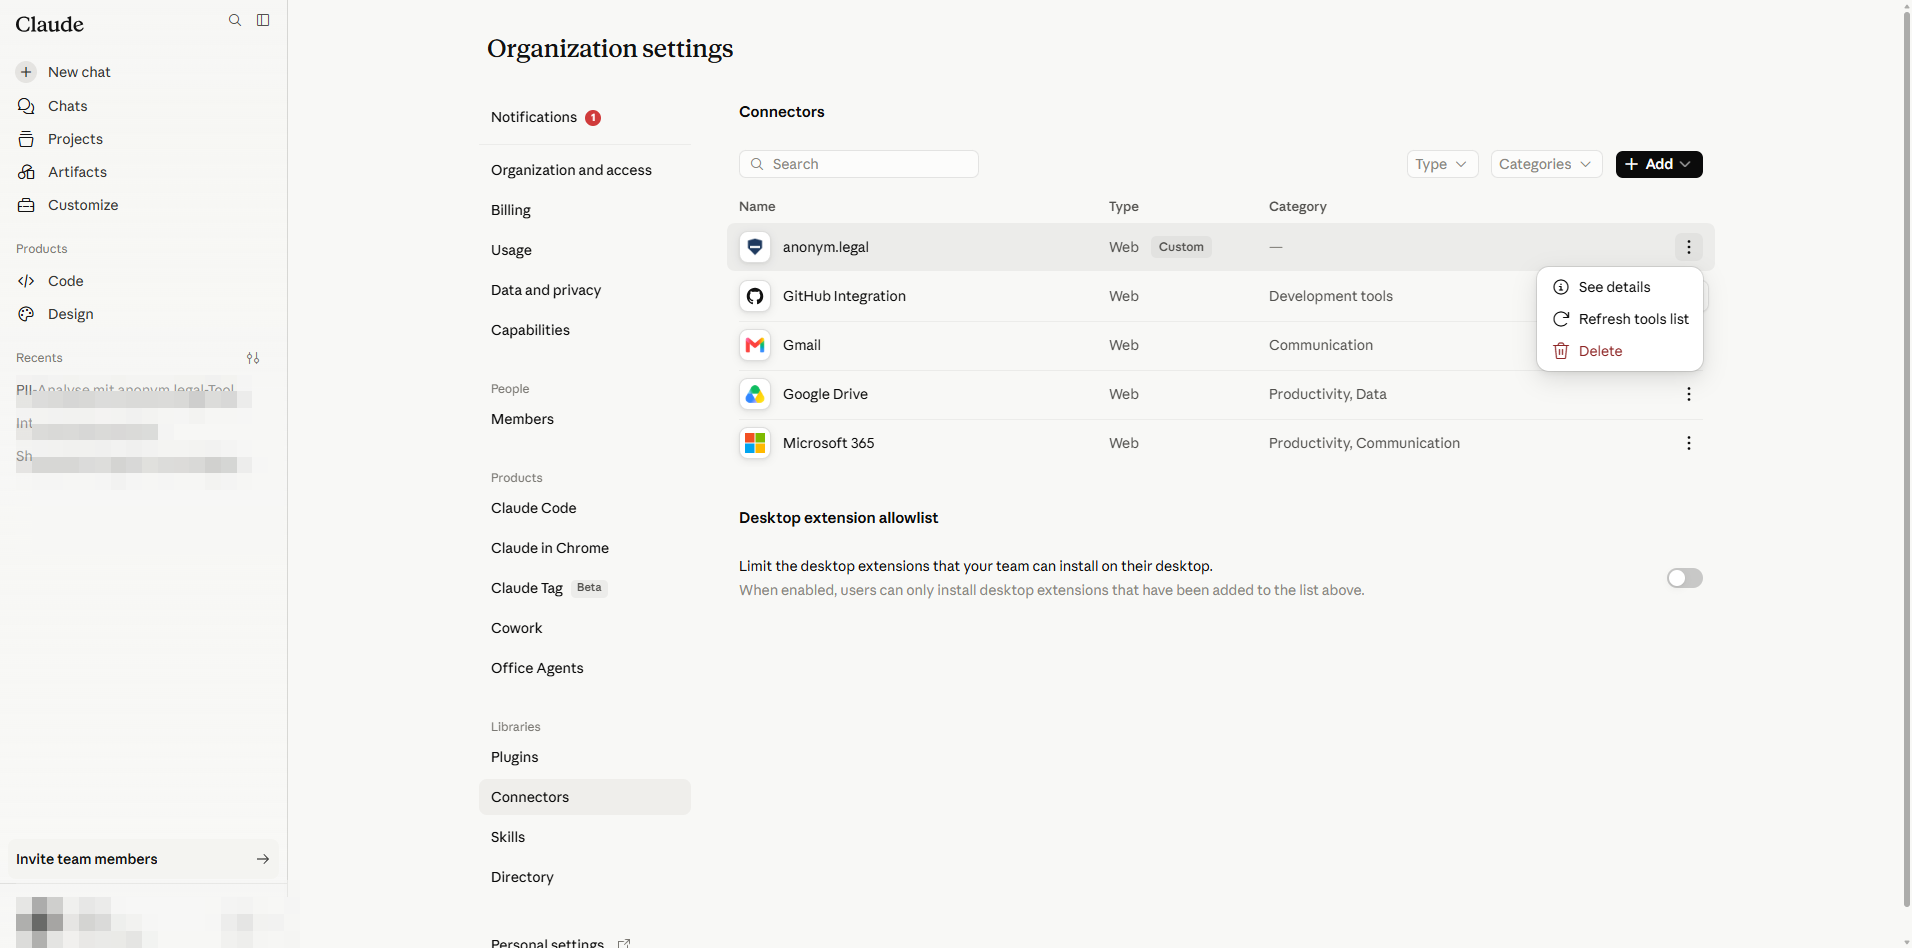
Menu contextual da linha: Delete remove o conector para toda a organização. - 3
Confirme na caixa de diálogo Remove anonym.legal for your team?.
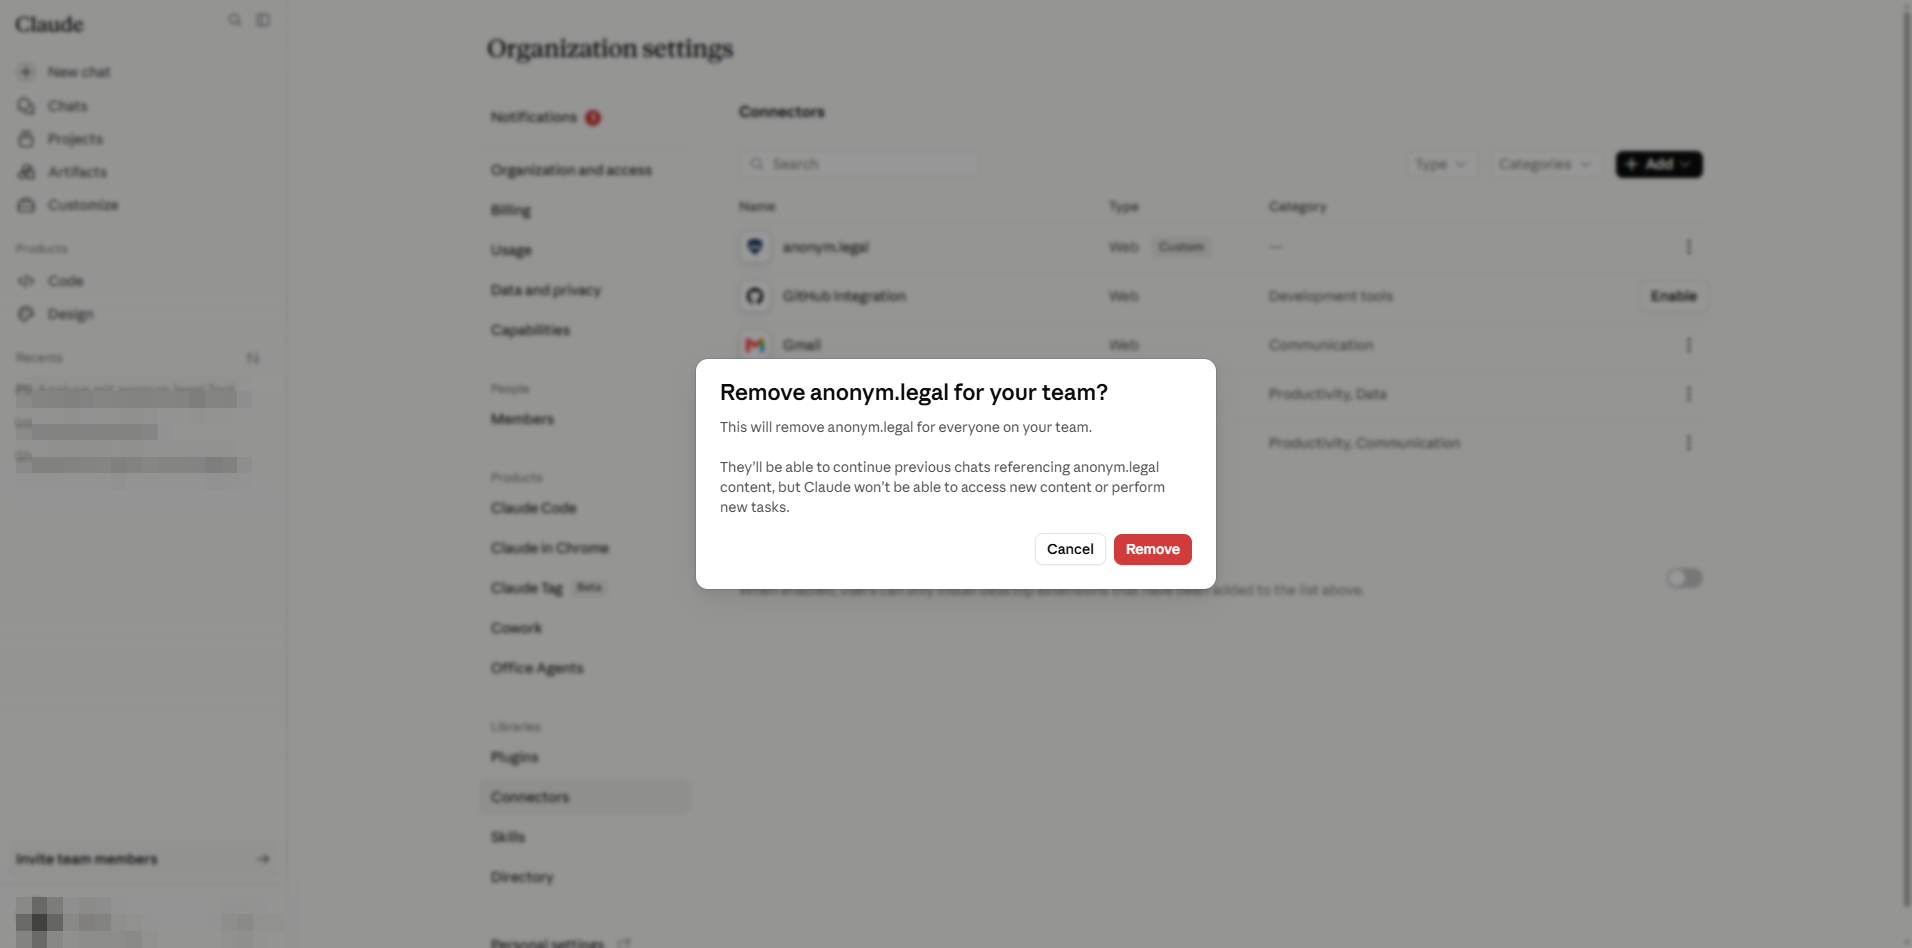
Confirmação de remoção. Isto elimina o registo do servidor para todos os utilizadores do espaço de trabalho. - 4
A tabela é atualizada sem o conector. Os utilizadores que o tinham ligado vê-lo-ão desaparecer da sua página Customize.
Estado limpo — seguro para voltar a adicionar via §2 com novas definições.
Parte B
Configuração do utilizador final
Tudo na Parte B ocorre em /customize/* e está limitado à conta do próprio utilizador atual. Os administradores não precisam de executar estes passos por outros utilizadores.
6. Utilizador — ligar e iniciar sessão via OAuth
Depois de o administrador publicar o conector (Parte A), cada utilizador ativa-o uma vez na sua própria conta.
- 1
Abra a barra lateral → Customize, ou vá a https://claude.ai/customize/connectors. O painel Connectors ao nível do utilizador lista tudo o que a organização publicou.
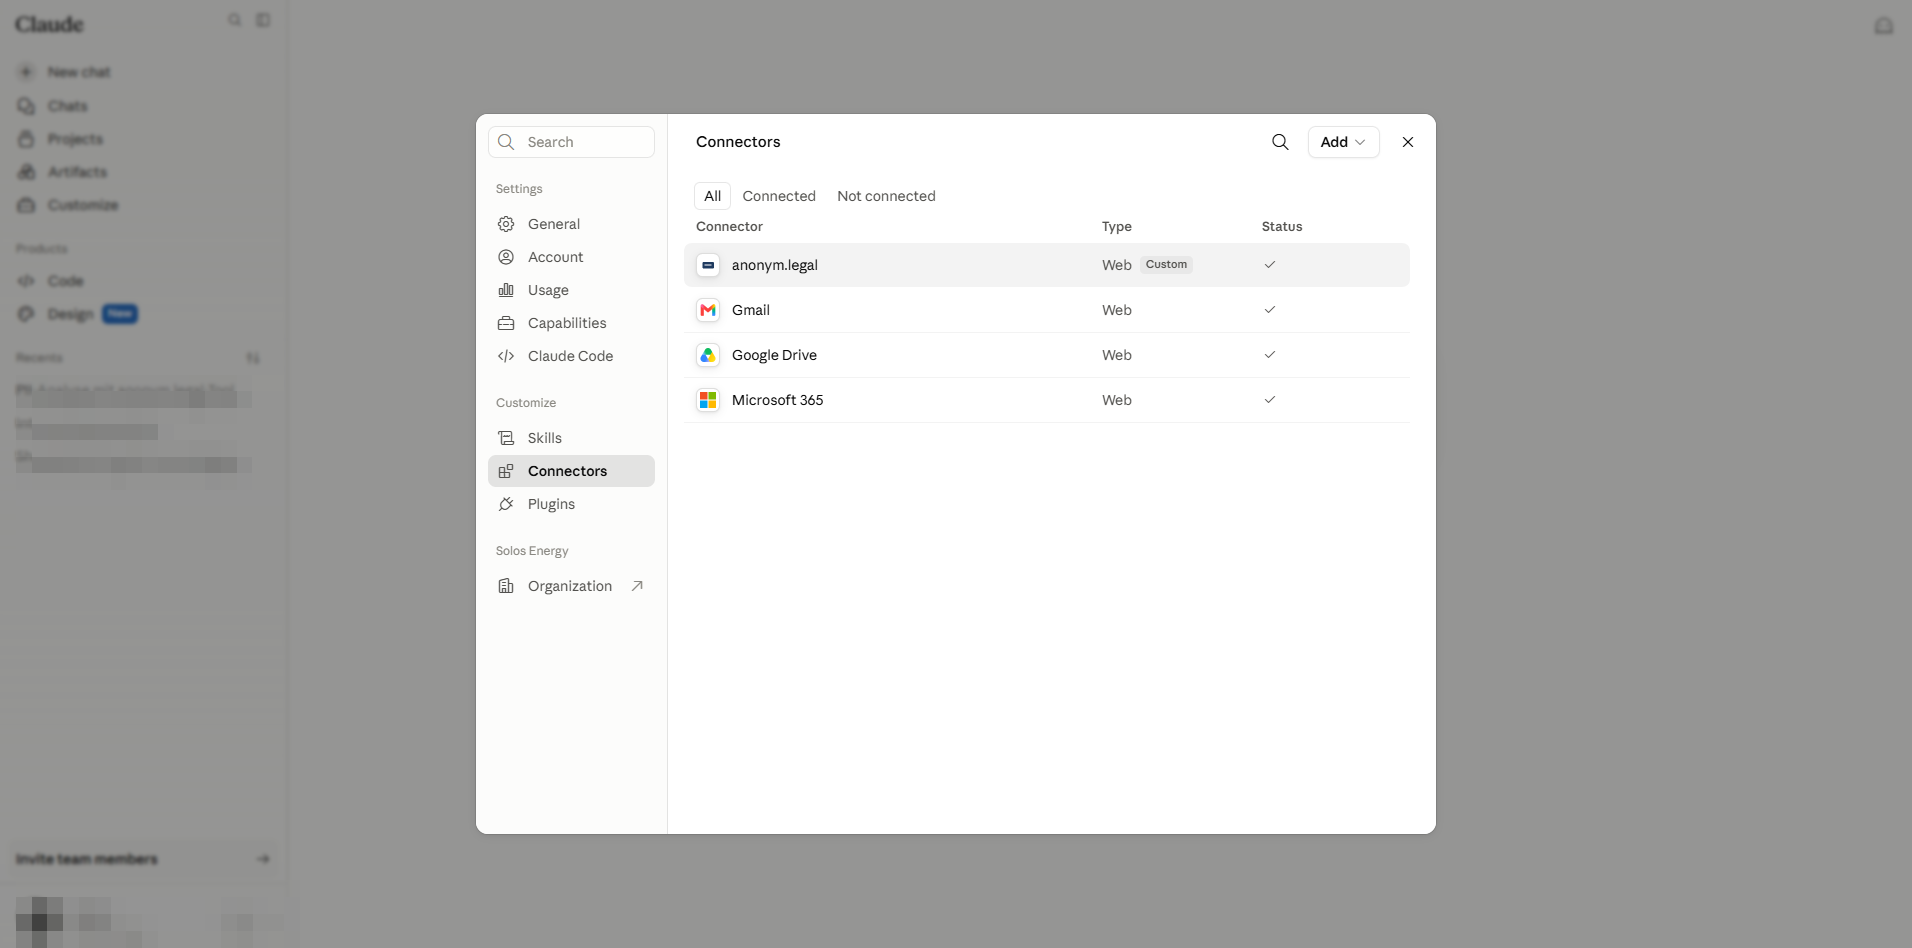
Vista de utilizador. O anonym.legal está marcado como Custom e, nesta conta, já está Connected. - 2
Se a linha mostrar Get started, clique nela. Uma janela pop-up abre a página de autorização OAuth do anonym.legal. Inicie sessão com as suas credenciais anonym.legal, conceda o acesso → a pop-up fecha-se e a linha muda para Connected. Os tokens são armazenados por utilizador; o administrador nunca vê as suas credenciais.
- 3
Clique na linha (ou na sua ação View) para abrir o painel de detalhes do conector. Aqui pode copiar o URL do servidor MCP, fazer Disconnect ou aceder ao menu de ações da linha.
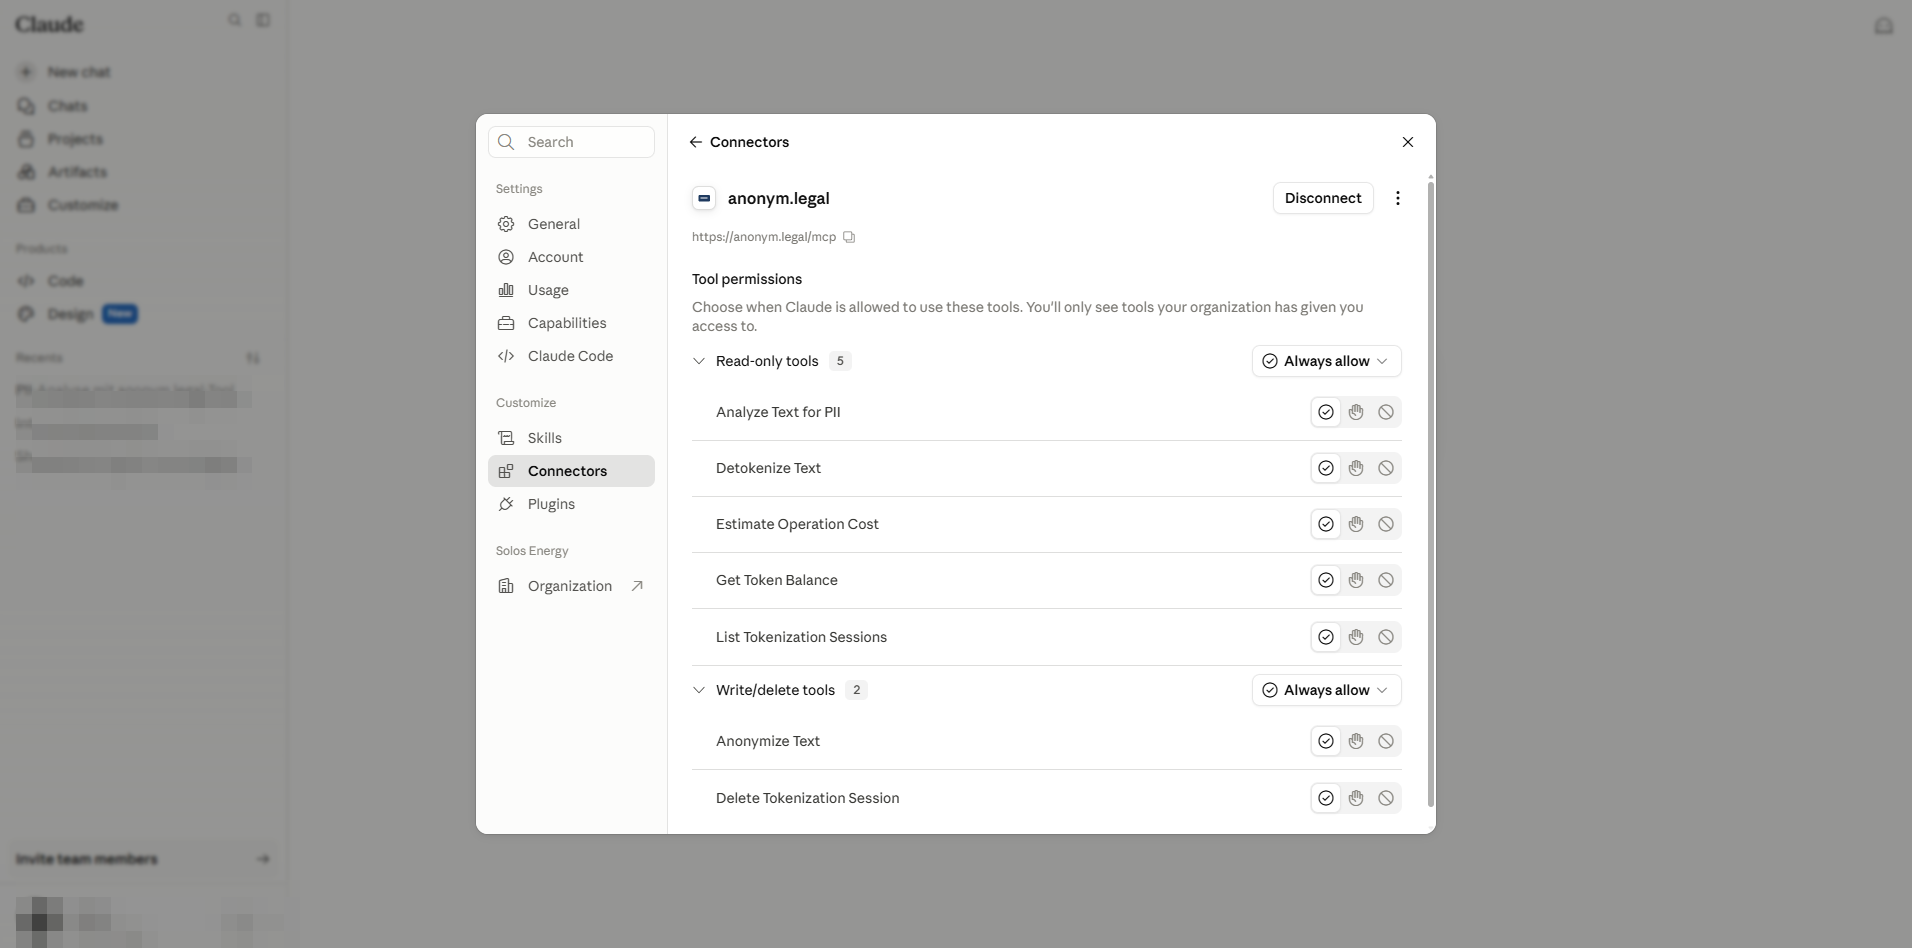
Detalhe do conector do utilizador: o URL do servidor pode ser copiado; a secção de permissões abaixo está limitada apenas a este utilizador. - 4
O menu More options oferece Refresh tools list (obter novamente o catálogo de ferramentas do servidor) e Remove (revoga apenas a autorização deste utilizador — não elimina o conector para o espaço de trabalho).
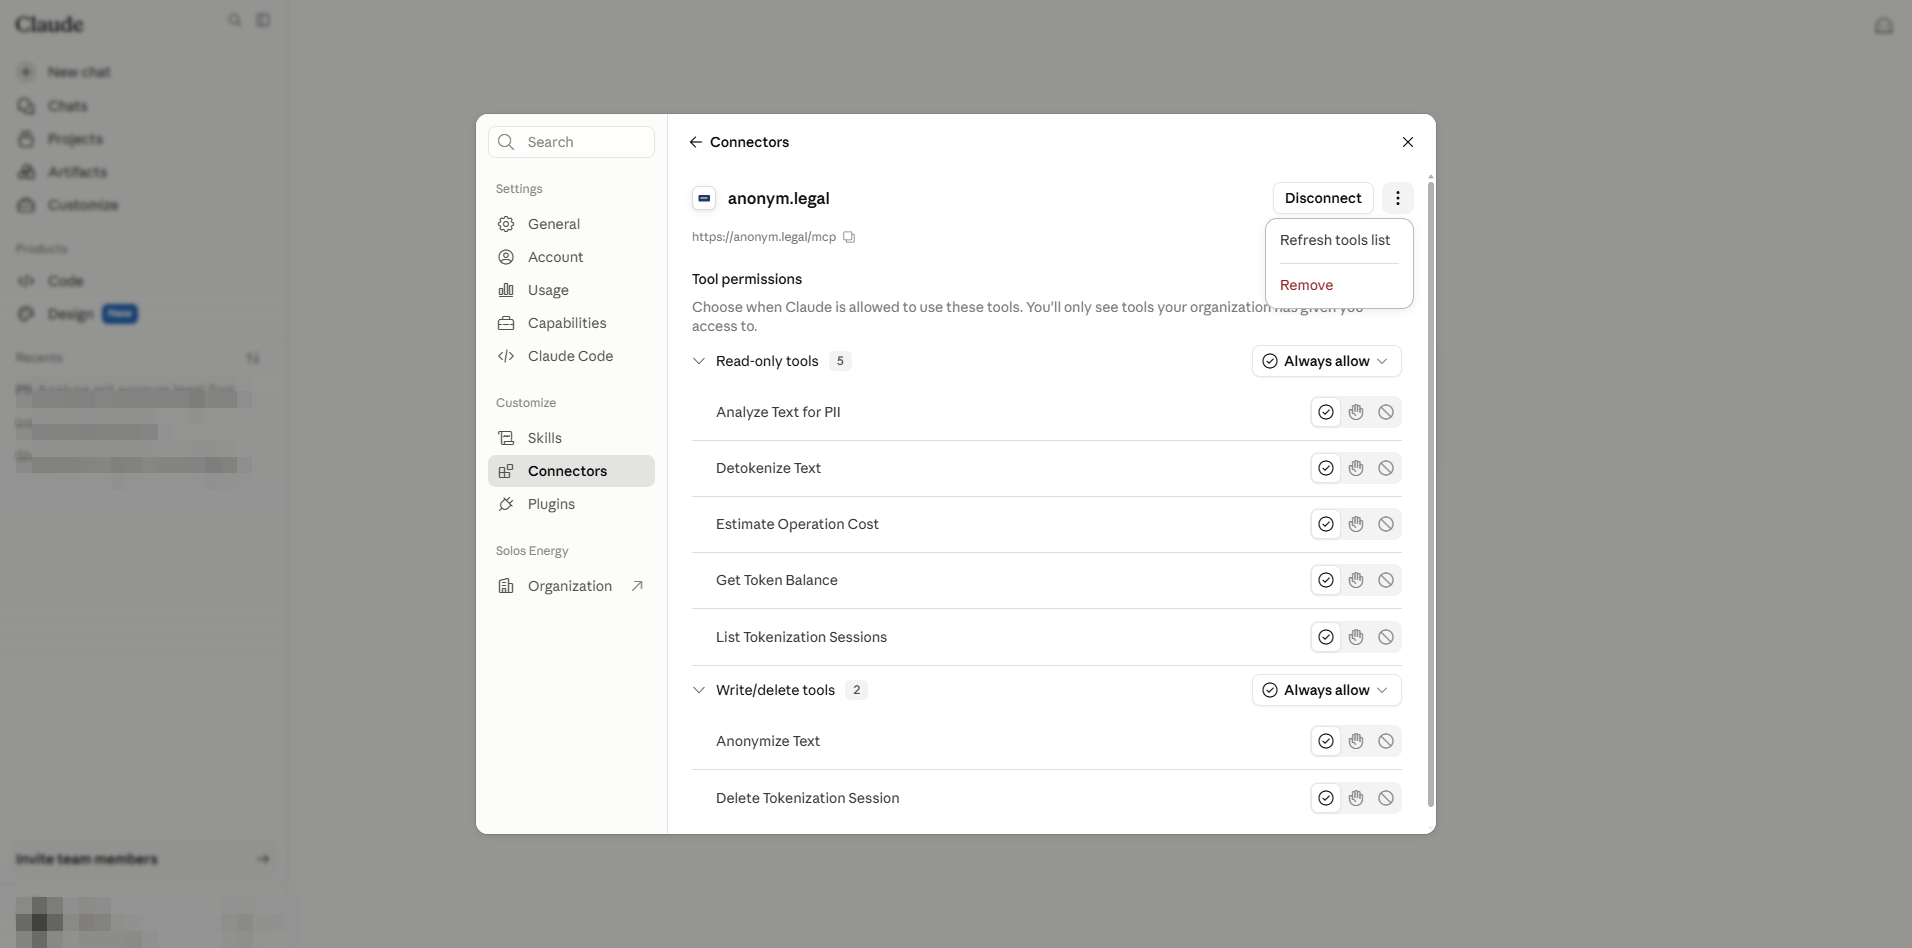
Refresh vs Remove. Apenas administradores podem eliminar completamente o conector (Parte A §5).
7. Utilizador — preferência por ferramenta
Cada linha em Tool permissions mostra um botão de rádio de três opções: Always allow / Needs approval / Blocked. Estas três são as escolhas do próprio utilizador, limitadas pelo tecto do administrador do §3.
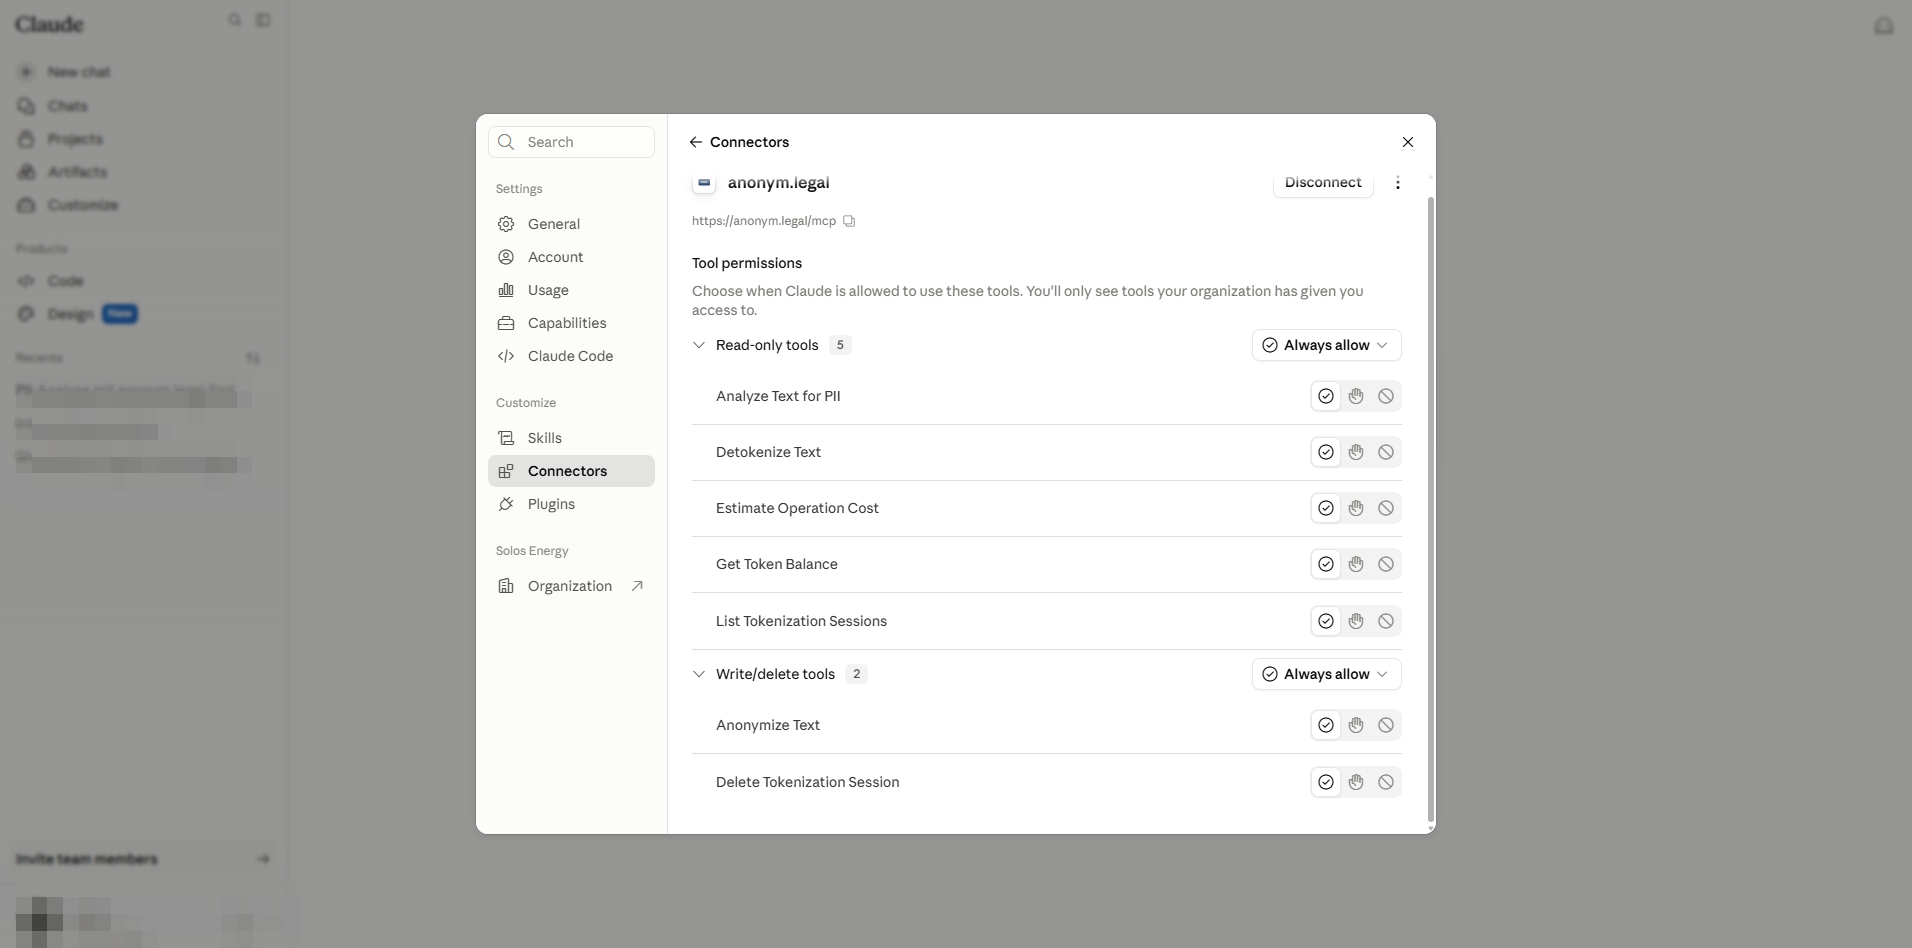
| Escolha do utilizador | Efeito durante um chat | Ideal para |
|---|---|---|
| Always allow | O Claude chama a ferramenta sem perguntar. | Utilitários só de leitura que utiliza constantemente. |
| Needs approval (também designado "Perguntar") | O Claude pede uma confirmação de um clique de cada vez. | Ferramentas de escrita/eliminação; cargas de trabalho sensíveis. |
| Blocked | A ferramenta fica oculta ao Claude nesta conta. | Recusa pessoal de uma ferramenta que a sua equipa utiliza. |
8. Verificar com uma chamada de ferramenta em direto
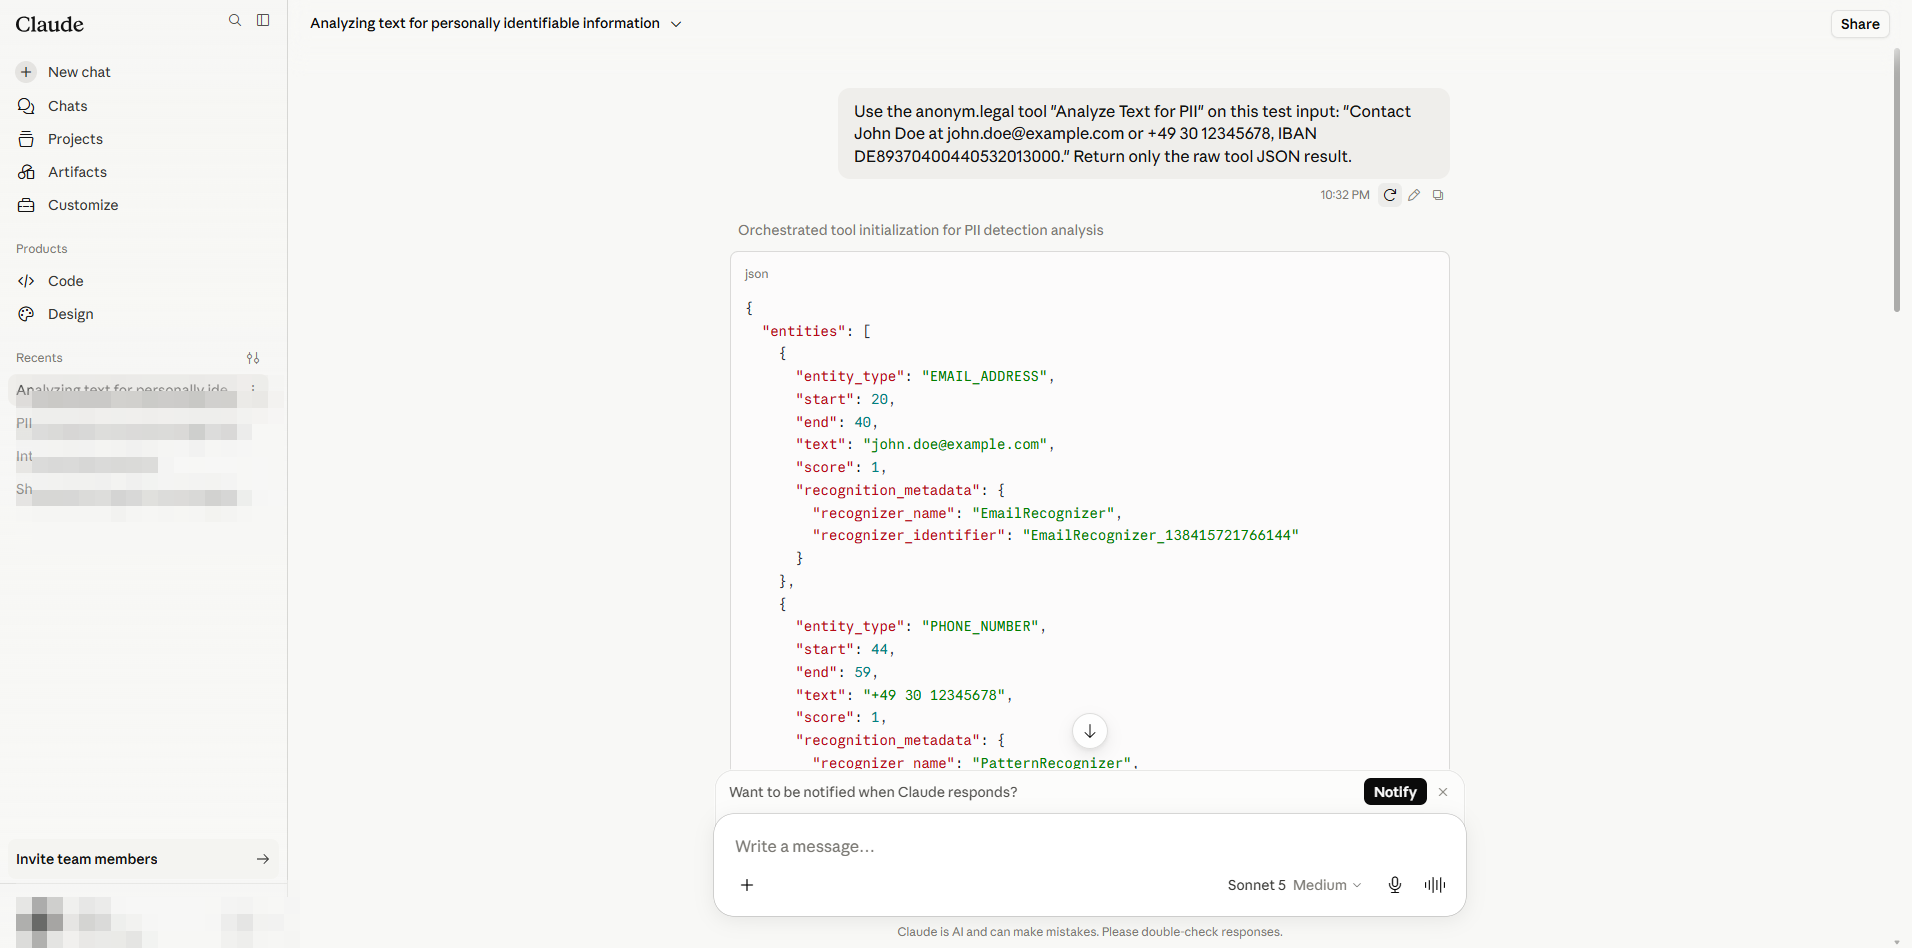
Abra um novo chat e instrua o Claude a invocar uma ferramenta específica do anonym.legal. Exemplo de prompt usado neste guia:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
O Claude invoca a ferramenta e transmite a resposta JSON. A captura mostra nove entidades detetadas, incluindo PERSON, EMAIL_ADDRESS, PHONE_NUMBER e IBAN_CODE.
9. Referência: modelo de permissões e riscos
Admin vs utilizador — o que cada parte controla
| Aspeto | Admin (Parte A) | Utilizador (Parte B) |
|---|---|---|
| Registar / remover o conector para o espaço de trabalho | Sim, em /admin-settings/connectors. | Não. |
| Definir o tecto por ferramenta (o nível máximo que um utilizador pode escolher) | Sim. | Não. |
| Ativar o nível "Always allow" (autorização Cowork) | Sim, em /admin-settings/cowork. | Não. |
| Completar o início de sessão OAuth com uma conta anonym.legal | Não (a menos que também o faça como utilizador final). | Sim, uma vez por conta. |
| Escolher preferência por ferramenta dentro do tecto | Não. | Sim, em /customize/connectors. |
| Revogar a própria ligação sem afetar os outros | N/A. | Sim — "Remove" na linha. |
Matriz do tecto
| Definição do administrador | O utilizador pode escolher… | Resultado durante o chat |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | Escolha completa do utilizador, até uso autónomo. |
| Approval required | Needs approval / Blocked (sem "Always allow") | O Claude confirma sempre. |
| Blocked | — | A ferramenta nunca aparece. |
Individual sign-in vs Managed authorization
Notas de segurança
- Adicione apenas conectores de programadores em quem confia. Um servidor MCP malicioso pode injetar prompts através de respostas de ferramentas para levar o Claude a tomar ações prejudiciais ("indirect prompt injection").
- A definição Default restriction for unconfigured tools é a sua rede de segurança se o fornecedor lançar novas capacidades sem aviso — defina-a como Blocked para exigir revisão do administrador de cada vez.
- Cowork "Skip all approvals" desliga todas as solicitações de confirmação em execuções agênticas. Não a ative para tenants que processem dados regulados.
- Rode as credenciais usadas para testar conectores antes de os promover a utilizadores em produção.
Onde vive cada definição
| Definição | Perfil | Localização |
|---|---|---|
| Adicionar / eliminar conector da organização | Admin | /admin-settings/connectors |
| Tecto por ferramenta | Admin | /admin-settings/connectors → detalhe do conector |
| Restrição predefinida para ferramentas não configuradas | Admin | Mesmo painel, topo de Tool permissions |
| Autorização "Always allow" e Skip approvals | Admin | /admin-settings/cowork |
| Ligar / desligar (conta própria) | User | /customize/connectors |
| Preferência por ferramenta (conta própria) | User | /customize/connectors → detalhe do conector |
| Idioma / localidade | User | Menu de perfil da barra lateral → Language |
Fontes: captura prática em claude.ai e documentação do servidor MCP do anonym.legal. Os ícones e a interface pertencem à Anthropic e ao anonym.legal, respetivamente.
Pronto para proteger a sua equipa?
Comece a anonimizar antes de chegar ao Claude
Crie uma conta anonym.legal, ligue-a ao seu espaço de trabalho Claude Enterprise, e cada mensagem mantém-se livre de PII por predefinição.
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.