Autors: George Curta ·
Enterprise integrācijas ceļvedis
anonym.legal integrācija ar Claude Enterprise
Soli pa solim ceļvedis Claude Enterprise darba vietas administratoriem un lietotājiem — ar ekrānuzņēmumiem, atļauju modeli un pārbaudi.
https://anonym.legal/mcpAutentifikācija: DCR + OAuthPārskats
A daļa — administratora konfigurācija
B daļa — galalietotāja iestatīšana
Pārbaude un atsauce
1. Pārskats un priekšnosacījumi
anonym.legal nodrošina MCP (Model Context Protocol) serveri, kas atklāj, tokenizē un detokenizē personas datus (PII) tekstā. Savienots ar Claude Enterprise, tas ļauj Claude aizsegt PII pirms sūtīšanas trešajām pusēm, atjaunot sākotnējās vērtības pēc pieprasījuma un sekot līdzi izmaksām/kvotai.
Kurš ko dara
- AdminReģistrē savienotāju visai darba vietai, iestata visai organizācijai piemērojamo atļauju augšējo robežu un kontrolē Cowork vārtus. Nekas šeit neietekmē konkrēta lietotāja akreditācijas datus.
- UserAutorizē savienotāju savam Claude kontam, izmantojot OAuth, un izvēlas katra rīka preferenci (Always allow / Jautāt / Bloķēts) administratora robežas ietvaros.
Kas jums nepieciešams
- Claude Enterprise darba vieta (šis ceļvedis attiecas uz jebkuru Enterprise nomnieku).
- Administratora loma Claude, lai veiktu A daļu.
- anonym.legal konts OAuth apstiprināšanai (lietotāji savienojuma laikā redz pierakstīšanās logu).
- MCP servera URL: https://anonym.legal/mcp.
A daļa
Administratora konfigurācija
Viss A daļā notiek zem /admin-settings/* un prasa administratora lomu. Šie soļi ietekmē katru jūsu organizācijas dalībnieku.
2. Administrators — pievienot pielāgotu savienotāju
Claude piedāvā pirmās puses un partneru savienotāju katalogu, taču anonym.legal tiek pievienots kā pielāgots Web savienotājs. Sāciet no https://claude.ai/admin-settings/connectors.
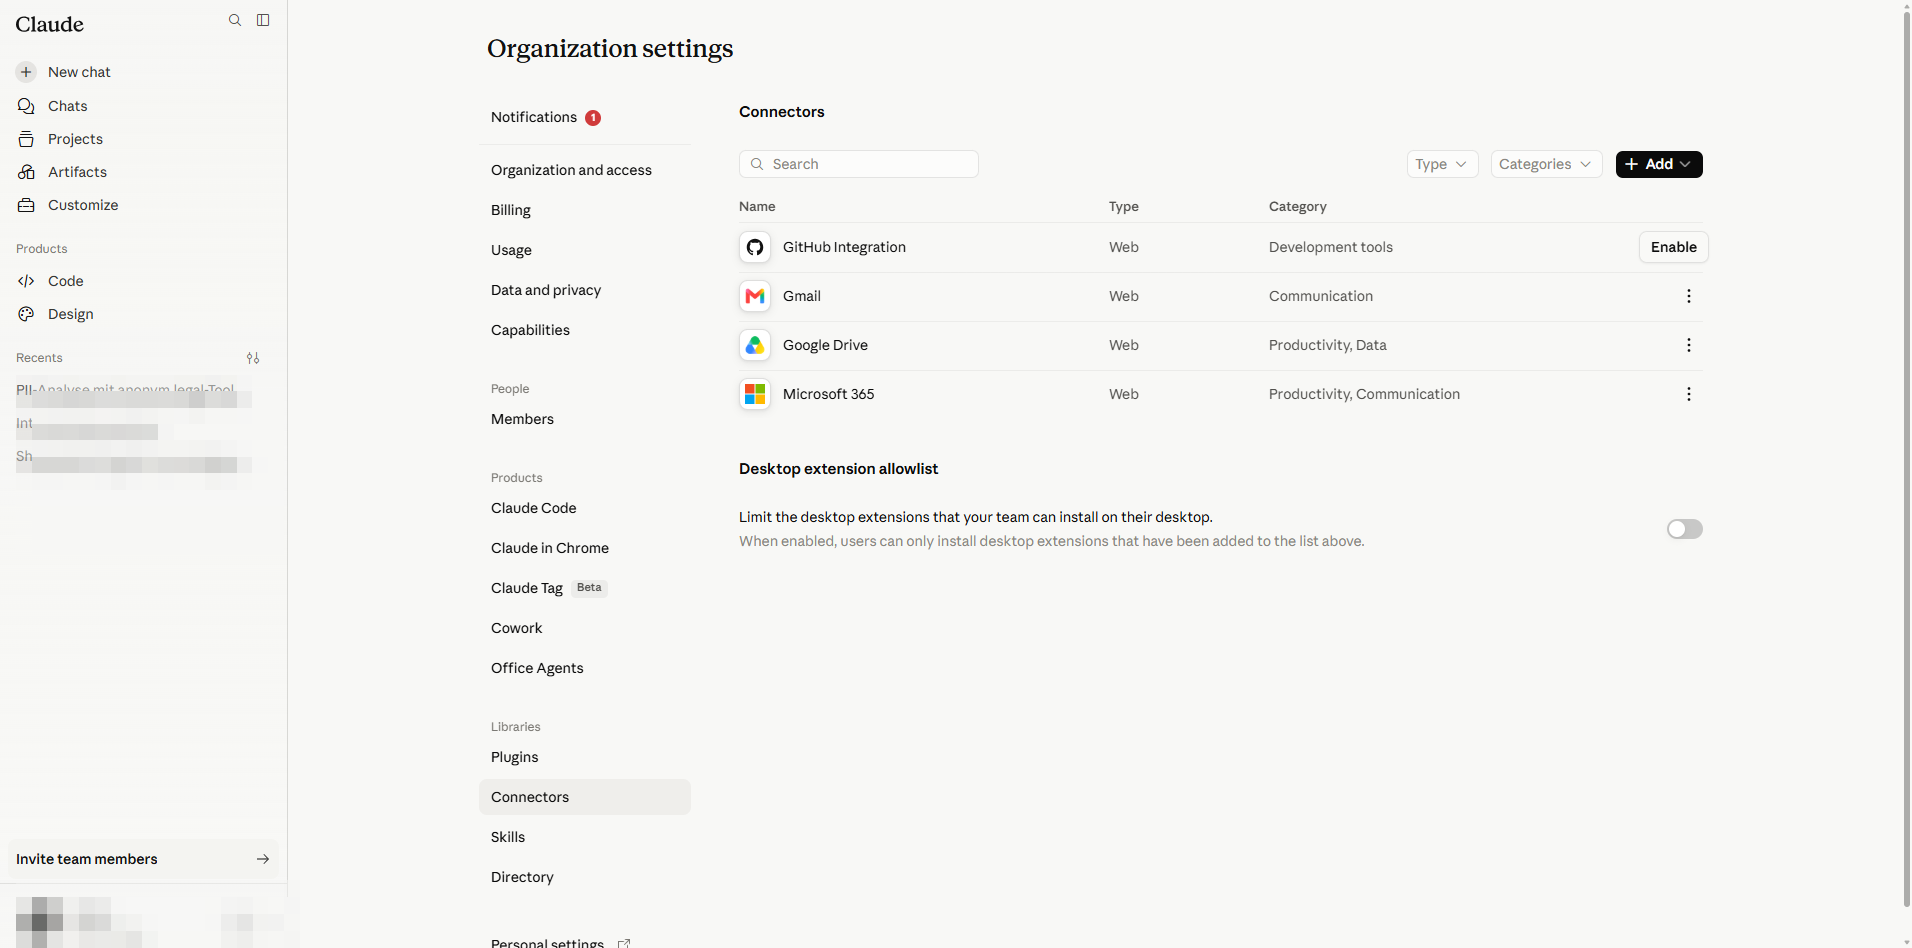
- 1
Noklikšķiniet uz Add connector. Izvēlnē tiek parādītas divas iespējas: All available (kurēts katalogs) un Custom.
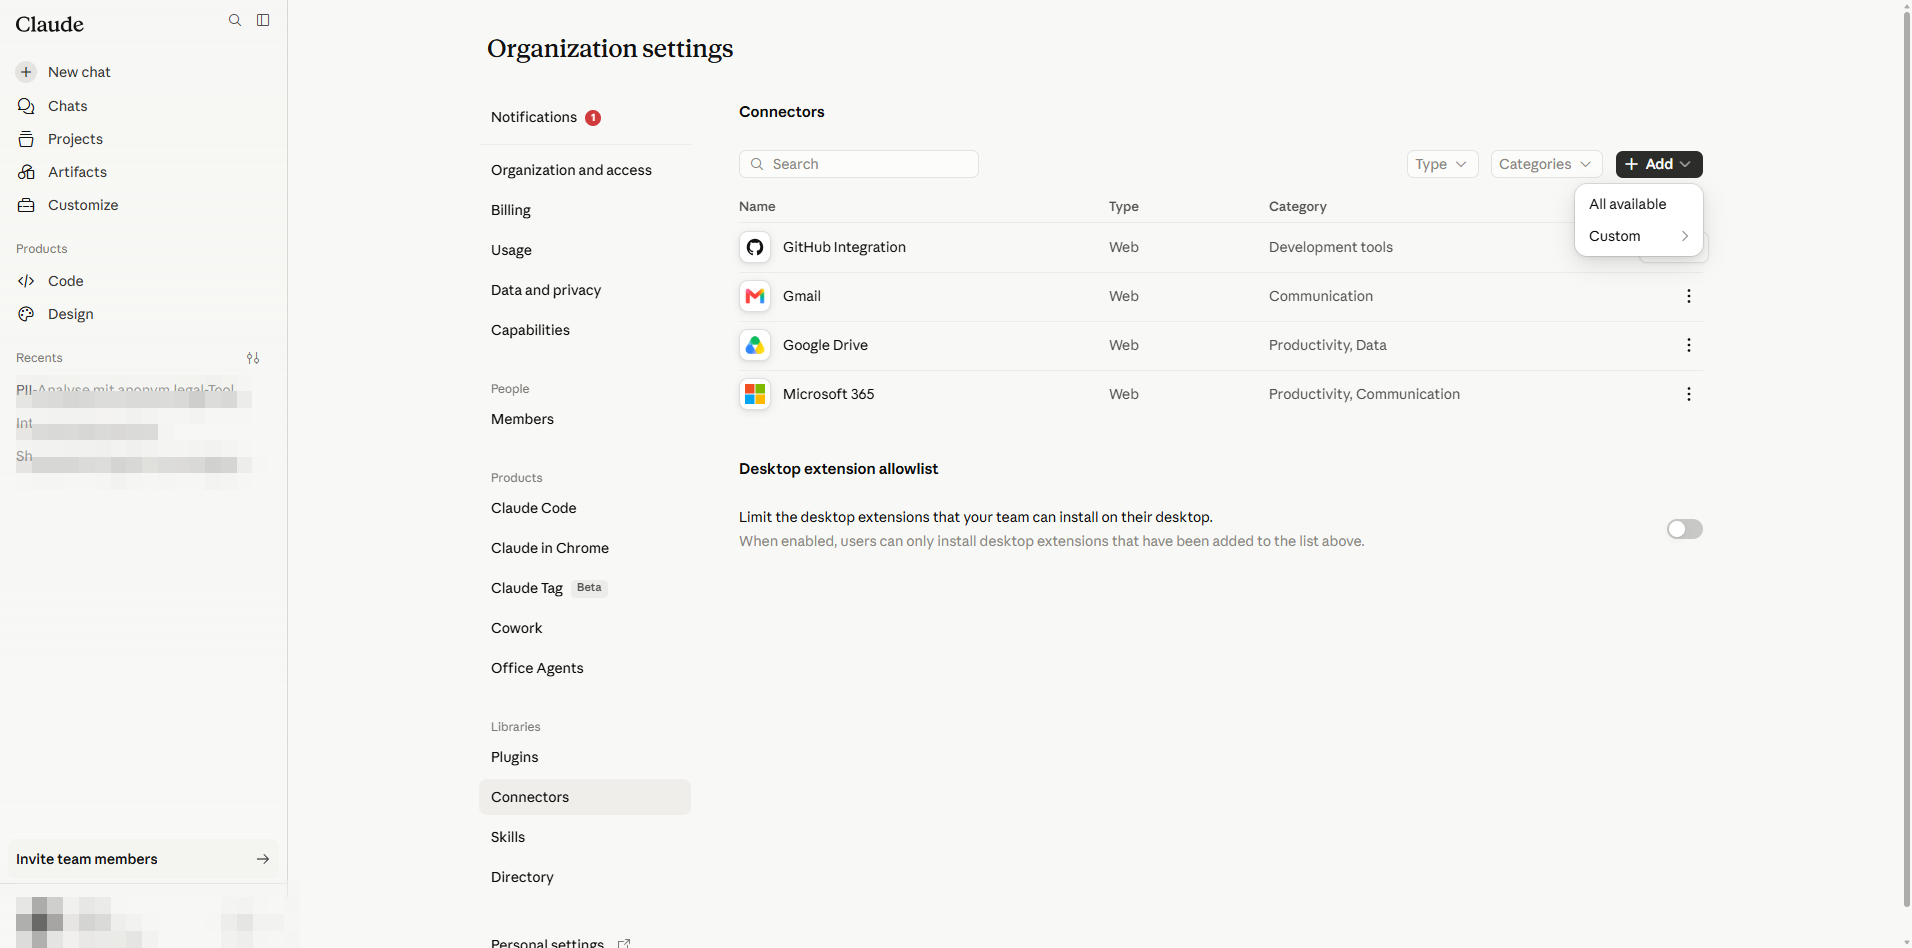
Add connector izvēlne: izvēlieties Custom, lai pievienotu jebkuru MCP serveri. - 2
Novietojiet peli virs Custom; apakšizvēlne piedāvā Web vai Desktop. anonym.legal ir hostēts MCP galapunkts, tāpēc izvēlieties Web.
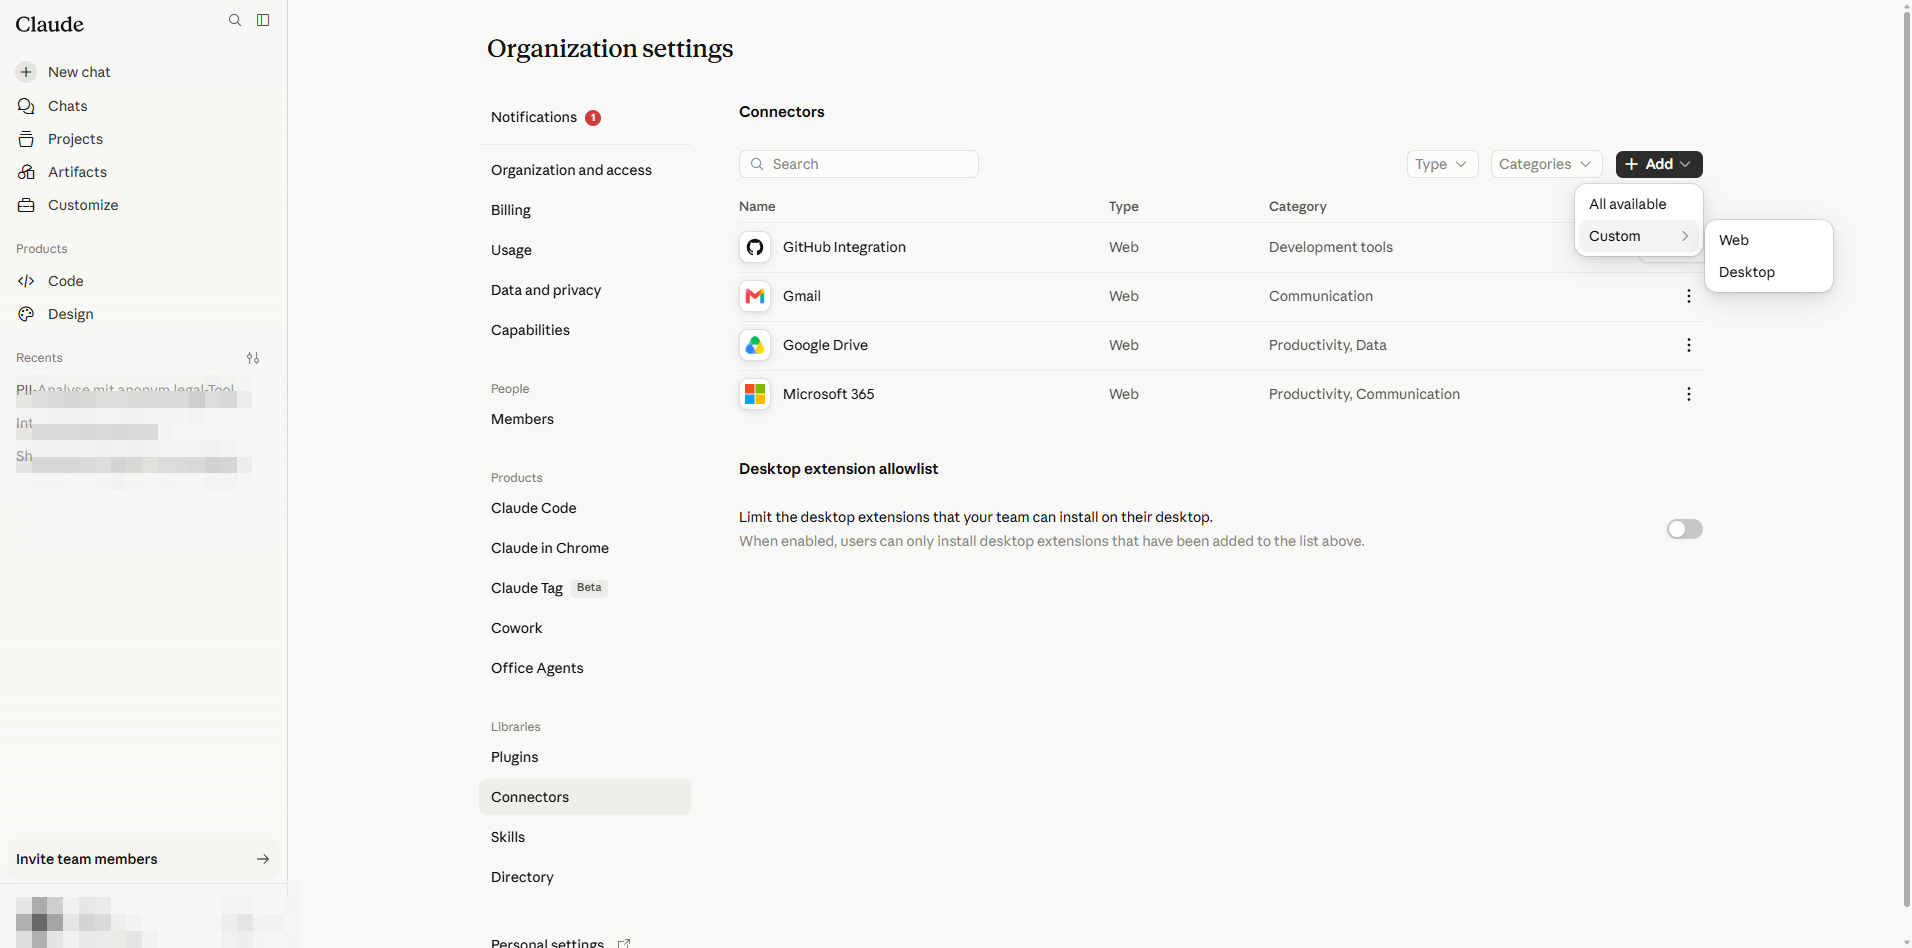
Izvēlieties Web attālinātam MCP serverim; Desktop ir lokāli hostētam serverim. - 3
Atveras Add custom connector dialogs (pašlaik BETA).
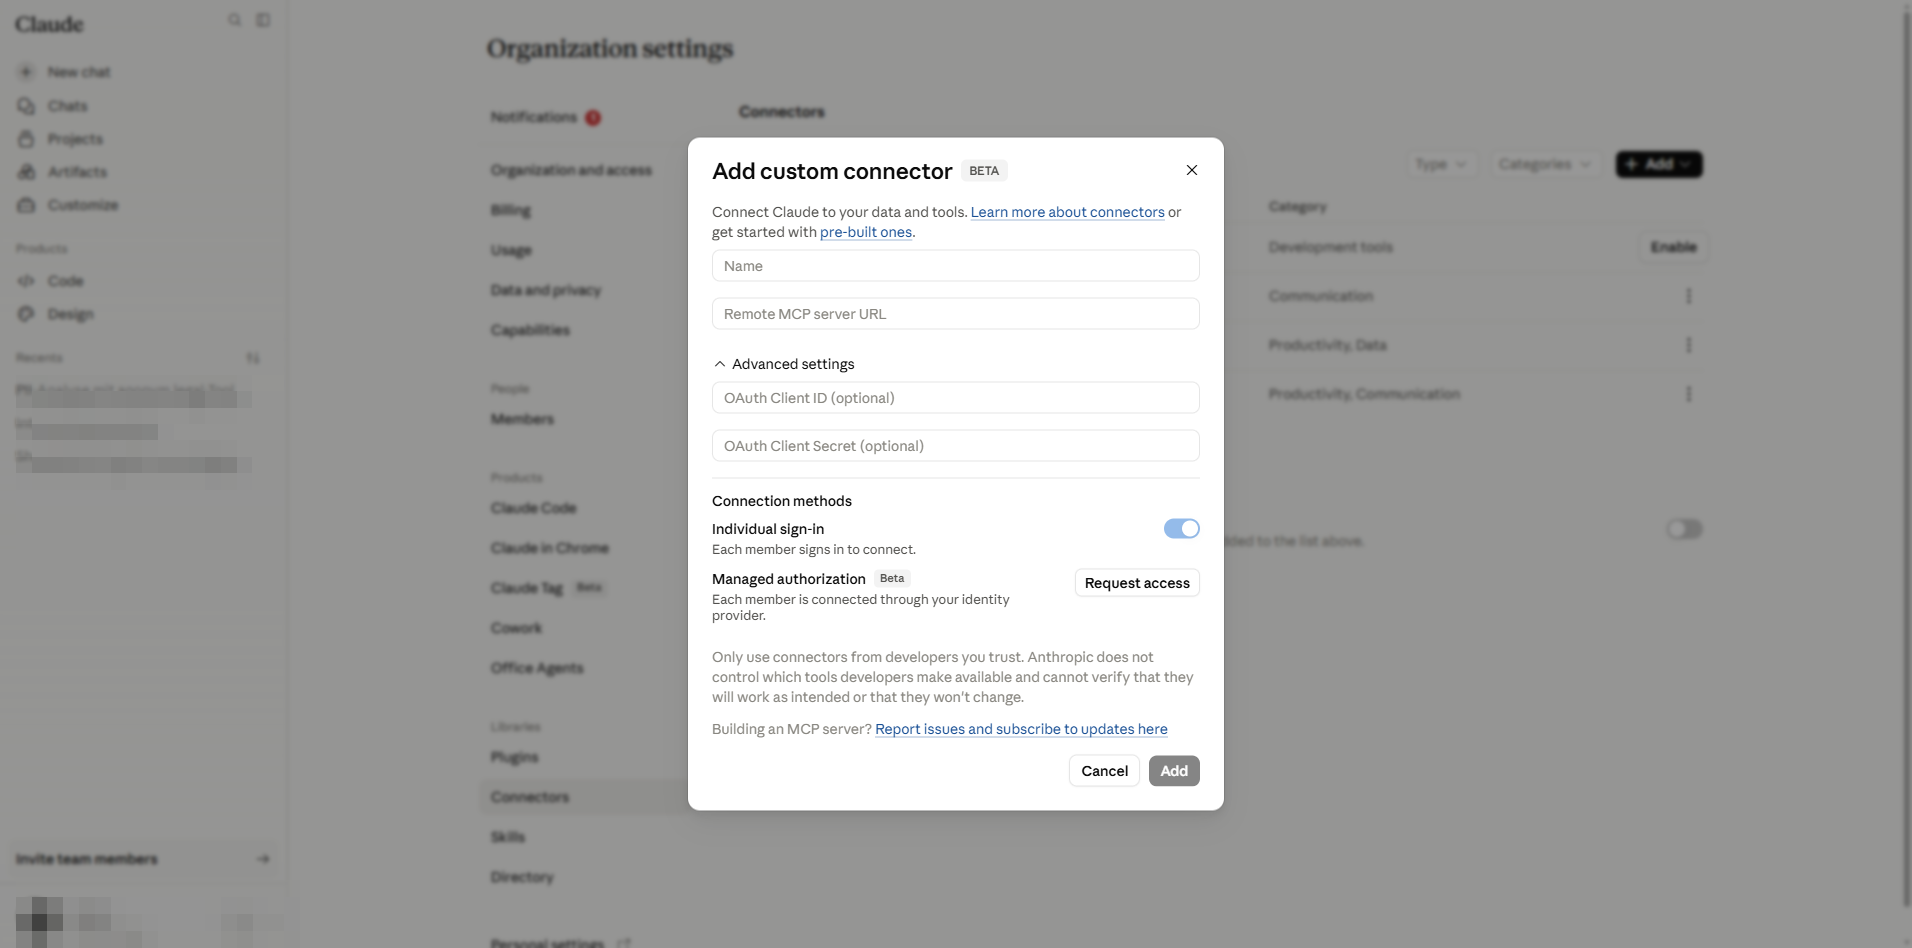
Tukšs dialogs. Lauki: Nosaukums, Attālinātā MCP servera URL, izvēles OAuth Client ID/Secret, autorizācijas metode. - 4
Aizpildiet laukus:
- Nosaukums: anonym.legal (redzams lietotājiem sarunās un iestatījumos).
- Attālinātā MCP servera URL: https://anonym.legal/mcp.
- Atstājiet OAuth Client ID un Client Secret tukšus. anonym.legal atbalsta Dynamic Client Registration (DCR), tāpēc Claude automātiski vienojas par klienta akreditācijas datiem. Šo lauku aizpildīšana ir nepieciešama tikai tad, ja MCP pakalpojumu sniedzējs neatbalsta DCR.
- Atstājiet atzīmētu Individual sign-in (noklusējums). Katrs lietotājs autorizējas ar savu paša anonym.legal kontu.
- Opcija Managed authorization (Beta) ir atspējota, ja vien jūsu nomnieks nav enterprise-managed-auth gaidīšanas sarakstā; pārvaldītais režīms ļautu jūsu organizācijai centralizēti pārvaldīt tokenus, nevis katram lietotājam.
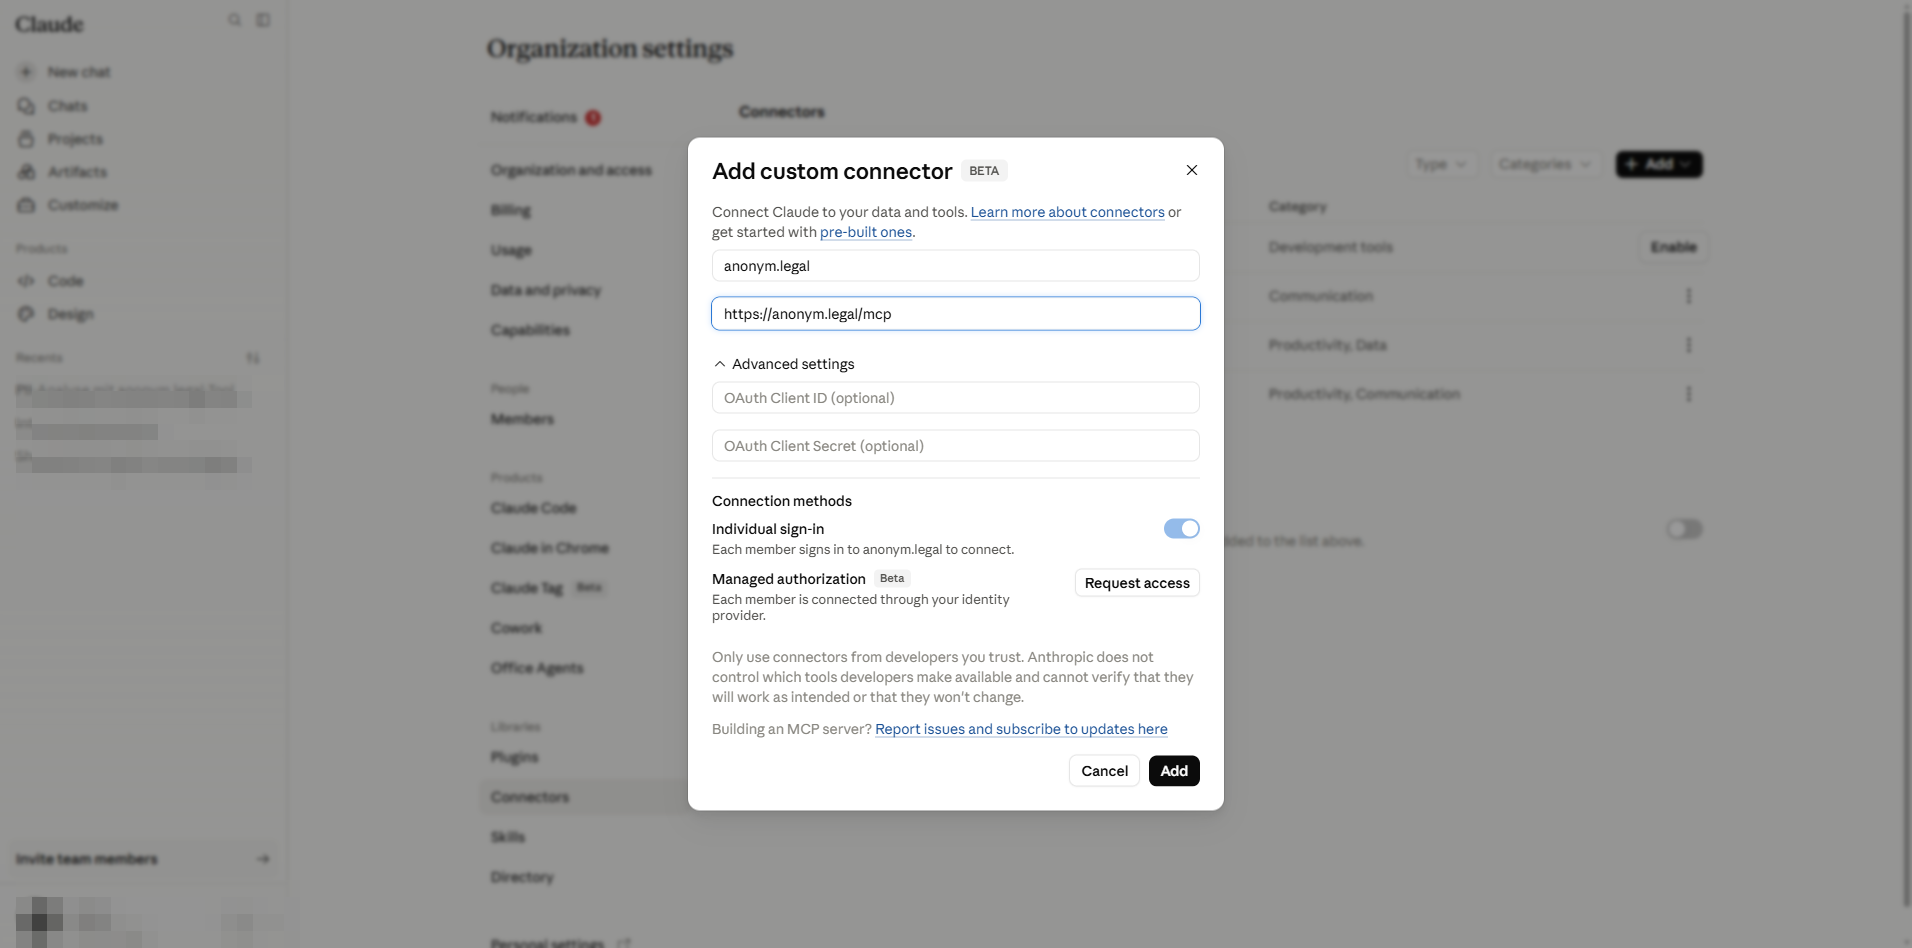
Dialogs aizpildīts. Brīdinājums: iespējojiet tikai tos savienotājus no izstrādātājiem, kuriem uzticaties — ļaunprātīgs serveris var injicēt instrukcijas („prompt injection") caur rīku atbildēm. - 5
Noklikšķiniet Add. Savienotājs tagad parādās Connectors sarakstā. Lietotāji vēl nevar to izmantot — katram ir jāizpilda B daļa.
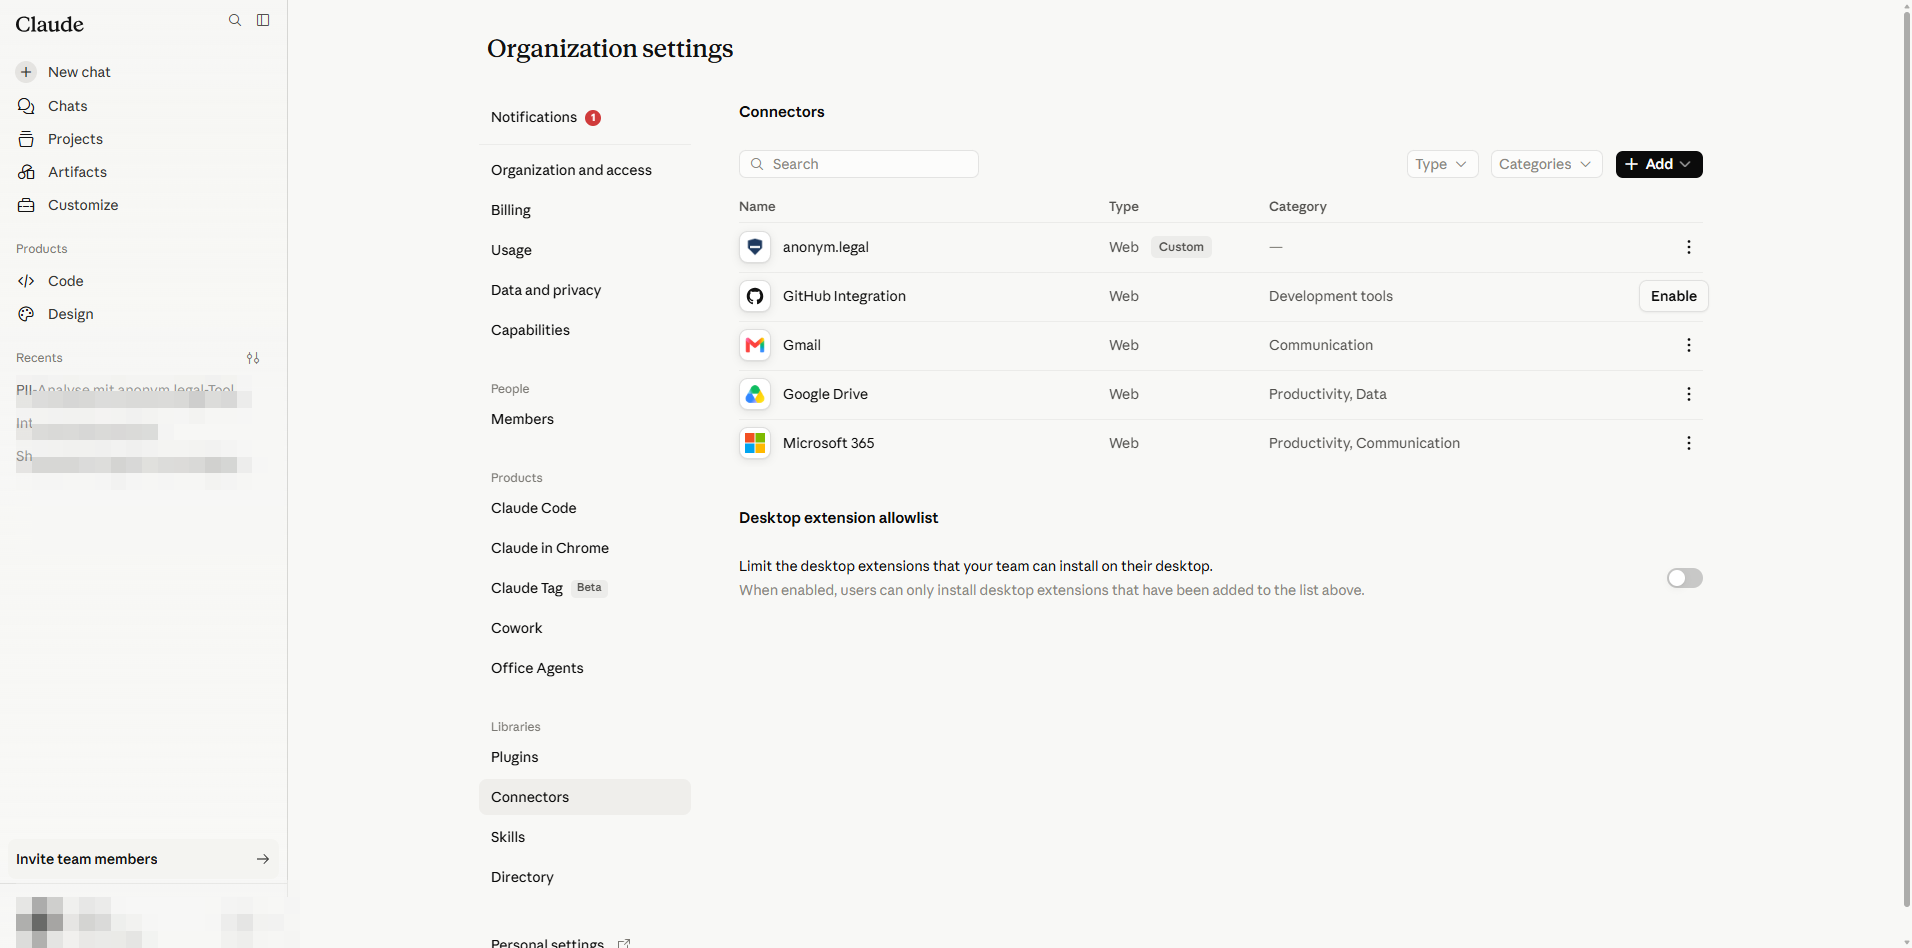
Reģistrēts. Ikviens jūsu organizācijā tagad var to iespējot savā Customize lapā.
3. Administrators — konfigurēt rīku atļauju augšējo robežu
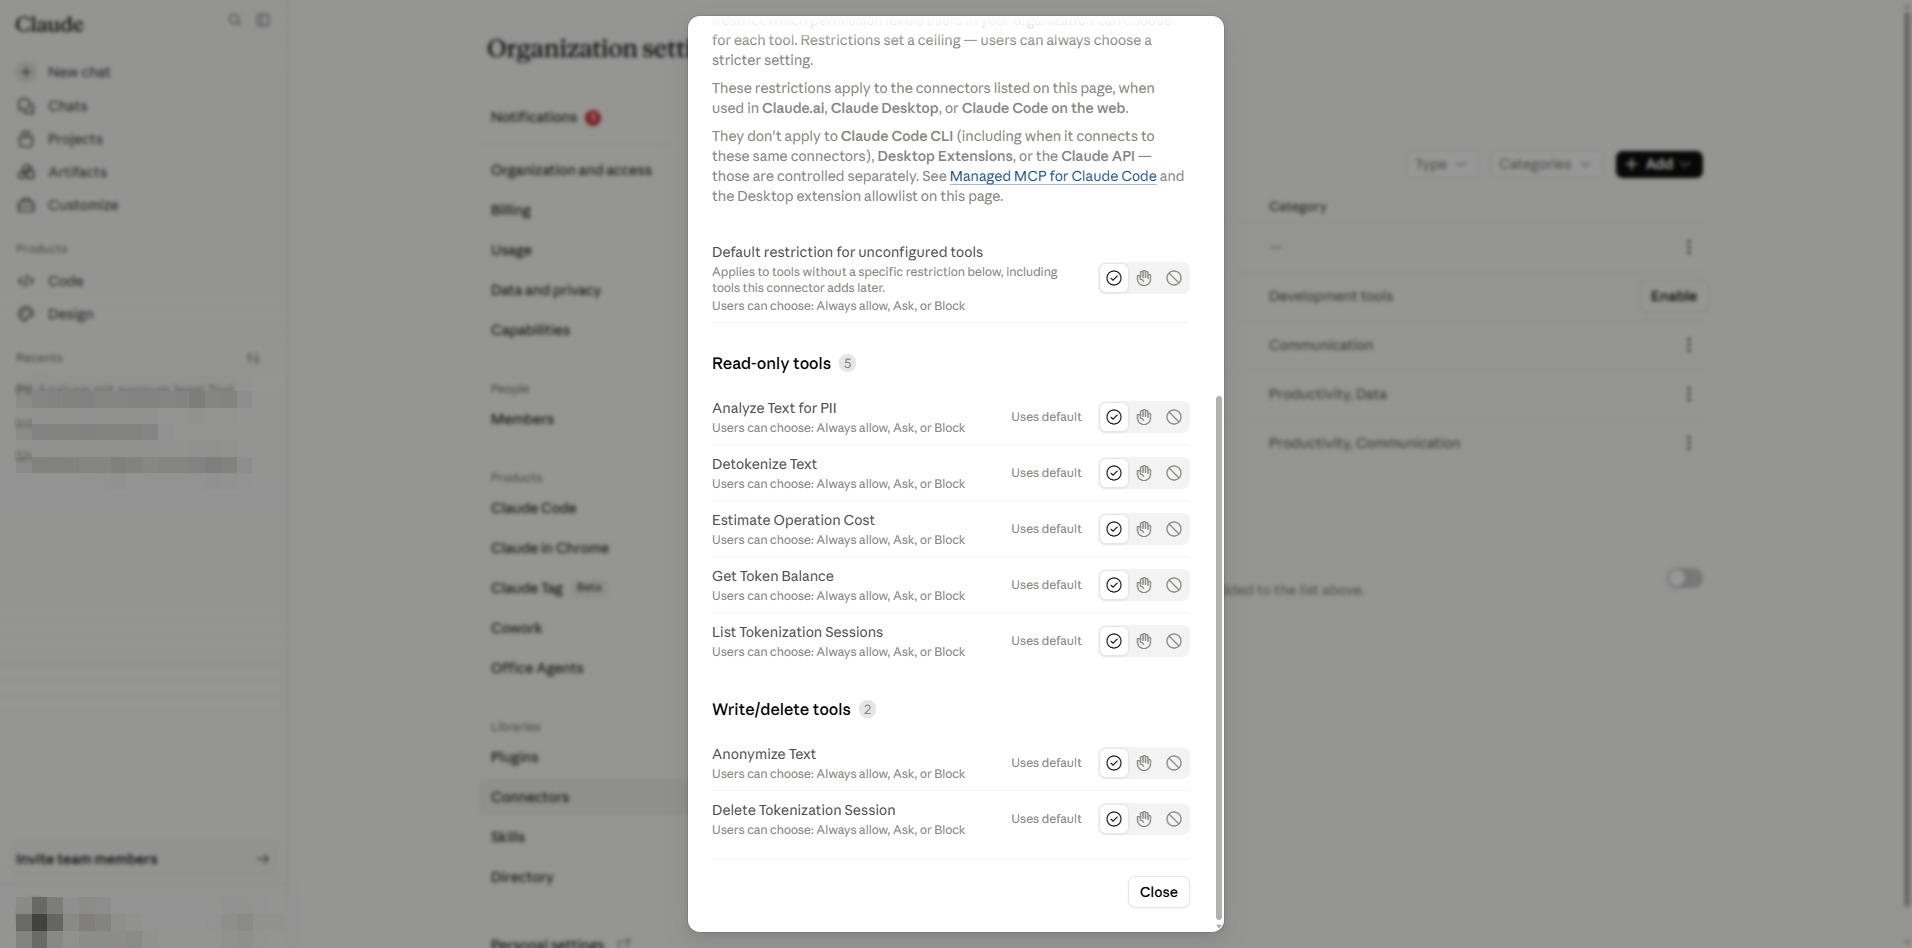
Noklikšķiniet uz anonym.legal rindas, lai atvērtu tā detaļas. Administratora atļauju izvēles veido augšējo robežu: atsevišķi lietotāji var būt vienādi vai stingrāki, nekad ne atļautīgāki.
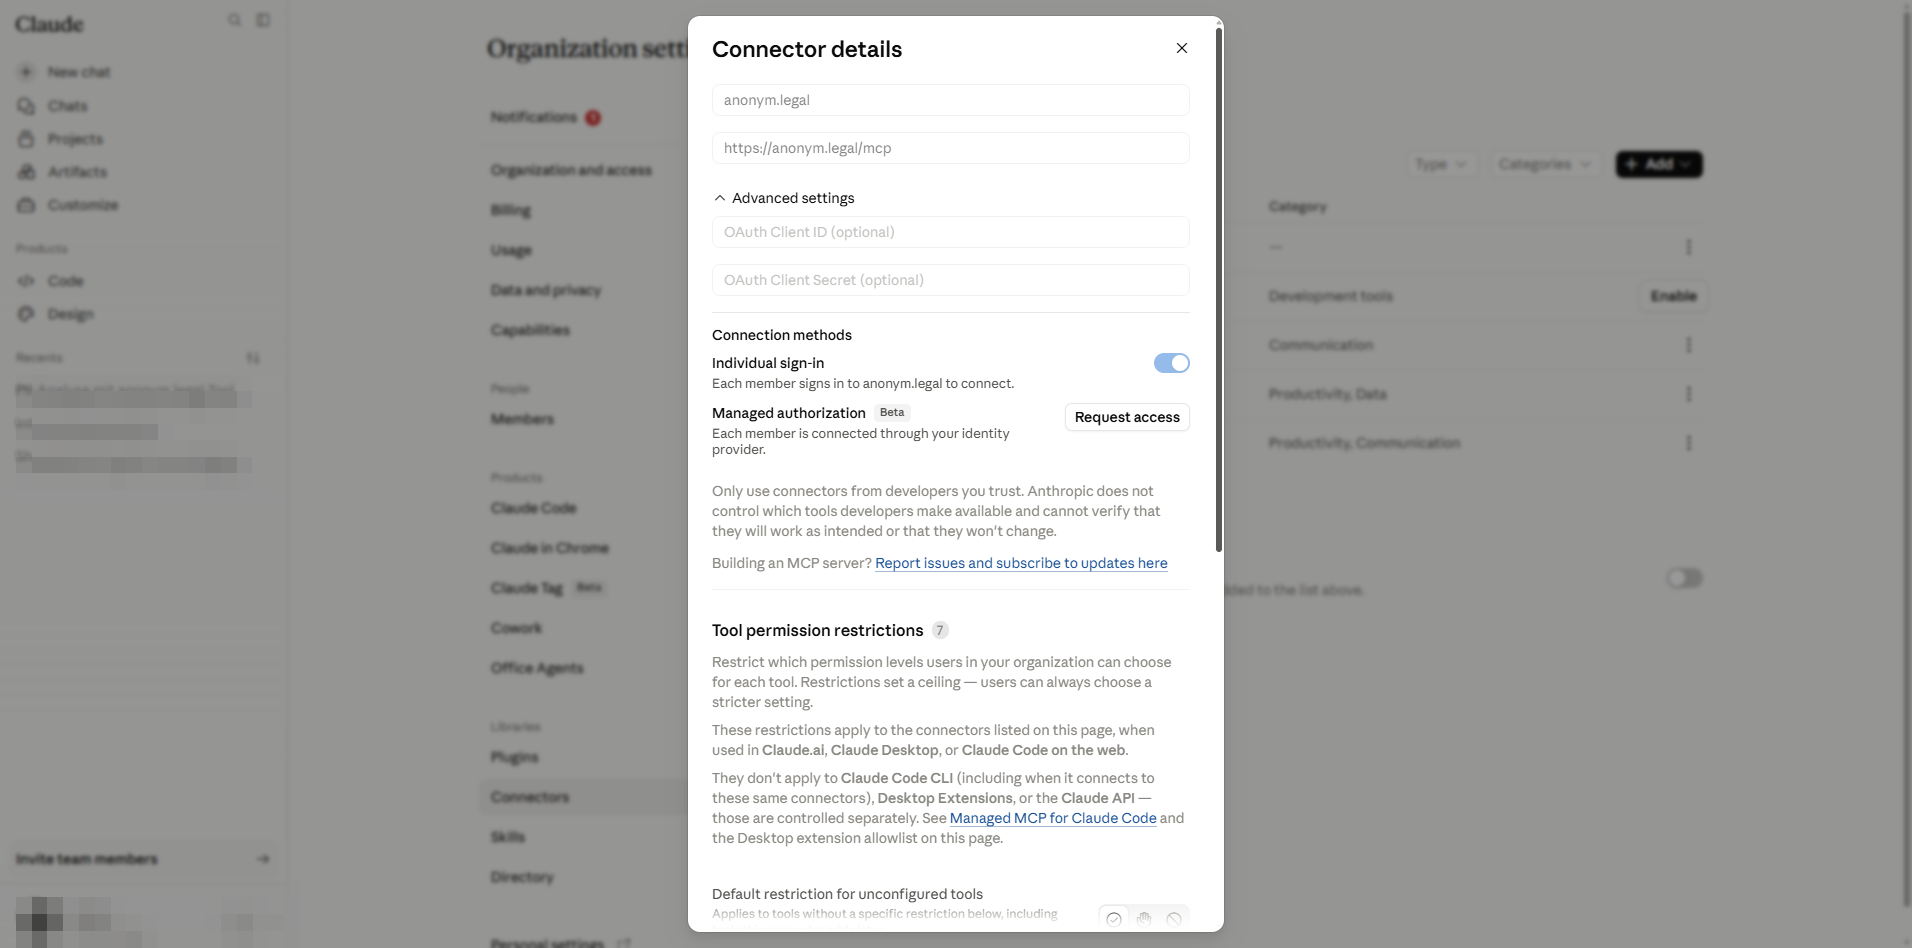
Noklusējuma ierobežojums nekonfigurētiem rīkiem
Pirmais vadīklas nosaka, kas notiek, kad anonym.legal ievieš jaunu rīku, kas vēl nav uzskaitīts šeit. Izvēlieties Blocked, lai iegūtu drošāko pozīciju; esošie konfigurētie rīki nav ietekmēti.
Tikai lasīšanas rīki
Šie izsauc anonym.legal, nemainot stāvokli pakalpojumu sniedzēja pusē. Šajā izvēršanā visi seši ir iestatīti uz Always allow, lai galalietotāji varētu tos izsaukt bez traucēkļiem.
- Analyze Text for PII — atklāt PII entītijas teksta paraugā.
- Detokenize Text — atgriezt anonimizāciju, izmantojot sesijas tokenu.
- Estimate Operation Cost — cenu aprēķins pirms reāliem izsaukumiem.
- Get Token Balance — atlikusī konta kvota.
- List Tokenization Sessions — šī lietotāja izveidotās sesijas.
- List Presets — uzskaitīt iebūvētos, personīgos un publiskos anonimizācijas priekšiestatījumus, ko var nodot citiem rīkiem.
Rakstīšanas / dzēšanas rīki
Šie rīki izveido vai iznīcina stāvokli anonym.legal (tokenizācijas sesiju vai tās ierakstus). Jūsu organizācija atļauj tos, taču jutīgi nomnieki var piespiedu kārtā iestatīt Approval required, lai Claude būtu jājautā lietotājam pirms katra izsaukuma.
- Anonymize Text — aizvietot PII ar atgriezeniskiem tokeniem (izveido tokenizācijas sesiju).
- Delete Tokenization Session — neatgriezeniski noņemt sesiju un tās tokenus.
- Redact PII in Image — uz OCR balstīta noteikšana, kas aizklāj vai analizē PII PNG/JPEG attēlā (patērē tokenus; nepieciešams iespējots attēlu aizklāšanas iestatījums).
4. Administrators — Cowork vārti „Always allow" režīmam
Neatkarīgi no katra rīka tabulas, Claude Cowork/aģenta iestatījumi nosaka, vai „Always allow" līmenis vispār ir pieejams savienotāja rīkiem. Dodieties uz https://claude.ai/admin-settings/cowork.
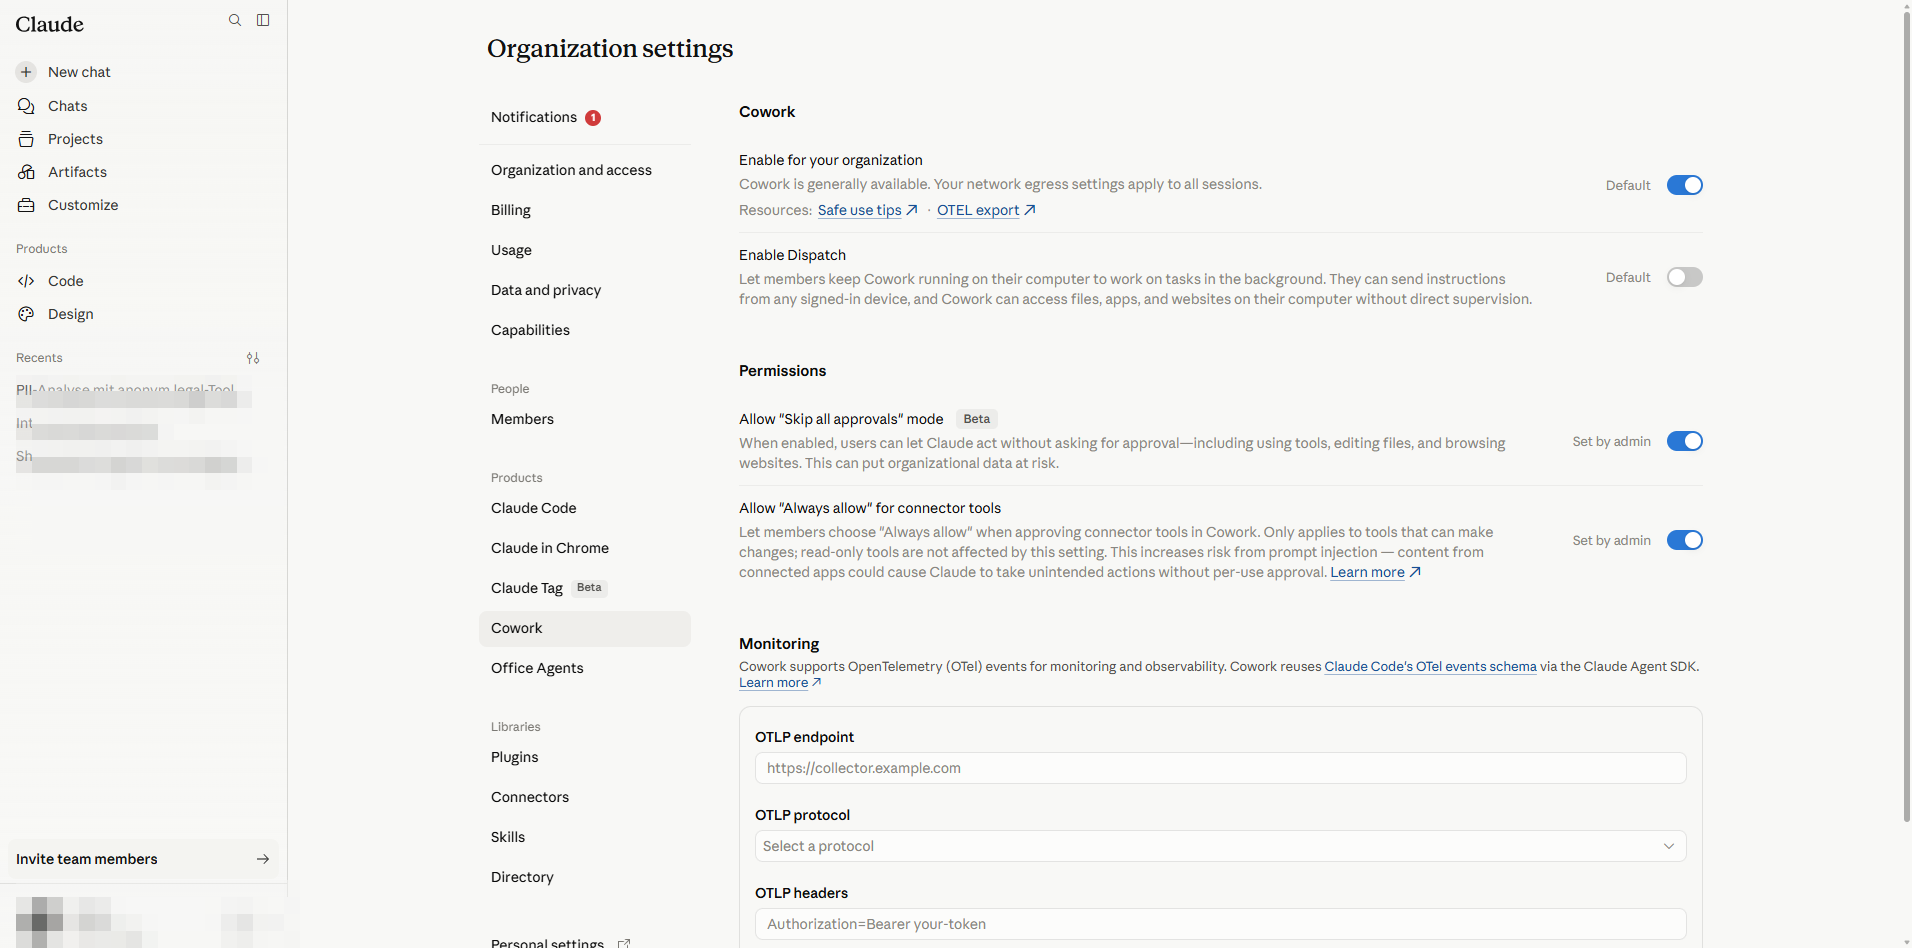
- Enable for your organization — jābūt ieslēgtam, lai savienotāji vispār darbotos aģentiski.
- Enable Dispatch — pārvalda Dispatch funkciju; nav saistīta ar savienotāja atļaujām.
- Allow „Skip all approvals" mode (Beta) — bīstami: lietotāji iegūst vienreizēju pārslēgu, kas apiet katru uzvedni. Atstājiet izslēgtu regulētām darba slodzēm.
- Allow „Always allow" for connector tools — kad izslēgts, lietotāji nevar saglabāt „Always allow" preferenci; viņi saņem „Ask each time" pieredzi pat tikai lasīšanas rīkiem. Kad ieslēgts, lietotāji joprojām ir ierobežoti ar katra rīka administratora augšējo robežu.
5. Administrators — atiestatīt / noņemt savienotāju
Izmantojiet šos soļus, kad savienotājam nepieciešama tīra pārinstalēšana (piemēram, pēc transporta URL maiņas, klienta akreditācijas datu rotācijas vai integrācijas izbeigšanas). Noņemšana ir visas organizācijas mērogā un anulē katra lietotāja OAuth piešķīrumu.
- 1
Atveriet administratora Connectors tabulu https://claude.ai/admin-settings/connectors. Atrodiet anonym.legal rindu.
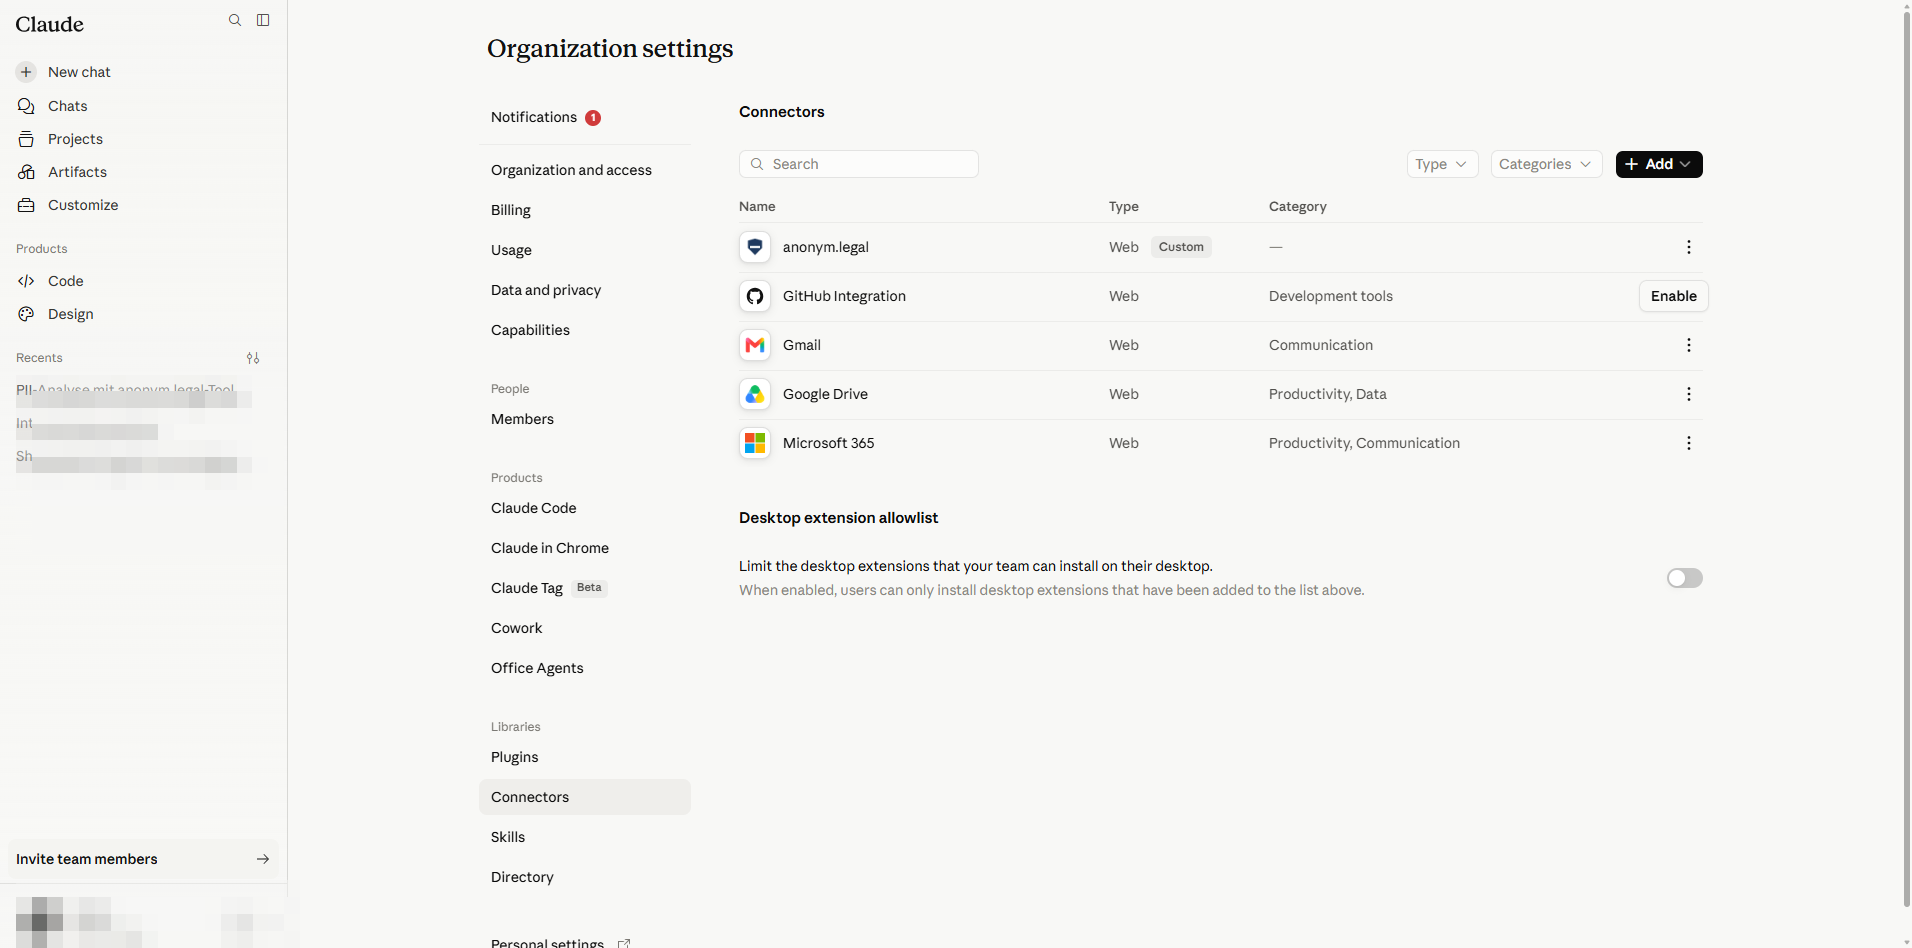
Admin → Connectors. - 2
Noklikšķiniet uz More options (⋯) ikonas rindā un izvēlieties Delete.
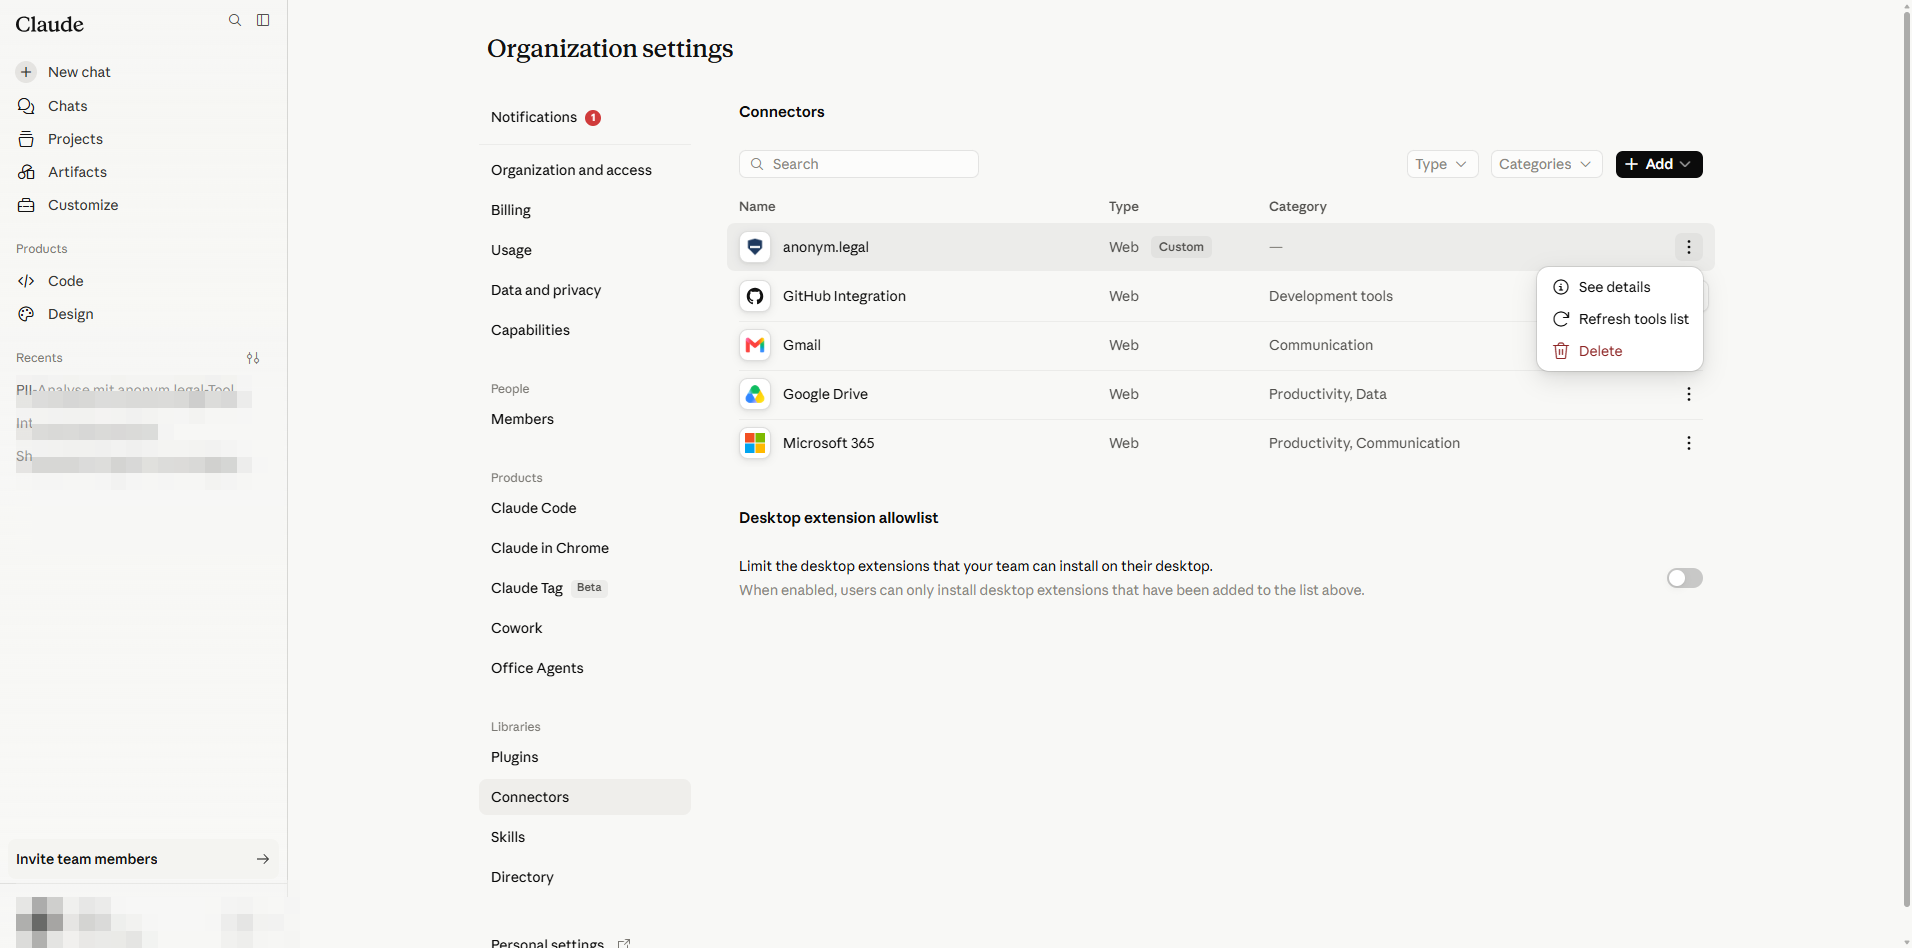
Rindas konteksta izvēlne: Delete noņem savienotāju visai organizācijai. - 3
Apstipriniet dialogā Remove anonym.legal for your team?.
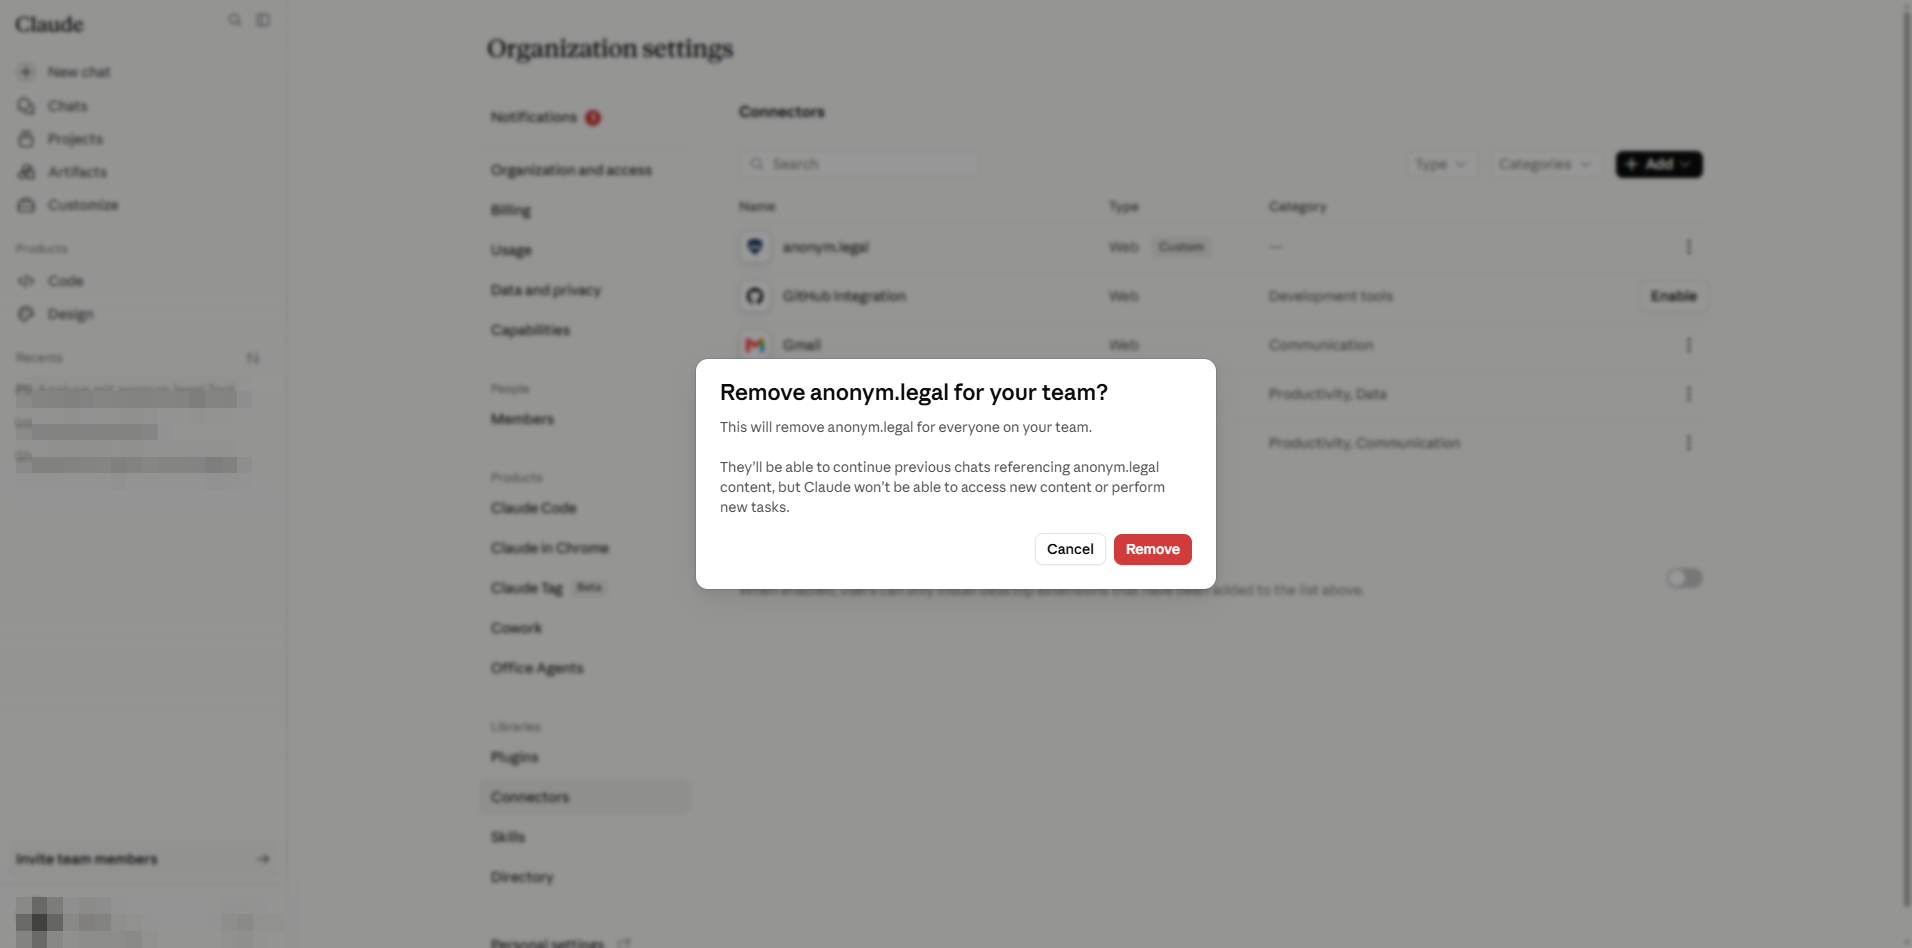
Noņemšanas apstiprināšana. Tas noņem servera reģistrāciju katram lietotājam darba vietā. - 4
Tabula atsvaidzinās bez savienotāja. Lietotāji, kuriem tas bija pievienots, redzēs, ka tas pazūd no viņu Customize lapas.
Tīrs stāvoklis — droši pievienot atkārtoti caur §2 ar jauniem iestatījumiem.
B daļa
Galalietotāja iestatīšana
Viss B daļā notiek zem /customize/* un attiecas tikai uz pašreizējā lietotāja paša kontu. Administratoriem nav jāveic šie soļi citu lietotāju vietā.
6. Lietotājs — pieslēgties, izmantojot OAuth
Kad administrators ir publicējis savienotāju (A daļa), katrs lietotājs to aktivizē vienreiz savā kontā.
- 1
Atveriet sānjoslu → Customize vai dodieties uz https://claude.ai/customize/connectors. Lietotāja līmeņa Connectors panelis uzskaita visu, ko organizācija ir publicējusi.
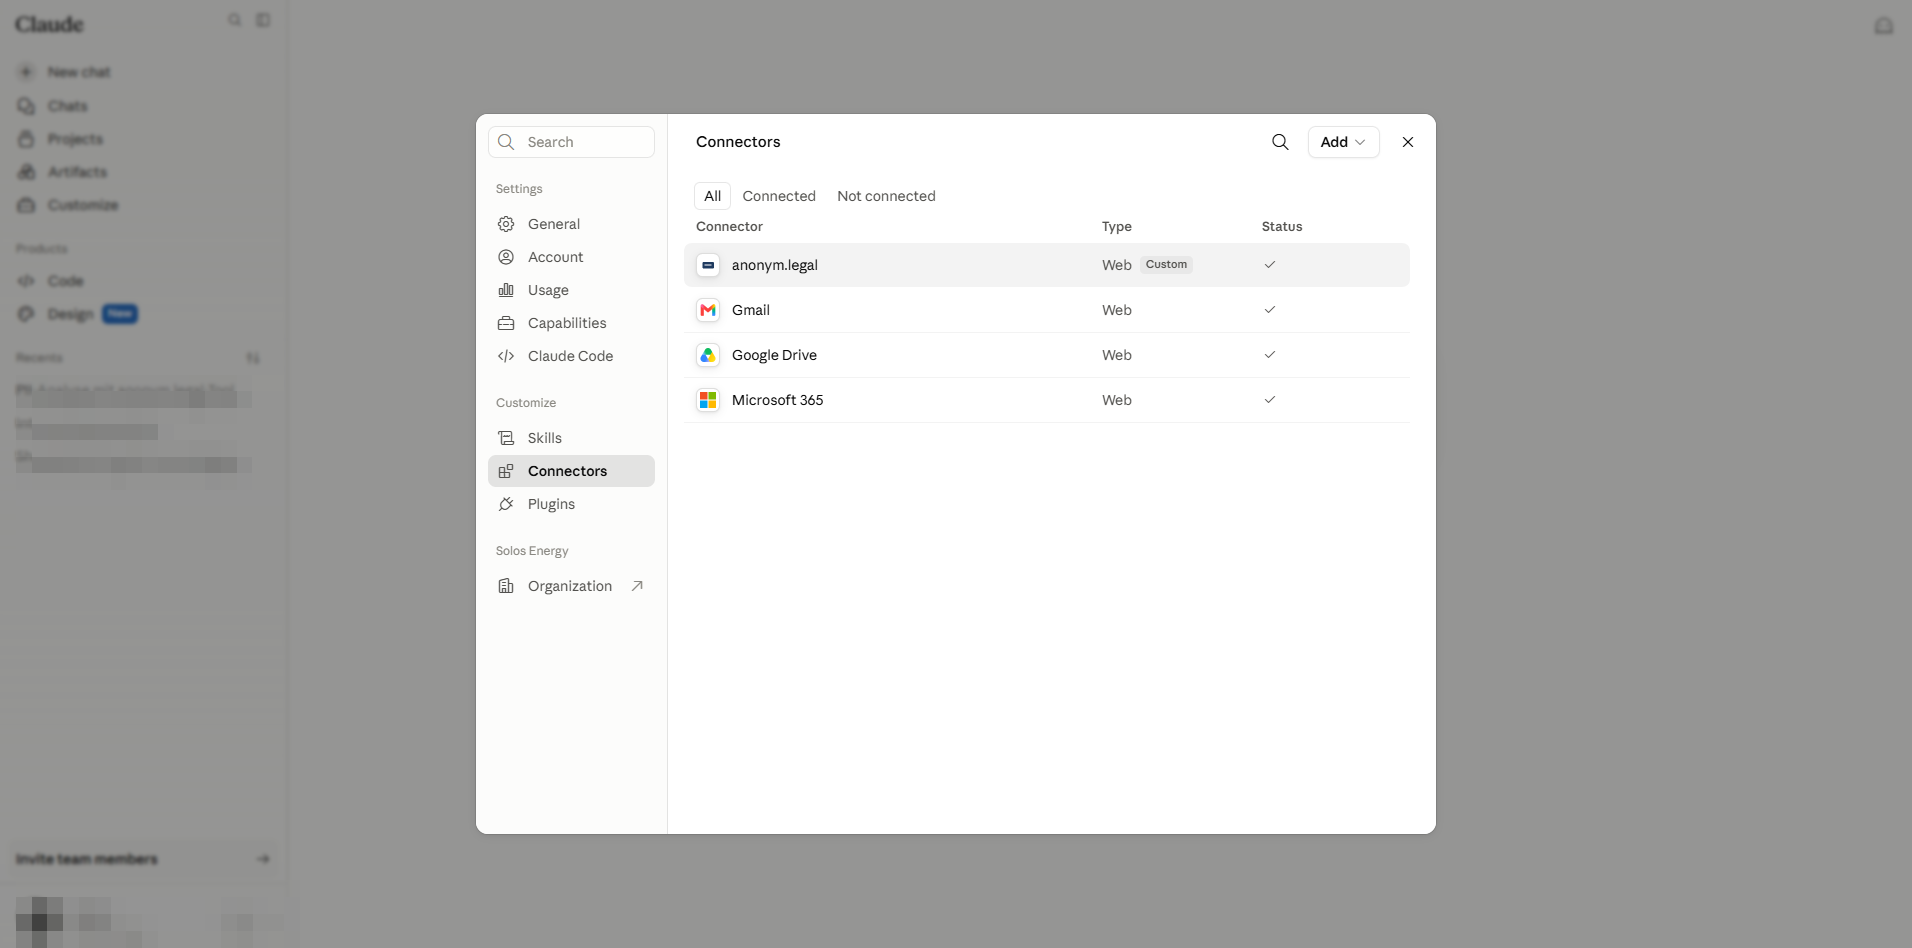
Lietotāja skats. anonym.legal ir atzīmēts kā Custom un šajā kontā jau Connected. - 2
Ja rindā redzams Get started, noklikšķiniet uz tā. Uznirstošais logs atver anonym.legal OAuth autorizācijas lapu. Pierakstieties ar saviem anonym.legal akreditācijas datiem, piešķiriet piekļuvi → uznirstošais logs aizveras un rinda pārvēršas par Connected. Tokeni tiek glabāti katram lietotājam atsevišķi; administrators nekad neredz jūsu akreditācijas datus.
- 3
Noklikšķiniet uz rindas (vai tās View darbības), lai atvērtu savienotāja detaļu paneli. Šeit jūs varat kopēt MCP servera URL, veikt Disconnect vai sasniegt rindas darbību izvēlni.
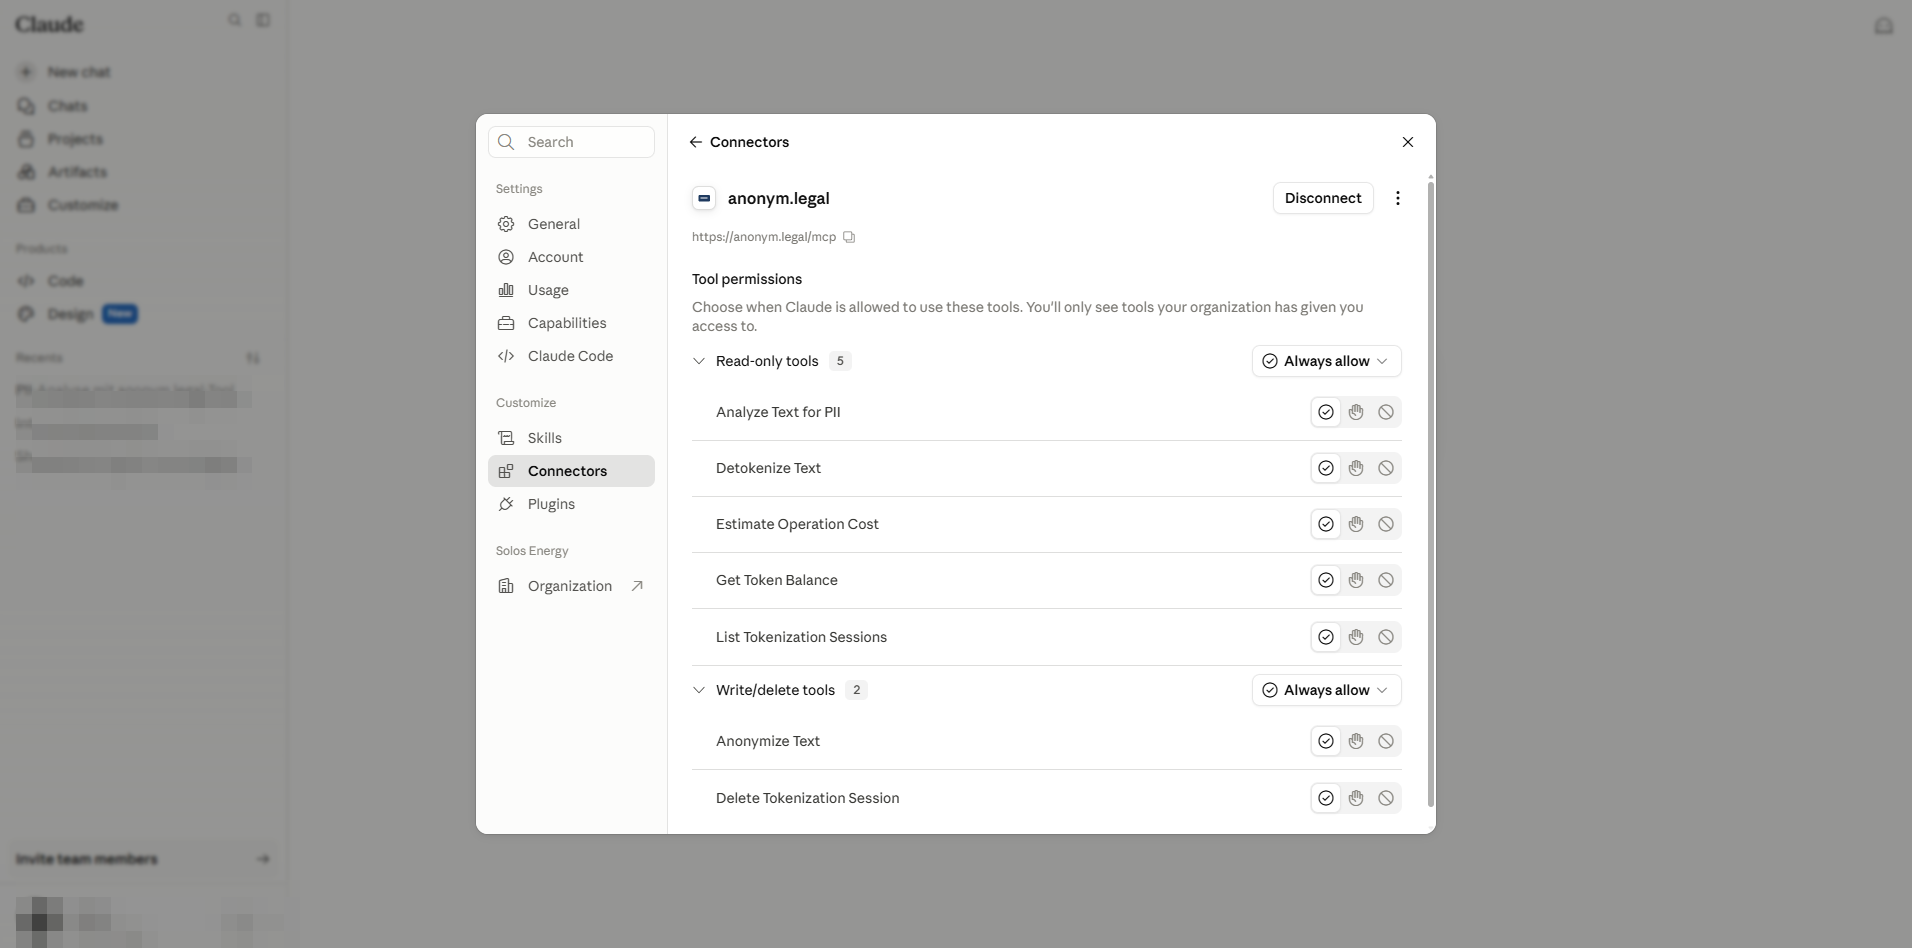
Lietotāja savienotāja detaļas: servera URL ir kopējams; zemāk esošā atļauju sadaļa attiecas tikai uz šo lietotāju. - 4
Izvēlne More options piedāvā Refresh tools list (atkārtoti ielādēt rīku katalogu no servera) un Remove (atsaukt tikai šī lietotāja piešķīrumu — tas neizdzēš savienotāju darba vietai).
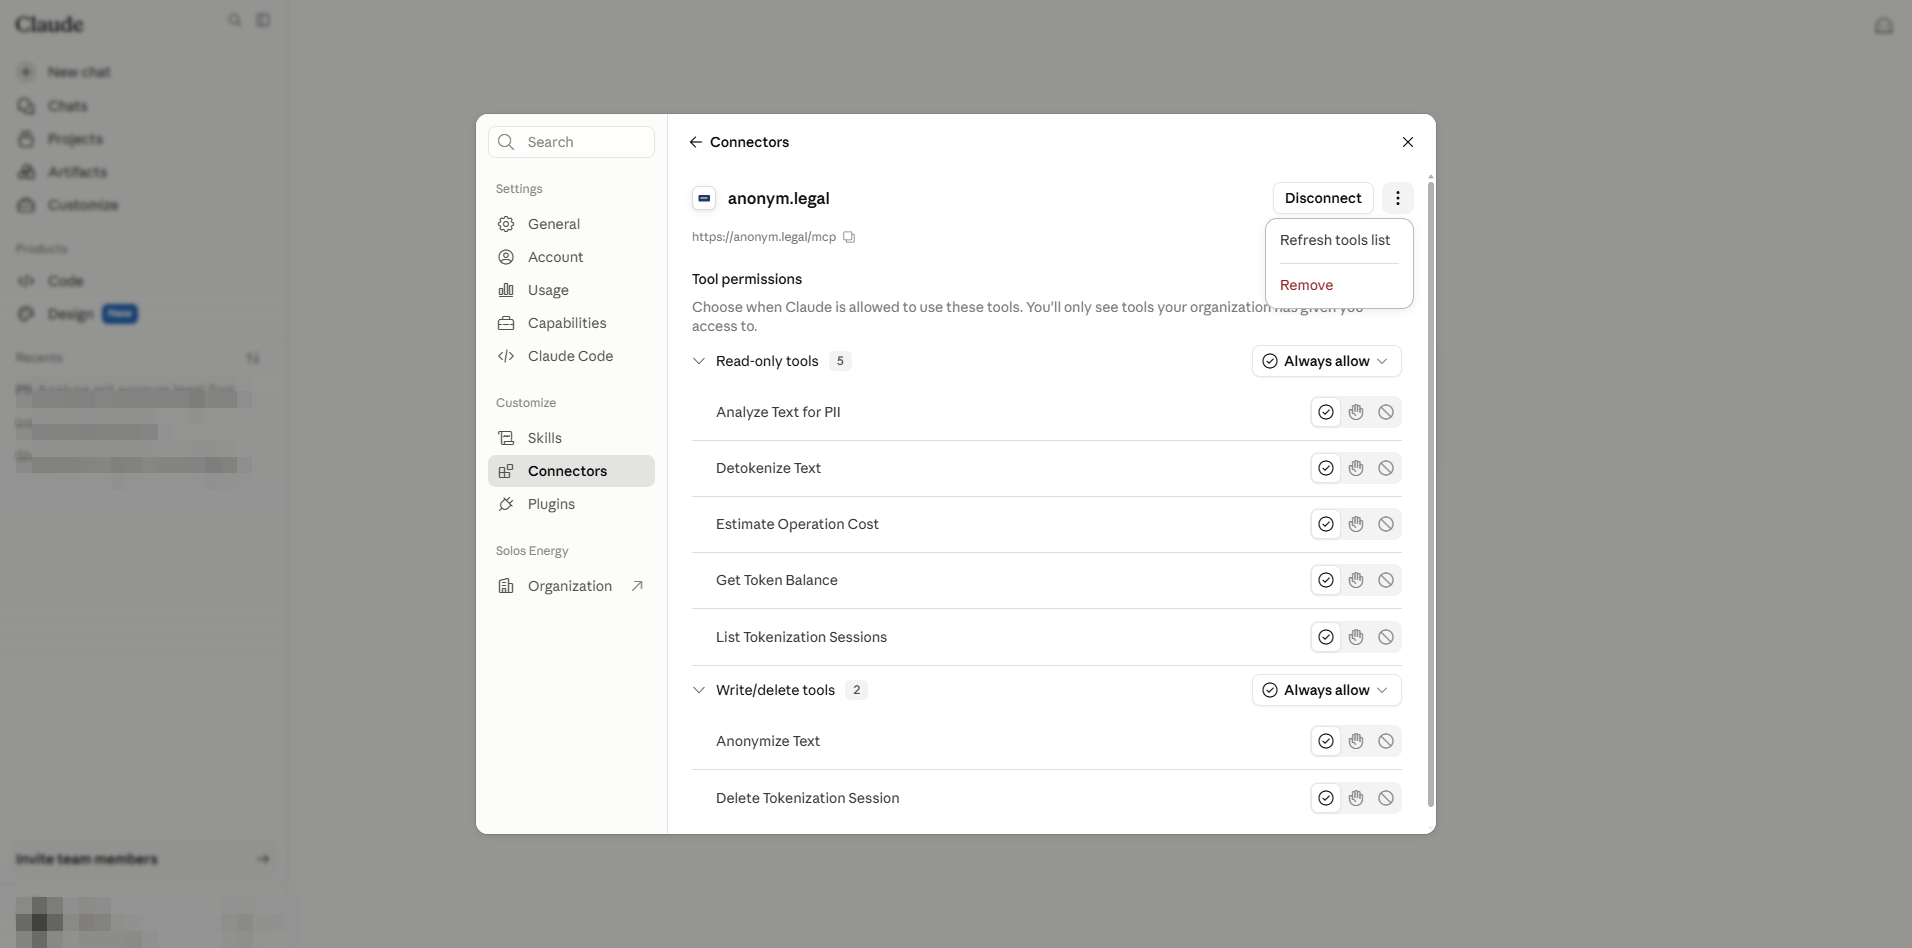
Refresh pret Remove. Tikai administratori var pilnībā izdzēst savienotāju (A daļa §5).
7. Lietotājs — katra rīka preference
Katra rinda sadaļā Tool permissions rāda trīs veidu radio pogu: Always allow / Needs approval / Blocked. Šie trīs ir paša lietotāja izvēles, ko ierobežo administratora augšējā robeža no §3.
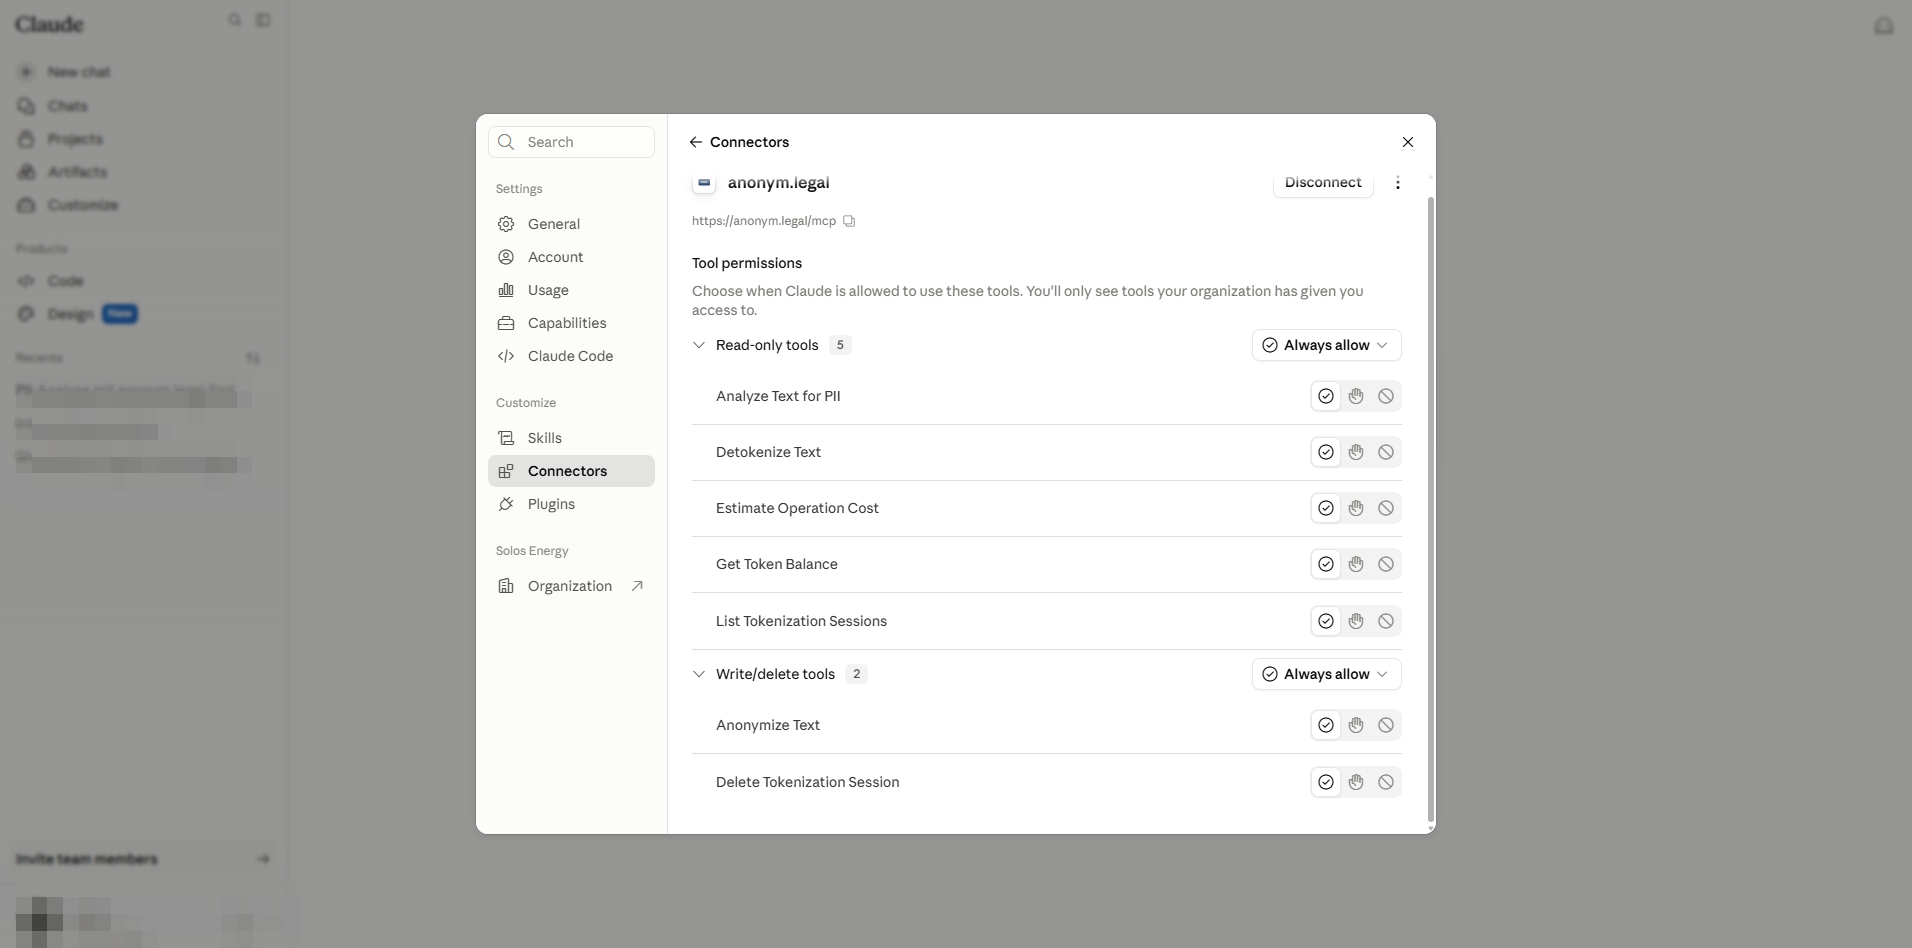
| Lietotāja izvēle | Efekts sarunā | Vislabāk piemērots |
|---|---|---|
| Always allow | Claude izsauc rīku bez uzvednes. | Tikai lasīšanas rīkiem, ko izmantojat pastāvīgi. |
| Needs approval (arī saukts par „Ask") | Claude pieprasa vienas klikšķa apstiprinājumu katru reizi. | Rakstīšanas/dzēšanas rīkiem; jutīgām darba slodzēm. |
| Blocked | Rīks ir paslēpts no Claude šajā kontā. | Personīgai atteikšanās no rīka, ko jūsu komanda citādi izmanto. |
8. Pārbaudīt ar reālu rīka izsaukumu
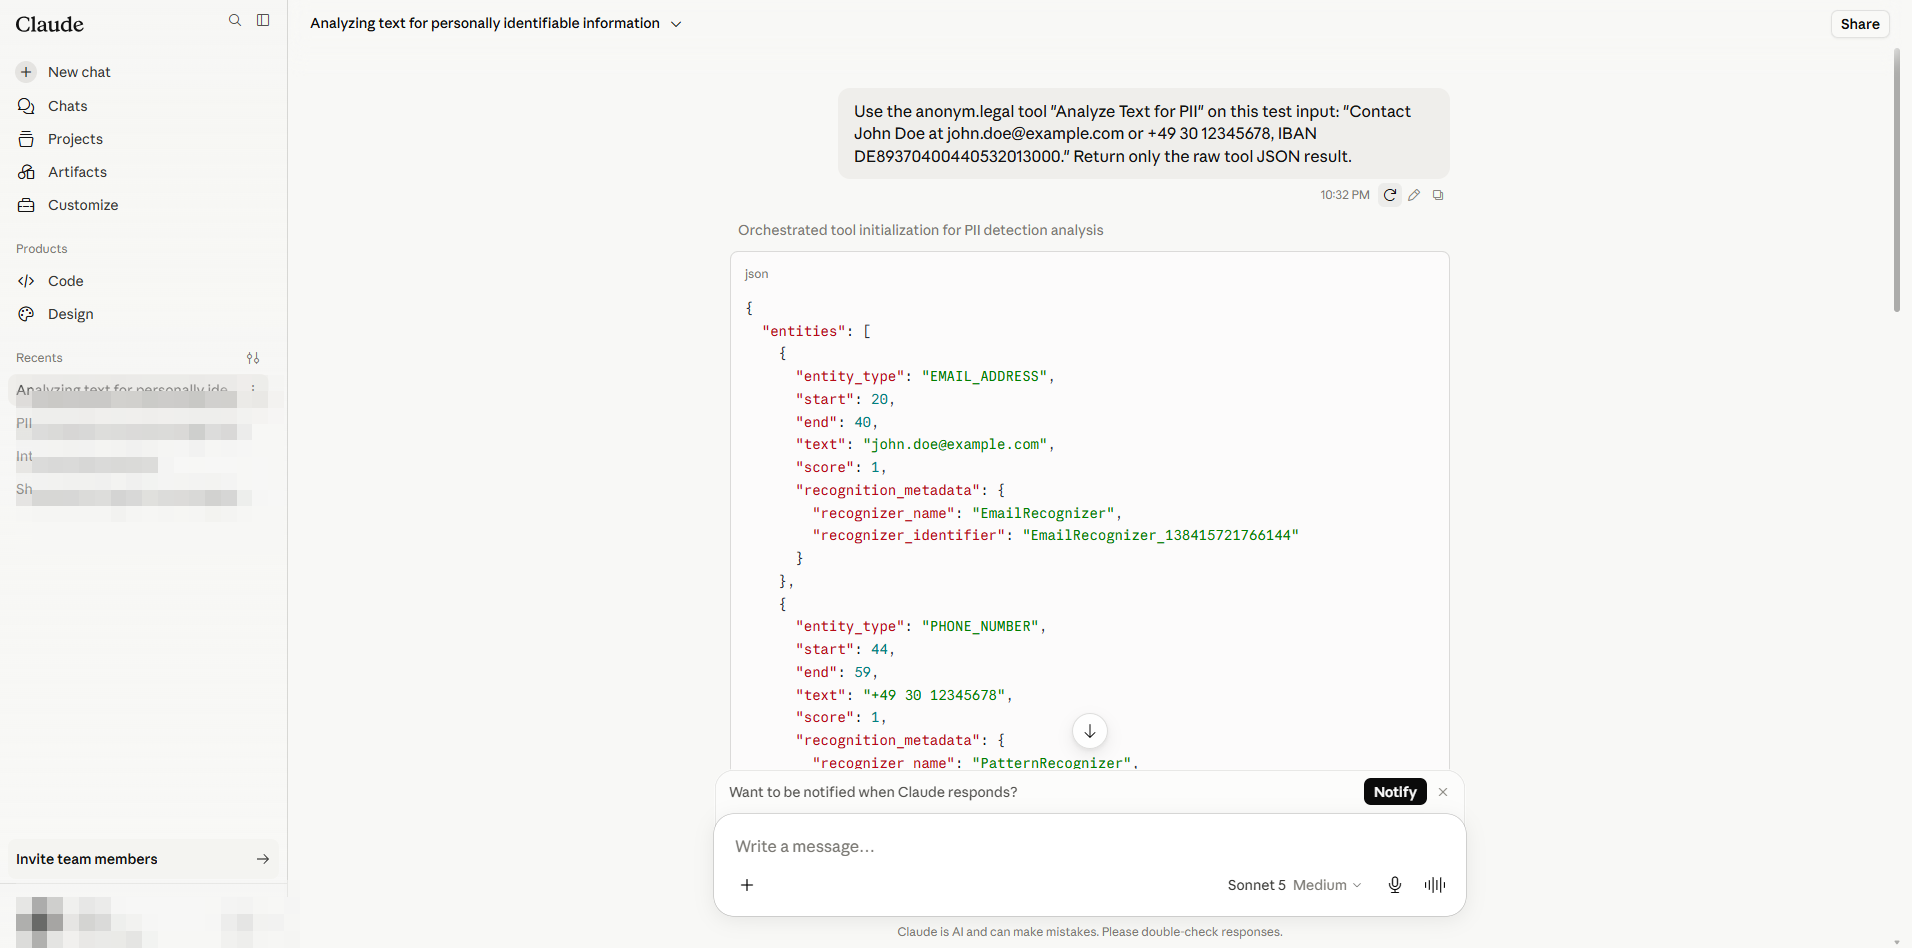
Atveriet jaunu sarunu un norādiet Claude izsaukt konkrētu anonym.legal rīku. Šajā ceļvedī izmantotais uzvednes piemērs:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude izsauc rīku un straumē JSON atbildi. Ekrānuzņēmums parāda deviņas atklātas entītijas, ieskaitot PERSON, EMAIL_ADDRESS, PHONE_NUMBER un IBAN_CODE.
9. Atsauce: atļauju modelis un riski
Administrators pret lietotāju — ko katra puse kontrolē
| Aspekts | Administrators (A daļa) | Lietotājs (B daļa) |
|---|---|---|
| Reģistrēt / noņemt savienotāju darba vietai | Jā, /admin-settings/connectors. | Nē. |
| Iestatīt katra rīka augšējo robežu (augstāko līmeni, ko lietotājs var izvēlēties) | Jā. | Nē. |
| Iespējot „Always allow" līmeni vispār (Cowork vārti) | Jā, /admin-settings/cowork. | Nē. |
| Pabeigt OAuth pierakstīšanos ar anonym.legal kontu | Nē (ja vien tas netiek darīts arī kā galalietotājam). | Jā, vienreiz katram kontam. |
| Izvēlēties katra rīka preferenci augšējās robežas ietvaros | Nē. | Jā, /customize/connectors. |
| Atsaukt savu savienojumu, neietekmējot citus | N/A. | Jā — „Remove" rindā. |
Augšējās robežas matrica
| Administratora iestatījums | Lietotājs var izvēlēties… | Rezultāts sarunā |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | Pilna lietotāja izvēle, līdz neuzraudzītai izmantošanai. |
| Approval required | Needs approval / Blocked (bez „Always allow") | Claude vienmēr apstiprina. |
| Blocked | — | Rīks nekad neparādās. |
Individual sign-in pret Managed authorization
Drošības piezīmes
- Pievienojiet tikai savienotājus no izstrādātājiem, kuriem uzticaties. Ļaunprātīgs MCP serveris var injicēt uzvednes caur rīku atbildēm, lai apmānītu Claude veikt kaitīgas darbības („indirect prompt injection").
- Iestatījums Default restriction for unconfigured tools ir jūsu drošības tīkls, ja pakalpojumu sniedzējs ievieš jaunas iespējas bez paziņojuma — iestatiet to uz Blocked, lai katru reizi būtu nepieciešama administratora pārskatīšana.
- Cowork „Skip all approvals" izslēdz katru apstiprināšanas uzvedni aģentiskajos palaišanās. Neieslēdziet to nomniekiem, kas apstrādā regulētus datus.
- Rotējiet akreditācijas datus, kas tika izmantoti savienotāju testēšanai, pirms to virzīšanas uz produkcijas lietotājiem.
Kur atrodas katrs iestatījums
| Iestatījums | Loma | Atrašanās vieta |
|---|---|---|
| Pievienot / dzēst organizācijas savienotāju | Admin | /admin-settings/connectors |
| Katra rīka augšējā robeža | Admin | /admin-settings/connectors → savienotāja detaļas |
| Noklusējuma ierobežojums nekonfigurētiem rīkiem | Admin | Tas pats panelis, Tool permissions augšpuse |
| „Always allow" vārti un Skip approvals | Admin | /admin-settings/cowork |
| Pieslēgt / atslēgt (savs konts) | User | /customize/connectors |
| Katra rīka preference (savs konts) | User | /customize/connectors → savienotāja detaļas |
| Valoda / lokāle | User | Sānjoslas profila izvēlne → Language |
Avoti: praktiska tveršana pret claude.ai un anonym.legal MCP servera dokumentācija. Ikonas un saskarne pieder attiecīgi Anthropic un anonym.legal.
Gatavi aizsargāt savu komandu?
Sāciet anonimizēt, pirms tas sasniedz Claude
Izveidojiet anonym.legal kontu, savienojiet to ar savu Claude Enterprise darba vietu, un katra ziņa pēc noklusējuma paliek bez PII.
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.