작성자: George Curta ·
엔터프라이즈 통합 가이드
anonym.legal 을 Claude Enterprise 와 통합하기
Claude Enterprise 워크스페이스의 관리자와 사용자를 위한 단계별 가이드 — 스크린샷, 권한 모델, 검증 방법 포함.
https://anonym.legal/mcp인증: DCR + OAuth파트 B — 최종 사용자 설정
검증 및 참조
1. 개요 및 전제 조건
anonym.legal 은 텍스트에서 개인 데이터 (PII) 를 감지, 토큰화, 및 복원하는 MCP (Model Context Protocol) 서버를 제공합니다. Claude Enterprise 에 연결하면 Claude 가 제 3 자에게 전송하기 전에 PII 를 마스킹하고, 필요 시 원본 값을 복원하며, 비용과 할당량을 추적할 수 있습니다.
역할 분담
- 관리자워크스페이스 전체에 커넥터를 등록하고, 조직 전체의 권한 상한을 설정하며, Cowork 게이트를 제어합니다. 여기서의 어떤 작업도 특정 사용자의 자격 증명에는 영향을 주지 않습니다.
- 사용자자신의 Claude 계정에 대해 OAuth 로 커넥터를 인가하고, 관리자 상한 내에서 도구별 설정 (Always allow / Ask / Blocked) 을 선택합니다.
필요한 것
- Claude Enterprise 워크스페이스 (본 가이드는 모든 Enterprise 테넌트에 적용됩니다).
- 파트 A 에는 Claude 의 관리자 역할.
- OAuth 핸드셰이크를 위한 anonym.legal 계정 (사용자는 연결 시 로그인 창을 봅니다).
- MCP 서버 URL: https://anonym.legal/mcp.
파트 A
관리자 구성
파트 A 의 모든 작업은 /admin-settings/* 하위에서 이루어지며 관리자 역할이 필요합니다. 이 단계는 조직의 모든 구성원에게 영향을 미칩니다.
2. 관리자 — 사용자 지정 커넥터 추가
Claude 에는 자사 및 파트너 커넥터 디렉터리가 기본 제공되지만, anonym.legal 은 사용자 지정 Web 커넥터로 추가됩니다. https://claude.ai/admin-settings/connectors 에서 시작하세요.
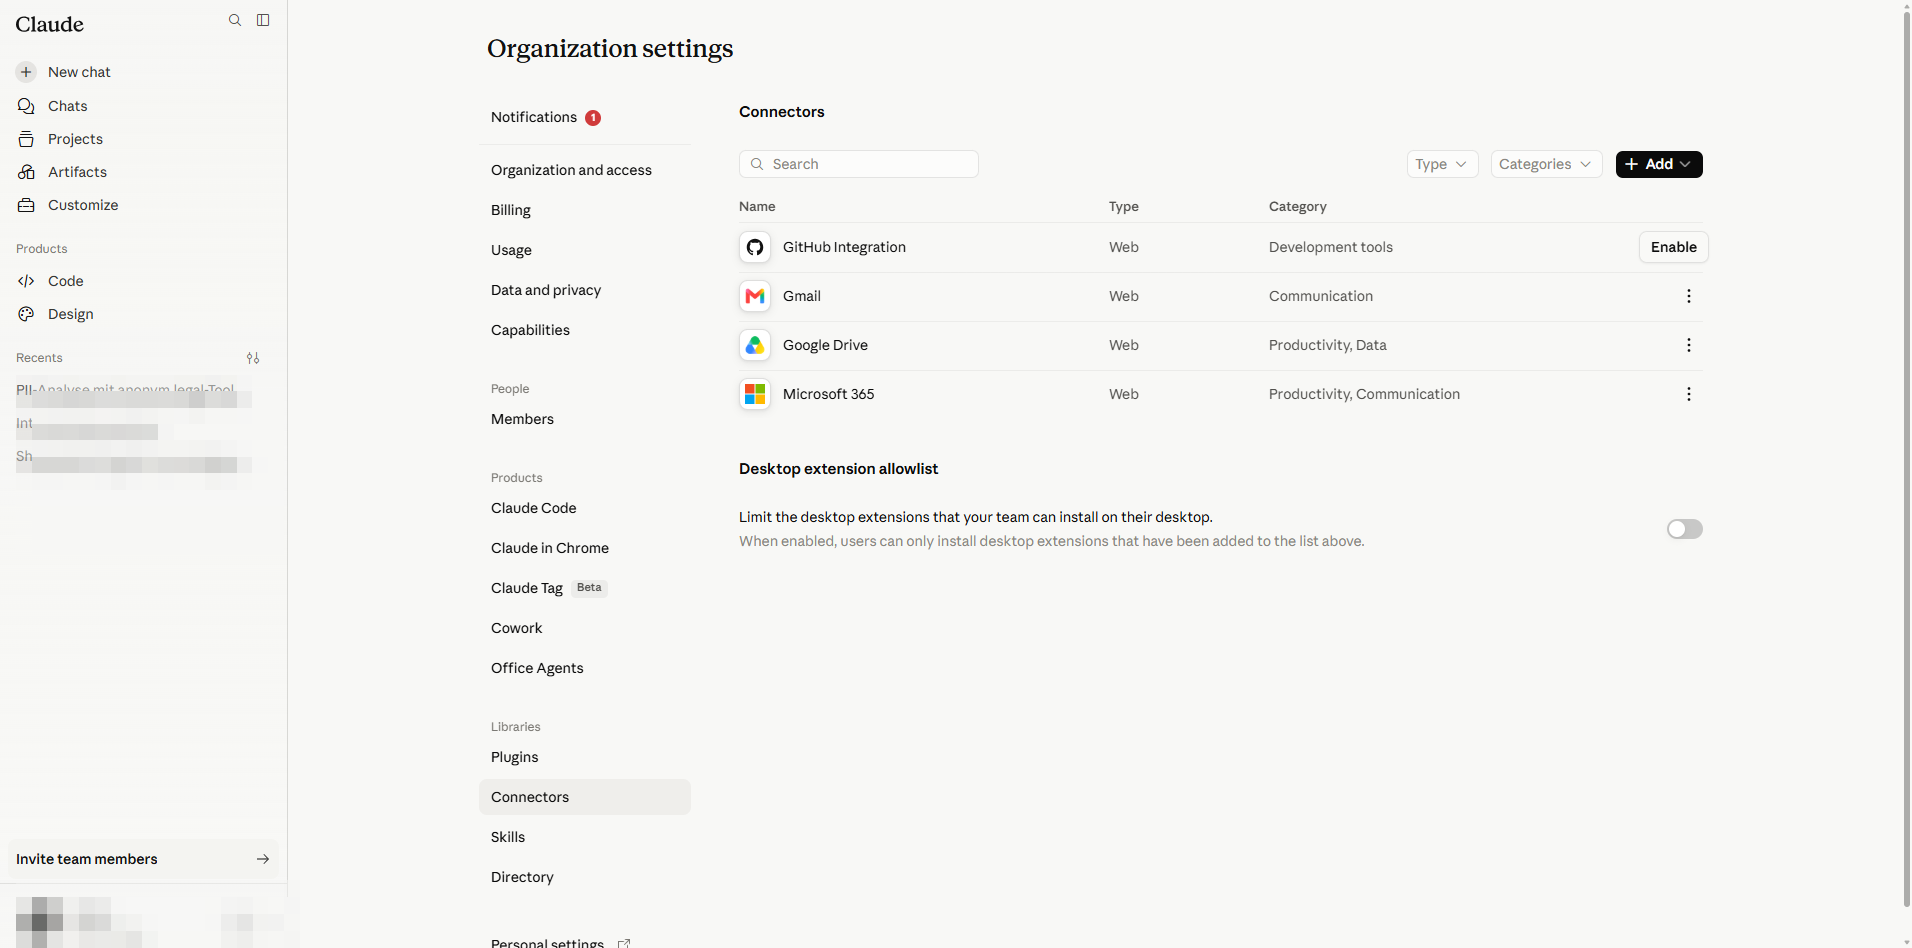
- 1
Add connector 를 클릭합니다. 메뉴에 두 가지 선택지가 표시됩니다: All available (선별된 디렉터리) 및 Custom.
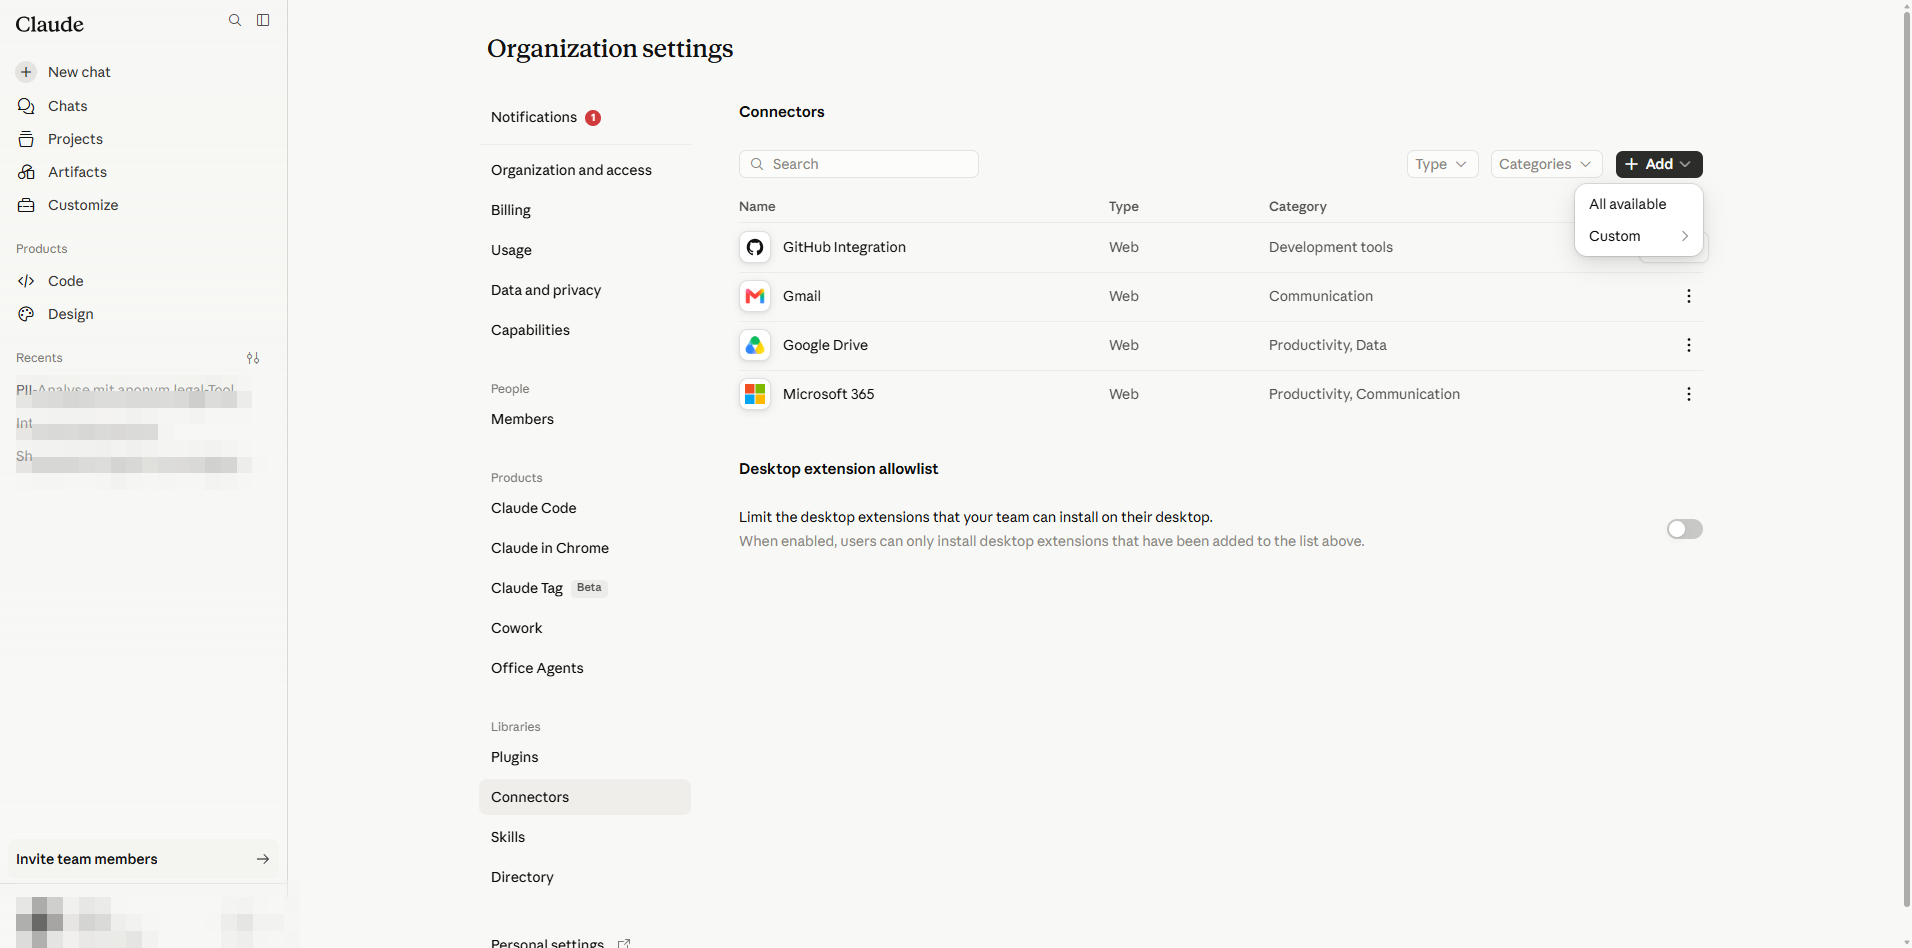
커넥터 추가 메뉴: 임의의 MCP 서버는 Custom 을 선택합니다. - 2
Custom 위에 마우스를 올립니다. 하위 메뉴에 Web 또는 Desktop 이 표시됩니다. anonym.legal 은 호스팅형 MCP 엔드포인트이므로 Web 을 선택합니다.
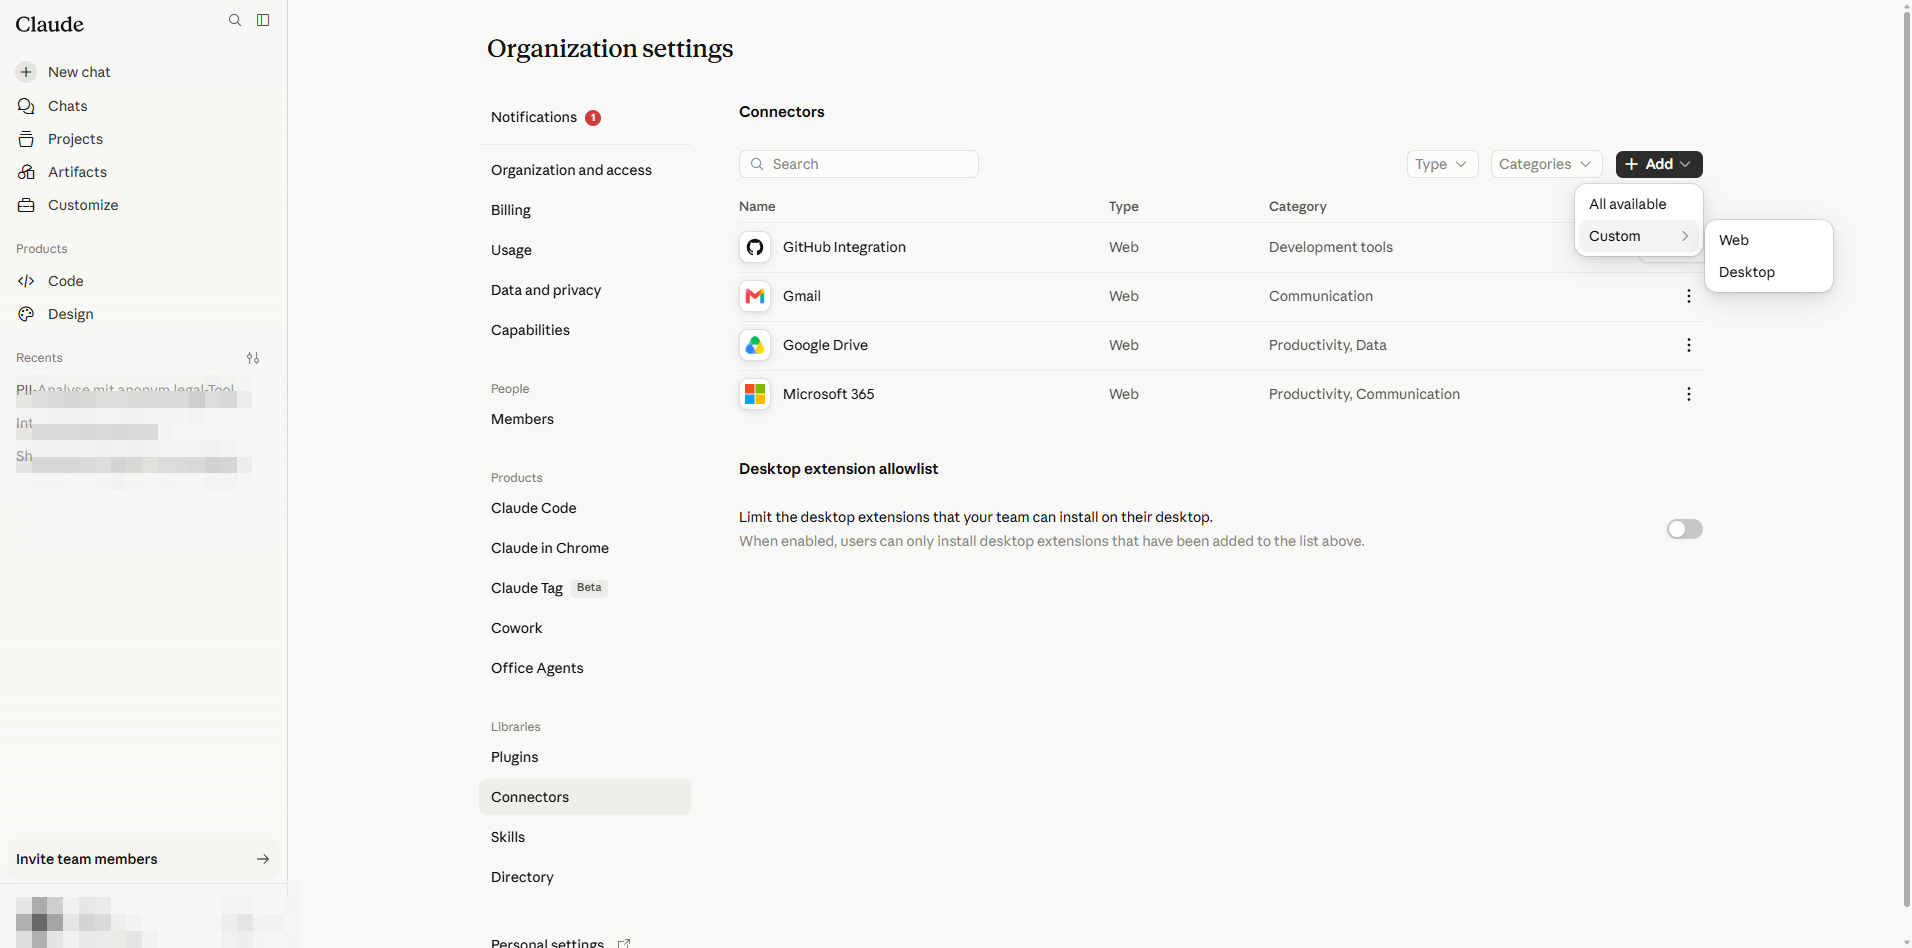
원격 MCP 서버는 Web 을 선택합니다. Desktop 은 로컬 호스팅 서버용입니다. - 3
Add custom connector 대화상자가 열립니다 (현재 BETA).
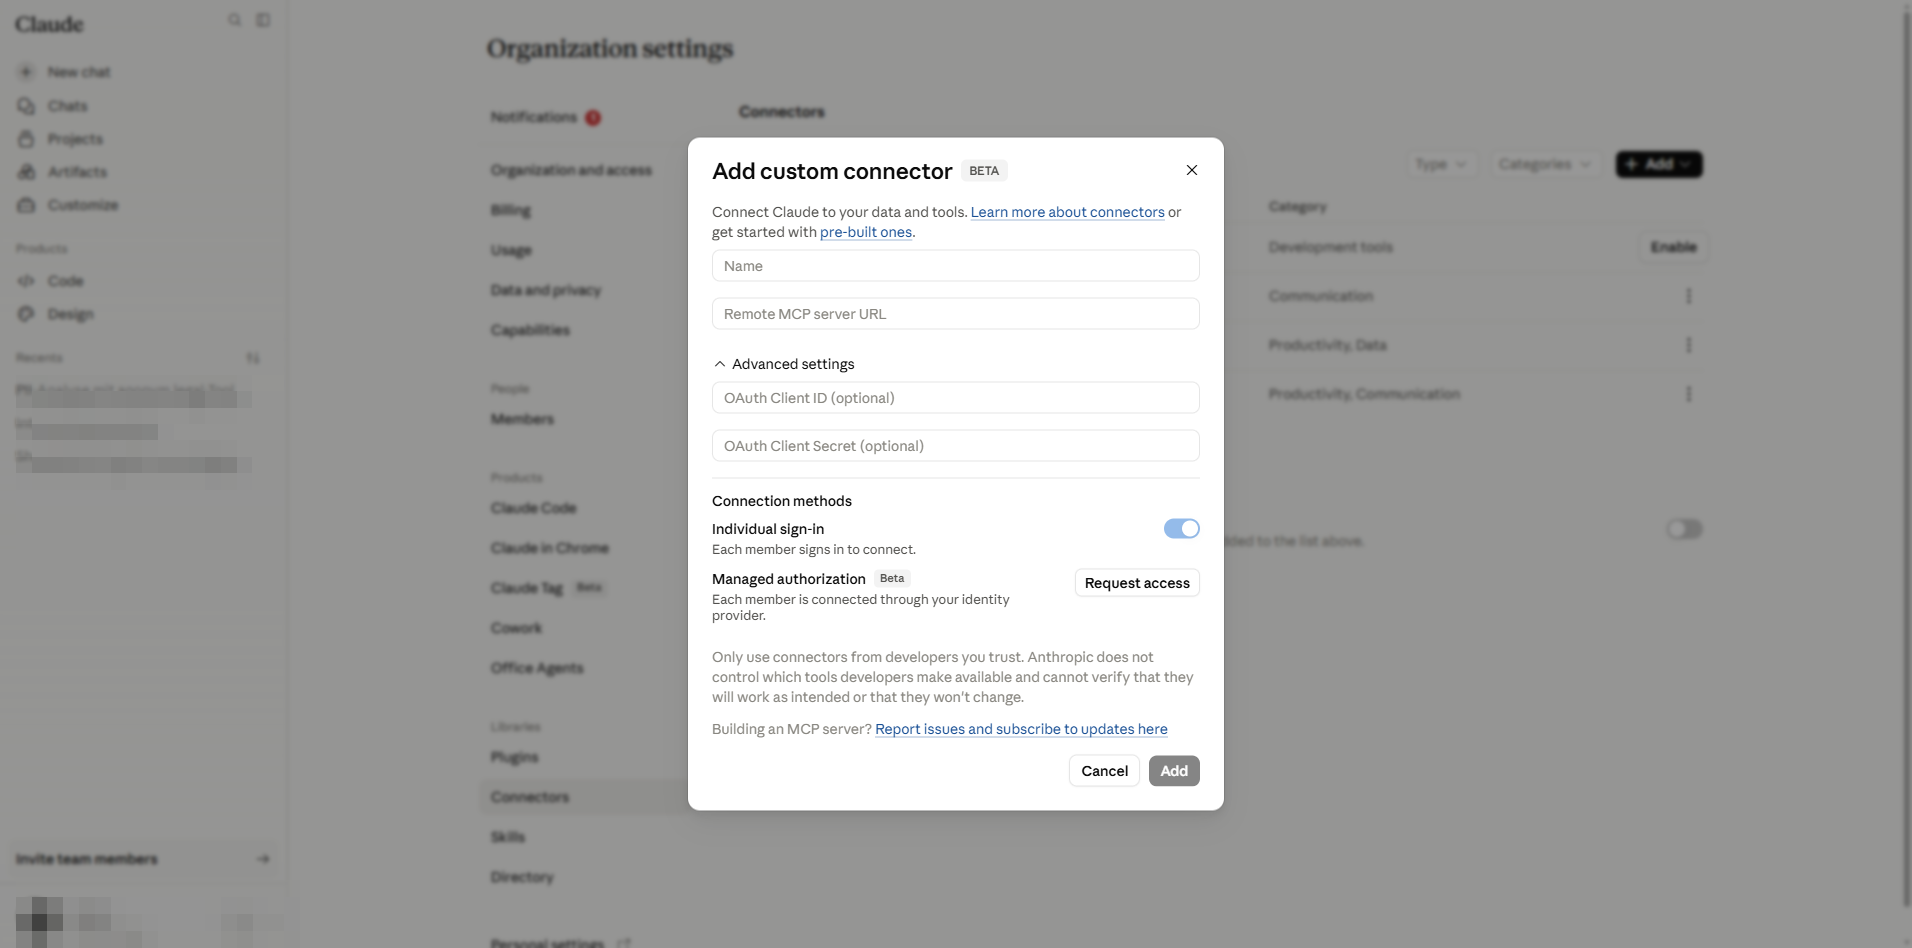
빈 대화상자. 필드: 이름, 원격 MCP 서버 URL, 선택적 OAuth Client ID/Secret, 인가 방법. - 4
필드를 입력합니다:
- Name: anonym.legal (채팅 및 설정에서 사용자에게 표시됨).
- Remote MCP server URL: https://anonym.legal/mcp.
- OAuth Client ID 와 Client Secret 은 비워 둡니다. anonym.legal 은 Dynamic Client Registration (DCR) 을 지원하므로 Claude 가 클라이언트 자격 증명을 자동으로 협상합니다. 이 필드의 입력은 MCP 공급자가 DCR 을 지원하지 않는 경우에만 필요합니다.
- Individual sign-in 을 선택된 상태로 유지합니다 (기본값). 각 사용자는 자신의 anonym.legal 계정으로 인가합니다.
- Managed authorization (Beta) 옵션은 테넌트가 enterprise-managed-auth 대기자 목록에 있지 않는 한 비활성화됩니다. managed 모드에서는 각 사용자가 아니라 조직이 토큰을 중앙에서 소유합니다.
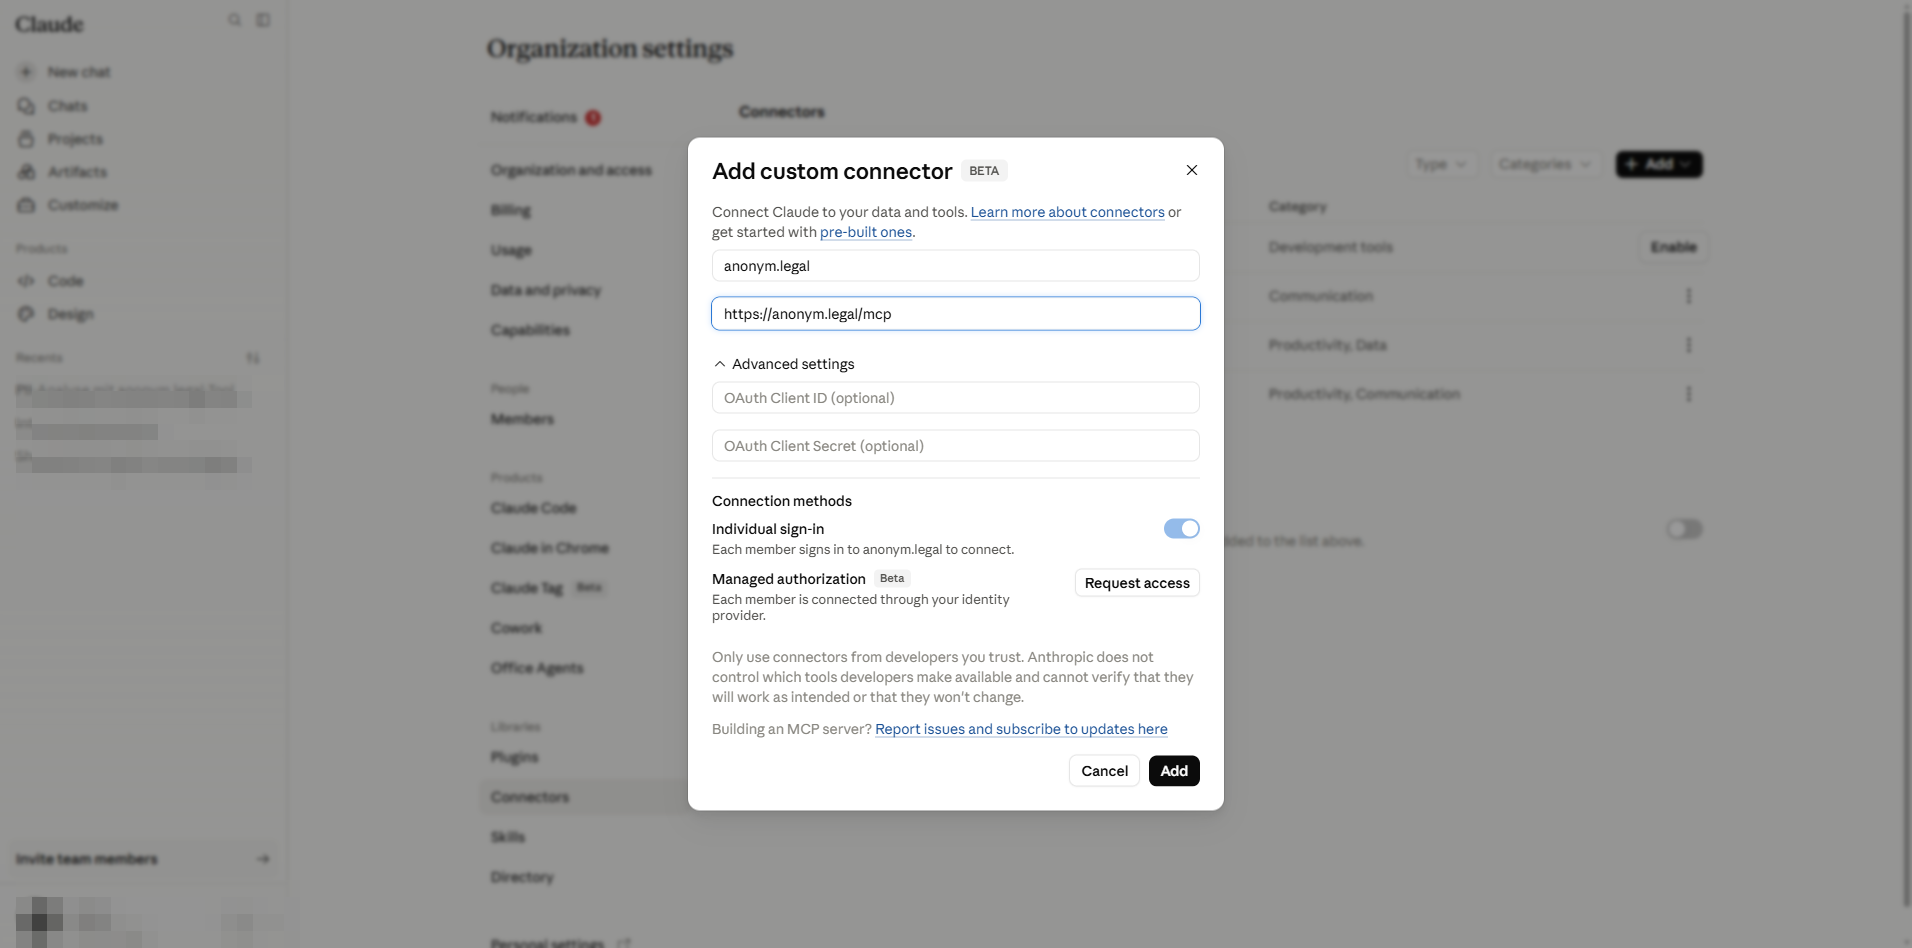
입력이 완료된 대화상자. 경고: 신뢰하는 개발자의 커넥터만 활성화하세요 — 악의적인 서버는 도구 응답을 통해 명령을 주입할 수 있습니다 ("프롬프트 인젝션"). - 5
Add 를 클릭합니다. 커넥터가 커넥터 목록에 나타납니다. 사용자는 아직 사용할 수 없습니다 — 각자가 파트 B 를 진행해야 합니다.
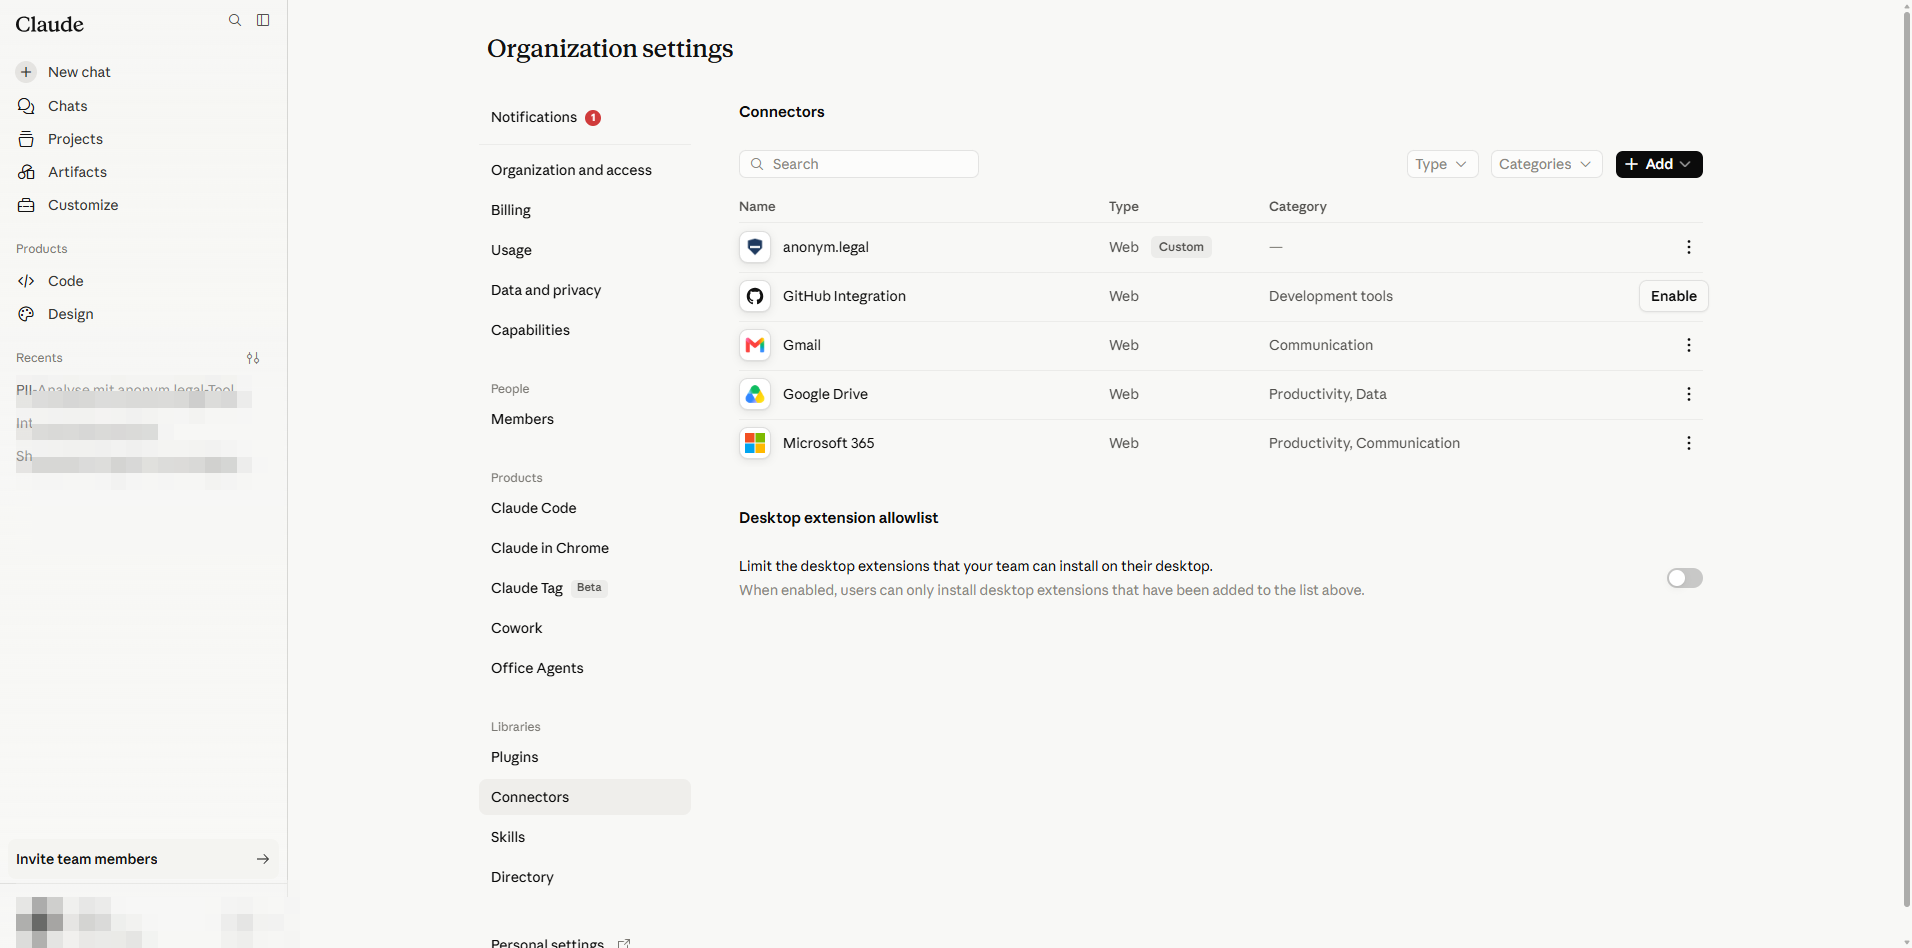
등록됨. 조직의 누구나 자신의 Customize 페이지에서 활성화할 수 있습니다.
3. 관리자 — 도구 권한 상한 구성
anonym.legal 행을 클릭하여 세부 정보를 엽니다. 관리자의 권한 선택은 상한을 형성합니다: 개별 사용자는 동등하거나 더 엄격하게 설정할 수 있으며, 결코 더 완화할 수는 없습니다.
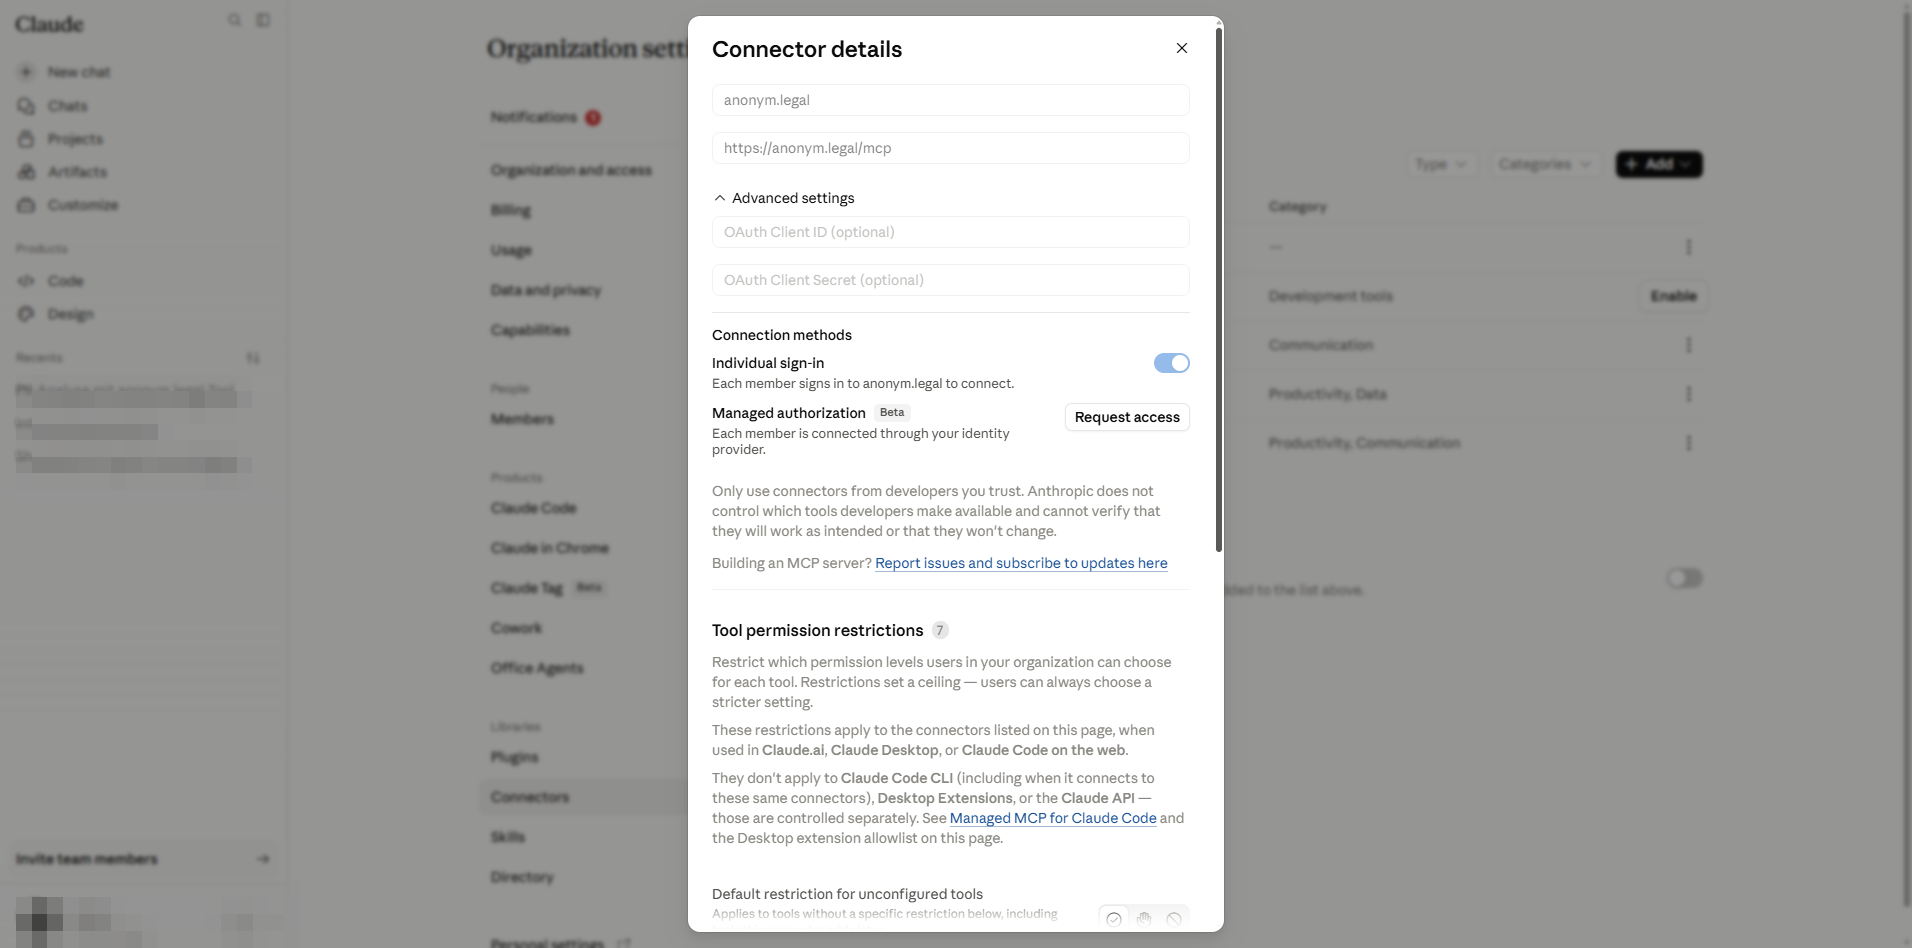
미구성 도구에 대한 기본 제한
첫 번째 컨트롤은 anonym.legal 이 아직 여기 등록되지 않은 새 도구를 도입할 때의 동작을 결정합니다. 가장 안전한 자세를 위해 Blocked 를 선택하세요. 이미 구성된 도구에는 영향을 주지 않습니다.
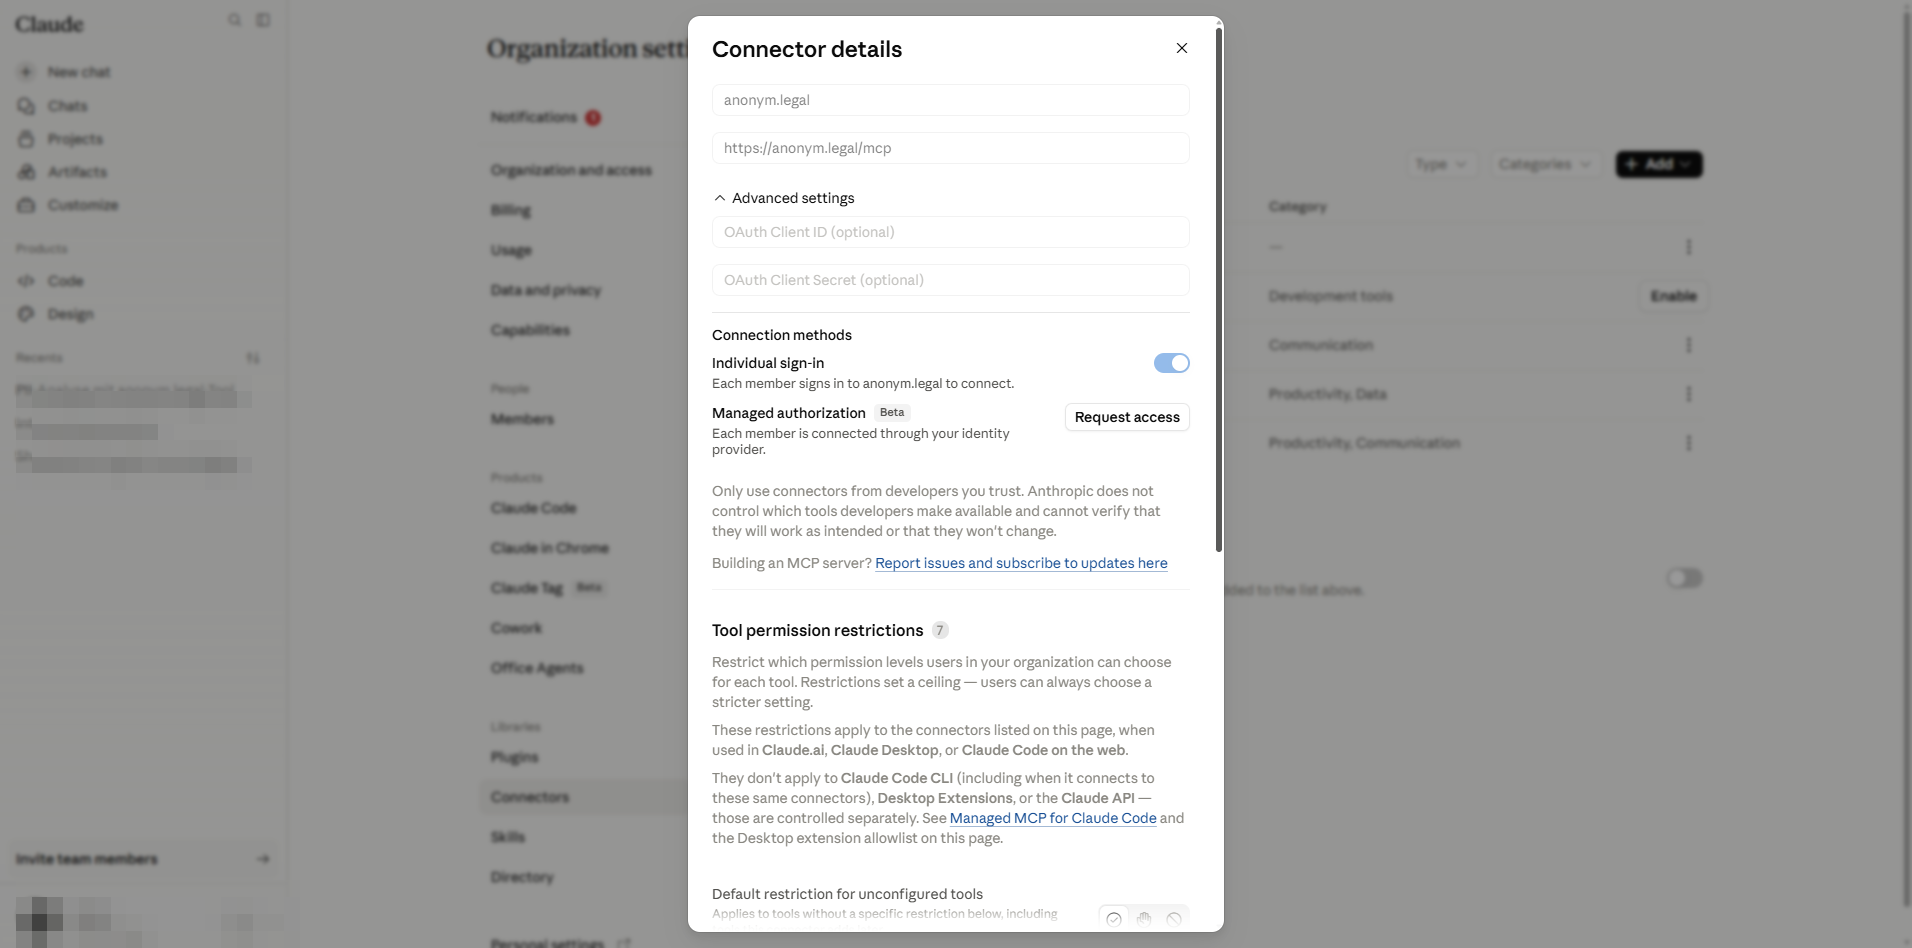
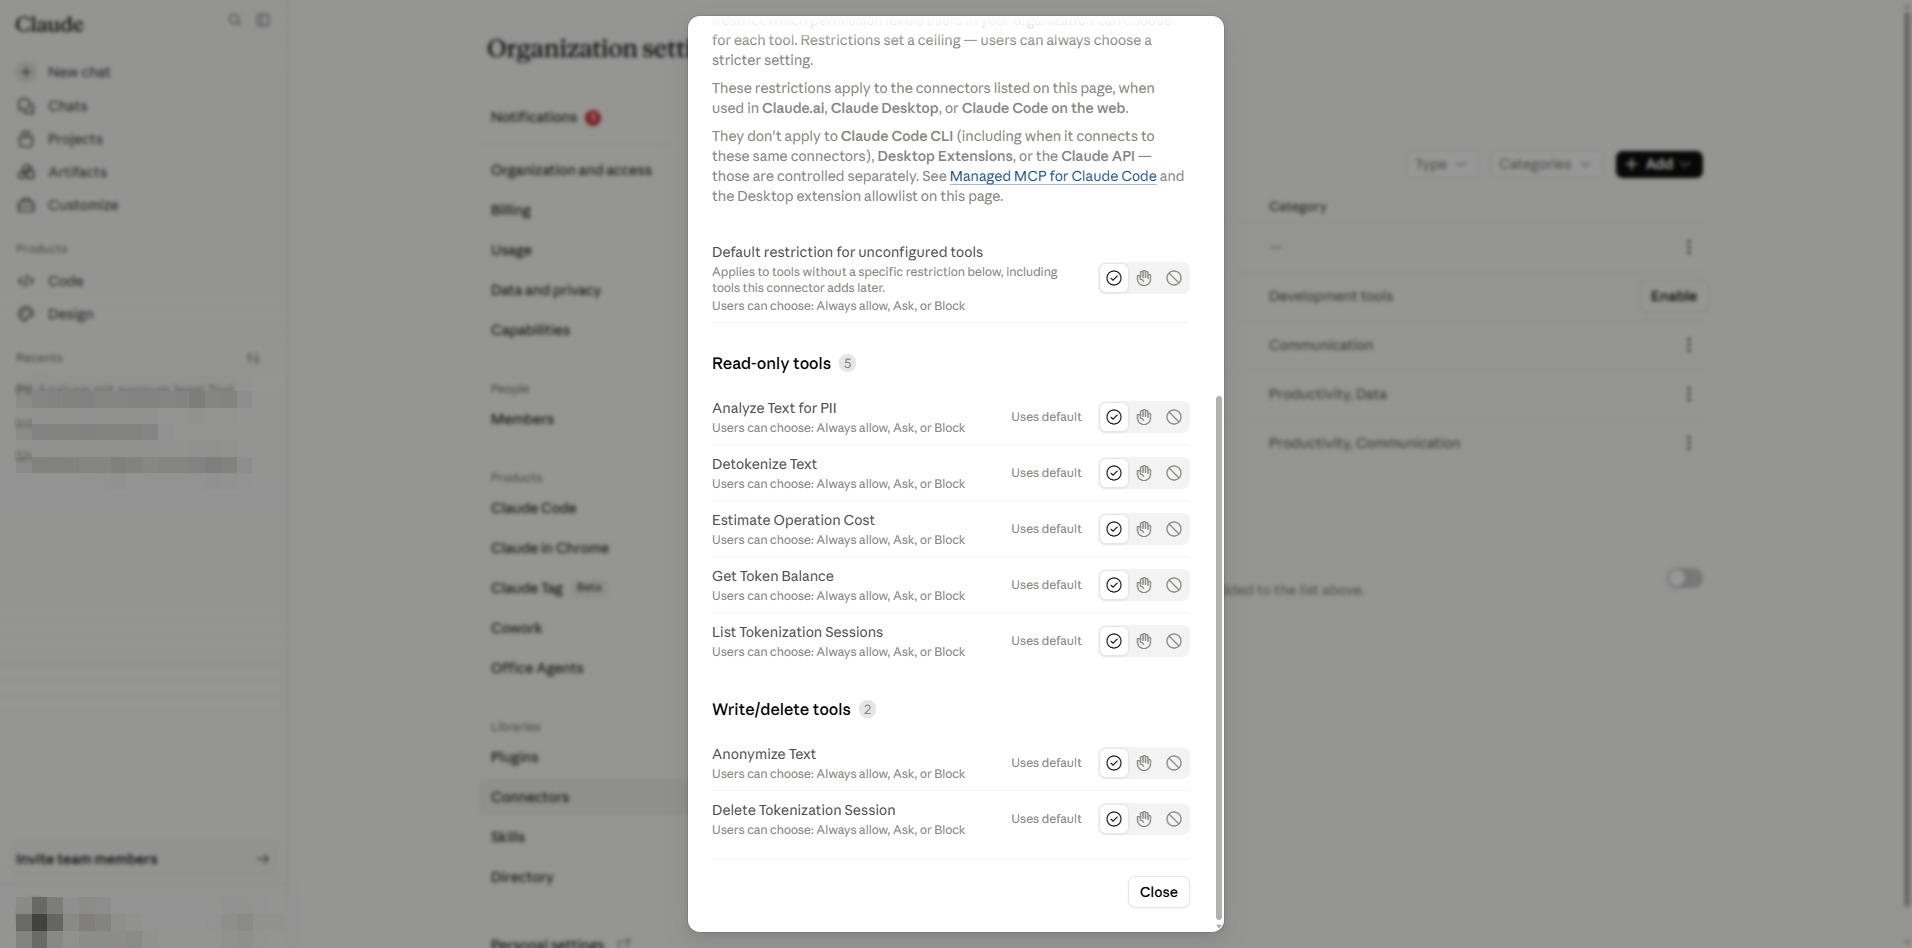
읽기 전용 도구
이 도구들은 anonym.legal 을 호출하지만 공급자 측의 상태를 변경하지 않습니다. 이번 배포에서는 최종 사용자가 마찰 없이 호출할 수 있도록 6 개 모두 Always allow 로 설정되어 있습니다.
- Analyze Text for PII — 텍스트 샘플에서 PII 엔티티를 감지합니다.
- Detokenize Text — 세션 토큰을 사용하여 익명화를 되돌립니다.
- Estimate Operation Cost — 실제 호출 전에 드라이런 가격 계산.
- Get Token Balance — 계정의 남은 할당량.
- List Tokenization Sessions — 이 사용자가 만든 세션.
- List Presets — 다른 도구에 전달할 수 있는 내장, 개인 및 공개 익명화 프리셋 목록.
쓰기 / 삭제 도구
이 도구들은 anonym.legal 에서 상태를 생성하거나 파괴합니다 (토큰화 세션 또는 그 레코드). 조직은 이들을 허용하지만, 민감한 테넌트는 Approval required 를 강제하여 Claude 가 매 호출 전에 사용자에게 프롬프트를 표시하도록 할 수 있습니다.
- Anonymize Text — PII 를 가역적인 토큰으로 대체합니다 (토큰화 세션 생성).
- Delete Tokenization Session — 세션과 그 토큰을 비가역적으로 삭제합니다.
- Redact PII in Image — OCR 기반 탐지로 PNG/JPEG 이미지에서 PII를 가림 처리하거나 분석합니다 (토큰을 소비하며, 이미지 가림 처리 기능이 활성화되어 있어야 합니다).
4. 관리자 — "Always allow" 를 위한 Cowork 게이트
도구별 표와는 별개로, Claude 의 Cowork / 에이전트 설정은 커넥터 도구에서 "Always allow" 계층의 사용 가능 여부를 결정합니다. https://claude.ai/admin-settings/cowork 로 이동합니다.
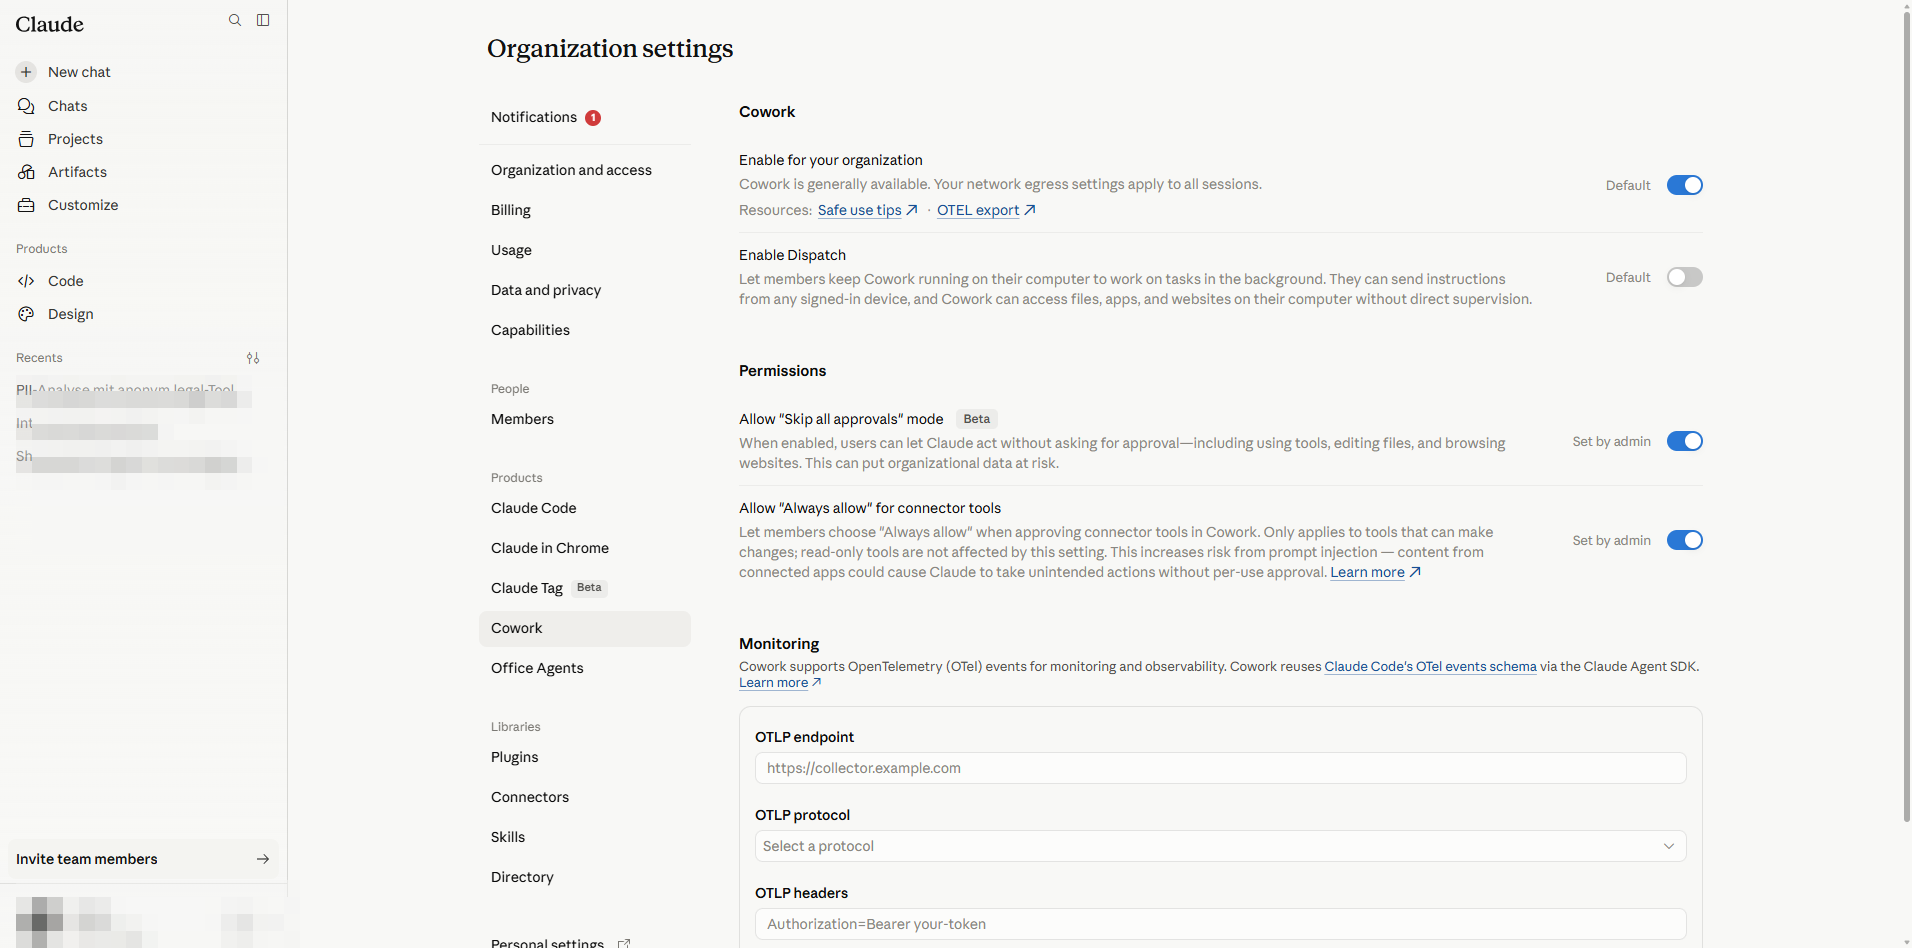
- Enable for your organization — 커넥터를 에이전트 방식으로 실행하려면 켜져 있어야 합니다.
- Enable Dispatch — Dispatch 기능을 제어합니다. 커넥터 권한과 무관합니다.
- Allow "Skip all approvals" mode (Beta) — 위험: 사용자에게 모든 프롬프트를 우회하는 원샷 토글을 제공합니다. 규제 대상 워크로드에는 끄십시오.
- Allow "Always allow" for connector tools — 꺼져 있으면 사용자는 "Always allow" 설정을 유지할 수 없으며, 읽기 전용 도구조차 "Ask each time" 경험을 받습니다. 켜져 있어도 사용자는 여전히 도구별 관리자 상한의 제한을 받습니다.
5. 관리자 — 커넥터 재설정 / 제거
이 단계는 커넥터를 깨끗하게 재설치해야 할 때 (예: 전송 URL 변경, 클라이언트 자격 증명 순환, 통합 폐기) 사용합니다. 제거는 조직 전체에 적용되며 모든 사용자의 OAuth 인가를 무효화합니다.
- 1
https://claude.ai/admin-settings/connectors 에서 관리자 커넥터 표를 엽니다. anonym.legal 행을 찾습니다.
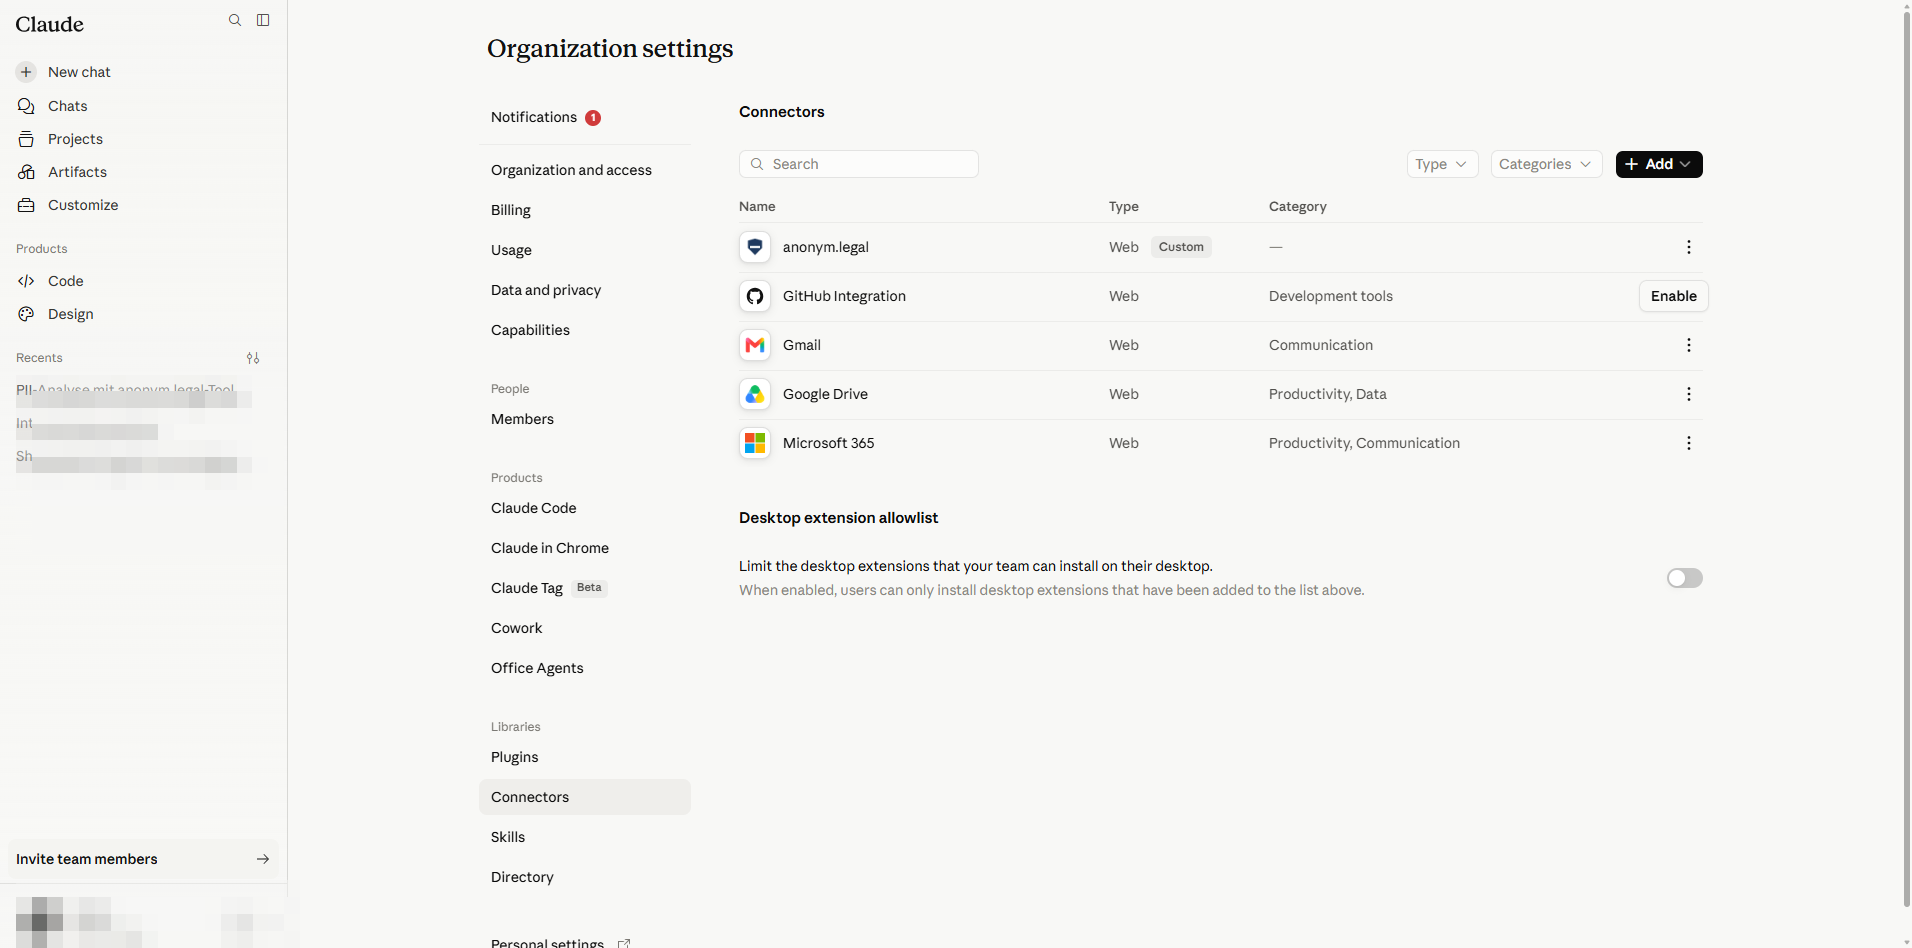
Admin → Connectors. - 2
행의 More options (⋯) 아이콘을 클릭하고 Delete 를 선택합니다.
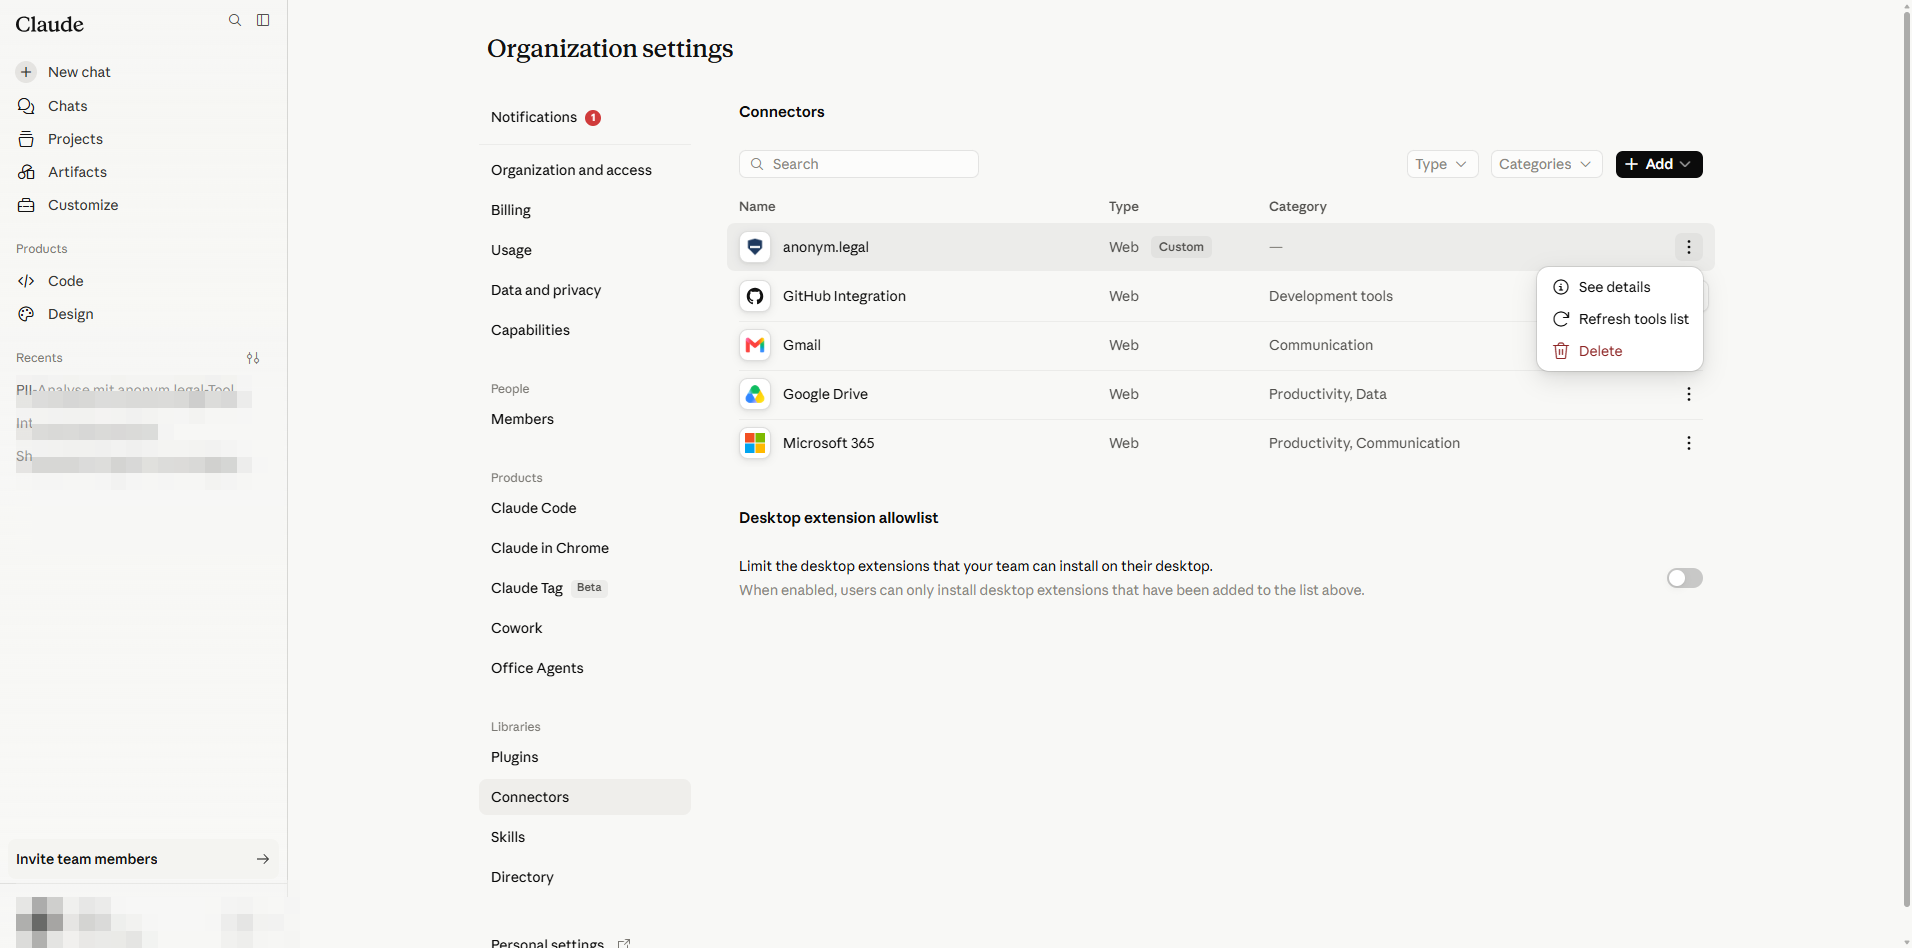
행 컨텍스트 메뉴: Delete 는 조직 전체에서 커넥터를 제거합니다. - 3
Remove anonym.legal for your team? 대화상자에서 확인합니다.
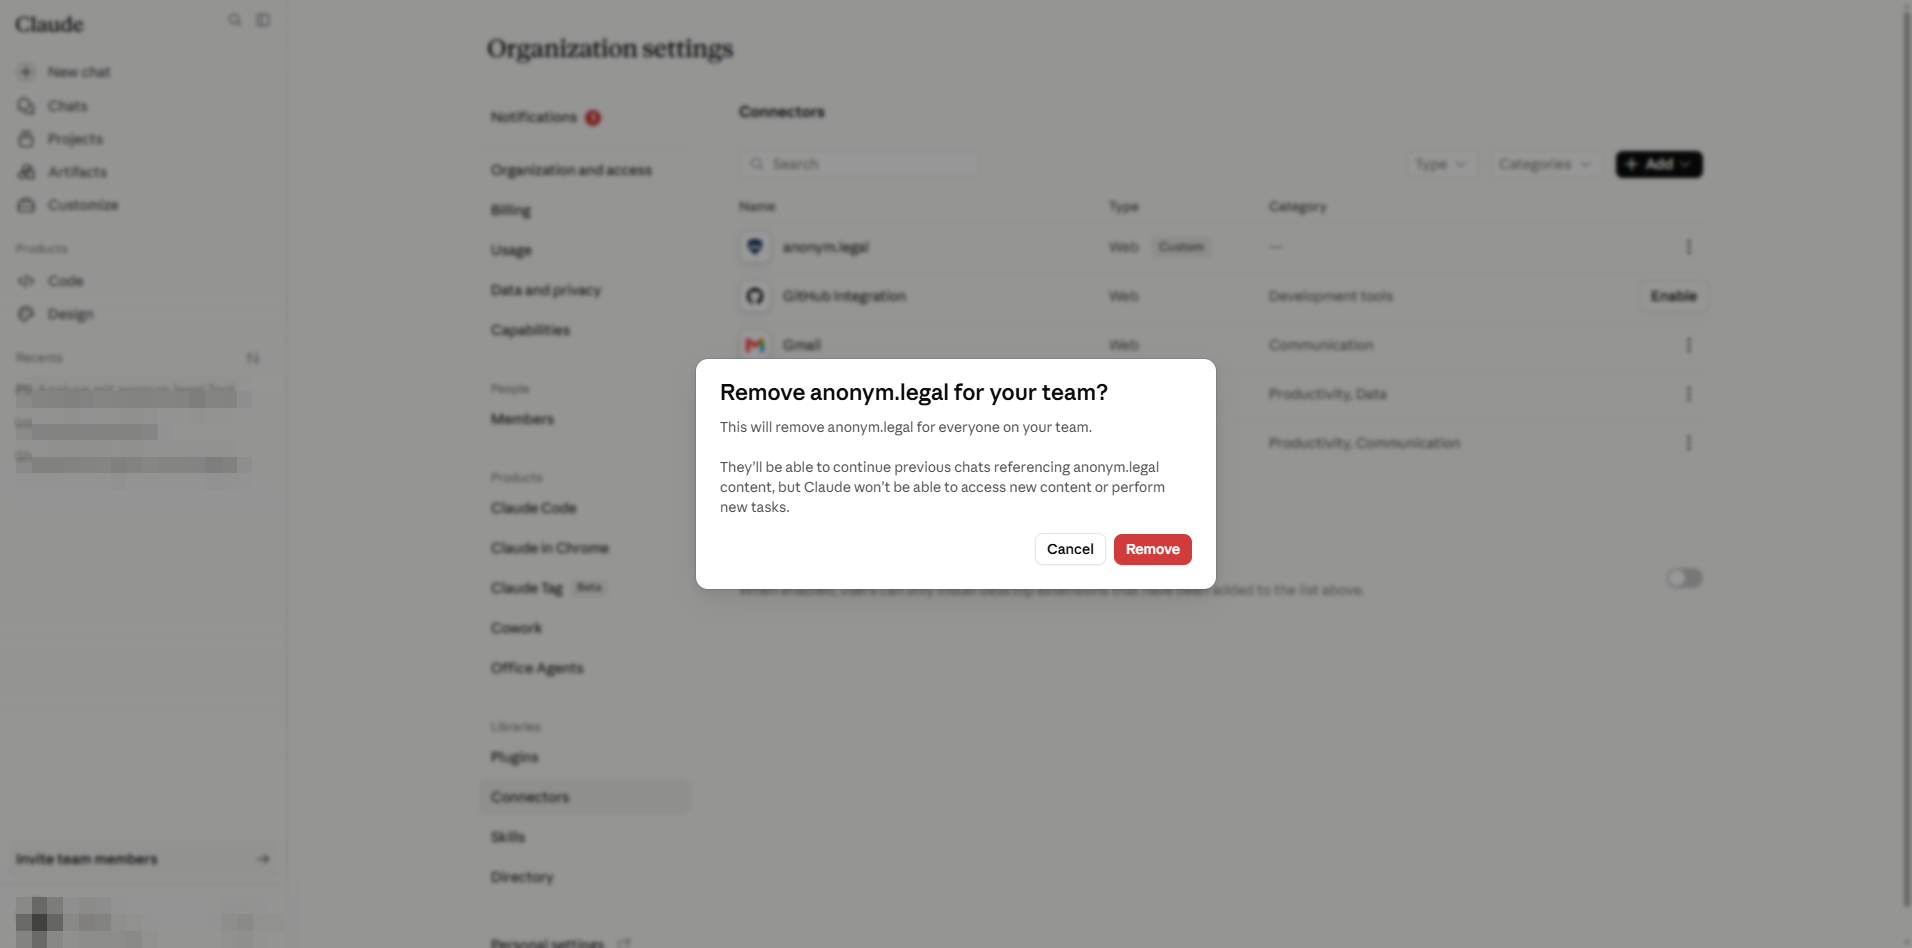
제거 확인. 이는 워크스페이스의 모든 사용자에 대해 서버 등록을 해제합니다. - 4
표가 커넥터 없이 새로고침됩니다. 연결되어 있던 사용자는 자신의 Customize 페이지에서 커넥터가 사라지는 것을 봅니다.
깨끗한 상태 — 새 설정으로 §2 를 통해 다시 추가할 수 있습니다.
파트 B
최종 사용자 설정
파트 B 의 모든 작업은 /customize/* 하위에서 이루어지며 현재 사용자 자신의 계정으로 범위가 제한됩니다. 관리자는 다른 사용자를 위해 이 단계를 수행할 필요가 없습니다.
6. 사용자 — OAuth 를 통한 연결 및 로그인
관리자가 커넥터를 게시하면 (파트 A), 각 사용자는 자신의 계정에서 한 번 활성화합니다.
- 1
사이드바 → Customize 를 열거나 https://claude.ai/customize/connectors 로 이동합니다. 사용자 수준 Connectors 패널에는 조직이 게시한 모든 것이 나열됩니다.
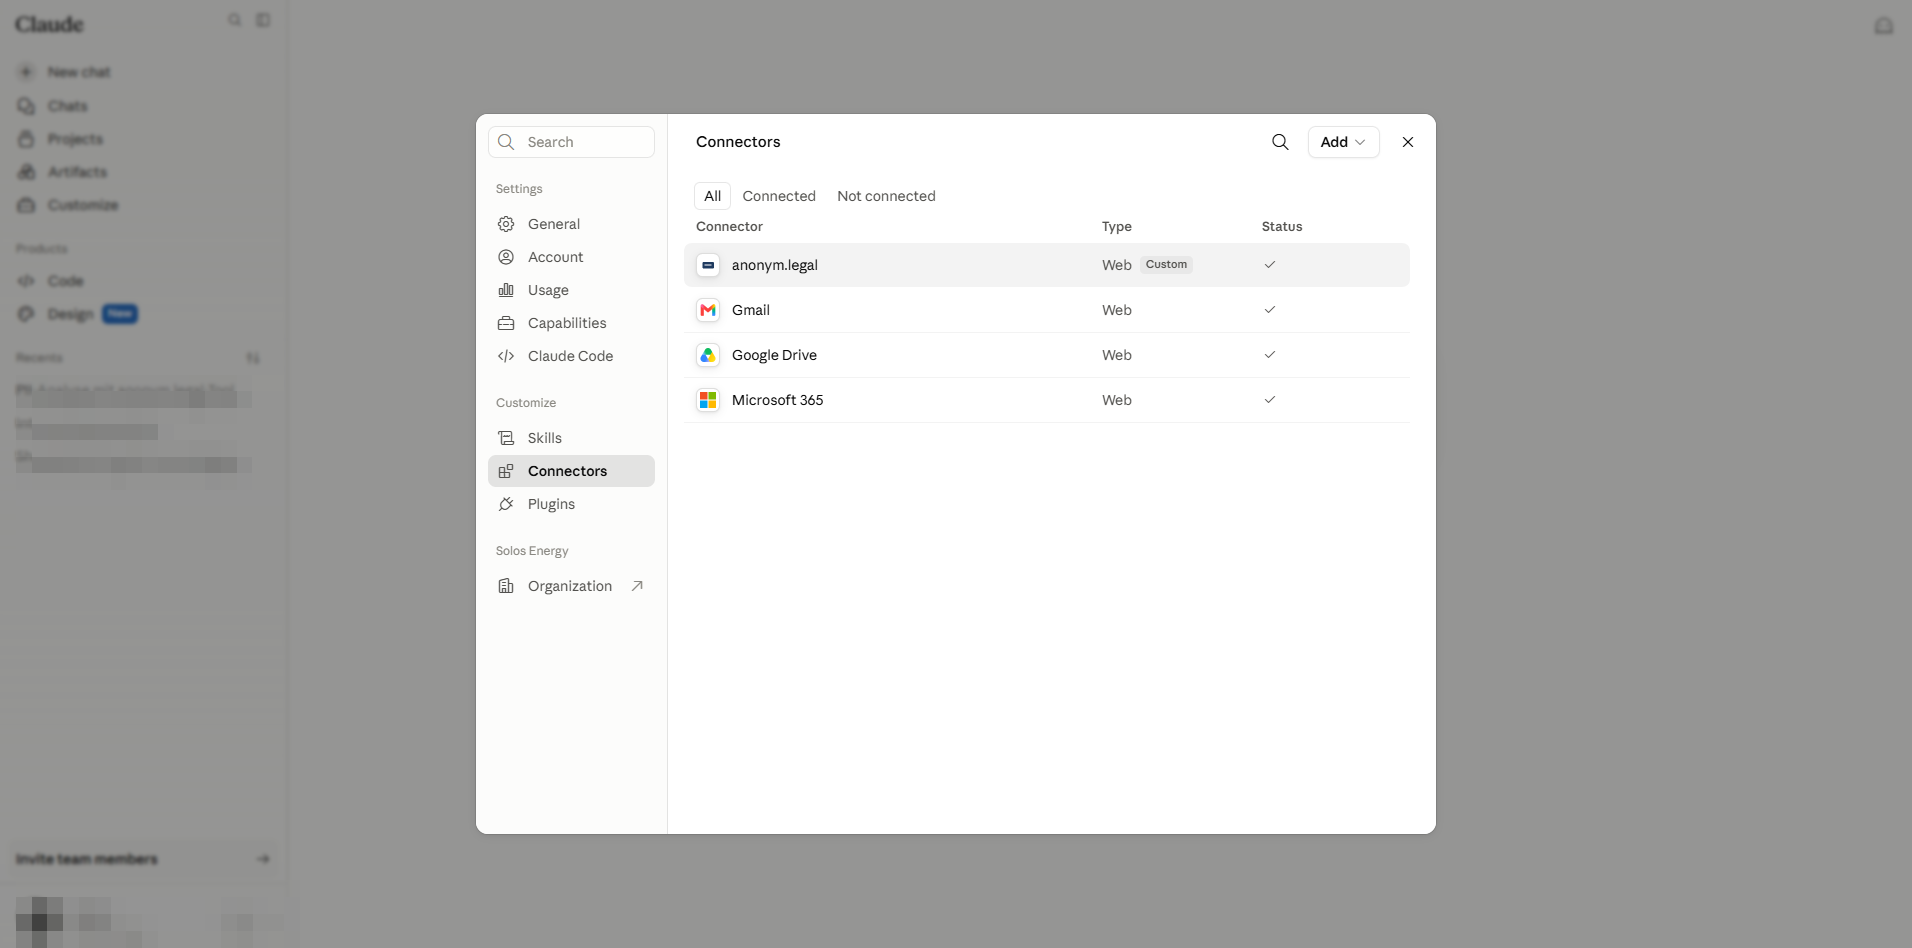
사용자 뷰. anonym.legal 은 Custom 으로 표시되며, 이 계정에서는 이미 Connected 입니다. - 2
행에 Get started 가 표시되면 클릭합니다. 팝업이 anonym.legal OAuth 인가 페이지를 엽니다. anonym.legal 자격 증명으로 로그인하고 액세스 권한을 부여 → 팝업이 닫히고 행이 Connected 로 전환됩니다. 토큰은 사용자별로 저장되며, 관리자는 귀하의 자격 증명을 볼 수 없습니다.
- 3
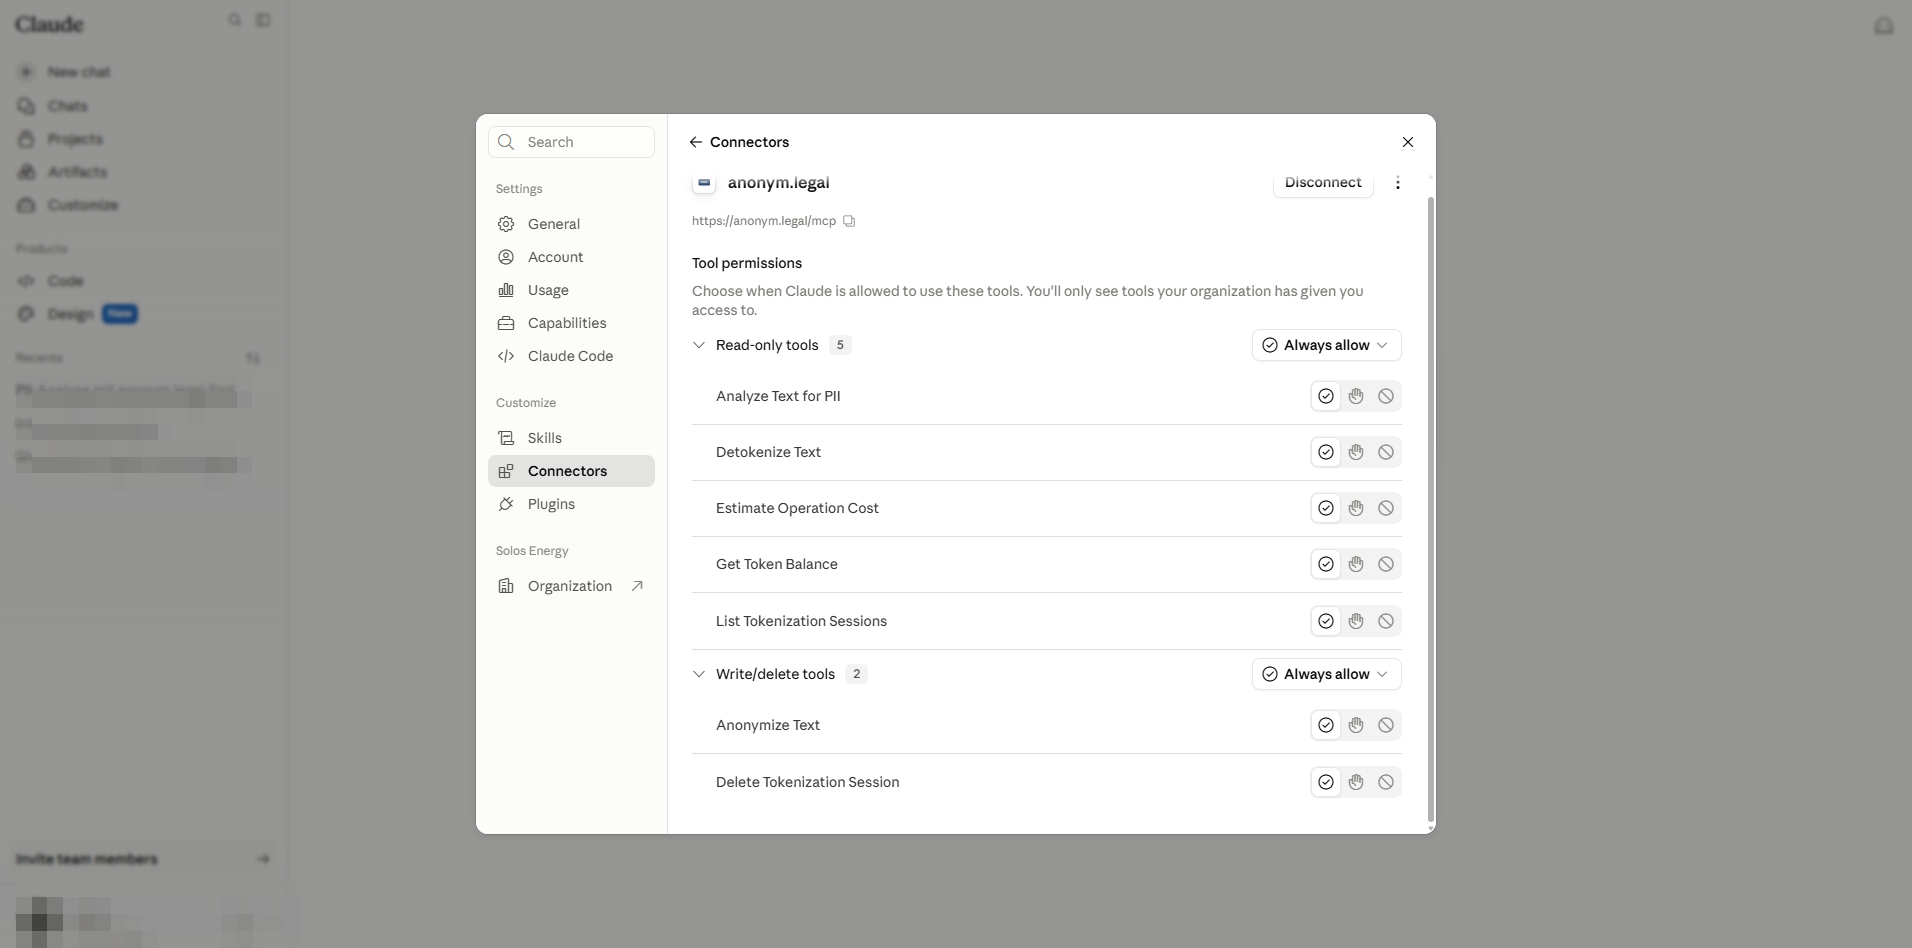
행 (또는 그 View 액션) 을 클릭하여 커넥터 세부 정보 패널을 엽니다. 여기서 MCP 서버 URL 을 복사, Disconnect, 또는 행 액션 메뉴에 접근할 수 있습니다.
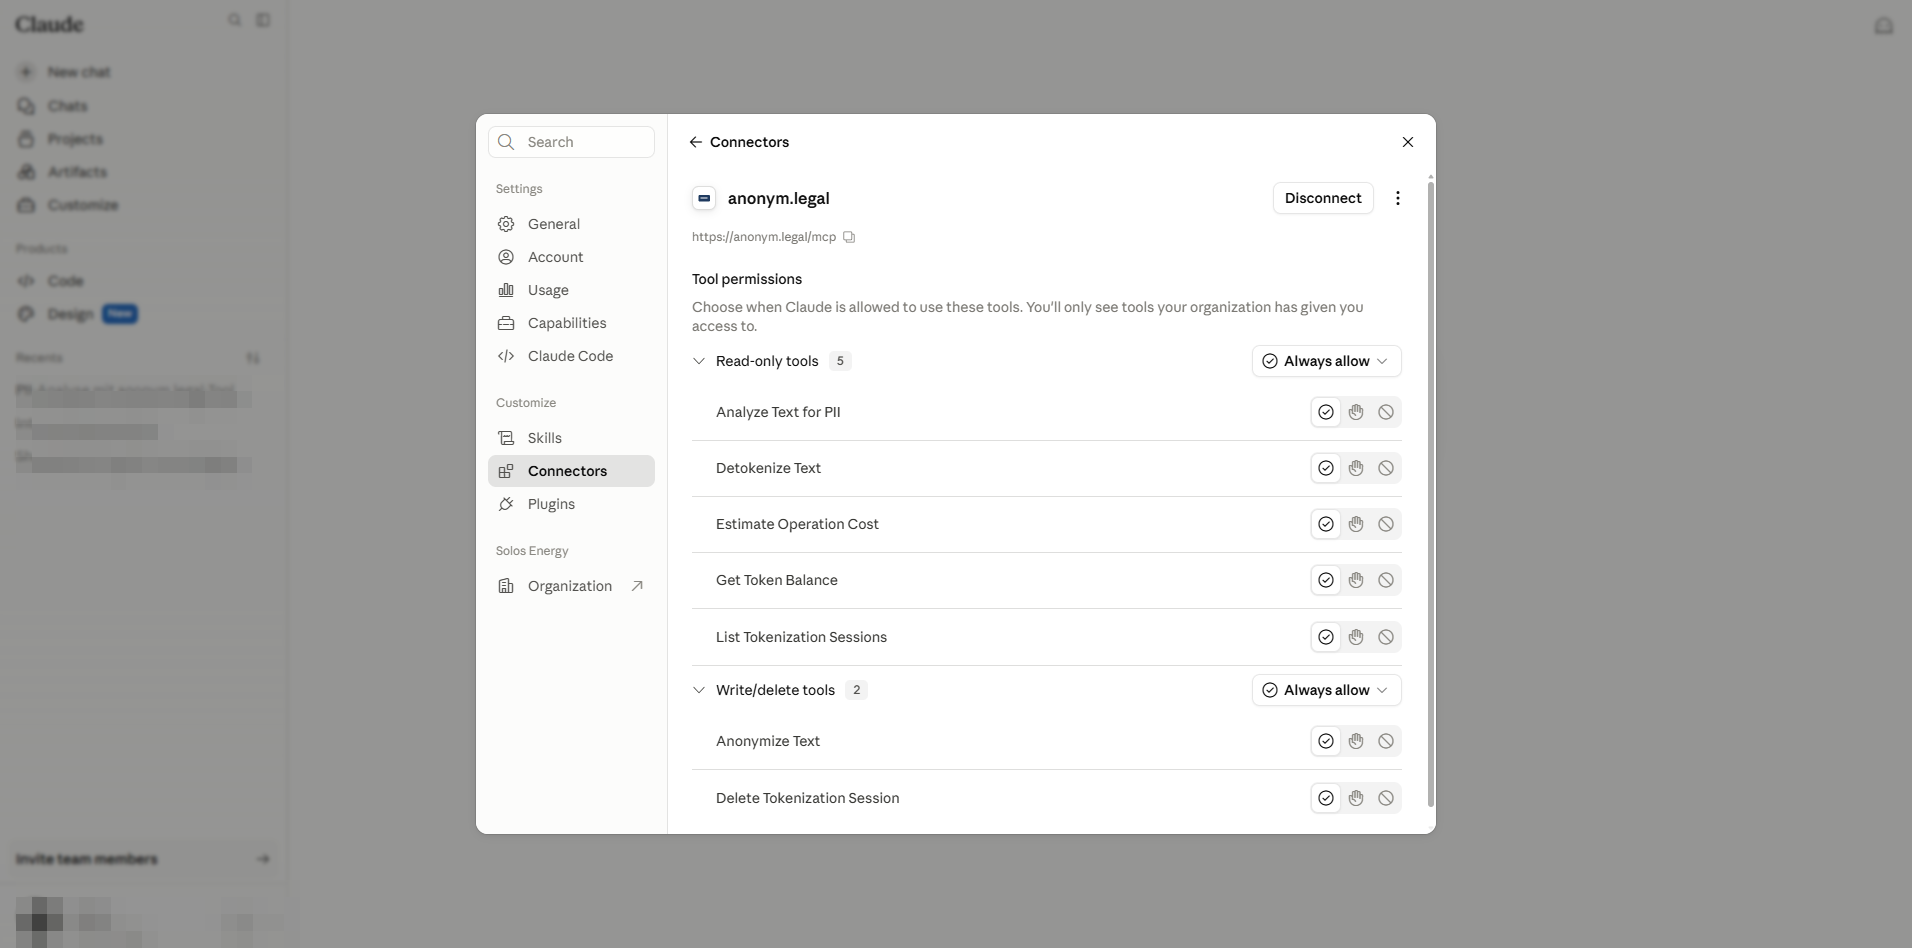
사용자 커넥터 세부 정보: 서버 URL 은 복사 가능. 아래의 권한 섹션은 이 사용자에게만 적용됩니다. - 4
More options 메뉴는 Refresh tools list (서버에서 도구 카탈로그 재로드) 와 Remove (이 사용자의 인가만 취소 — 워크스페이스에서 커넥터를 삭제하지는 않음) 를 제공합니다.
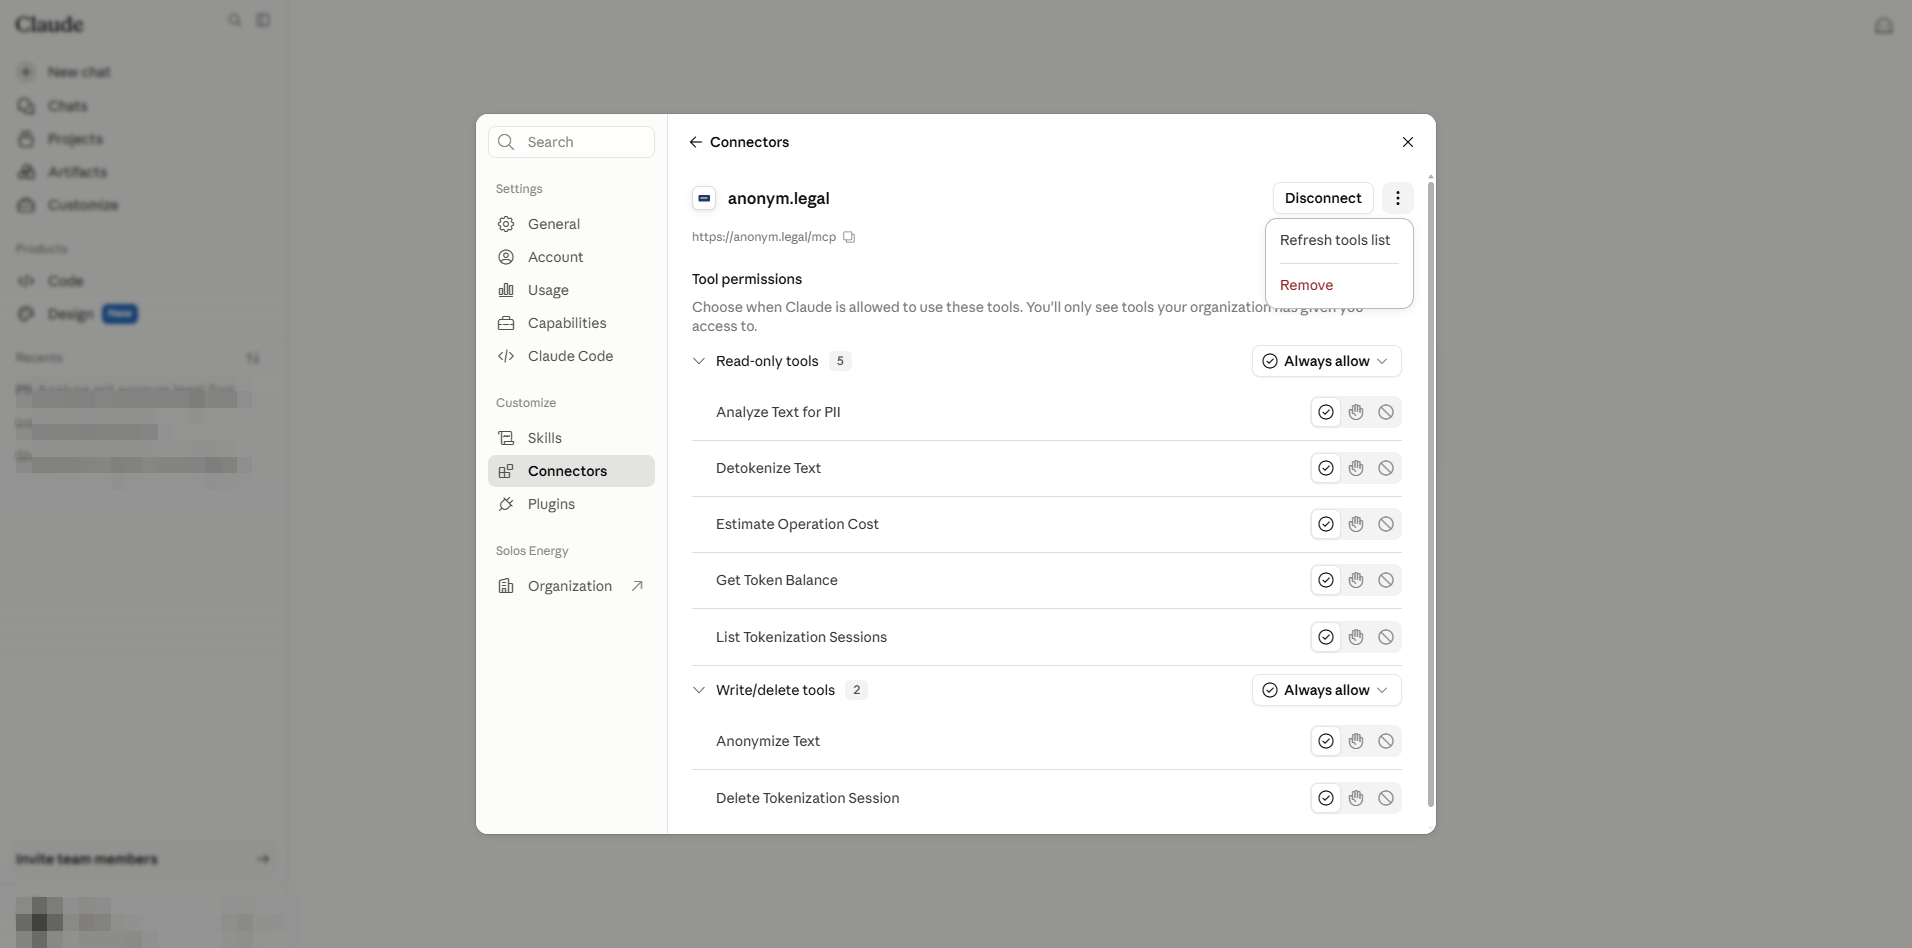
Refresh 대 Remove. 커넥터를 완전히 삭제할 수 있는 것은 관리자뿐입니다 (파트 A §5).
7. 사용자 — 도구별 설정
Tool permissions 의 각 행에는 3 가지 라디오 버튼이 있습니다: Always allow / Needs approval / Blocked. 이 세 가지는 사용자 자신의 선택이며 §3 의 관리자 상한에 의해 제한됩니다.
| 사용자 선택 | 채팅 중 효과 | 적합한 용도 |
|---|---|---|
| Always allow | Claude 가 확인 없이 도구를 호출합니다. | 지속적으로 사용하는 읽기 전용 유틸리티. |
| Needs approval ("Ask" 라고도 함) | Claude 가 매번 원클릭 확인을 요청합니다. | 쓰기 / 삭제 도구. 민감한 워크로드. |
| Blocked | 이 계정에서 도구가 Claude 에게 숨겨집니다. | 팀에서 사용 중인 도구에서 개인적으로 옵트아웃. |
8. 실시간 도구 호출로 검증
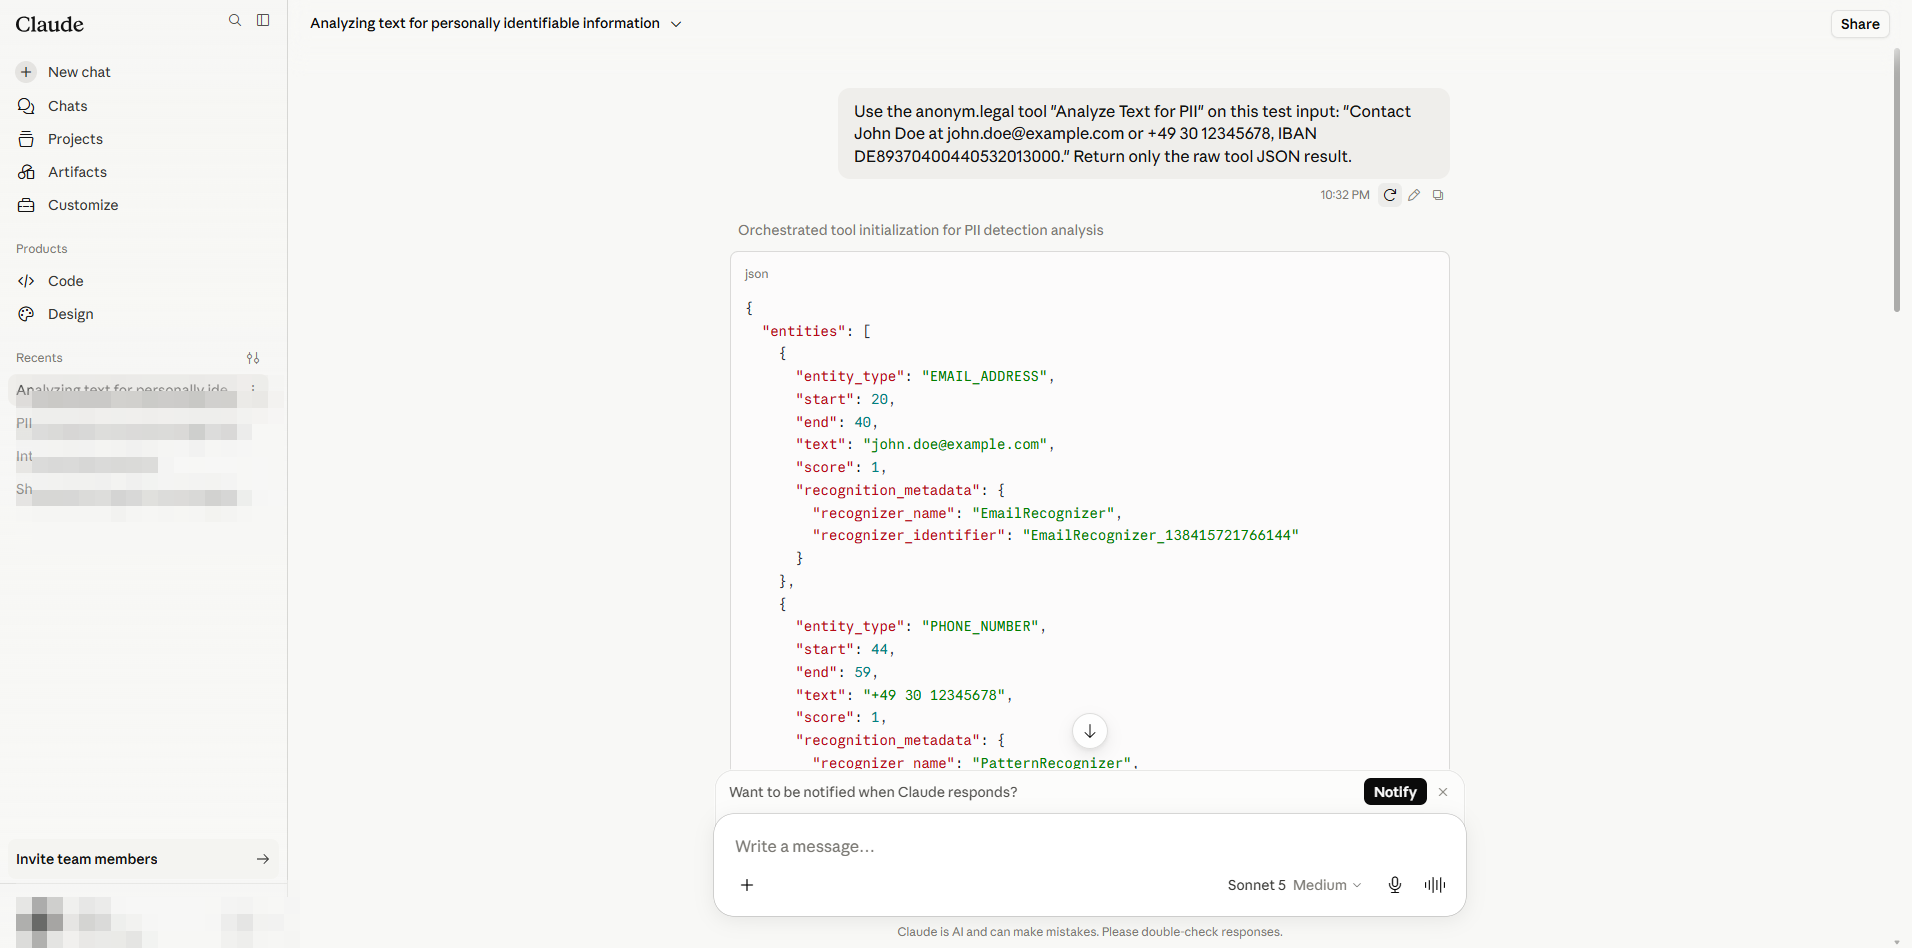
새 채팅을 열고 Claude 에게 특정 anonym.legal 도구를 호출하도록 지시합니다. 본 가이드에서 사용하는 프롬프트 예:
Use the anonym.legal tool "Analyze Text for PII" on this test input:
"Contact John Doe at john.doe@example.com or +49 30 12345678, IBAN DE89370400440532013000."
Return only the raw tool JSON result.
Claude 가 도구를 호출하고 JSON 응답을 스트리밍합니다. 스크린샷에는 PERSON, EMAIL_ADDRESS, PHONE_NUMBER, IBAN_CODE 를 포함한 9 개의 감지된 엔티티가 표시됩니다.
9. 참조: 권한 모델 및 위험
관리자 대 사용자 — 각 측이 제어하는 것
| 항목 | 관리자 (파트 A) | 사용자 (파트 B) |
|---|---|---|
| 워크스페이스용 커넥터 등록 / 제거 | 예, /admin-settings/connectors 에서. | 아니오. |
| 도구별 상한 설정 (사용자가 선택할 수 있는 최고 계층) | 예. | 아니오. |
| "Always allow" 계층을 전체적으로 활성화 (Cowork 게이트) | 예, /admin-settings/cowork 에서. | 아니오. |
| anonym.legal 계정으로 OAuth 로그인 완료 | 아니오 (최종 사용자로도 수행하는 경우 제외). | 예, 계정당 1 회. |
| 상한 내에서 도구별 설정 선택 | 아니오. | 예, /customize/connectors 에서. |
| 다른 사람에게 영향을 주지 않고 자신의 연결 취소 | 해당 없음. | 예 — 행의 "Remove". |
상한 매트릭스
| 관리자 설정 | 사용자가 선택 가능… | 채팅 중 결과 |
|---|---|---|
| Always allow | Always allow / Needs approval / Blocked | 완전한 사용자 선택, 무인 사용까지 가능. |
| Approval required | Needs approval / Blocked ("Always allow" 없음) | Claude 는 항상 확인합니다. |
| Blocked | — | 도구가 표시되지 않습니다. |
Individual sign-in 대 Managed authorization
보안 참고 사항
- 신뢰하는 개발자의 커넥터만 추가하세요. 악의적인 MCP 서버는 도구 응답을 통해 프롬프트를 주입하여 Claude 가 해로운 작업을 수행하도록 속일 수 있습니다 ("간접 프롬프트 인젝션").
- 미구성 도구에 대한 기본 제한 설정은 공급자가 예고 없이 새 기능을 배포한 경우의 안전망입니다. 매번 관리자 검토를 요구하려면 Blocked 로 설정하세요.
- Cowork "Skip all approvals" 는 에이전트 실행 중의 모든 확인 프롬프트를 끕니다. 규제 대상 데이터를 처리하는 테넌트에는 활성화하지 마세요.
- 프로덕션 사용자에게 커넥터를 승격하기 전에 커넥터 테스트에 사용한 자격 증명을 순환하세요.
각 설정의 위치
| 설정 | 역할 | 위치 |
|---|---|---|
| 조직 커넥터 추가 / 삭제 | 관리자 | /admin-settings/connectors |
| 도구별 상한 | 관리자 | /admin-settings/connectors → 커넥터 세부 정보 |
| 미구성 도구에 대한 기본 제한 | 관리자 | 동일 패널, Tool permissions 상단 |
| "Always allow" 게이트 및 Skip approvals | 관리자 | /admin-settings/cowork |
| 연결 / 연결 해제 (자신의 계정) | 사용자 | /customize/connectors |
| 도구별 설정 (자신의 계정) | 사용자 | /customize/connectors → 커넥터 세부 정보 |
| 언어 / 로케일 | 사용자 | 사이드바 프로필 메뉴 → Language |
출처: claude.ai 에 대한 실습 캡처 및 anonym.legal MCP 서버 문서. 아이콘과 UI 는 각각 Anthropic 및 anonym.legal 에 귀속됩니다.
팀을 보호할 준비가 되셨나요?
Claude 에 도달하기 전에 익명화 시작
anonym.legal 계정을 만들고 Claude Enterprise 워크스페이스에 연결하면 모든 메시지가 기본적으로 PII 없이 유지됩니다.
Limitations / Important note
- Screenshots are captured from the Claude Enterprise web UI; layout may change without notice.
- This guide is informational, not legal advice. Verify policies with your compliance team.